
全面解析 Node.js 跨大版本升级中的核心破坏性变更,涵盖 OpenSSL 3.0 加密限制、DNS IPv6 优先解析、ESM 模块规范严格化、核心 API 废弃移除、C++ 原生插件 ABI 兼容性,以及系统化的平滑升级操作与排查步骤。

当前位置:首页 > Node.js 服务部署与运维 > 正文
Node.js 大版本升级需要注意哪些破坏性变更
作者:墨池
时间:2026-11-03
浏览:574
文章目录
在生产项目中,升级 Node.js 大版本绝不仅仅是将 Docker 基础镜像版本号或者
package.json 中的 engines 顺手递增。Node.js 遵循严格的语义化版本控制(SemVer),偶数大版本(如 v16、v18、v20、v22)进入长期支持(LTS)的同时,也会集中落地底层依赖重构、协议收紧、模块解析规则变动以及历史接口移除。本文梳理跨大版本升级中最易引起构建报错、运行时崩溃和网络阻断的四大破坏性变更源,并给出可直接落地的迁移与排查步骤。
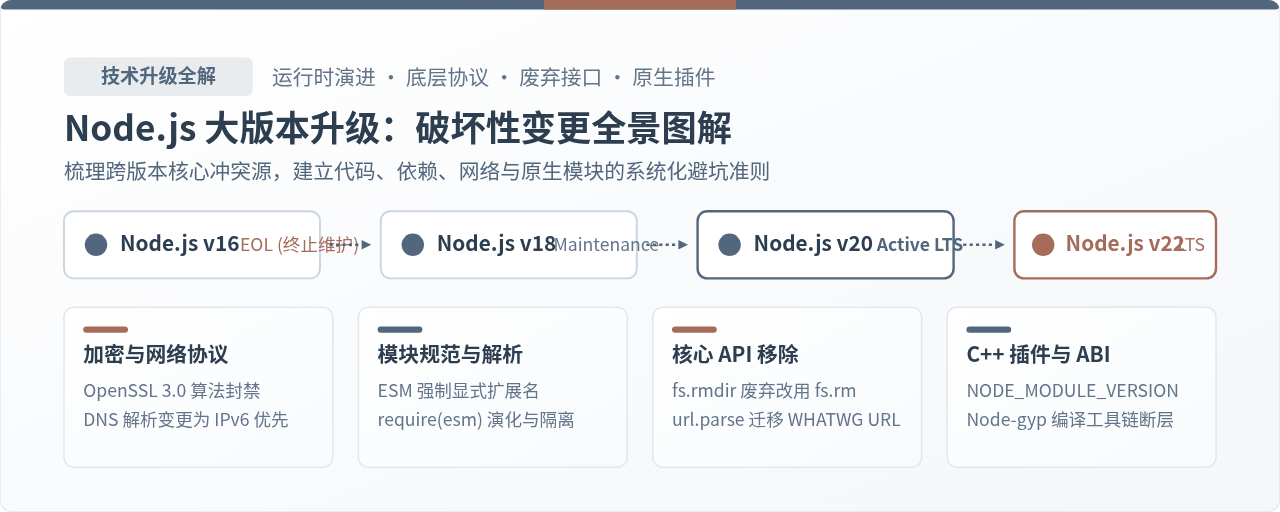
图 0:Node.js 核心大版本演进与破坏性冲突关注点概览
一、底层加密库与网络解析协议变动
在很多开发者的预期中,Node.js 升级只会影响 JavaScript 语言层面的语法与内置模块。然而在实际排障统计中,由于底层 C/C++ 依赖库重大重构所引发的“构建即报错”或“内网服务失联”,往往是最先暴露且波及面最广的破坏性变更。
1. OpenSSL 3.0 升级与加密算法封禁(Node.js 17+ / 18)
Node.js 17 将底层的 OpenSSL 1.1.1 升级至 OpenSSL 3.0,并在 Node.js 18 LTS 中成为标准基底。OpenSSL 3.0 默认关闭了不再安全的历史加密算法与哈希摘要算法(如 MD4、旧版 DES 等)。这一底层调整直接波及到了大量前端构建工具与历史脚手架。
很多基于 Webpack 4、早期 vue-cli 或 create-react-app 的工程在 Node.js 18 下执行构建时,会直接抛出以下致命异常并立即退出:
Error: error:0308010C:digital envelope routines::unsupported
    at new Hash (node:internal/crypto/hash:67:19)
    at Object.createHash (node:crypto:130:10)
    ...
  opensslErrorStack: [ 'error:03000086:digital envelope routines::initialization error' ],
  library: 'digital envelope routines',
  reason: 'unsupported',
  code: 'ERR_OSSL_EVP_UNSUPPORTED'
这是因为老版本 Webpack 在计算打包文件的 chunk hash 缓存时,默认硬编码调用了 crypto.createHash('md4')。在 OpenSSL 3.0 中,由于 MD4 已被判定为不安全算法,Node.js 底层直接拒绝分配算法句柄。
避坑提醒:网络上常见的临时补丁是通过环境变量注入 NODE_OPTIONS=--openssl-legacy-provider。请注意,该参数仅能作为本地排查或紧急构建的权宜之计,它会降低整个 Node 运行时的加密安全基线,且在更高版本中面临废弃风险。规范的做法是升级 webpack 至 5.x,或在现有构建配置中显式指定 output.hashFunction = 'xxhash64' 等现代安全哈希算法。
2. DNS 域名解析顺序由 IPv4 优先变为遵循 RFC 6724(Node.js 17+)
以往版本的 Node.js 中,dns.lookup() 在解析 localhost 时几乎固定返回 IPv4 回环地址 127.0.0.1。从 Node.js 17 起,解析规则默认调整为遵循 RFC 6724 规范的 verbatim 模式:操作系统返回什么地址顺序,Node.js 就按原顺序尝试建立连接。
在现代主流操作系统(如 macOS、多数 Linux 发行版)中,localhost 会优先返回 IPv6 地址 ::1。如果本地启动的 Redis、MongoDB、MySQL 或被调用的微服务代理仅在 IPv4 的 127.0.0.1 上监听,Node.js 应用发起的请求就会立刻触发连接拒绝:
connect ECONNREFUSED ::1:6379
connect ECONNREFUSED ::1:3000
解决方案:
- 对于依赖的服务连接配置,将目标主机名由
localhost明确修改为127.0.0.1; - 或将服务端监听地址从
127.0.0.1调整为双栈监听::或0.0.0.0; - 在程序启动入口强制设置解析偏好(Node.js 18+):
import dns from 'node:dns'; dns.setDefaultResultOrder('ipv4first');。
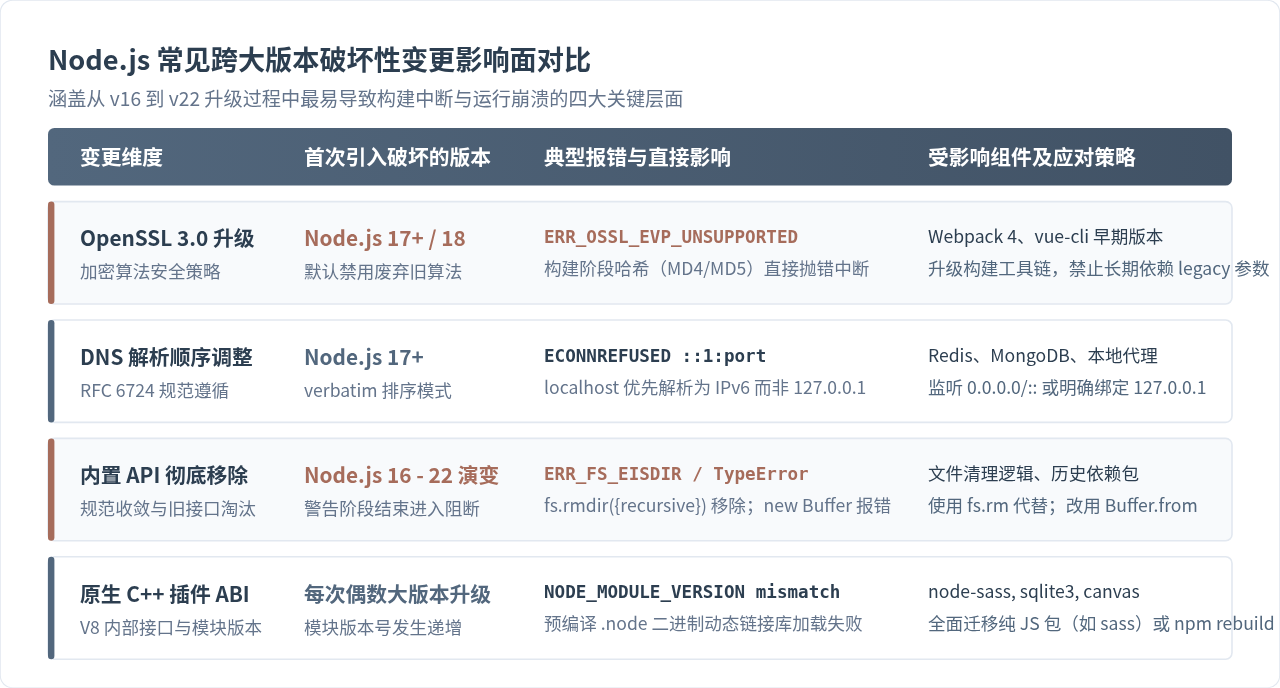
图 1:Node.js 常见跨大版本破坏性变更影响面对比
二、模块规范演进与加载器解析行为收敛
CommonJS(CJS)向 ECMAScript 模块(ESM)过渡是近几年 Node.js 社区最大的架构演变。在跨大版本升级时,模块解析机制的严格化常常让以往隐式兼容的代码无法加载。
1. 原生 ESM 文件扩展名与目录导入的严格限制
在传统的 CommonJS 中,require('./helper') 会自动尝试匹配 ./helper.js、./helper.json 以及 ./helper/index.js。但在原生 ESM 模式("type": "module" 或 .mjs 文件)下,Node.js 严格遵循 Web 浏览器标准:
// ❌ 在 Node.js 原生 ESM 下会抛出 ERR_MODULE_NOT_FOUND
import { formatTime } from './utils';
import { config } from './config/index';

// ✅ 必须写明明确的文件扩展名与完整路径
import { formatTime } from './utils.js';
import { config } from './config/index.js';
在老版本 Node.js 中,部分第三方加载器或过渡配置可能允许自动推断,但在 Node.js 18+ 与 20+ 中,缺乏扩展名的相对路径导入会被判定为非法并直接报错。
2. package.json 的 exports 字段强制封装隔离
现代 npm 依赖包普遍采用 package.json 中的 exports 映射字段。当一个包定义了 exports 时,Node.js 会严格禁止导入未在列表中暴露的内部私有子路径:
// 如果 lodash-es 的 package.json 仅暴露了 ".",直接深度引用子文件:
import debounce from 'lodash-es/debounce.js';
// 运行时将直接抛出:
// Error [ERR_PACKAGE_PATH_NOT_EXPORTED]: Package subpath './debounce.js' is not defined by "exports" in package.json
升级 Node.js 大版本时,伴随生态内依赖包的大量升级,项目历史代码中对第三方依赖私有路径的“深层引用”极其容易引发此类无法加载的故障。
三、核心内置 API 的废弃淘汰与全局命名空间注入
Node.js 官方对旧接口的淘汰通常遵循“文档弃用 → 运行时输出 [DEPxxxx] 警告 → 抛出致命异常或彻底移除”的三阶段策略。当你从一个长期支持版跳跃两个大版本(例如从 Node.js 16 跳到 20,或从 18 跳到 22)时,很多以往只是打印黄色警告的 API,在新版本中已经彻底进入生命周期终点。
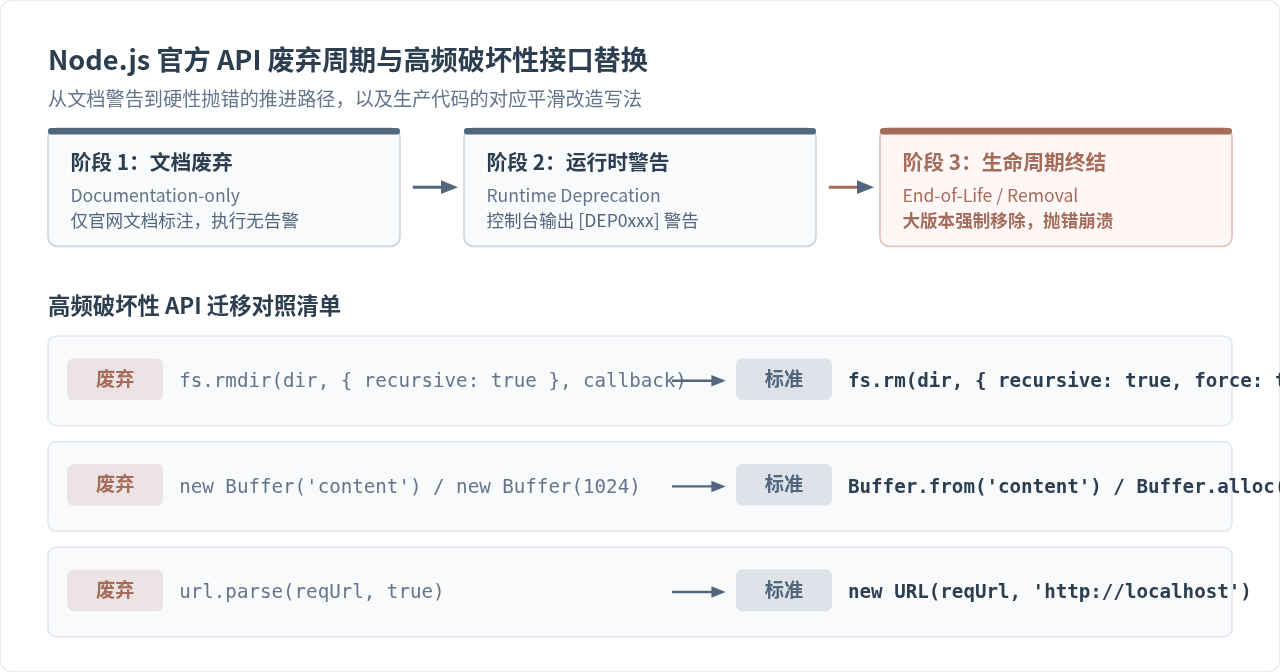
图 2:Node.js 官方 API 废弃周期与高频破坏性接口替换
1. fs.rmdir(..., { recursive: true }) 彻底移除
早期 Node.js 允许使用 fs.rmdir(path, { recursive: true }) 清理非空目录。这一选项在 Node.js 16 时被标记为废弃,随后在更高版本中被正式移除并抛出错误:
// ❌ 破坏性移除:在更高版本中执行将抛错
const fs = require('fs');
fs.rmdir('/tmp/cache-dir', { recursive: true }, (err) => { ... });

// ✅ 标准写法:统一改用 fs.rm
fs.rm('/tmp/cache-dir', { recursive: true, force: true }, (err) => {
  if (err) throw err;
});
2. new Buffer() 构造函数彻底失效
通过 new Buffer(number) 分配内存时,系统不会对内存块进行归零初始化,存在泄漏敏感数据的安全隐患。尽管 Buffer.from() 和 Buffer.alloc() 已经推行多年,但旧项目中引用的陈旧小工具库仍可能包含 new Buffer()。在现代 Node.js 大版本中,调用此构造函数将直接抛出 TypeError: Buffer() is depreciated 导致进程中断。
3. 全局对象与 Web API 注入引起的命名冲突
Node.js 正在持续对齐 Web 平台标准:
- Node.js 18+:默认在全局作用域注入了
fetch、FormData、Headers、Request、Response等 Fetch API 原生实现; - Node.js 21+ / 22:原生注入了
navigator与WebSocket对象。
这种“向后兼容”在多数情况下是好事,但如果你的项目在全局作用域引入了第三方 polyfill(如 node-fetch、自定义的 global.fetch 打桩代码),原生注入的对象可能会破坏原有的原型链扩展,或者在流处理、超时控制(如 AbortController)上出现行为细节差异。
4. 未捕获的 Promise Rejection 导致进程直接崩溃退出
在早期 Node.js 版本中,如果一段异步代码发生 Promise 异常且没有 .catch() 兜底,Node 仅在控制台输出 UnhandledPromiseRejectionWarning,进程仍然继续存活。
自 Node.js 15 起,默认模式调整为 throw-on-unhandled。任何未被捕获的 Promise rejection 都会直接触发 uncaughtException,导致整个 Node.js 进程以非零状态码异常退出。如果旧系统存在“只在后台静默发起 Promise 任务而不做异常捕获”的不规范写法,升级大版本后会导致服务频繁重启崩溃。
四、原生 C++ 插件与 ABI 兼容性断崖
任何包含 C/C++ 原生扩展代码的 npm 依赖包(如 node-sass、bcrypt、sqlite3、canvas、sharp),其底层都必须绑定具体的 V8 引擎 ABI(Application Binary Interface)。
1. NODE_MODULE_VERSION 不匹配
每一个 Node.js 大版本都对应一个递增的 NODE_MODULE_VERSION(例如 Node.js 16 对应 93,Node.js 18 对应 108,Node.js 20 对应 115,Node.js 22 对应 127)。
如果在宿主机或容器镜像中升级了 Node.js,但没有清理并重新编译 node_modules,启动应用时就会立刻抛出经典 ABI 不匹配异常:
Error: The module '/app/node_modules/bcrypt/lib/binding/bcrypt_lib.node'
was compiled against a different Node.js version using
NODE_MODULE_VERSION 108. This version of Node.js requires
NODE_MODULE_VERSION 115. Please try re-compiling or re-installing
the module (for instance, using `npm rebuild` or `npm install`).
2. 停更老包与 C++ 编译工具链断层
最典型的代表是 node-sass。由于其底层 LibSass 已经停更,其预编译二进制包通常不提供高版本 Node.js 的构建版本。当开发者尝试在新版本 Node.js 下执行 npm install 时,系统会被迫回退到本地使用 node-gyp 进行源码编译。
而新版 Node.js 对系统编译器的要求大幅提高(Node.js 20+ 要求 GCC >= 10.1 或现代 Clang,以及 Python 3.8+)。如果在老旧的 CI/CD 构建机或 Alpine 镜像中编译,会产生大批 C++ 语法不兼容报错。
推荐对策:对于样式编译,应彻底将 node-sass 替换为官方推荐的纯 JavaScript 实现 sass(Dart Sass);对于其他原生依赖,优先选用提供预编译 N-API (Node-API) 绑定的现代版本,减少对本地 C++ 编译工具链的直接依赖。
五、结构化平滑升级标准操作流程
为了避免升级大版本变成“漫无目的改 bug”,推荐按照以下四个阶段的标准化流程依次推进:
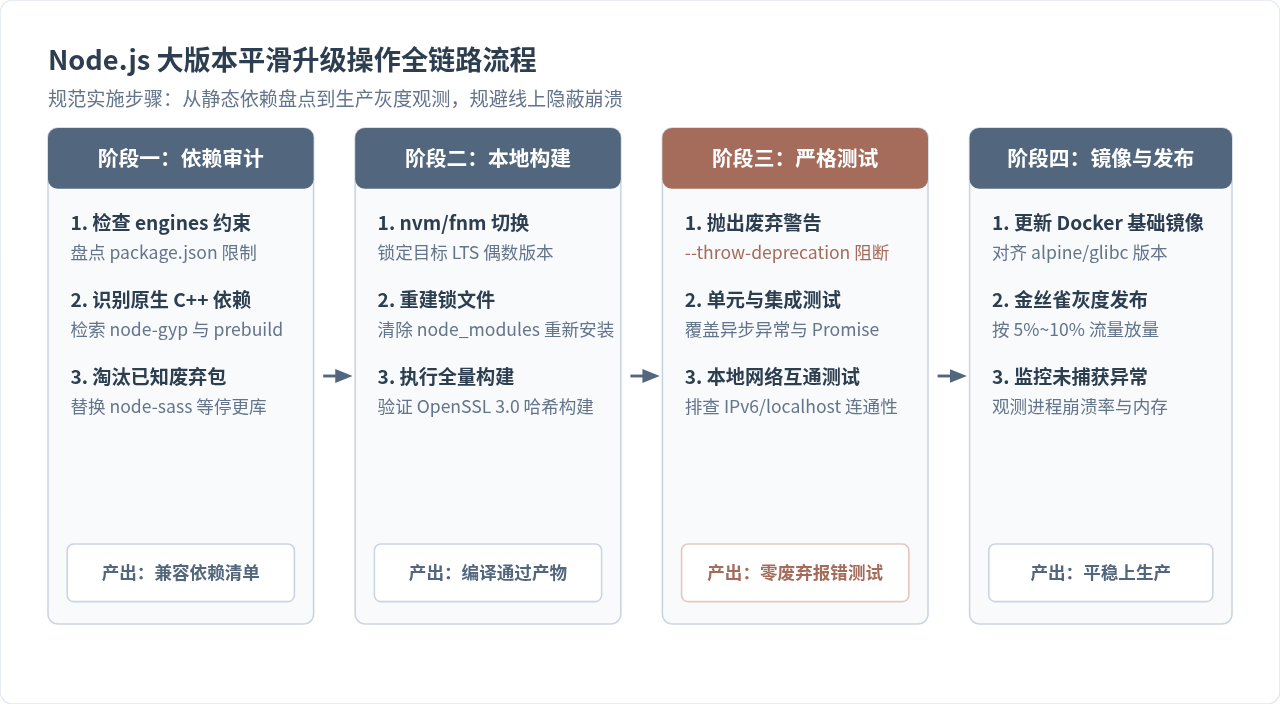
图 3:Node.js 大版本升级四阶段标准实施流程
第 1 步:依赖静态审计与已知风险识别
在切换环境前,先在当前工程中执行依赖检查:
# 检查工程中是否有显式的引擎版本限制
cat package.json | grep -A 5 "engines"

# 扫描工程中依赖的原生模块与陈旧包
npm ls --depth=1 | grep -E "sass|node-gyp|bcrypt"
如果第三方库已被作者声明不再维护,应在升级 Node 之前先完成同类库的替换和单测验收。
第 2 步:隔离环境安装与重新构建
使用版本管理工具(如 fnm 或 nvm)在本地隔离安装目标 LTS 版本,彻底清理历史编译缓存后重新构建:
# 1. 切换至目标 Node.js LTS 版本
nvm install 20
nvm use 20

# 2. 清理旧依赖与原生编译残留
rm -rf node_modules package-lock.json

# 3. 重新安装并触发原生插件构建
npm install

# 4. 执行全量构建命令
npm run build
第 3 步:开启严格废弃警告运行测试套件
Node.js 提供了专门的运行时标志,可以帮助我们在测试阶段精准捕获隐匿的破坏性风险:
# 将任何已废弃的 API 调用直接转换为抛错,阻断执行并输出完整调用栈
node --throw-deprecation ./node_modules/jest/bin/jest.js

# 或者打印所有废弃警告的调用堆栈
node --trace-deprecation app.js
通过 --throw-deprecation,任何深藏在三方中间件里的 url.parse() 或 fs.rmdir() 调用都会在测试用例中当场暴露,防止带病进入生产。
第 4 步:更新容器基底与生产金丝雀灰度
在 CI/CD 流水线中,务必同步更新 Dockerfile 的基础镜像标签(例如从 node:18-alpine 变更为 node:20-alpine)。上线部署时严禁全量一次性切流,应先通过金丝雀节点承接 5%~10% 的流量,重点观测进程的未捕获异常监控、内存占用变化及本地网络连接状况。
六、生产升级就绪度核验矩阵与自检对照表
完成改造后,可通过下表逐项核对系统准备状态,确保各个技术维度的变更风险均已被有效吸收:
| 检查维度 | 核心破坏性项 | 检查方法 | 就绪合格标准 |
|---|---|---|---|
| 网络与加密 | OpenSSL 3.0 哈希算法禁用 | 检索构建脚本与环境变量 | 构建无需 --openssl-legacy-provider 即可成功 |
| 服务连通性 | DNS 解析 IPv6 优先 | 测试本地/集群间 RPC、Redis、DB 连接 | 无 ECONNREFUSED ::1 报错,明确指定 IP 或双栈 |
| 模块规范 | ESM 后缀与 exports 封装 | 运行完整自动化测试套件 | 无 ERR_MODULE_NOT_FOUND,引用路径全部显式完整 |
| 原生 API | fs.rm / Buffer.from / WHATWG URL | 带 --throw-deprecation 执行测试 |
控制台无 [DEP0xxx] 警告,无废弃调用报错 |
| 原生插件 | C++ 扩展模块 ABI 匹配 | 执行 npm rebuild 与依赖加载测试 |
无 NODE_MODULE_VERSION 不匹配错误 |
| 异常机制 | 未捕获 Promise rejection 进程退出 | 代码静态扫描与全链路冒烟测试 | 所有异步 Promise 均具备显式 catch 或统一错误捕获 |
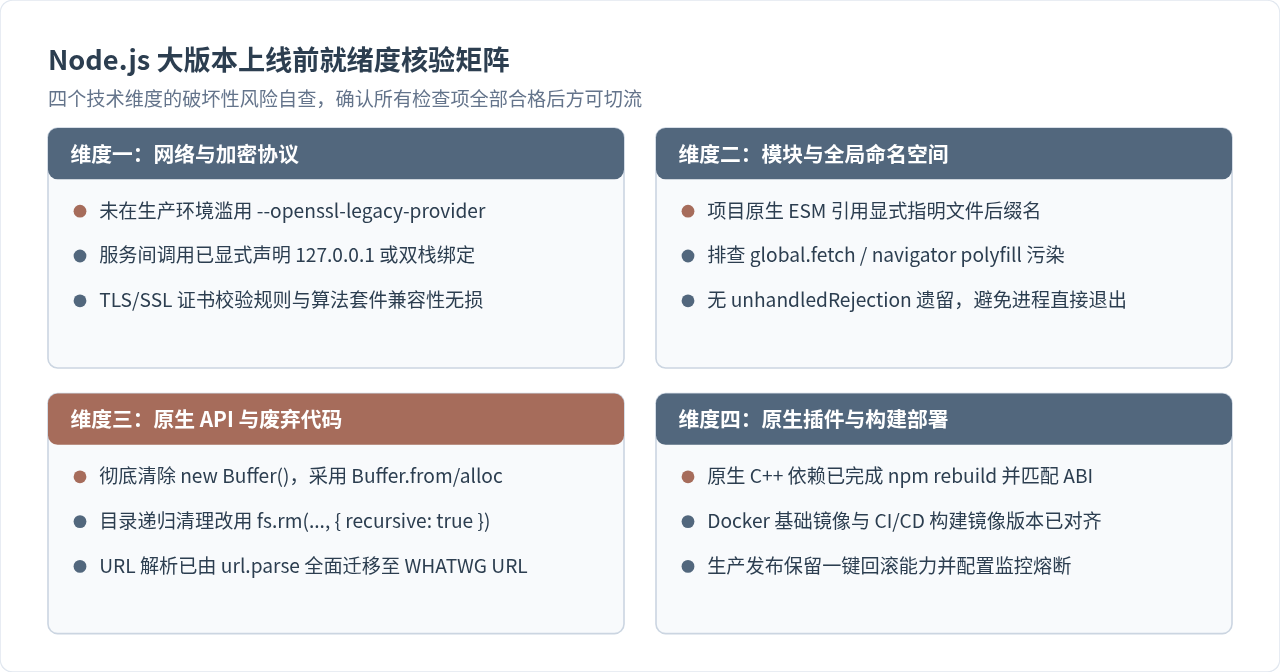
图 4:Node.js 大版本升级风险与就绪度自检矩阵
跨大版本升级 Node.js 的实质,是在享受新版本 V8 引擎性能红利与现代标准特性的同时,主动清偿由于旧规范被淘汰而产生的技术债务。只要提前识别加密、网络、模块和原生插件这四大主战场,并在测试阶段通过严格标志暴露潜伏问题,就能以极低的故障概率平稳迈进下一个 LTS 周期。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章