
面向生产环境技术负责人的 Node.js 升级指南,深入剖析 LTS 版本生命周期决策准则、四维技术风险评估模型、分步实测验证及金丝雀灰度回滚保障方案。

当前位置:首页 > Node.js 服务部署与运维 > 正文
生产环境升级 Node.js 的风险评估与 LTS 版本选择
作者:慢半拍
时间:2026-11-02
浏览:590
文章目录
升级生产环境中的 Node.js 绝非仅更新容器镜像中的版本号标签,而是一项横跨代码兼容性、底层 C++ 原生扩展、内存调优与运维编排的系统工程。本文聚焦生产环境的稳定性基准,直接解析官方 LTS 生命周期的选型策略,构建四维风险评估矩阵,并提供一套可落地的分步验证与金丝雀灰度回滚方案,帮助运维与研发团队以最低成本平滑完成版本演进。
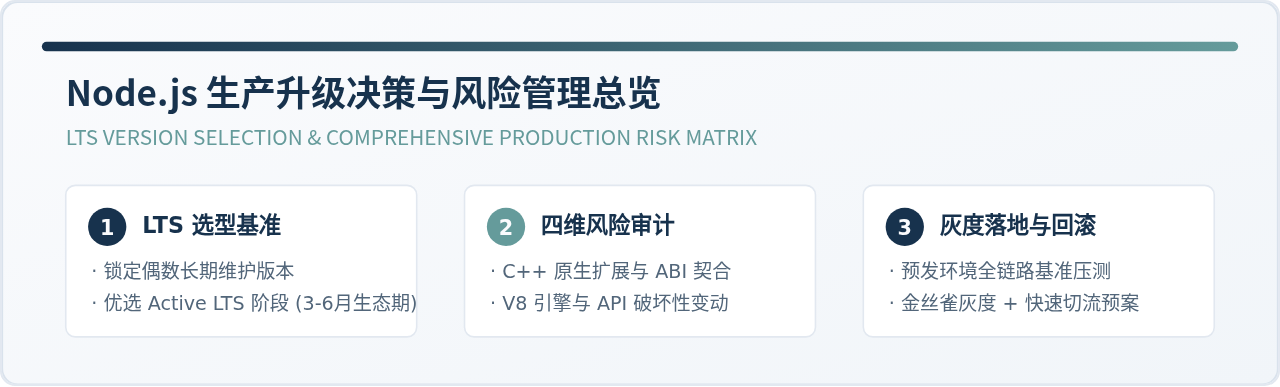
一、Node.js LTS 生命周期规律与版本选择原则
Node.js 官方有着极其严谨的版本发布列车(Release Train)机制。社区每年发布两个主版本:4 月发布偶数版本(如 v18、v20、v22),10 月发布奇数版本(如 v19、v21、v23)。理解这些版本的生命周期阶段,是做出正确升级决策的前提:
- 奇数版本(Current 试验版):仅支持 6 个月,主要用于试验新语言特性与 V8 引擎前沿功能。在任何情况下都严禁在生产环境采用奇数版本。
- 偶数版本初始期(Current 阶段,前 6 个月):虽然是未来的 LTS 候选版,但前半年社区仍在大量修复边缘 Bug 和调整部分底层 API。
- Active LTS(活跃支持阶段,通常持续 12-18 个月):正式进入 LTS 状态。该阶段官方提供积极的安全补丁、缺陷修复和性能后向移植,是业务部署的最黄金周期。
- Maintenance LTS(维护支持阶段,通常持续 12 个月):不再接受新功能特性,仅修复严重的安全漏洞(Critical CVE)和重大崩溃缺陷。
- End of Life(EOL,终止支持):官方完全停止维护,出现任何高危漏洞均无官方修复,生产系统应在此之前完成迁出。
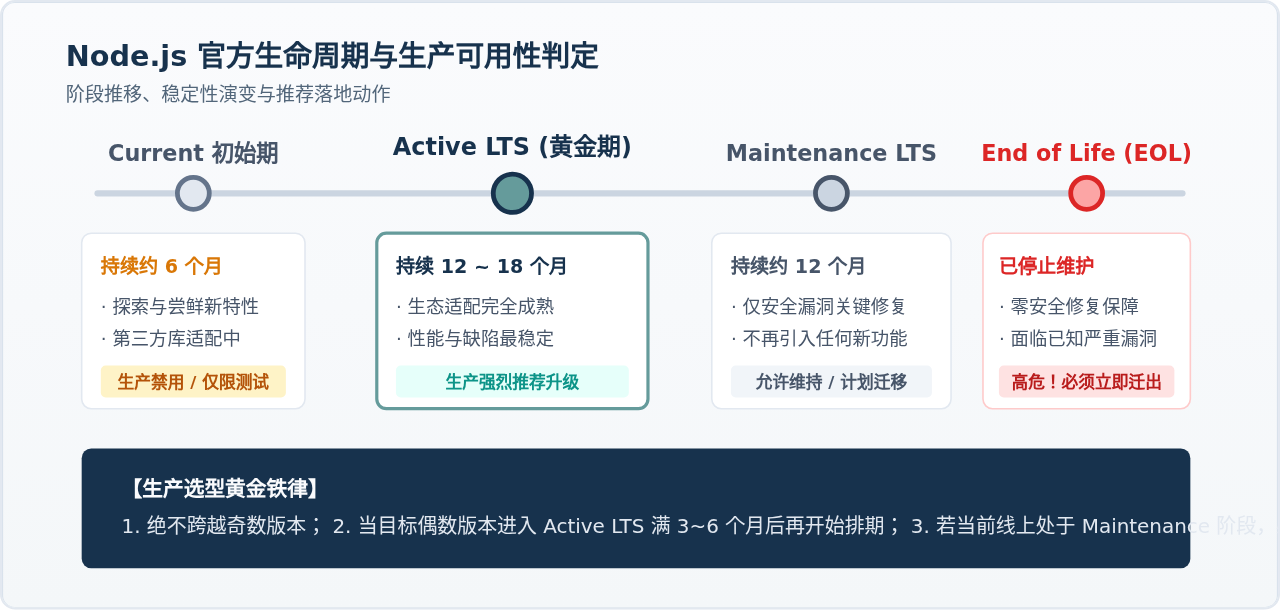
核心版本选型决策清单
结合当前技术栈的实际运转情况,团队在敲定目标升级版本时,应依据以下三个条件进行明确选择:
- 新建服务与常规业务迭代:选择最新的处于
Active LTS阶段的偶数版本。此时主流开源库已经完成兼容适配,编译器支持完善,能够获取最新的 V8 性能优化红利。 - 稳定性要求极高、依赖重型底层 C++ 原生插件(如图像处理、音视频编解码、硬件加密芯片等)的服务:可以等待该 LTS 版本进入 Active 阶段 6 个月以后,且上游 C++ 插件官方发布了对应 ABI 的预编译包(prebuild binaries)再实施升级。
- 仍在运行已达 EOL 或即将进入 EOL 的服务:即便没有新增业务需求,也必须按最高优先级将升级排期,因为无补丁维护的运行时在合规审计(如 PCI-DSS、等保认证)和网络安全攻防中是不可接受的薄弱点。
二、生产环境升级的四维技术风险评估
版本升级失败往往不是因为应用自身的 JavaScript 语法报错,而是暴露出隐蔽的底层兼容性断层。在正式启动升级前,必须对以下四个维度进行针对性摸排:
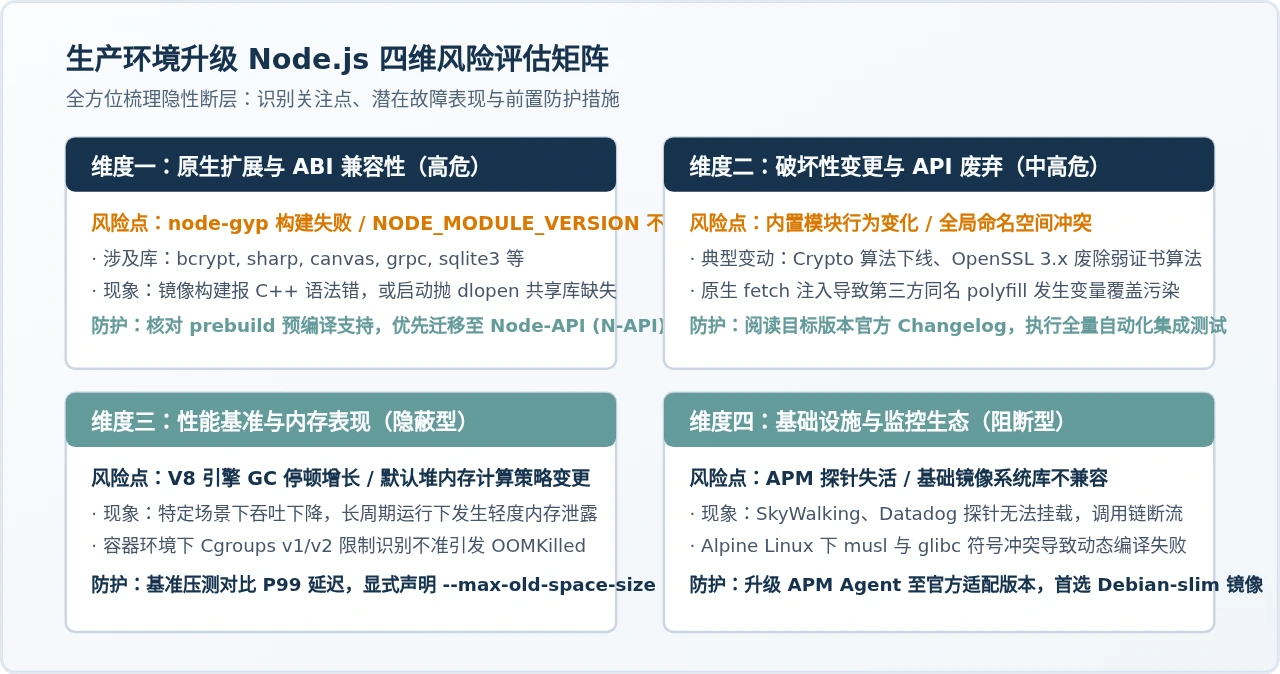
1. 原生 C++ 扩展与 ABI 兼容性风险
这是 Node.js 升级中最容易导致构建直接中断或运行时崩溃(Crash)的环节。Node.js 内部使用 NODE_MODULE_VERSION 来标识 C++ 原生模块的 ABI 版本。主版本跨越(例如从 Node 18 升级至 Node 20)必然伴随该编号的跃升。
如果项目依赖了历史较为久远、未采用 Node-API(即 N-API)编写且无人维护的包,那么在升级后重新编译时就会遭遇 C++ 语法报错,或者在容器启动时抛出 Error: The module was compiled against a different Node.js version using NODE_MODULE_VERSION 错误。因此,排查是否有非 N-API 的原生模块是第一优先级。
2. 运行时破坏性变更与密码学协议调整
随着底层的 V8 引擎和 OpenSSL 库版本更迭,很多过去的废弃 API(Deprecations)会在新的 LTS 中被彻底移除。典型案例包括:
- OpenSSL 3.0 升级带来的算法限制:旧系统中仍在使用已不安全的 MD4、RC4 或早期的 legacy 证书时,升级到内置 OpenSSL 3.x 的版本会直接报错
ERR_OSSL_EVP_UNSUPPORTED。 - 内置全局变量引入冲突:如 Node 18+ 默认引入了内置的
fetch、FormData、Headers等全局 API。如果项目代码或旧版库中自行在globalThis上挂载了未加安全保护的 Polyfill,就会发生命名碰撞或破坏性覆盖。 - 非捕获 Promise 拒绝(Unhandled Rejections):新版本中未处理的 Promise 拒绝默认会直接使 Node 进程退出(Process Crash),而旧版本仅打印警告。
3. 基础设施兼容性与 APM 探针失活
在微服务与容器化环境中,APM(应用性能监控,如 SkyWalking、OpenTelemetry、Datadog 等)探针通常通过深层 Hook 机制(如 async_hooks 或模块动态注入)拦截请求。如果监控 Agent 尚未对目标 Node.js 版本的内部模块变更做适配,升级后可能直接导致探针挂载失败,造成全链路监控失联甚至业务进程启动挂死。
三、生产环境标准化升级实战四步法
升级不能仅凭开发人员本地机器的运行情况作为放行依据,必须经过工程化的静态扫描、并行自动化测试与基准性能评估。
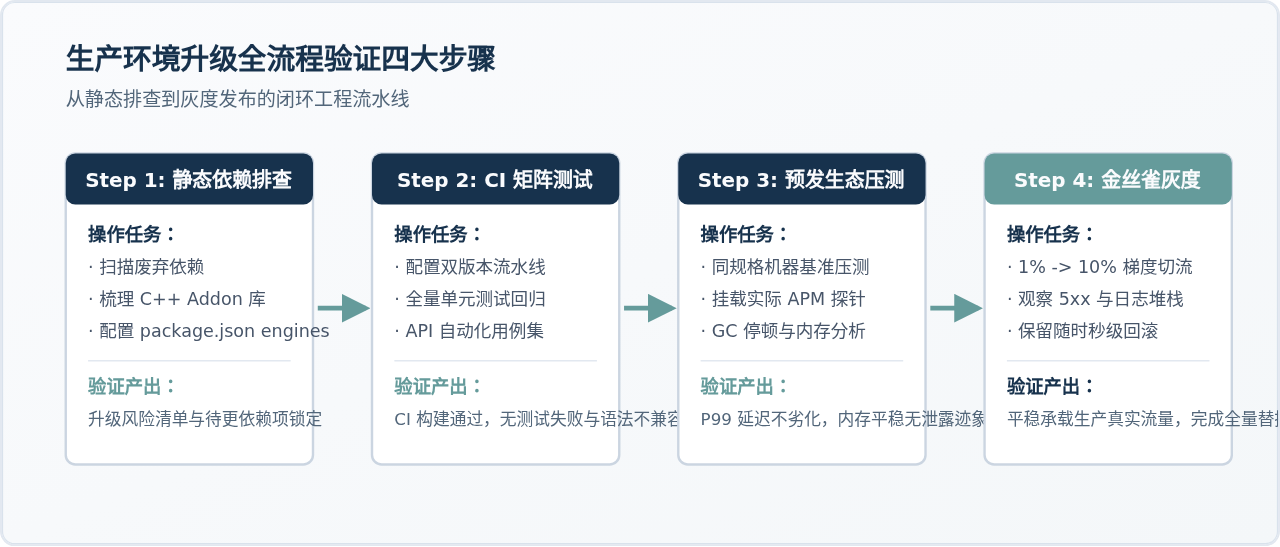
步骤一:静态审计与基础依赖锁定
在正式修改运行时环境前,在项目根目录下通过脚本审查所有直接与间接依赖的健康度与兼容状态:
# 1. 扫描当前过时但未锁定的依赖项
npm outdated

# 2. 检查已知安全漏洞
npm audit

# 3. 筛选当前依赖树中所有需要 node-gyp 编译的潜在原生模块
npm ls | grep -E "node-gyp|prebuild|bindings"
在 package.json 中显式声明团队要求的环境限制,避免开发人员因本地 Node.js 版本混乱提交不可预期的 package-lock.json:
{
  "name": "enterprise-order-service",
  "version": "2.4.0",
  "engines": {
    "node": ">=20.12.0 <21.0.0",
    "npm": ">=10.0.0"
  },
  "engineStrict": true
}
步骤二:配置 CI 双版本并行矩阵测试
在持续集成(CI)流水线中配置并行矩阵(Matrix),让测试套件在旧版本(如 Node 18 LTS)和目标版本(如 Node 20 LTS)下同时运行,直观比对测试结果:
# GitHub Actions 矩阵测试配置示例
name: Node.js Multi-version Test Matrix
on: [push, pull_request]

jobs:
  test:
    runs-on: ubuntu-latest
    strategy:
      matrix:
        node-version: [18.x, 20.x]
    steps:
      - uses: actions/checkout@v4
      - name: Use Node.js ${{ matrix.node-version }}
        uses: actions/setup-node@v4
        with:
          node-version: ${{ matrix.node-version }}
          cache: 'npm'
      - run: npm ci
      - run: npm test -- --coverage
若测试套件在新版本中发生报错,应优先解决兼容性问题,不要轻易使用 --force 或降级全局严格模式。
步骤三:预生产环境基准压测与指标比对
功能测试通过后,必须在完全对齐生产规格的预生产(Staging)服务器上执行压力测试,重点监控在稳定负载下的吞吐量、P99 响应延迟和垃圾回收(GC)开销。
# 启动目标版本容器,开启 GC 日志排查
node --trace-gc --max-old-space-size=2048 dist/main.js

# 使用压测工具发起对比压力测试
autocannon -c 100 -d 60 -p 10 http://127.0.0.1:3000/api/v1/health
对比新旧版本的压测报告:如果发现 P99 出现明显毛刺,通常源自 V8 垃圾回收在特定大对象分配模式下的停顿;如果内存使用量随着压测持续单调递增且在负载停止后不释放,则需排查新版本内置 Buffer 或全局 Map 是否存在闭包悬挂。
四、生产部署、金丝雀灰度与快速回滚保障
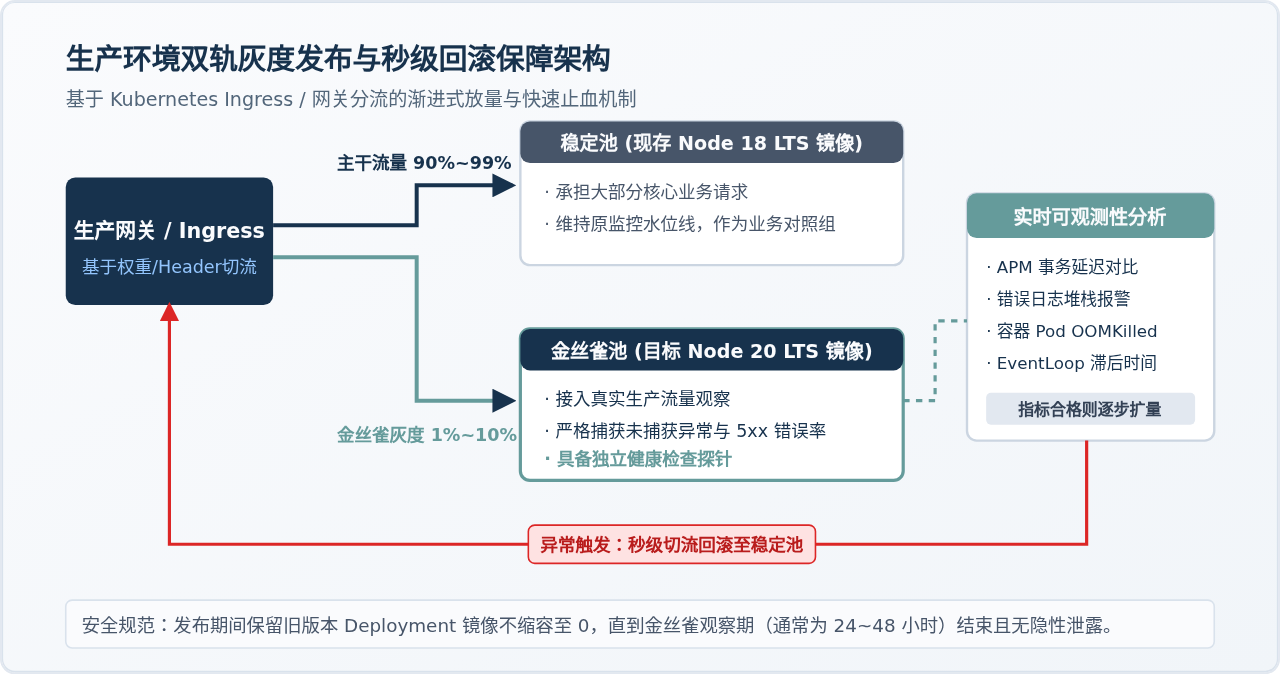
再充分的测试也不能完全替代生产环境多样化的流量冲击。上线时必须采用容器化独立镜像与金丝雀(Canary)灰度策略,切忌全量一次性替换。
1. 容器镜像标签规范与环境解耦
生产环境中,严禁在 Dockerfile 中使用流动标签(如 node:lts 或 node:20-alpine)。必须明确声明小版本与系统架构基础镜像,确保构建产物完全幂等:
# 推荐的基础镜像命名方式(明确锁定 patch 版本)
FROM node:20.12.2-bookworm-slim

# 设置安全工作目录与非 root 运行账号
WORKDIR /usr/src/app
USER node

ENV NODE_ENV=production
CMD ["node", "server.js"]
注意避免 Alpine 镜像常见动态链接库缺失:
许多团队为了追求极小镜像体积偏好使用
alpine,但由于其底层采用 musl libc 而非 glibc,当项目引入需要编译的 C++ 插件时,经常遭遇预编译二进制包不可用,从而触发容器内部现场重新编译耗尽 CPU。对于生产环境核心应用,首选基于 Debian 的 -slim 系列镜像,兼容性最为稳定。
2. 灰度推进节奏与核心可观测性监控
在流量分发网关侧(如 Nginx、Traefik 或 Kubernetes Ingress),按以下阶梯实施灰度分流:
| 灰度阶段 | 流量配比 | 建议观察时间 | 核心监控判定准则 |
|---|---|---|---|
| 阶段 1:内部验证 | 指定 Header / 测试账号 | 1 ~ 2 小时 | 验证登录、鉴权与核心读写主干链路无 500 异常 |
| 阶段 2:初始金丝雀 | 1% ~ 5% 真实外部流量 | 2 ~ 4 小时 | 对比旧版本池,5xx 错误率增量为 0,APM 慢事务无异常上浮 |
| 阶段 3:阶梯放量 | 25% → 50% | 6 ~ 12 小时 | 对比 CPU/内存负载曲线,EventLoop 延迟(Lag)低于 20ms |
| 阶段 4:全量覆盖 | 100% | 保持 24 小时观察 | 容器无异常退出,内存平稳,旧版本 Pod 优雅下线 |
3. 秒级回滚预案
在整个灰度过程中,如果金丝雀节点出现大量未捕获异常、内存泄露报警(RSS 快速攀升)或 APM 抛出密集错误日志,无需排查定位具体代码,第一动作是直接在网关层将流量权重完全调整回现存的旧版稳定性 Deployment(耗时通常小于 30 秒)。保留报错节点的现场内存快照(Core Dump / Heap Snapshot),随后由研发在离线环境进行分析复盘。
五、生产升级常见问题与避坑清单
在过往大量生产系统升级案例中,有几个典型的高频踩坑场景值得在上线前复核:
- 问题一:OpenSSL 3.x 引发的算法不兼容。
若外部老旧系统调用必须依赖 MD5/SHA1 签名或连接老旧自签名证书,在 Node 18+ 下会抛出
ERR_OSSL_EVP_UNSUPPORTED。应急过渡方案是启动参数添加--openssl-legacy-provider,但长远方案必须要求对接方升级 TLS/证书标准。 - 问题二:CommonJS 与 ESM 混用导致的路径解析异常。
现代 Node.js 对
package.json中的type: "module"和exports导出字段校验更加严格。如果间接依赖的子包没有正确声明exports,在新版 Node 下可能直接抛出ERR_PACKAGE_PATH_NOT_EXPORTED,需要升级对应依赖到修复版本。 - 问题三:容器内默认内存限制与 Cgroups v2。
在较旧的 Linux 内核或容器编排环境中,Node.js 早期版本可能无法正确感知容器的内存配额(Memory Limit),导致 V8 默认将最大堆内存设为物理机的一半,进而引发宿主机 OOMKilled 强杀进程。在生产环境中,务必在启动命令中显式指定
--max-old-space-size(通常设置为容器内存 Limit 的 75% 左右),保留足够的内存空间供原生模块与操作系统分配缓冲区。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章