

深入解析JavaScript代码美化与JS反编译的本质差异,详尽解答格式化工具能否恢复被压缩混淆的变量名,并剖析AST Mangling机制与可行的逆向恢复途径。
JS反编译与代码美化的区别:格式化工具能恢复变量名吗
作者:开源拾贝
时间:2026-11-03
浏览:182
文章目录
核心结论先知:代码美化(格式化)工具绝对不能恢复被压缩或混淆丢弃的原始局部变量名。格式化工具的核心职责是调整换行、缩进和排版,并不改变抽象语法树(AST)中的变量标识符;而在现代前端构建压缩(Mangling)环节,原始局部变量名已被彻底抹除且未存入最终脚本中。想要还原或推测变量名,必须依托 Source Map 映射表 或 基于AST与语义分析的反编译/反混淆技术。
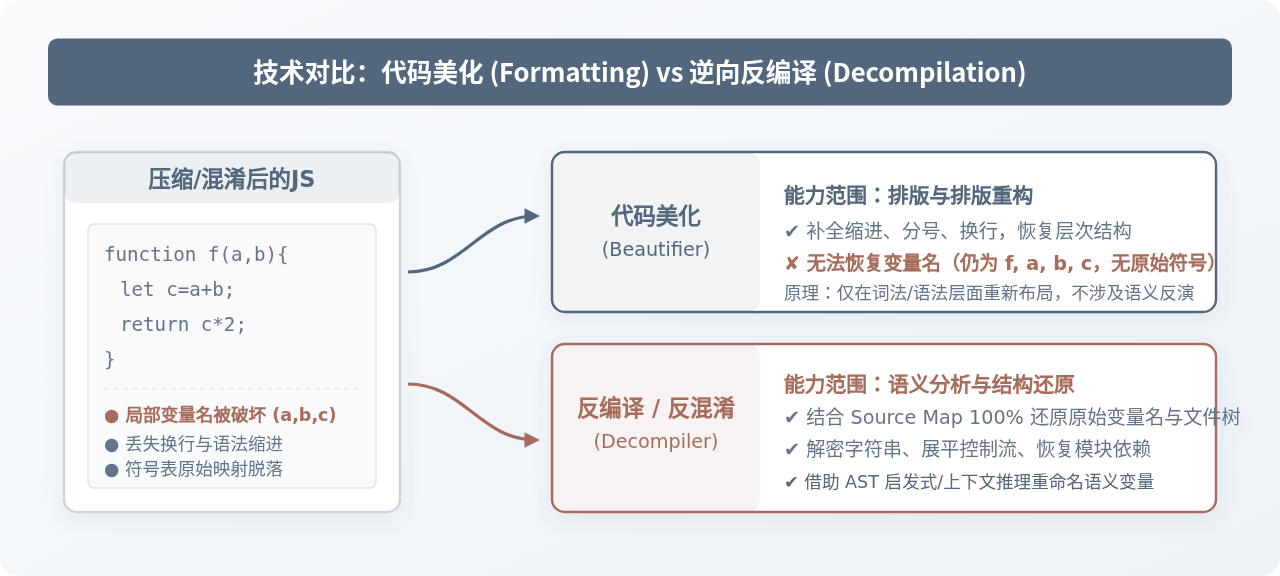
图 1:代码美化与逆向反编译的核心功能与结果差异
一、从一个常见现象谈起:为什么点完“{}”还是满屏字母?
很多开发者在浏览器调试线上页面或分析第三方脚本时,常遇到这样的场景:打开 Chrome DevTools 的 Sources 面板,看到一行动辄数万字符、被压缩成极长一行的 JavaScript 代码。此时点击底部的“Pretty print”(花括号 {})或借助 Prettier、js-beautify 等工具进行美化后,原本挤在一起的代码立刻变得井然有序,缩进清晰,代码块分明。
然而,细看具体逻辑时会发现,函数形参和局部变量依然是 a、b、c、e、_0x1a2b 这类单字符或无意义符号。原本在项目源码中写得清清楚楚的 userInfo、calculateTotalPrice、isValidOrder 并没有因为美化而重新出现。有人因此产生疑惑:代码美化工具是不是反编译的一种?为什么它无法把变量名改回原来的样子?
二、代码美化(Code Beautification)的本质
要理解为什么变量名无法恢复,首先需要清楚代码美化工具到底在做什么。
代码美化本质上是排版重构(Pretty Printing / Formatting),它的输入是合法的 JavaScript 源代码,输出也是等价的 JavaScript 源代码。其运行过程如下:
- 词法分析与轻量语法解析:将代码拆分为 Token 序列(如关键字、操作符、标识符、字面量)。
- 重排版规则匹配:识别代码块层级(大括号嵌套、控制语句、逗号分隔符)。
- 重写空白字符:在运算符两端添加适量空格,在分号和逗号后增加换行,按照嵌套深度补充对应的空格或制表符(Tab)缩进。
注意这一过程的关键特征:美化工具绝不修改任何标识符(Identifier)的名字,也不改变任何 AST 节点的内部属性。如果代码原本写的是 function x(a,b){return a+b;},美化后的结果严格保持为:
function x(a, b) {
  return a + b;
}
美化工具的目标是提升人类眼睛的阅读舒适度,而不是对代码的语义或符号表进行逆向推演。
三、为什么变量名会丢失:AST 压缩与 Mangling 原理
既然美化工具保留了代码里的所有变量名,那原始变量名究竟是在哪个环节丢失的?答案是在生产构建时的 Mangling(标识符混淆压缩) 阶段。
当现代打包工具(如 Webpack、Vite、Rollup)调用压缩器(如 Terser、esbuild、SWC)时,会对源代码的抽象语法树(AST)进行深层遍历和作用域分析(Scope Analysis):
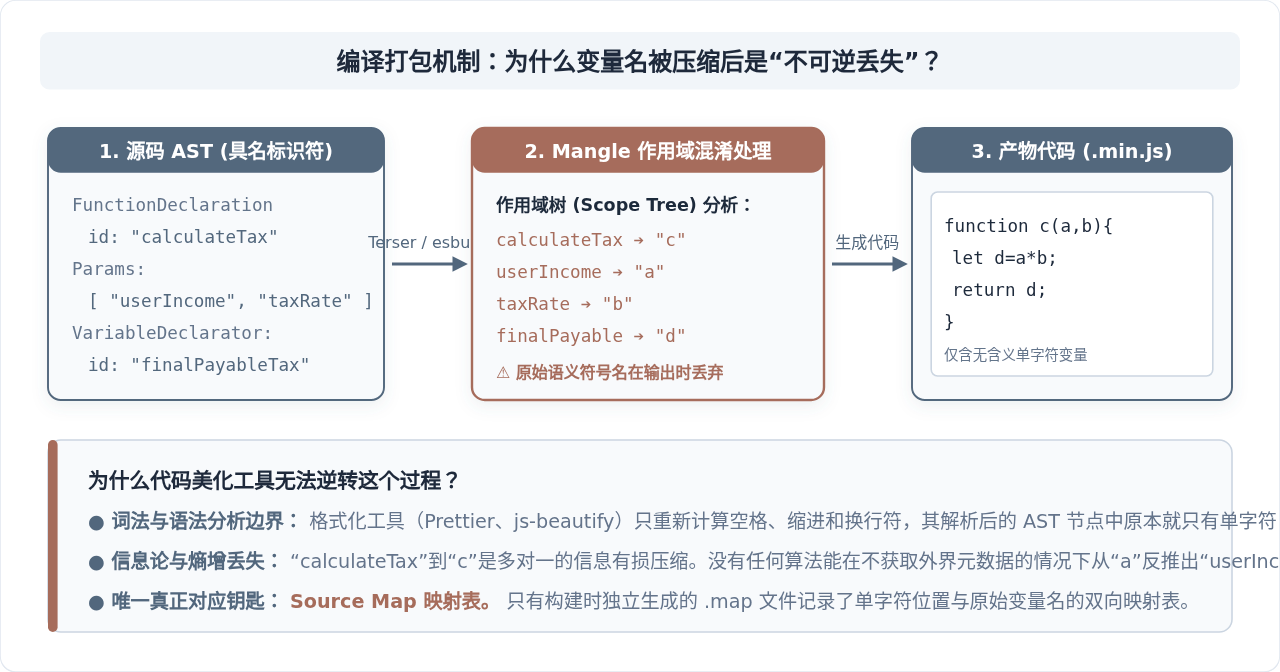
图 2:AST 构建与 Mangling 破坏性压缩机制
在作用域分析中,压缩工具能够准确识别哪些是全局变量,哪些是仅在局部函数内生效的局部变量与形参:
- 对象属性名与公开 API:由于 JavaScript 是动态语言,外部模块或后端 JSON 可能依赖属性名(例如
user.address),因此对象键名通常不能随意改动,否则会导致运行时取值错误(除非开启极高风险的属性混淆)。 - 函数局部作用域变量:仅在当前闭包或函数体内部使用。对于浏览器引擎来说,无论是叫
orderPaymentSummary还是叫a,执行逻辑完全等价。压缩器为了大幅度降低文件体积,会按照使用频次建立字符池,将局部变量统一重命名为a、b、c。
信息论角度的有损压缩:将
userPayAmount 缩减为 a 是单向有损过程。数十个不同语义的局部变量都可能被重命名为同一个符号 a(只要它们在不同作用域内不产生命名冲突)。此时,原始名称字符并没有以任何形式存储在产物 .min.js 中。面对纯粹的产物脚本,计算机不存在任何内置记录能逆推 a 最初叫什么。
四、JS 反编译与代码美化的本质区别
在搞清楚代码美化后,我们再看“JS 反编译”(Decompilation)。在严格的计算机科学定义中,反编译是指从低级机器表示(如机器码、字节码)还原为高级编程语言的过程。在 JavaScript 生态中,通常包含两种语境:
- 引擎字节码反编译:将 Hermes 字节码(React Native 常用)、QuickJS 字节码或 V8 缓存字节码逆向还原回 JavaScript 源码。
- 反混淆与逆向还原(Deobfuscation / Unminification):针对被 Webpack 打包、Terser 压缩、或被专业混淆器(如 JavaScript Obfuscator)进行了控制流平坦化、字符串加密、死代码注入的代码,通过程序分析将其恢复为结构规整、模块解耦、易于理解的高级形式。
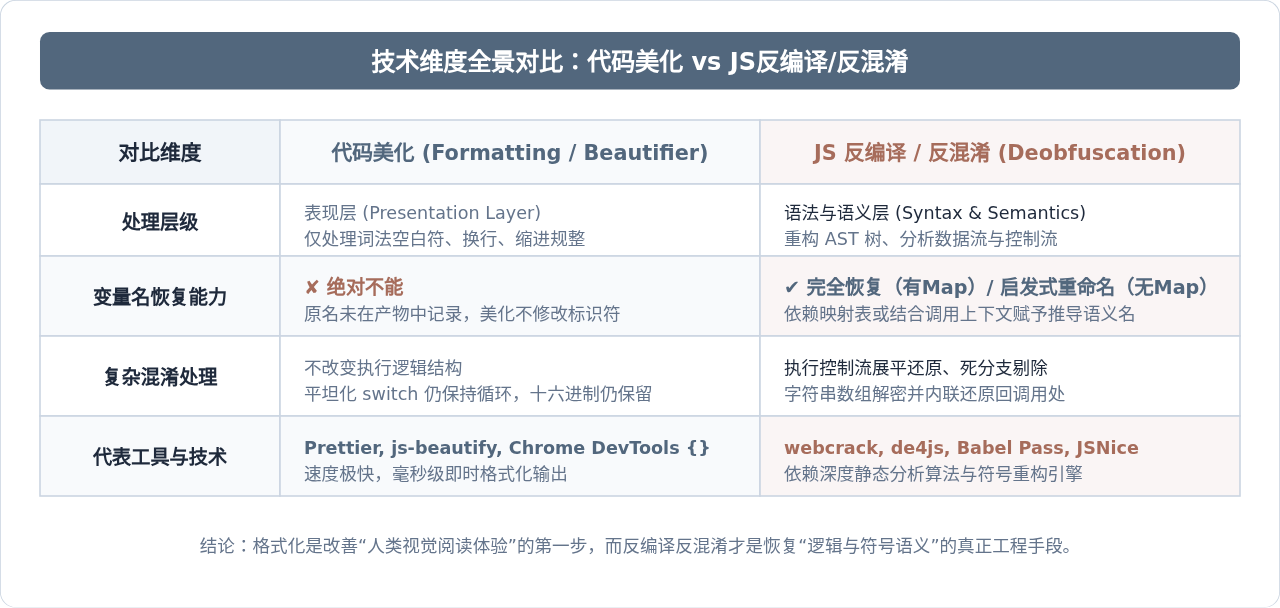
图 3:代码美化与 JS 反编译/反混淆多维度技术对比
为了更清晰地区分两者的技术边界,我们可以通过下表进行对比:
| 对比维度 | 代码美化 (Code Beautification) | JS 反编译 / 反混淆 (Decompilation) |
|---|---|---|
| 处理阶段 | 文本排版阶段,调整缩进与行间距 | 静态语义分析与 AST 重构阶段 |
| 对 AST 的影响 | 不修改语法树结构,仅调整空白符与标点排版 | 修改、替换、修剪 AST 节点,重建调用拓扑 |
| 变量名恢复 | 完全不能(保持原样输出) | 能完全还原(有Map)或启发式重命名 |
| 控制流平坦化 | 无法处理,依然是冗长的 switch-case 循环 | 能够消除虚拟化状态机,还原原始 if/for 控制流 |
| 字符串解密 | 无能为力,十六进制或数组位移加密依然存在 | 自动执行解密函数,内联还原明文字符串 |
| 依赖与工具 | Prettier, js-beautify, DevTools {} | webcrack, de4js, Babel 逆向脚本, Source Map |
五、怎样才能真正恢复或推测变量名?
如果格式化工具做不到,那在逆向分析和日常调试中,究竟有什么技术手段可以恢复或推测被混淆的变量名?目前业内主要有以下三条途径:
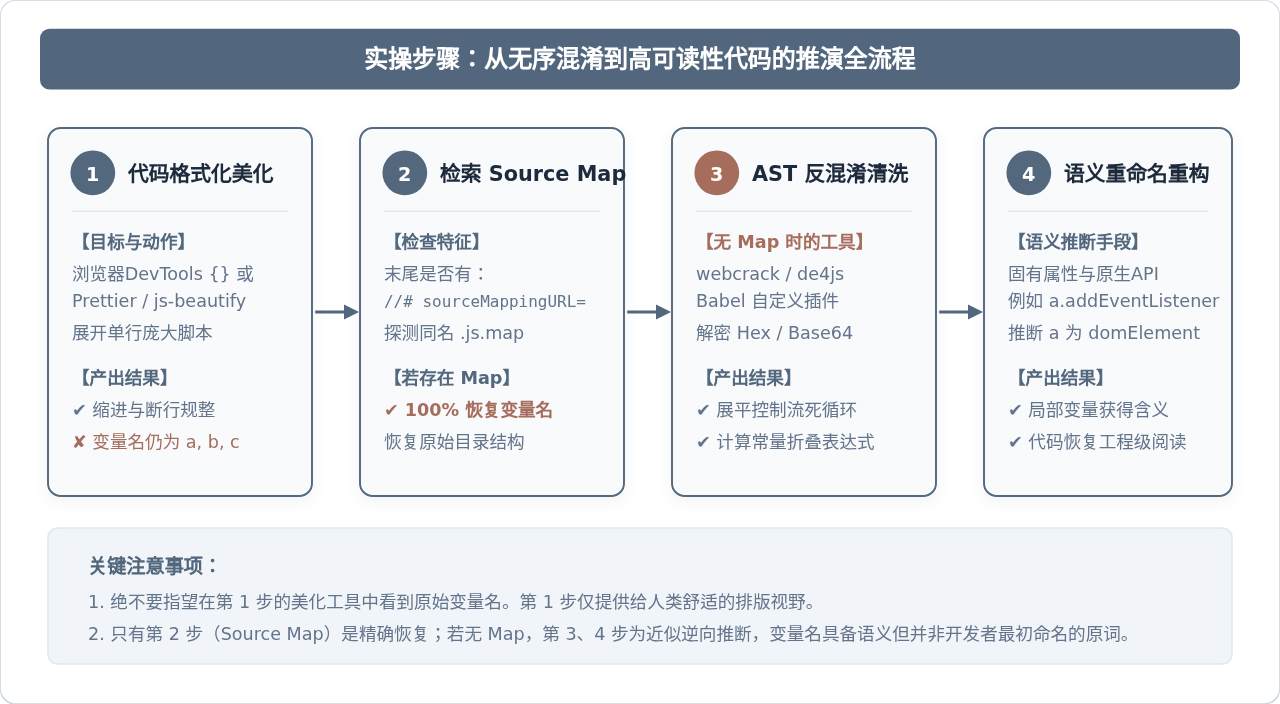
图 4:混淆代码逆向排查与变量语义恢复操作流水线
1. 借助 Source Map 映射表(唯一百分之百精准恢复的方法)
前端在打包构建时,如果开启了 sourcemap: true 配置,构建工具会在生成 bundle.min.js 的同时生成一份 bundle.min.js.map 文件。这个 JSON 格式的文件中包含了两个极其关键的字段:
names:一个包含源码中所有原始变量名、函数名和属性名的字符串数组,例如["userInfo", "fetchData", "totalPrice"]。mappings:采用 Base64-VLQ 编码的四元组/五元组坐标表,记录了压缩后代码的行号、列号对应回源码中的文件名、起始行号、起始列号以及names数组中的索引。
实操验证方法:在浏览器调试时,如果网站未禁止加载 Source Map,或者你在末尾发现了 //# sourceMappingURL=app.bundle.js.map,浏览器 DevTools 会自动静默下载该文件,并在 Sources 面板左侧还原出带有完整目录树、注释以及原版变量名的未混淆源码。
提示:很多生产环境为了安全性,在发布时从服务器删除了
.map 文件。若无公开的 Source Map,浏览器便无法进行精准还原,必须转向基于代码模式的推断方法。
2. 利用反混淆工具进行常量折叠与 AST 模式推导
当不存在 Source Map 时,针对恶意混淆或加固脚本,可以采用专门的反混淆框架(如开源的 webcrack 或基于 Babel 自写的 AST 转换脚本)。
反混淆工具能够对代码执行常量折叠(Constant Folding)、解密字符串数组还原和死代码剔除。例如:
// 混淆代码片段
const _0x1a = ["push", "userId", "log"];
console[_0x1a[2]](user[_0x1a[1]]);

// 反混淆工具 AST 转换后还原
console.log(user.userId);
当隐藏在加密数组背后的真实属性名暴露出来后,代码的可读性会产生质的飞跃。即使函数参数名仍然是 a,但由于它直接调用了 a.userId,我们便能立刻推测出 a 代表 user。
3. 基于固有属性与上下文的语义推断(Heuristic / AI 重命名)
在没有原始符号表的情况下,推断变量名主要依靠上下文约束。例如:
// 仅格式化后的代码
function calc(a, b) {
  let c = a.target.value;
  b.preventDefault();
  return c.trim();
}
根据 JavaScript 标准 DOM API:
- 变量
a具有target.value属性,显然是一个 DOMevent对象(例如inputEvent)。 - 变量
b调用了preventDefault()方法,同样具有事件上下文特征。 - 变量
c执行了.trim()字符串裁剪操作,可知其为输入框字符串inputValue。
如今的现代反混淆辅助插件(或嵌入了语义模型与静态分析引擎的 IDE 工具)就是根据内置的原生 API 类型库(TypeScript Lib)以及上下文流向,自动把 a 批量重命名为 event,把 c 替换为 textValue。这种重命名虽不是原始文件里的那个具体词汇,但在理解逻辑上已几乎没有障碍。
六、知识总结与技术决策建议
面对混淆压缩的 JavaScript 代码,不要将“代码美化”与“代码反编译”混为一谈:
- 代码美化工具是“排版器”,它的作用是让原本缩成单行的不可读代码重新拥有人类友好的缩进和换行。它无论如何升级算法,也无法凭空恢复已被破坏的局部变量名。
- JS 反编译与反混淆是“逆向工程”,它深入到语法树和数据流中,负责解密常量、还原控制流分支,并通过映射表或调用上下文赋予代码接近源码的可读性。
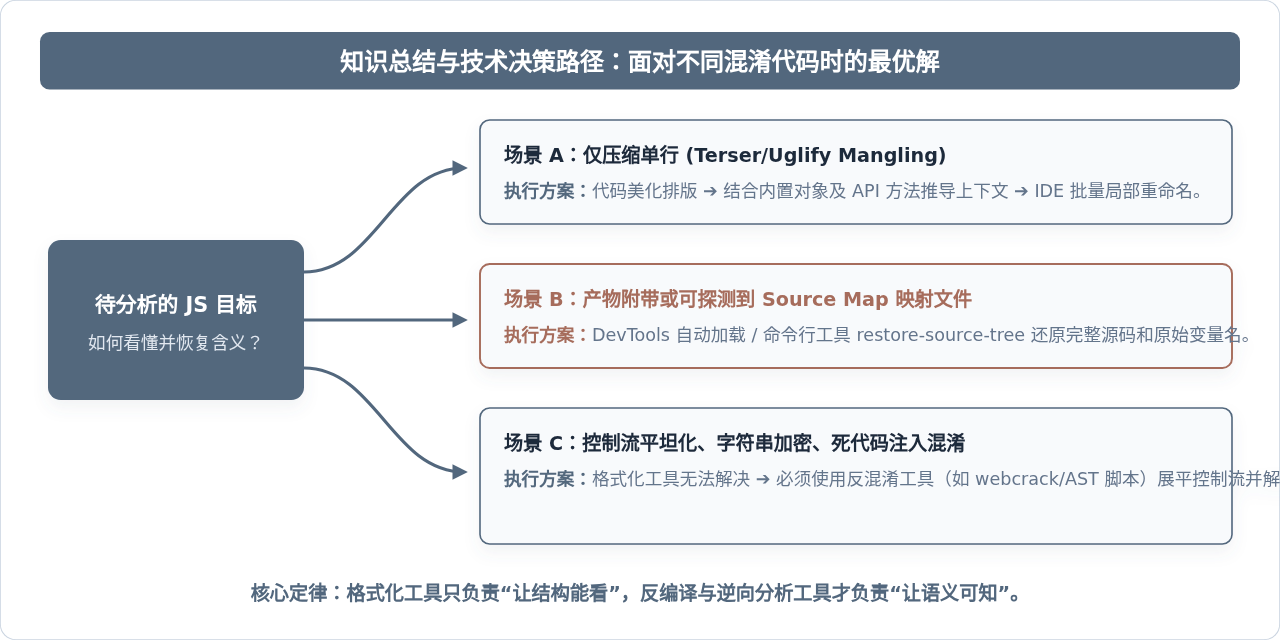
图 5:处理不同形态混淆代码的最佳实践与决策总结
在日常工作与安全分析中,建议按以下清晰路径推进:先用美化工具(DevTools 或 Prettier)展开版式确认整体规模;接着排查是否存在对应的 Source Map 文件以求 100% 还原;若无 Map,再利用 AST 自动化脚本或反混淆工具解密关键字符串与属性调用,最终结合语法上下文为单字符变量赋予准确的业务语义。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章