

针对JavaScript代码混淆问题,系统介绍主流在线反混淆工具与本地专业软件。从混淆层级、工具特性、操作步骤到AST自动化重构,提供可落地的实战选型与分析指南。
JS代码反混淆:主流在线工具与本地软件推荐
作者:开源拾贝
时间:2026-11-04
浏览:664
文章目录
逆向工程
前端调试
AST语法重构
阅读时间:约 10 分钟
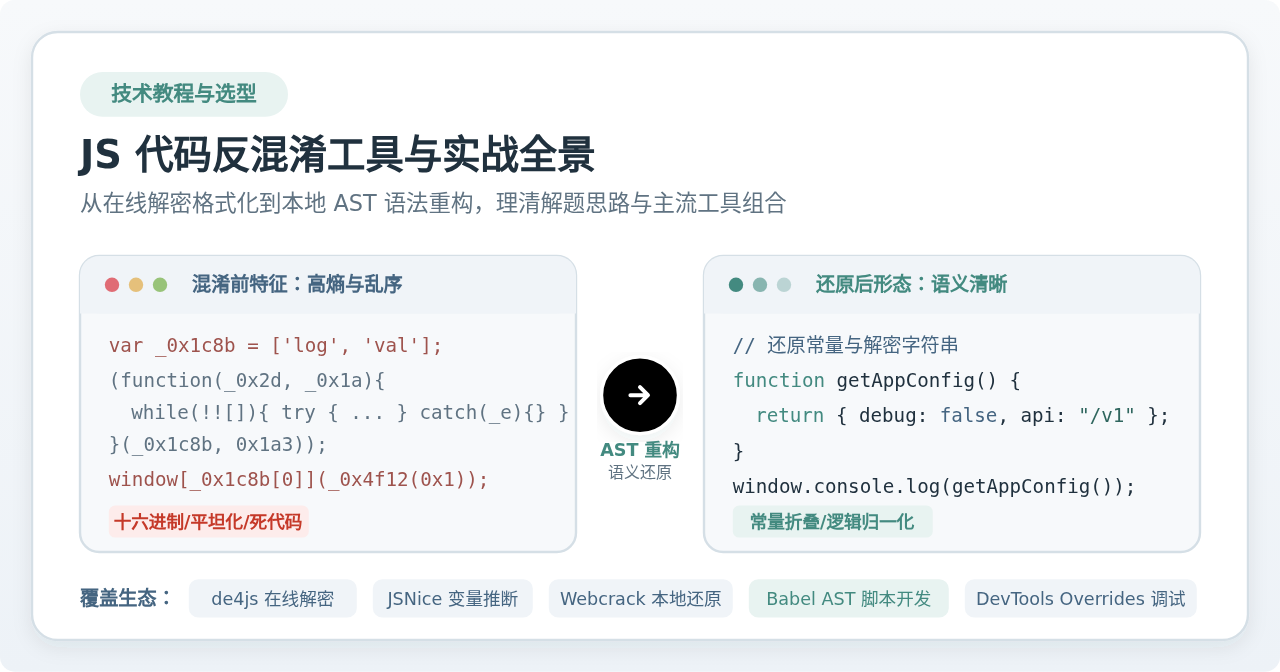
在前端逆向分析、代码排查或依赖审计过程中,经常会遇到经过压缩打包或重度混淆的 JavaScript 文件。反混淆的核心并不是单纯将代码“美化”,而是通过解包、字符串还原、常量计算以及控制流平坦化恢复等手段,将丧失语义的代码重新变成结构清晰、容易理解的源逻辑。本文将梳理当前主流的在线解密工具与本地专业软件,详解适用场景、操作流程与选型依据。
一、JS 代码混淆的常见形式与反混淆思路
在选择工具前,需要先看清目标代码究竟采用了哪种混淆方式。不同的混淆手段所对应的逆向成本和还原策略完全不同:
- 压缩与标识符替换(Minification):通过移除换行空格,并将函数名、变量名重命名为单一无意义字母(如
a,b)。这类代码未改变原本的执行逻辑结构,主要增加紧凑度。 - 打包包装器(Packer / Eval Shell):将整段代码作为字符串通过 Base64、Hex 编码或字典压缩,外部包裹一层
eval(function(p,a,c,k,e,r)Ellipsis)动态执行。 - 字符串阵列与动态解密:把所有可见文本、对象键名抽离至一个大数组(如
_0x1a2b),运行时通过自执行函数对数组元素进行洗牌移位,并在代码各处用解密函数(如_0x4c(0x1))替换字符串字面量。 - 控制流平坦化(Control Flow Flattening):将原本线性的顺序执行、循环或条件判断语句打碎,装入一个巨大的
switch-case状态机分发器中,严重割裂上下文阅读逻辑。 - 死代码与冗余运算注入:插入恒真恒假条件分支(如
if (100 + 20 === 120))、无意义的赋值与逗号表达式,增加分析干扰。
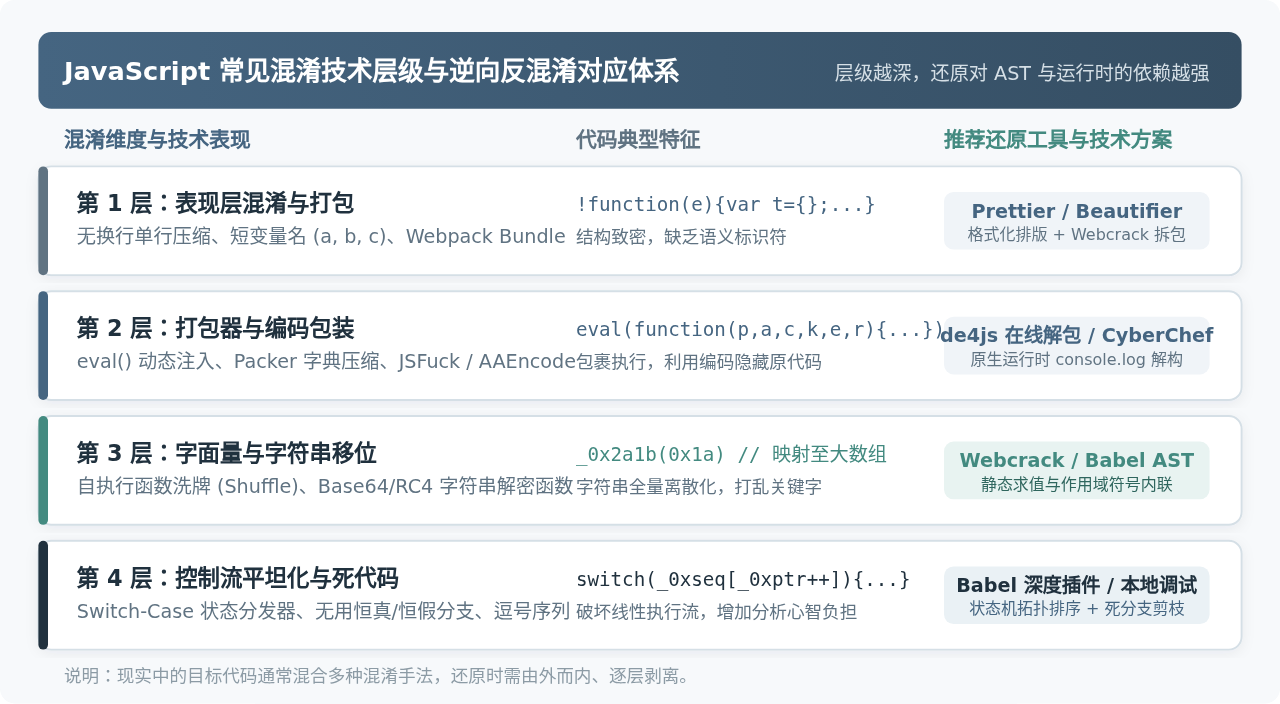
反混淆的本质是一个“自外向内、由浅入深”的过程。先处理最外层的包装和编码,再通过语法分析工具恢复常量与字符串,最后针对控制流平坦化和语法结构进行标准化还原。
二、主流在线反混淆工具推荐与适用场景
在线工具的最大优势是无需搭建 Node.js 环境或配置编译器,直接在浏览器中粘贴代码即可快速查看结果。适合代码片段短小、排版混乱或使用了公开标准混淆模板的场景。
1. de4js(在线综合解密解包工具)
de4js 是目前最知名的开源在线反混淆站点之一。它集成了多种常见的解包算法与特征识别引擎,能够自动检测代码所采用的包装外壳。
- 核心支持类型:Eval 打包、Dean Edwards Packer、JSFuck、AAEncode、JJEncode 以及基础的 JavaScript-Obfuscator 字符串还原。
- 操作方式:在输入框粘贴目标脚本,右侧面板会自动推荐解包模式(Auto Detect),勾选“Unpack”与“Format”即可一键提取内层源码。
- 适用场景:快速识别第三方恶意代码片段、解开带有
eval或p,a,c,k,e,r结构的简易加密外壳。
2. JSNice(基于统计学习的变量名与类型推断)
经过压缩混淆后,变量名通常变成了 a, b, c, d。JSNice 由苏黎世联邦理工学院实验室开发,利用海量开源代码的语料库模型,根据函数的调用上下文推测出极具参考意义的语义化变量名,并生成对应的 TypeScript JSDoc 类型提示。
- 核心亮点:将生硬无意义的短变量还原为类似
element, callback, options, response等具有业务语义的变量名。 - 局限性:只负责重命名和类型推断,无法处理字符串加密数组或平坦化状态机。
3. CyberChef(多层编码解码分析利器)
由英国国家网络安全中心(GCHQ)开源的 CyberChef 被称为数据处理的“数字瑞士军刀”。在处理混合了多层 Hex、Unicode 转义(如 alert)、Base64 以及 gzip 压缩的 JS 混合壳时表现出色。
- 常用配方(Recipe):
From Hex→JPath expression→JavaScript Beautify。 - 适用场景:辅助分析深层嵌套的字符串或在逆向初期剥离复杂的外部编码。
4. 在线格式化工具(Prettier / JS Beautifier)
代码反混淆的第一步始终是格式化。虽然格式化不会改变任何变量名或加密逻辑,但统一的缩进、断行和语法对齐是肉眼排查特征的前提。
在线工具使用注意事项:
在线网站处理数据均需将脚本发送至服务端或在前端内存执行。切勿将包含企业未公开业务逻辑、核心算法、商业密钥或敏感凭据的代码直接粘贴到公共在线工具中,以免发生合规与信息泄露风险。
三、主流本地反混淆软件与专业工具链
面对数十万行的大型工程打包产物(如 Webpack 单文件 Bundle)或高度混淆(如开启了控制流平坦化、自卫反调试的代码),在线工具往往会因为内存溢出、超时或规则缺失而失效。此时必须采用本地专业工具链。
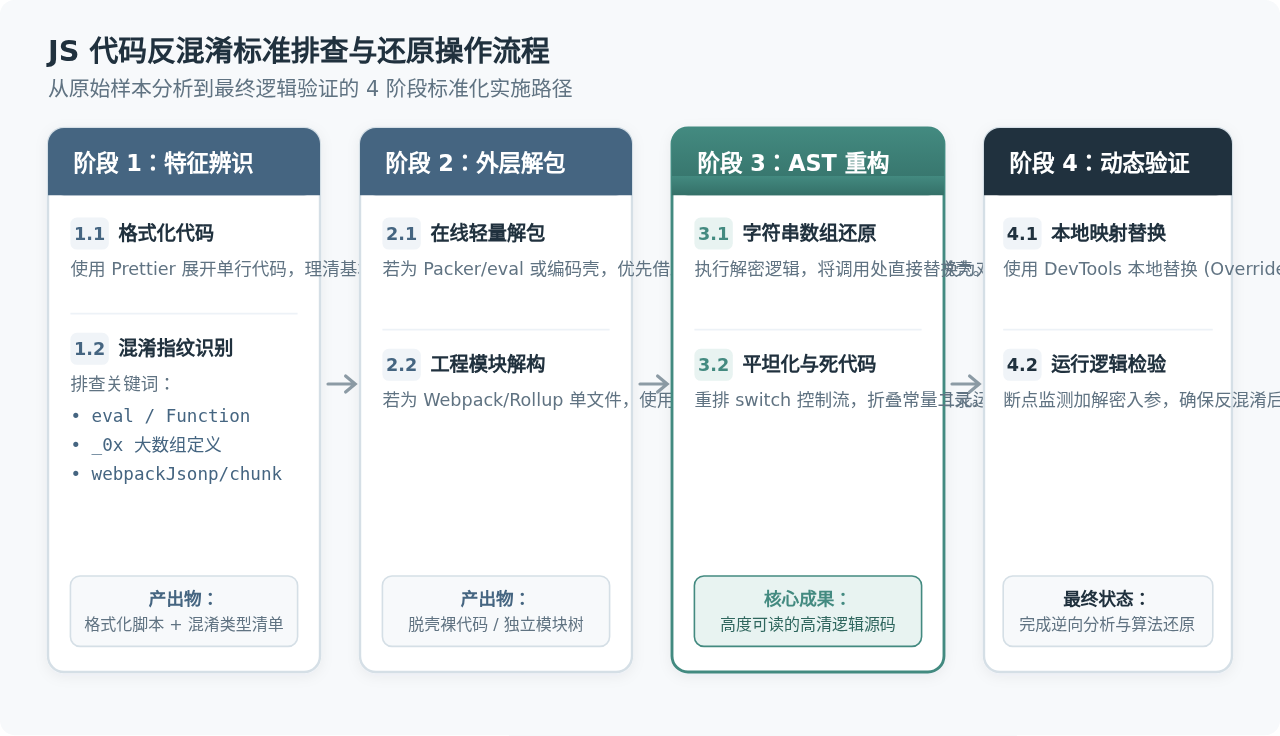
1. Webcrack(现代化本地反混淆与 Bundle 拆包神器)
Webcrack 是当前前端逆向社区中极受推崇的开源 CLI 工具。它专门针对现代 Web 打包工具(Webpack、Browserify)与常见混淆器(尤其是 obfuscator.io)进行了深度优化。
- 主要特性:
- 解构 Bundle(Unbundle):自动识别 Webpack 的模块加载器,将庞大的单文件拆解为原工程目录下的独立模块文件(例如
./src/index.js、./src/api.js)。 - 解密混淆数组:自动寻找并执行混淆器自带的移位解码算法,批量替换字符串常量。
- 平坦化与死代码剥离:消除不必要的 switch 分发器,还原线性的 if/else 结构。
- 解构 Bundle(Unbundle):自动识别 Webpack 的模块加载器,将庞大的单文件拆解为原工程目录下的独立模块文件(例如
- 安装与使用示例:
# 通过 npm 全局安装 webcrack
npm install -g webcrack

# 对混淆的打包文件执行解构与反混淆
webcrack bundle.min.js -o ./output_src
执行完毕后,output_src 目录中会输出结构清爽的解构源码,极大缩短分析时间。
2. 基于 Babel 的 AST(抽象语法树)自定义逆向脚本
当目标代码使用了私有定制的混淆方案或加固手段时,任何通用工具都可能报错或无法彻底还原。此时最权威、可靠的途径是编写基于 Babel AST 的自动化遍历脚本。
- 核心依赖库:
@babel/parser(解析为 AST 节点树)、@babel/traverse(遍历并修改节点)、@babel/types(构建与校验节点)、@babel/generator(将 AST 重新转换为标准 JS 代码)。 - 典型还原策略:
- 字面量计算折叠:遍历
BinaryExpression,若左右操作数均为常量字面量(如100 + 20),直接在 Node.js 中计算其值并用数值节点替换。 - 字符串数组内联:将混淆文件中的解密自执行函数在本地安全的 VM 沙箱中执行一次,捕获解密函数句柄;遍历代码中的
CallExpression,计算实参对应的明文并替换为StringLiteral节点。 - 成员访问属性规范化:将
window['console']['log']等括号访问转回易读的点操作符window.console.log。
- 字面量计算折叠:遍历
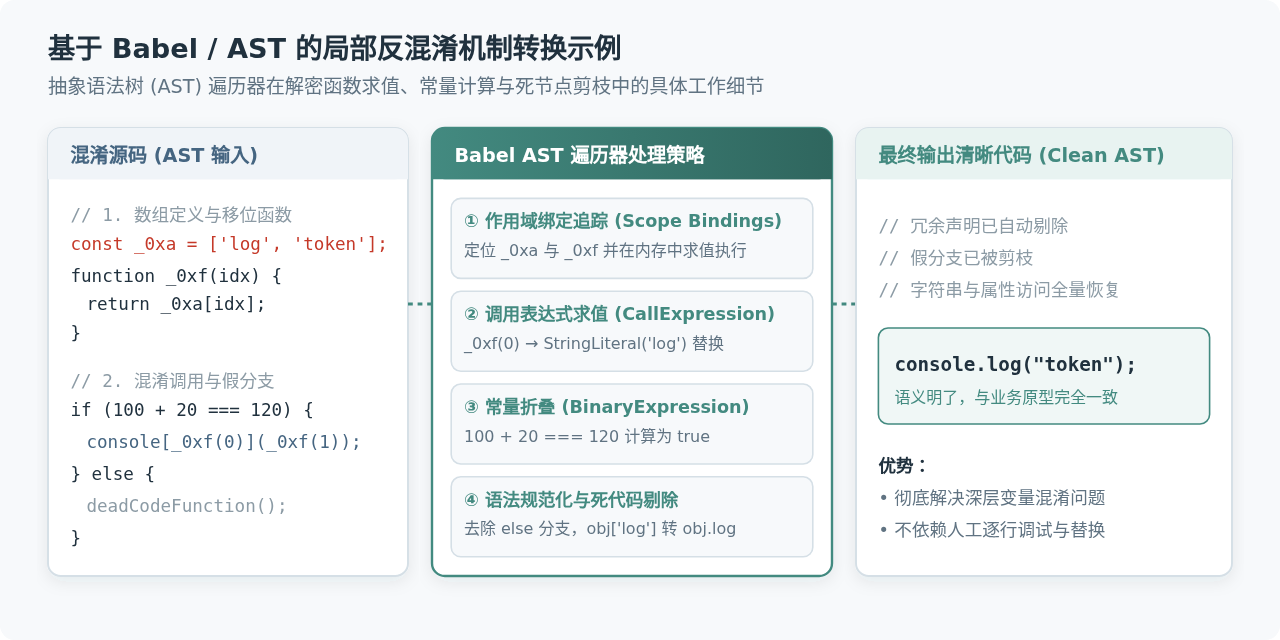
以下为一个简明可执行的 Babel AST 字符串与常量折叠脚本核心骨架:
const parser = require('@babel/parser');
const traverse = require('@babel/traverse').default;
const generate = require('@babel/generator').default;
const t = require('@babel/types');

const obfuscatedCode = `
  var _0xarr = ['hello', 'world'];
  function _0xget(i) { return _0xarr[i]; }
  var msg = _0xget(0) + ' ' + (1 + 2);
`;

const ast = parser.parse(obfuscatedCode);

// 提取数组并执行内联替换
traverse(ast, {
  CallExpression(path) {
    const { callee, arguments: args } = path.node;
    if (t.isIdentifier(callee, { name: '_0xget' }) && args.length === 1 && t.isNumericLiteral(args[0])) {
      const index = args[0].value;
      const arr = ['hello', 'world']; // 实际项目中通过作用域分析动态提取
      path.replaceWith(t.stringLiteral(arr[index]));
    }
  },
  BinaryExpression(path) {
    // 常量折叠 (1 + 2 -> 3)
    const evaluated = path.evaluate();
    if (evaluated.confident) {
      path.replaceWith(t.valueToNode(evaluated.value));
    }
  }
});

const { code } = generate(ast);
console.log(code);
// 还原输出:var msg = 'hello ' + 3;
3. Chrome DevTools 本地替换(Local Overrides)与 Source Map 还原
很多时候反混淆的目的不仅是阅读,还要在浏览器真实网络环境中验证逻辑:
- 本地重载(Overrides):在 Chrome 开发者工具的“Sources”面板中开启 Overrides 功能,将经过本地反混淆、插入了日志打印的 JS 代码直接映射为线上运行脚本,刷新页面即按修改后的代码执行,便于动态定位加解密参数。
- Source Map 逆向提取:部分站点在生产发布时可能遗漏了
.map文件。使用工具如restore-source-tree或shuji可以直接依据 Source Map 完整导出未压缩、带有完整变量名和注释的原始工程代码目录。
四、工具选型决策与全场景对比总结
面对不同的业务场景与代码体量,推荐的工具选用优先级如下表所示:
| 需求场景 | 推荐方案 | 执行环境 | 核心优势与注意事项 |
|---|---|---|---|
| 快速排查短代码 / 简易 eval 包装 | de4js + CyberChef | 在线 / 浏览器 | 零配置开箱即用;严禁上传涉密或包含用户隐私的代码。 |
| 变量名严重丢失 / 函数阅读困难 | JSNice | 在线 | 基于统计推断语义变量名,适合阅读纯算法函数。 |
| Webpack 打包单文件 / 现代前端工程 | Webcrack | 本地 CLI / Node | 自动化解开 bundle 模块树,一键处理混淆器常见配置。 |
| 深度加固 / 复杂平坦化 / 定制加密 | Babel AST 脚本 | 本地脚本 | 控制力最强,针对特定混淆模板做精准剪枝与常量内联。 |
| 接口加签追踪 / 真实环境行为验证 | DevTools Overrides | 本地浏览器 | 动态断点、Hook 参数与本地反混淆代码无缝联动。 |
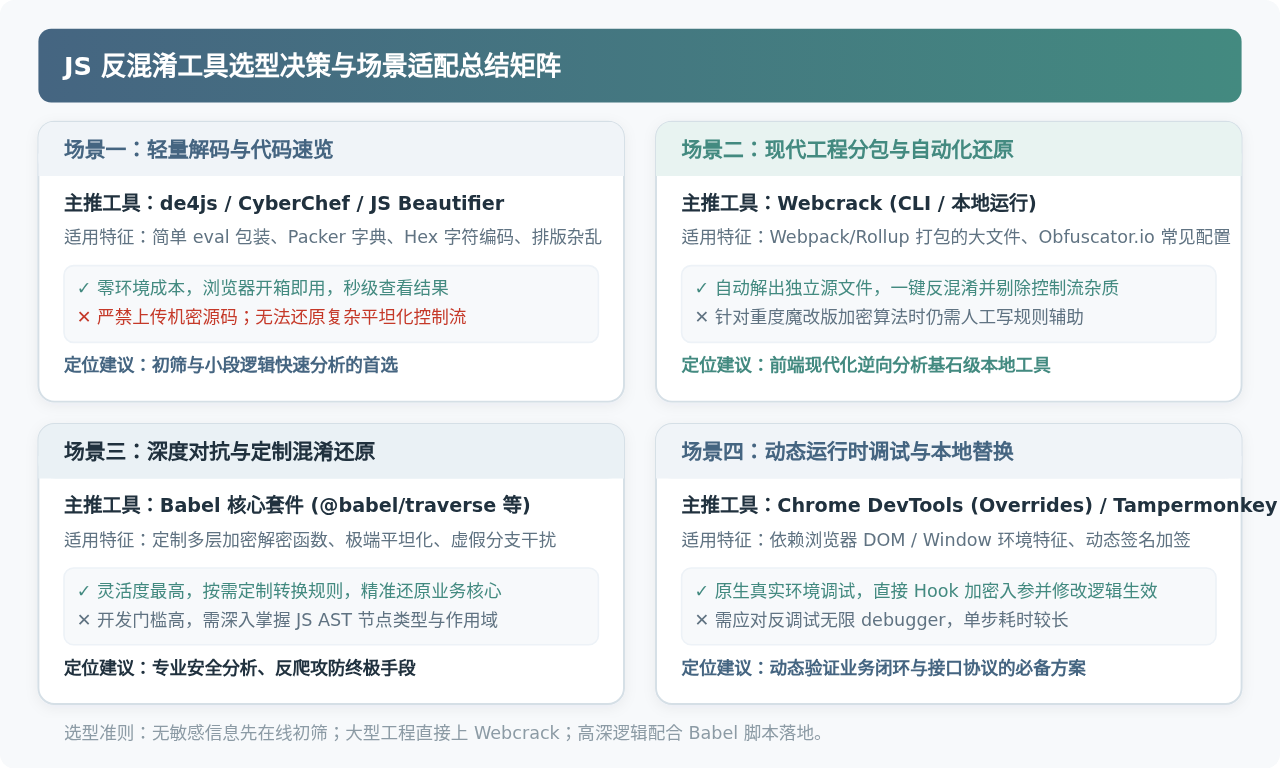
实战建议小结:
在实际分析工作中,往往先在本地通过代码格式化与特征扫描确认混淆等级。对于几十行以内的简单片段可借由在线解包辅助确认;一旦涉及完整业务工程,应以本地 Webcrack 和自写 Babel 脚本为主力,结合 Chrome 开发者工具的动态断点,既保证了敏感代码的安全,也能彻底攻破各类混淆逻辑。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章