

全面解析在下载与引入JavaScript脚本时,如何根据运行环境基线、模块规范、打包产物形态及语义化版本规则挑选合适版本,彻底避免运行时报错与语法兼容故障。
下载JavaScript脚本时怎么选择合适的版本以避免兼容问题
作者:闭包旅人
时间:2026-10-30
浏览:581
文章目录
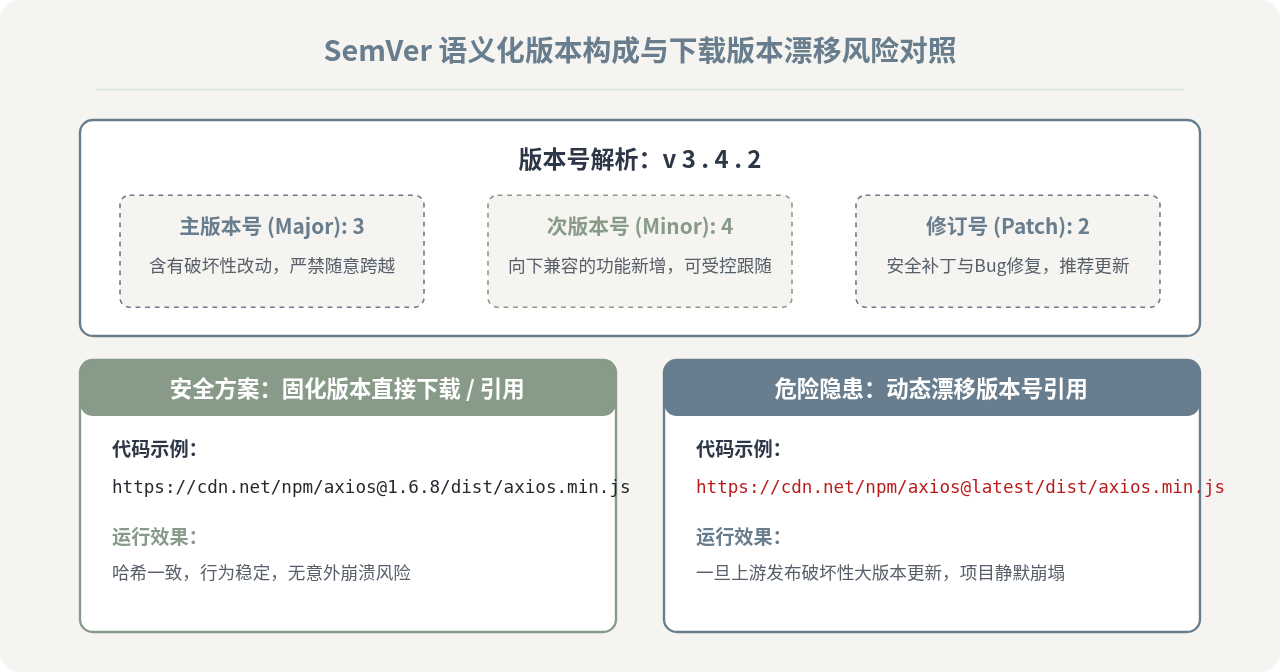
要避免下载 JavaScript 脚本后的兼容问题,核心在于按照“宿主环境、模块体系、打包形态、版本锁定”四项基准进行精确匹配:先根据运行环境判断需要旧版 ES5 还是现代 ES6+ 语法,再确认加载方式属于原生 ESM、CommonJS 还是 UMD,接着确认依赖产物是已打好包的 Bundle 还是需要单独安装外部依赖的瘦身包,最终将版本号精确固化以防次版本意外引入不兼容改动。
一、理清脚本模块格式与宿主运行机制
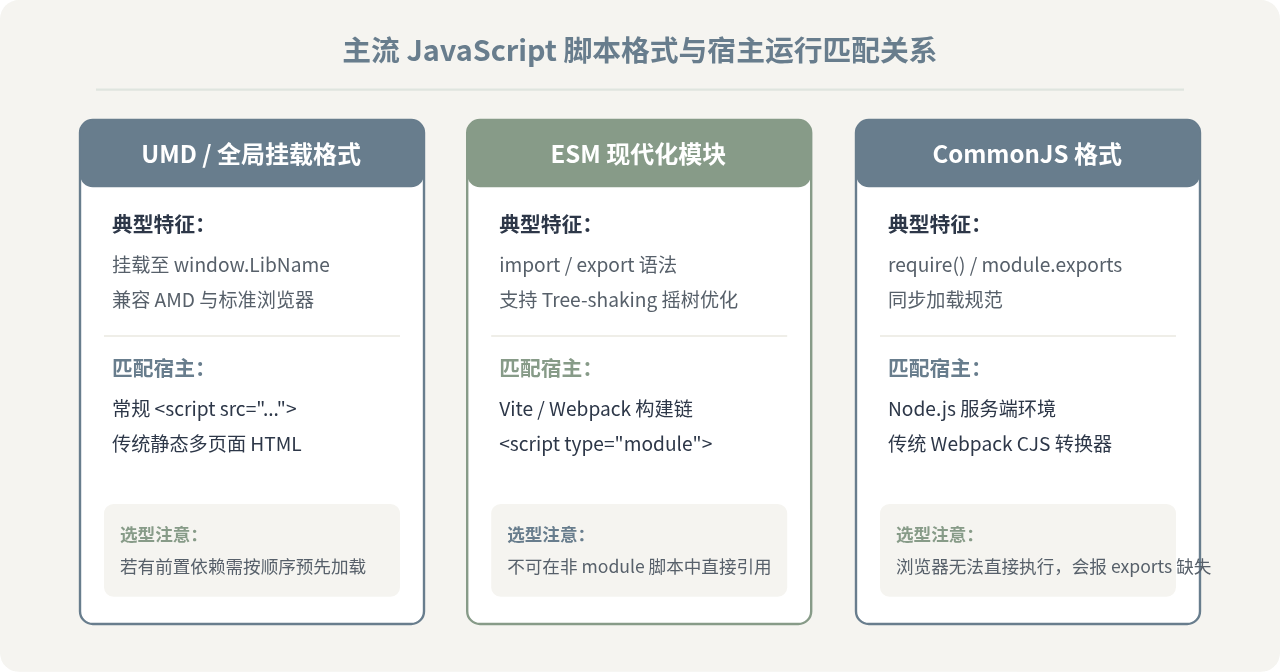
下载 JavaScript 文件时最常见的报错(如 SyntaxError: Cannot use import statement outside a module 或 ReferenceError: exports is not defined),本质上都是由于下载的模块规范与当前执行宿主不匹配造成的。主流 JavaScript 脚本分发格式主要分为三大类:
- UMD / IIFE(通用模块与自执行函数):为浏览器直接通过
<script src="...">标签引入而设计。脚本加载后会将对象挂载到全局作用域(例如window.MyLibrary)。如果不借助打包工具且在传统网页中运行,必须优先下载此类脚本。 - ESM(ECMAScript 模块):采用现代标准的
import / export语法。文件名常标记为.esm.js或.mjs。该版本适用于使用 Vite、Webpack 等构建工具的项目,或在现代浏览器中使用<script type="module">标签加载。若直接在不支持 ESM 的传统脚本标签中运行,会直接报语法错误。 - CommonJS(CJS):专为 Node.js 服务端设计的
module.exports / require规范。浏览器默认无法识别exports或require标识符,未经打包工具编译前不可直接在浏览器端执行。
二、下载目标产物的形态甄别:Bundle、瘦身版与压缩版
很多开发者在下载脚本时,经常在下载列表或 CDN 目录中看到多个名称相似的文件(例如 lib.js、lib.min.js、lib.bundle.js 与 lib.esm-browser.js)。如果选错了产物形态,同样会诱发兼容故障。
1. 全量捆绑包(Bundle)与瘦身独立包(Bare)的区别
某些 JavaScript 库(例如图表库、富文本编辑器)本身依赖其他底层库(例如 dayjs、lodash 或 popper.js)。官方通常会提供两种打包产物:
- 带 Bundle 后缀的版本:作者已经将所依赖的第三方代码完全合并打包进当前文件。如果你希望单文件直接下载引入并立刻运行,应当选择 Bundle 版本。
- 未捆绑依赖的瘦身版本:仅包含该库本身的代码。如果直接下载并在浏览器中加载,浏览器会因为缺少前置依赖项而抛出
Uncaught ReferenceError: ... is not defined。这类版本适合在有包管理器自动安装依赖项的工程化环境中使用。
2. 开发版(Development)与生产压缩版(Production / Minified)
带有 .min.js 后缀的文件移除了注释、多余换行符并缩短了变量名。在选择版本时需要注意:生产环境必须选用 .min.js 减小体积并加速加载;而在本地调试排查兼容问题时,建议先下载未压缩的完整开发版,这样当发生报错时能定位到精确的函数名与代码行,而不是难以追踪的压缩混淆代码。
三、两种典型引入场景的关键差异与选型依据
下载与引入 JavaScript 脚本主要有两种现实场景:通过 CDN 单文件直接下载引入静态页面,以及通过 npm 配合打包工具进行工程化管理。在相同的浏览器兼容目标下,这两种方式存在显著的机制差异,理解这些差异是选对版本的关键前提。
| 选型对比维度 | 场景 A:CDN 单文件直接下载 / 引入 | 场景 B:NPM 依赖安装 + 现代工程化打包 |
|---|---|---|
| 模块产物选型 | 必须下载 UMD / IIFE 或独立 ESM Browser 产物 | 优先由打包工具读取 package.json 的 module 或 exports 字段 |
| 语法降级处理 | 脚本自身必须已内置 ES5 降级或符合目标浏览器支持基线 | 可由 Babel、SWC 或 esbuild 在构建期统一将语法向下编译 |
| 依赖关系管理 | 需人工核对依赖文档,手动按加载顺序依次下载并排布标签 | 由包管理器根据依赖树自动解析并扁平化注入,避免遗漏 |
| 典型故障风险 | 全局命名冲突、脚本执行先后顺序颠倒、缺少 Polyfill 补丁 | 版本重复打包(Dual Package Hazard)、CJS 与 ESM 混用导出问题 |
这种差异意味着:在脱离打包工具的纯静态页面中,绝对不能随意从 GitHub Release 源码目录中下载未经编译的 src/*.js;而在工程化构建项目中,则不应当下载打包好的 UMD 产物强行引入,否则会导致打包工具无法进行代码摇树优化(Tree-shaking),造成最终输出包体积大幅膨胀。
四、遵循语义化版本(SemVer)与防版本漂移原则
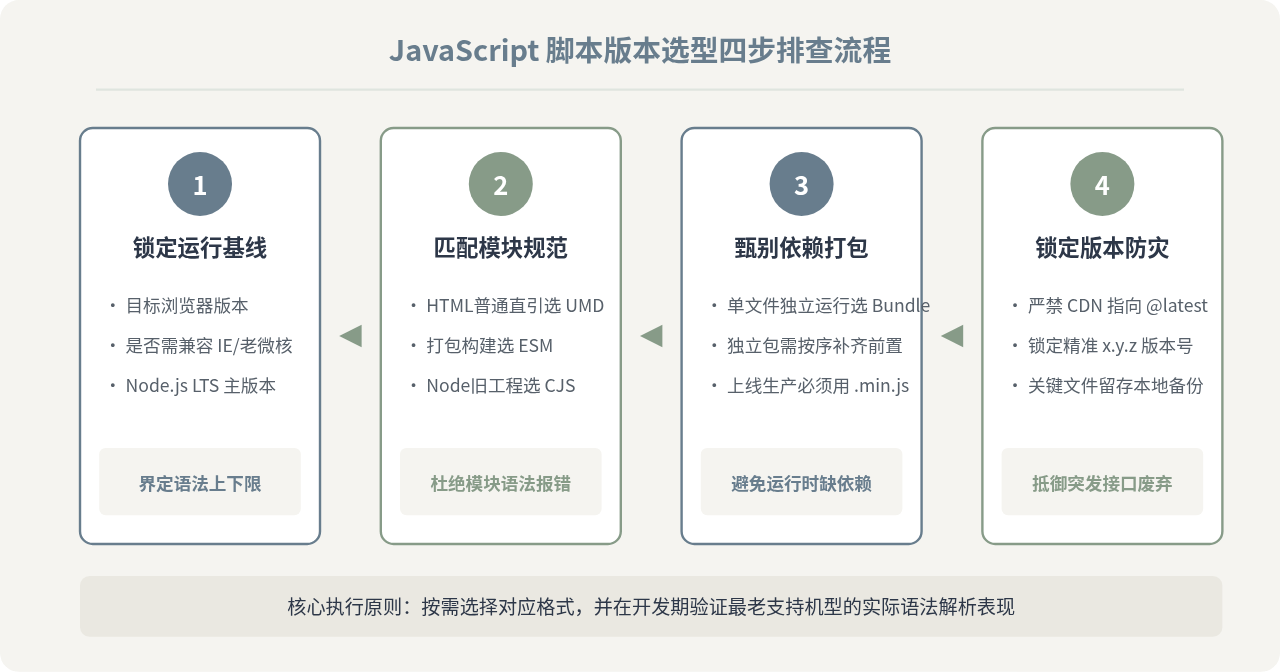
JavaScript 社区普遍遵循语义化版本规范(Semantic Versioning),版本号格式由三部分组成:主版本号.次版本号.修订号(例如 3.4.1):
- 主版本号(Major,如 3.0.0 到 4.0.0):代表存在不向后兼容的破坏性变更(Breaking Changes)。原有 API 可能被彻底移除或传参规则发生改变。如果旧项目升级了主版本号,几乎必定引发代码兼容故障。
- 次版本号(Minor,如 3.4.0 到 3.5.0):代表新增了向后兼容的功能,现有已有功能不受破坏。
- 修订号(Patch,如 3.4.1 到 3.4.2):代表修复了现有向后兼容的问题或安全缺陷。
警惕高风险的 @latest 动态漂移链接
在使用公共 CDN(如 cdnjs、unpkg、jsdelivr)下载或引用脚本时,最忌讳使用类似 https://cdn.example.com/npm/libname@latest/dist/lib.min.js 这样不带确定版本号的动态链接。一旦作者发布了具有破坏性改动的新主版本,你的页面在重新加载时就会静默下载全新版本,引发突发性线上崩溃。正确做法是永远下载或引用固定的完整三位版本号(如 @2.3.8)。
五、具体实操:下载脚本前的四项验证步骤
为了确保下载回来的脚本在正式部署后不会出现兼容性事故,建议在本地环境按照以下步骤进行完整验证:
- 查看脚本头部的依赖声明与兼容说明:正规开源库的压缩文件通常保留了头部版权注释,或者在对应版本的
README.md、package.json中列出了browserslist或peerDependencies。先确认其声称支持的浏览器和运行环境。 - 查验包内语法特征:下载脚本后,使用文本编辑器打开并检索关键词。如果代码中直接暴露原生
import / export且没有 UMD 包装包裹,说明它不能在传统<script>标签中执行;如果发现大量现代语法(如可选链操作符?.或空值合并运算符??),而项目需要兼容旧版移动端内置浏览器(如 Android 7 以下 Webview),则必须选择经过 Babel 降级转译过的特定构建版本(例如带legacy标记的产物)。 - 单页快速语法解析验证:在本地创建一个极简的 HTML 文件,仅引入该脚本并打开控制台刷新:
若控制台没有任何红色报错且能输出预期对象,说明该文件的格式与基础语法在当前测试浏览器中是完好兼容的。<!DOCTYPE html> <html lang="zh-CN"> <head> <meta charset="UTF-8"> <title>脚本兼容性探针测试</title> <!-- 引入待下载的脚本产物 --> <script src="./lib.min.js"></script> </head> <body> <script> // 检查预期挂载的全局变量是否存在 if (typeof window.MyLib !== 'undefined') { console.log('脚本加载成功且全局对象正常初始化'); } else { console.error('未检测到全局对象,可能属于 ESM 模块或未捆绑依赖的独立包'); } </script> </body> </html> - 核对 SRI(子资源完整性)哈希校验值:从 CDN 下载关键脚本并放置在自有静态服务器时,建议同步记录该文件的 SHA-256 或 SHA-384 哈希值,确保文件未发生篡改或截断,避免由于网络中断导致下载到残缺损坏的脚本产物。
六、脚本选型与兼容防坑速查
在面对具体的下载链接与多版本选项时,可以通过以下原则快速收敛并锁定正确的 JavaScript 版本:
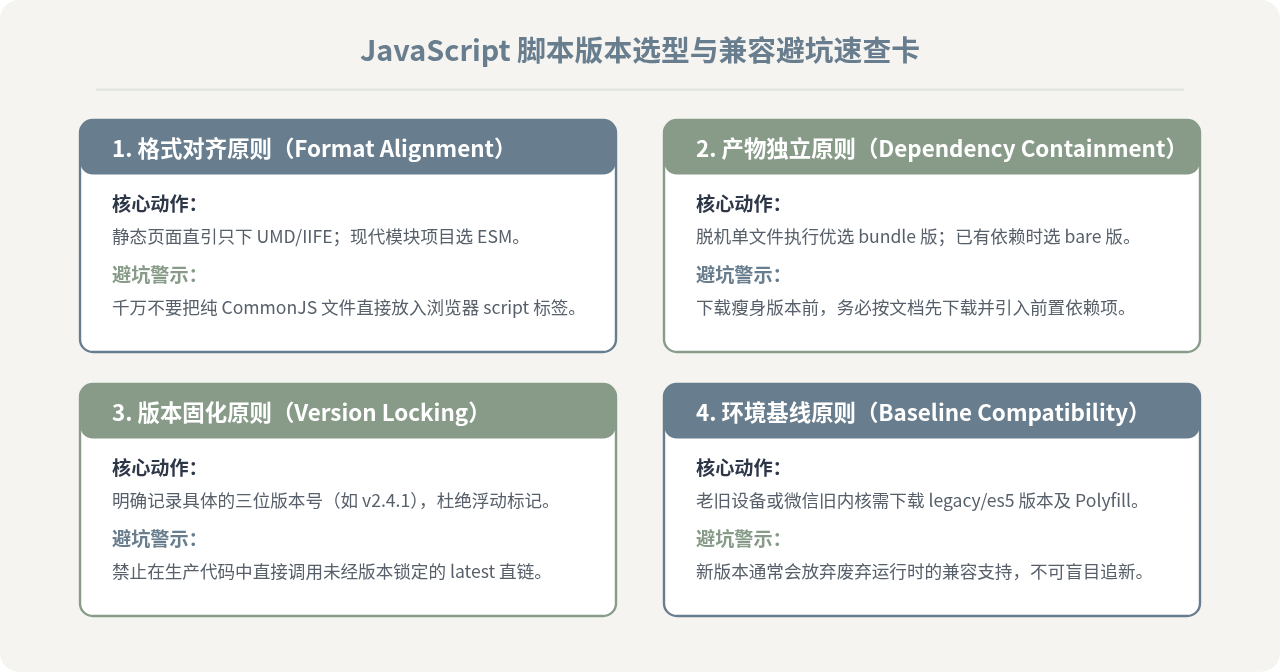
通过在下载前核对宿主模块规范、明确是否需要自带捆绑依赖、挑选适度降级的构建产物,并在生产上线前固化版本号与进行单页探针验证,即可从根本上杜绝 JavaScript 脚本下载带来的各类兼容性故障,保障系统的稳健运行。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章