

详细解析前端工程中JavaScript插件版本冲突与npm安装报错的根本成因、排查流程与梯次解决方案。通过npm explain定位依赖调用链,结合版本对齐、overrides声明及运行验证,彻底解决ERESOLVE故障。
JavaScript插件版本冲突怎么解决?npm安装报错排查
作者:构建工坊
时间:2026-11-03
浏览:632
文章目录
前端工程化 · 依赖管理指南
图示:JavaScript 插件版本冲突与 npm 报错排查全景概览
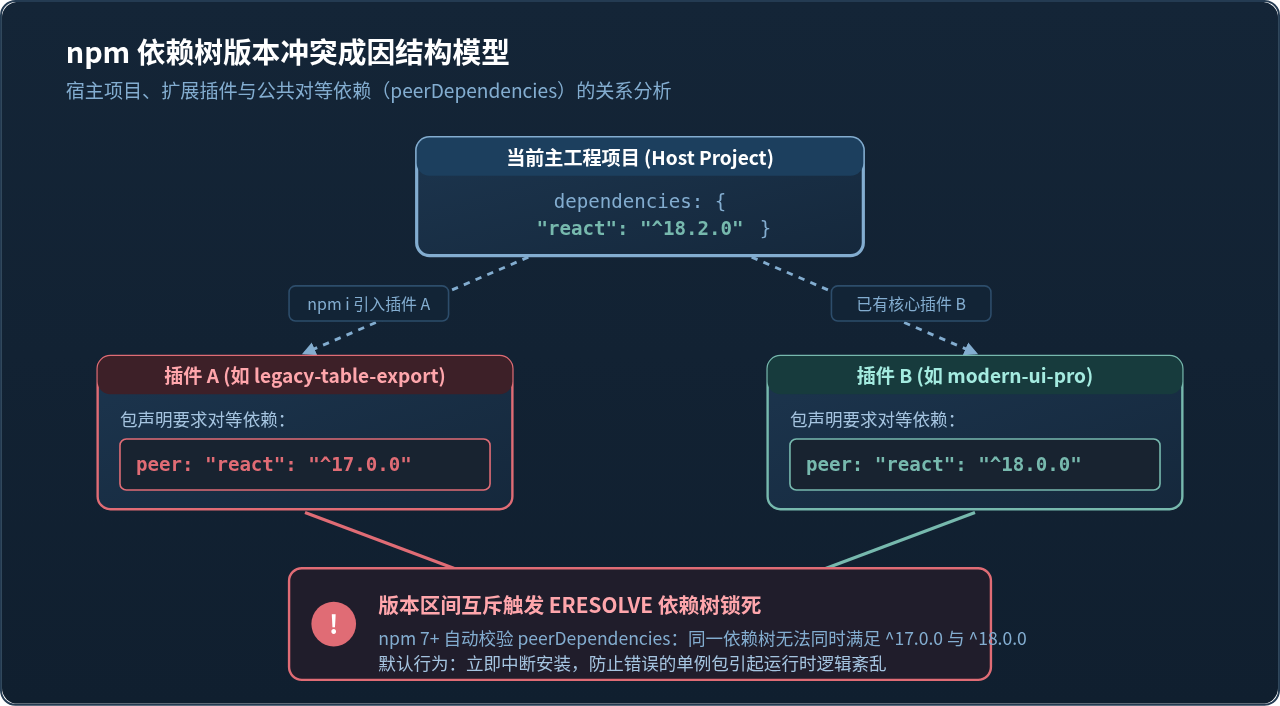
图一:npm 依赖树版本冲突成因结构模型(Peer Dependency Conflict)
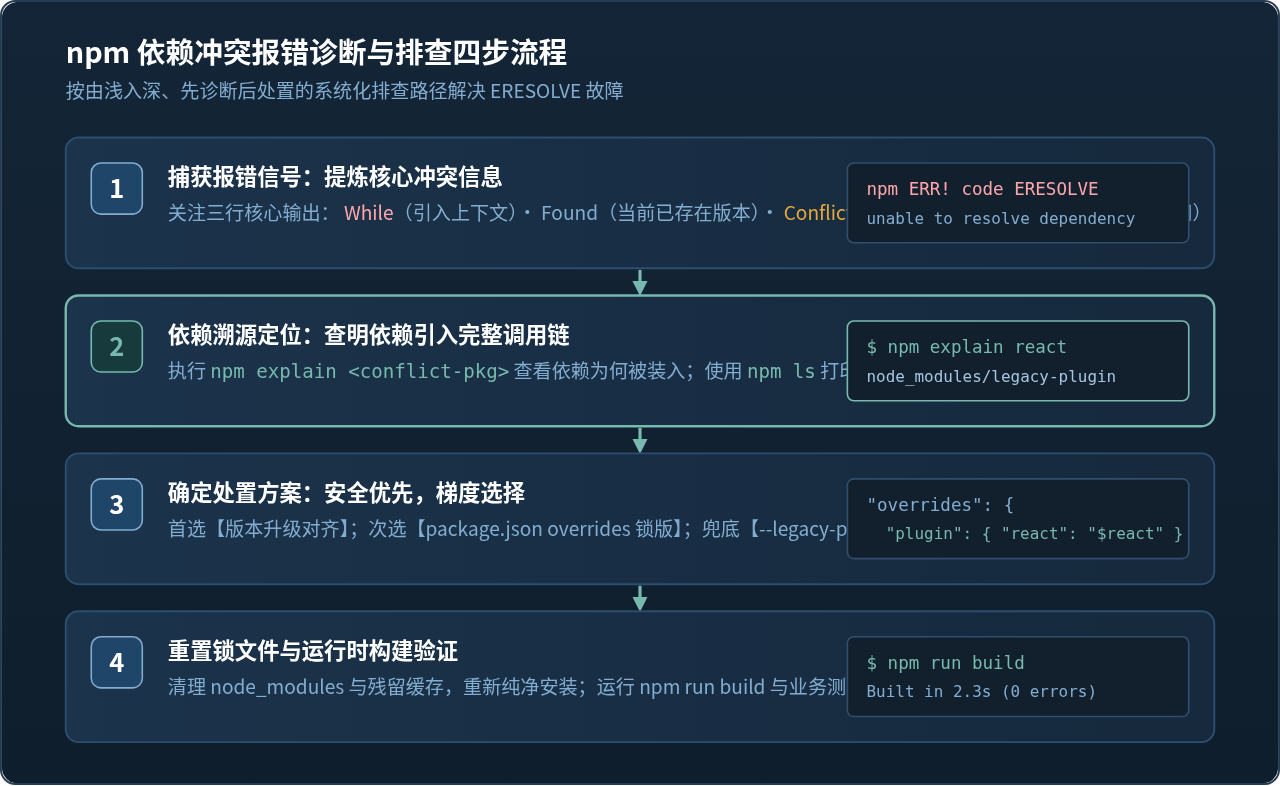
图二:npm 依赖冲突报错诊断与排查四步流程
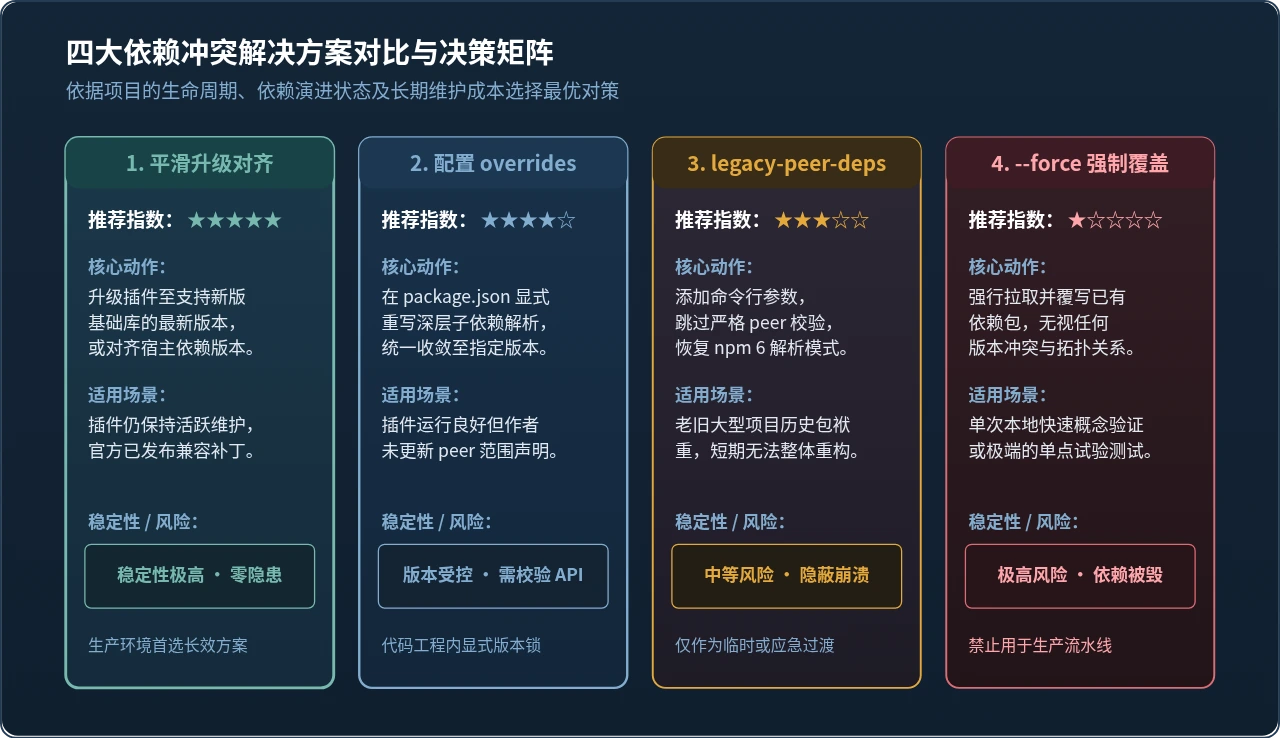
图三:四大依赖冲突解决方案对比与决策矩阵
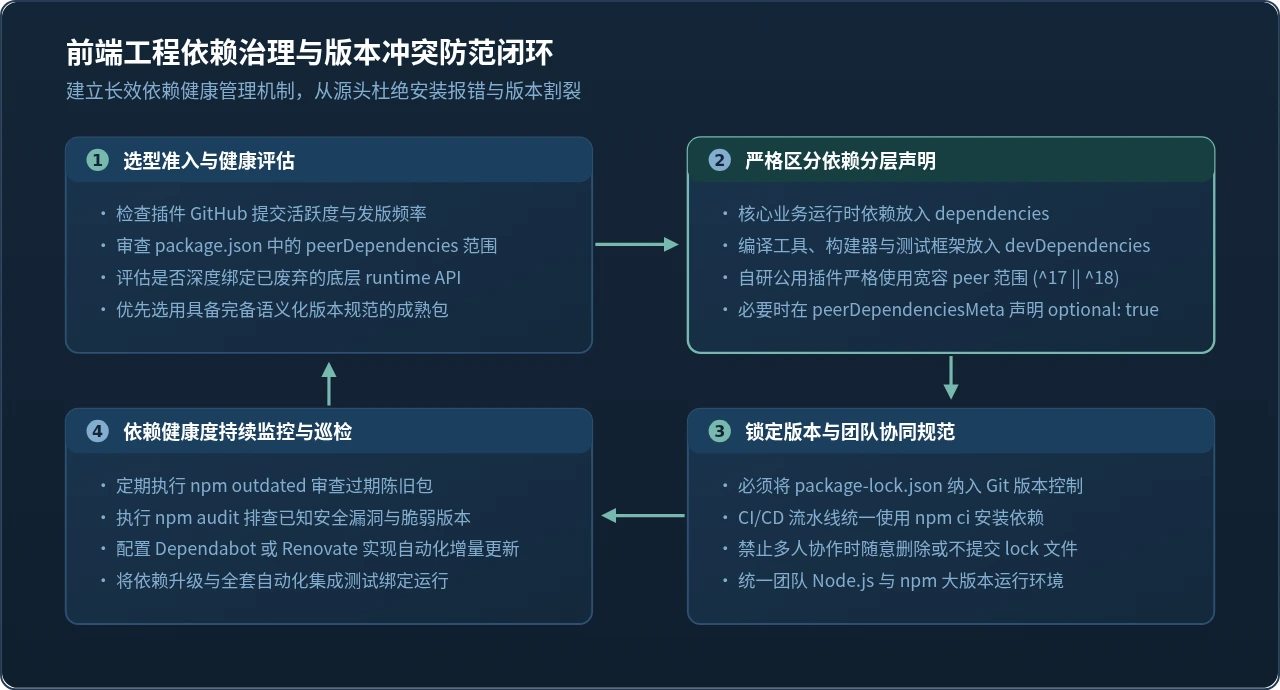
图四:前端工程依赖治理与版本冲突防范闭环
在维护前端项目时,安装新插件或更新旧扩展往往会突然遭遇终端红字中断。解决 npm 插件版本冲突的核心路径是:先通过报错上下文或
npm explain 定位产生互斥诉求的底层公共依赖,再优先通过升级或降级插件对齐版本;无法对齐时在 package.json 中配置 overrides 显式指定版本;仅在老项目应急且确认 API 兼容时,使用 --legacy-peer-deps 兜底。
一、典型报错情境:安装中断与 ERESOLVE 现场
假设你正在一个基于现代框架的现有工程中开发业务。为了在后台系统中引入一个表格导出扩展包,你在项目根目录执行了安装命令:
$ npm install legacy-table-export --save终端并没有顺利下载包,而是抛出一段醒目的红色报错日志,直接终止了安装流程:
npm ERR! code ERESOLVE
npm ERR! ERESOLVE unable to resolve dependency tree
npm ERR!
npm ERR! While resolving: my-web-app@1.0.0
npm ERR! Found: react@18.2.0
npm ERR! node_modules/react
npm ERR!   react@"^18.2.0" from the root project
npm ERR!
npm ERR! Could not resolve dependency:
npm ERR! peer react@"^17.0.0" from legacy-table-export@2.1.0
npm ERR! node_modules/legacy-table-export
npm ERR!   legacy-table-export@"*" from the root project
npm ERR!
npm ERR! Conflicting peer dependency: react@17.0.2
npm ERR! node_modules/react
npm ERR!   peer react@"^17.0.0" from legacy-table-export@2.1.0
这个报错的核心代号是 ERESOLVE(unable to resolve dependency tree,无法解析依赖树)。它表明 npm 的依赖解析算法在计算全局依赖图谱时陷入了互斥死锁:已有依赖与新装插件对同一个底层库提出了无法同时满足的版本区间诉求。
二、冲突成因剖析:为什么 npm 7+ 会报错?
许多习惯了旧版 npm(版本 4 到 6)的开发者常有疑问:以前安装包即便版本有差异,npm 也只会打出一句黄色的 npm WARN 警告,然后把包硬装进去,为什么现在的 npm 会直接报错并退出?
核心变化在于 npm 对 peerDependencies(对等依赖) 的处理机制:
- 什么是对等依赖:插件(例如 UI 组件库、图表插件、富文本扩展)本身不需要自带一套独立的宿主基础库(如
react或vue),而是通过peerDependencies声明:“运行我时,主工程必须提供一个符合特定版本的宿主库”。 - npm 7 引入的严格解析:从 npm 7 开始,npm 默认开启了 peer 依赖的自动安装与强校验。依赖树必须严格满足所有插件声明的语义化版本范围。
- 冲突产生的临界点:当插件 A 声明
peerDependencies: { "react": "^17.0.0" },而宿主项目主工程使用的是"react": "^18.2.0"时,两者的版本区间完全没有交集。npm 不允许在同一层级存在两个破坏性不兼容的单例版本,于是果断抛出ERESOLVE。
提示:这种严格报错虽然中断了安装,但它的本质是 npm 在保护你的工程。如果强行把针对 React 17 编写且未做兼容适配的代码装进 React 18 的工程中,打包时或许不会报错,但极容易在用户触发某个特定操作时,因底层生命周期或内部 API 缺失而导致整个页面直接白屏崩溃。
三、排查四步走:如何一步步定位冲突根源
遇到报错时,切忌盲目添加各种跳过参数。一套系统化的诊断与排障工作流应当分为四步:
步骤 1:阅读报错日志中的三要素
npm 的报错输出虽然较长,但只需要抓取三个关键词所在行:
Found: [package@version]:当前工程中已经确定安装的包版本(例如react@18.2.0)。While resolving: [parent-package@version]:是在解析哪一个上层包时遇到了分歧。Conflicting peer dependency: [target@version]:引发冲突的目标诉求(例如插件要求必须是^17.0.0)。
步骤 2:使用精准命令追踪依赖引用链
在复杂的生产项目中,冲突的依赖往往不是由根目录直接引入的,而是由某个深层子依赖间接引入。此时可以使用 npm 内置的溯源命令:
# 诊断某个特定包在当前依赖图中的所有引入来源与 peer 关系
$ npm explain react

# 或者查看局部依赖树的嵌套层级
$ npm ls react
示例输出会直观展示树形链路:
react@18.2.0
node_modules/react
  react@"^18.2.0" from the root project
  peer react@"^18.0.0" from @ant-design/icons@5.0.0
    node_modules/@ant-design/icons
      antd@"^5.0.0" from the root project

legacy-table-export@2.1.0
  peer react@"^17.0.0" from legacy-table-export@2.1.0
    legacy-table-export@"*" from the root project
从输出中一目了然:项目主干和 Ant Design 都运行在 React 18 上,唯独新加入的 legacy-table-export 仍锁定在 React 17。
四、解决方案全景对比:从治本到权宜之计
明确了冲突的具体包与版本诉求之后,应当根据项目的维护阶段、插件的活跃度以及稳定度要求,从以下四种方案中选择:
| 解决策略 | 核心机制 | 推荐度 | 主要优缺点 | 推荐适用场景 |
|---|---|---|---|---|
| 1. 平滑升级对齐 | 升级插件至支持新版基础库的版本 | ★★★★★ | 稳定性极佳,代码无隐患;需要插件官方已发布兼容包 | 插件仍在活跃维护的主流项目 |
| 2. package.json overrides | 在配置文件中强制锁死深层子包版本 | ★★★★☆ | 配置可追踪、团队协同透明;需要自行确认 API 兼容性 | 插件代码实际兼容新库,但作者未发版更新 peer 声明 |
| 3. --legacy-peer-deps | 忽略 peer 依赖冲突,回退到 npm 6 模式 | ★★★☆☆ | 操作立竿见影;可能在运行时隐藏未知的 API 缺失错误 | 遗留陈旧项目、短期无法全面重构时的应急处理 |
| 4. --force 强制安装 | 强制覆写 node_modules 目录中的版本 | ★☆☆☆☆ | 破坏性强,极易导致其他正常运行的依赖损坏 | 仅限本地快速原型试探,严禁提交到团队生产环境 |
方案一:平滑升级对齐(最规范的解法)
首先去查看该插件是否有支持你当前环境的新版本。可以通过 npm 命令行直接查看:
# 查看该插件最新版本及其 peerDependencies 声明
$ npm view legacy-table-export peerDependencies

# 或者查看该插件发布的所有版本号
$ npm view legacy-table-export versions --json
如果发现官方已经发布了适配 React 18 的 3.x 大版本,直接安装最新版即可平滑解决:
$ npm install legacy-table-export@^3.0.0 --save方案二:使用 package.json 的 overrides 字段(现代 npm 推荐)
在实际开发中,经常会遇到这样一种情况:插件作者已经在内部使用了标准 API,在新版框架上完全能够正常跑通,但因为作者疏忽或项目处于维护期,迟迟没有更新 package.json 里的 peerDependencies 范围。
此时,npm 8.3.0+ 提供了官方原生支持的 overrides 配置项。你可以直接在工程根目录的 package.json 中声明:强制把所有深层依赖或者某个特定插件所依赖的库,统一解析为你指定的版本:
{
  "name": "my-web-app",
  "version": "1.0.0",
  "dependencies": {
    "react": "^18.2.0",
    "react-dom": "^18.2.0",
    "legacy-table-export": "^2.1.0"
  },
  "overrides": {
    "legacy-table-export": {
      "react": "$react",
      "react-dom": "$react-dom"
    }
  }
}
这里的 "$react" 语法表示:让 legacy-table-export 中的 React 依赖直接复用当前主工程 dependencies 中所声明的 React 版本。这种方式具有极高的工程价值:
- 所有依赖调整都明确记录在代码仓库的
package.json中,团队其他成员拉取代码后不会出现构建差异。 - 无需每次执行安装时手动输入命令行参数。
方案三:使用 --legacy-peer-deps 参数(针对历史遗留项目的兜底)
如果你接手的是一个庞大的老旧系统,里面可能同时引入了十几个年代久远的第三方插件。如果逐个去适配 overrides 或升级版本,可能会耗费大量调试时间。此时可以使用该参数应急:
$ npm install legacy-table-export --legacy-peer-deps如果你希望团队内所有人在执行日常安装时默认启用该行为,也可以在项目根目录创建或编辑 .npmrc 文件:
# .npmrc 文件
legacy-peer-deps=true
注意与风险:
--legacy-peer-deps 会让 npm 完全跳过 peer 依赖的一致性验证,意味着 npm 不会去保证底层依赖的单例性。如果插件中使用了在新版库中被废弃的 API(例如 React 18 移除了某些旧生命周期方法),代码在编译期不会报错,但一旦用户在浏览器中触发相应功能,就会抛出 TypeError: undefined is not a function 导致界面崩溃。因此使用此方案后,必须对该插件功能进行充分的回归测试。
方案四:为什么强烈不推荐 --force?
有些网帖在遇到安装报错时,习惯性推荐加上 --force。在 npm 的底层实现中,--force 的含义不是“忽略警告”,而是“无条件获取远程资源并强行覆写现有的磁盘文件结构”。
这会导致 npm 忽略现有的依赖拓扑图,甚至把其他正常包所依赖的文件硬性替换掉。最终的结果往往是:当前插件勉强装上了,但项目原来正常运行的其他核心模块却离奇报错。在商业生产项目中,应坚决避免使用 --force。
五、修复后的验证与环境重置
选定方案并修改配置后,为了避免之前解析失败遗留的脏缓存或损坏的依赖软链接影响结果,建议按照以下步骤进行彻底重置与验证:
- 清除残留依赖与锁文件校验:
# 在类 Unix 系统终端中安全清理(Windows 可在资源管理器或 PowerShell 中删除)
$ rm -rf node_modules package-lock.json
(注:若仅针对单一小调整,可保留 package-lock.json,若多次调整后依赖树已混乱,建议重新生成)。
- 执行全新安装:
$ npm install观察控制台是否出现
added ... packages in ...s且退出码为 0,确认无ERESOLVE报错。 - 执行全量打包构建:
$ npm run build构建工具(如 Vite, Webpack, Rollup)会对代码进行静态依赖分析、类型检查和 Tree-shaking。如果存在版本破坏性缺失的导出函数或语法错误,打包阶段通常会及时捕获。
- 业务运行期交互验证:
在本地启动开发服务器,打开包含该插件的具体业务页面。在浏览器控制台(F12)关注是否有未捕获的运行时异常,亲自点击该插件涉及的核心交互(例如点击导出按钮、渲染图表),确认实际功能正常跑通。
六、长效机制:前端工程依赖治理防范闭环
解决了一次报错只能算“灭火”,要让前端工程长治久安,必须建立起依赖治理的闭环机制:
- 慎重评估新插件的准入机制:在执行
npm install之前,先访问 npm 官网或 GitHub 仓库,查看包的最近一次更新时间、周下载量以及peerDependencies范围。如果一个插件已经三年未更新且仅支持旧版框架,尽量寻找社区更活跃的替代方案。 - 严格提交并锁定版本文件:务必将
package-lock.json提交到 Git 仓库,确保每一位团队成员和持续集成(CI)服务器安装的依赖版本绝对一致。在 CI/CD 流水线中,务必使用npm ci而非npm install,以保证依赖构建的一致性与纯净度。 - 建立定期巡检机制:每隔一段时间执行
npm outdated和npm audit,及时发现项目中陈旧的落后依赖与安全漏洞,通过小步快跑的方式增量升级,避免积重难返。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章