

本文详细讲解在现代前端与Node.js项目中如何使用npm、yarn和pnpm安装特定版本的JavaScript函数库,解析语义化版本规则与锁定文件机制,并给出安全受控的依赖库更新方法。
怎么安装指定版本的JavaScript函数库及更新方法
作者:初晴
时间:2026-10-30
浏览:545
文章目录
在前端或Node.js工程开发中,安装精确版本的JavaScript函数库是排查兼容性问题、重现历史Bug或规避重大破坏性变更(Breaking Changes)的关键手段。本文将直接说明如何使用主流包管理器精确安装指定版本,解读背后的语义化版本规范与锁定文件机制,并介绍渐进式、可验证的依赖库更新工作流。
一、使用主流包管理器安装指定版本
在现代JavaScript开发中,无论是npm、yarn还是pnpm,安装特定版本库的核心语法都是在包名后追加 @版本号。以下是各包管理器的标准操作命令:
1. npm 安装指定版本
# 生产依赖安装(以 lodash 4.17.20 为例)
npm install lodash@4.17.20

# 精确安装并禁止在 package.json 中添加前缀符号(如 ^ 或 ~)
npm install lodash@4.17.20 --save-exact

# 开发依赖安装(以 typescript 4.9.5 为例)
npm install typescript@4.9.5 --save-dev
2. yarn 安装指定版本
# Yarn 安装指定生产依赖
yarn add lodash@4.17.20

# Yarn 精确版本添加
yarn add lodash@4.17.20 --exact

# Yarn 开发依赖安装
yarn add typescript@4.9.5 --dev
3. pnpm 安装指定版本
# pnpm 安装指定生产依赖
pnpm add lodash@4.17.20

# pnpm 精确版本安装
pnpm add lodash@4.17.20 --save-exact

# pnpm 开发依赖安装
pnpm add typescript@4.9.5 -D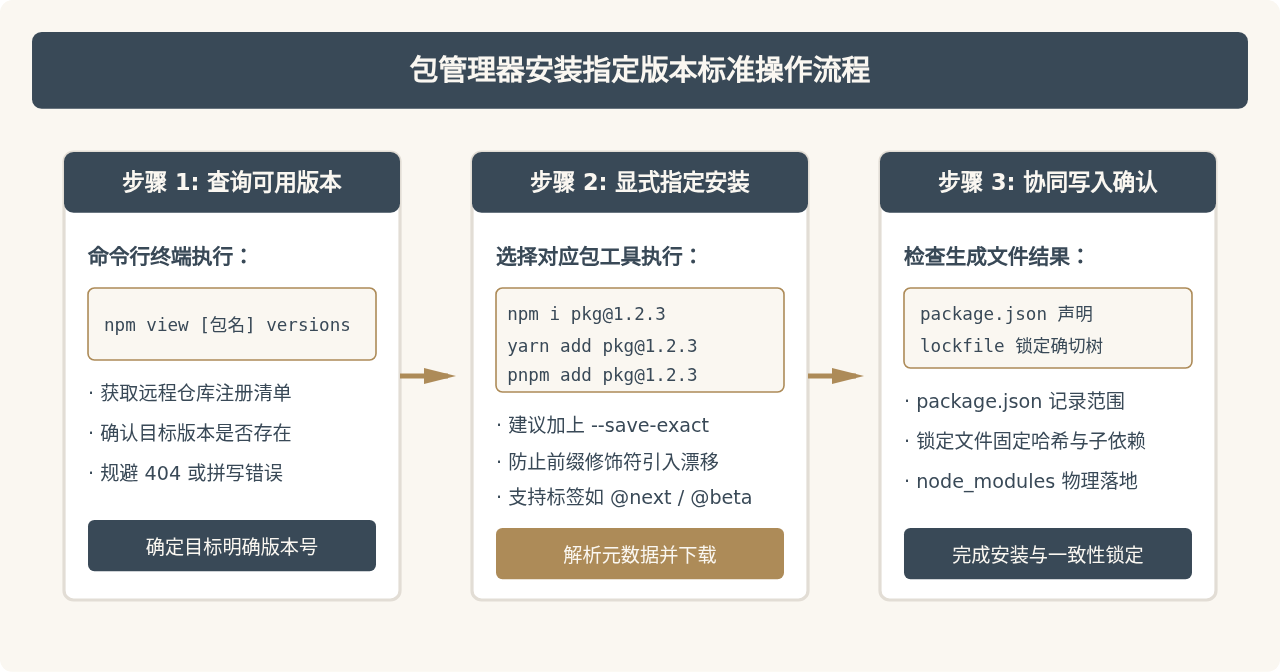
图1:包管理器安装指定版本的基础步骤与依赖协同流
二、语义化版本(SemVer)与范围前缀解析
在安装或指定版本时,如果不加上 --save-exact,包管理器默认会在版本号前添加 ^(插入符)或 ~(波浪号)。理解这些前缀符号的含义,对于避免依赖版本意外漂移至关重要。
JavaScript 生态广泛采用语义化版本规范(SemVer),格式为 主版本号.次版本号.修订号 (MAJOR.MINOR.PATCH):
- 主版本号(MAJOR):包含不兼容的重大 API 变更。
- 次版本号(MINOR):增加了向下兼容的新功能。
- 修订号(PATCH):包含向下兼容的 Bug 修复。
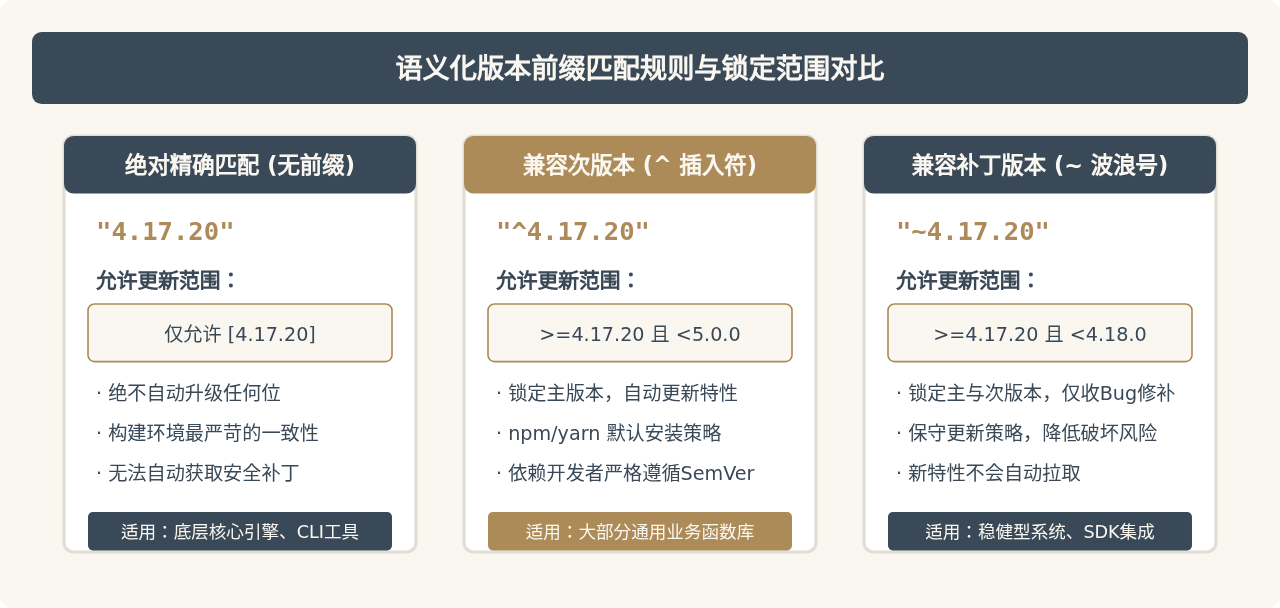
图2:精确版本、^(插入符)与 ~(波浪号)更新匹配规则对照
三、package.json 与锁定文件(Lockfile)的关系
许多开发者在手动编辑 package.json 将版本号更改后,直接执行 npm install,却发现代码行为没有发生变化或者出现了意外报错。这是因为没有正确理解 package.json 与 package-lock.json(或 yarn.lock、pnpm-lock.yaml)的双层依赖机制。
package.json 声明的是项目所允许的版本范围(Intent),而锁定文件记录的是上一次实际解析出的具体确定版本、下载镜像 URL、完整性签名(Integrity Hash)以及完整的间接依赖(Transitive Dependencies)树。
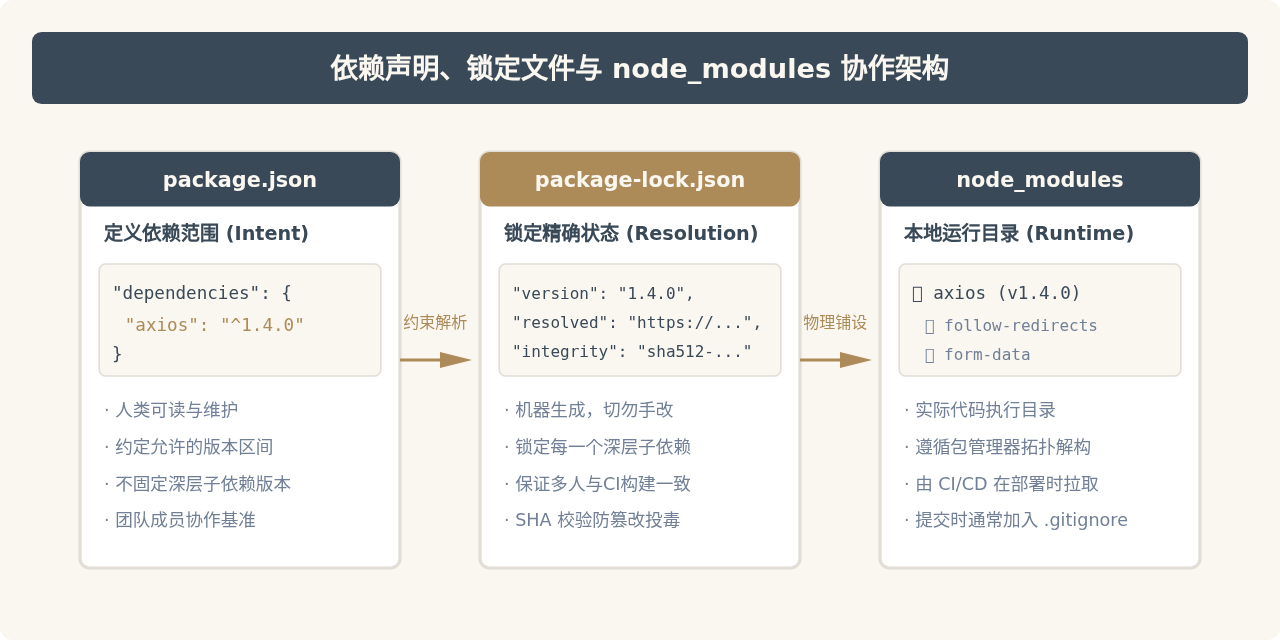
图3:清单声明与锁定文件在构建过程中的分工机制
四、依赖库更新方法与检查流程
随意执行 npm update 可能会带来意料之外的代码崩溃。推荐采用“检查、评估、升级、测试”的受控步骤更新依赖。
1. 检查过期的函数库
# 查看当前项目中所有过期的依赖库及 SemVer 匹配情况
npm outdated

# Yarn 用户执行
yarn outdated

# pnpm 用户执行
pnpm outdated
输出示例(示例展示):
Package      Current   Wanted   Latest   Location
lodash       4.17.15  4.17.21  4.17.21  my-project
axios 0.27.2 0.27.2 1.6.8 my-project其中,Current 为本地安装版本,Wanted 为受 package.json 范围约束能更新的最大版本,Latest 为远程最新发布版本。
2. 局部安全更新(小版本与补丁升级)
# 仅在 package.json 约束范围内升级指定包
npm update lodash

# 或针对特定版本进行升级重写
npm install lodash@4.17.21
3. 跨主版本重大升级(破坏性更新)
如果要将诸如 axios 从 0.x 升级至 1.x,直接使用 npm update 是无效的,因为其超出当前主版本约束范围。此时可以使用工具 npm-check-updates(ncu)交互式升级:
# 全局或直接使用 npx 检查
npx npm-check-updates

# 更新 package.json 中的依赖声明至最新最新版
npx npm-check-updates -u

# 重新安装并更新锁定文件
npm install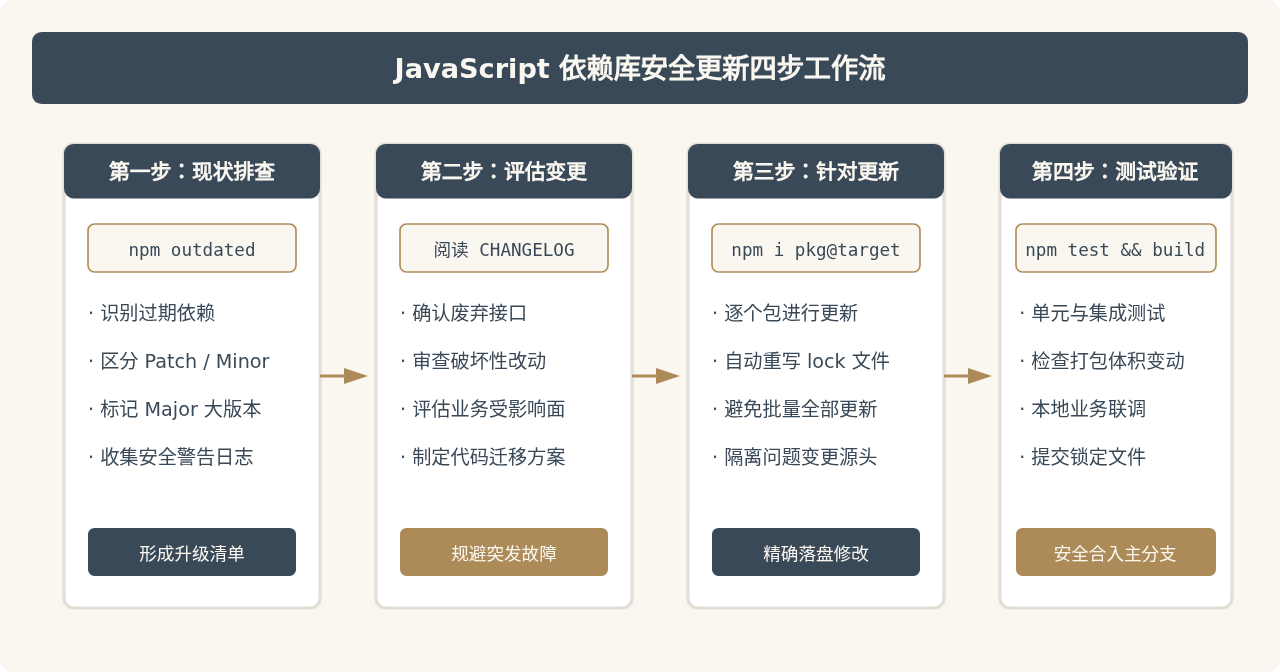
图4:项目依赖更新的标准工程化验证与防回归流程
五、操作注意事项与常见问题排查
注意事项 1:切勿只修改 package.json 而遗漏 lockfile
如果仅手动修改了
如果仅手动修改了
package.json 里的版本号,而在执行 npm install 时锁定文件存在冲突,可能会引发依赖树无法正常解析或静默使用旧缓存的情况。建议直接通过终端命令 npm install [包名]@[版本] 进行调整,由包管理器同步更新锁定文件。
注意事项 2:CI/CD 环境应使用无破坏安装命令
在持续集成或生产发布构建中,切勿运行
这会严格按照锁定文件重构依赖树,一旦锁定文件与
在持续集成或生产发布构建中,切勿运行
npm install 或 yarn add。应严格使用:
npm ci(针对 npm)或 yarn install --frozen-lockfile(针对 Yarn)或 pnpm install --frozen-lockfile(针对 pnpm)。
这会严格按照锁定文件重构依赖树,一旦锁定文件与
package.json 不一致时直接报错中断,杜绝生产环境版本漂移。
注意事项 3:遇到依赖冲突时的解决策略
在安装某些指定较老或特定新版本的函数库时,可能会触发 peerDependencies 校验报错(常见于 npm 7+ 的
1. 临时解决但需测试验证:
2. 推荐规范解决:使用
在安装某些指定较老或特定新版本的函数库时,可能会触发 peerDependencies 校验报错(常见于 npm 7+ 的
ERESOLVE unable to resolve dependency tree):
1. 临时解决但需测试验证:
npm install [包名]@[版本] --legacy-peer-deps
2. 推荐规范解决:使用
npm ls [冲突包名] 分析冲突的父级依赖,并协同升级或降级冲突的同伴库。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章