

针对Web应用防止暴力破解和接口滥用的需求,系统推荐captcha.js、svg-captcha及交互滑块等主流JavaScript验证码库,并提供从选型决策、纯前端Canvas渲染到Node.js服务端安全核销的全链路快速集成教程。
captcha.js等JS验证码库推荐及快速集成教程
作者:夜航船
时间:2026-11-22
浏览:434
文章目录
在Web应用开发中,验证码是阻断自动化脚本暴力枚举、撞库攻击和接口滥用的基础防线。根据执行宿主与安全信任边界的不同,基于JavaScript实现的验证码主要分为纯前端Canvas渲染、服务端Node.js动态生成以及交互式拼图滑块三类。本文梳理各方向的代表性开源库(以纯前端的captcha.js、服务端轻量的svg-captcha及滑块交互库为主),客观评估其安全边界,并给出从依赖配置、DOM挂载到核销生命周期的完整集成步骤与避坑方案。
一、主流 JavaScript 验证码库选型与适用场景对比
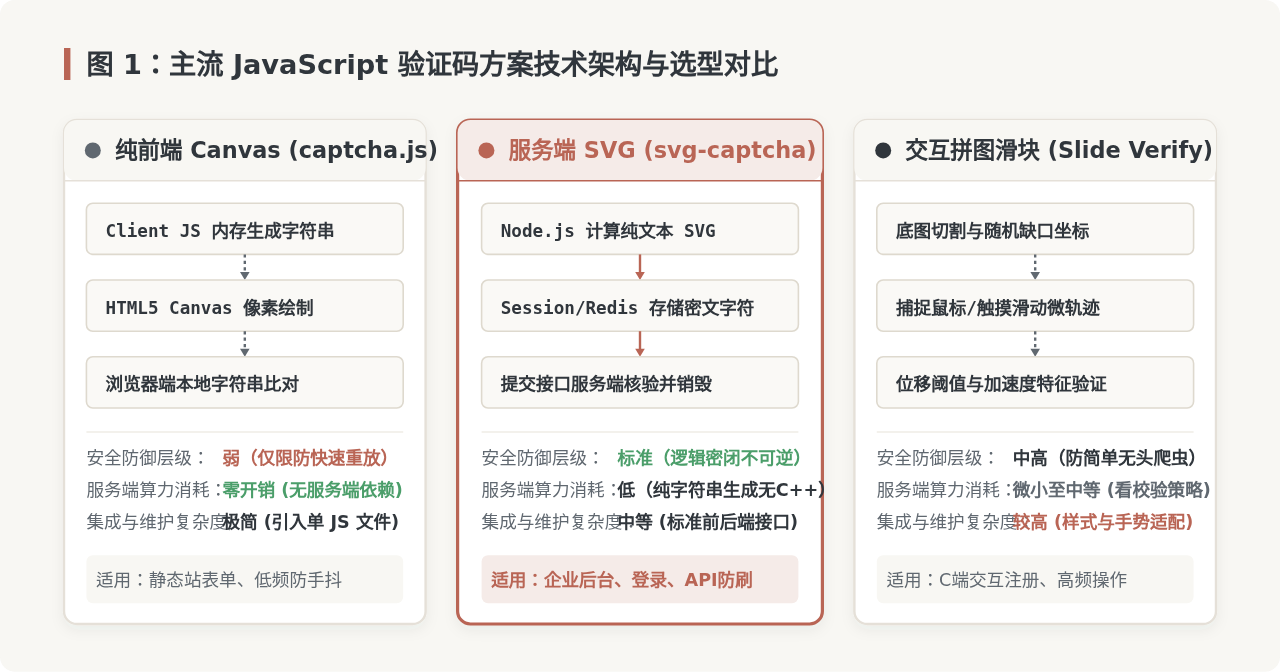
选择验证码方案时,核心决策依据并非单纯的视觉花哨程度,而是系统的安全威胁模型、服务端算力成本以及前后端架构形态。当前社区中基于JavaScript生态的验证码方案各具特色:
1. captcha.js:零依赖的纯前端图形验证码
captcha.js(以及同类纯客户端Canvas验证码实现)完全在浏览器环境运行。它通过原生HTML5 Canvas绘制随机字符,并自动叠加噪点、旋转弧度与干扰曲线。
- 核心优势:无需后端算力支持,不占用服务器内存或数据库存储;打包体积通常不足10KB,可脱离任何打包工具独立引入。
- 适用场景:静态页面留言板、前端表单防手抖与高频误触、演示系统交互验证,或者作为低风险业务的第一道初步筛选。
- 技术局限:由于字符生成的逻辑与正确答案明文保存在前端运行时的JavaScript内存或DOM属性中,具备逆向分析能力的自动化脚本可直接提取答案。严禁将其单独用于支付交易或核心用户凭据校验。
2. svg-captcha:轻量级 Node.js 服务端矢量验证码
在全栈与服务端开发中,svg-captcha 是Node.js社区广受好评的库。不同于老牌的 node-canvas 需要依赖底层操作系统的Python构建环境与C++图形渲染库(Cairo),svg-captcha 纯粹通过字符串拼接计算直接输出合法标准的矢量SVG文本。
- 核心优势:无任何平台原生编译依赖,容器化镜像体积小,部署容错率极高;生成的SVG图元具备天然的抗OCR干扰曲线与噪点字符,且字体尺寸自适应。
- 适用场景:Express、Koa、Egg.js、NestJS等现代Node.js服务端框架中的常规登录、注册、找回密码与短信接口防刷。
3. 交互式拼图滑块库(如 slide-verify 等)
滑块验证码将“辨识模糊字符”转变为“拖拽滑块对齐缺口”。在JavaScript中,通常由前端Canvas渲染被抠除缺口的底图,监听用户的拖动手势,并结合后端的校验接口计算位移偏差。
- 核心优势:交互摩擦力低,特别适合移动端触屏操作,有效避免了用户因为大小写、混淆字符看错而反复输入的糟糕体验。
- 适用场景:C端核心登录注册、促销抢购页面等兼顾高用户体验与基础防爬需求的交互节点。
| 库与方案名称 | 生成与校验宿主 | 系统依赖条件 | 防御自动化能力 | 推荐工程定位 |
|---|---|---|---|---|
| captcha.js (Canvas) | 纯浏览器端 (Client) | 无 (纯静态HTML/JS) | 弱 (防重放、防初级连击) | 纯静态站、表单防手抖、Demo原型 |
| svg-captcha | 服务端 (Node.js) | 仅需 Node.js 运行时 | 标准 (阻断通用爬虫与批量撞库) | 后台管理系统、自建服务登录/注册 |
| slide-verify (滑块) | 前后端协同交互 | DOM交互 + 轨迹判定 | 中高 (需采集手势加速度与耗时) | C端移动/桌面端友好型业务表单 |
二、纯前端方案:captcha.js 快速集成与调优
在不需要或无法改造服务端接口的场景下,使用纯前端验证码可以快速过滤掉基础的自动化请求。以下为基于HTML5 Canvas封装的轻量级 captcha.js 完整可运行代码与配置范式。
1. 核心封装与初始化脚本
我们构建一个自包含的 Captcha 构造函数,包含字符随机抽取、字符倾斜旋转、背景彩色噪点及贝塞尔干扰曲线等关键特性:
/**
 * 轻量纯前端 Canvas 验证码封装 (captcha.js)
 * 纯原生 JavaScript,无任何第三方包依赖
 */
class MiniCaptcha {
  constructor(options = {}) {
    this.containerId = options.id || 'captcha-canvas';
    this.width = options.width || 120;
    this.height = options.height || 40;
    this.length = options.length || 4;
    // 剔除容易产生视觉歧义的字符(0与O、1与I与l、2与Z等)
    this.chars = options.chars || '3456789ABCDEFGHJKLMNPQRSTUVWXY';
    this.lineCount = options.lineCount || 4;
    this.dotCount = options.dotCount || 30;

    this.canvas = document.getElementById(this.containerId);
    this.ctx = this.canvas.getContext('2d');
    this.currentCode = '';

    this.canvas.width = this.width;
    this.canvas.height = this.height;
    this.canvas.style.cursor = 'pointer';
    this.canvas.addEventListener('click', () => this.refresh());

    this.refresh();
  }

  // 生成指定区间随机数
  _random(min, max) {
    return Math.floor(Math.random() * (max - min) + min);
  }

  // 随机颜色
  _randomColor(min, max) {
    const r = this._random(min, max);
    const g = this._random(min, max);
    const b = this._random(min, max);
    return `rgb(${r},${g},${b})`;
  }

  // 刷新并绘制验证码
  refresh() {
    const { width, height, ctx, length, chars } = this;
    ctx.clearRect(0, 0, width, height);

    // 1. 填充浅色底色
    ctx.fillStyle = this._randomColor(235, 250);
    ctx.fillRect(0, 0, width, height);

    // 2. 生成字符并逐个绘制(带角度与字体偏移)
    let result = '';
    for (let i = 0; i < length; i++) {
      const char = chars.charAt(this._random(0, chars.length));
      result += char;

      ctx.fillStyle = this._randomColor(40, 120);
      ctx.font = `bold ${this._random(20, 26)}px sans-serif`;
      ctx.textBaseline = 'middle';

      ctx.save();
      const x = (this.width / length) * i + 10;
      const y = this.height / 2;
      const deg = this._random(-25, 25);
      ctx.translate(x, y);
      ctx.rotate((deg * Math.PI) / 180);
      ctx.fillText(char, 0, 0);
      ctx.restore();
    }
    this.currentCode = result;

    // 3. 绘制干扰曲线
    for (let i = 0; i < this.lineCount; i++) {
      ctx.strokeStyle = this._randomColor(140, 200);
      ctx.beginPath();
      ctx.moveTo(this._random(0, width), this._random(0, height));
      ctx.lineTo(this._random(0, width), this._random(0, height));
      ctx.stroke();
    }

    // 4. 绘制干扰噪点
    for (let i = 0; i < this.dotCount; i++) {
      ctx.fillStyle = this._randomColor(160, 220);
      ctx.beginPath();
      ctx.arc(this._random(0, width), this._random(0, height), 1, 0, 2 * Math.PI);
      ctx.fill();
    }
  }

  // 验证输入的正确性(默认忽略大小写)
  validate(input) {
    if (!input) return false;
    return input.trim().toUpperCase() === this.currentCode.toUpperCase();
  }
}
2. HTML 页面集成与表单拦截验证
<!-- 表单挂载节点 -->
<form id="login-form">
  <input type="text" id="captcha-input" placeholder="请输入验证码" autocomplete="off" />
  <canvas id="captcha-canvas" title="点击换一张"></canvas>
  <button type="submit">提交验证</button>
</form>

<script>
  const captcha = new MiniCaptcha({ id: 'captcha-canvas', length: 4 });

  document.getElementById('login-form').addEventListener('submit', (e) => {
    e.preventDefault();
    const userInput = document.getElementById('captcha-input').value;

    if (!captcha.validate(userInput)) {
      alert('验证码错误或已失效,请重新输入!');
      captcha.refresh(); // 错误后必须立刻刷新
      return;
    }

    alert('验证通过,执行业务提交');
  });
</script>
纯前端集成的关键注意事项:
Canvas 元素必须显式设置其行内
width 和 height 属性(例如 120x40),切忌通过 CSS 强制放大拉伸画布,否则会导致字符模糊、噪点锯齿化变形,影响用户正常辨识。
三、全链路标准防护:Node.js + svg-captcha 快速集成
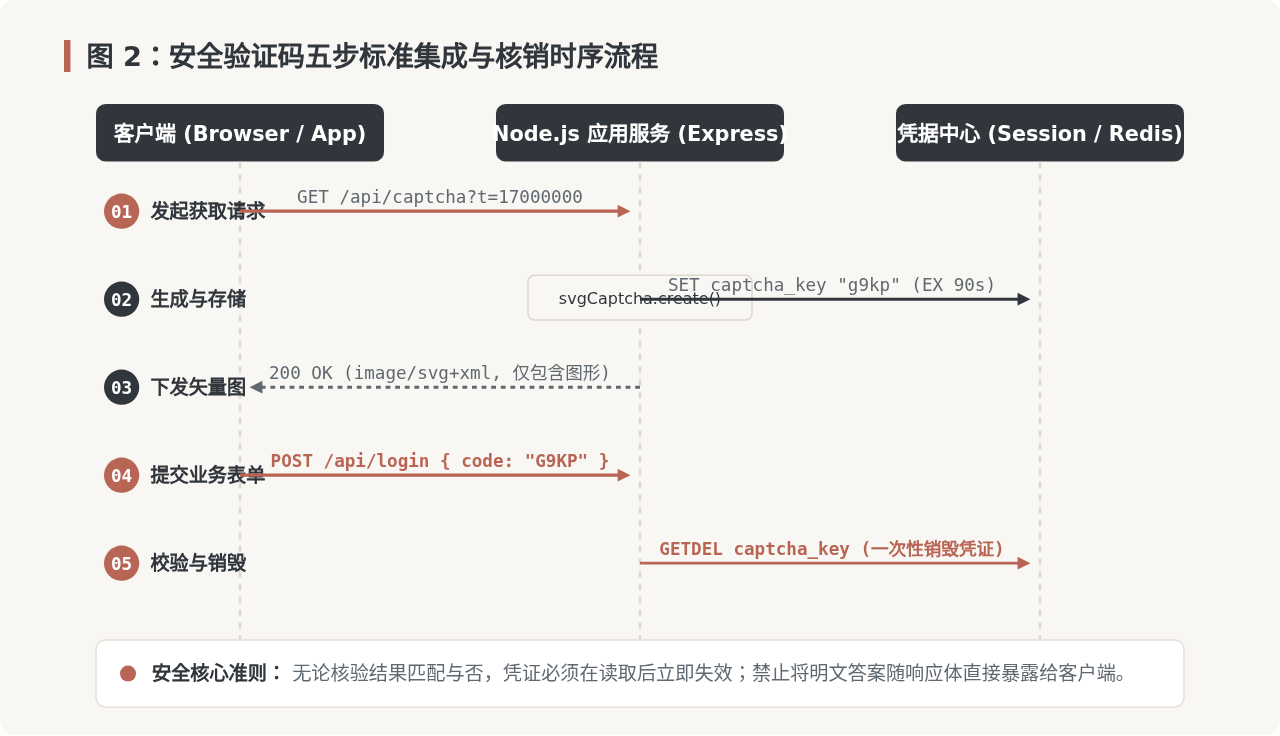
对于真正的生产级业务系统,验证码的产生与核验必须处于受信任的服务端边界内。svg-captcha 可以在 Node.js 进程中直接生成轻量级 SVG 字符串,无需笨重的底层依赖。
1. 依赖安装与服务端设计
在 Node.js 项目根目录下安装核心依赖:
npm install express express-session svg-captcha编写服务端路由。逻辑包含:生成 SVG 与明文答案,将明文写入当前客户端专属的 Session 中,向前台仅下发纯 SVG 图像流:
// server.js (Node.js + Express + svg-captcha)
const express = require('express');
const session = require('express-session');
const svgCaptcha = require('svg-captcha');

const app = express();
app.use(express.json());

// 配置 Session 凭证存储 (生产环境建议使用 Redis Store)
app.use(session({
  secret: 'production-secret-key-salt',
  resave: false,
  saveUninitialized: false,
  cookie: { maxAge: 120000, httpOnly: true } // 2分钟时效
}));

// 1. 获取验证码图片接口
app.get('/api/captcha', (req, res) => {
  const captcha = svgCaptcha.create({
    size: 4,            // 字符数
    ignoreChars: '0o1iIl', // 剔除易混淆字形
    noise: 3,           // 干扰线条数
    color: true,        // 彩色字符
    background: '#F8F7F3', // 背景色与系统设计对齐
    width: 120,
    height: 40
  });

  // 将小写明文存储到 Session,用于后续不区分大小写比对
  req.session.captchaCode = captcha.text.toLowerCase();
  req.session.captchaCreatedAt = Date.now();

  res.type('svg');
  res.status(200).send(captcha.data);
});

// 2. 表单业务提交接口
app.post('/api/login', (req, res) => {
  const { username, password, captcha } = req.body;
  const sessionCode = req.session.captchaCode;

  // 无论成功与否,立即销毁凭据(一次性原则,防暴力重放)
  req.session.captchaCode = null;

  if (!sessionCode || !captcha) {
    return res.status(400).json({ code: 1001, msg: '验证码已过期,请刷新' });
  }

  if (captcha.trim().toLowerCase() !== sessionCode) {
    return res.status(400).json({ code: 1002, msg: '验证码输入错误' });
  }

  // 校验通过,执行后续账号密码判断
  res.json({ code: 0, msg: '登录验证成功' });
});

app.listen(3000, () => console.log('Auth server running on :3000'));
2. 前端请求与防强缓存刷新集成
由于浏览器会对相同的图片 URL 产生本地强缓存,前端在请求验证码时,必须在 URL 尾部添加随机时间戳参数 ?t=... 强行穿透缓存:
<div class="captcha-wrapper">
  <input type="text" id="server-captcha-input" maxlength="4" placeholder="验证码" />
  <img id="server-captcha-img" alt="点击刷新验证码" style="cursor:pointer;" />
</div>

<script>
  const imgNode = document.getElementById('server-captcha-img');

  function refreshServerCaptcha() {
    // 附加时间戳防缓存
    imgNode.src = `/api/captcha?t=${Date.now()}`;
  }

  // 页面载入时初始获取,点击图片时换一张
  imgNode.addEventListener('click', refreshServerCaptcha);
  refreshServerCaptcha();
</script>
四、交互式体验方案:滑块拼图验证的集成要点
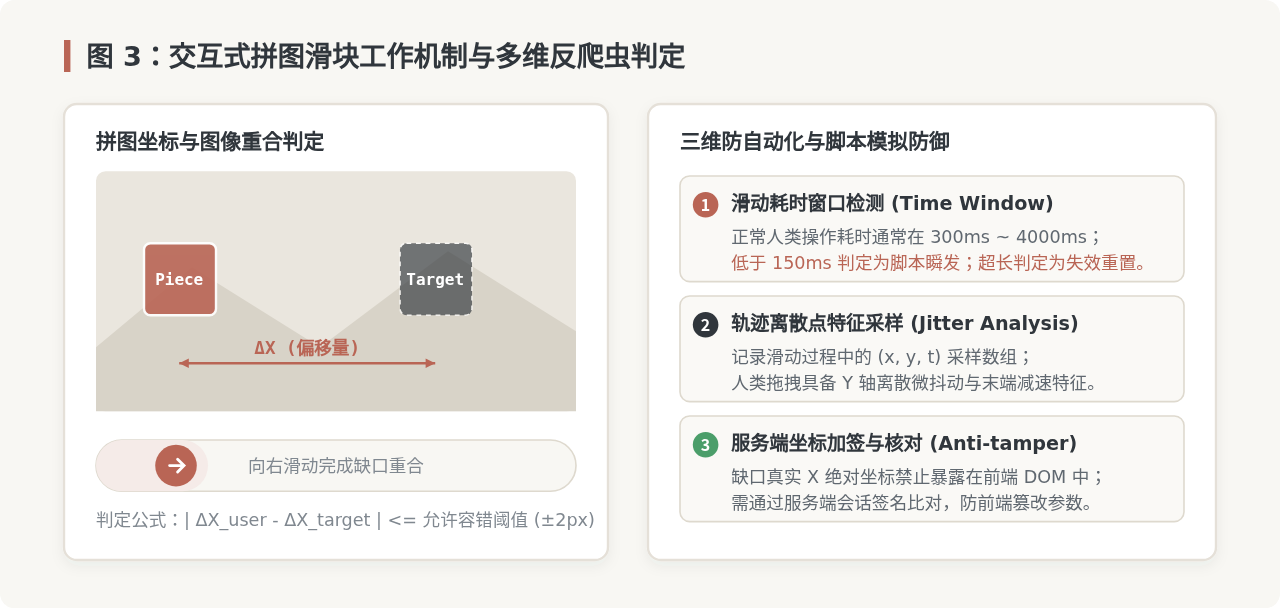
对于注重注册转化率或移动端友好的业务,拼图滑块是一种极佳的折中方案。它的核心原理是服务端或前端动态切除一段拼图小块(Piece),要求用户拖拽滑块使其与底图的缺口(Target Hole)精确对齐。
1. 滑块验证的核心配置参数
- 容错阈值(Tolerance Threshold):位移绝对距离偏差允许范围。通常设定在
±2px ~ ±4px之间。过大容易被自动化粗糙拟合通过,过小会导致正常用户因手抖反复失败。 - 时间窗口阈值(Time Window):人类拖动通常持续 300ms 到 3000ms。如果从
mousedown到mouseup低于 150ms,多为脚本自动化直接修改 CSS 属性或模拟瞬发事件,应判定为异常。 - Y 轴与加速度轨迹采样:真实人类操作极难走出绝对平滑的直线。在滑动事件中连续采集
(x, y, timestamp),检测 Y 轴离散微抖动和接近终点时的减速过程,可阻断 95% 以上基于 Puppeteer 的基础模拟脚本。
2. 典型事件监听与交互骨架
// 滑块交互状态管理骨架
let isDragging = false;
let startX = 0;
let startTime = 0;
const trackLogs = [];

sliderHandle.addEventListener('pointerdown', (e) => {
  isDragging = true;
  startX = e.clientX;
  startTime = Date.now();
  trackLogs.splice(0, trackLogs.length); // 清空旧轨迹
});

window.addEventListener('pointermove', (e) => {
  if (!isDragging) return;
  const deltaX = e.clientX - startX;
  const currentY = e.clientY;
  trackLogs.push({ x: deltaX, y: currentY, t: Date.now() - startTime });

  // 更新前端拼图切块与滑块游标的横向偏移
  sliderPiece.style.transform = `translateX(${Math.max(0, deltaX)}px)`;
});

window.addEventListener('pointerup', (e) => {
  if (!isDragging) return;
  isDragging = false;
  const totalDuration = Date.now() - startTime;
  const finalDeltaX = e.clientX - startX;

  // 将移动偏移量与轨迹数组发送至服务端验签
  verifySlider({ offset: finalDeltaX, duration: totalDuration, tracks: trackLogs });
});
五、验证码生产集成的安全闭环与避坑清单
很多开发者在集成验证码时,往往只关注了“界面有没有渲染出来”,而忽略了关键的安全闭环和边缘异常处理,导致验证码容易被直接绕过或成为系统的可用性瓶颈。
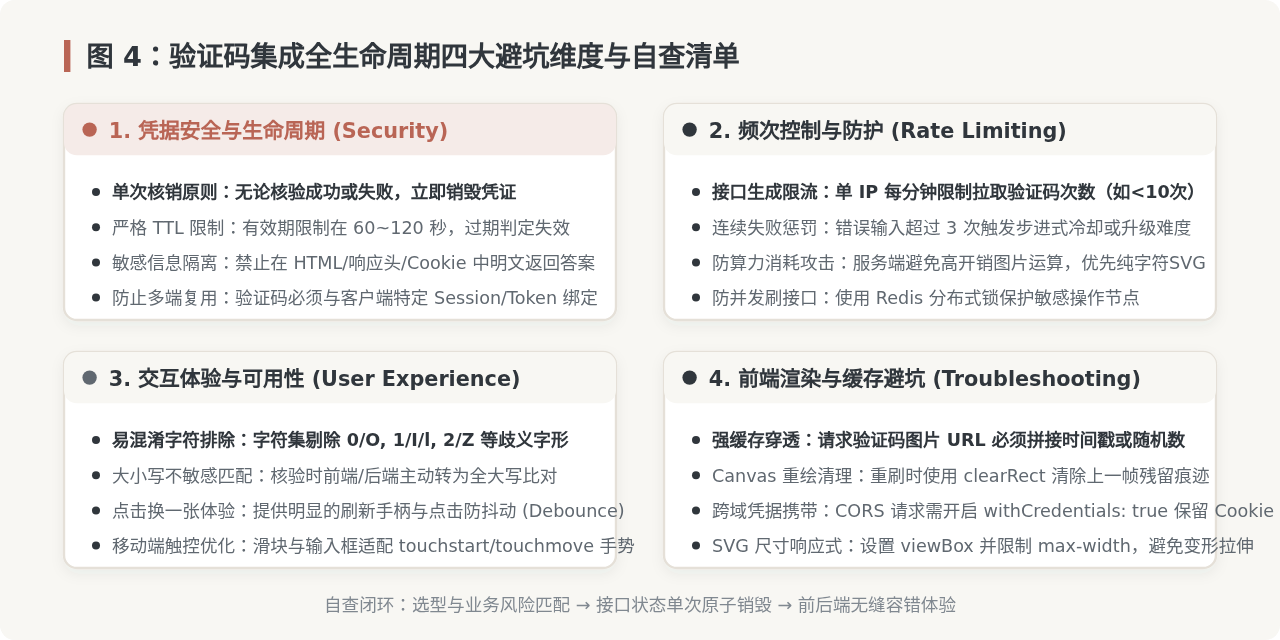
1. 关键排错与避坑自查点
- 核验即销毁(单次消费原则):在后端业务逻辑中,无论是验证通过还是输入错误,该 Session 或 Redis 中对应的验证码凭证必须在第一次比对后立即作废。如果验证码在有效期内可被多次核验,黑客只需人工识别一次,即可利用此有效验证码对密码字典进行高并发暴力爆破。
- 时效与 TTL 约束:生产环境验证码寿命应当设为 60 至 120 秒。超时应主动拒绝并提示“验证码已失效,请点击刷新”。
- 防接口雪崩与限频(Rate Limiting):生成图形或 SVG 虽然轻量,但短时间内被发起数万次并发请求依然会造成 CPU 飙升。应对验证码拉取接口配置基于 IP 或设备指纹的限流策略(例如单 IP 每分钟最多申请 10 次)。
- CORS 跨域凭据携带:前后端分离架构下,前端通过 Axios/Fetch 请求带 Session 的验证码接口时,必须配置
credentials: 'include'(或withCredentials: true),同时服务端必须设置明确的Access-Control-Allow-Credentials: true,否则 Cookie 无法持久化,导致提交表单时无法匹配对应的验证码。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章