

深入解析在JavaScript逆向工程中,如何使用Node.js模拟真实浏览器环境与设备指纹。通过全局作用域清理、Proxy动态探针、W3C原型链还原、原生函数toString伪装以及硬件指纹注入,彻底解决混淆风控代码离线运行时的环境检测问题。
JavaScript逆向中的环境检测对抗:Node.js模拟浏览器指纹
作者:墨池
时间:2026-11-22
浏览:101
文章目录
在将混淆反爬代码提取到 Node.js 离线执行时,最常见的报错与验签失败往往并非算法逻辑有误,而是代码内部触发了环境检测探针。解决这一问题的工程化路径,是在 Node.js 宿主中构建严格隔离的独立沙箱,利用 Proxy 拦截并记录缺失属性,自底向上构建符合 W3C 规范的原型链体系,同时对关键的原生函数与设备硬件指纹进行深度伪装,使风控代码在脱离真实浏览器时仍能采集到逻辑自洽的上下文特征。
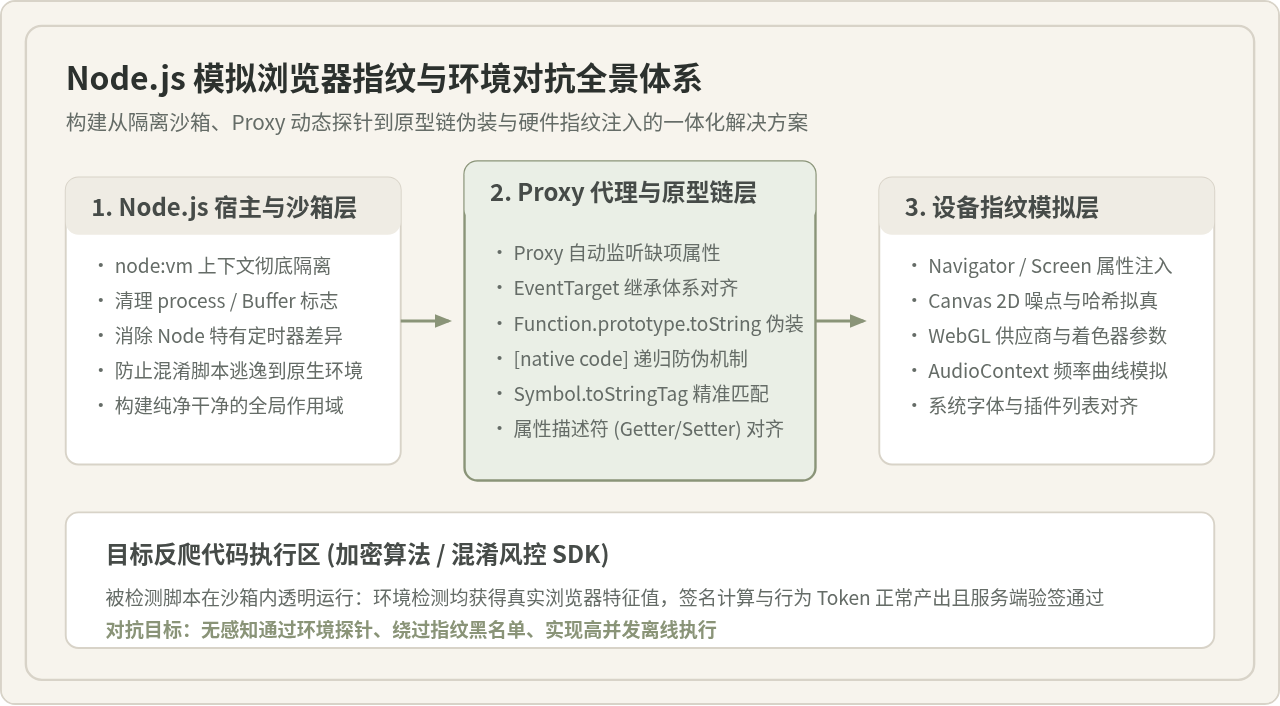
一、浏览器环境检测的核心机制与破绽点
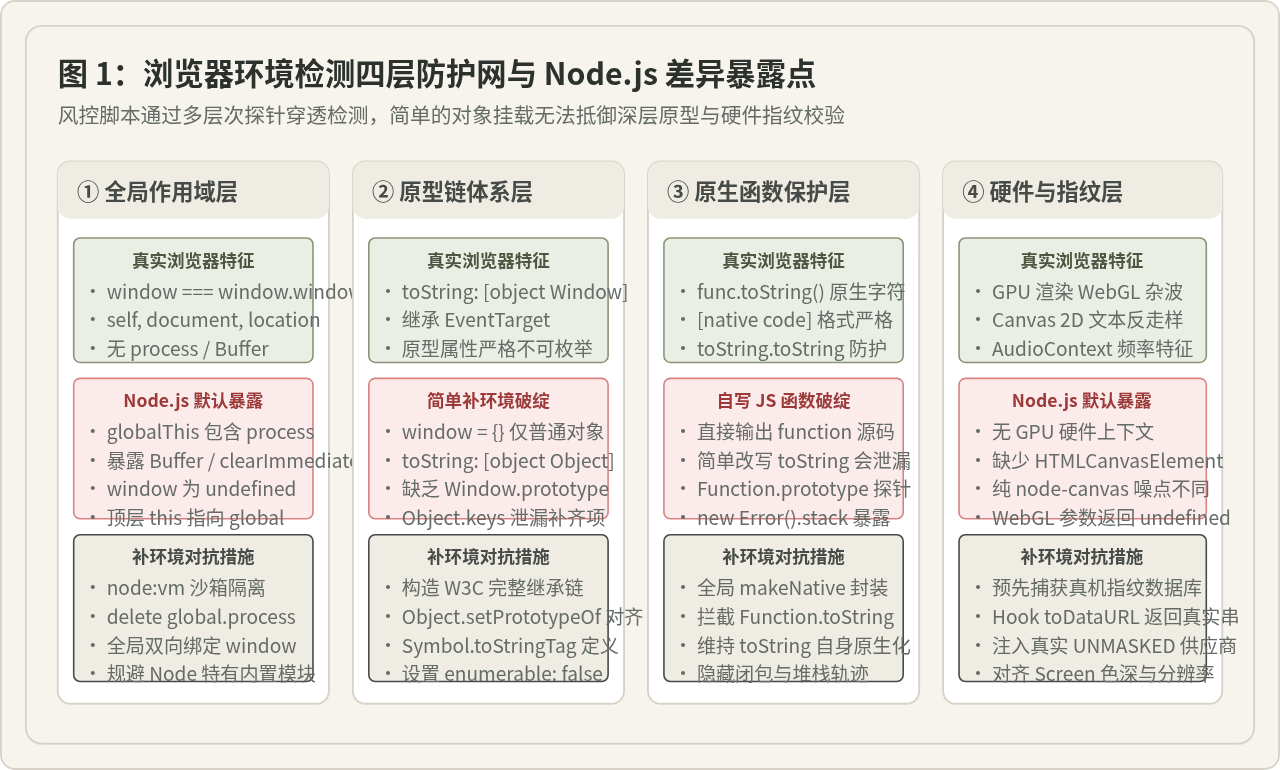
现代前端风控脚本在生成加密签名或设备 Token 前,会执行一段严密的检测探针。这套探针的设计初衷,正是为了识破自动化脚本与 Node.js 运行环境。要想有效对抗,必须先掌握检测代码的穿透路径。在实际运行中,风控脚本主要依赖以下四个递进维度展开检查:
- 全局作用域特征:真实浏览器拥有
window、document、location、navigator等顶级对象,且window === window.window和window === top必须成立;而 Node.js 默认暴露的是process、Buffer、global以及setImmediate。反爬代码只需一行typeof process !== 'undefined'即可判定当前不在真实浏览器中。 - 原型链与类型识别:简单的对象挂载只能满足成员存在性检查,但无法经受原型验证。例如在浏览器中调用
Object.prototype.toString.call(window)会返回精确的[object Window],其原型链路满足window.__proto__ === Window.prototype且继承自EventTarget;若仅在 Node.js 中声明普通对象window = {},原型检查将直接返回[object Object],从而暴露无遗。 - 原生函数防伪(Native Code):风控脚本会通过
Function.prototype.toString.call(func)检查内置方法是否被重写。真正的浏览器原生函数会输出固定格式的function () { [native code] }。若通过普通 JS 函数进行猴子补丁(Monkey Patch),输出将直接泄露函数实现源码。 - 动态硬件与指纹采集:包括 Canvas 2D 绘制抗锯齿噪点、WebGL 供应商与渲染器(如
UNMASKED_RENDERER_WEBGL)、AudioContext 声卡频域响应以及屏幕分辨率等。Node.js 原生环境下完全缺乏 GPU 硬件图形上下文,直接调用将导致异常抛出。
二、补环境过程中的常见认知误区与辨析
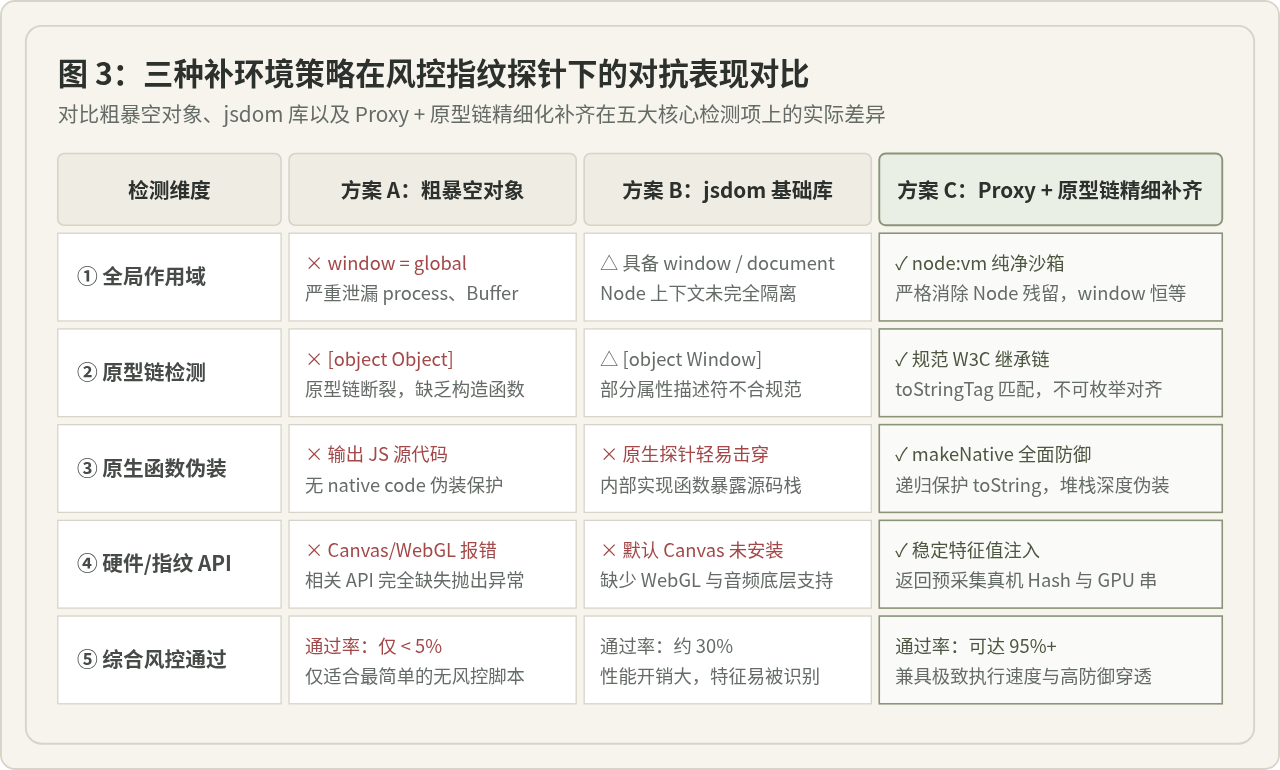
在处理环境检测时,初学者往往容易走入两种看似合理但实际存在重大隐患的误区。客观辨析这些误区的成因与成立条件,是建立稳定补环境方案的前提。
误区一:“报错缺什么就挂什么空对象(例如 global.window = {})”
为什么看似合理:在许多只有初级加密逻辑的代码中,脚本仅仅判断了 if (window.someFlag)。直接挂载一个空对象 window = {},确实能消除运行时的 ReferenceError: window is not defined,并产出第一笔运算结果。
为什么在严密检测下失效:现代风控从来不仅检查“属性是否存在”。当脚本执行 Object.getOwnPropertyDescriptor(window, 'navigator') 时,挂载的普通属性与浏览器的 Getter 存取器行为迥异;当脚本调用 Object.keys(window) 时,手动添加的属性会暴露在枚举列表中,破坏原生属性 enumerable: false 的特质;更为致命的是原型链与 toString 检查全盘崩溃。
修正原则:不能把对象作为扁平字典对待,必须基于标准规范建立构造函数、设置正确的属性描述符(writable、enumerable、configurable)以及正确的原型引用。
误区二:“引入 jsdom 或 happy-dom 即可一劳永逸”
为什么看似合理:jsdom 是一套优秀的 W3C 标准纯 JS 实现,它实现了非常完备的 DOM 树与事件调度系统,能支持大多数常见的前端渲染测试。
为什么在反爬对抗中受限:jsdom 的设计目标是供单元测试使用,而不是反检测对抗。它不仅存在明显的指纹特征(如特殊的内部属性、缺少 WebGL 底层硬件 API 支持),而且其原型链与真实 Chrome 存在诸多微妙分歧。此外,jsdom 实例化耗时长、内存占用大,在需要高并发调用的爬虫服务中会大幅拖累计算吞吐。
修正原则:对于轻量且高频的加密签名提取,基于轻量沙箱与按需 Proxy 补全的方式,不仅启动耗时可控制在毫秒级,而且能够完全掌控每一个指纹特征,避免通用 DOM 库带来的固有破绽。
三、Node.js 补环境与指纹伪造的实操步骤
建立高保真的补环境体系需要一套规范化的工程步骤。按照以下流程依次推进,可以确保对抗过程条理清晰,迅速定位未补全的隐蔽特征。
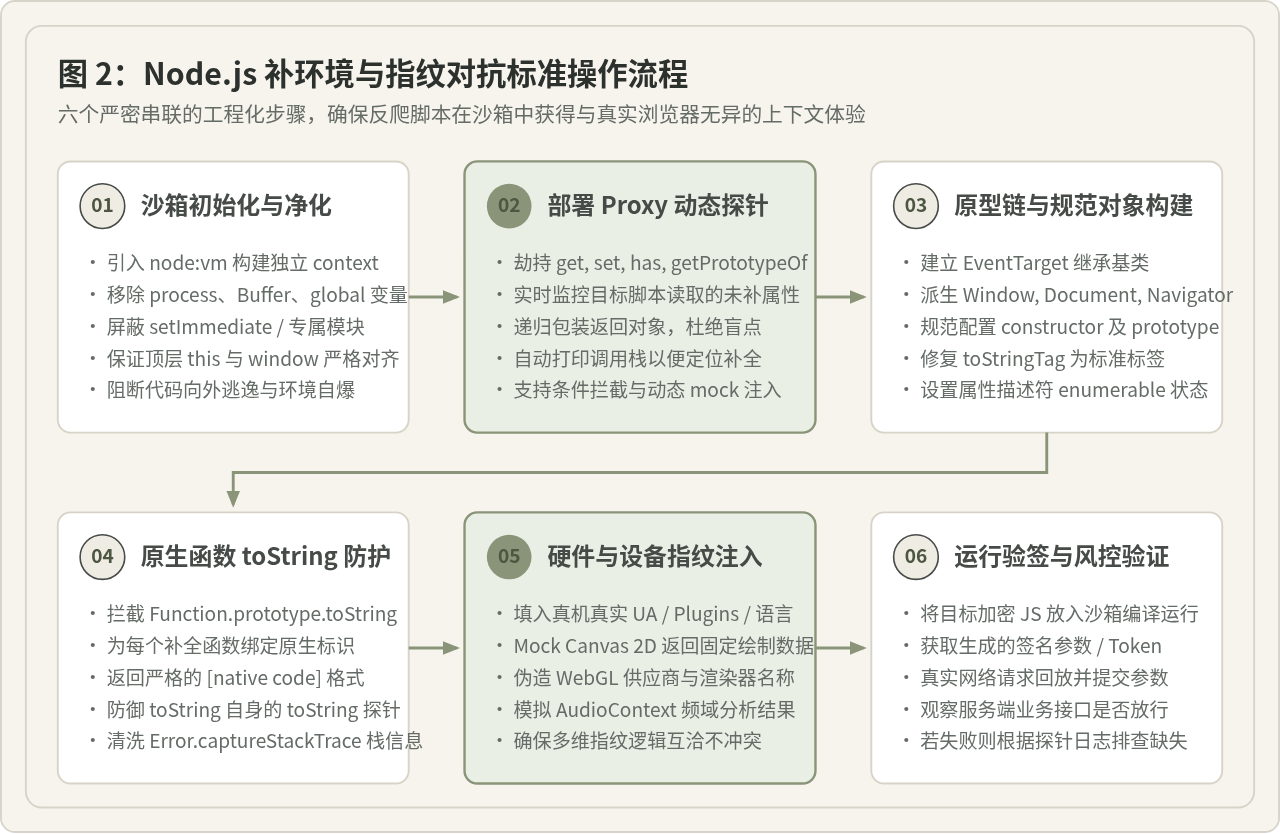
步骤 1:沙箱初始化与敏感对象清除
绝不能直接在 Node.js 的全局 global 上直接运行风控代码。应当使用 Node.js 内置的 node:vm 模块创建完全隔离的独立上下文,并在运行前彻底剔除 Node.js 的专属标志物,阻断代码通过原型向上追溯逃逸到 Node 宿主。
步骤 2:部署 Proxy 动态日志探针
面对数十万行经过 Control Flow Flattening(控制流平坦化)混淆的代码,人工排查其读取了哪些环境属性无异于大海捞针。利用 ES6 Proxy 对全局对象及其子对象进行递归包装,拦截 get、set、has、getPrototypeOf 操作,在控制台中清晰打印出缺失属性及调用堆栈。
步骤 3:构建规范的原型链体系
按照 W3C 规范,浏览器顶层对象并非平铺直叙,而是具备层级继承体系。以 window 为例,其链路通常为 Window -> WindowProperties -> EventTarget -> Object。在沙箱中按需建立构造函数,并通过 Object.setPrototypeOf 对齐继承关系。
步骤 4:原生函数 toString 深度防护
为了让自定义补齐的函数在反爬代码面前表现为原生 API,必须重写 Function.prototype.toString,当检测到目标函数属于补环境函数时,返回符合规范的 function funcName() { [native code] },同时需要防范脚本对 toString.toString() 的二次探测。
步骤 5:注入设备与硬件指纹
从真实 Chrome 浏览器中抓取一致的指纹包(包括 navigator.userAgent、plugins、languages、屏幕色深等),并通过 Hook Canvas 2D 的 toDataURL 与 WebGL 的 getParameter,返回静态或参数匹配的真机图像哈希。
步骤 6:沙箱编译与接口回放验证
将反爬 JS 脚本与补齐环境拼接后放入沙箱编译执行,提取计算出的签名 Token。将 Token 构造到实际 HTTP 请求头或负载中向目标服务器发起请求,确认服务端状态码返回正常的 200 与有效数据。
四、核心对抗代码实现与技术细节
以下提供一套模块化、可直接在 Node.js 环境中执行的核心对抗脚手架代码。代码覆盖了沙箱隔离、Proxy 深度探针、原生函数防伪以及关键对象原型链配置。
// sandbox_runner.js - Node.js 浏览器环境模拟与指纹对抗核心框架
const vm = require('node:vm');

/**
 * 1. 原生函数 toString 伪装工厂
 * 确保自定义函数在调用 Function.prototype.toString 时输出标准的 [native code]
 */
const nativeFunctionMap = new WeakSet();

function makeNative(fn, name = '') {
  if (name) {
    Object.defineProperty(fn, 'name', {
      value: name,
      configurable: true
    });
  }
  nativeFunctionMap.add(fn);
  return fn;
}

/**
 * 2. Proxy 动态监控探针
 * 自动递归劫持对象属性读取,精确捕获风控脚本访问的未补属性
 */
function createWatcherProxy(target, name = 'window') {
  return new Proxy(target, {
    get(t, prop, receiver) {
      // 规避内置私有 Symbol 的过度打印
      if (typeof prop === 'symbol' || prop === 'inspect') {
        return Reflect.get(t, prop, receiver);
      }
      const val = Reflect.get(t, prop, receiver);
      if (val === undefined) {
        console.log(`[Probe WARN] 读取未定义属性: ${name}.${String(prop)}`);
      } else {
        // 深度监听对象成员
        if (typeof val === 'object' && val !== null && !val.__isProxy) {
          const proxyChild = createWatcherProxy(val, `${name}.${String(prop)}`);
          Object.defineProperty(proxyChild, '__isProxy', { value: true, enumerable: false });
          return proxyChild;
        }
      }
      return val;
    },
    set(t, prop, value, receiver) {
      console.log(`[Probe INFO] 写入属性: ${name}.${String(prop)} =`, value);
      return Reflect.set(t, prop, value, receiver);
    }
  });
}

/**
 * 3. 基础环境与 W3C 原型链构建
 */
function setupBrowserEnvironment() {
  // 构造原型基类
  function EventTarget() {}
  makeNative(EventTarget, 'EventTarget');

  function Window() {}
  Object.setPrototypeOf(Window.prototype, EventTarget.prototype);
  Window.prototype[Symbol.toStringTag] = 'Window';
  makeNative(Window, 'Window');

  function Navigator() {}
  Navigator.prototype[Symbol.toStringTag] = 'Navigator';
  makeNative(Navigator, 'Navigator');

  // 创建全局上下文对象
  const fakeWindow = Object.create(Window.prototype);
  fakeWindow.window = fakeWindow;
  fakeWindow.self = fakeWindow;
  fakeWindow.top = fakeWindow;

  // 注入真实 Navigator 指纹
  const fakeNavigator = Object.create(Navigator.prototype);
  Object.defineProperties(fakeNavigator, {
    userAgent: { value: 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/128.0.0.0 Safari/537.36', enumerable: true },
    platform: { value: 'Win32', enumerable: true },
    language: { value: 'zh-CN', enumerable: true },
    languages: { value: Object.freeze(['zh-CN', 'zh', 'en']), enumerable: true },
    webdriver: { value: false, enumerable: true }
  });
  fakeWindow.navigator = fakeNavigator;

  // 模拟 Canvas 2D 指纹返回
  fakeWindow.HTMLCanvasElement = function() {};
  fakeWindow.document = {
    createElement: makeNative(function(tag) {
      if (tag.toLowerCase() === 'canvas') {
        return {
          getContext: makeNative(function(type) {
            return {
              fillText: makeNative(function() {}),
              getImageData: makeNative(function() { return { data: [12, 34, 56, 78] }; })
            };
          }),
          toDataURL: makeNative(function() {
            // 返回捕获自真机的固化 Canvas Base64 特征
            return 'data:image/png;base64,iVBORw0KGgoAAAANSUhEUgAAASwAAACWCAYAAABkW7XSAAA...';
          })
        };
      }
      return {};
    }, 'createElement')
  };

  return fakeWindow;
}

/**
 * 4. 执行入口
 */
function executeProtectedCode(obfuscatedScript) {
  const baseEnv = setupBrowserEnvironment();
  const proxiedWindow = createWatcherProxy(baseEnv, 'window');

  // 重写 Function.prototype.toString 进行 native code 防护
  const rawToString = Function.prototype.toString;
  Function.prototype.toString = makeNative(function() {
    if (nativeFunctionMap.has(this)) {
      const fnName = this.name || '';
      return `function ${fnName}() { [native code] }`;
    }
    return rawToString.call(this);
  }, 'toString');

  // 注入隔离沙箱并运行
  const context = vm.createContext(proxiedWindow);

  // 清除沙箱中 Node 专属特异变量
  vm.runInContext('delete global; delete process; delete Buffer;', context);

  // 运行目标混淆脚本
  const result = vm.runInContext(obfuscatedScript, context);
  return result;
}注意事项:在实现 Function.prototype.toString 伪装时,被重写的 toString 函数自身也必须调用 makeNative 加入到受保护的映射表中。否则风控脚本检测 Function.prototype.toString.toString() 时,依然会暴露出 JavaScript 源代码从而导致整个防伪方案被直接洞穿。
五、验证方法与常见陷阱排查
构建好模拟环境后,如何量化确认当前环境的真实度?推荐分为“静态探针测试”与“业务验签回放”两个阶段进行验证,并针对排查中遇到的典型阻碍采取应对措施。
1. 阶段验证策略
- 探针自检测试:将成熟的指纹测试套件(如开源的 FingerprintJS 源码段落或 CreepJS 的环境检测函数)引入沙箱中运行。观察其计算出的伪造项得分与欺诈标记(Fraud Flags)。如果测试结果显示没有任何
headless、puppeteer或node泄漏,说明基础环境已经基本达标。 - 服务端真实验签:在沙箱内运行目标风控代码生成签名 Token(例如
_signature、x-s、b3等),拼接入请求头中发送至服务端。如果返回预期的业务数据而非重定向、403 或图形验证码拦截,即可证明环境对抗成功。
2. 常见踩坑点与修复清单
- 陷阱一:顶层
this与window不相等。在混淆代码自执行函数中,经常通过(function() { return this; })()获取全局对象。在 Node.js 中若直接执行,顶层this会指向global。在node:vm中初始化沙箱时,必须确保context本身被正确绑定。 - 陷阱二:原生对象属性的只读与存取器特征。例如
window.navigator在真实浏览器中属于不可配置且不可改写的属性(configurable: false, writable: false)。如果使用window.navigator = ...赋值,部分针对属性描述符检查的代码会判定环境被篡改。必须严格使用Object.defineProperty设定正确的特性。 - 陷阱三:时区与语言指纹冲突。若 User-Agent 填写真实为中文 Windows 系统,但 Node.js 宿主服务器部署在海外(如 UTC 时区或
en-US语言环境),会导致Intl.DateTimeFormat().resolvedOptions().timeZone与 IP、语言之间产生矛盾。需要手动 HookIntl与Date.prototype.getTimezoneOffset使其与设定的地理指纹完全一致。
六、技术选型建议与总结
在实际逆向工程项目中,面对不同强度的前端反爬风控,选择最适宜的技术方案往往比一味死磕补环境更为高效。通常可以将主流对抗手段划分为四种维度:
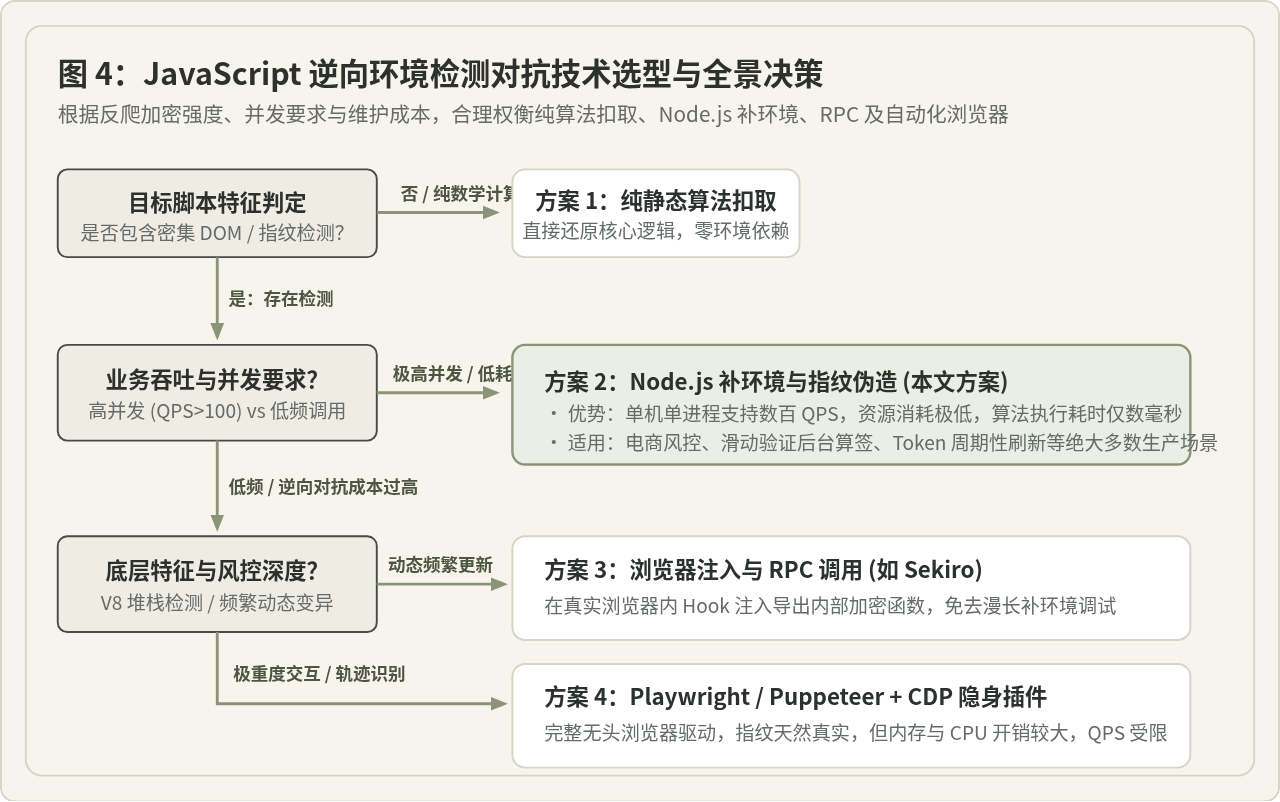
- 纯算法扣取与语法还原:适用于混淆逻辑清晰、加密算法独立(如标准的 AES/RSA/国密算法实现),且代码完全不依赖 DOM/BOM 对象的场景。该方案执行速度最快,没有任何环境依赖,但前期逆向调试成本较高。
- Node.js 补环境与指纹伪造(推荐首选):适用于高并发(QPS 达数百)、对执行延迟要求在数十毫秒以内、代码高度混淆且包含大量环境检测的业务场景。只要按照本文给出的沙箱与原型链规范完成补齐,即可在极低机器资源消耗下维持长期稳定的调用。
- 浏览器注入与 RPC 方案(如 Sekiro / 简易 WebSocket RPC):当目标风控系统采用超深度底层检测,或者加密算法每周动态混淆迭代,导致补环境维护成本剧增时,通过直接在真实浏览器控制台注入 Hook 导出加密函数,由 Node.js 服务经由 WebSocket 远程调用是最稳妥的逃生通道。
- 无头浏览器与 CDP 隐身方案:适合涉及极复杂鼠标滑动轨迹、动态拼图验证码且并发需求较低的爬虫采集任务。借助真实浏览器的完整渲染管线,天然具备全部真实指纹。
总结而言,Node.js 补环境的核心是“形神兼备”:形在全局作用域与对象结构,神在原型链路、描述符行为与硬件数据。掌握 Proxy 探针调试与标准原型链伪造技术,便能化繁为简,游刃有余地破解各类复杂环境检测。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章