
针对日常运维、数据批处理及自动化工作流的Node.js脚本编写指南,系统讲解基于原生模块的本地任务执行、跨平台路径规范、原子文件读写与子进程安全控制。

当前位置:首页 > Node.js 基础 > 正文
Node.js脚本编写指南:执行本地任务与文件读写
作者:墨池
时间:2026-11-21
浏览:642
文章目录
技术工程指南
适用环境:Node.js 18.x / 20.x / 22.x LTS | 原生零依赖规范
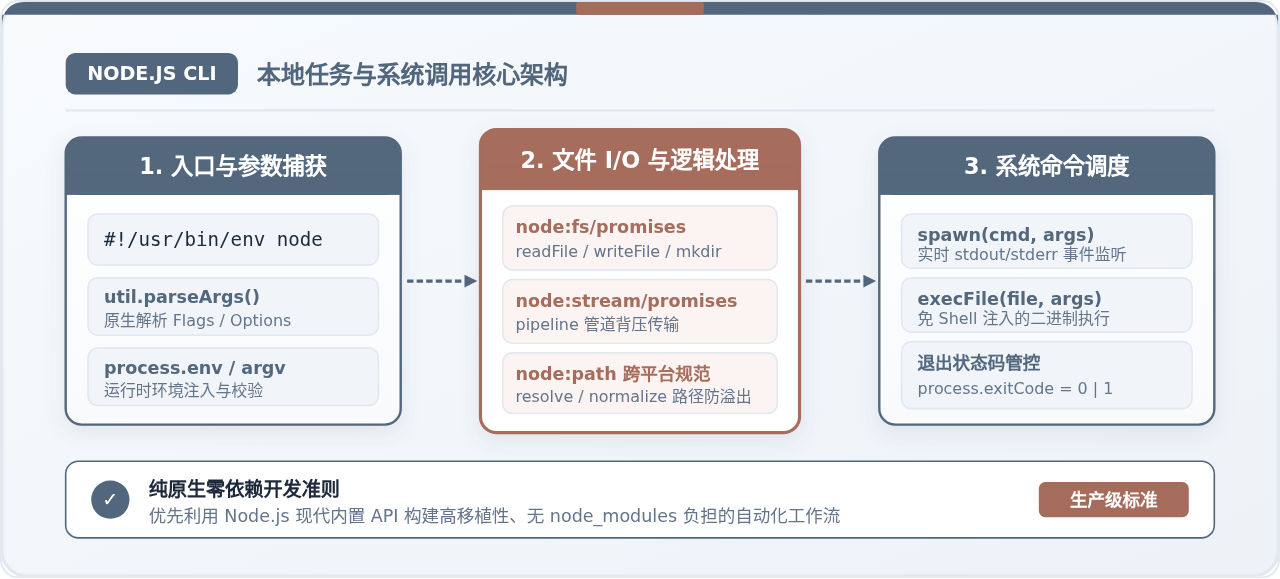
编写本地自动化与运维脚本的核心目标,是用最少的环境依赖和最可控的资源消耗,稳定地完成本地任务调度与文件存取。在不需要引入大型第三方依赖的前提下,充分借助 Node.js 内置的
node:fs/promises、node:path、node:child_process 与 node:util 模块,即可构建具备工业级异常防御、跨平台路径兼容与背压自适应的本地脚本。
图 0:Node.js 本地任务调度与文件 I/O 核心架构全景
日常工程中很多临时脚本常陷入两个极端:要么随手写成脆弱的 Shell 脚本,一遇到 Windows 路径或带空格的文件名就频频报错;要么为了简单读取一个 JSON 配置文件就随手 npm install 几百个第三方依赖包,导致脚本分发与 CI 环境安装极其沉重。实际上,现代 Node.js 原生工具链对本地自动化任务的支持已经相当完备。从理解脚本执行的生命周期切入,规范化处理文件读写与子进程调度,能够让原本随手写写的“胶水代码”具备极高的可靠性与可移植性。
一、脚本初始化与运行入口规范
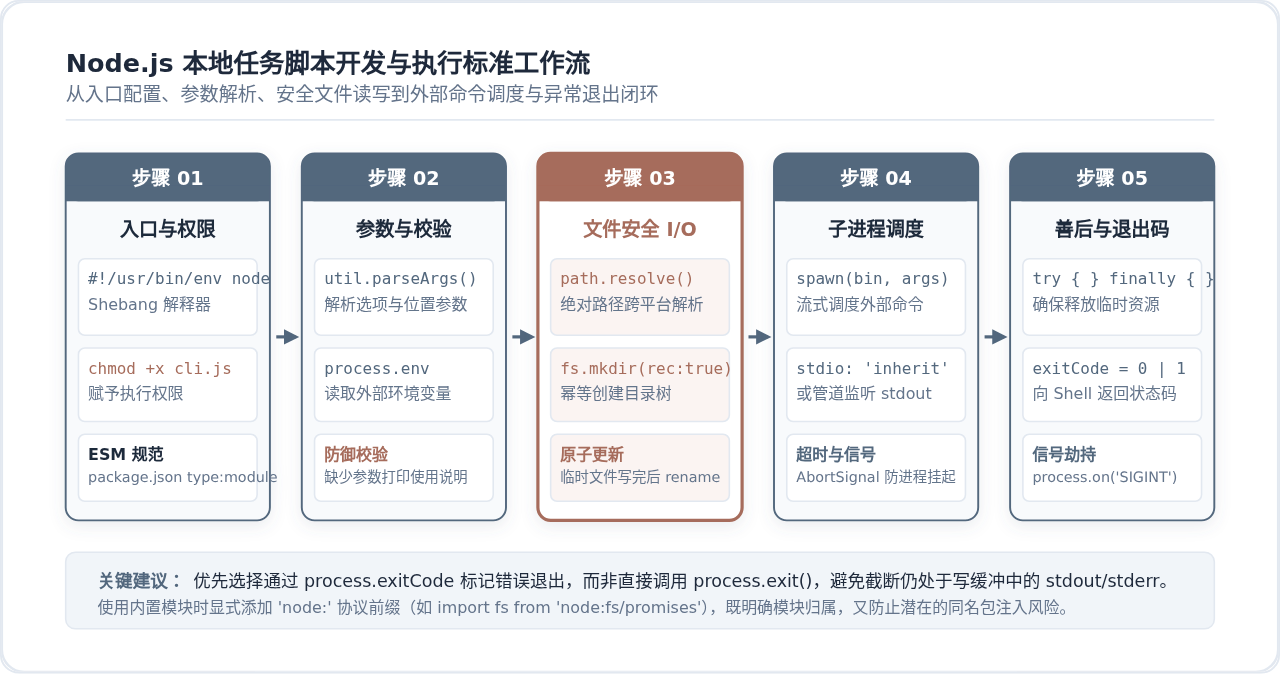
编写本地可执行脚本的第一步是解决解释器识别与权限配置。在 Unix 类系统(macOS / Linux)中,通过在脚本第一行添加 Shebang(解释器指令),可以让系统 Shell 自动调用当前环境中的 node 程序来执行该文件,而无需用户显式输入 node run.js。
入口脚本:task.js
#!/usr/bin/env node

// 采用 node: 协议前缀导入内置模块,明确标准模块边界并防止依赖混淆
import path from 'node:path';
import fs from 'node:fs/promises';
import { parseArgs } from 'node:util';

console.log('任务脚本启动...');
创建脚本后,需要为文件添加操作系统的可执行权限。在当前项目或脚本所在目录下执行以下授权命令:
终端命令:赋予可执行权限
chmod +x ./task.js示例输出:验证直接执行
[终端示例]
$ ./task.js
任务脚本启动...
对于模块系统(Module System)的选择,推荐在 package.json 中声明 "type": "module",全面使用 ESM(ECMAScript Modules)语法。ESM 支持顶级 await(Top-level await),这意味着脚本逻辑可以直接按同步代码的视觉顺序书写异步 I/O,无需再像旧版 CommonJS 那样必须额外包装一层 (async () => { ... })() 自执行函数。
图 1:Node.js 本地任务脚本开发与执行标准工作流(五步法)
二、规范的文件系统操作:从读取到原子写入
本地脚本绝大多数工作都在围绕磁盘文件展开。处理本地文件时,最容易忽视的是跨平台路径解析以及非原子写入引发的数据截断问题。
1. 路径规范化与目录递归创建
绝不要使用字符串拼接(例如 dir + '/' + file)来组合文件路径,这会在 Windows 系统(反斜杠分隔符)与 Unix 系统之间埋下难以排查的兼容隐患。始终使用 node:path 的 path.resolve() 或 path.join() 进行标准化处理。此外,在写入新文件前,必须确保目标目录已存在:
代码示例:目录探查与递归创建
import path from 'node:path';
import fs from 'node:fs/promises';

// 获取基于当前工作目录的安全绝对路径
const targetDir = path.resolve(process.cwd(), 'dist', 'backups');
const targetFile = path.join(targetDir, 'manifest.json');

// recursive: true 使得目录不存在时自动多层创建;目录已存在时不抛出 EEXIST 错误
await fs.mkdir(targetDir, { recursive: true });
2. 小文件的原子更新策略
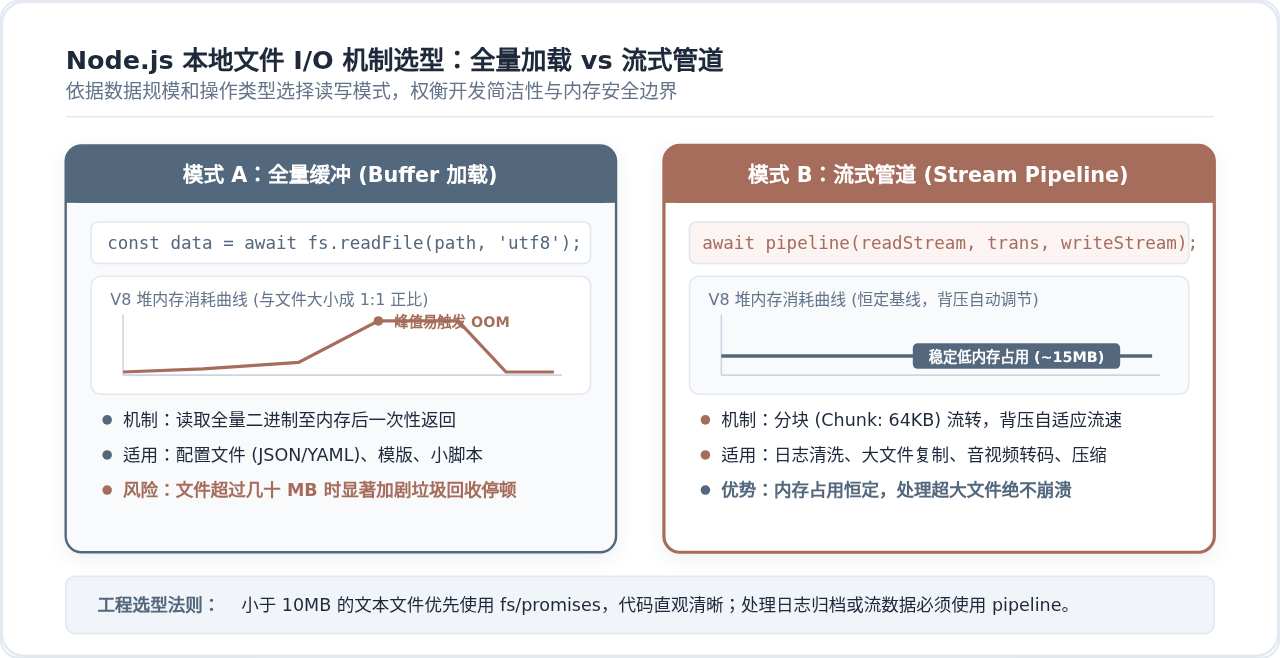
对于配置清单、构建元数据等小文件(小于 10MB),使用 fs.readFile() 与 fs.writeFile() 最为便捷。但若脚本在写入中途被用户强行终止(如按下 Ctrl+C)或遇到断电,直接写入原文件可能会导致原文件被清空或内容损坏。工业级的做法是“先写临时文件,再原子替换”:
代码示例:原子文件写入函数
async function safeWriteJson(filePath, data) {
  const dir = path.dirname(filePath);
  await fs.mkdir(dir, { recursive: true });

  // 生成带进程 PID 与时间戳的临时文件
  const tempPath = `${filePath}.tmp-${process.pid}-${Date.now()}`;
  const content = JSON.stringify(data, null, 2);

  try {
    // 1. 先将内容完整写入临时文件
    await fs.writeFile(tempPath, content, 'utf8');
    // 2. 利用底层文件系统的 rename 机制完成原子覆盖
    await fs.rename(tempPath, filePath);
  } catch (err) {
    // 写入异常时清理临时残留
    await fs.unlink(tempPath).catch(() => {});
    throw err;
  }
}
3. 大文件流式处理与背压机制
当需要处理数百兆的访问日志、转储 SQL 或对大文件进行逐行清洗时,全量载入内存会迅速消耗 V8 堆内存,引发垃圾回收频繁停顿,甚至直接抛出 FATAL ERROR: Ineffective mark-compacts near heap limit Allocation failed - JavaScript heap out of memory。此时必须采用流式管道(Stream Pipeline)。
代码示例:基于 pipeline 的大文件流式压缩复制
import fs from 'node:fs';
import zlib from 'node:zlib';
import { pipeline } from 'node:stream/promises';

async function compressLogFile(sourcePath, destPath) {
  const readStream = fs.createReadStream(sourcePath);
  const gzipStream = zlib.createGzip();
  const writeStream = fs.createWriteStream(destPath);

  // pipeline 会自动监听 error 与 close 事件,并在下游处理缓慢时自动限制上游读取速率(背压)
  await pipeline(readStream, gzipStream, writeStream);
}
图 2:文件 I/O 机制选型对比:Buffer 全量加载与 Stream 流式管道
三、本地系统任务执行:子进程调度与通信
Node.js 本地脚本常充当“调度中枢”,需要调用系统已有的 CLI 工具(如 git、tar、docker、ripgrep 等)。node:child_process 模块提供了多种调用方法,理解它们之间的本质差异是写出安全脚本的关键。
选型警告:避免无节制使用 child_process.exec
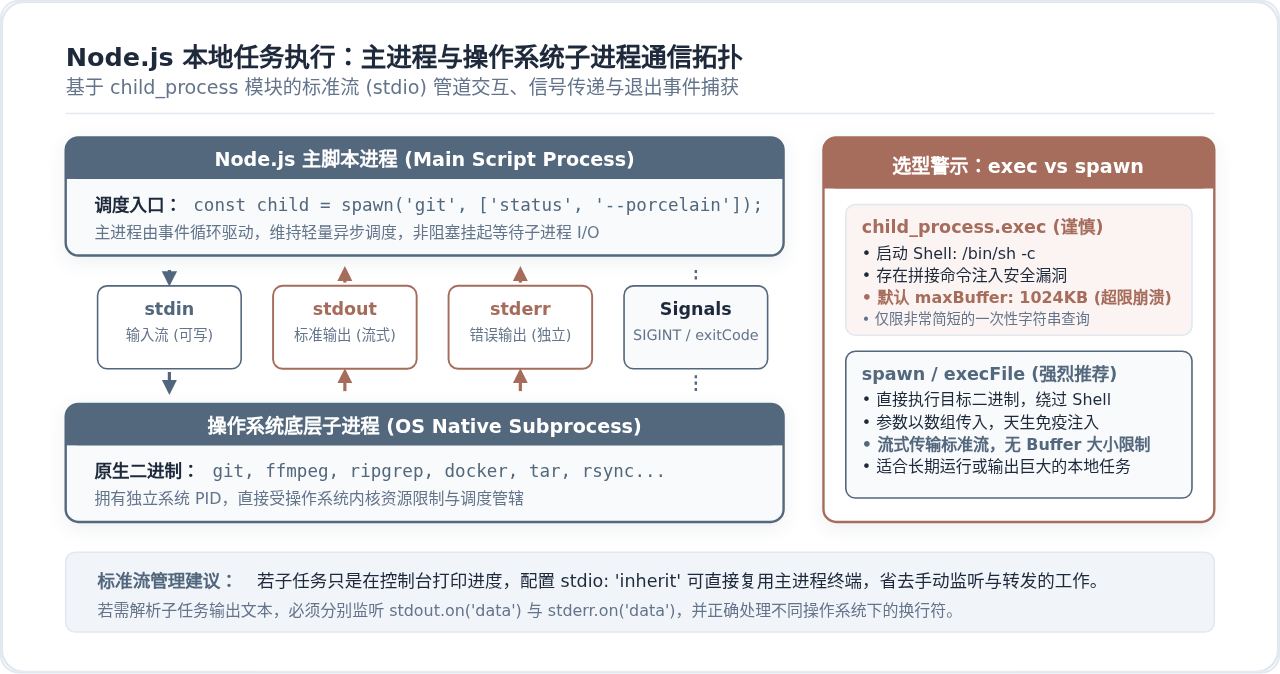
exec 默认会在内部启动系统的 Shell(Unix 下为 /bin/sh,Windows 下为 cmd.exe)。将未转义的用户输入拼接到命令字符串中会直接导致命令注入漏洞;更致命的是,exec 默认缓冲上限仅为 1024KB,若被调用的工具输出了较多日志,会立刻触发 maxBuffer exceeded 异常崩溃。
1. 安全调用:使用 spawn 与 execFile
对于不需要 Shell 特性(如通配符展开或管道符 |)的常规任务,推荐使用 spawn 或 execFile。它们直接调用操作系统底层的二进制程序,命令参数通过数组形式传入,天然免疫参数注入:
代码示例:利用 spawn 执行外部命令并捕获输出
import { spawn } from 'node:child_process';

function runCommand(command, args = [], options = {}) {
  return new Promise((resolve, reject) => {
    const child = spawn(command, args, {
      stdio: ['inherit', 'pipe', 'pipe'], // 输入复用当前终端,输出与错误使用独立管道
      ...options
    });

    let stdoutData = '';
    let stderrData = '';

    child.stdout.on('data', (chunk) => {
      stdoutData += chunk.toString();
    });

    child.stderr.on('data', (chunk) => {
      stderrData += chunk.toString();
    });

    child.on('error', (err) => {
      reject(err);
    });

    child.on('close', (code) => {
      if (code === 0) {
        resolve(stdoutData.trim());
      } else {
        const error = new Error(`命令 [${command} ${args.join(' ')}] 异常退出,状态码: ${code}`);
        error.code = code;
        error.stderr = stderrData;
        reject(error);
      }
    });
  });
}
图 3:Node.js 主进程与操作系统子进程通信拓扑及标准流管理
四、工程级脚本加固:参数解析与生命周期治理
一个成熟的本地运维脚本,不仅要能把流程跑通,更要在面对非法参数、外界中断或系统信号时具备自我保护与清理能力。
1. 原生零依赖参数解析:util.parseArgs
很多开发者过去习惯安装 commander 或 yargs 来解析命令行选项。从 Node.js 18.3+ 起,官方内置了符合 POSIX 规范的 node:util.parseArgs(),足以覆盖 95% 的本地脚本场景:
代码示例:基于 parseArgs 解析命令行参数
import { parseArgs } from 'node:util';

const optionsConfig = {
  input: {
    type: 'string',
    short: 'i',
  },
  output: {
    type: 'string',
    short: 'o',
    default: './output',
  },
  verbose: {
    type: 'boolean',
    short: 'v',
    default: false,
  }
};

const { values, positionals } = parseArgs({
  options: optionsConfig,
  allowPositionals: true
});

if (!values.input) {
  console.error('错误: 必须通过 -i 或 --input 指定待处理文件路径');
  process.exitCode = 1;
  process.exit();
}
2. 规范退出码与信号善后
当脚本遇到致命错误时,应设置 process.exitCode = 1 而不是突兀地调用 process.exit(1)。突兀退出会导致尚未写完的标准输出流(stdout)缓冲区直接丢失。同时,针对用户在键盘按下 Ctrl+C(触发 SIGINT)的情况,应绑定清理回调,确保临时工作目录被妥善清除:
代码示例:临时目录清理与信号拦截
import fs from 'node:fs/promises';
import path from 'node:path';

const workDir = path.resolve(process.cwd(), `.tmp-${Date.now()}`);
await fs.mkdir(workDir, { recursive: true });

async function cleanup() {
  try {
    await fs.rm(workDir, { recursive: true, force: true });
  } catch {}
}

// 注册退出与中断钩子
process.on('SIGINT', async () => {
  console.warn('\n检测到中断信号,正在清理临时工作区...');
  await cleanup();
  process.exit(130);
});

try {
  // 执行核心任务逻辑...
} finally {
  // 无论是正常完成还是抛出异常,finally 块均保证清理完成
  await cleanup();
}
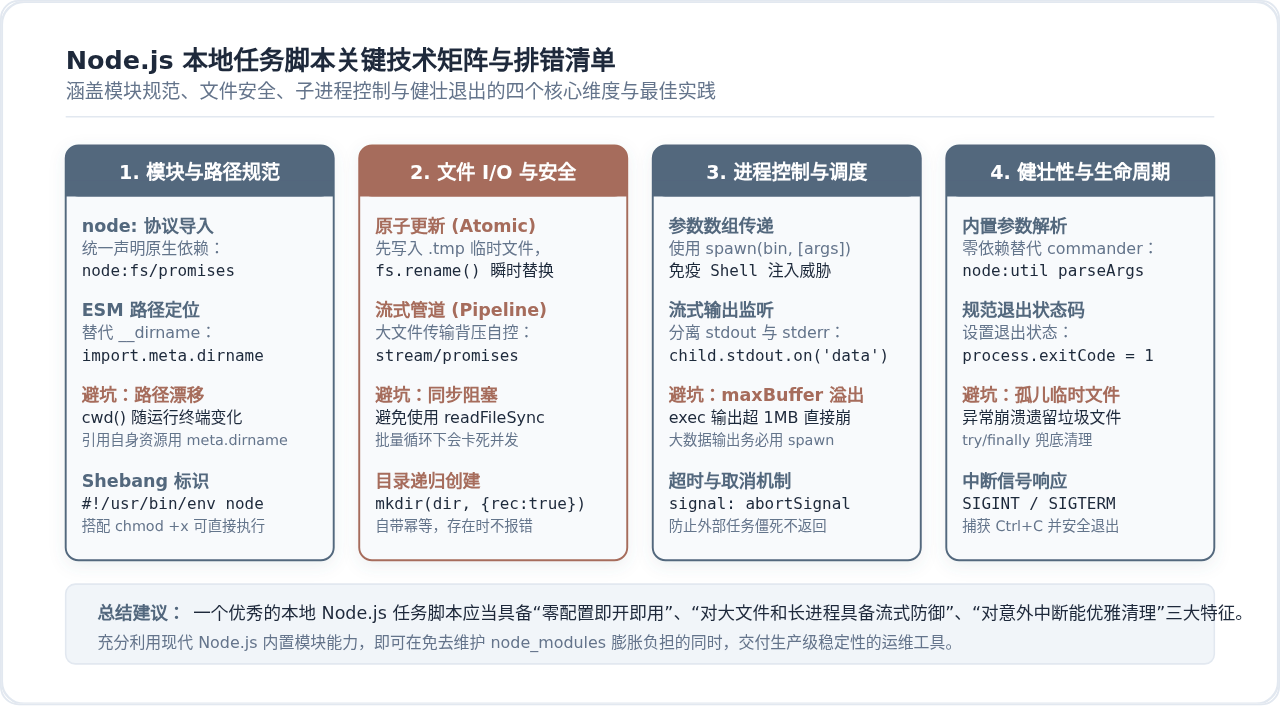
图 4:Node.js 本地任务脚本关键技术矩阵与排错避坑清单
五、实战示例:本地日志归档与压缩脚本
下面是一个结构完整、自包含且遵循上述规范的脚本。它接收一个日志目录参数,扫描其中过期的 .log 文件,利用系统 tar 命令打包并压缩,最后更新本地元数据索引。
完整脚本示例:archive-logs.mjs
#!/usr/bin/env node

import path from 'node:path';
import fs from 'node:fs/promises';
import { spawn } from 'node:child_process';
import { parseArgs } from 'node:util';

const { values } = parseArgs({
  options: {
    dir: { type: 'string', short: 'd', default: './logs' },
    target: { type: 'string', short: 't', default: './archives' }
  }
});

async function main() {
  const sourceDir = path.resolve(process.cwd(), values.dir);
  const targetDir = path.resolve(process.cwd(), values.target);

  // 1. 确保目标目录存在
  await fs.mkdir(targetDir, { recursive: true });

  // 2. 扫描待处理的日志文件
  const files = await fs.readdir(sourceDir);
  const logFiles = files.filter(f => f.endsWith('.log'));

  if (logFiles.length === 0) {
    console.log('未发现需要归档的 .log 文件,任务结束。');
    return;
  }

  console.log(`检索到 ${logFiles.length} 个日志文件,准备打包归档...`);

  // 3. 构造压缩包文件名并调用系统 tar 工具
  const timestamp = new Date().toISOString().replace(/[:.]/g, '-');
  const archiveName = `logs-archive-${timestamp}.tar.gz`;
  const archivePath = path.join(targetDir, archiveName);

  await new Promise((resolve, reject) => {
    const child = spawn('tar', ['-czf', archivePath, '-C', sourceDir, ...logFiles], {
      stdio: 'inherit' // 过程输出直通控制台
    });
    child.on('error', reject);
    child.on('close', code => {
      code === 0 ? resolve() : reject(new Error(`tar 归档失败,退出码: ${code}`));
    });
  });

  // 4. 原子更新归档清单
  const manifestFile = path.join(targetDir, 'manifest.json');
  let manifest = [];
  try {
    const raw = await fs.readFile(manifestFile, 'utf8');
    manifest = JSON.parse(raw);
  } catch {
    // 清单不存在时初始化空数组
  }

  manifest.push({
    archive: archiveName,
    count: logFiles.length,
    archivedAt: new Date().toISOString()
  });

  const tempManifest = `${manifestFile}.tmp-${process.pid}`;
  await fs.writeFile(tempManifest, JSON.stringify(manifest, null, 2), 'utf8');
  await fs.rename(tempManifest, manifestFile);

  console.log(`归档任务圆满完成:${archivePath}`);
}

main().catch(err => {
  console.error('任务执行异常:', err.message);
  process.exitCode = 1;
});
终端运行示例
[终端示例]
$ ./archive-logs.mjs --dir ./server-logs --target ./backups
检索到 4 个日志文件,准备打包归档...
归档任务圆满完成:/Users/project/backups/logs-archive-2026-11-17T11-45-00-000Z.tar.gz
六、常见陷阱与调试排错要点
在日常开发与持续集成流水线中,本地脚本最常出现以下非直观隐患:
-
工作路径(cwd)漂移:
process.cwd()返回的是终端运行命令时所在的目录,而非脚本文件所在的目录。如果需要引用脚本随附的静态配置或模板,应优先使用import.meta.dirname(Node.js 20.11+ 原生支持)或path.dirname(fileURLToPath(import.meta.url))定位脚本自身的物理位置。 -
无意混入同步方法阻塞事件循环:在处理成百上千个小文件的批处理脚本中,误用
fs.readFileSync会彻底剥夺 Node.js 的事件循环优势,导致异步定时器、子进程流监听与控制台输出完全卡死。统一使用fs/promises搭配Promise.all(或带有并发限制的迭代器)是保持脚本响应的根本。 -
忽略未捕获的 Promise 拒绝:如果在子函数中派生了异步操作而未返回 Promise 或未添加
catch,一旦发生 I/O 报错,Node.js 进程将触发unhandledRejection导致脚本异常退出的同时没有留下有价值的堆栈日志。应在入口统一挂载process.on('unhandledRejection', ...)监听器并输出详细排错上下文。
核心总结
现代 Node.js 凭借成熟的原生模块体系,早已成为编写本地任务与自动化工具的利器。通过严格遵循 node: 协议导入、采用 util.parseArgs 零依赖解析参数、使用 spawn 数组传参调度系统进程,并在文件写入时贯彻原子更新与背压流式传输,编写出的本地脚本不仅执行高效,更具备跨平台运行的高稳定性。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章