

本文详细讲解前端 JavaScript 如何通过原生 Fetch API 调用后端服务接口,进而安全获取数据库数据并渲染到网页的全流程,涵盖网络架构、Node.js 后端接口实现、Fetch 异步操作范式、HTTP状态码与跨域错误排查等关键技术细节。
前端JS通过Fetch API调用后端接口获取数据库数据
作者:墨池
时间:2026-11-20
浏览:76
文章目录
前端浏览器受同源策略和安全沙箱限制,无法也不应该直接建立底层 TCP 连接去操作数据库。实现前端展示数据库数据的标准工程路径是:前端 JavaScript 使用浏览器原生的 Fetch API 向后端服务端(如 Node.js、Go、Java 等)发起 HTTP/HTTPS 请求;后端应用接收请求并执行鉴权后,通过数据库连接驱动执行 SQL 查询,并将查询结果集序列化为 JSON 格式响应给前端;前端在接收到响应后,完成状态码核验、JSON 数据反序列化,并最终更新到页面 DOM 结构中。
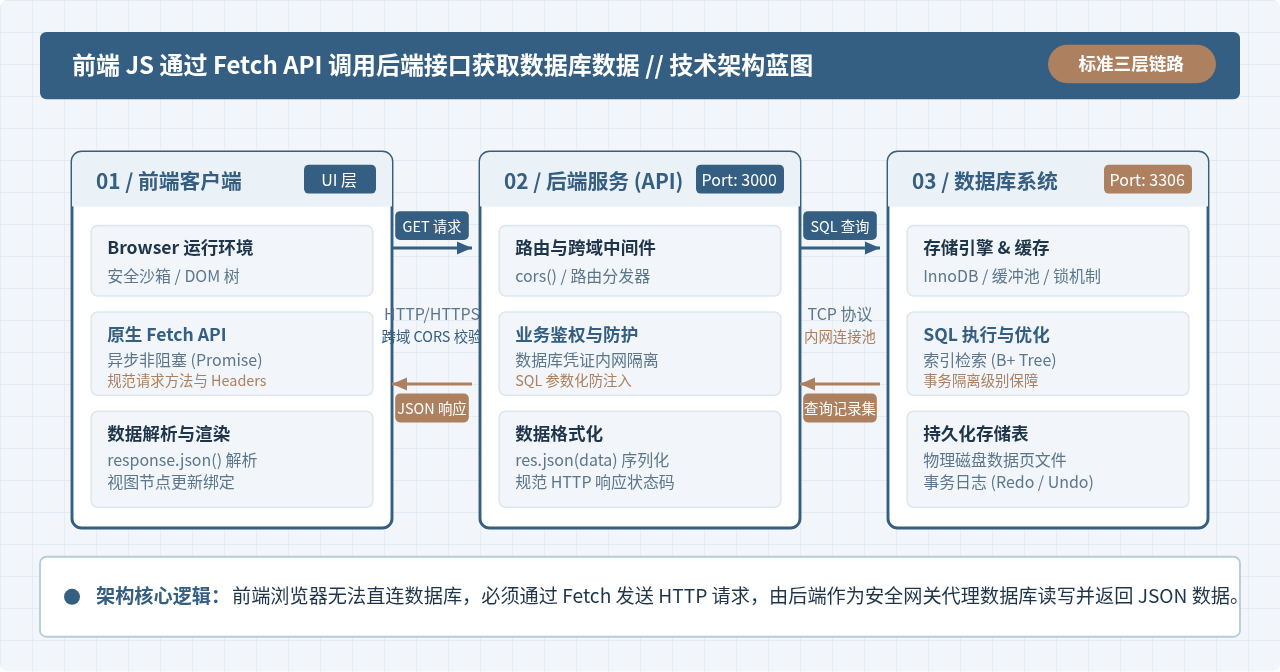
架构概览:前端 Fetch API、后端 Web 服务与数据库系统的协同数据流
一、架构原理:为什么前端必须通过后端接口访问数据库
初学者常常产生一个疑问:“既然 JavaScript 可以运行网络请求,能否直接引入数据库驱动(如 MySQL 或 PostgreSQL 驱动)在网页脚本里直接执行 SELECT * FROM users ?”答案是坚决不能。这不仅涉及技术层面的通信阻断,更决定了系统的安全底线。
从网络和协议层面来看,主流关系型数据库(如 MySQL、PostgreSQL)采用专有的二进制 TCP 协议进行握手通信(如 MySQL 默认的 3306 端口)。浏览器为了防御恶意网络扫描与跨站攻击,环境内部受到严格的沙箱隔离,只对外开放基于 HTTP/HTTPS、WebSocket 和 WebRTC 等受限的应用层协议,不允许前端网页代码直接建立任意端口的原生 TCP 套接字(Socket)。
更为核心的阻断因素是凭据安全与权限审计。数据库连接必须持有主机的 IP、端口、用户名和访问密码。如果允许前端直连,这些数据库敏感凭据就必须暴露在公开下载的 JS 静态脚本中,任何访客只需打开浏览器开发者工具即可窃取整个数据库的最高控制权。此外,前端处于不受信的客户端环境,无法可靠实施行级权限控制、字段白名单过滤以及 SQL 注入防御。
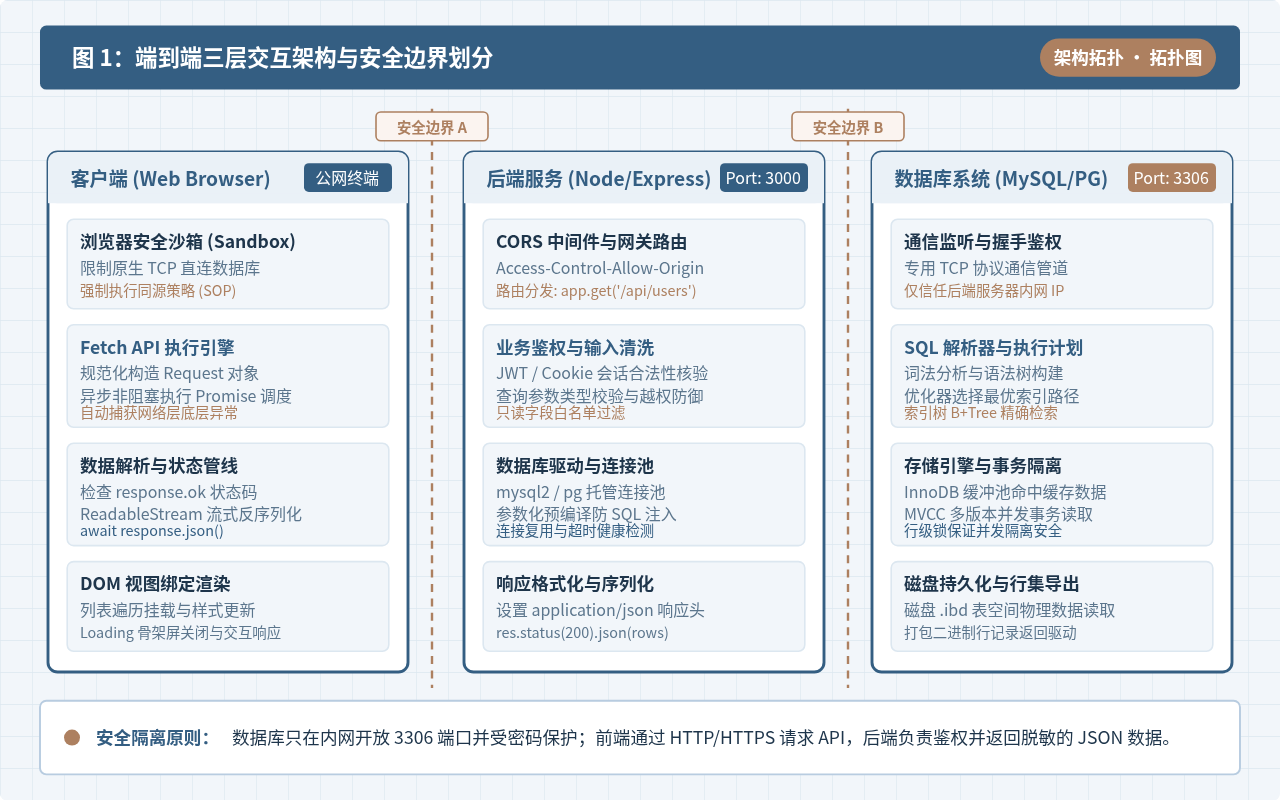
图 1:端到端三层交互架构与安全边界划分
如上图所示,工业级 Web 系统必须建立明确的三层交互架构:
- 客户端展示层(Client Presentation Tier):运行在浏览器沙箱内,负责视图渲染、用户交互事件响应以及通过 Fetch API 组装 HTTP 请求。
- 安全边界 A(公网边界):客户端与后端 API 之间通过标准 HTTPS 传输,严格受到浏览器同源策略(SOP)和跨域资源共享(CORS)机制的约束。
- 后端应用服务层(Application Service Tier):部署于服务端内网,作为业务核心网关。承担身份认证(Token 校验)、请求参数清洗、接口限流审计等任务,并由后端安全托管数据库连接账号与密码。
- 安全边界 B(内网边界):后端服务通过专属内网交换机,与数据库服务器建立私有 TCP 连接池,数据库端口完全对公网屏蔽。
- 数据库系统层(Database Storage Tier):负责持久化存储、事务一致性维护与索引检索,仅处理由后端发出的参数化 SQL 查询。
二、后端数据接口的极简规范实现
在编写前端 Fetch 调用之前,必须先确立后端接口规范。本节以广泛使用的 Node.js 与 Express 框架为例,展示一个标准的后端接口服务。该服务需要满足三项基本要求:开启跨域资源共享(CORS)、配置数据库连接池执行查询、将结果集以标准 JSON 结构返回。
在项目后端根目录下,通常需要安装基础依赖:npm install express cors mysql2。创建 server.js 文件并实现如下代码:
server.js (Node.js + Express + MySQL)
JavaScript / Node.js
const express = require('express');
const cors = require('cors');
const mysql = require('mysql2/promise');

const app = express();
const PORT = 3000;

// 1. 配置 CORS 跨域中间件
// 生产环境应将 origin 指定为具体的前端域名,如 'https://example.com'
app.use(cors({
  origin: '*',
  methods: ['GET', 'POST', 'OPTIONS'],
  allowedHeaders: ['Content-Type', 'Authorization']
}));

// 2. 解析 JSON 请求体
app.use(express.json());

// 3. 创建数据库连接池 (账号密码由服务端内网环境变量托管)
const pool = mysql.createPool({
  host: process.env.DB_HOST || '127.0.0.1',
  port: 3306,
  user: process.env.DB_USER || 'app_user',
  password: process.env.DB_PASSWORD || 'Secr3t_P@ss',
  database: 'production_db',
  waitForConnections: true,
  connectionLimit: 10,
  queueLimit: 0
});

// 4. 定义获取用户列表的 API 路由
app.get('/api/users', async (req, res) => {
  try {
    // 执行参数化 SQL 查询,只提取业务所需的脱敏字段
    const [rows] = await pool.query(
      'SELECT id, username, email, created_at FROM users WHERE status = ? LIMIT 50',
      ['active']
    );

    // 显式声明 HTTP 200 状态码并返回 JSON
    res.status(200).json({
      code: 0,
      message: 'success',
      data: rows
    });
  } catch (error) {
    console.error('Database query failed:', error);
    // 捕获数据库异常,返回 500 状态码并对公网屏蔽底层 SQL 报错详情
    res.status(500).json({
      code: 500,
      message: '服务器内部错误,无法获取数据'
    });
  }
});

// 启动监听
app.listen(PORT, () => {
  console.log(`Server is running on http://localhost:${PORT}`);
});
工程注意事项:必须使用 res.json() 与参数化查询
在后端编写数据返回逻辑时,务必调用 res.json(data) 而非裸字符串输出。res.json() 会自动设置响应头 Content-Type: application/json; charset=utf-8,前端 Fetch API 才能准确识别并解析。另外,SQL 查询中的动态参数必须使用占位符 ? 传递,严禁字符串直接拼接,以防止 SQL 注入风险。
三、前端使用 Fetch API 获取数据的标准步骤与实现
Fetch API 是现代浏览器原生内置的用于发起异步网络请求的接口,基于 Promise 设计,语法现代且无需引入任何第三方库。获取后端数据库数据的完整生命周期包含五个标准步骤:准备请求配置、发起网络调用、判定 HTTP 状态码、反序列化 JSON 流、数据绑定与 DOM 渲染。
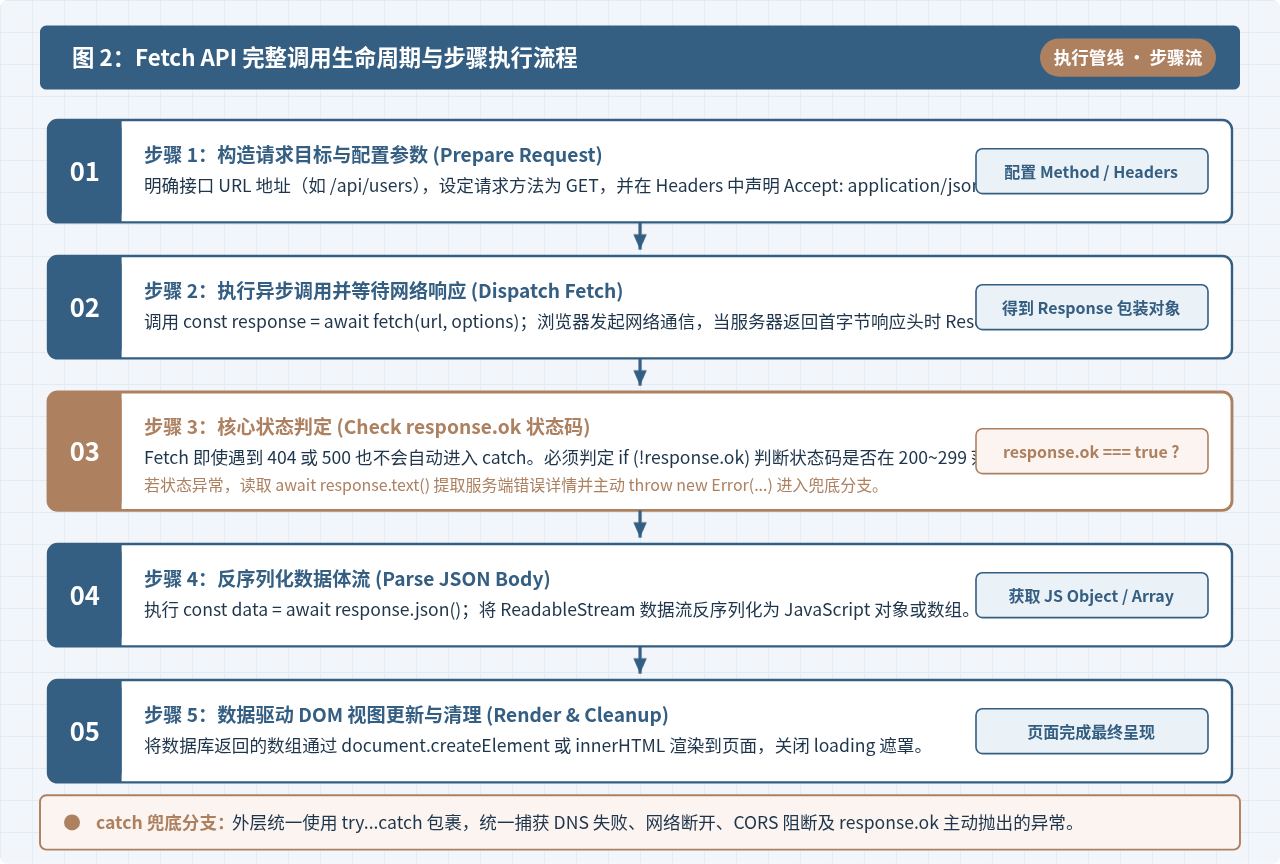
图 2:Fetch API 完整调用生命周期与步骤执行流程
各步骤关键技术点解析
-
步骤 1:构造请求目标与配置参数
明确请求的绝对地址或相对路径(如http://localhost:3000/api/users)。在配置项中明确声明请求方法method: 'GET',并在请求头中设置'Accept': 'application/json',向服务端表达期待接收的数据类型。 -
步骤 2:执行异步调用并等待首包响应
使用const response = await fetch(url, options)。当浏览器收到服务端返回的 HTTP 响应头时,该 Promise 即会 Resolve,并生成一个Response包装对象。 -
步骤 3:核心状态判定(检查 response.ok)
这是使用 Fetch 最容易踩坑的环节。Fetch 的设计规范规定:只有在网络层严重中断、DNS 查询失败或跨域被阻断时,Promise 才会 Reject。当服务端返回 404(接口不存在)或 500(数据库查询崩溃)等 HTTP 错误时,Promise 依然正常 Resolve。因此必须检查response.ok(该布尔值当且仅当状态码在 200~299 之间时为 true)。若!response.ok,应手动抛出包含状态码的异常。 -
步骤 4:反序列化数据体流(await response.json())
HTTP 报文的 Body 部分是以流(ReadableStream)的形式传输的。调用response.json()会继续异步读取数据流,并将其反序列化为原生的 JavaScript 对象或数组。 -
步骤 5:数据驱动 DOM 渲染与交互状态收尾
在获取到真实的数据结构后,遍历数据集合并动态创建 HTML 节点插入页面容器中。同时,关闭页面上的 Loading 加载图标或骨架屏,恢复按钮交互状态。
完整前端实现代码示例
下面是一个具备生产级交互规范的前端示例,包含加载状态控制、异常提示以及 DOM 动态渲染功能:
index.html (完整前端原生调用实现)
HTML5 / JavaScript
<!DOCTYPE html>
<html lang="zh-CN">
<head>
  <meta charset="UTF-8">
  <title>用户数据列表展示</title>
  <style>
    body { font-family: sans-serif; padding: 24px; }
    .btn { padding: 8px 16px; background: #345E82; color: #fff; border: none; border-radius: 4px; cursor: pointer; }
    .btn:disabled { background: #94A3B8; cursor: not-allowed; }
    .status-msg { margin-top: 12px; font-size: 14px; }
    .error-text { color: #DC2626; }
    .user-table { width: 100%; border-collapse: collapse; margin-top: 16px; }
    .user-table th, .user-table td { border: 1px solid #CBD5E1; padding: 10px; text-align: left; }
    .user-table th { background: #F1F5F9; }
  </style>
</head>
<body>

  <h2>系统用户数据清单</h2>
  <button id="fetchBtn" class="btn">获取最新数据库数据</button>
  <div id="statusArea" class="status-msg"></div>

  <table id="dataTable" class="user-table" style="display: none;">
    <thead>
      <tr>
        <th>用户ID</th>
        <th>用户名</th>
        <th>电子邮箱</th>
        <th>注册时间</th>
      </tr>
    </thead>
    <tbody id="dataBody"></tbody>
  </table>

  <script>
    const fetchBtn = document.getElementById('fetchBtn');
    const statusArea = document.getElementById('statusArea');
    const dataTable = document.getElementById('dataTable');
    const dataBody = document.getElementById('dataBody');

    // 绑定点击事件,使用 async/await 优雅处理异步操作
    fetchBtn.addEventListener('click', async () => {
      // 1. 初始化界面交互状态
      fetchBtn.disabled = true;
      statusArea.className = 'status-msg';
      statusArea.textContent = '正在连接接口查询数据库,请稍候...';
      dataTable.style.display = 'none';
      dataBody.innerHTML = '';

      try {
        // 2. 发起 Fetch 请求
        const response = await fetch('http://localhost:3000/api/users', {
          method: 'GET',
          headers: {
            'Accept': 'application/json',
            // 若接口受鉴权保护,需在 Header 中附加 Token
            // 'Authorization': 'Bearer ' + localStorage.getItem('token')
          }
        });

        // 3. 严格核验 HTTP 状态码
        if (!response.ok) {
          // 尝试读取后端返回的错误信息
          const errorPayload = await response.text();
          throw new Error(`HTTP异常 [${response.status}]: ${errorPayload || response.statusText}`);
        }

        // 4. 解析响应体为 JSON
        const result = await response.json();

        // 5. 业务状态码与数据完整性校验
        if (result.code !== 0 || !Array.isArray(result.data)) {
          throw new Error(result.message || '返回数据格式不符合预期');
        }

        if (result.data.length === 0) {
          statusArea.textContent = '数据库查询成功,但当前没有用户记录。';
          return;
        }

        // 6. 遍历结果集并渲染到表格 DOM 中
        result.data.forEach(user => {
          const tr = document.createElement('tr');
          tr.innerHTML = `
            <td>${user.id}</td>
            <td>${user.username}</td>
            <td>${user.email}</td>
            <td>${new Date(user.created_at).toLocaleString()}</td>
          `;
          dataBody.appendChild(tr);
        });

        dataTable.style.display = 'table';
        statusArea.textContent = `成功从数据库加载 ${result.data.length} 条记录!`;

      } catch (error) {
        // 7. 统一异常捕获与界面反馈
        console.error('Fetch 数据获取失败:', error);
        statusArea.className = 'status-msg error-text';
        statusArea.textContent = `请求失败:${error.message}。请检查后端服务是否启动或网络连接。`;
      } finally {
        // 8. 无论成功或失败,重置按钮状态
        fetchBtn.disabled = false;
      }
    });
  </script>
</body>
</html>
四、异常捕获、网络状态码与跨域排查
在实际联调过程中,前端调用接口获取数据库数据常会遇到各类报错。许多开发者因为不清楚报错产生的层级,导致排查方向偏离。根据网络通信协议栈,异常主要分为三类:网络与跨域阻断错误、HTTP 协议业务错误、数据解析语法错误。
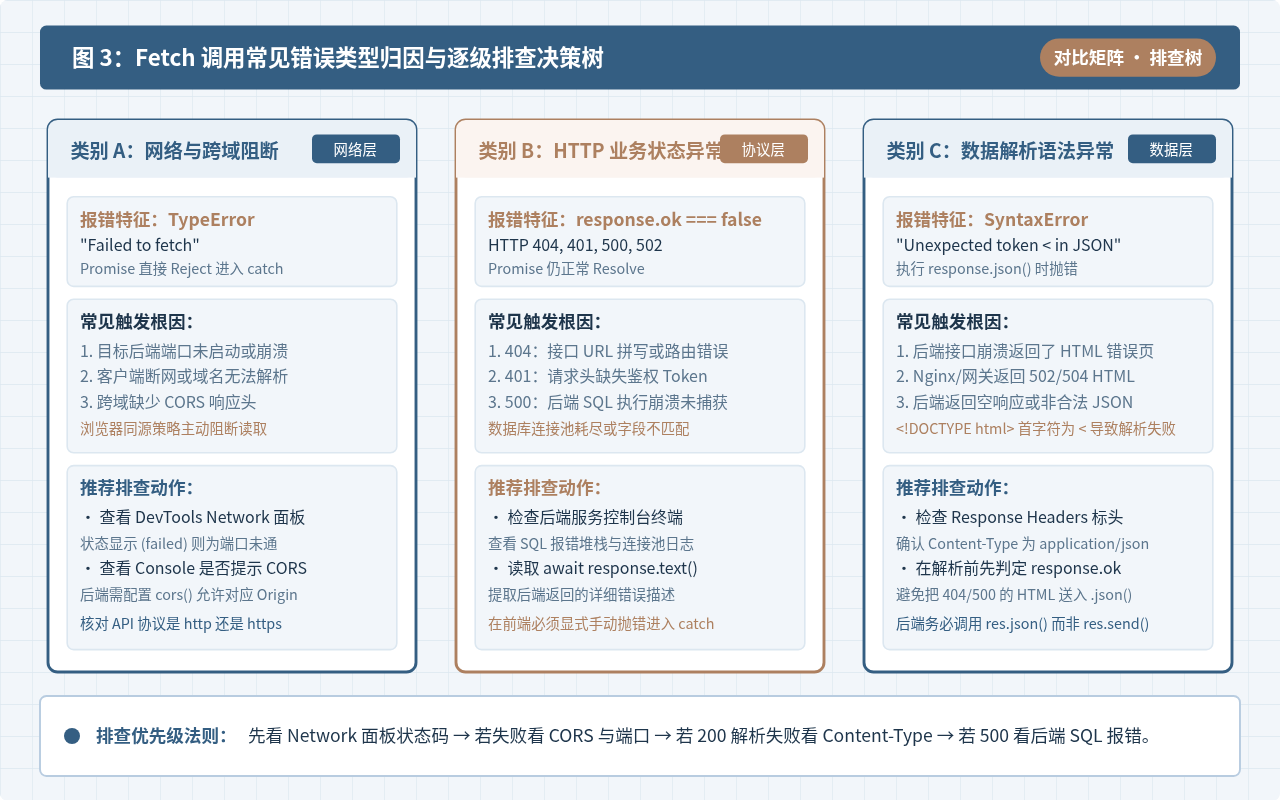
图 3:Fetch 调用常见错误类型归因与逐级排查决策树
| 异常类别 | 典型报错信息 | 触发核心诱因 | 排查与修复方案 |
|---|---|---|---|
| 类别 A:网络与跨域 | TypeError: Failed to fetch |
后端服务未启动、端口写错、断网,或跨域缺少 Access-Control-Allow-Origin |
打开 DevTools Network 查看该请求。若为红字 (failed) 检查后端进程;若为 CORS 报错,在后端引入 cors 中间件。 |
| 类别 B:HTTP 状态码 | response.ok === false(如 404, 401, 500) |
404 为接口路径拼错;401 为缺少鉴权头;500 为后端 SQL 执行崩溃导致服务端未捕获异常 | 直接检查后端终端控制台输出,核对 SQL 语句语法与数据库连接池健康状态,确认数据库字段是否存在。 |
| 类别 C:JSON 解析异常 | SyntaxError: Unexpected token < |
后端返回了 HTML 错误页(如 404/502 页面以 <!DOCTYPE html> 开头),前端强行调用 .json() |
在调用 response.json() 前严谨检查 response.ok,确认响应头 Content-Type 为 application/json。 |
常见核心问题重点说明
-
为什么控制台报 CORS 错误而接口在 Postman 里正常?
这是初学者极易混淆的概念。CORS(跨域资源共享)是浏览器单方面实施的安全策略,Postman 等后端工具并不运行在浏览器沙箱内,因此不会实施拦截。当网页运行在http://localhost:5500而 API 运行在http://localhost:3000时,协议、域名或端口任一不同即构成跨域。必须在后端显式配置允许跨域访问的响应头。 -
为什么明明数据库报错了,前端代码却没进 catch 块?
这是因为没有手动编写if (!response.ok) throw new Error(...)。后端数据库查询报错如果返回了 500 状态码,HTTP 协议本身依然完成了正常通信与报文传输,Fetch 认为底层网络通信成功,因此会正常进入 Resolve 状态。必须手动校验response.ok。
五、全流程数据流转与联调验证总结
为了保证前端通过 Fetch API 调用后端获取数据库数据的整个交互链路达到工业级的稳定度与安全性,可以在上线前后对照全流程流转图与核验清单进行系统性联调验证。
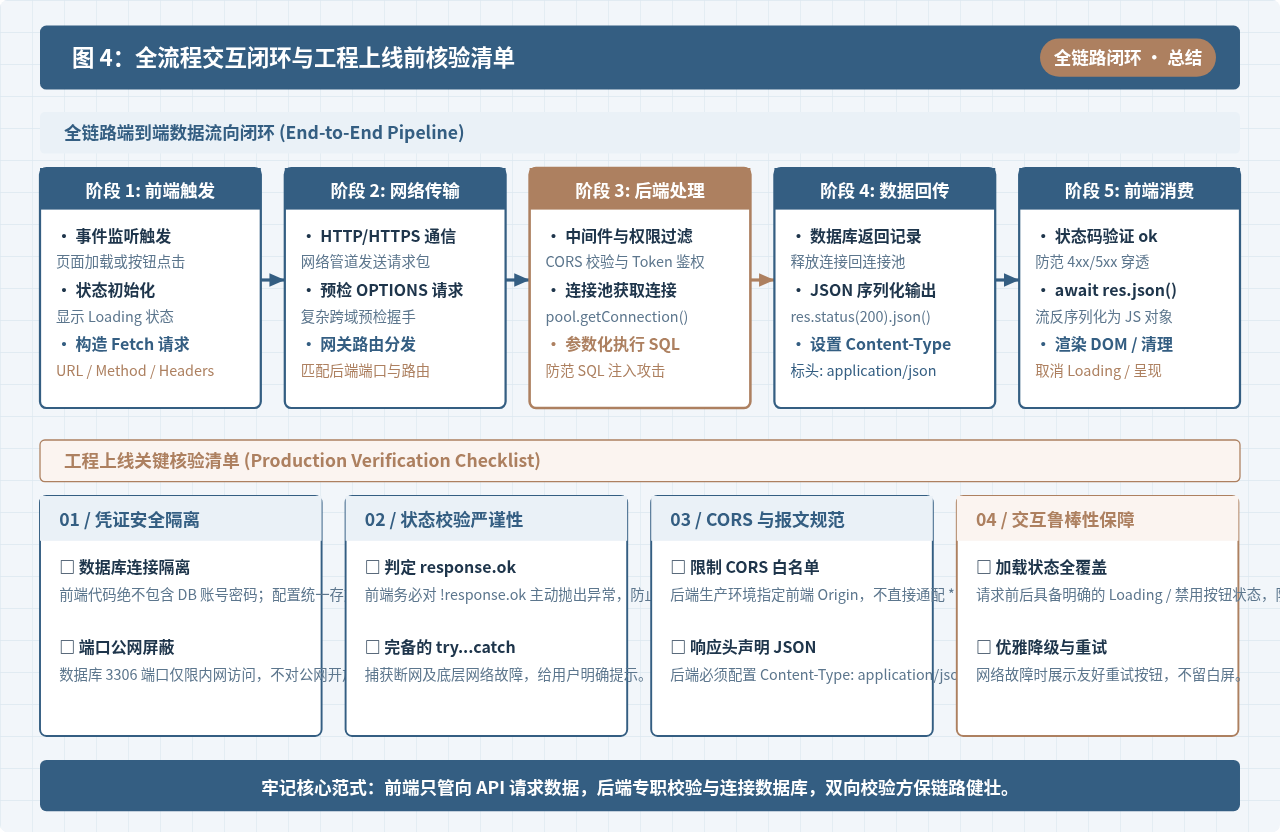
图 4:全流程交互闭环与工程上线前核验清单
全流程工程落地四步联调法
-
第一步:验证后端数据库连通性与 API 独立性
先不要在前端写复杂界面。直接在终端使用curl http://localhost:3000/api/users或在浏览器地址栏直接访问该 API,观察是否能够正确输出符合 JSON 格式的数据库记录集。确认数据库连接池正常,且 SQL 语句执行无报错。 -
第二步:核对浏览器开发者工具中的网络报文
打开浏览器 DevTools,切换到Network (网络)面板,触发前端 Fetch 请求:- General 栏:检查
Request URL与Status Code是否为期望的200 OK。 - Response Headers 栏:确认存在
Access-Control-Allow-Origin且Content-Type为application/json。 - Preview / Response 栏:查看返回的 JSON 结构是否完整无截断。
- General 栏:检查
-
第三步:模拟异常链路与边界测试
刻意制造异常情况以检验前端代码的健壮性:主动关闭后端 Node 进程,观察前端是否能够友好提示“网络连接失败”;故意在后端写错 SQL 语句返回 500,观察前端是否能准确捕获并展示错误提示,而不是直接在控制台崩溃或无限等待。 -
第四步:落实凭证安全与生产环境隔离
最后核查代码仓库:确保前端代码库中不存在任何数据库账号、密码或内网连接配置;后端的数据库连接参数统一收敛至.env环境变量文件中,并通过.gitignore排除,确保数据库仅在内网安全监听。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章