

详细讲解前端如何使用JavaScript生成验证码所需的随机字母。从字符池去歧义设计、随机数引擎抽取算法、函数封装,到Canvas抗干扰渲染与大小写归一化比对,提供完整代码与避坑指南。
前端怎么用JS生成验证码用的随机字母
作者:白帽猫
时间:2026-11-17
浏览:656
文章目录
JavaScript 技术教程
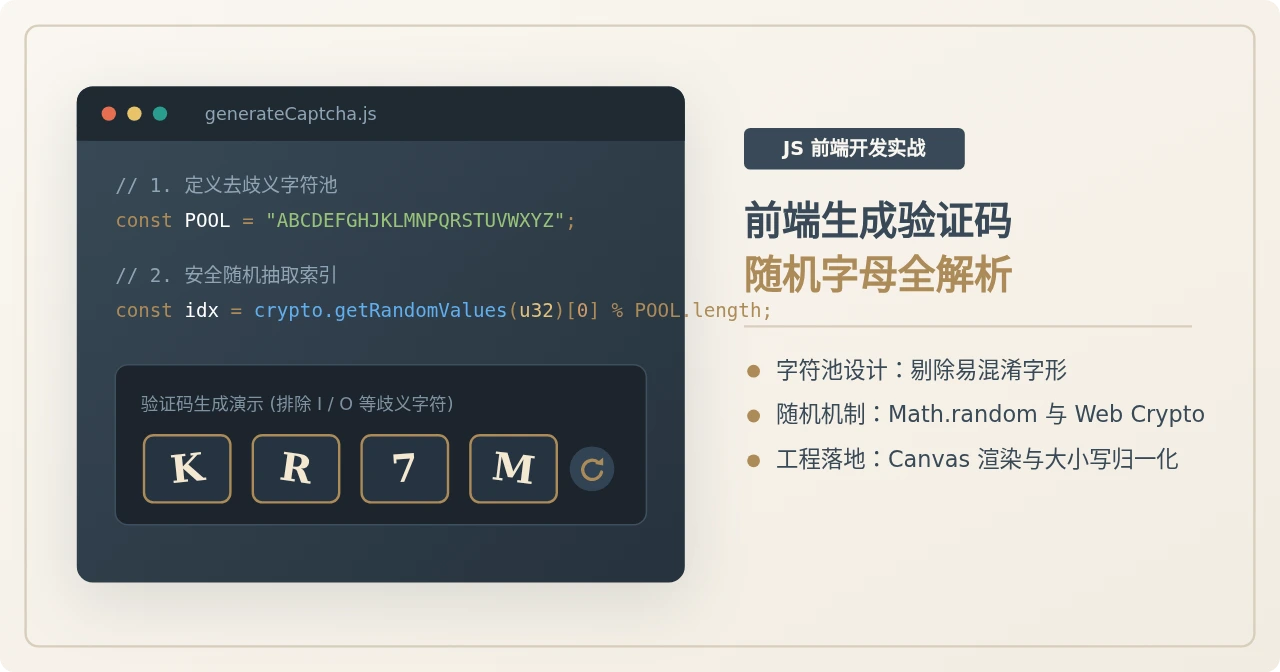
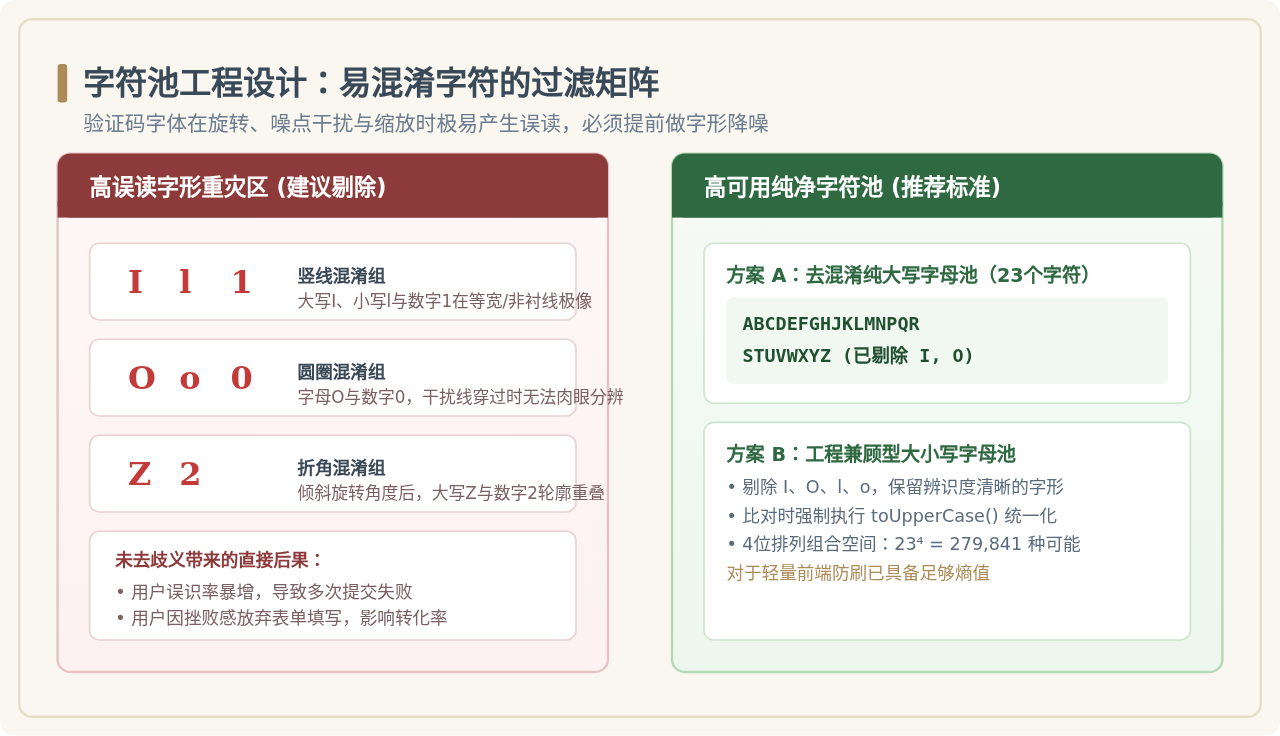
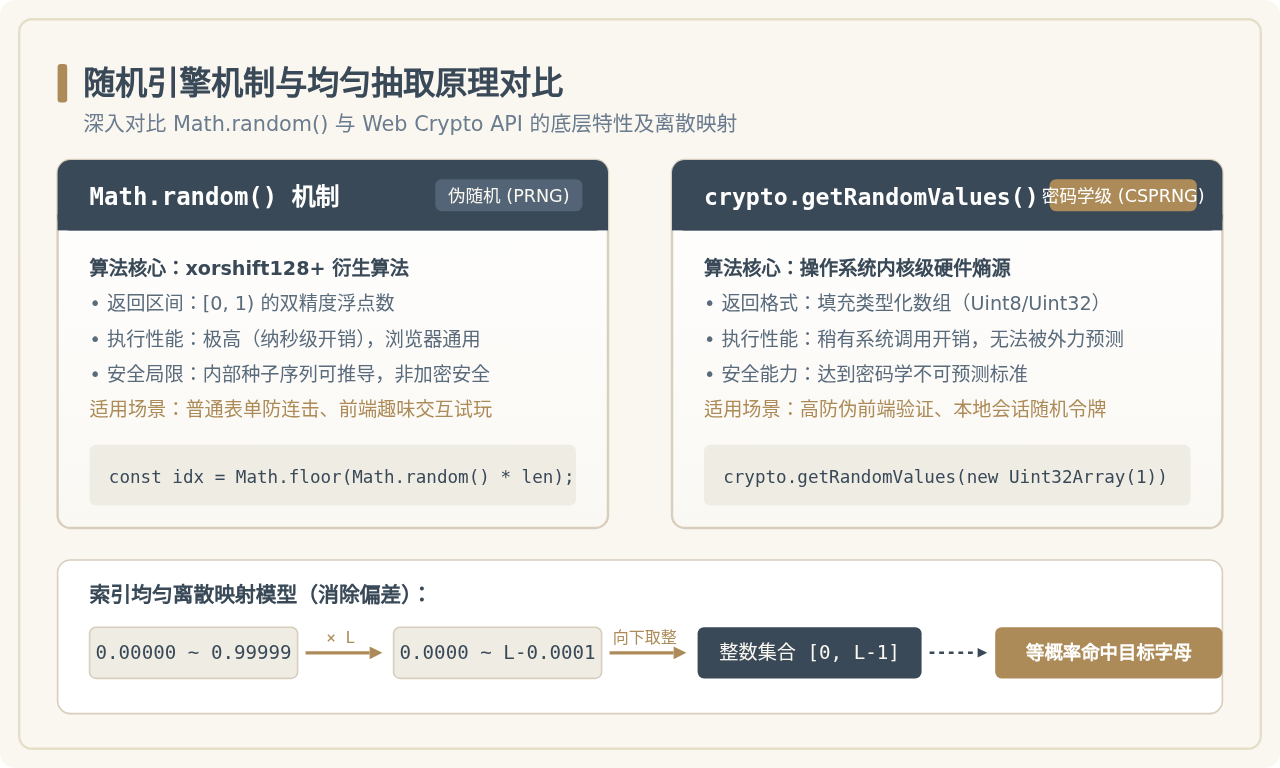
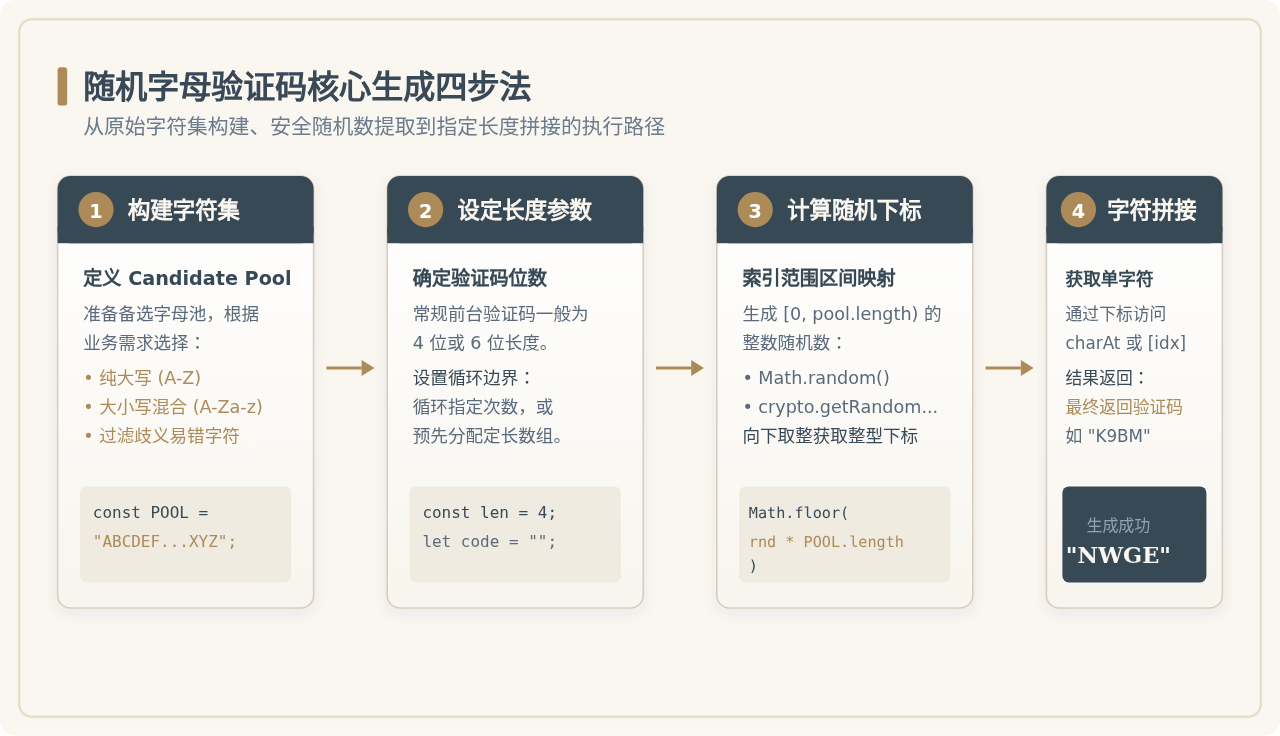
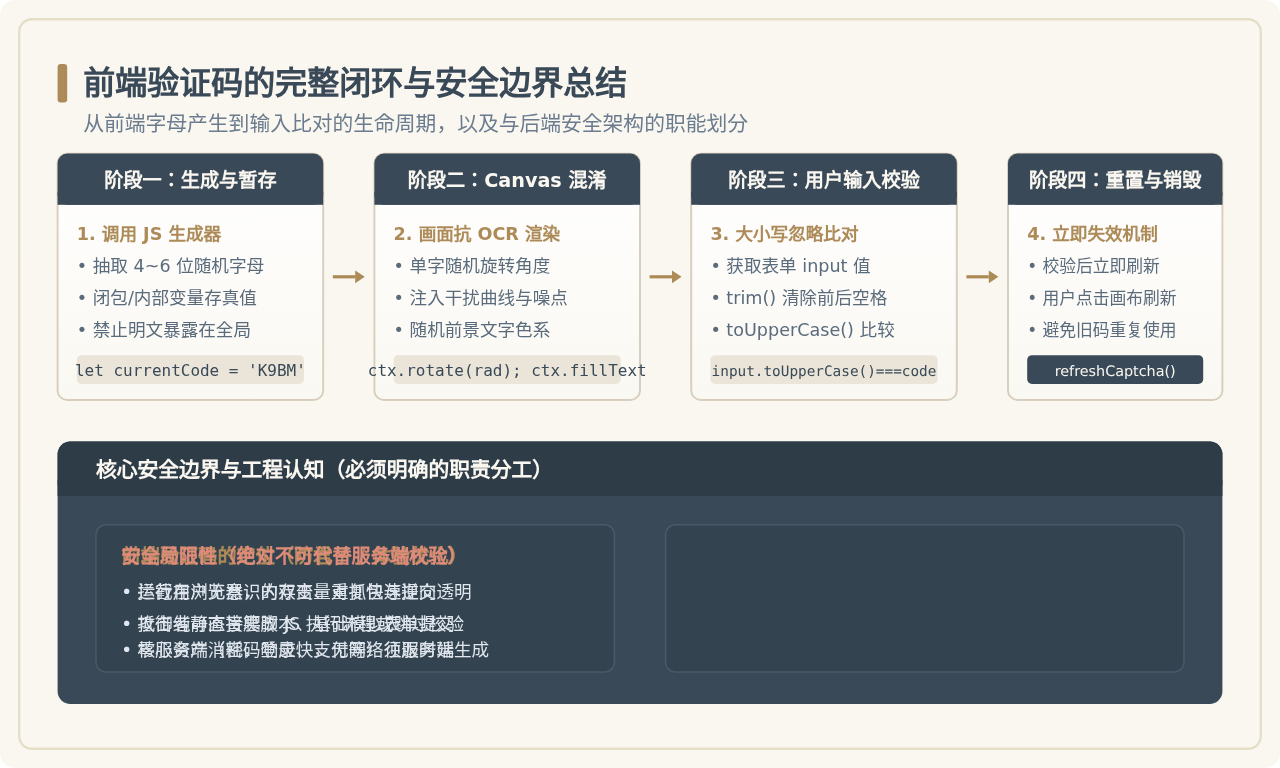
图 0:前端 JavaScript 生成随机字母验证码的核心要素与交互全景
在前端实现验证码用随机字母,其核心执行逻辑是:预先声明一个可控的字符集(Candidate Pool),再借助随机数引擎(如 Math.random() 或更为安全的 crypto.getRandomValues())在 [0, pool.length - 1] 区间内产生整型下标,最后按所需位数循环抽取字符并拼接成串。本文将一步步拆解字符池去混淆过滤、抽取算法封装、Canvas 防机刷渲染以及大小写归一化比对的完整落地实践。
一、设计合理的字母字符池:为什么不能直接用 A-Z
很多初学者在编写验证码时,第一反应是直接把 26 个英文字母全部塞入备选库,或者直接调用 ASCII 码(65 至 90)随机生成。但在验证码这种强用户交互场景下,直接使用全部字母往往会导致严重的可用性灾难。
验证码在前端通常会附带文字扭曲、旋转、干扰线或噪点点缀。此时,一些特定字符在形态上几乎无法被肉眼区分:
- 大写字母
I与小写字母l、数字1:在无衬线字体(如系统默认的 Arial、PingFang SC、Microsoft YaHei)中,大写I和小写l几乎就是一根毫无特征的直竖线,用户只能靠猜。 - 大写字母
O与数字0、小写字母o:只要稍微受到干扰线的横切,椭圆结构与带斜线的零在视觉上极易混淆。 - 大写字母
Z与数字2:当文字被随机旋转角度(例如 ±20 度)后,折角轮廓极易发生误读。
图 1:验证码字符集去歧义设计矩阵与字形重灾区分析
因此,工业级的前端字符池通常采用“去歧义字符集”。如果你只需要纯大写字母验证码,剔除 I 和 O 后的 24 个(或 23 个)字母是极佳的选择;如果是大小写字母与数字混合,则同时剔除 0, 1, I, l, O, o, Z。
二、随机抽取的底层原理:Math.random 与 Web Crypto 的抉择
确定了候选字符池后,核心就是“如何公平且随机地抓出字符”。JavaScript 在浏览器环境中提供了两套随机数生成接口,其工作机制与安全性存在本质差异。
图 2:Math.random() 伪随机与 Web Crypto API 密码学安全的底层原理及映射机制对比
1. 常规方案:Math.random() 及其离散映射
Math.random() 返回一个半开区间 [0, 1) 的浮点数。要将其映射为字符数组的有效下标,必须乘以字符池的长度 pool.length,并通过 Math.floor() 执行向下取整:
// 基础下标映射逻辑
const index = Math.floor(Math.random() * pool.length);
const randomChar = pool.charAt(index);
注意:不要使用 Math.round()
如果误用 Math.round(Math.random() * (pool.length - 1)),首位元素(0)和末位元素命中区间宽度只有 0.5,而中间各元素的区间宽度为 1.0,会导致两头字符的出现概率减半!必须严格使用 Math.floor(Math.random() * pool.length) 才能保证完全等概率抽取。
2. 高安全方案:window.crypto.getRandomValues()
Math.random() 底层使用的是伪随机数发生器(PRNG),其产生的随机数序列在理论上可以通过已知输出反向推算后续值。如果在安全等级要求稍高的场景中(例如在前端本地生成高熵一次性校验令牌),推荐使用浏览器的 window.crypto.getRandomValues()。
它依赖操作系统内核的熵池(键盘按键时序、鼠标轨迹、硬件中断等),能够生成密码学意义上的真伪随机数:
// 使用 Web Crypto API 安全抽取单字符
function getSecureRandomChar(pool) {
  const array = new Uint32Array(1);
  window.crypto.getRandomValues(array);
  // 通过无符号 32 位整型做取模映射
  const index = array[0] % pool.length;
  return pool.charAt(index);
}
三、生成随机字母验证码的具体步骤与完整代码
一个成熟的验证码生成函数,通常需要包含可配置的位数、可自定义的字符集类型,以及防边界异常的健壮性保护。整个生成过程可以归纳为四步标准流水线。
图 3:随机字母验证码核心生成四步法执行流程
完整且可复用的 JS 工具函数
以下为可以直接在生产项目中使用的验证码生成模块,支持设置长度、是否区分大小写、以及是否开启密码学安全模式:
/**
 * 验证码生成工具
 * @param {Object} options 配置参数
 * @param {number} options.length 验证码长度,默认 4
 * @param {string} options.mode 字符集模式:'upper'(纯大写) | 'lower'(纯小写) | 'mixed'(混合)
 * @param {boolean} options.secure 是否使用 Web Crypto API
 * @returns {string} 生成的随机验证码字符串
 */
function generateCaptchaLetters(options = {}) {
  const {
    length = 4,
    mode = 'upper',
    secure = false
  } = options;

  // 1. 定义去除易混淆字符后的候选集
  // 排除: I, O (大写) 以及 i, l, o (小写)
  const CHAR_POOLS = {
    upper: 'ABCDEFGHJKLMNPQRSTUVWXYZ',
    lower: 'abcdefghjkmnpqrstuvwxyz',
    mixed: 'ABCDEFGHJKLMNPQRSTUVWXYZabcdefghjkmnpqrstuvwxyz'
  };

  const pool = CHAR_POOLS[mode] || CHAR_POOLS.upper;
  const poolLength = pool.length;
  let result = '';

  if (secure && window.crypto && window.crypto.getRandomValues) {
    // 密码学安全随机模式
    const randomBuffer = new Uint32Array(length);
    window.crypto.getRandomValues(randomBuffer);
    for (let i = 0; i < length; i++) {
      result += pool.charAt(randomBuffer[i] % poolLength);
    }
  } else {
    // 标准 Math.random 模式
    for (let i = 0; i < length; i++) {
      const randomIndex = Math.floor(Math.random() * poolLength);
      result += pool.charAt(randomIndex);
    }
  }

  return result;
}

// 示例调用:
console.log(generateCaptchaLetters());                     // 示例输出:"KM9P" (默认4位纯大写)
console.log(generateCaptchaLetters({ length: 6 }));        // 示例输出:"RTEWAX"
console.log(generateCaptchaLetters({ mode: 'mixed' }));     // 示例输出:"KaNd"
console.log(generateCaptchaLetters({ secure: true }));     // 示例输出:"BGHX" (硬件熵源)
四、工程落地:页面渲染、防刷与大小写校验
仅仅把随机字母拼成字符串还远远不够。在实际页面中,如果直接用普通 <span> 标签将文字渲染在网页上,爬虫通过一次 element.innerText 就能无成本读取。因此,必须将文字图形化,并配合严密的表单校验。
1. 使用 HTML5 Canvas 绘制防 OCR 验证码图
通过 Canvas 将字符绘制为位图,并在绘制过程中为每个字符加上随机旋转角度、随机字符颜色、干扰线和噪点,能够有效阻断初级自动化脚本:
/**
 * 在指定的 Canvas 元素上绘制验证码
 * @param {HTMLCanvasElement} canvas 目标画布元素
 * @param {string} code 要绘制的验证码文本
 */
function drawCaptchaToCanvas(canvas, code) {
  const ctx = canvas.getContext('2d');
  const width = canvas.width;
  const height = canvas.height;

  // 1. 清空并填充浅色背景
  ctx.fillStyle = '#FAF7F1';
  ctx.fillRect(0, 0, width, height);

  // 2. 绘制随机背景噪点 (50 个)
  for (let i = 0; i < 50; i++) {
    ctx.fillStyle = `rgba(${Math.floor(Math.random() * 200)},
                         ${Math.floor(Math.random() * 200)},
                         ${Math.floor(Math.random() * 200)}, 0.25)`;
    ctx.beginPath();
    ctx.arc(Math.random() * width, Math.random() * height, 1, 0, 2 * Math.PI);
    ctx.fill();
  }

  // 3. 绘制 3 条干扰曲线
  for (let i = 0; i < 3; i++) {
    ctx.strokeStyle = `rgba(${Math.floor(Math.random() * 150)},
                          ${Math.floor(Math.random() * 150)},
                          ${Math.floor(Math.random() * 150)}, 0.35)`;
    ctx.lineWidth = 1.2;
    ctx.beginPath();
    ctx.moveTo(Math.random() * width, Math.random() * height);
    ctx.bezierCurveTo(
      Math.random() * width, Math.random() * height,
      Math.random() * width, Math.random() * height,
      Math.random() * width, Math.random() * height
    );
    ctx.stroke();
  }

  // 4. 逐字随机旋转与缩放绘制
  const charCount = code.length;
  const charSpacing = width / (charCount + 1);

  for (let i = 0; i < charCount; i++) {
    const char = code[i];
    ctx.save();

    // 设置随机深色画笔
    ctx.fillStyle = '#394957';
    ctx.font = 'bold 24px Georgia, serif';
    ctx.textBaseline = 'middle';

    // 定位字符基准点并添加 ±20 度微倾斜
    const x = charSpacing * (i + 1);
    const y = height / 2;
    const angle = (Math.random() - 0.5) * 0.4; // 弧度偏移

    ctx.translate(x, y);
    ctx.rotate(angle);
    ctx.fillText(char, -10, 0); // 居中微调
    ctx.restore();
  }
}
2. 用户输入校验的最佳实践:大小写归一化与即时失效
在用户填写表单进行比对时,务必注意以下两项关键逻辑:
- 必须统一转为大写比对(Case-Insensitive):除非业务有极其严苛的纯大小写混合要求,否则极力推荐在比对时执行
userInput.trim().toUpperCase() === currentCode.toUpperCase()。强制要求用户在移动端手机键盘上频繁切换大小写会产生极大的挫败感。 - 校验完成或点击即销毁(One-Time Validation):无论用户本次输入正确与否,只要提交了验证,前端就必须立即触发重新生成新的验证码,杜绝旧验证码的驻留与重放。
五、前端验证码的安全边界与架构认知
在许多初级开发团队中,常常会产生一个危险的误解:“在前端用 JS 动态生成验证码并用 JS 比对,就可以防止恶意刷单或撞库了”。这是一个必须纠正的关键工程认知。
图 4:前端验证码的四阶段生命周期与前后端职责边界
| 对比维度 | 前端纯 JS 验证码 | 后端签发验证码 (Session / Redis) |
|---|---|---|
| 生成位置 | 用户浏览器本地执行 | 后端服务器隔离环境生成 |
| 比对位置 | 前端 JS 代码内判断 if (input === code) |
接口请求提交到后端进行 Hash 比对 |
| 防篡改能力 | 弱(攻击者可通过控制台直接读取变量或打断点修改返回值) | 强(真实验证码不对前端公开,仅下发位图) |
| 适用场景 | 防手抖快速连击、静态单页表单演示、低敏感度内部工具 | 用户登录注册、短信下发前防刷、订单支付核心屏障 |
前端生成随机字母验证码的根本价值在于:以零服务器计算开销和零网络延迟为代价,拦下绝大多数无恶意的快速重复提交、以及只会抓取 HTML 静态 DOM 提交的极低级脚本。一旦业务涉及到短信成本、资产变动、短信轰炸或用户身份鉴权,前端验证码必须退居辅助展示层,由后端服务签发带 Session 绑定的验证图片,以构筑真正的安全防线。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章