
详细讲解JS富文本编辑器中图片从默认Base64格式转换为二进制Blob/File对象,并对接到云端OSS直传的完整工程实战方案。包含剪贴板粘贴与拖拽拦截、TypedArray二进制内存还原、服务端STS授权与客户端表单直传、编辑器DOM节点异步回填及全套可落地代码。

当前位置:首页 > JavaScript 项目实战 > 正文
JS富文本编辑器图片上传实战:从Base64转换到OSS存储对接
作者:开源拾贝
时间:2026-11-03
浏览:304
文章目录
核心解决路径:通过监听富文本编辑器的粘贴与拖拽事件,在前端切断默认的 Base64 内嵌逻辑;提取或将存量 DataURL 还原为标准的二进制 Blob/File 对象;随后请求业务后端派发的有时效限制的 STS Policy 签名,由前端浏览器直接将二进制流表单提交到 OSS 存储桶;最后将返回的持久化 CDN URL 异步回填至编辑器的图片节点中。
一、问题根源:为什么必须杜绝富文本中的 Base64 内嵌?
许多开发者在初次集成富文本编辑器(如 wangEditor、TinyMCE、Quill 或 CKEditor)时,发现用户直接复制屏幕截图或本地文件粘贴进输入区,编辑器就能“直接显示图片”。然而,查看编辑器输出的 HTML 代码,便会发现形如 <img src="data:image/png;base64,iVBORw0KGgoAAAANSUhEUgAA..."> 的代码片段。这种默认行为看似开箱即用,实际上是生产环境中的典型反模式。
Base64 的本质是将每 3 个字节的二进制数据编码为 4 个可见的 ASCII 字符。这种编码机制导致数据在字符化后,体积直接膨胀约 33.3%。在实际业务场景中,这会引发一系列级联故障:
-
数据库字段溢出与备份压力:单张 4MB 的照片转换为 Base64 字符串后接近 5.4MB。一篇图文并茂的技术文章可能包含十几张插图,其导出的 HTML 字符串将瞬间突破 50MB。在 MySQL 中,标准的
TEXT字段上限仅为 64KB,即便扩展为MEDIUMTEXT(16MB),多图并发插入也极易触碰上限,甚至导致从库复制线程卡顿、数据备份文件急剧膨胀。 -
API 传输与网关瓶颈:通常 API 网关(如 Nginx、Kong)与后端服务器框架(如 Spring Boot、Express)均设有单次请求体的体积上限(如
client_max_body_size默认 1MB~10MB)。内嵌巨量 Base64 的正文提交时,会直接触发413 Payload Too Large异常。 - 浏览器主线程渲染卡顿:当客户端拉取文章详情并解析包含数百万字符的 HTML 文本时,浏览器主线程的 HTML Parser 需要耗费大量 CPU 计算资源解码大段 Base64,严重阻塞关键渲染路径(Critical Rendering Path),引起页面滚动严重掉帧,甚至在低端移动设备上引发内存溢出崩溃(OOM)。
- 丧失云基础设施红利:内联在 HTML 中的 Base64 图片无法被 CDN(内容分发网络)独立缓存,用户每次浏览文章都需要全量重新下载整段文本。同时,也无法使用对象存储提供的动态缩略图裁剪、自适应转码 WebP 及水印等自动化服务。
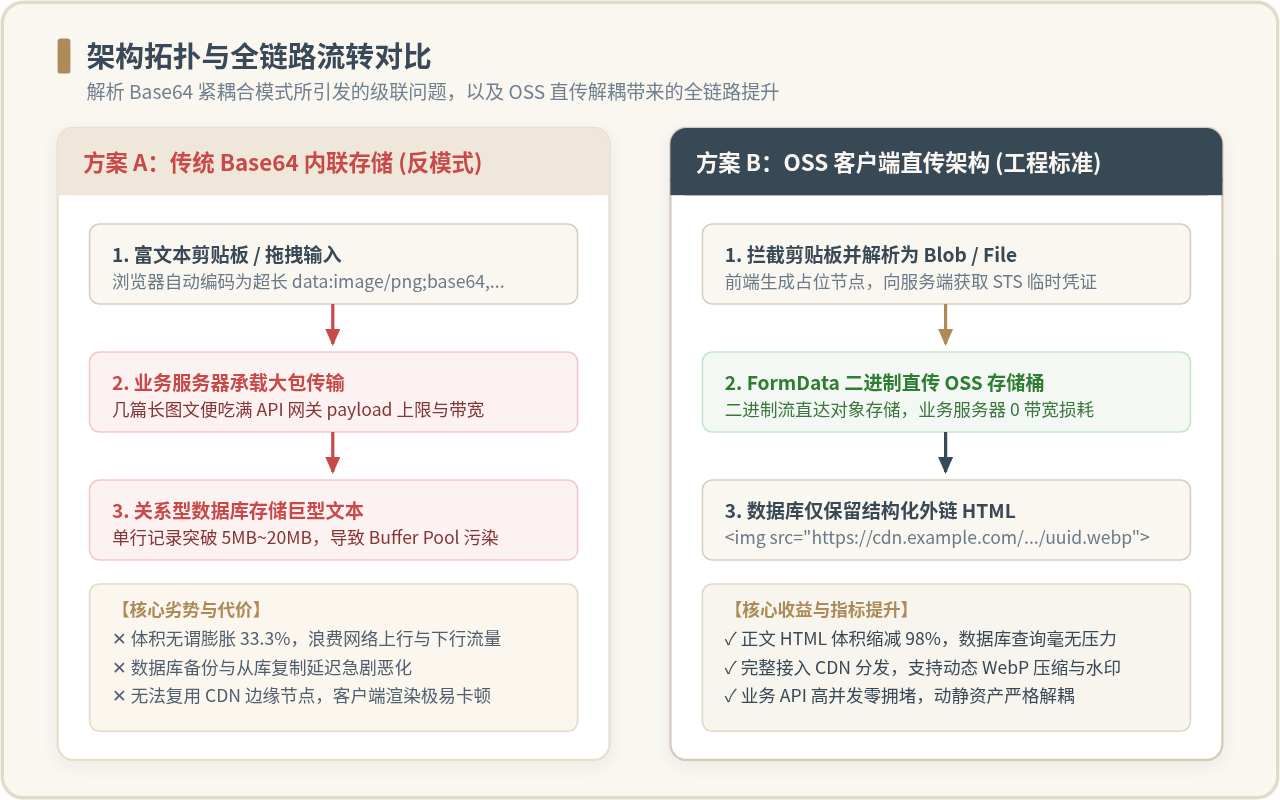
图 1:传统 Base64 内嵌与 OSS 直传解耦模式链路对比
二、前端拦截与二进制格式转换原理
要彻底解决这一问题,首要任务是在前端富文本编辑器的生命周期中,截断 Base64 的生成,或者将已经产生的 Base64 字符串无损还原为浏览器原生支持的二进制文件对象(Blob 或 File)。
1. 剪贴板事件优先拦截:快速二进制通道
现代浏览器在触发 paste(粘贴)或 drop(拖放)事件时,其携带的 clipboardData.items 或 dataTransfer.items 中已经封装了原生的二进制文件句柄。如果能够在此处直接截获 File 对象,便可完全跳过 Base64 的编码与解码开销,这是最高效的路径。
2. 存量 DataURL 还原原理:TypedArray 与 atob
在某些情况下,富文本插件已将图片渲染为 DataURL,或者需要清洗存量文章。此时需要通过标准 Web API 将 Base64 字符串逆向转译为 Blob 或 File。转换过程可细分为四个关键阶段:
- 头部协议拆解:使用正则表达式或逗号分隔符,分离 DataURL 头部协议(如
data:image/png;base64)与纯编码负载主体。 - MIME 协议提取:通过模式匹配提取媒体类型(如
image/png),作为后续 Blob 构造的元数据。 - ASCII 还原为二进制:调用原生函数
window.atob(base64String)将 Base64 字符串解码为原始字节序列(每字符对应一个字节的 ASCII 编码)。 - 构建连续类型化数组:分配一块连续的
Uint8Array内存缓冲区,遍历解码得到的字节序列并将其写入缓冲,最终通过new Blob([u8arr], { type: mime })或new File()包装成标准对象。
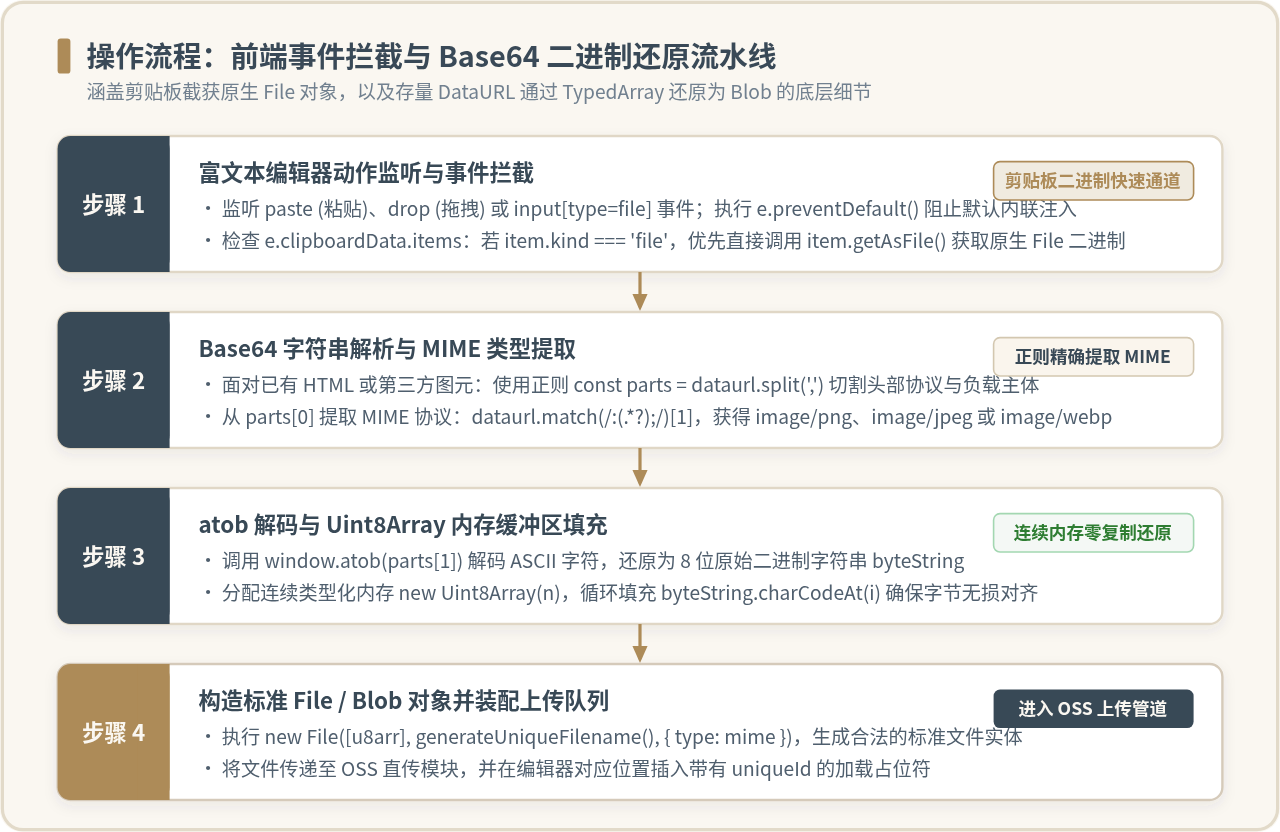
图 2:富文本图片输入拦截与 TypedArray 二进制还原流水线
3. 核心转换函数与事件监听实现
以下是具备完整类型校验与健壮性保障的转换工具实现代码:
/**
 * 将 Base64 / DataURL 字符串转换为标准的 Blob 对象
 * @param {string} dataurl - 形如 data:image/png;base64,xxxx 的完整字符串
 * @returns {Blob} 转换后的二进制 Blob 对象
 */
function dataURLtoBlob(dataurl) {
  if (!dataurl || typeof dataurl !== 'string') {
    throw new TypeError('参数必须是非空字符串');
  }

  const parts = dataurl.split(',');
  if (parts.length < 2) {
    throw new Error('无效的 DataURL 格式');
  }

  // 提取 MIME 类型,默认回退至 image/png
  const mimeMatch = parts[0].match(/:(.*?);/);
  const mime = mimeMatch ? mimeMatch[1] : 'image/png';

  // window.atob 解码 base64 字符串
  const byteString = window.atob(parts[1]);
  const byteLength = byteString.length;

  // 分配连续内存缓冲区
  const u8arr = new Uint8Array(byteLength);
  for (let i = 0; i < byteLength; i++) {
    u8arr[i] = byteString.charCodeAt(i);
  }

  return new Blob([u8arr], { type: mime });
}

/**
 * 将 Base64 / DataURL 转换为带文件名的标准 File 实例
 * @param {string} dataurl - Base64 字符串
 * @param {string} [filename] - 指定文件名,缺省时自动生成带时间戳的文件名
 * @returns {File}
 */
function dataURLtoFile(dataurl, filename) {
  const blob = dataURLtoBlob(dataurl);
  const ext = blob.type.split('/')[1] || 'png';
  const finalName = filename || `upload_${Date.now()}_${Math.random().toString(36).substring(2, 8)}.${ext}`;
  return new File([blob], finalName, { type: blob.type });
}
在富文本编辑器实例上绑定 paste 监听,优先拦截二进制图片流:
// 拦截富文本编辑区域的剪贴板粘贴行为
editorContainer.addEventListener('paste', async (event) => {
  const clipboard = event.clipboardData || window.clipboardData;
  if (!clipboard || !clipboard.items) return;

  const items = clipboard.items;
  for (let i = 0; i < items.length; i++) {
    const item = items[i];

    // 如果剪贴板内容是图片文件
    if (item.type.indexOf('image') !== -1) {
      // 阻止编辑器执行默认的 Base64 转换与 DOM 注入
      event.preventDefault();

      const file = item.getAsFile();
      if (file) {
        // 进入统一上传管理流程
        await handleEditorImageUpload(file);
      }
      break;
    }
  }
});
三、对接云存储:前端客户端安全直传 OSS 架构
获得 File 对象后,常见的架构选择有两种:后端中转上传与客户端直传 OSS。
| 对比维度 | 方案一:后端应用服务器中转 | 方案二:客户端安全直传 OSS(推荐) |
|---|---|---|
| 服务器带宽损耗 | 双倍带宽:客户端传给服务器,服务器再传给 OSS,极易被打满。 | 零带宽损耗:图片数据直达云厂商存储节点。 |
| 传输耗时 | 双重网络往返,高并发时请求在服务器排队阻塞。 | 单程传输:客户端直连就近的 OSS 边缘机房。 |
| 安全性保障 | AK 存放在服务器内部,较为安全。 | 服务端计算 STS / Policy 签名,前端无 AK 泄漏风险。 |
| 资源扩展性 | 随图片数量线性增加应用服务器的 CPU 与内存负载。 | 利用云存储原生高并发能力,业务服务器仅负责轻量签名计算。 |
1. 鉴权与安全直传时序设计
直传 OSS 必须严格遵循最小权限原则:前端绝不能硬编码阿里云的 AccessKeySecret。标准做法是使用阿里云 OSS 的 PostObject 接口,结合服务端生成的安全策略(Policy)与签名:
- 前端向业务后端请求上传凭据(
GET /api/oss/upload-token)。 - 后端校验当前登录用户权限,使用具备限定权限的 RAM 子账号计算签名,设置签名有效时间(如 15 分钟内有效)、限定存储目录(如
articles/2026/11/)以及允许上传的最大文件体积(如 10MB)。 - 后端向前端返回直传所需参数:
host、OSSAccessKeyId、policy、signature、key(指定的文件存储路径)以及 CDN 访问前缀。 - 前端组装标准
FormData,直接向 OSS 域名发起 HTTP POST 请求,通过XMLHttpRequest实时监控上传进度。
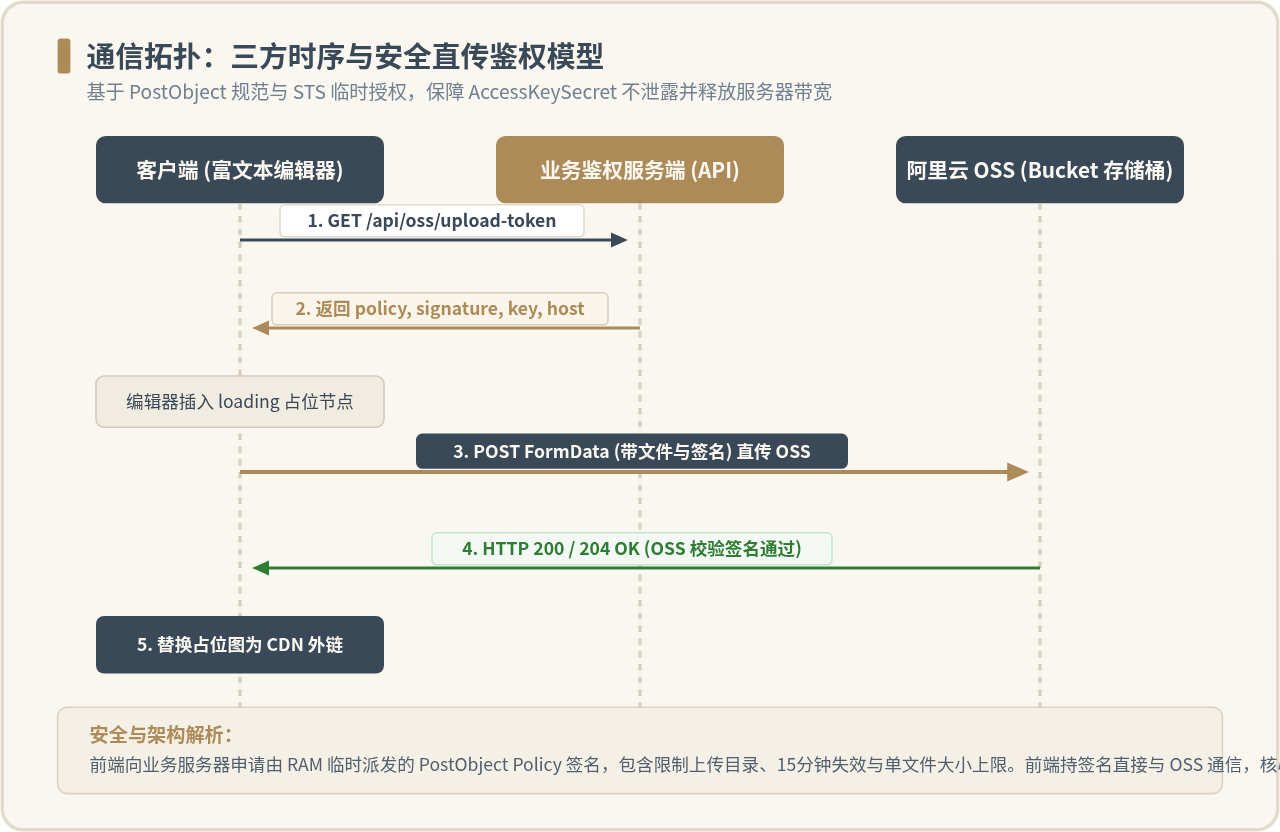
图 3:前端安全直传 OSS 交互时序与通信拓扑图
2. 客户端直传实现代码(支持实时进度反馈)
/**
 * 客户端表单直传 OSS 核心函数
 * @param {File} file - 待上传的二进制文件
 * @param {Object} tokenData - 后端返回的签名参数包
 * @param {Function} [onProgress] - 进度回调函数 (percent: number) => void
 * @returns {Promise<string>} 返回最终持久化 CDN 图片 URL
 */
function uploadFileToOSS(file, tokenData, onProgress) {
  return new Promise((resolve, reject) => {
    const xhr = new XMLHttpRequest();
    const formData = new FormData();

    // 严格按照阿里云 OSS PostObject 要求的顺序添加字段
    // 1. 指定目标存储路径与唯一文件名
    const ext = file.name.split('.').pop() || 'png';
    const uniqueKey = `${tokenData.dir}${Date.now()}_${Math.random().toString(36).slice(2, 9)}.${ext}`;

    formData.append('key', uniqueKey);
    formData.append('policy', tokenData.policy);
    formData.append('OSSAccessKeyId', tokenData.accessKeyId);
    // 成功后让 OSS 返回 HTTP 200,便于 XHR 捕获状态
    formData.append('success_action_status', '200');
    formData.append('signature', tokenData.signature);

    // 如果使用了 STS 临时凭证,需追加 x-oss-security-token
    if (tokenData.securityToken) {
      formData.append('x-oss-security-token', tokenData.securityToken);
    }

    // file 必须作为表单的最后一个域传入
    formData.append('file', file);

    // 绑定上传进度事件
    if (xhr.upload && typeof onProgress === 'function') {
      xhr.upload.onprogress = (event) => {
        if (event.lengthComputable) {
          const percent = Math.round((event.loaded / event.total) * 100);
          onProgress(percent);
        }
      };
    }

    xhr.open('POST', tokenData.host, true);

    xhr.onload = () => {
      if (xhr.status === 200 || xhr.status === 204) {
        // 拼接公网访问 CDN 域名
        const cdnUrl = `${tokenData.cdnHost.replace(/\/$/, '')}/${uniqueKey}`;
        resolve(cdnUrl);
      } else {
        reject(new Error(`OSS 直传失败,HTTP 状态码: ${xhr.status},响应内容: ${xhr.responseText}`));
      }
    };

    xhr.onerror = () => reject(new Error('网络通信异常,直传 OSS 失败'));
    xhr.ontimeout = () => reject(new Error('上传请求超时,请检查网络状态'));

    // 设置 60 秒超时
    xhr.timeout = 60000;
    xhr.send(formData);
  });
}
四、富文本编辑器深度集成与 DOM 异步回填
在实际操作中,不能等到图片直传全部完成后才在编辑器中反应。由于高分辨率图片直传需要几百毫秒甚至数秒,用户在此期间如果看不到任何视觉反馈,极易误以为操作失效而重复粘贴。
因此,工业级的集成方案必须建立异步状态机:
- 预置占位节点:在用户触发粘贴或拖拽的瞬间,立即在光标所在位置插入一个带有唯一标识(如
data-upload-id="upl_xxxx")和骨架占位图(或本地快速生成的微型缩略图)的<img>标签,并附带 loading 蒙层与进度条指示器。 - 并行触发直传:在后台调用获取 Token 与直传 OSS 的逻辑。
- 精准更新节点:上传成功后,通过
document.querySelector(`img[data-upload-id="${uploadId}"]`)查找到该占位 DOM 节点,将其src属性原子性替换为真实的 CDN 外链,移除 loading 样式类与进度条。 - 失败优雅撤销:若直传失败,将对应的占位 DOM 节点自 DOM 树中安全移除,并弹出可重试的轻提示,避免界面留下空白裂图。
完整的编辑器上传调度器示例
/**
 * 统一调度富文本图片上传过程
 * @param {File} file - 待上传图片文件
 * @param {Object} editor - 富文本编辑器实例对象
 */
async function handleEditorImageUpload(file, editor) {
  // 生成客户端单次上传唯一 ID
  const uploadId = `upl_${Date.now()}_${Math.random().toString(36).slice(2, 7)}`;

  // 1. 立即在编辑器光标处插入占位图(此处使用轻量 SVG 占位图,避免重排抖动)
  const placeholderSrc = 'data:image/svg+xml;utf8,<svg xmlns="http://www.w3.org/2000/svg" width="300" height="180" fill="%23f0f0f0"><rect width="300" height="180"/><text x="50%" y="50%" dominant-baseline="middle" text-anchor="middle" fill="%23999" font-size="14">图片上传中 0%...</text></svg>';

  // 执行编辑器命令插入临时图片
  editor.cmd.do('insertHTML', `<img data-upload-id="${uploadId}" class="img-uploading" src="${placeholderSrc}" alt="图片上传中" style="max-width:100%; opacity:0.6; transition:opacity 0.3s;" />`);

  try {
    // 2. 向后端请求 OSS 直传凭证
    const tokenResponse = await fetch('/api/oss/upload-token', {
      method: 'GET',
      headers: { 'Accept': 'application/json' }
    });

    if (!tokenResponse.ok) {
      throw new Error('获取云存储授权凭证失败');
    }
    const tokenData = await tokenResponse.json();

    // 3. 执行直传并监听上传进度
    const cdnUrl = await uploadFileToOSS(file, tokenData, (percent) => {
      const placeholderImg = document.querySelector(`img[data-upload-id="${uploadId}"]`);
      if (placeholderImg) {
        placeholderImg.setAttribute('alt', `图片上传中 ${percent}%`);
      }
    });

    // 4. 上传成功:替换真实外链并恢复样式
    const targetImg = document.querySelector(`img[data-upload-id="${uploadId}"]`);
    if (targetImg) {
      targetImg.src = cdnUrl;
      targetImg.removeAttribute('data-upload-id');
      targetImg.classList.remove('img-uploading');
      targetImg.style.opacity = '1';
      targetImg.setAttribute('alt', file.name || '正文配图');
    }

  } catch (error) {
    console.error('富文本图片上传失败:', error);

    // 5. 失败时清理占位节点,防止脏数据残留在文章中
    const failedImg = document.querySelector(`img[data-upload-id="${uploadId}"]`);
    if (failedImg && failedImg.parentNode) {
      failedImg.parentNode.removeChild(failedImg);
    }
    alert(`图片上传失败: ${error.message}`);
  }
}
存量文章清洗工具:批量转换现有 Base64
对于系统中已经存在的、内嵌了大量 Base64 的旧文章,可以利用正则提取并在提交保存前执行清洗:
/**
 * 扫描并清洗 HTML 中的所有 Base64 图片,批量上传并替换为 OSS 外链
 * @param {string} htmlContent - 包含 Base64 图片的原始 HTML
 * @returns {Promise<string>} 清洗后的纯外链 HTML
 */
async function cleanAndUploadBase64InHTML(htmlContent) {
  const imgRegex = /<img[^>]+src=["'](data:image\/[^;]+;base64,[^"']+)["'][^>]*>/gi;
  const matches = [...htmlContent.matchAll(imgRegex)];

  if (matches.length === 0) {
    return htmlContent; // 无 Base64 图片,直接返回
  }

  // 批量获取一次签名凭据
  const tokenRes = await fetch('/api/oss/upload-token');
  const tokenData = await tokenRes.json();

  let updatedHTML = htmlContent;

  for (const match of matches) {
    const rawDataUrl = match[1];
    try {
      // 还原为 File 对象
      const file = dataURLtoFile(rawDataUrl);
      // 上传到 OSS
      const ossUrl = await uploadFileToOSS(file, tokenData);
      // 替换 HTML 中的 Base64 字符串
      updatedHTML = updatedHTML.replace(rawDataUrl, ossUrl);
    } catch (err) {
      console.warn('存量图片清洗上传失败,跳过该项:', err);
    }
  }

  return updatedHTML;
}
五、生产环境关键避坑与最佳实践
在实际将富文本 OSS 直传投入生产环境时,还有以下几个直接影响稳定性和合规性的关键细节需要严格落实:
避坑 1:OSS 存储桶跨域 CORS 配置
由于直传是从浏览器直接向 OSS 域名发起跨域 POST 请求,OSS 控制台必须配置正确的 CORS 规则。需将业务网站域名(如 https://example.com)加入 AllowedOrigin,AllowedMethods 必须勾选 POST 和 OPTIONS,并将 ExposeHeaders 设置为 ETag。如果缺少预检请求(OPTIONS)支持,浏览器控制台将抛出著名的 CORS policy: No 'Access-Control-Allow-Origin' header is present 错误。
避坑 2:文件名碰撞与目录规划
切忌直接使用用户本地的文件名(如 image.png)作为 OSS 的存储路径。若多位用户上传同名文件,将导致后上传者覆盖前者内容。推荐使用日期分组 + 散列唯一 ID的目录规范,例如:uploads/posts/2026/11/01/a3f91bc8e204.png,既便于按照时间归档与冷备份,又从根本上杜绝了重名覆盖与文件路径穿透攻击。
避坑 3:客户端前置分辨率压缩
移动端拍摄的原图分辨率通常达到 4000x3000 以上,体积高达 10MB~20MB。对富文本文章而言,Web 端显示宽度通常不会超过 1200px。在调用上传前,可在前端使用 HTMLCanvasElement 或 OffscreenCanvas 对超大图片进行前置尺寸等比缩放与有损压缩(转为质量 0.85 的 JPEG 或 WebP),将体积缩减 80%~90%,既大幅节约云存储与 CDN 成本,又使直传体验达到毫秒级。
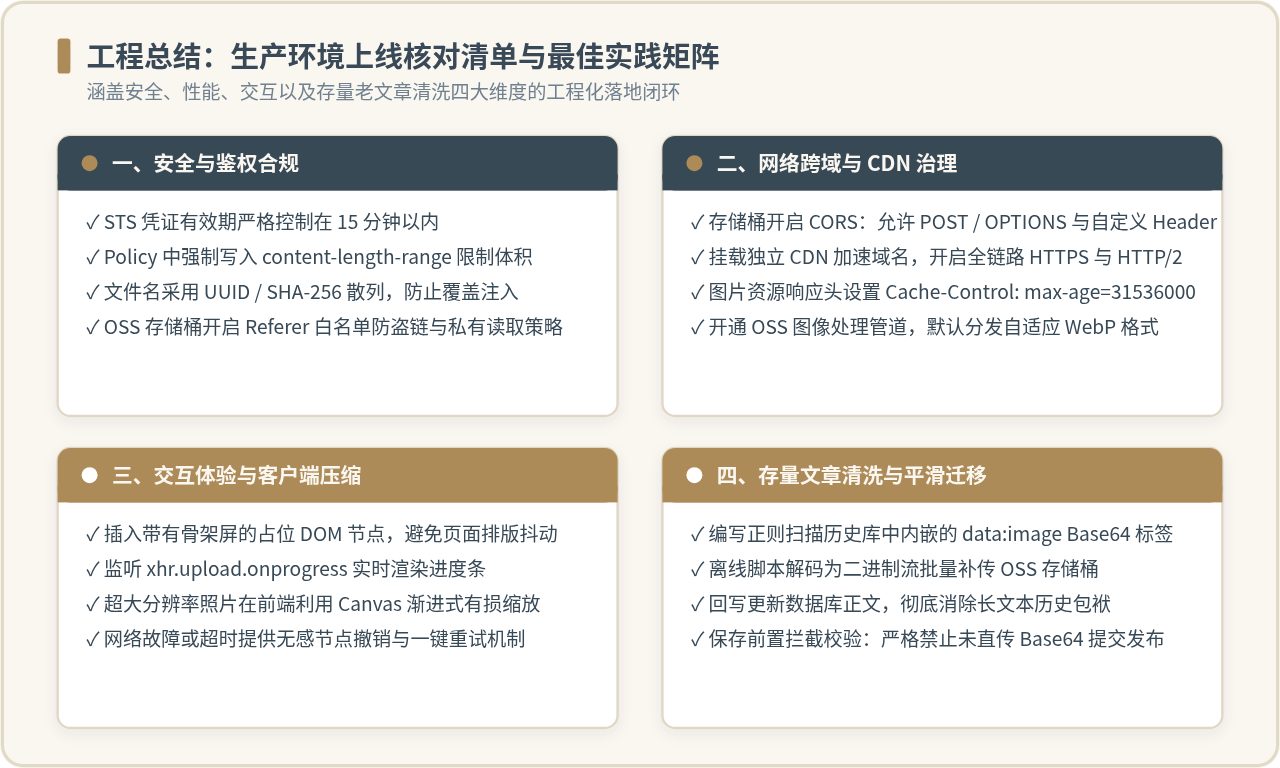
图 4:富文本图片直传工程化实施核对清单与最佳实践矩阵
六、全流程闭环总结
通过本文构建的方案,我们彻底完成了富文本编辑器图片流的工程化重构:
- 在入口处:利用
paste/drop事件拦截剪贴板与拖拽行为,绕过编辑器的默认 DataURL 转换;对现有 Base64 借助window.atob与Uint8Array实现连续内存无损还原。 - 在传输层:向业务服务端动态申请有时效保障的 STS Policy 签名凭证,通过客户端直接以
FormData形式向 OSS 发起表单直传,彻底免除了业务服务器的中转带宽负荷。 - 在表现层:建立完整的异步状态机,通过带标识的临时占位节点化解布局抖动与白屏等待,并在直传完成时精准重写 DOM 属性。
- 在存储层:最终持久化到数据库的 HTML 仅包含清晰轻量的 CDN 外链,使得数据存储、全量备份、CDN 分发与移动端渲染性能全面达到工业级标准。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章