

深入解析前端使用JavaScript下载跨域音频文件时报错CORS的根本原因,从浏览器同源策略、No-CORS模式到Blob转换机制进行全面剖析,并提供服务端配置、BFF代理中转、OSS响应头重写等可落地的解决方案与排查流程。
JavaScript下载音频报跨域错误(CORS)的原因与解决思路
作者:工具松鼠
时间:2026-10-30
浏览:257
文章目录
在前端业务开发中,开发者经常遇到一个反直觉的现象:一段保存在第三方 CDN 或对象存储上的音频,直接用 <audio src="..."> 可以流畅播放,直接在浏览器地址栏打开也能正常收听;但只要用 JavaScript 通过 fetch() 获取二进制数据(Blob)并触发文件下载,或者使用带有 download 属性的超链接时,控制台就会抛出经典的跨域拦截错误:Access to fetch at '...' from origin '...' has been blocked by CORS policy。解决这个问题的关键在于厘清浏览器安全沙箱对“多媒体资源嵌入”与“脚本读取资源数据”的截然不同策略,并根据自身对资源服务器的控制权限选择正确的解决路径。
一、为什么能播放却无法用 JavaScript 下载?
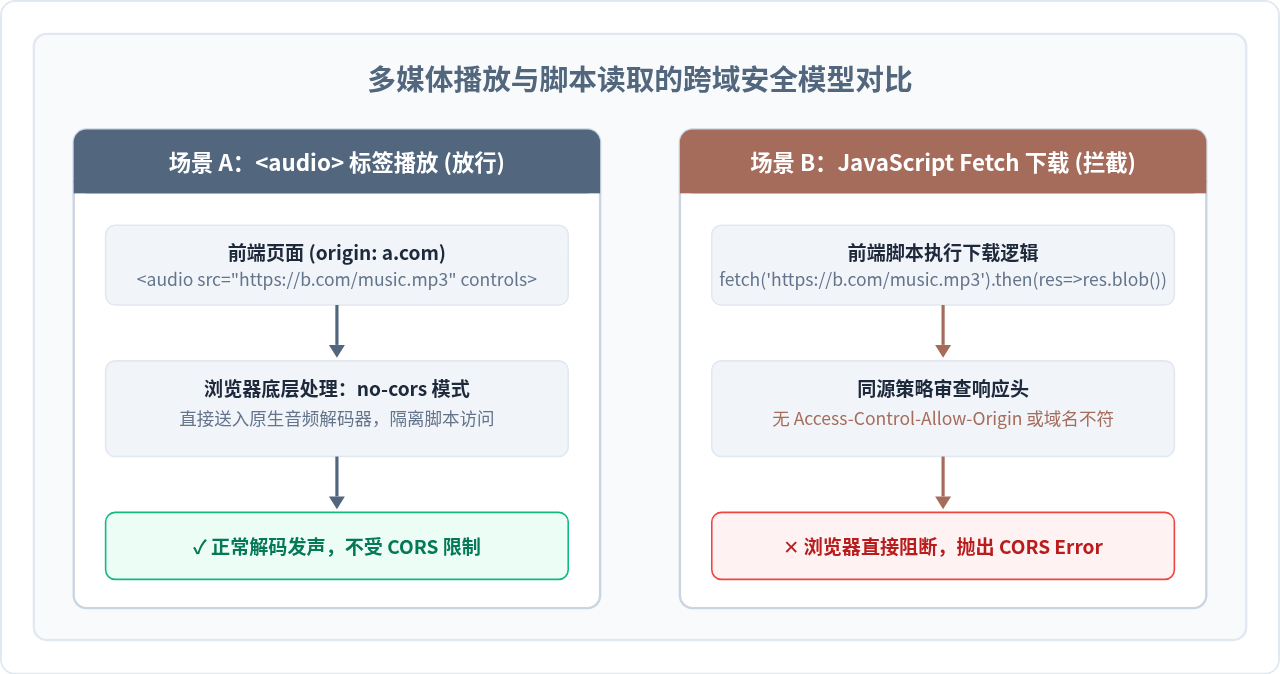
很多开发者初次遇到该报错时,第一反应是“音频地址既然能在前端播放,说明网络通畅且文件存在,为什么下载会跨域?”这里的核心混淆点在于:媒体播放与脚本数据读取所适用的浏览器安全策略完全不同。
在浏览器的安全模型中,<audio>、<video> 和 <img> 标签发起的属于资源嵌入请求(Resource Embedding)。默认情况下,这类请求使用无凭据的 no-cors 模式加载资源。浏览器只负责把网络接收到的音频字节直接送进系统的解码器进行渲染和播放,上层的 JavaScript 代码是无法通过 DOM 接触到底层音频的原始二进制数据的。这种隔离保护了用户隐私与服务器资源,因此浏览器默认放行跨源多媒体播放。
而使用 JavaScript 下载音频的常见实现机制如下:
// 尝试通过 Fetch 获取音频二进制并生成本地下载链接
fetch('https://cdn.example.com/audio/sample.mp3')
  .then(response => response.blob())
  .then(blob => {
    const blobUrl = URL.createObjectURL(blob);
    const a = document.createElement('a');
    a.href = blobUrl;
    a.download = 'custom_audio_name.mp3';
    a.click();
    URL.revokeObjectURL(blobUrl);
  });
这段代码要求浏览器将远程服务器返回的字节流完整暴露给 JavaScript 运行环境(转换为 Blob 对象)。由于 JavaScript 能够读取、篡改或上传该数据,同源策略(Same-Origin Policy)会立刻介入。浏览器会严格检查远程响应头中是否包含合法的 Access-Control-Allow-Origin。如果 CDN 或音频服务器未配置该响应头,浏览器就会立刻阻断响应并抛出 CORS 错误。
注意 <a download> 属性的失效机制:如果试图跳过 JavaScript,直接书写 <a href="https://cdn.example.com/audio/sample.mp3" download="music.mp3">下载</a>,在跨域场景下,现代浏览器出于安全考量会自动忽略 download 属性,直接变成普通页面跳转或在当前窗口播放音频,无法实现预期的命名下载。
二、排查步骤:定位音频下载 CORS 报错根源
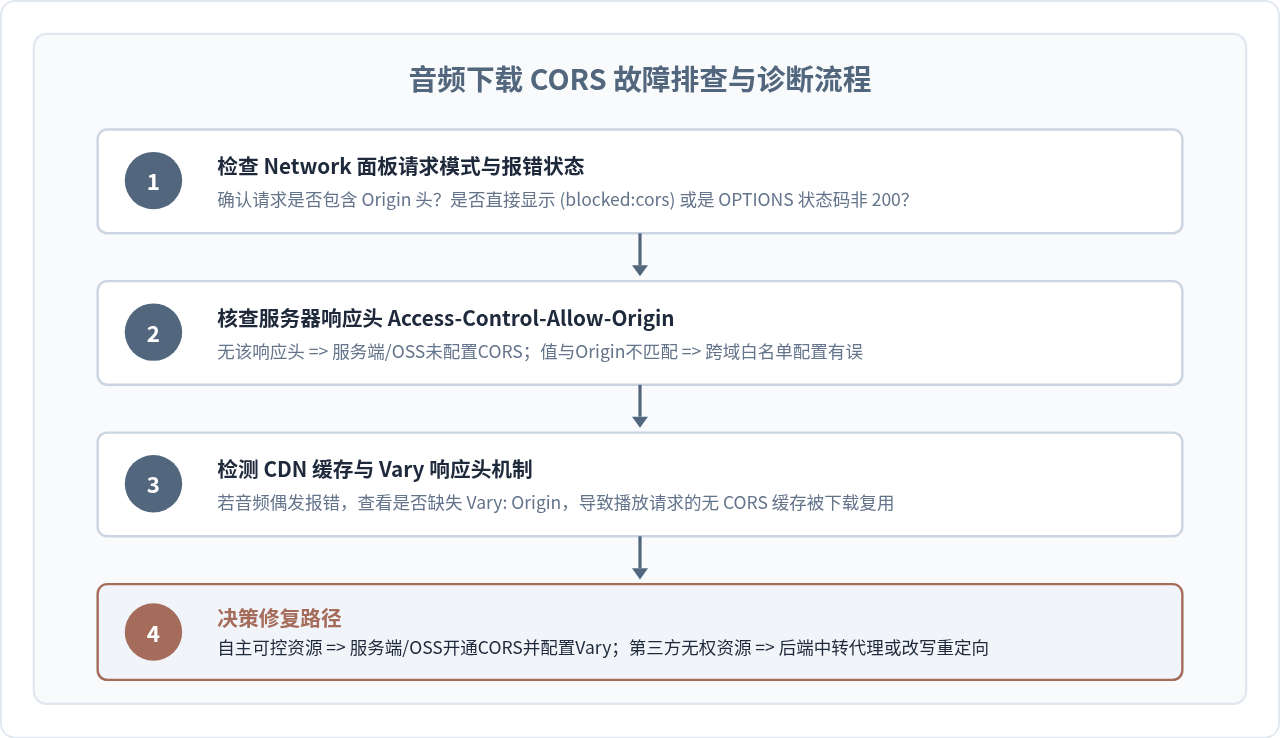
当浏览器报出跨域错误时,不要盲目去前端代码中尝试添加各种 Request Header(例如擅自设置 mode: 'no-cors' 只会导致拿到不透明响应 opaque,该响应的 blob() 大小为 0 且不可读)。应按照以下严谨步骤排查:
- 查看开发者工具 Network 面板中的请求头(Request Headers):检查发起
fetch或xhr时,浏览器是否自动附带了Origin: https://your-domain.com。 - 检查响应头(Response Headers):查看远程音频返回中是否包含
Access-Control-Allow-Origin。如果没有该字段,或者该字段既不是*也不包含当前页面的 Origin,则必然报错。 - 检查是否触发了 OPTIONS 预检请求(Preflight Request):虽然普通的 GET 请求通常属于简单请求,但若在
fetch配置中自定义了Headers(如Authorization、Range)或非标准属性,浏览器会在真实下载前先发出一个OPTIONS请求。如果资源服务器不支持OPTIONS方法(例如直接返回 403 或 405),正式的 GET 请求根本不会发出。 - 确认 CDN 缓存污染问题:这是一个隐蔽但高发的陷阱。若页面先通过
<audio>标签发起了不带Origin头的请求,CDN 节点缓存了该请求的无 CORS 头响应;随后 JS 发起带Origin头的下载请求,CDN 命中了之前的缓存并直接返回,导致 JS 报错。排查时应观察响应头中的X-Cache、Age或Vary: Origin属性。
三、解决思路与具体落地实现
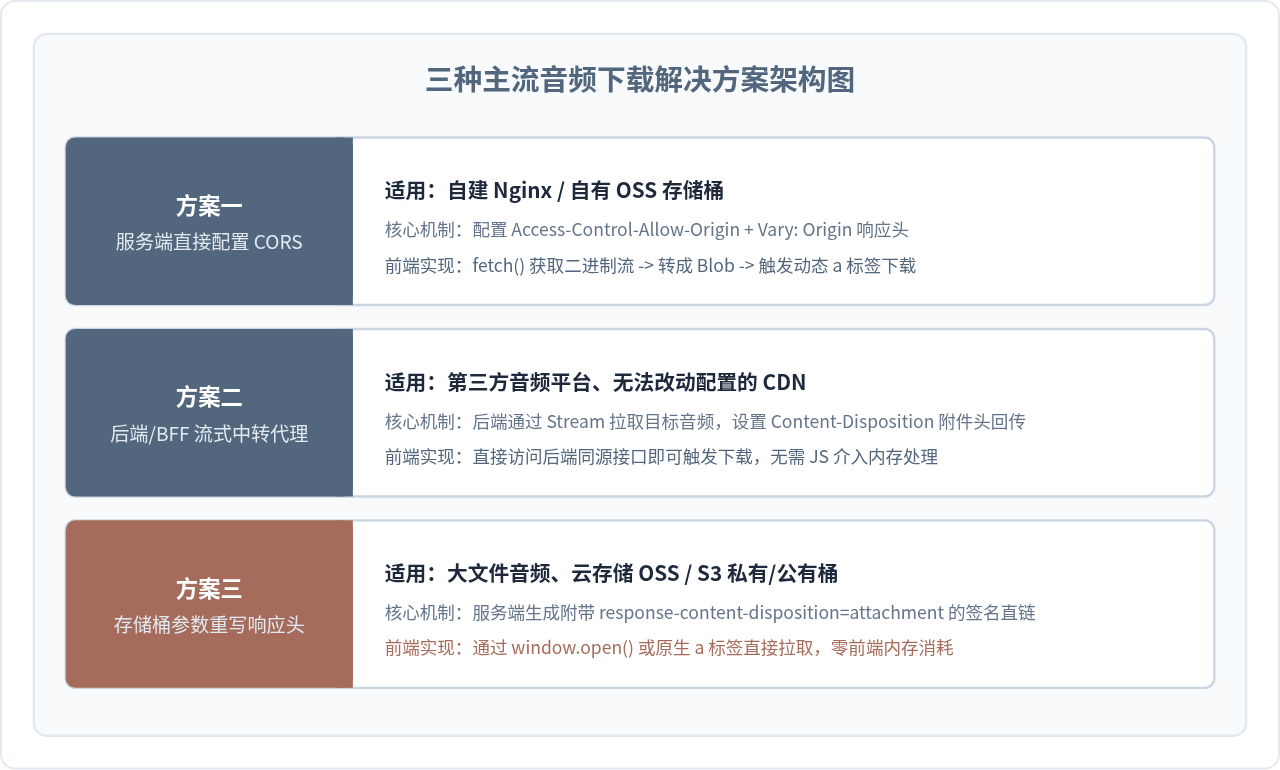
排查完毕后,根据前端开发团队对音频存储服务的控制程度,主要有以下三种针对性解决思路:
方案一:资源服务端配置 CORS 头与 Vary 标识(最规范、性能最优)
如果你拥有音频所在服务器(如 Nginx)或云存储(如阿里云 OSS、腾讯云 COS、AWS S3)的管理权限,应当直接在资源服务端配置跨域许可。
1. Nginx 静态文件配置:对于自建音频服务器,需确保处理 GET 请求与 OPTIONS 预检请求时均返回对应响应头:
server {
    listen 80;
    server_name cdn.example.com;

    location /audio/ {
        # 允许请求的来源域名,生产环境建议指定具体域名而非 *
        add_header 'Access-Control-Allow-Origin' '$http_origin' always;
        add_header 'Access-Control-Allow-Methods' 'GET, OPTIONS' always;
        add_header 'Access-Control-Allow-Headers' 'Range, Authorization, Content-Type' always;
        add_header 'Access-Control-Expose-Headers' 'Content-Length, Content-Range' always;

        # 关键配置:通知 CDN 根据 Origin 区分缓存,避免无 CORS 请求污染缓存
        add_header 'Vary' 'Origin' always;

        # 拦截并快速响应预检 OPTIONS 请求
        if ($request_method = 'OPTIONS') {
            add_header 'Access-Control-Allow-Origin' '$http_origin';
            add_header 'Access-Control-Allow-Methods' 'GET, OPTIONS';
            add_header 'Access-Control-Max-Age' 1728000;
            add_header 'Content-Type' 'text/plain charset=UTF-8';
            add_header 'Content-Length' 0;
            return 204;
        }

        root /var/www/media;
    }
}
2. 云对象存储(OSS / S3)控制台配置:
- 来源(Allowed Origins):填写前端所在站点域名,如
https://www.example.com(调试时可填*)。 - 允许方法(Allowed Methods):务必勾选
GET与OPTIONS。 - 允许头部(Allowed Headers):填写
*,或指定Range等。 - 暴露头部(Expose Headers):配置
Content-Disposition,Content-Length。
前端标准下载代码:当跨域头配置生效后,前端可以通过 Fetch 请求获取 Blob,并构造虚拟 DOM 节点触发浏览器下载:
async function downloadAudio(audioUrl, fileName = 'audio.mp3') {
  try {
    const response = await fetch(audioUrl, {
      method: 'GET'
    });

    if (!response.ok) {
      throw new Error(`HTTP 请求失败: ${response.status}`);
    }

    const blob = await response.blob();
    const objectUrl = URL.createObjectURL(blob);

    const link = document.createElement('a');
    link.href = objectUrl;
    link.download = fileName;
    document.body.appendChild(link);
    link.click();

    // 移除节点并及时释放内存对象
    document.body.removeChild(link);
    URL.revokeObjectURL(objectUrl);
  } catch (error) {
    console.error('音频下载失败:', error);
  }
}
方案二:后端或 BFF 网关流式代理中转(无法修改音频源服务时)
当音频来自第三方平台、外协业务系统或无权配置 CORS 的 CDN 时,前端通过浏览器直接发起请求必然会撞上同源策略限制。此时最可行的做法是由自己的同源后端服务器充当中转网关。
因为服务器与服务器之间的通信不存在浏览器的同源策略与 CORS 限制。前端请求自己的后端接口,后端抓取目标音频后,以流(Stream)的形式回传给前端,并注入强行下载的响应头:
// Node.js (Express) 后端代理示例
const express = require('express');
const axios = require('axios');
const app = express();

app.get('/api/audio/download-proxy', async (req, res) => {
  const { targetUrl, customName } = req.query;

  if (!targetUrl) {
    return res.status(400).send('缺少目标音频 URL');
  }

  try {
    const response = await axios({
      method: 'get',
      url: targetUrl,
      responseType: 'stream'
    });

    // 设置响应头,通知浏览器直接作为附件下载,避免前端用 Blob 处理
    const filename = encodeURIComponent(customName || 'download.mp3');
    res.setHeader('Content-Disposition', `attachment; filename="${filename}"`);
    res.setHeader('Content-Type', response.headers['content-type'] || 'audio/mpeg');

    // 管道流式传输,避免占用服务器内存
    response.data.pipe(res);
  } catch (err) {
    res.status(502).send('中转拉取音频失败');
  }
});
使用代理方案后,前端甚至不需要编写 Fetch 转 Blob 的复杂代码,直接利用原生的超链接或 window.location.href 即可直接完成下载:
// 前端使用代理接口直接触发原生文件下载
function triggerProxyDownload(targetAudioUrl, fileName) {
  const proxyApi = `/api/audio/download-proxy?targetUrl=${encodeURIComponent(targetAudioUrl)}&customName=${encodeURIComponent(fileName)}`;
  window.open(proxyApi, '_blank');
}
方案三:利用对象存储签名重写 Content-Disposition(大文件与直链推荐)
如果音频存放在各大云服务商的 OSS/S3 中,且音频文件体积很大(几十兆至上百兆),在前端用 fetch().then(res => res.blob()) 会将整个文件读入浏览器内存,在低端移动端设备上极易造成内存泄漏或崩溃。
针对对象存储,云厂商支持在生成文件的访问签名 URL(Presigned URL)时动态覆盖响应头。通过指定 response-content-disposition 参数为 attachment,使得即使跨域直接访问,浏览器也会将其判定为附件下载,完全绕过前端 JS 的 CORS 校验:
// 阿里云 OSS 生成带下载响应头的直链示意
const OSS = require('ali-oss');
const client = new OSS({ /* 配置凭据 */ });

function getDownloadUrl(objectKey, filename) {
  return client.signatureUrl(objectKey, {
    expires: 3600,
    response: {
      'content-disposition': `attachment; filename="${encodeURIComponent(filename)}"`
    }
  });
}
四、避坑指南与核心注意事项
在实际生产部署中,解决音频 CORS 报错往往还会伴生以下容易忽略的工程细节:
- 必须调用
URL.revokeObjectURL()释放内存:当前端使用URL.createObjectURL(blob)生成虚拟地址时,该对象会常驻浏览器内存直到文档销毁。如果页面中存在长列表下载功能,频繁下载大音频文件会导致内存占用飙升甚至崩溃。必须在触发click()完毕后及时调用URL.revokeObjectURL(url)。 - 携带 Cookie 或授权头时的特殊配置:如果获取音频需要携带用户登录态(例如
credentials: 'include'或带有Authorization标头),后端的Access-Control-Allow-Origin绝对不能设置为通配符*,必须返回明确的请求 Origin,同时必须明确配置Access-Control-Allow-Credentials: true,否则浏览器同样会报 CORS 拒绝。 - 移动端微信与部分内置浏览器的下载拦截:在微信内置浏览器等 Webview 中,出于安全考虑,通过
<a download>触发 Blob 下载可能被内核拦截或直接失效。针对移动端环境,方案三(云存储重写响应头)或方案二(后端中转带附件头)能够获得更稳定的兼容性表现。
五、选型对比与总结
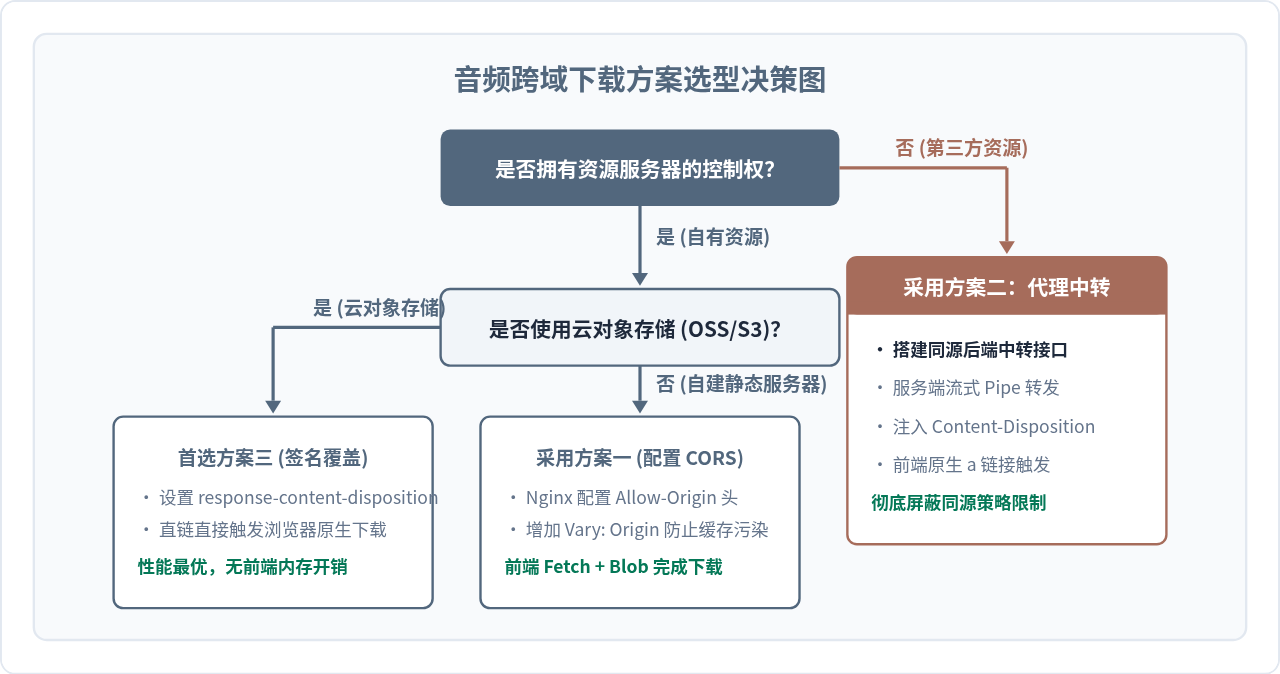
面对 JavaScript 下载音频跨域报错,首选依据是“资源控制权”与“音频文件体积”。以下是技术选型对比表:
| 解决方案 | 改造成本 | 网络/服务器压力 | 前端内存消耗 | 推荐使用场景 |
|---|---|---|---|---|
| 方案一:配置服务端 CORS | 低(仅需运维/控制台配置) | 最优(客户端与 CDN 直接连接) | 中(需在内存中暂存 Blob) | 自有服务器或自建 OSS,文件体积在 50MB 以内 |
| 方案二:BFF/后端流式代理 | 中(需编写代理中转服务) | 较高(占用后端带宽与连接数) | 零(浏览器原生接管下载) | 抓取第三方不可控资源,或者需对音频流做鉴权脱敏 |
| 方案三:OSS 覆盖响应头 | 低(仅需后端调用 SDK 签名) | 最优(客户端直接从云存储下载) | 零(浏览器原生接管下载) | 云存储环境中的超大音频、长音频或移动端下载 |
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章