

针对JavaScript开发者与分析人员的需求,系统讲解在线JS代码格式化、压缩与混淆的核心机制、主流工具选型对比、实操使用步骤、性能影响及安全防范指南。
在线JS代码格式化与混淆压缩工具推荐及使用指南
作者:工具松鼠
时间:2026-11-03
浏览:160
文章目录
JavaScript 在分发部署与排查调试时面临截然相反的技术需求:分析线上错误或审计外部脚本时,需要将单行紧凑代码重构为具备缩进和层级的清晰结构;而在代码正式发布或交付客户端时,则需要通过压缩大幅削减带宽,或通过混淆提高反编译分析成本。本文系统梳理格式化、压缩与混淆的技术机理,推荐实用可靠的在线工具,并给出操作步骤、关键参数配置及安全防范指南。
一、格式化、压缩与混淆的核心机理及技术差异
初涉前端代码处理时,开发者常容易将“压缩”与“混淆”混为一谈,或者在调试线上报错时对单行压缩代码无从下手。理解这三者的核心边界,是正确选用工具的前提:
- 代码格式化(Beautify / Prettify): 基于抽象语法树(AST)分析代码结构,重排所有的换行、空格与层级缩进,统一分号与括号摆放。格式化过程完全不修改变量名称与执行逻辑,目标是恢复代码的人工可读性,便于断点定位、代码审查与逻辑理解。处理后文件体积会有所增加。
-
代码压缩(Minification / Compress):
通过移除所有无实际意义的空白字符、制表符、换行与注释,并对局部作用域变量名进行短字符替换(如将
userTransactionRecord缩减为单个字母a),以及进行常量折叠与不可达代码剔除。代码体积通常缩减 60% 至 80%,但在逻辑语义上与源码严格等价。 - 代码混淆(Obfuscation): 主动重构语法逻辑结构,包括将顺序执行逻辑转换为基于状态机与分发的控制流平坦化(Control Flow Flattening)、提取字符串至独立数组并动态加解密、注入假分支干扰反编译器等。混淆的唯一目标是提高逆向与阅读门槛,代价是代码体积显著膨胀(增加 1.5 到 3 倍)且执行效率有所下降。
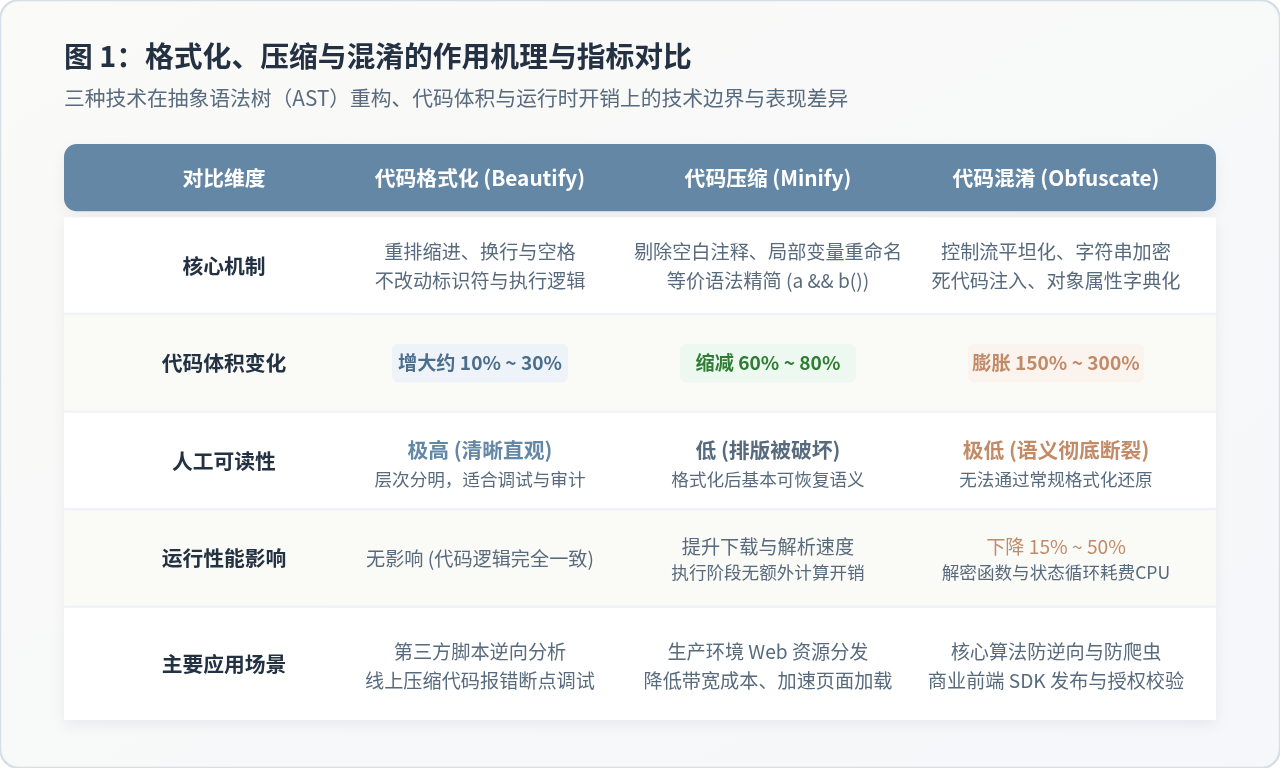
由上图对比可知,压缩侧重于工程传输效益,混淆侧重于知识产权防御,而格式化则是逆向解构与质量排查的基础工具。在实际工程中,三者服务于不同的生命周期节点。
二、主流在线格式化工具推荐与实操指南
当线上抛出如 Uncaught TypeError: Cannot read properties of undefined (reading 'split') at app.min.js:1:34812 这类错误时,单行数万字符的压缩文件无法直接肉眼定位。此时在线格式化是最高效的辅助手段。
1. Prettier Online Playground
纯前端解析 · 语法前沿
适用场景:现代 ES2022+ 语法、TypeScript、JSX/TSX 混合代码的严谨规范格式化。
技术优势:基于官方 Prettier 引擎,直接在浏览器 Web Worker 中执行 AST 解析与重排,无网络传输风险;支持严格的规则设定(Print Width、Tab Width、Single Quote 等),输出排版极具工程规范感。
2. JS Beautifier (jsbeautifier.org)
经典老牌 · 选项丰富
适用场景:快速粘贴解开紧凑 JavaScript、HTML 混合嵌入脚本或旧版规范代码。
技术优势:支持细粒度控制括号换行策略(Collapse、Expand、End Expand)、保留空行数、链式调用换行等;具备解开简单 Packer/Obfuscator 封装的解包尝试功能。
3. CyberChef (GCHQ 官方开源工具套件)
复合清洗 · 安全分析必备
适用场景:被反查代码中混合有 Unicode 编码(如 \x75\x73\x65\x72)、Base64 或特殊 eval 包裹的代码分析。
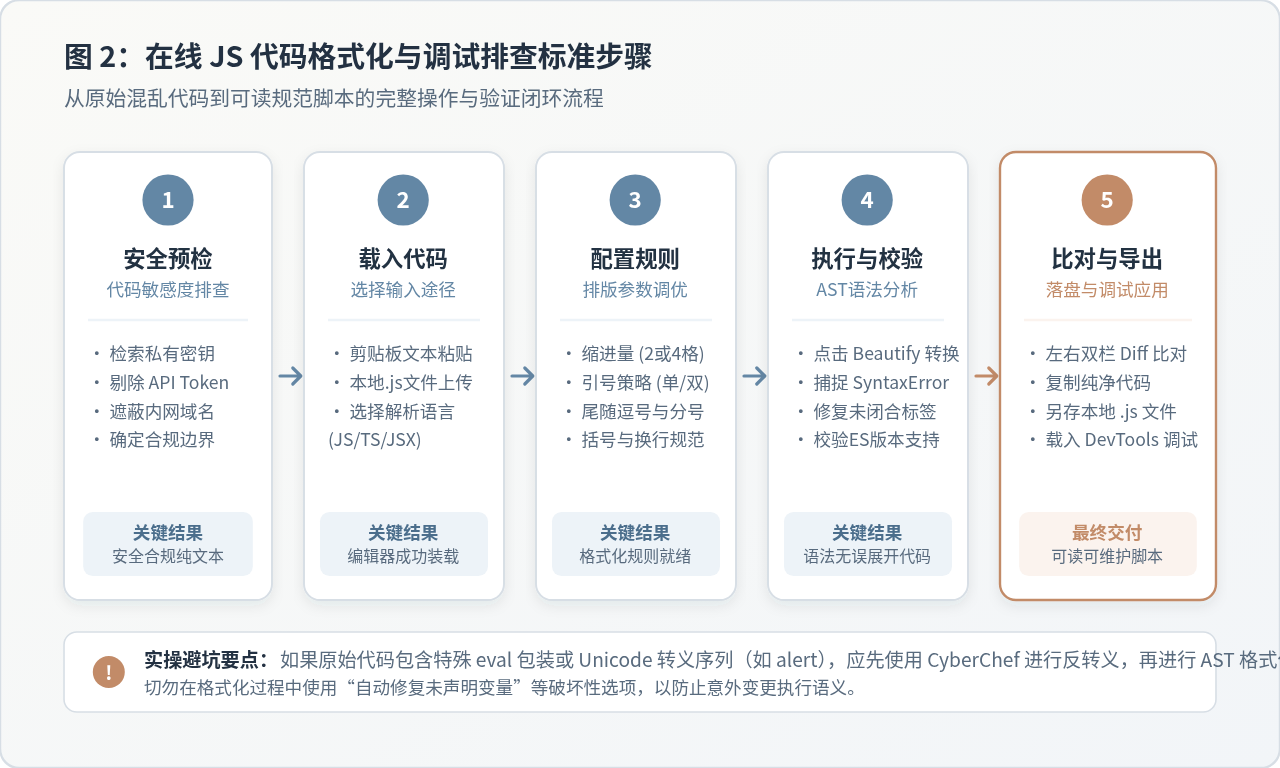
技术优势:支持管道化组合操作,可先执行 “Unescape Unicode Characters” 将转义字符还原为真实文本,再衔接 “JavaScript Beautify” 输出干净格式代码,一步到位。
操作演示:从压缩单行到排版就绪
以一段包含局部变量简写与单行压缩的典型代码为例:
// 原始输入:单行压缩代码
function initCart(e,t){var a=0;return e.forEach(function(e){a+=e.price*(e.count||1)}),a>t?a-t:a}
在在线工具中将缩进量设为 2 空格,点击格式化后,输出为具备清晰层级结构的代码:
// 格式化输出:结构清晰,易于断点定位
function initCart(e, t) {
  var a = 0;
  e.forEach(function (e) {
    a += e.price * (e.count || 1);
  });
  return a > t ? a - t : a;
}
格式化操作注意事项
如果原始脚本因为网络截断或复制残缺导致存在未闭合的 { 或括号,格式化引擎会抛出 SyntaxError。此时应先定位提示的行列位置补齐括号,待语法正确后再行格式化。
三、主流在线混淆与压缩工具推荐与实操指南
前端 JavaScript 运行于客户端,代码天生透明。对于需要发布到公网且不希望直白暴露业务流程(例如防爬虫指纹计算、签名校验算法)的模块,需进行混淆与压缩。
1. obfuscator.io (JavaScript Obfuscator 在线版)
防逆向首选 · 规则全面
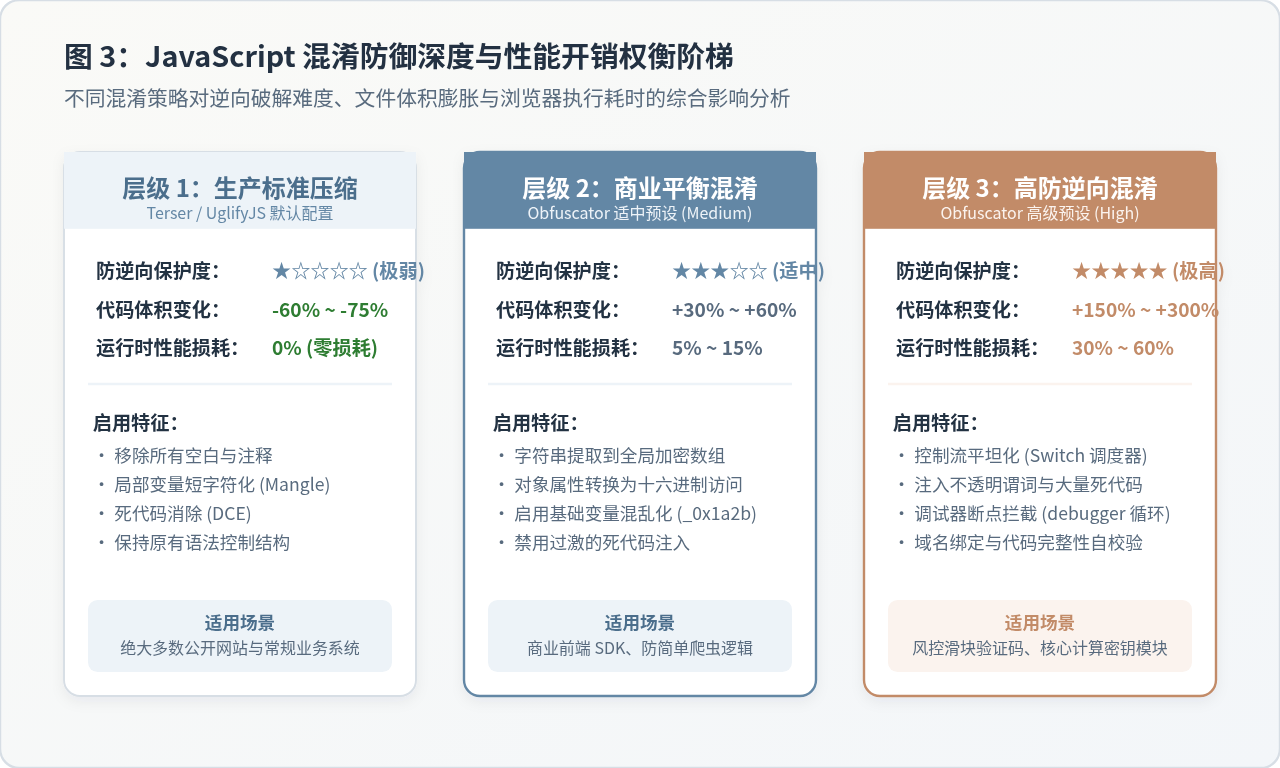
核心能力:目前生态最成熟的开源混淆内核网页版,提供 Low、Medium、High 三档预设,并支持自定义关键混淆维度。
关键选项建议:
- String Array(字符串数组):务必开启,配合 Base64 编码,可将敏感字段如
"api/auth"抽离转换为动态下标调用。 - Control Flow Flattening(控制流平坦化):仅建议对核心校验函数单独开启;若全局开启,会导致代码执行速度下降 40% 以上并产生大量无用循环。
- Domain Lock(域名绑定):若用于防止脚本被他人非法搬运至其他域名运行,可配置授权域名列表,非指定域名运行即自我崩溃。
2. Terser Online / JSCompress
生产压缩 · 稳定可靠
核心能力:专注极致压缩与变量混淆(Mangle)。完全支持现代 ES6+ 语法,包含解构赋值、Class、Optional Chaining 等,不会像老旧压缩器那样报错崩溃。
关键配置:启用 mangle: true 和 compress: true;若代码中包含由服务端模板注入的全局变量,需在 reserved 参数中列出对应变量名以防止被意外重命名。
3. Google Closure Compiler Service (Web Console)
深度跨函数内联 · 体积极限
核心能力:具备 ADVANCED_OPTIMIZATIONS 模式,能识别死函数并进行深度全局内联分析,压缩比极高。
限制条件:高级模式下如果代码使用了动态字符串属性访问(如 obj["user_id"] 与 obj.user_id 混用),会导致属性名不一致崩溃,需要为导出函数添加完整的类型注解或引用保留声明。
混淆实操:参数配置与副作用规避
在进行混淆时,追求“一键拉满最高防御”往往会导致严重故障。以下为关键参数的具体配置原则:
-
保留名称(Reserved Names / Identifiers):
如果代码中定义了供 HTML
onclick属性直接调用的全局函数(如window.submitPayment),或者通过 JSON 解析外部 API 返回的特定字段,必须在混淆设置中将这些词加入保留白名单。否则函数名被重命名为_0x3e1a后,DOM 事件绑定将全面失效。 - 死代码注入比例控制(Dead Code Injection): 在线工具通常提供注入比例(如 0 到 1)。建议生产环境比例不要超过 0.2。过高的注入会导致浏览器解析时间显著变长,在移动端低端设备上易出现卡顿。
-
防调试开关(Debug Protection):
该功能会在代码中周期性触发
debugger语句或控制台清屏。在本地功能验证通过前切勿勾选,否则会导致自测时无法开启 DevTools 排查逻辑问题。
四、在线工具使用的安全与合规风险防范
在线工具具有免安装、即用即走的便捷性,但在商业项目与企业代码处理中,潜藏着不可忽视的安全与合规风险:
- 敏感资产泄露红线: 严禁将包含真实 API Secret、私钥、数据库直连凭据或未公开发布的核心业务算法直接复制到公共在线工具中。部分第三方工具站点会将提交的文本记录在服务器访问日志或数据库中。
- 辨别浏览器端运算与服务端请求: 使用在线工具前,可按 F12 打开浏览器开发者工具的 Network 面板,点击格式化或混淆按钮。如果无任何 XHR/Fetch 数据包发出,说明该工具为纯本地 WebAssembly 或 JavaScript 运算,相对安全;若将整个脚本通过 POST 发往第三方服务器处理,则必须对代码进行彻底脱敏后方可提交。
- 混淆绝非安全护城河: 混淆只能增加逆向工程师的时间成本,无法彻底阻止破解。所有真正需要鉴权、扣费、校验核心权限的逻辑,必须在服务端接口进行最终裁决,绝不能因前端代码进行了高强度混淆而在客户端直接信任敏感结果。
-
Source Map(源码映射)管理:
在线工具若生成了
.map文件,仅能用于内网私有排错,严禁随代码一同上传部署到公网 CDN。公网暴露的 Source Map 会直接让所有压缩混淆成果化为乌有。
五、前端代码处理全流程选型决策与总结
在日常前端研发与代码维护工作中,合理匹配工具链能够事半功倍。根据不同的工作目标,建议遵循以下决策路径:
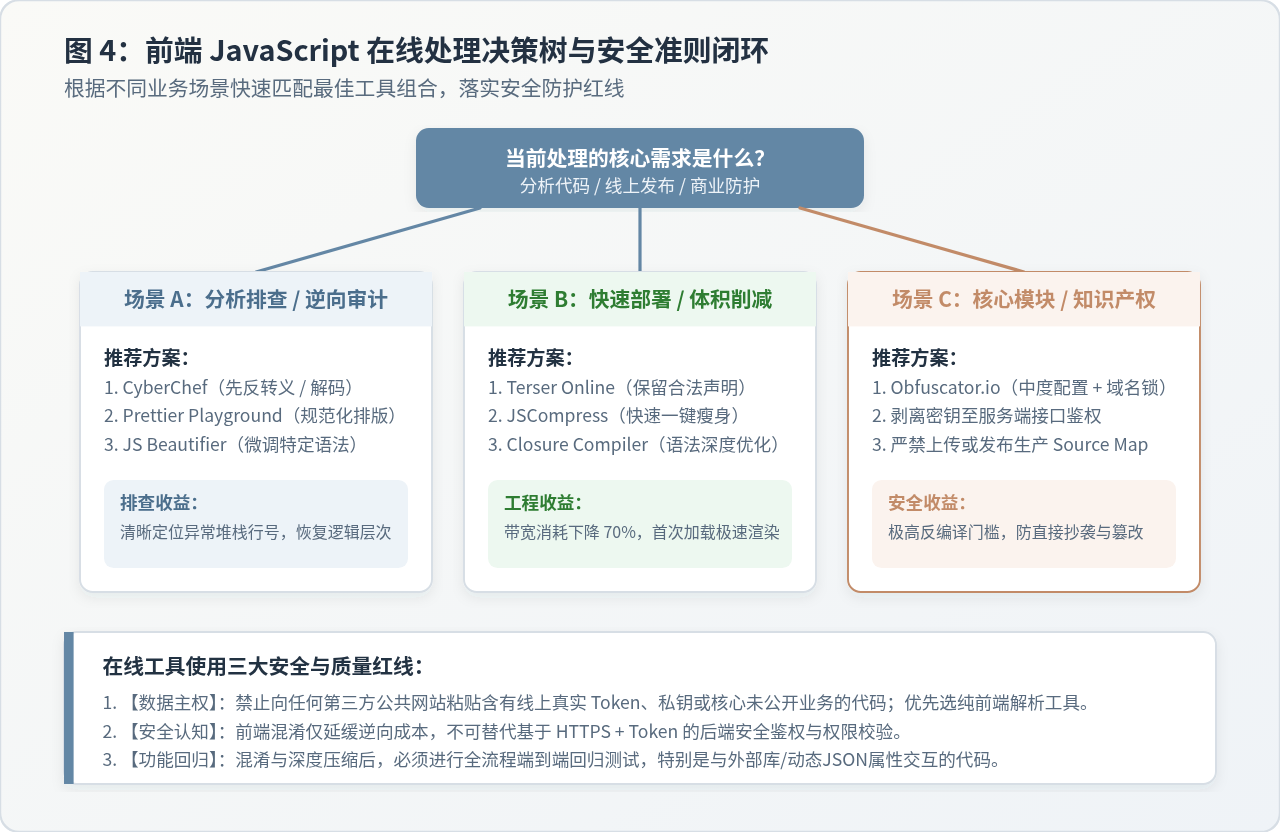
常用场景快速对照表
| 具体需求 | 首选推荐工具 | 建议配置与动作 |
|---|---|---|
| 线上压缩代码报错排查 | Prettier Playground / JS Beautifier | 2空格缩进,格式化后在断点行对比堆栈位置 |
| 可疑脚本/带编码混淆审计 | CyberChef | Unescape Unicode + JS Beautify 组合流水线 |
| 轻量页面极速发布 | Terser Online | 启用 Mangle,保留外部全局接口名,削减 70% 体积 |
| 商业算法/防简单盗刷 | obfuscator.io | Medium 预设,开启字符串数组,配置授权域名锁 |
通过合理区分格式化、压缩与混淆的技术边界,在逆向排查时善用解构工具,在发布部署时合理权衡性能损耗与防御深度,并严守数据脱敏底线,便能安全高效地发挥在线 JavaScript 代码处理工具的最大价值。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章