

深入解析使用 JavaScript 刷新页面时浏览器弹出“确认重新提交表单”提示的技术根因,剖析 HTTP POST 请求的非幂等性与浏览器历史栈机制,并提供 PRG 模式、Fetch 异步交互及前端重定向等可落地的解决方案。
为什么JS刷新页面会提示重新提交表单
作者:键盘侠
时间:2026-10-30
浏览:106
文章目录
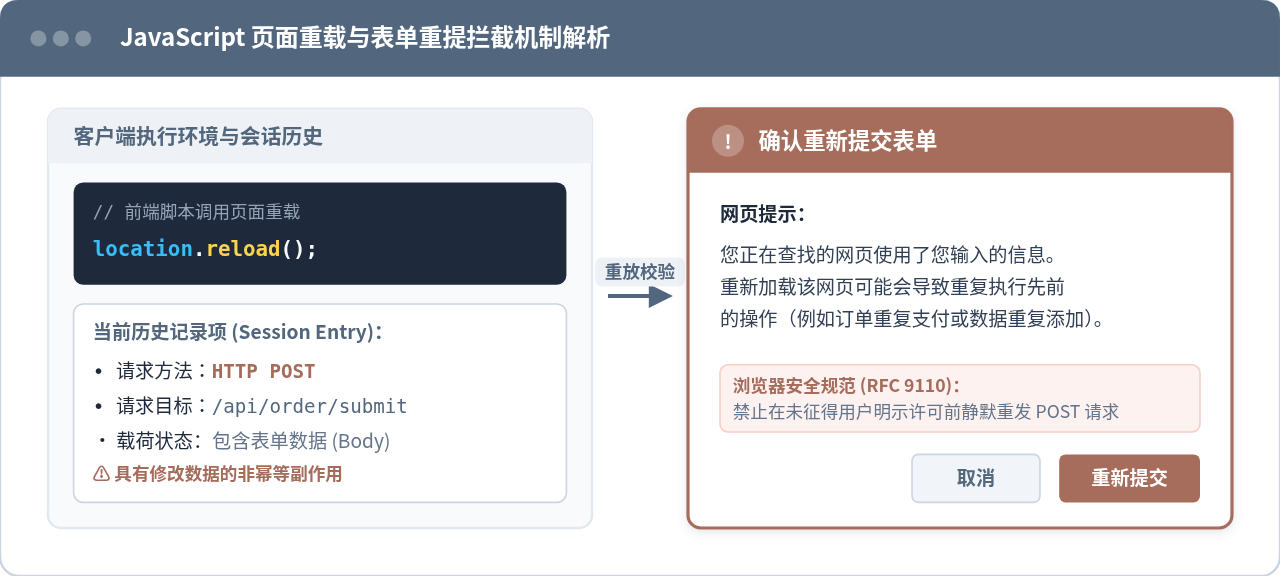
在前端页面开发与日常交互中,当执行
location.reload() 重新加载页面时,浏览器经常会弹出一个模态提示窗口:“确认重新提交表单(Confirm Form Resubmission)”。该现象并不是 JavaScript 引擎的异常,而是浏览器对当前会话历史栈执行安全审计的机制体现:当前页面最初是由携带请求体的 HTTP POST 请求所渲染,当调用重载指令时,浏览器会准备完整重发上一轮包含相同数据的网络请求;因 POST 请求具备非幂等性(重复执行可能导致二次支付、数据重复入库等副作用),浏览器强制要求用户人工确认授权。理解该机制的底层原理,并采用 PRG(Post/Redirect/Get)或异步交互模式,是彻底消除该提示的标准途径。
一、现象背后的核心协议与浏览器历史栈机制
要弄清楚为什么 JavaScript 触发的页面刷新会唤起弹窗,首先需要审视传统 HTML 表单与浏览器会话历史(Session History)的记录规则。
当页面中存在传统表单且设置 method="POST" 时,用户点击提交按钮后,浏览器会打包表单控件内的所有字段,作为 HTTP 请求体(Request Body)发送至指定服务器端点。根据 HTTP 核心规范(RFC 7231 及 RFC 9110):
- HTTP GET 请求具有“安全”且“幂等”的属性:对同一 URL 发起的多次 GET 读取,不应对服务端状态造成非预期的改变,浏览器可以安全地随时重试或从本地缓存中提取。
- HTTP POST 请求具备“非幂等”属性:该请求旨在创建资源、修改数据库或发起事务结算。连续发送两次完全相同的 POST 载荷,往往对应着两次独立的业务动作(例如扣款两次或生成两条重复工单)。
在传统多页架构中,如果服务端在接收到 POST 请求并完成业务处理后,直接返回 HTTP 200 OK 并附带渲染好的 HTML 页面,浏览器就会将当前活动文档与这条 POST 请求紧密绑定,并将其存入会话历史栈中。历史条目不仅记录目标 URL,还会完整保留该页面的初始请求方法(POST)及其携带的请求体数据。
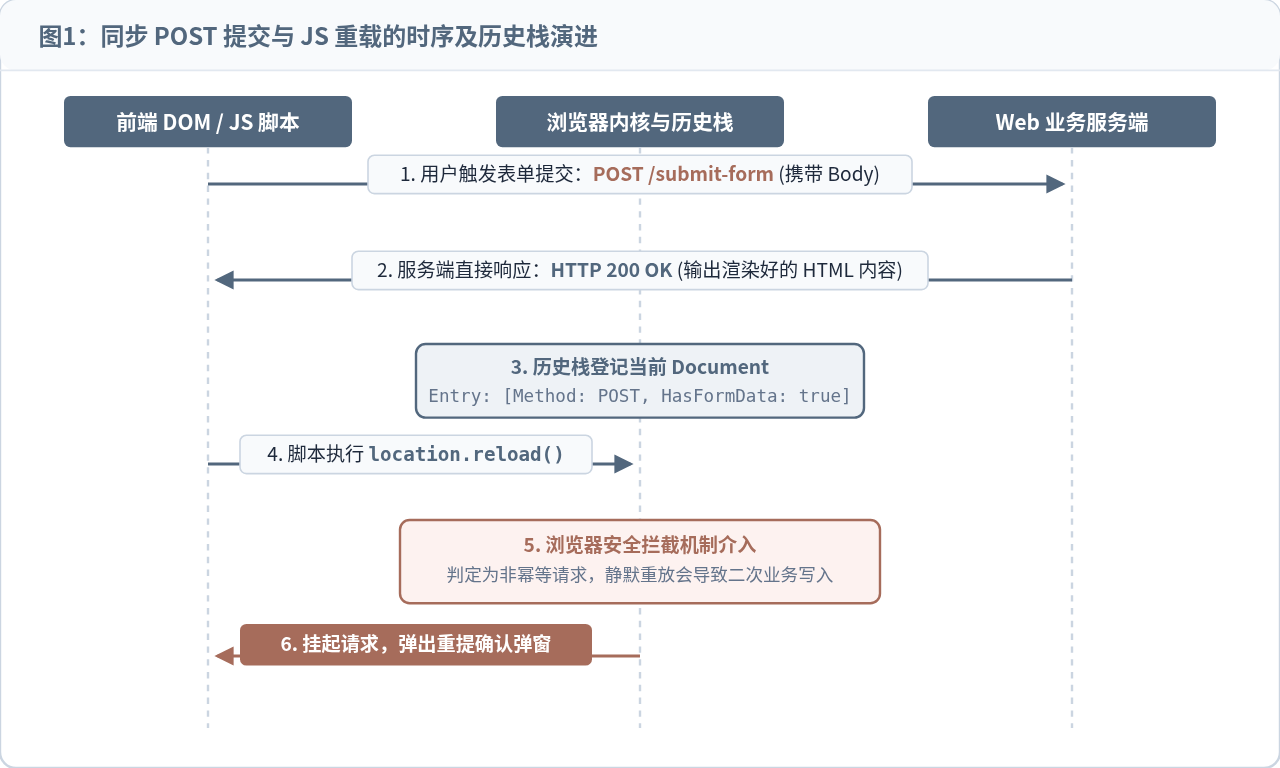
一旦当前文档在历史栈中打上了 POST 标记,任何试图“就地重新拉取该文档”的操作,都会触发浏览器的安全审计拦截器。此时,即使是前端 JavaScript 代码自发执行的刷新逻辑,也会被浏览器挂起,并在界面上呈现确认弹窗。
二、为什么前端 JS 刷新指令同样难逃拦截
部分开发者常常有这样的疑问:“表单提交是由用户触发的,但后续页面中的 location.reload() 是纯粹由前端代码调用的,为什么浏览器不能静默刷新?”
答案在于 location.reload() 的语义定义。在 W3C / WHATWG HTML 规范中,reload() 的职责并不是“向当前 URL 发起一次全新的无状态导航”,而是“使用当前导航条目的资源属性重新加载当前 Document”。
关键原因剖析:如果浏览器允许 JavaScript 脚本在用户不知情的情况下静默执行
location.reload(),恶意脚本便可以在后台通过定时器或事件监听无限次重载当前包含支付数据的 POST 页面,从而造成极其恶劣的财产损失与服务拒绝攻击。因此,现代浏览器严格规定:只要当前会话历史条目来源于 POST,任何形式的重载行为都必须经过人工弹窗确认。
为了清晰辨析不同 JavaScript 刷新与重定位 API 在底层行为上的差异,可以参考以下矩阵对比:
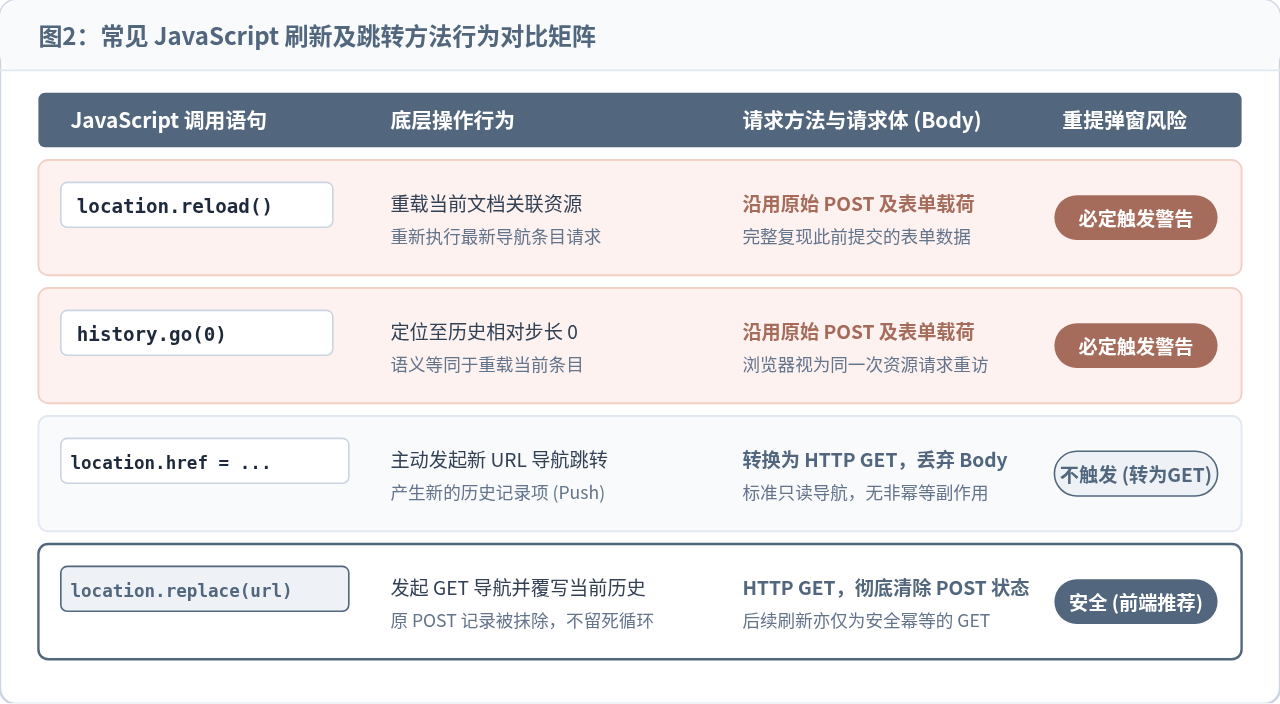
| API 语法 | 底层动作类型 | 携带参数与方法 | 历史记录表现 | 是否弹出重提提示 |
|---|---|---|---|---|
location.reload() |
重载当前关联资源 | 继承原 POST 动词及 Body 载荷 | 原地刷新当前条目 | 会弹出(受防重保护) |
history.go(0) |
定位当前历史步进 | 沿用当前索引的完整上下文 | 定位至当前栈顶 | 会弹出(等同于重载) |
location.href = location.href |
发起全新 URL 导航 | 强制降级为 HTTP GET,清除 Body | 推入新的历史记录 (Push) | 不弹出(转为幂等GET) |
location.replace(targetUrl) |
发起新导航并覆写历史 | 发起 HTTP GET,清空旧 POST 上下文 | 替换当前历史条目 (Replace) | 不弹出(前端首选方案) |
三、根本解决方案:服务端实施 PRG(Post/Redirect/Get)模式
彻底根治刷新弹窗的标准行业实践,是在服务端架构层面引入 PRG(Post/Redirect/Get)设计模式。该模式的核心逻辑在于:绝不在处理 POST 请求的同一个 HTTP 响应中直接输出 HTML 页面。
PRG 模式的操作步骤十分直观且严密:
- Post(表单写入):客户端发起常规 POST 请求,将业务数据发送至接口(例如
/submit-order)。服务端完成落库、事务结算等具有副作用的操作。 - Redirect(重定向):服务端业务处理完毕后,不向客户端渲染 HTML,而是响应一个重定向状态码(推荐使用
HTTP 303 See Other,兼容场景可使用HTTP 302 Found),并在响应头中指定结果页面的地址(例如Location: /order/success)。 - Get(结果读取):浏览器收到 303 状态后,会严格依照规范自动向目标地址发起一个全新的
HTTP GET请求;服务端最后在 GET 路由中渲染并返回结果页面。
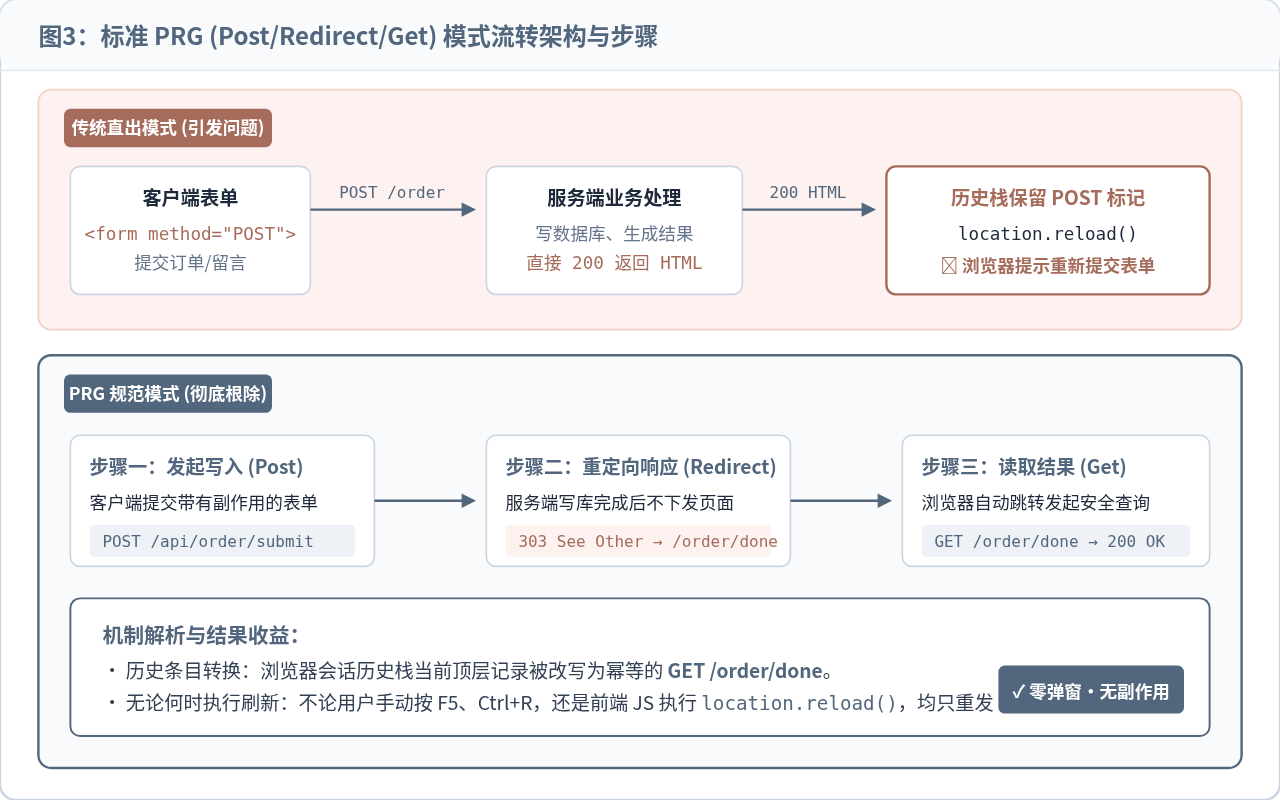
通过 PRG 模式,浏览器会话历史栈的顶层记录被无缝替换为了 [GET] /order/success。此时,不论用户在页面上按下快捷键 F5,还是业务脚本执行 location.reload(),浏览器重新发起的都只是一次单纯、安全的 GET 请求,提示框自然不复存在。
代码对比示例:Node.js / Express 服务端
// ❌ 错误示范:在 POST 路由中直接渲染视图(引发历史栈 POST 残留)
app.post('/api/order/submit', (req, res) => {
  const orderId = db.createOrder(req.body);
  // 直接以 200 返回页面,导致页面历史条目带有 POST 与表单 Body
  res.status(200).render('order-result', { orderId, status: 'success' });
});

// ✅ 推荐示范:采用 PRG 模式响应重定向
app.post('/api/order/submit', (req, res) => {
  const orderId = db.createOrder(req.body);
  // 业务处理完毕后下发 303 重定向头
  res.redirect(303, `/order/result?id=${orderId}`);
});

// 结果页面由专门的 GET 路由负责渲染,确保历史条目为幂等 GET
app.get('/order/result', (req, res) => {
  const orderData = db.getOrder(req.query.id);
  res.status(200).render('order-result', orderData);
});
四、前端独立治理与临时规避方案
在实际项目维护中,前端开发者有时可能受限于遗留系统或跨部门沟通成本,无法立刻修改后端的响应结构。如果必须由纯前端代码规避或修复该问题,可以根据场景选择以下途径。
1. 拦截默认表单,全面转向异步提交(Fetch / Axios)
在现代 Web 开发中,传统同步表单跳转已极少使用。最标准的前端做法是借助 event.preventDefault() 拦截表单的同步提交动作,改由 fetch() 进行异步网络通信。
const formElement = document.querySelector('#checkout-form');

formElement.addEventListener('submit', async (event) => {
  // 阻止浏览器的默认同步提交与页面跳转
  event.preventDefault();

  const formData = new FormData(formElement);
  const payload = Object.fromEntries(formData.entries());

  try {
    const response = await fetch('/api/order/submit', {
      method: 'POST',
      headers: { 'Content-Type': 'application/json' },
      body: JSON.stringify(payload)
    });
    const result = await response.json();

    // 提交成功后仅更新局部 DOM,或通过客户端路由推进
    renderSuccessMessage(result);
  } catch (error) {
    displayErrorMessage(error);
  }
});
由于整个过程中浏览器的顶级窗口没有经历 POST 类型的页面级导航,当前文档依然保持其最初载入时的 GET 上下文。此时后续若有重新拉取数据的诉求,执行 location.reload() 不会受到任何重提限制。
2. 前端强制改写重载指令为 GET 替换
如果在现有存量页面中,确实存在执行表单直出后需要刷新页面的业务逻辑,应将代码中的 location.reload() 或 history.go(0) 替换为显式的 URL 覆写:
// 将原有的重载代码:
// location.reload();

// 改造为使用 replaceState 清除或直接通过 replace 导航至 GET 目标:
window.location.replace(window.location.pathname + window.location.search);
window.location.replace() 会向传入的地址发起一次全新的 HTTP GET 导航,并且它会将当前的历史记录条目覆写掉。这样不仅能够顺利刷新页面数据,还能够消除旧有的 POST 历史残留,防止用户在点击浏览器“后退”按钮时再次遭遇弹窗困扰。
五、排查路径与选型决策全景
针对不同业务系统所面临的技术约束,可以通过下方的选型决策流清晰确定适配的最优解:
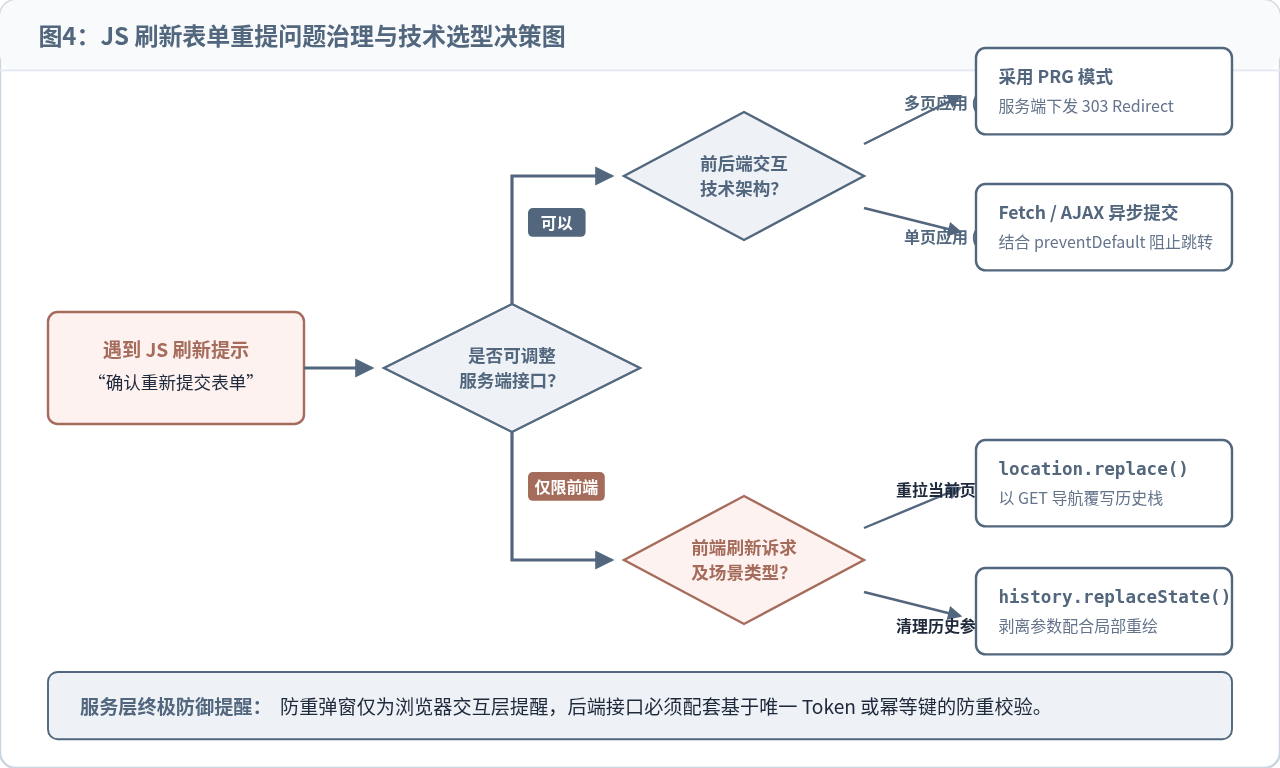
系统健全性提醒:
消除前端提示框主要解决的是用户体验(User Experience)和页面流转顺畅度的问题。对于涉及金融计费、库存变动或核心数据增删的高价值接口,后端业务层始终必须配备防重 Token(CSRF/Form Token)或幂等键(Idempotency Key)机制。即便恶意用户绕过浏览器直接通过脚本重复投递 POST 包,服务端也能依靠防重机制予以拦截,保障系统底层的绝对一致性。
六、排查总结与关键备忘
- 识别诱因:只要刷新出现重提弹窗,必然意味着当前页面是某次 HTTP POST 响应的直接产物,其底层根因是 POST 协议的非幂等性保护。
- 避免滥用:在同步表单提交渲染出的页面中,切忌直接调用
location.reload()或history.go(0)。 - 架构首选:服务端遵循 PRG 模式(303/302 重定向),将写操作与视图读取彻底解耦。
- 前端标准:优先采用
fetch()结合event.preventDefault()进行无刷新交互;若必须执行页面级重拉,改用location.replace()规避历史栈 POST 残留。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章