

针对JavaScript直播播放器(hls.js、mpegts.js、flv.js等)因CORS跨域策略导致视频流或切片加载失败的问题,从MSE架构原理、报错诊断、Nginx与CDN响应头配置、反向代理中转到前端避坑进行系统讲解与排查验证。
怎么解决JS直播播放器因CORS跨域导致加载失败
作者:键盘侠
时间:2026-11-03
浏览:181
文章目录
技术架构
音视频开发
Web 流媒体
网络协议
适用播放器:hls.js / mpegts.js / flv.js / dash.js
JavaScript 直播播放器(如 hls.js、mpegts.js 或 flv.js)在浏览器中播放跨域直播流(HLS 的
.m3u8/.ts 或 HTTP-FLV/WebSocket-FLV)时,因底层依赖 fetch 或 XMLHttpRequest 获取二进制数据并交由 MediaSource(MSE)解封装投喂,会触发严格的同源策略限制。解决该问题的核心在于:在直播流服务源站(Nginx/SRS)或 CDN 边缘节点上补齐 CORS 响应头(特别是 Access-Control-Allow-Origin、Access-Control-Allow-Headers: Range 及 Access-Control-Expose-Headers),并正确放行 OPTIONS 预检请求;当无权修改流媒体源时,则需搭建反向代理层或边缘网关进行请求中转与响应头重写。
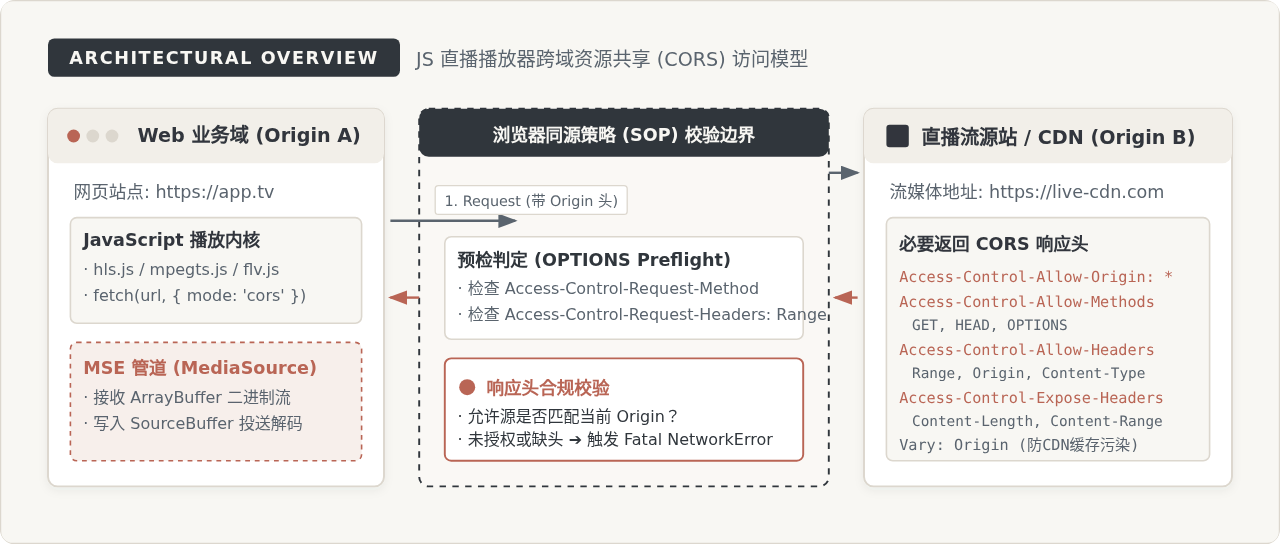
一、为什么 JS 直播播放器必然受制于 CORS
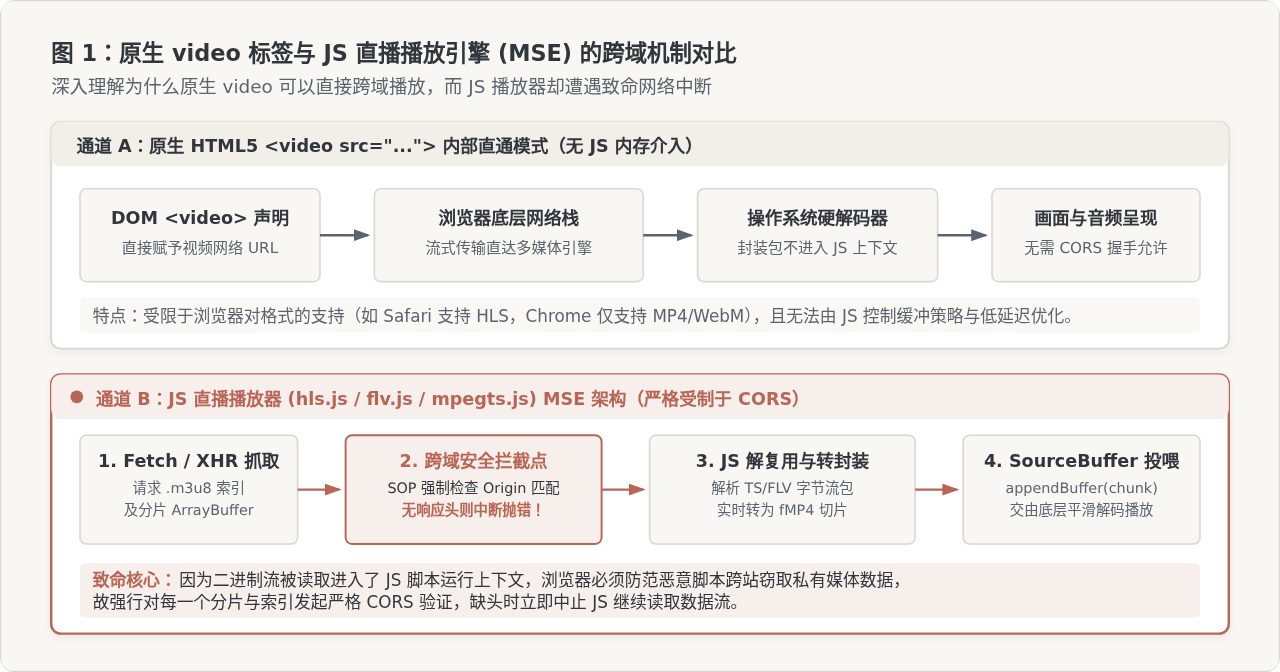
许多前端与流媒体开发者常产生一个疑问:“同一个直播流播放地址,直接配置在原生 <video src="..."> 标签中能够正常播放,为什么换成 hls.js、mpegts.js 或 flv.js 之后,控制台就会立即报出严重的 CORS 错误并彻底停止播放?”
要彻底解决这个问题,首先必须认清浏览器对待不同多媒体加载方式的安全策略差异:
- 原生
<video>标签直通模式:当使用<video src="https://cdn.example.com/live.m3u8">时,浏览器将网络请求交由底层 C++ 多媒体内核直接拉取,音视频数据直接进入操作系统的专用硬件解码管道,渲染到屏幕上。在这个过程中,宿主网页的 JavaScript 运行环境无法读取流的任何原始二进制字节(没有数据泄露风险),因此浏览器只施加最宽松的跨域限制。 - 现代 JS 直播播放器的 MSE / WebAssembly 模式:包括 Safari 之外的所有现代浏览器在播放 HLS 或 HTTP-FLV 时,依赖 JavaScript 播放器库(如 hls.js 或 mpegts.js)。播放器首先在前端使用
fetch()或XMLHttpRequest抓取.m3u8播放列表与音视频切片(ArrayBuffer),随后由 JS 编写的解复用器(Demuxer)解析音视频数据包,最后调用SourceBuffer.appendBuffer()将重组后的 fMP4 切片交由浏览器播放。
根据 W3C 与浏览器的同源策略(Same-Origin Policy, SOP),一旦脚本层试图通过网络接口直接捕获外部源的原始二进制数据,浏览器就必须强制启动 CORS 校验。如果直播流服务器未返回合法的跨域授权响应头,浏览器会立即拦截响应体并向 JS 抛出网络异常,播放器无法拿到视频切片,直播加载即刻失败。
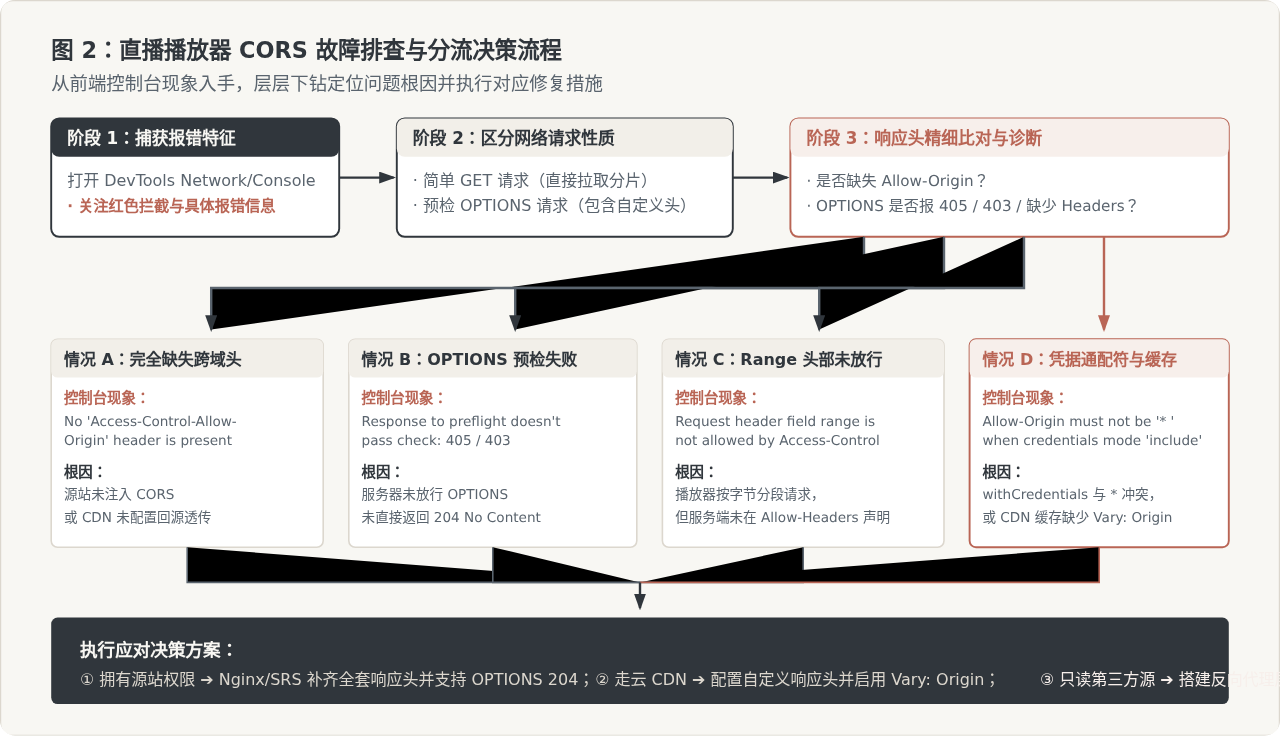
二、直播场景 CORS 报错特征与诊断排查
在实际生产环境中,直播播放器加载失败并不仅有一种表现。通过 Chrome DevTools 控制台与 Network 面板,可以将 CORS 故障细分为以下四种典型特征:
1. 完全缺失跨域允许头(No 'Access-Control-Allow-Origin')
Access to fetch at 'https://live-cdn.example.com/live/stream.m3u8' from origin 'https://app.tv'
has been blocked by CORS policy: No 'Access-Control-Allow-Origin' header is present on the requested resource.
这是最普遍的报错。表明服务端(或 CDN)在响应 .m3u8 或分片时,完全没有配置任何跨域响应头。播放器抛出 networkError (manifestLoadError) 致命错误。
2. OPTIONS 预检请求被拒绝(Preflight 405 / 403)
Response to preflight request doesn't pass access control check:
It does not have HTTP ok status. (HTTP 405 Method Not Allowed)
当播放器在请求头中携带了自定义头部(例如鉴权 Token),或者使用了部分特殊参数时,浏览器会在正式 GET 请求之前先发出一条 HTTP OPTIONS 预检请求。如果流媒体源站只支持 GET/HEAD 方法而将 OPTIONS 视为非法方法并返回 405 或 403,浏览器会判定预检失败,后续实际视频流请求直接被掐断。
3. Range 范围请求头未被放行
Request header field range is not allowed by Access-Control-Allow-Headers in preflight response.在低延迟直播、点播转直播或 fMP4 切片播放中,播放器常通过 Range: bytes=0-131072 进行字节分段按需加载。Range 属于非简单请求头,服务端必须在 Access-Control-Allow-Headers 中显式声明 Range,否则预检失败。
4. 携带凭据与通配符星号冲突
The value of the 'Access-Control-Allow-Origin' header in the response must not be the wildcard '*'
when the request's credentials mode is 'include'.
当播放器前端配置了带 Cookie 跨域传输(withCredentials: true)时,服务端响应的 Access-Control-Allow-Origin 绝对不能设置为通配符 *,而必须动态回显具体请求源 https://app.tv,并附带 Access-Control-Allow-Credentials: true。
使用命令行工具精确定位
排查时不应盲目刷新页面,可使用 curl 在终端中直接伪造浏览器的 Origin 头部,观察返回的实际响应头:
# 1. 模拟浏览器发送跨域 GET 请求
curl -I -H "Origin: https://app.tv" "https://live-cdn.example.com/live/stream.m3u8"

# 2. 模拟浏览器预检 OPTIONS 请求(重点测试 Range 头部放行与 204 状态)
curl -I -X OPTIONS   -H "Origin: https://app.tv"   -H "Access-Control-Request-Method: GET"   -H "Access-Control-Request-Headers: Range"   "https://live-cdn.example.com/live/stream.m3u8"
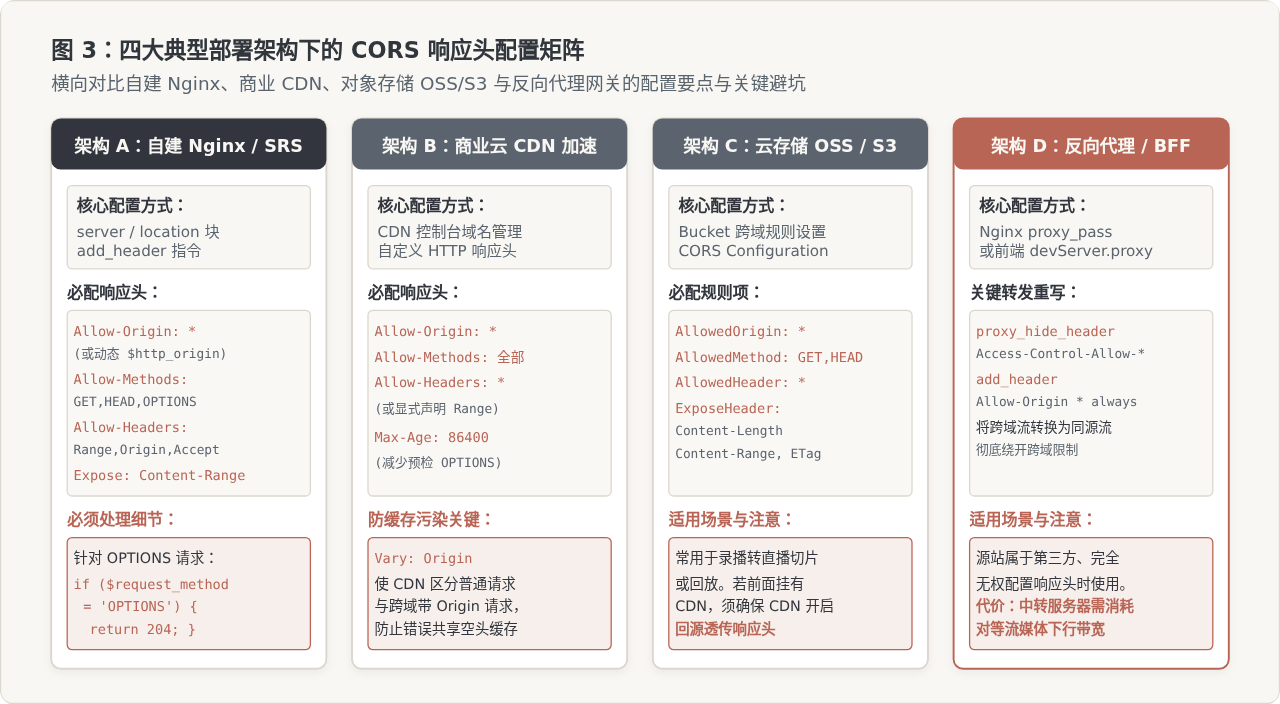
三、服务端与 CDN 端的标准修复配置
绝大多数直播流播放跨域问题的根治点都在服务端。根据自身部署架构,采用以下经过生产环境检验的标准配置:
1. Nginx 流媒体服务器配置(最通用落地方案)
如果使用的是自建 Nginx 搭配 nginx-rtmp-module 或 HTTP-FLV 模块,在对应的 location 块中添加跨域拦截逻辑。注意必须妥善处理 OPTIONS 请求与分片暴露头:
location /live {
    # 匹配推流/拉流目录,支持 .m3u8, .ts, .flv, .m4s
    types {
        application/vnd.apple.mpegurl m3u8;
        video/mp2t ts;
        video/x-flv flv;
    }

    # 1. 基础允许域:公开直播可设为 *;若需鉴权防盗链,可指定为具体域名或 $http_origin
    add_header 'Access-Control-Allow-Origin' '$http_origin' always;
    add_header 'Access-Control-Allow-Credentials' 'true' always;
    add_header 'Access-Control-Allow-Methods' 'GET, HEAD, OPTIONS' always;
    add_header 'Access-Control-Allow-Headers' 'DNT,User-Agent,X-Requested-With,If-Modified-Since,Cache-Control,Content-Type,Range,Authorization' always;

    # 2. 必须暴露的响应头:播放器根据 Content-Range 计算已下载时长与缓冲进度
    add_header 'Access-Control-Expose-Headers' 'Content-Length,Content-Range' always;

    # 3. 预检缓存有效期(秒):避免浏览器对每个分片都重复发送 OPTIONS
    add_header 'Access-Control-Max-Age' 1728000 always;

    # 4. 拦截并秒级响应 OPTIONS 预检请求
    if ($request_method = 'OPTIONS') {
        return 204;
    }

    # 原有流媒体转发或根目录配置
    alias /tmp/hls;
}
特别提醒:Nginx 的 add_header 继承机制
Nginx 的 add_header 指令存在继承屏蔽机制:如果在子配置块(如 if 内部或深层 location)中声明了任何一条 add_header,上层定义的全部 add_header 将自动失效!因此,如果对 OPTIONS 返回 204,必须在 if ($request_method = 'OPTIONS') 内部重新将 Access-Control-Allow-* 头全部写齐,或者直接使用最精简的独立配置。
2. 商业云 CDN(阿里云 / 腾讯云 / Cloudflare / AWS CloudFront)配置
在大型直播分发中,流媒体切片通常经由 CDN 边缘节点分发。此时即使源站配置了跨域头,如果 CDN 节点剥离了响应头,依然会导致播放失败。配置步骤如下:
- 登录 CDN 控制台,找到直播加速域名,进入 缓存配置 或 高级配置 ➔ HTTP 响应头。
- 添加
Access-Control-Allow-Origin,配置为*(若有跨域账号体系,配置为特定白名单域名)。 - 添加
Access-Control-Allow-Methods,勾选GET, HEAD, OPTIONS。 - 添加
Access-Control-Allow-Headers,必须包含Range, Origin, Content-Type, Accept。 - 添加
Access-Control-Expose-Headers,配置为Content-Length, Content-Range。 - 核心避坑设置:开启
Vary: Origin响应头。此项极其关键,能强制 CDN 边缘节点将“带 Origin 的请求”与“不带 Origin 的请求”隔离缓存,防止普通爬虫或直连请求预先将无跨域头的响应缓存在 CDN 节点中。
四、无法修改源站时的反向代理中转方案
在对接第三方供应商提供的直播流、或者内网 RTSP/RTMP 转流设备(固件封闭不可控)时,我们无权修改流媒体源站的配置。此时最直接且稳健的工程实践是:搭建反向代理层(BFF Gateway),将外部跨域流转为同域流。
1. 生产环境:Nginx 反向代理与响应头重写
部署一台中间代理服务器(或利用已有业务 Nginx 网关),请求由代理服务器转发至第三方直播源,并在响应时剥离可能冲突的旧头、注入标准的 CORS 头部:
location /proxy-live/ {
    # 转发至第三方不可控的直播流源站
    proxy_pass https://thirdparty-live.vendor.com/;

    # 屏蔽上游可能返回的冲突跨域头,防止头信息重复导致浏览器报错
    proxy_hide_header 'Access-Control-Allow-Origin';
    proxy_hide_header 'Access-Control-Allow-Credentials';
    proxy_hide_header 'Access-Control-Allow-Methods';
    proxy_hide_header 'Access-Control-Allow-Headers';

    # 注入标准允许头
    add_header 'Access-Control-Allow-Origin' '*' always;
    add_header 'Access-Control-Allow-Methods' 'GET, HEAD, OPTIONS' always;
    add_header 'Access-Control-Allow-Headers' 'Range, Origin, Content-Type, Accept' always;
    add_header 'Access-Control-Expose-Headers' 'Content-Length, Content-Range' always;

    # 针对分片长连接优化
    proxy_http_version 1.1;
    proxy_set_header Connection "";
    proxy_buffering off; # 关闭缓冲,直播流即刻下发,降低延迟
}
在前端播放器初始化时,只需将原直播地址 https://thirdparty-live.vendor.com/stream.m3u8 替换为本站代理路径 https://app.tv/proxy-live/stream.m3u8 即可。
2. 本地研发联调:前端构建工具 Proxy 配置
如果在本地 localhost:3000 或 localhost:5173 开发阶段遇到跨域,无需改动后端,直接在前端脚手架中配置代理:
// vite.config.js 示例
export default defineConfig({
  server: {
    proxy: {
      '/api-live': {
        target: 'https://live-origin.example.com',
        changeOrigin: true,
        rewrite: (path) => path.replace(/^\/api-live/, ''),
        headers: {
          // 伪造同源请求,绕过上游校验
          Referer: 'https://live-origin.example.com'
        }
      }
    }
  }
});
五、前端播放器配置要点与关键避坑指南
除了服务端的配合,前端播放器自身的配置不当也会直接诱发跨域异常。以下梳理在主流播放器(hls.js / mpegts.js)中的四大高发避坑点:
1. withCredentials 的滥用隐患
很多开发者为了传递登录状态,在播放器中默认开启凭据传递:
// 错误示范:在无私有鉴权 Cookie 时盲目开启
const hls = new Hls({
    xhrSetup: function (xhr, url) {
        xhr.withCredentials = true; // 触发与 Access-Control-Allow-Origin: * 的冲突!
    }
});避坑结论:若服务端响应头配置的是通配符 Access-Control-Allow-Origin: *,浏览器规范严禁 withCredentials = true。如果直播流不需要依靠 Cookie 鉴权(大部分 CDN 通过 URL 签名参数 ?token=xxx 进行防盗链),请务必保持 withCredentials: false。
2. 混合内容拦截(Mixed Content)常被误判为 CORS
当宿主网页部署在 HTTPS 协议(如 https://app.tv)下,而直播流使用了纯 HTTP 地址(如 http://live.example.com/stream.flv)时,现代浏览器会在网络层直接封锁该请求,报错:
Mixed Content: The page at 'https://app.tv' was loaded over HTTPS,
but requested an insecure resource 'http://live.example.com/stream.flv'. This request has been blocked.
在部分播放器控制台封装下,该报错常与网络错误混合输出,让开发者误以为是跨域头缺失。解决此问题必须对直播源升级启用 SSL/TLS 证书,或者在中间网关层做 HTTPS 终结转接。
3. CDN 跨域缓存投毒(Cache Poisoning)
部分线上直播在凌晨或冷门时段播放正常,但在高峰期部分用户突然发生 CORS 报错。排查发现:某爬虫或移动端 App(不发 Origin 头部)首先向 CDN 边缘节点拉取了 .m3u8 切片,CDN 将不包含任何跨域头的原始响应缓存了下来;随后 Web 浏览器跨域拉流命中该缓存切片,浏览器检测不到 Access-Control-Allow-Origin,引发大面积断流。根治方法必须依靠在服务端和 CDN 添加 Vary: Origin 头部。
六、完整排查验证清单与总结
当修复配置部署完毕后,应严格按照标准化四步清单执行验证,确认全流程闭环:
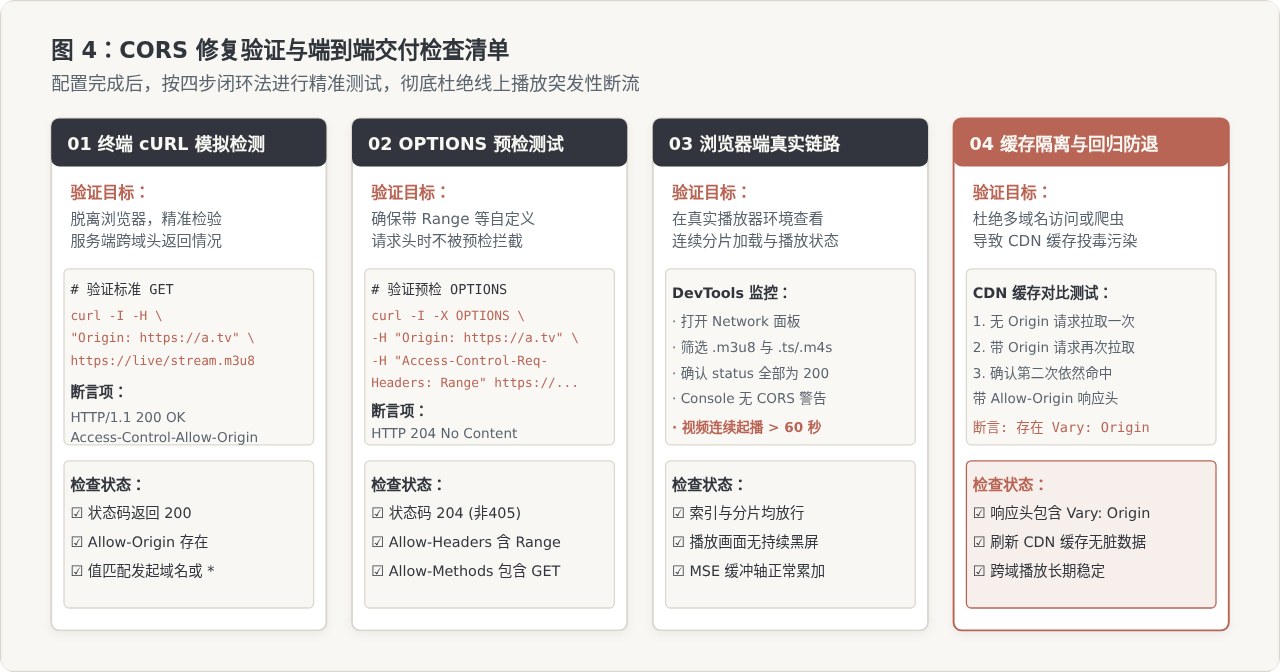
| 验证环节 | 测试方法与操作 | 预期正确结果 | 未通过时对应处置 |
|---|---|---|---|
| 1. 基础跨域头响应 | curl -I -H "Origin: https://app.tv" <流地址> |
HTTP 200,且含 Access-Control-Allow-Origin |
检查 Nginx add_header 或 CDN 响应头规则是否生效 |
| 2. 预检请求拦截 | curl -I -X OPTIONS -H "Origin: https://app.tv" -H "Access-Control-Request-Headers: Range" <流地址> |
HTTP 204 No Content,且含 Allow-Headers: Range |
检查 Nginx 是否对 OPTIONS 做了 return 204 |
| 3. 分片持续加载 | 在浏览器播放页面中打开 Network 面板持续观察 60 秒 | .m3u8 与后续 .ts/.m4s 状态均为 200 |
排查切片子目录是否缺少跨域配置或分片域名不一致 |
| 4. CDN 缓存隔离 | 检查响应头中是否存在 Vary: Origin |
响应头明确携带 Vary: Origin |
在 CDN 控制台开启 Vary 策略,防止无头请求污染跨域缓存 |
总结:解决 JS 直播播放器的 CORS 跨域问题,其核心在于理解 MSE 架构对原始二进制流的安全控制要求。通过在源站或 CDN 配置完备的响应头矩阵(特别注意 Range 头部授权与 OPTIONS 预检的 204 快速响应),辅助以 Vary: Origin 杜绝缓存污染;而在源站受限场景下果断采用反向代理中转,即可彻底攻克直播加载失败的顽疾,保障流媒体播放的高可用与低延迟。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章