

深入解析Java代码无法在现代浏览器直接运行的底层原因,对比JVM与浏览器JS引擎的架构差异与安全沙箱机制,回顾Applet退场历史,并详解现代工程中Java与JavaScript通过RESTful API、WebSocket及GraalVM实现高效互操作的实践方案与避坑指南。
为什么Java代码不能在浏览器直接运行?解析Java与JavaScript的互操作性
作者:清欢
时间:2026-11-03
浏览:386
文章目录
核心结论:Java 代码无法在现代浏览器中直接运行,根本原因在于现代 Web 浏览器内核仅内建了 JavaScript 解释执行引擎与 WebAssembly 虚拟机,缺失运行 Java 字节码所必需的 Java 虚拟机(JVM);同时现代浏览器强制执行沙箱安全模型,天然阻断了本地进程与插件调用。在现代软件架构中,Java 与 JavaScript 并非通过“在前端直接执行 Java 源码”来实现集成,而是通过基于 HTTP/WebSocket 的网络数据契约、以及同进程多语言运行时(如 GraalVM)两种标准路径实现深度互操作。
一、执行环境的根本差异:JVM 架构与浏览器沙箱
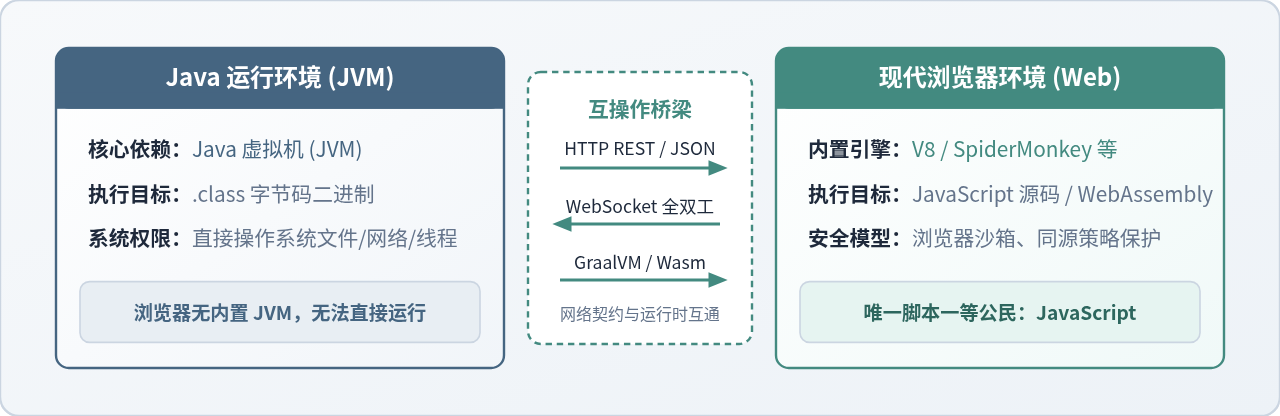
要理解 Java 为何不能在浏览器直接跑起来,必须先从两者的指令解析机制和底层宿主权限说起。很多人因为名称中都包含“Java”而产生误解,但从语言内核到运行体系,两者完全分属不同的生态体系。
Java 是一门编译型与解释型相结合的高级语言。编写的 .java 源代码通过 javac 编译器生成平台无关的 .class 字节码文件。运行该字节码必须依赖完整的 Java 虚拟机(JVM),其中包含类加载子系统、执行引擎(解释器与 JIT 即时编译器)、垃圾回收器(GC),以及直接调用本地操作系统的 JNI(Java Native Interface)接口。
与此相对,现代 Web 浏览器(如 Google Chrome、Mozilla Firefox、Apple Safari)的设计目标是在全球不受信任的开放网络环境中展示多媒体文档。浏览器内部部署的是专用的脚本引擎(如 Chromium 的 V8、Firefox 的 SpiderMonkey),它们原生只接受 JavaScript 文本源码与经过 W3C 标准认证的 WebAssembly 二进制格式。浏览器中没有集成 JVM 字节码解释器,因此浏览器内核既无法识别 .class 结构,也无法分配对应的 JVM 堆内存与方法区。
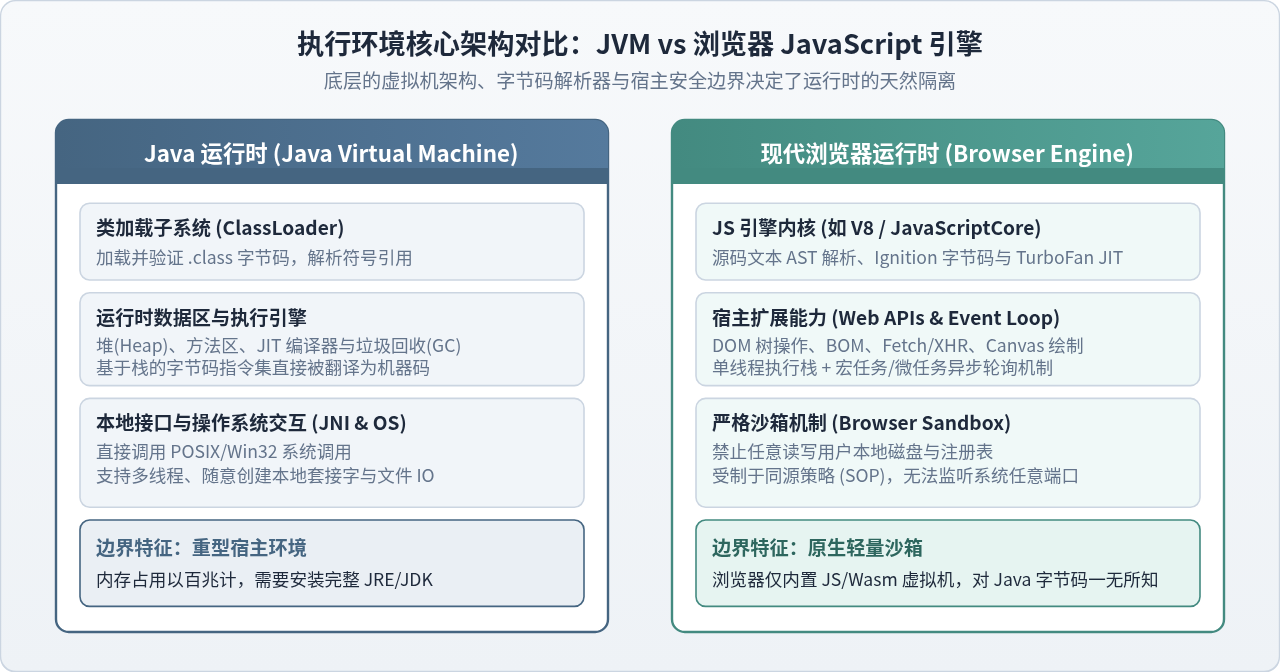
更关键的差异在于系统权限边界:
- 系统直接访问权:标准 Java 程序拥有访问宿主计算机底层资源的几乎全部权限,能够任意读写本地磁盘文件、监听任意网络端口、调用 C/C++ 动态链接库。
- 浏览器受限沙箱:浏览器运行的代码默认不可信任。JavaScript 代码被严格限制在浏览器的安全沙箱内,受到同源策略(Same-Origin Policy)约束,绝不允许直接读取操作系统私有文件或向本地随意发起底层套接字监听。若允许未经沙箱约束的 Java 原生字节码在浏览器执行,任何恶意网页都能轻而易举格式化访问者的硬盘或植入木马。
二、历史回溯:Java Applet 曾“在浏览器运行”与被彻底淘汰的全过程
许多资深开发者会回忆起早年间网页上确实运行过 Java 程序。那并不是浏览器原生运行了 Java,而是借助了当时盛行的外部浏览器插件技术(NPAPI,Netscape Plugin Application Programming Interface)。
在 1995 年前后,早期 JavaScript 语言能力极其简陋,无法处理复杂图表、音视频或企业级图形界面。Sun Microsystems 推出了 Java Applet 技术:网页中编写 <applet code="Main.class"> 标签,浏览器遇到此标签后,通过 NPAPI 接口在操作系统中唤醒本地已安装的 Java 运行环境(JRE)。本地 JRE 在浏览器的窗口区域内“挖孔开窗”,接管绘图与运算。
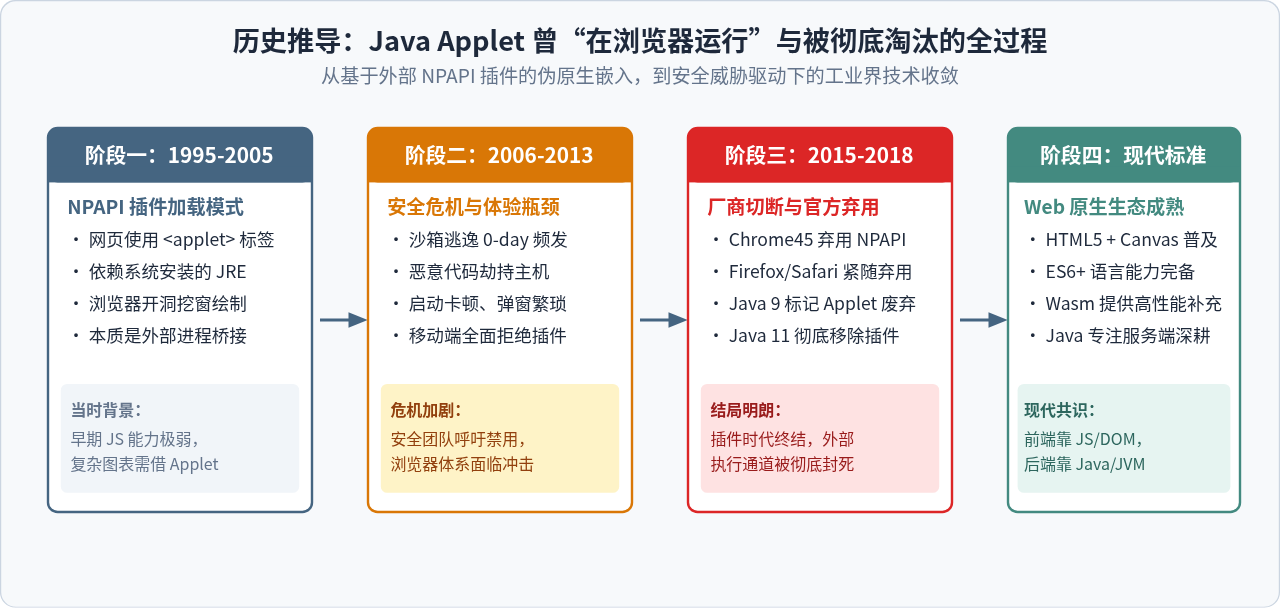
这种通过外部插件实现伪原生运行的方式最终走向灭亡,主要由于以下三个不可调和的缺陷:
- 严重的安全漏洞危机:Applet 试图在客户端维持自身的轻量沙箱,但攻击者不断挖掘出 JVM 沙箱逃逸漏洞(Sandbox Escape 0-day)。恶意网页只要诱导用户点击,即可穿透沙箱在用户电脑上获得系统管理员权限,造成全球范围内的安全灾难。
- 极其糟糕的用户体验:运行 Applet 要求用户本地预先安装上百兆的 JRE 环境,浏览器加载时伴随漫长的冷启动等待和频繁的安全警告弹窗。此外,伴随 iPhone 与 Android 引领的移动互联网爆发,移动端浏览器出于功耗与安全考虑全面封杀 NPAPI 插件。
- Web 标准的技术收敛:随着 HTML5 规范、CSS3、Canvas 2D/WebGL 以及 ECMAScript 6+ 标准的快速成熟,现代 JavaScript 已经具备了构建高复杂度单页应用(SPA)与 3D 渲染的全部能力,外部插件的存在价值彻底归零。
最终,Google Chrome 在 2015 年发布的 Chrome 45 中彻底移除了 NPAPI 插件支持;Firefox 和 Safari 也迅速跟进完全禁用。Oracle 官方在 JDK 9 中将 Applet 标记为废弃(Deprecated),并在 JDK 11 中彻底移除了浏览器插件模块。自此,Java 彻底退出了浏览器客户端界面展示的历史舞台。
三、现代架构下的互操作性实践:Java 与 JavaScript 如何高效协作
在理解了两者物理与安全维度的边界之后,回到现代工程开发:当我们需要结合 Java 强大的企业级业务逻辑、高并发数据处理能力,以及 JavaScript 无与伦比的浏览器交互呈现能力时,该如何实现两者的互操作?
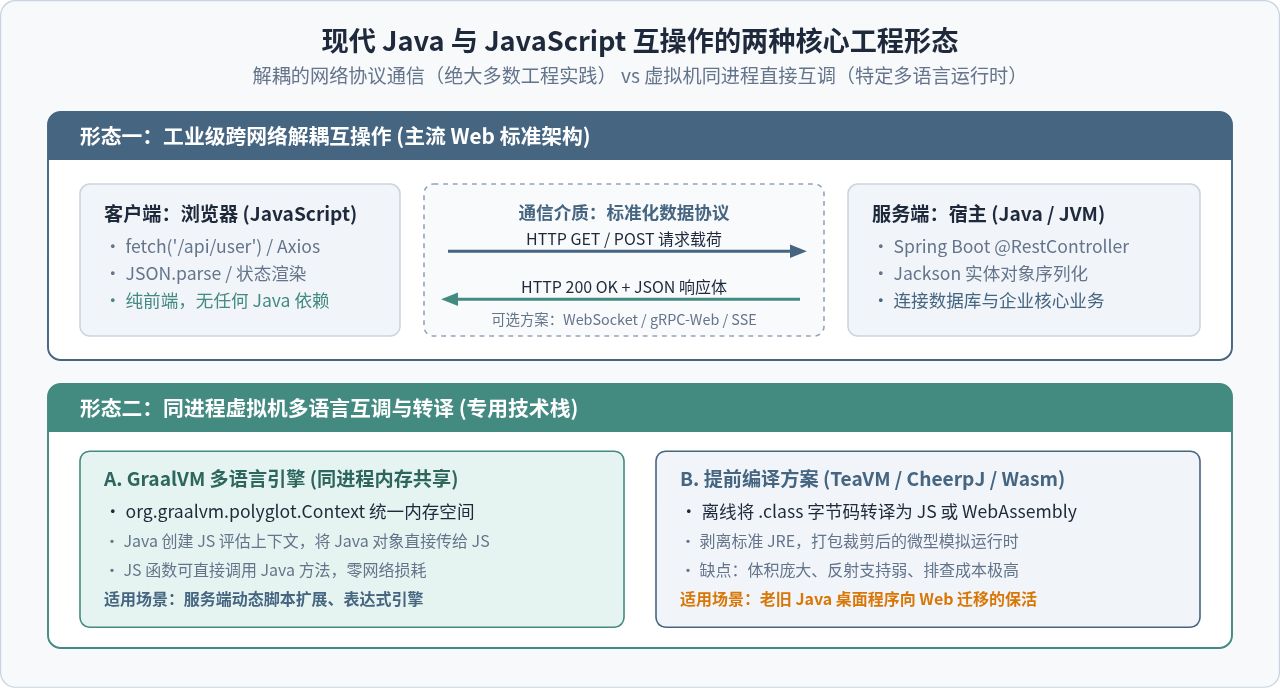
形态一:基于标准化数据协议的网络解耦互操作(工业界 99% 的选择)
现代 Web 架构的主流规范是前后端分离:Java 运行在受控的服务端集群中,负责连接持久化数据库、调度事务与计算规则;浏览器运行前端 JavaScript,负责组件渲染、事件响应与用户交互。两者通过标准化、语言无关的 HTTP/JSON 协议进行通信互操作。
下面通过一套完整的端到端代码展示实际生产中的标准交互流程:
1. Java 服务端(Spring Boot)对外发布标准 API
在后端工程中,通过控制器定义 RESTful 端点,将 Java 内部的领域对象自动序列化为 JSON 字符串发送至前端:
package com.example.controller;

import org.springframework.web.bind.annotation.*;
import java.util.HashMap;
import java.util.Map;

/**
 * 生产环境标准的 Java REST 控制器示例
 */
@RestController
@RequestMapping("/api/v1/system")
public class SystemStatusController {

    @GetMapping("/metrics")
    public Map<String, Object> getSystemMetrics() {
        Map<String, Object> response = new HashMap<>();
        response.put("serviceName", "order-center");
        response.put("activeThreads", Thread.activeCount());
        response.put("freeMemoryMB", Runtime.getRuntime().freeMemory() / (1024 * 1024));
        response.put("status", "HEALTHY");
        // 返回 Java Map,Spring 内部 Jackson 会自动将其序列化为合法 JSON 文本
        return response;
    }
}
2. 前端浏览器(JavaScript)消费数据与驱动 DOM
前端页面完全不需要知道后端是 Java、Go 还是 Python,仅使用浏览器原生标准 fetch API 进行异步通信:
// 前端 JavaScript 异步调用 Java 服务端接口
async function fetchBackendMetrics() {
  try {
    const response = await fetch('/api/v1/system/metrics', {
      method: 'GET',
      headers: {
        'Accept': 'application/json'
      }
    });

    if (!response.ok) {
      throw new Error(`HTTP error! status: ${response.status}`);
    }

    // 将网络流反序列化为 JavaScript 原生对象
    const data = await response.json();
    console.log('收到来自 Java 服务端的数据:', data);

    // 更新网页 UI
    document.getElementById('status-display').textContent =
      `服务: ${data.serviceName} | 活跃线程: ${data.activeThreads} | 状态: ${data.status}`;
  } catch (err) {
    console.error('接口请求失败:', err);
  }
}

// 执行请求
fetchBackendMetrics();
形态二:同进程与虚拟机级别的跨语言直接调用(GraalVM Polyglot)
除了网络解耦,在某些业务场景下(如在 Java 规则引擎中动态执行用户编写的 JavaScript 脚本计算公式,或构建插件化工作流),我们希望在同一个进程内存空间内实现 Java 与 JavaScript 的直接函数互调。此时可以使用 Oracle 开源的新一代多语言通用虚拟机 —— GraalVM。
GraalVM 提供了 Polyglot API,消除了跨网络调用的序列化开销,允许在 Java 中安全嵌入并调用 JavaScript 上下文:
import org.graalvm.polyglot.Context;
import org.graalvm.polyglot.Value;

public class PolyglotDemo {
    public static void main(String[] args) {
        // 启动多语言沙箱上下文,启用 JavaScript 支持
        try (Context context = Context.create("js")) {
            // 1. 在 Java 中执行一段 JavaScript 代码计算
            Value jsFunction = context.eval("js",
                "(price, discount) => price * discount");

            // 2. 从 Java 侧直接传递参数并调用 JS 函数
            Value result = jsFunction.execute(100.0, 0.85);
            System.out.println("JS 计算折扣结果: " + result.asDouble()); // 输出 85.0

            // 3. 将 Java 原生对象注入给 JavaScript 使用
            context.getBindings("js").putMember("javaHost", new DataProcessor());
            context.eval("js", "javaHost.logMessage('来自 JavaScript 脚本的调用')");
        }
    }
}

class DataProcessor {
    public void logMessage(String msg) {
        System.out.println("[Java 接收回调] " + msg);
    }
}
注意:GraalVM 适用于服务端执行 JS 脚本,并非将 Java 塞入浏览器。如果确实有极特殊的离线需求(例如要把一个已有数万行 Java 矩阵算法库完全不改写地在浏览器离线跑),现代技术路径是借助 TeaVM 或 CheerpJ 这类 AOT(提前编译)工具,将 Java 字节码转译为纯 JavaScript 或 WebAssembly 二进制。但这种方案输出包体积往往数兆以上、无法动态反射且排查困难,只用于特定旧系统遗产的保活,不作为常规 Web 业务开发的推荐路线。
四、工程落地中的关键细节与避坑指南
在落地 Java 与 JavaScript 的互操作时,开发者经常会因为两种语言基础类型系统的细微差异而踩坑,以下三点必须重点防范:
高频陷阱 1:Java 64 位 Long 整数在 JavaScript 中的精度截断
Java 的
解决方案:在 Java DTO 实体中对 Long 字段添加 Jackson 注解,序列化时强制转为字符串格式传输:
Java 的
long 类型占用 64 位整型(取值范围达到 \(-2^{63}\) 至 \(2^{63}-1\));而原生 JavaScript 在使用 JSON.parse 时的数字类型默认解析为双精度浮点数(IEEE 754 标准),其安全整数范围仅为 \(-(2^{53} - 1)\) 到 \(2^{53} - 1\)(即最大安全值为 9007199254740991)。当后端使用 Snowflake(雪花算法)生成订单分布式 ID(通常为 19 位数字)并直接返回数值时,前端 JS 接收到的最后两位往往会精度丢失变成 00。解决方案:在 Java DTO 实体中对 Long 字段添加 Jackson 注解,序列化时强制转为字符串格式传输:
@JsonSerialize(using = ToStringSerializer.class) private Long orderId;
常见互操作特性对比
| 特性维度 | 标准前后端网络交互 (REST/JSON) | 同进程交互 (GraalVM Polyglot) | 字节码转译方案 (TeaVM/CheerpJ) |
|---|---|---|---|
| 运行物理位置 | Java 跑在后端服务器,JS 跑在浏览器 | Java 与 JS 同在宿主服务器 JVM 进程中 | 均在客户端浏览器 WebAssembly/JS 虚拟机 |
| 通信性能消耗 | 存在网络 RTT 时延与 JSON 序列化开销 | 内存级对象直传,毫秒以内零网络开销 | 浏览器本地 CPU 计算,无网络传输开销 |
| 安全沙箱隔离 | 天然物理网络隔离,安全性最高 | 依赖 GraalVM 运行时配置的权限限制 | 完全处于浏览器受限前端沙箱之内 |
| 工程维护难度 | 低,行业统一标准,生态工具链极其完备 | 中,需要熟悉 GraalVM 语境及依赖配置 | 高,代码体积膨胀,排查与编译调试复杂 |
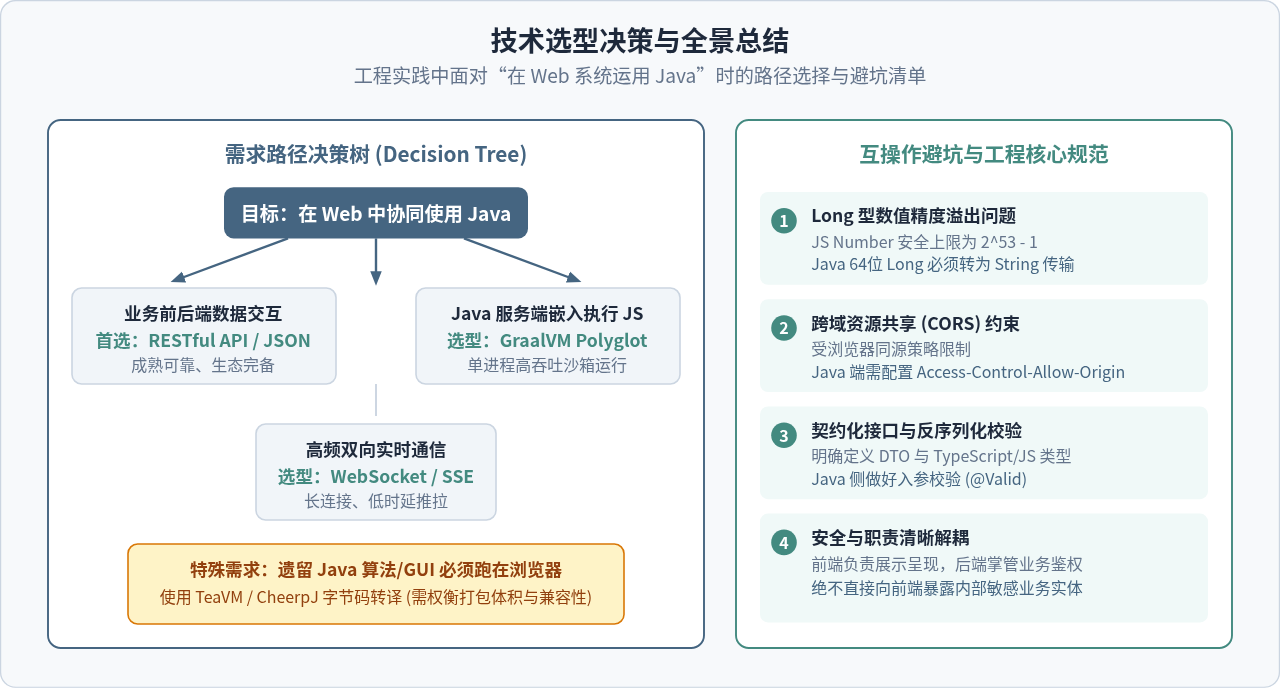
五、总结
Java 代码不能在浏览器直接运行,是计算机工业发展与 Web 标准演进的必然结果。浏览器对轻量、安全沙箱的严格诉求,决定了它绝不能随意引入拥有无限制操作系统调用权限的重型虚拟机;而 Java Applet 历史上的兴起与衰退,也印证了插件体系的不可持续。
现代软件工程通过清晰的边界划分做到了物尽其用:让 Java 在企业级后端专注高吞吐、强类型、高并发的稳定业务底座,让 JavaScript 在浏览器前端释放灵活响应与丰富的交互体验。两者通过 RESTful API、WebSocket、JSON 等开放网络协议进行松耦合协作,才是当今构建健壮 Web 系统最稳妥、最标准的技术范式。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章