
深入剖析JavaScript数组操作中因直接赋值与浅拷贝引发的数据篡改陷阱。详细解析栈堆内存机制、浅拷贝适用边界、深拷贝主流方案(structuredClone、JSON序列化、lodash)的优劣对比,并提供工程实践中精确的选型决策模型。

当前位置:首页 > JavaScript 数组与数据处理 > 正文
避免JS数组修改陷阱:浅拷贝与深拷贝的选择
作者:木棉
时间:2026-11-22
浏览:145
文章目录
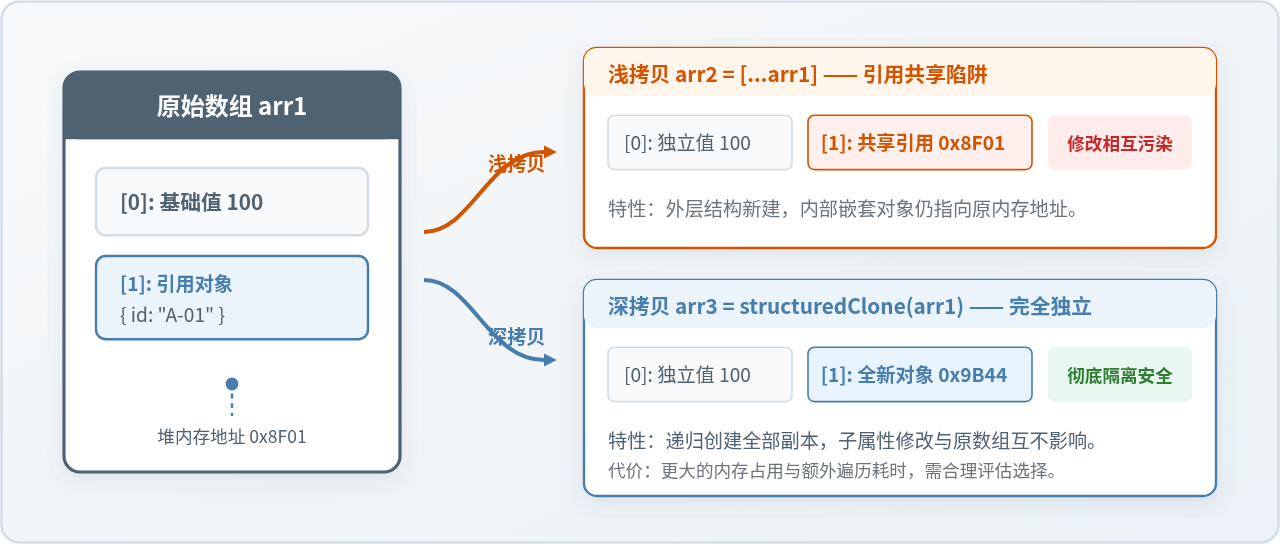
在 JavaScript 开发中,数组作为引用类型,直接赋值只会传递内存指针;浅拷贝虽然为外层数组新建了容器,但若包含对象或嵌套数组,其内部仍然共享同一份引用。只有明确业务数据结构与修改意图,在浅拷贝与深拷贝之间做出准确选型,才能从根源上杜绝状态意外篡改、组件异常重渲染和难以排查的数据污染缺陷。
一、陷阱重现:为什么直接赋值会导致原数组被篡改?
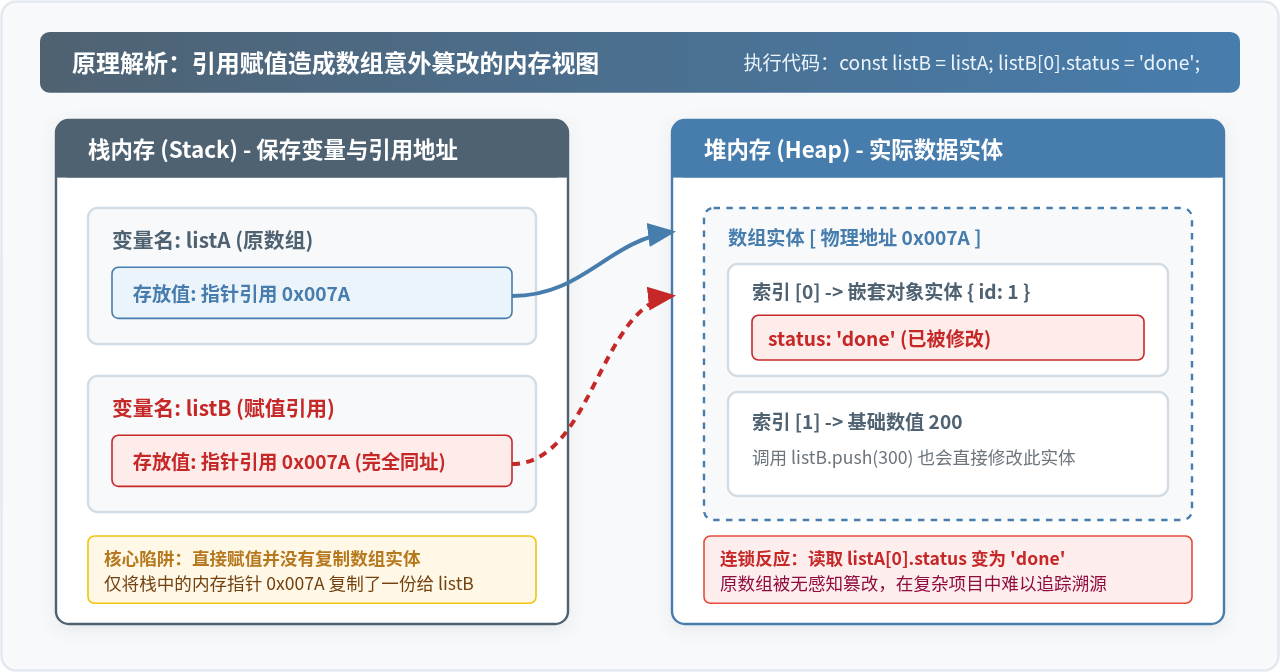
很多开发者在初学阶段或快节奏迭代中,往往习惯直接书写 const newList = oldList。此时在逻辑直觉上,开发者认为自己拥有了一份“新的数组清单”,但随后对 newList 执行的任何修改,都会原封不动地反馈到 oldList 上。
这种现象的根本原因在于 JavaScript 的内存模型。数组在底层属于 Object 引用类型。栈内存(Stack)中存放的并非数组元素本身,而是一个指向堆内存(Heap)物理地址的指针。当你执行等号赋值时,JavaScript 只完成了“指针值”的传递,两个变量名指向了同一个堆空间实体。
// 典型陷阱示例:引用共享造成的联动污染
const userList = [
  { id: 101, name: 'Alice', role: 'developer' },
  { id: 102, name: 'Bob', role: 'tester' }
];

const filteredList = userList; // 仅复制指针
filteredList[0].role = 'manager';
filteredList.pop();

// 打印原数组:发现数据结构已经被完全篡改!
console.log(userList.length); // 输出: 1
console.log(userList[0].role); // 输出: 'manager' (原数据被意外覆写)
高发隐患场景:在 Vue 的 Pinia/Vuex 或 React 的 Redux/State 中,如果直接修改由引用赋值获得的数组,会直接破坏不可变数据流(Immutability),导致框架的响应式依赖追踪失效、时间旅行调试崩溃,甚至在撤销/重置表单时出现原数据无法恢复的严重故障。
二、浅拷贝的操作手段与引用边界
为了解决直接赋值带来的引用共享问题,开发者通常会引入浅拷贝(Shallow Copy)。浅拷贝的定义非常明确:它会创建一个全新的顶层数组实例,并将原数组的第一层元素逐个复制到新数组中。
1. 常见浅拷贝实现方式
在现代 JavaScript 中,实现数组第一层浅拷贝的方式十分丰富且优雅:
- 扩展运算符(Spread Operator):
const copy = [...origin];(语法最简练,可读性强,现代工程首选) - Array.prototype.slice():
const copy = origin.slice();(经典且兼容所有历史版本浏览器) - Array.from():
const copy = Array.from(origin);(不仅拷贝,还支持映射与类数组转换) - Array.prototype.concat():
const copy = origin.concat();(老牌安全拷贝手法)
2. 浅拷贝的安全边界与盲区
浅拷贝能够完美保护一维纯基本数据类型(数字、字符串、布尔值)的数组。在外层数组上执行 push()、pop()、reverse() 或修改基础值索引(如 copy[0] = 99),原数组都不会产生任何波动。
然而,一旦数组内部包含复合对象或嵌套子数组(例如多维数组 [[1, 2], [3, 4]] 或对象数组 [{ id: 1 }]),浅拷贝的保护网就会被瞬间击穿。因为浅拷贝在遍历复制时,对对象类型的元素依然只是复制其堆地址指针。
const cartItems = [
  { product: 'Keyboard', price: 299, count: 1 },
  { product: 'Mouse', price: 99, count: 2 }
];

// 执行扩展运算符浅拷贝
const shadowCopy = [...cartItems];

// 行为 1:在外层增删项 —— 此时安全独立
shadowCopy.push({ product: 'Monitor', price: 1299, count: 1 });
console.log(cartItems.length); // 输出: 2 (原数组长度未被修改,符合预期)

// 行为 2:修改嵌套项的属性 —— 陷阱暴露!
shadowCopy[0].count = 5;
console.log(cartItems[0].count); // 输出: 5 (原数组的商品数量被同步篡改!)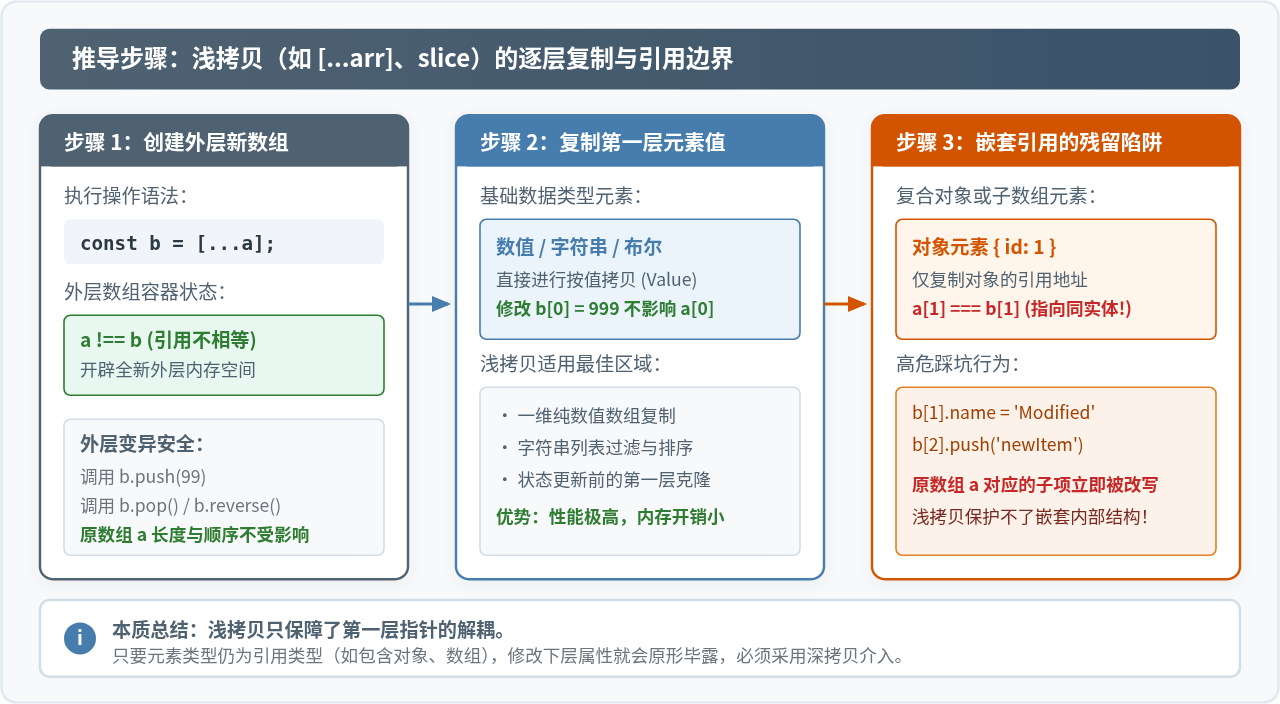
三、深拷贝的常见实现方案与特性权衡
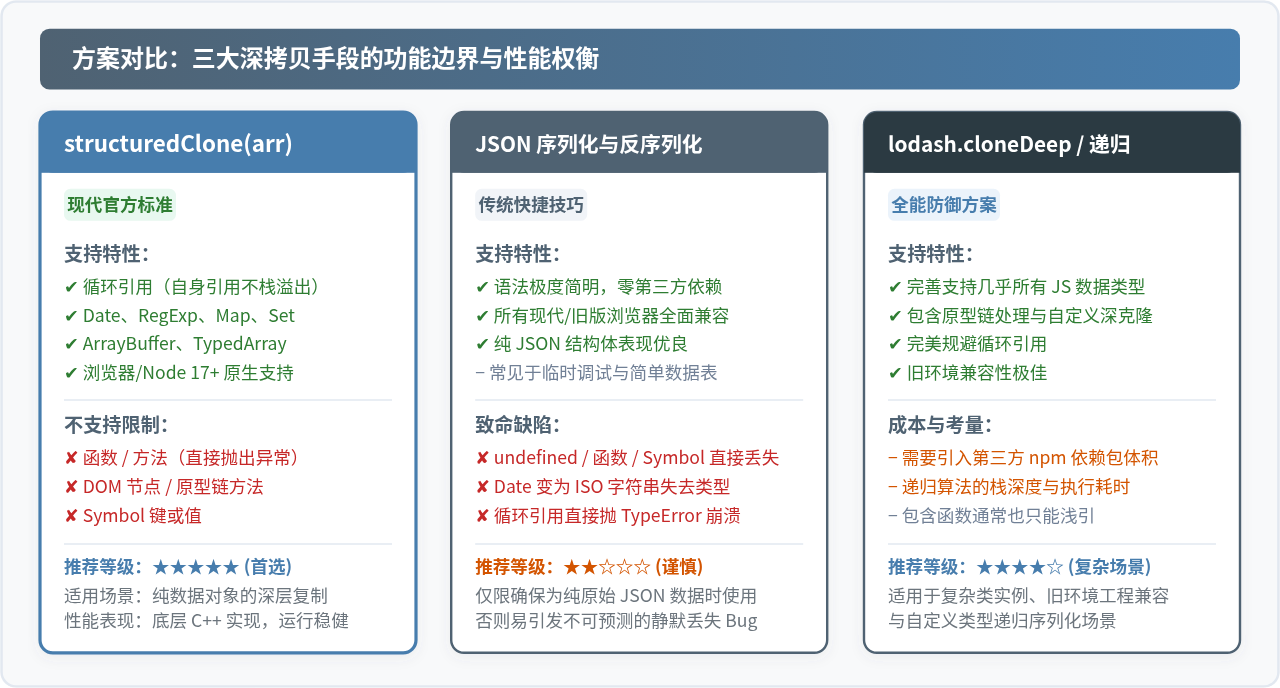
当数组存在嵌套层级,且业务操作必须对子项属性进行修改时,必须使用深拷贝(Deep Copy)。深拷贝不仅复制顶层容器,还会沿着引用链递归向下,为每一个嵌套对象和子数组都开辟全新独立的内存空间。目前前端工程中主要存在三种深拷贝途径:
1. 原生标准:structuredClone(arr)
在 ECMAScript 与 HTML 标准演进中,structuredClone() 已被主流现代浏览器(Chrome 98+、Safari 15.4+、Firefox 94+)以及 Node.js 17+ 正式原生支持。它是基于 HTML 结构化克隆算法(Structured Clone Algorithm)实现的底层 API。
- 核心优势:原生 C++ 层面实现,无需额外引入打包体积;天然支持复杂的循环引用(对象自身引用不会爆栈);完美支持
Date、RegExp、Map、Set、ArrayBuffer等高级数据类型。 - 使用限制:遇到含有
Function、DOM 节点、或Symbol属性时,会立即抛出DataCloneError异常。
// 推荐方式:原生结构化深拷贝
const originalNested = [{ id: 1, tags: ['tech', 'web'], createdAt: new Date() }];
const deepCloned = structuredClone(originalNested);

deepCloned[0].tags.push('javascript');
console.log(originalNested[0].tags.length); // 输出: 2 (原数组完全未受干扰)
console.log(deepCloned[0].createdAt instanceof Date); // 输出: true (保留Date对象类型)
2. 经典快捷法:JSON.parse(JSON.stringify(arr))
通过先将数组序列化为 JSON 字符串,再反序列化生成全新对象。这一方法在很多老项目中非常常见,具有极简的调用方式,但暗藏很多“隐形陷阱”:
- 数据丢失风险:对象属性值为
undefined、函数或Symbol时,在序列化后会被直接吞掉。 - 类型退化:
Date实例会被直接转换为 ISO 字符串,丧失原本的原型方法;NaN和Infinity会被转为null;RegExp会退化为空对象{}。 - 循环引用崩溃:如果数组内部存在循环引用,会直接抛出
TypeError: Converting circular structure to JSON。
3. 全功能库方案:lodash.cloneDeep / 递归函数
在面对老旧运行时环境、需要处理复杂自定义类实例,或者允许过滤函数的场景下,成熟的工具库(如 lodash/cloneDeep)依然具备稳固的地位。它通过完备的类型判断、原型链追踪和 WeakMap 缓存机制,保障了极端复杂数据结构下的克隆健壮性。
| 方案名称 | 循环引用支持 | 特殊类型保留 (Date/Map/Set) | 额外包体积 | 执行速度 | 推荐使用场景 |
|---|---|---|---|---|---|
| structuredClone | 完美支持 | 全部原生保留 | 0 KB (原生API) | 高 (底层优化) | 现代浏览器/Node环境纯数据结构深拷贝(首选) |
| JSON 序列化 | 抛出异常崩溃 | Date退化字符串,Map/Set丢失 | 0 KB | 中等 (字符串双向解析) | 仅限快速调试或明确纯JSON结构的轻量数据 |
| lodash.cloneDeep | 通过缓存支持 | 全面支持 | 按需引入 (~4KB) | 视递归深度而定 | 旧版浏览器兼容、富包含复杂类与配置对象的工程 |
四、选型模型:如何在业务场景中精确取舍?
明确了浅拷贝与深拷贝的区别后,并不意味着我们在所有地方都无脑使用深拷贝。深拷贝需要遍历整棵对象树并开辟大量堆空间,若在千级数据的列表滚动、图表重绘或高频输入防抖中频繁调用,会造成频繁的垃圾回收(GC Pause),从而导致页面掉帧与卡顿。
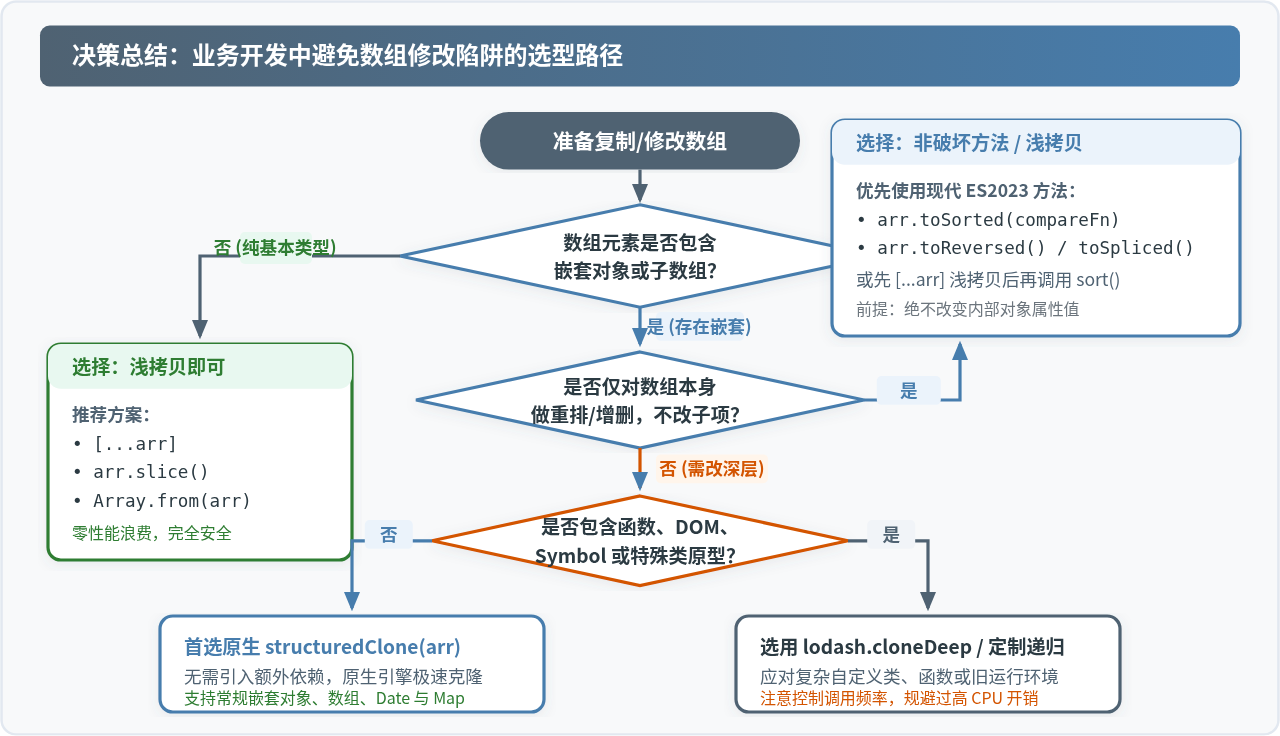
开发者应当依据以下4步选型决策模型,在性能与安全性之间找到最优解:
- 第一步:检查数据类型是否纯净。若数组元素全部为数字、字符串或布尔值,坚决使用浅拷贝(如
[...arr]),性能最优。 - 第二步:明确当前操作的修改意图。若数组包含对象,但本次操作仅涉及增删行、调整顺序、过滤项,而不修改子对象内部属性,浅拷贝完全够用。
- 第三步:评估是否涉及嵌套属性修改。若需要对某一行对象的字段进行就地变更(如
item.isSelected = true),且原数组不能被破坏(例如用于重置表单或状态回滚),必须进行深拷贝。 - 第四步:检查运行环境与属性兼容性。环境支持且数据无函数时,优先使用
structuredClone(arr);有复杂原型或兼容性需求时,降级使用cloneDeep。
五、工程实用防坑技巧与现代不可变方法
除了在拷贝策略上做好把关,现代 ECMAScript 还为我们提供了全新的防御性设计思路,能大幅降低因误修改带来的安全陷阱:
1. 善用 ES2023 非破坏性数组方法
在以往,调用 arr.sort()、arr.reverse() 或 arr.splice() 会直接在原数组上进行就地变异(In-place mutation),迫使开发者必须手动先写一步拷贝。ES2023 正式引入了对应的只读版本:
arr.toSorted(compareFn):返回排序后的新数组,不改动原数组。arr.toReversed():返回颠倒顺序后的新数组。arr.toSpliced(start, deleteCount, ...items):返回插入/移除元素后的新数组副本。arr.with(index, value):返回指定索引被替换后的新数组,而原数组不变。
// ES2023 现代化不可变操作演示
const scores = [88, 72, 95, 60];

// 原生非变异排序:再也不需要显式写 [...scores].sort()
const sortedScores = scores.toSorted((a, b) => b - a);

console.log(sortedScores); // 输出: [95, 88, 72, 60]
console.log(scores);       // 输出: [88, 72, 95, 60] (原数组完好无损)
2. 使用 Object.freeze() 构建防篡改屏障
在开发核心配置、初始基准数据(Default Baseline)或全局字典时,可以利用 Object.freeze() 将数组及其对象深度冻结。在严格模式('use strict')下,任何试图直接赋值篡改属性的操作都会立即抛出错误,从而在开发阶段第一时间拦截潜在的引用泄露 Bug。
排查自测技巧:在无法确定某段外部代码是否安全复制了你的数组时,可以在单元测试中使用
assert.notStrictEqual(origin[0], copy[0]) 进行断言。只要两者的子项在全等比较下为 true,就代表该数组内部仍存在共享对象引用,必须核验业务是否存在并发修改隐患。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章