

深入解析JavaScript逆向分析中的三大核心底层机制:闭包、原型链与异步事件循环。系统阐述混淆环境中私有密钥隔离、原型方法劫持防检测及异步调用栈溯源的技术方案与完整实战代码。
JavaScript逆向必备基础:闭包、原型链与异步机制在解密中的应用
作者:拾光
时间:2026-11-19
浏览:162
文章目录
前端安全与反混淆实战
核心领域:JavaScript 逆向工程
适用场景:爬虫协议解密 / 算法还原 / 动态 Hook
阅读建议:配合浏览器 DevTools 实操
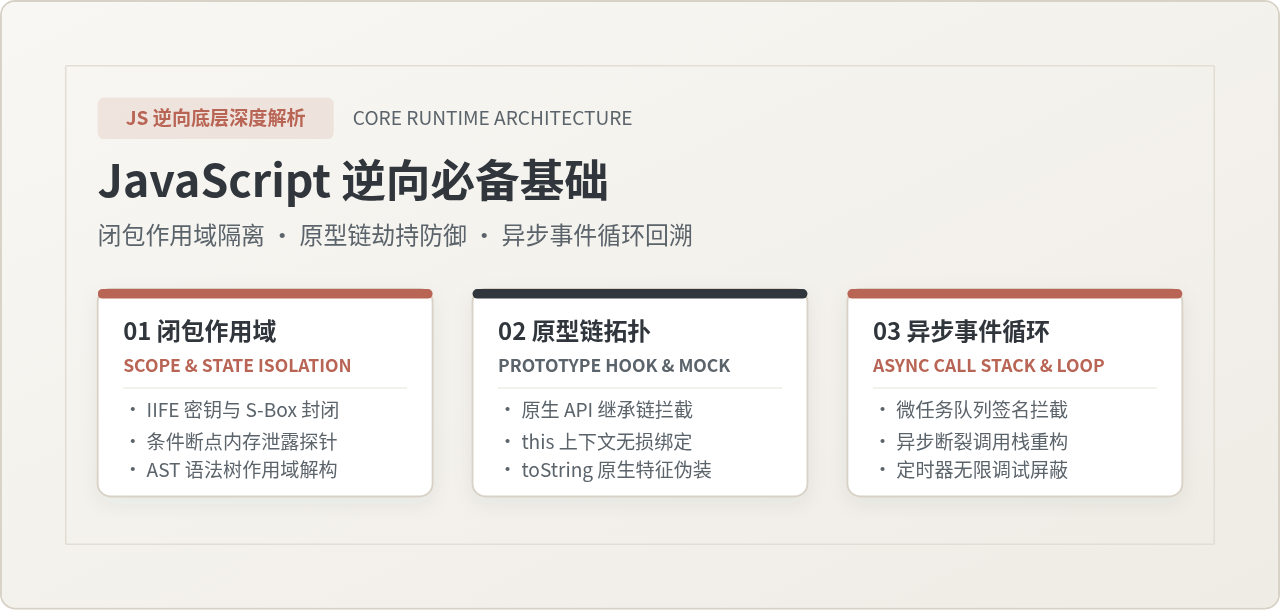
封面概览:闭包作用域、原型链拦截与异步时序解密三维模型
JavaScript 逆向解密的实质,是在浏览器执行环境中精准还原数据流与控制流。各类代码混淆器(如 Obfuscator、定制 VM 及动态前端防护系统)极少重新创造底层逻辑,而是依托语言自身的三项底层机制构筑防线:闭包用于隔离私有状态与加密密钥,原型链用于扩展底层方法并校验环境指纹,异步事件循环用于打散调用栈以阻断动态断点回溯。掌握这三者的运行时特性与针对性 Hook 方案,是定位核心参数、突破反调试和还原独立算法的基石。
一、闭包(Closure)在加密环境中的隔离与内存探针突破
在混淆加固的 JavaScript 代码中,闭包是保护核心算法资产(如对称加密密钥、S-Box 查找表、动态解密字符串池)的首选手段。混淆器通过构建立即执行函数表达式(IIFE),将所有敏感变量封装在封闭的词法作用域内部,切断全局 window 对象的直接寻址路径。
1. 混淆闭包的运行拓扑与逆向痛点
当一段加密脚本被封装进自执行闭包时,其内部变量在执行完毕后并不会被垃圾回收器销毁,因为闭包内部暴露出的对外方法(如网络发包函数或签名计算入口)依然保持着对父级词法作用域的引用。逆向者常常面临以下困境:
- 全局无法探测:在控制台输入任何变量名均返回
undefined或报错ReferenceError,全局遍历window毫无收获。 - 算法不可直接复制:直接抠取某段加密函数到 Node.js 执行时,往往因缺失外层闭包中的常量数组、偏移移位函数或环境状态机而报错崩溃。
- 内存自毁防线:部分商业混淆器会在闭包完成初次运算后,主动将 S-Box 或核心字典数组设为
null,阻止后续静态检查。
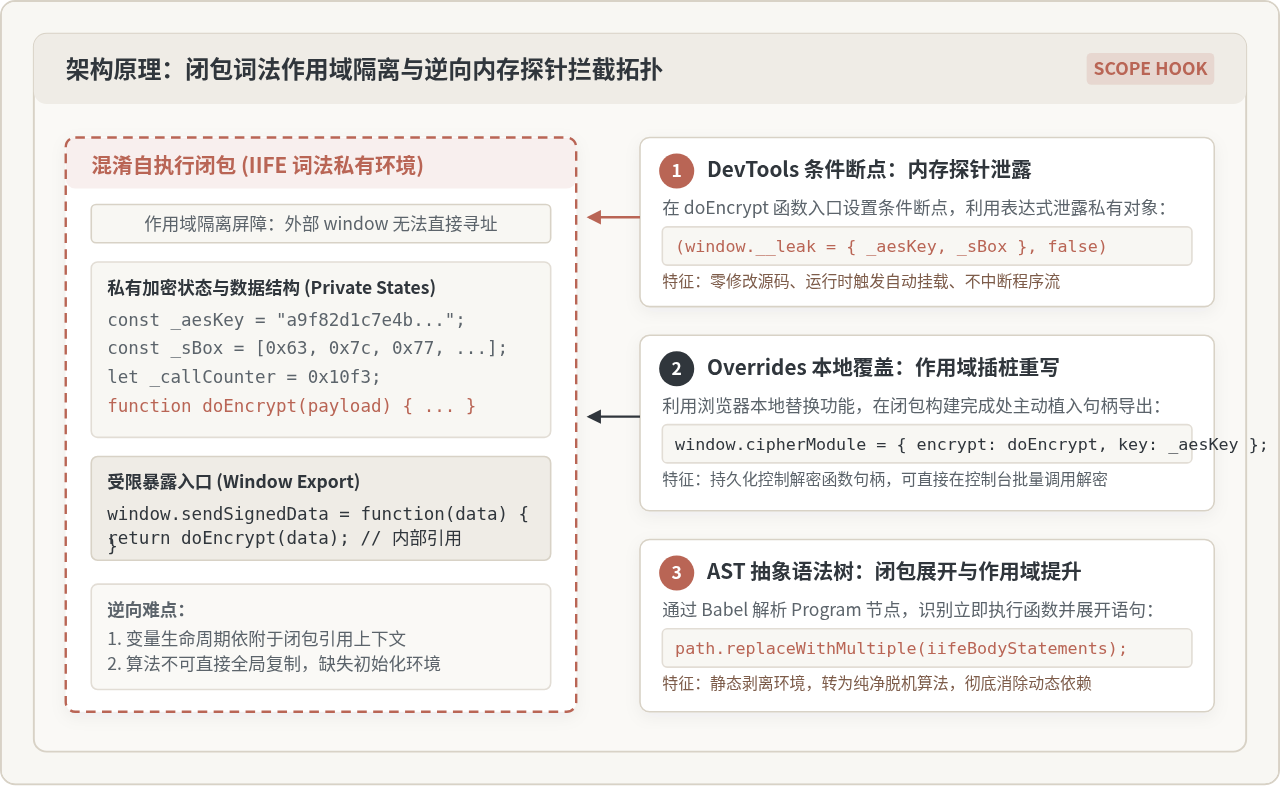
图 1:闭包作用域隔离与逆向内存探针拦截架构
2. 突破闭包封装的三种技术路径
面对闭包的高强度封装,逆向分析的核心目标是在闭包活跃生命周期内建立内存探针,将私有变量引出至全局环境或脱机独立运行:
路径一:DevTools 条件断点内存泄露(运行时零侵入)
当无法或不便修改源文件时,利用 Chrome DevTools 的条件断点(Conditional Breakpoint)或记录断点(Logpoint),在目标函数内部执行挂载表达式。由于条件断点求值发生在当前函数的词法作用域内,表达式可以直接访问闭包中的所有私有标识符。
在关键函数首行右键添加条件断点,填入如下复合表达式:
(window.__leaked_cipher = { aesKey: _aesKey, sBox: _sBox, doEncrypt }, false)表达式后半段使用逗号运算符返回 false,使得程序不会真正停顿中断,但却静默将私有变量挂载至 window.__leaked_cipher,供逆向者在控制台随取随用。
路径二:Local Overrides 本地覆写插桩(持久化导出句柄)
通过浏览器的“本地替换(Overrides)”或油猴脚本(Tampermonkey),在闭包初始化完成处直接插入导出代码:
// 在自执行函数末尾主动暴露内部关键闭包句柄
window.__cipherEngine = {
  encrypt: doEncrypt,
  decrypt: doDecrypt,
  getStates: () => ({ _aesKey, _callCounter })
};
此方法适合需要批量测试加密逻辑、对比输入明文与输出密文规律的场景。
路径三:AST 语法树解构与作用域扁平化(彻底离线化)
当目标混淆深度极高时,可通过 Babel 遍历抽象语法树(AST)。定位外层 CallExpression 且被调者为 FunctionExpression 的 IIFE 节点,将其内部的 body.body 语句提升至全局顶层 Program 作用域,静态抹除闭包隔离层,输出纯净的线性代码。
3. 典型闭包加解密与内存探针提取完整示例
以下为一个典型混淆闭包模型以及在运行时通过控制台注入探针的完整范式:
JAVASCRIPT闭包封装与探针注入
// ==================== 网页原混淆代码 (闭包封装模型) ====================
(function() {
  // 闭包私有变量:全局无法直接访问
  const _sBox = [0x63, 0x7c, 0x77, 0x7b, 0xf2, 0x6b, 0x6f, 0xc5, 0x30, 0x01];
  const _salt = "k8#9vP2!xL";
  let _counter = 0;

  function _coreTransform(text) {
    let res = "";
    for (let i = 0; i < text.length; i++) {
      const code = text.charCodeAt(i) ^ _sBox[(i + _counter) % _sBox.length];
      res += String.fromCharCode(code);
    }
    return btoa(res + _salt);
  }

  // 仅向全局暴露受限的业务发包函数
  window.requestUserData = function(userId) {
    _counter++;
    const sign = _coreTransform(userId + "_" + Date.now());
    return fetch("/api/user", {
      headers: { "X-Sign": sign, "X-Count": _counter.toString() }
    });
  };
})();

// ==================== 逆向探针 Hook 方案 (在控制台或断点执行) ====================
// 若已在 _coreTransform 内部下断点,可直接在控制台执行:
window.__leakSecret = {
  sBox: _sBox,
  salt: _salt,
  getCounter: () => _counter,
  cipherFn: _coreTransform
};

// 验证提取结果:脱离网页业务代码独立调用
console.log("[内存探针提取成功]", window.__leakSecret.cipherFn("10086"));
避坑提醒:注意闭包执行时序
在闭包中使用断点或插桩时,必须确保注入时机早于内部数据的消耗或销毁。如果代码在自执行完成阶段执行了变量重置(如 _sBox = null),必须在 IIFE 初始化的微任务或关键赋值语句前建立断点,不可等到页面完全加载完毕后才去寻找引用。
二、原型链(Prototype Chain)在行为拦截与指纹伪造中的应用
JavaScript 是基于原型(Prototype)的委托继承语言。几乎所有内建对象与自定义类都通过 __proto__ 链条向上追溯方法。在逆向工程中,原型链是高频 Hook 拦截点位,同时也是环境检测(如补环境对抗)的核心战场。
1. 原型链查找机制与逆向价值
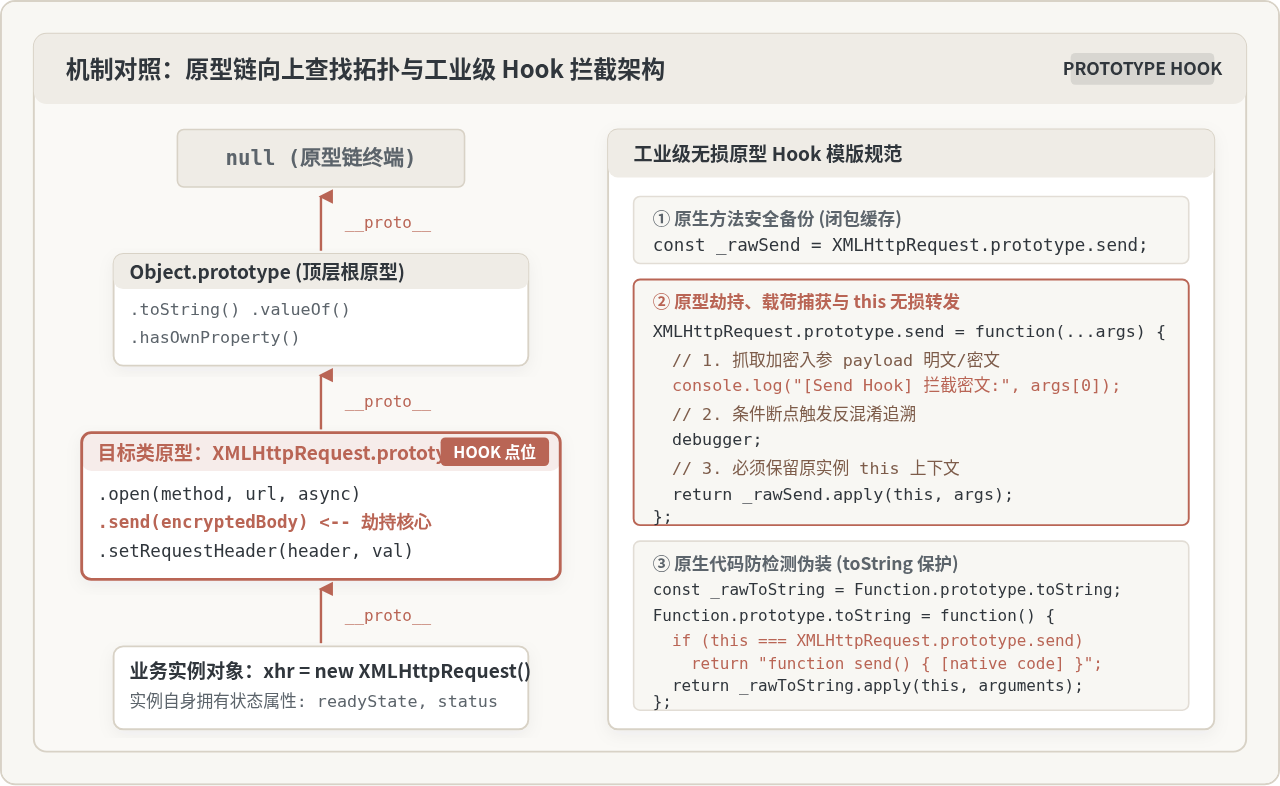
当代码调用 xhr.send(...) 时,V8 引擎首先在 xhr 实例自身查找属性;若未找到,则顺着隐式原型 xhr.__proto__(即 XMLHttpRequest.prototype)查找;最后追溯至 Object.prototype,终点为 null。
这种机制赋予了逆向分析巨大的杠杆效应:只要篡改原型对象上的单一方法,页面上该类生成的所有实例均会被同时拦截。逆向者无需追踪实例是在哪个局部函数内被 new 出来的,直接在原型上布控即可掌握全局流量。
图 2:原型链查找拓扑与运行时 Hook 拦截对照
2. 原型链在逆向中的两大典型实战场景
场景一:原生 API 原型方法拦截(动态捕获载荷)
在爬虫与协议分析中,参数生成逻辑往往深埋于数千行混淆逻辑中,直接正向阅读代码成本极高。通过拦截底层原型的关键出口,可实现自底向上的精准逆向:
WebSocket.prototype.send:拦截长链接加密数据帧、心跳包与身份验证 Token。CanvasRenderingContext2D.prototype.getImageData/toDataURL:监控前端 Canvas 指纹采集行为,获取采集噪点与计算特征。Storage.prototype.setItem:监控 LocalStorage 中敏感会话密钥的存入时刻。
场景二:Node.js 补环境中的原型完整性对抗
在将浏览器加密代码剥离至 Node.js 环境执行时,混淆代码常用原型检测手段识别模拟环境:
instanceof校验:检查event instanceof MouseEvent是否为真。若直接用普通{}字典伪造对象,原型链断裂将直接导致检测失败。Object.prototype.toString.call(...)校验:严格校验[object Window]、[object HTMLDocument]等内部标签。- 属性描述符与原型层级:检查
Object.getOwnPropertyDescriptor(window, "screen")是否挂在正确层级。
3. 工业级原型 Hook 编写规范与防检测伪装
编写原型 Hook 脚本时,必须严格遵守三项原则:完整保留 this 上下文、使用 arguments/解构参数无损转发、对 toString 进行伪装。否则极易触发反爬检测机制或导致网页业务运行异常。
JAVASCRIPT工业级原型 Hook 模版
(function() {
  // 1. 闭包安全备份目标原型方法
  const originalSend = XMLHttpRequest.prototype.send;
  const originalSetHeader = XMLHttpRequest.prototype.setRequestHeader;

  // 挂载用于记录上下文的私有属性
  XMLHttpRequest.prototype.setRequestHeader = function(header, value) {
    this._hookHeaders = this._hookHeaders || {};
    this._hookHeaders[header] = value;
    return originalSetHeader.apply(this, arguments);
  };

  // 2. 原型方法劫持
  XMLHttpRequest.prototype.send = function(body) {
    console.group("[XHR Prototype Hook] 发现网络请求");
    console.log("请求目标 URL:", this.responseURL || "Pending");
    console.log("请求 Headers:", this._hookHeaders);
    console.log("发送载荷 (明文/密文):", body);

    // 可在此处插入条件 debugger,自动定位发包调用栈
    if (body && typeof body === "string" && body.includes("sign")) {
      debugger;
    }
    console.groupEnd();

    // 必须使用 apply 确保实例 this 上下文无损
    return originalSend.apply(this, arguments);
  };

  // 3. 原生防检测伪装 (Function.prototype.toString 保护)
  const originalToString = Function.prototype.toString;
  const hookedFns = new Set([
    XMLHttpRequest.prototype.send,
    XMLHttpRequest.prototype.setRequestHeader
  ]);

  Function.prototype.toString = function() {
    if (hookedFns.has(this)) {
      // 严格伪装为浏览器原生方法格式
      return `function ${this.name || "send"}() { [native code] }`;
    }
    return originalToString.apply(this, arguments);
  };
})();
三、异步机制(Event Loop)在参数溯源与时序解密中的攻防
在现代 Web 应用中,异步编程(Promise、async/await、微任务与宏任务)已全面普及。这也为混淆加固提供了天然的掩护:通过将关键加解密拆解到不同的异步微任务中,调用栈(Call Stack)在断点暂停时会彻底断层,给传统正向调试制造巨大阻碍。
1. 事件循环与调用栈断裂机理
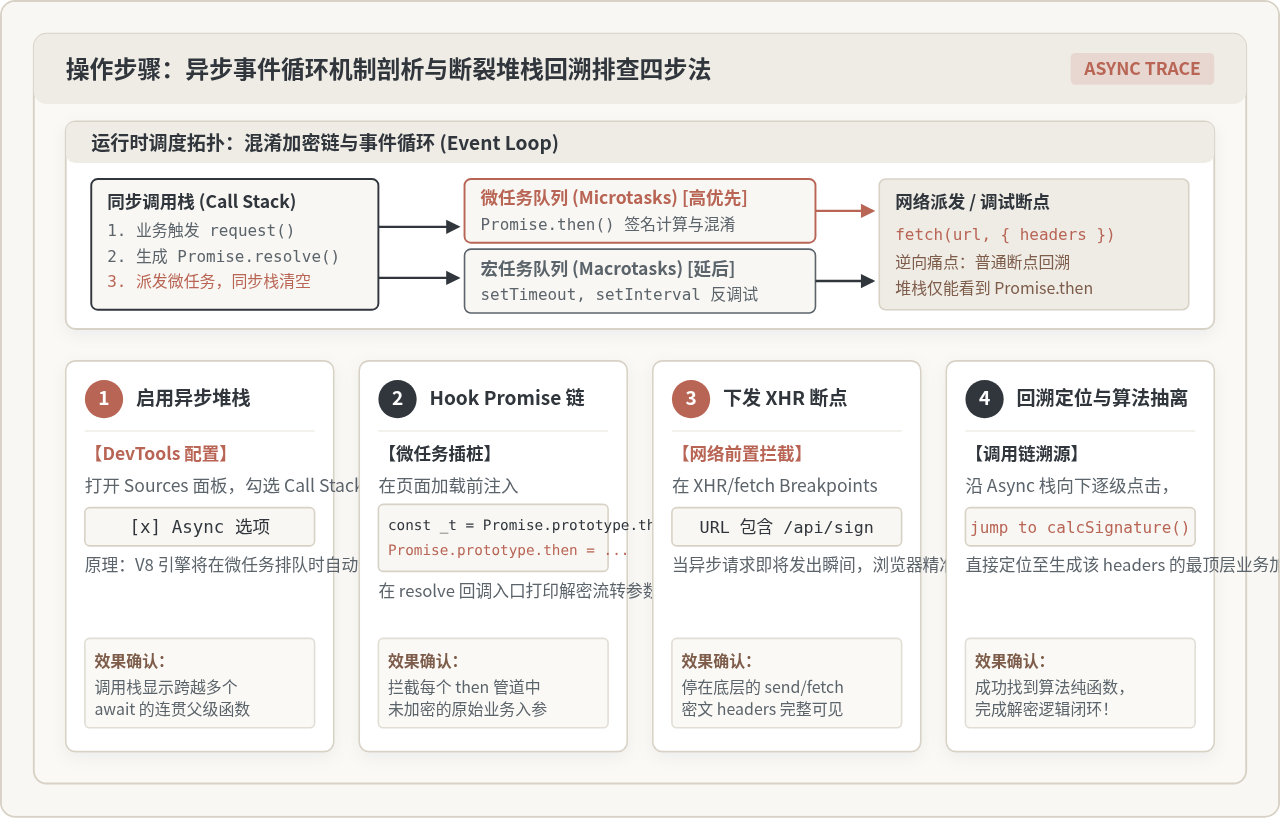
JavaScript 采用单线程事件循环架构。同步主线程代码首先压入调用栈(Call Stack)执行;当遇到 Promise.then 或 queueMicrotask 时,回调函数被推入微任务队列(Microtask Queue);遇到 setTimeout 或网络 I/O 时,推入宏任务队列(Macrotask Queue)。
当同步代码执行完毕、主调用栈完全清空后,事件循环引擎才从微任务队列取出回调压栈执行。此时:
- 在 DevTools 中单步调试微任务内部逻辑时,调用栈底部仅能看到
(anonymous)或Promise.then,原先触发请求的父级业务函数早已从栈中出栈销毁。 - 传统的自顶向下单步跟踪(Step Into / Step Over)直接失效,逆向者无法追踪参数从哪里来。
图 3:异步事件循环机制剖析与断裂堆栈回溯排查四步法
2. 异步调用链回溯与时序对抗四步实操
针对异步机制引发的堆栈断裂与反调试干扰,需按标准排查流程逐步定位:
步骤 01:激活 DevTools “Async Stack Traces” 机制
现代浏览器 V8 引擎支持异步堆栈拼接。在 Chrome 开发者工具的 Sources 面板 右侧,找到 Call Stack 折叠栏,务必确认勾选了 [x] Async 选项。
启用后,V8 会在创建 Promise 或派发微任务时在内部保存一个隐式调用帧链表。当断点在异步任务中命中时,Call Stack 将在主栈下方展示 Promise.then (async) 及先前的调用栈树,使断裂的链路重新联通。
步骤 02:Hook
Promise.prototype.then 捕获流水线载荷大量加密流使用 Promise 链式组装(Pipeline),如:fetchData().then(calcSign).then(doEncrypt).then(sendPayload)。通过对 Promise.prototype.then 进行插桩,可以捕获各阶段流水线的输入与输出:
const rawThen = Promise.prototype.then;
Promise.prototype.then = function(onFulfilled, onRejected) {
  const wrappedOnFulfilled = function(val) {
    // 监控异步微任务流转值
    if (val && typeof val === "object" && val.targetPayload) {
      console.log("[Promise 流水线拦截]", val);
    }
    return onFulfilled ? onFulfilled.apply(this, arguments) : val;
  };
  return rawThen.call(this, wrappedOnFulfilled, onRejected);
};
步骤 03:配置 XHR/Fetch 前置条件断点
不要在业务代码中漫无目的地单步步进。直接在 Sources -> XHR/fetch Breakpoints 处添加具体 API 路由断点(例如包含 /api/v1/auth)。断点会在底层发包前准确阻断,由于已开启 Async 栈,可以直接逆流点击调用栈找到签名生成函数。
步骤 04:屏蔽定时器异步反调试(无限 Debugger 破除)
混淆器常利用宏任务定时器 setInterval 以毫秒级频率注入 debugger 语句。可通过在控制台重写定时器,直接让反调试宏任务静默失效:
// 屏蔽无限 debugger 定时器
const rawSetInterval = window.setInterval;
window.setInterval = function(fn, delay) {
  const fnStr = fn ? fn.toString() : "";
  if (fnStr.includes("debugger") || fnStr.includes("constructor")) {
    console.warn("[Anti-Debug 拦截] 已忽略危险定时器任务");
    return -1;
  }
  return rawSetInterval.apply(this, arguments);
};
四、综合实战演练:串联三大机制还原动态签名接口
真实项目中的防护系统往往将这三项技术复合使用:以闭包保存密钥与状态,以原型链方法封装算法流,以异步 Promise 组装派发请求。以下通过一个真实度极高的接口案例,演示如何协同运用所学方法完成逆向破解。
1. 目标业务环境模型
JAVASCRIPT复合防御场景
// 目标网页防护层:闭包 + 原型继承 + 异步分发
(function() {
  const _privateSalt = "Sec#8848!";

  // 构造加密器原型类
  function SecurityProvider(clientVer) {
    this.clientVer = clientVer;
  }

  SecurityProvider.prototype.generateToken = function(timestamp, payload) {
    // 闭包私有变量与原型属性混合计算
    const raw = `${this.clientVer}_${payload}_${timestamp}_${_privateSalt}`;
    let hash = 0x811c9dc5;
    for (let i = 0; i < raw.length; i++) {
      hash ^= raw.charCodeAt(i);
      hash = Math.imul(hash, 0x01000193);
    }
    return (hash >>> 0).toString(16);
  };

  const provider = new SecurityProvider("v2.4.0");

  // 异步流水线发起通信
  window.submitOrder = async function(orderId) {
    const prepareTask = Promise.resolve({ id: orderId, ts: Date.now() });

    return prepareTask
      .then(info => {
        // 在微任务中执行加密计算
        const token = provider.generateToken(info.ts, info.id);
        return { ...info, token };
      })
      .then(finalData => {
        return fetch("/api/order/create", {
          method: "POST",
          headers: { "X-Order-Token": finalData.token },
          body: JSON.stringify(finalData)
        });
      });
  };
})();
2. 协同破局三步操作法
-
第一步:定位异步微任务出口(异步机制切入)
在 Sources 面板勾选Async选项,添加 XHR 拦截/api/order/create。触发点击事件,断点命中。查看 Call Stack 下方 Async 分区,直接定位到prepareTask.then(info => ...)行。 -
第二步:锁定执行实例与原型方法(原型链机制介入)
在provider.generateToken处下断点。查看局部作用域变量,发现计算逻辑挂载在provider.__proto__.generateToken。在控制台验证:SecurityProvider = provider.constructor; console.log(SecurityProvider.prototype.generateToken); -
第三步:穿透闭包提取私有盐值(闭包机制攻克)
单步 Step Into 步入generateToken执行上下文,此时处于该函数词法作用域内,闭包变量_privateSalt呈现为可见状态。在控制台直接执行:
至此,window._extractedSalt = _privateSalt; // 提取结果:"Sec#8848!"clientVer、算法代码、_privateSalt全部解开,可脱离浏览器在独立脚本中完成算法复现。
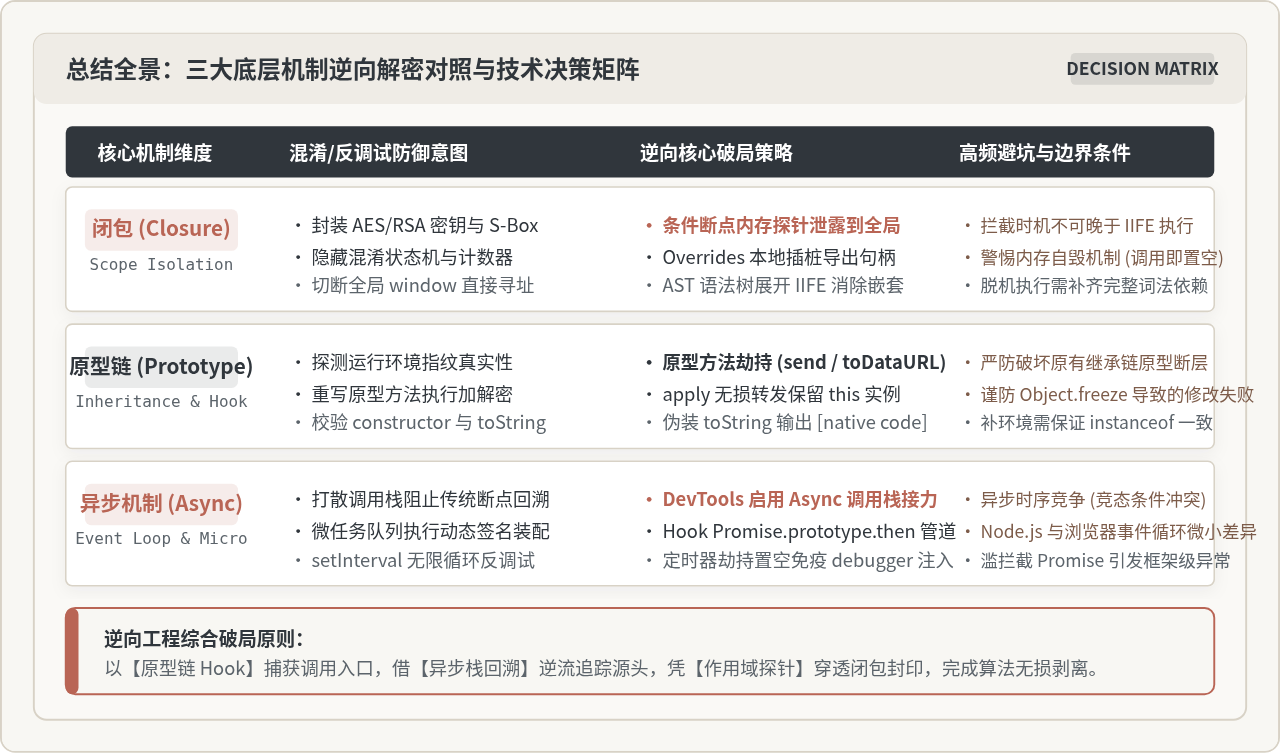
图 4:三大核心机制在 JS 逆向解密中的技术选型与全景总结矩阵
五、常见认知误区与避坑指南
| 机制维度 | 初学者常见误区 | 潜在后果与报错表现 | 标准规范做法 |
|---|---|---|---|
| 闭包机制 | 直接在控制台试图 window._var 获取私有状态;或在全局暴力搜索变量名 |
返回 undefined,误判为动态下发或未加载 |
通过函数内部条件断点挂载泄露,或使用 Local Overrides 插桩暴露句柄 |
| 原型链 Hook | 使用普通箭头函数重写原型方法:Object.prototype.fn = () => { ... } |
箭头函数不绑定 this,导致内部获取 this.xxx 报错 TypeError |
必须使用标准函数 function(...args) 并通过 .apply(this, args) 转发 |
| 原型防检测 | 仅重写了原型方法,未伪装 Function.prototype.toString |
触发反爬系统原型检测,直接封禁 IP 或返回假数据 | 同步劫持 toString,校验目标函数返回 [native code] 原生格式 |
| 异步事件循环 | 在同步代码中进行数据提取,忽略了 Promise 微任务执行尚未完成 | 拿到的签名对象为空或缺失加密字段 | 统一在 Promise 的 resolve 回调中或 await 之后进行状态捕获 |
核心总结
JavaScript 逆向分析不是机械的代码翻译,而是与浏览器运行时的动态博弈。闭包决定了数据的边界,原型链决定了对象的行为拓扑,异步事件循环决定了指令的先后时序。在实战分析中,先用原型链 Hook 快速钉死收发总线,再借 DevTools 异步堆栈追本溯源,最终在词法作用域内穿透闭包封印,即可游刃有余地破解各类复杂的前端加密防护。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章