

深入解析Web开发中JSP与JavaScript的核心分工与协作机制,厘清服务端渲染与客户端交互的物理与时序边界,提供安全传参步骤、典型避坑指南与架构实践。
Web开发中JSP与JavaScript的分工与协作关系
作者:缓存笔记
时间:2026-11-19
浏览:247
文章目录
Web架构体系与开发规范
主题:服务端渲染与前端交互体系
技术领域:Java Web / 客户端开发
在传统的 Java Web 开发中,JSP(JavaServer Pages)与 JavaScript 经常出现在同一个以
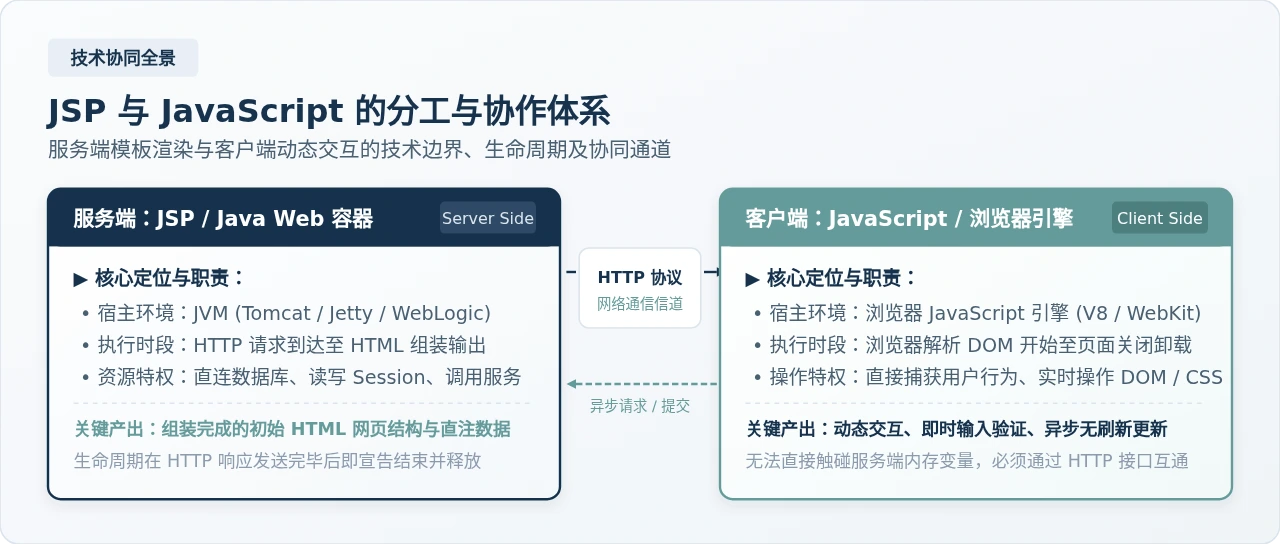
.jsp 为后缀的文件里,但它们隶属于完全不同的计算空间。简而言之:JSP 负责服务端页面的“初始骨架搭建与初态数据装配”,而 JavaScript 负责客户端浏览器的“动态交互、事件响应与异步局部刷新”。理解两者分工与协作的核心,在于认清它们在物理宿主、生命周期以及网络通信通道上的清晰边界。
图 0:JSP 服务端与 JavaScript 客户端的架构定位与通信通道总览
一、核心分工:服务端装配与客户端交互的技术边界
很多初学者在刚接触 Java Web 编程时,经常会困惑“为什么在一个页面里既能写 Java 逻辑又能写 JS 脚本”。表面上它们写在同一个源文件内,但在实际运行时,两者在宿主环境、生命周期以及资源权限上有着本质的不同:
- 宿主与运行环境的不同:JSP 的代码是由服务器端的 Web 容器(如 Apache Tomcat、Jetty)中的 Java 虚拟机(JVM)解析并编译执行的。而 JavaScript(在经典架构下)是由用户终端设备上的浏览器脚本引擎(如 Chrome 的 V8、Safari 的 JavaScriptCore)解释执行的。
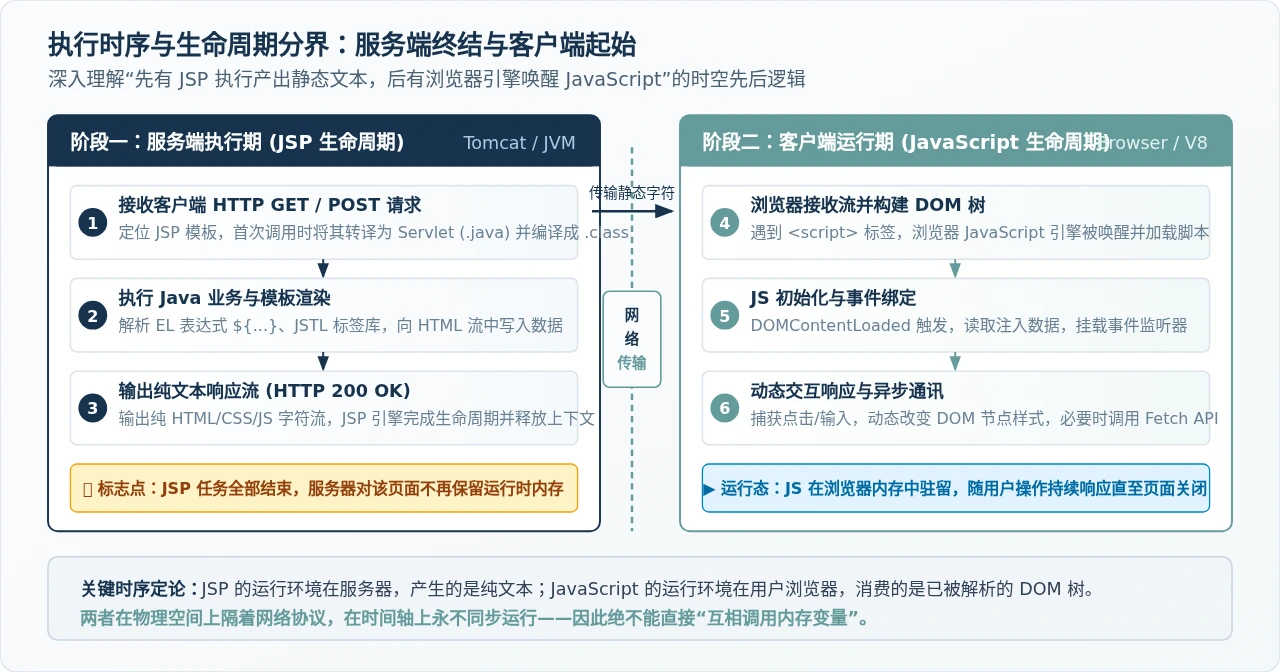
- 生命周期的绝对断代:JSP 属于“瞬态任务”。当用户发起 HTTP 请求到达服务器,JSP 引擎开始工作,读取数据库或服务层模型,渲染生成标准 HTML/CSS/JS 文本流并回传客户端后,JSP 的工作便彻底结束并销毁上下文;而 JavaScript 属于“长态驻留”。它直到浏览器接收到完整的 HTML 文档流并开始解析 DOM 时才被唤醒,并在用户关闭或离开页面之前持续处于监听和交互状态。
- 系统资源的特权分水岭:JSP 能够无缝访问后端的本地数据库连接池、分布式缓存(如 Redis)、服务器底层文件系统以及敏感的企业内部 RPC 接口,但它对用户当前的鼠标轨迹、即时键盘按键、浏览器窗口缩放一无所知;相反,JavaScript 可以随心所欲操纵 DOM 节点、捕获用户点击、读取视口宽高,但它被严格限制在浏览器的沙箱环境中,绝对无法跨过网络直接操作服务端的底层资源。
图 1:Web 请求生命周期与时序分界:服务端产出静态文本与客户端执行 JavaScript
二、协作模式:JSP与JavaScript如何实现数据与行为互通
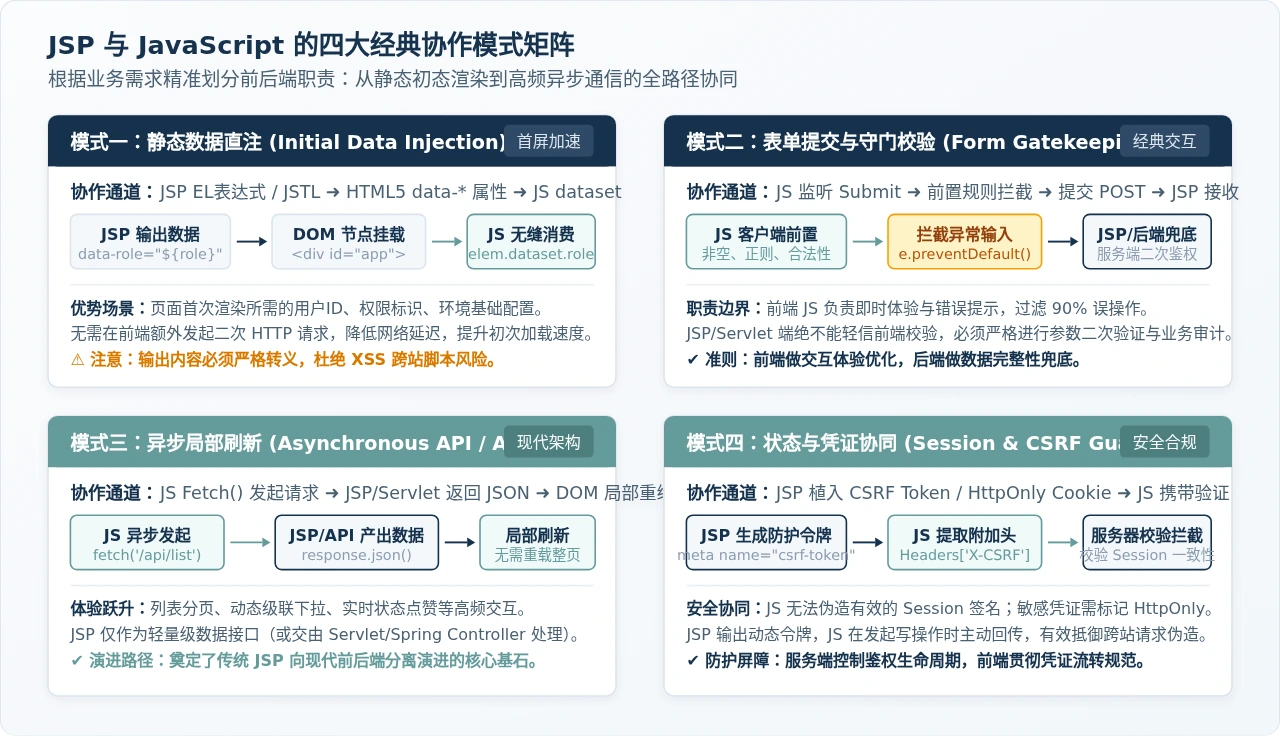
虽然 JSP 与 JavaScript 在物理空间和时序上彼此隔离,但现代业务系统要求页面既要有高性能的首屏直出,又要有流畅敏捷的动态反馈。在工程实践中,两者通过以下四种经典模式紧密协作:
1. 静态初态数据直注(Initial Data Injection)
在用户首次打开页面时,若完全依靠前端 JS 发起网络请求去拉取配置和首屏数据,必然会导致页面闪烁和白屏等待。JSP 的首要协作任务就是在服务端将基础数据、用户身份、权限列表等通过表达式语言(EL)直接渲染到 HTML 结构中,使页面一经交付就具备完整的初态数据。
2. 表单守门与双重校验(Form Gatekeeping)
用户录入数据时,JavaScript 在前端充当“第一道防线”,监听 submit 事件,通过正则表达式对非空项、手机号格式、邮箱合法性进行毫秒级校验。校验通过后,浏览器发起标准 POST 请求提交给后端 JSP 或 Servlet 进行入库。此模式下,客户端 JS 提升了操作流畅度并减轻了服务器的无效吞吐,而后端 JSP/Java 则负责绝对安全的最终二次校验。
3. 异步接口交互与局部重绘(AJAX / Fetch API)
对于分页查询、动态级联下拉框、点赞收藏等高频微操作,如果每次都通过 JSP 重新刷新整页,会给用户带来极其卡顿的体验。此时协作方式升级为:前端 JS 借助 fetch() 或 XMLHttpRequest 发送轻量 HTTP 请求,后端 JSP(或更推荐的独立 Controller/Servlet)仅返回干净的 JSON 数据或纯 HTML 局部片段,最后由 JS 动态补丁式更新指定 DOM 区域。
4. 会话凭据与安全令牌协同(Session & CSRF Defense)
在防御跨站请求伪造(CSRF)以及维护用户登录状态时,JSP 负责读取服务端 HttpSession 中生成的随机防伪令牌,将其安全输出在页面的 <meta> 标签或隐藏输入框中;客户端 JavaScript 在发起任何敏感的写操作请求时,统一提取该令牌并附加在 HTTP Request Headers 中,由后端拦截器进行严格校验,形成坚固的安全闭环。
图 2:JSP 与 JavaScript 的四大经典协作流转矩阵
三、实操工序:从JSP向JavaScript安全传递数据的标准步骤
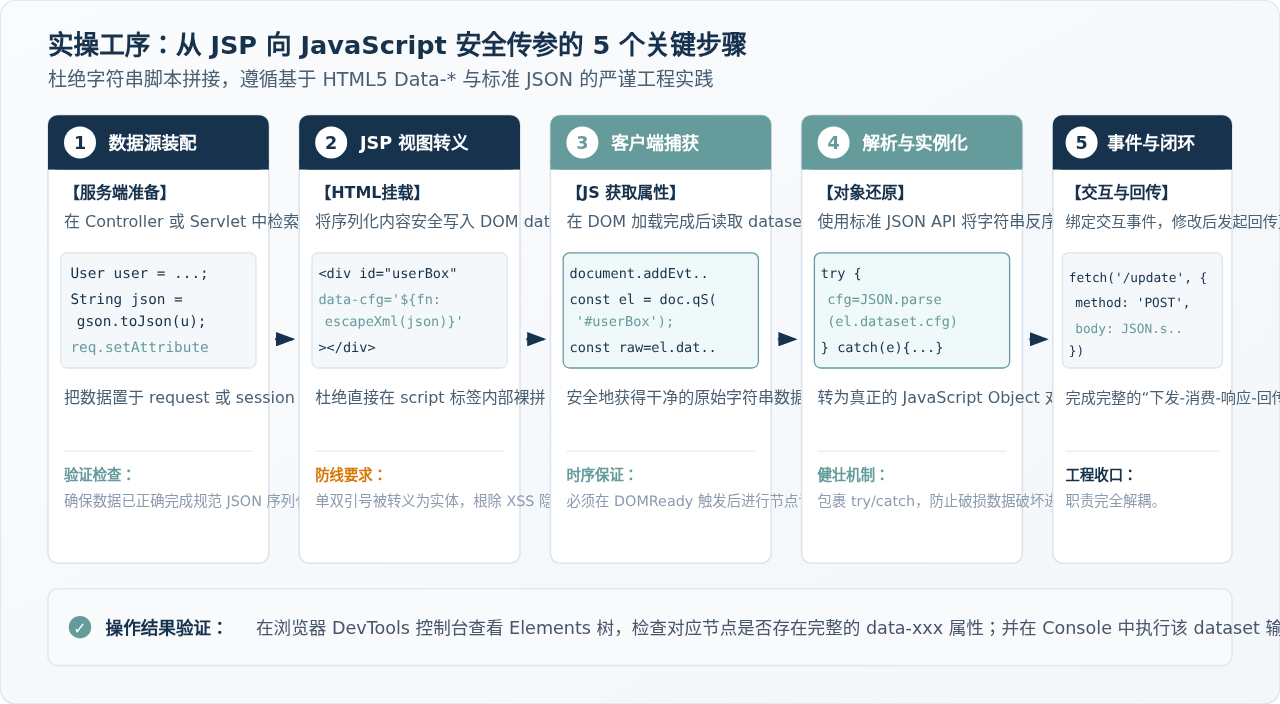
在实际编码中,很多项目由于采用了错误的传参方式(如直接在 <script> 标签中拼接字符串),埋下了严重的语法解析报错与 XSS 跨站脚本安全隐患。下面演示标准、安全的 5 步落地实施流程:
图 3:从 JSP 向 JavaScript 安全传递与消费数据的 5 个工程实施步骤
步骤 1:服务端 Controller 准备并序列化数据
在 Servlet 或 Spring MVC 控制器中完成业务处理,将复杂的 Java 实体对象序列化为符合标准的 JSON 字符串,并挂载至 request 作用域中:
// OrderDetailServlet.java
@WebServlet("/order/detail")
public class OrderDetailServlet extends HttpServlet {
    @Override
    protected void doGet(HttpServletRequest req, HttpServletResponse resp)
            throws ServletException, IOException {
        // 模拟从数据库获取订单与用户信息
        OrderConfig config = orderService.getOrderConfig(req.getParameter("id"));

        // 使用 Gson 或 Jackson 序列化为安全 JSON 字符串
        String configJson = new Gson().toJson(config);

        // 存入 request 作用域供 JSP 提取
        req.setAttribute("orderConfigJson", configJson);
        req.setAttribute("pageTitle", "订单详情结算");

        req.getRequestDispatcher("/WEB-INF/views/order-detail.jsp").forward(req, resp);
    }
}
步骤 2:在 JSP 视图中通过 HTML5 Data 属性安全挂载
在 .jsp 页面中,绝对不要在 <script> 标签中直接用脚本段拼装。正确的做法是将 JSON 字符串通过 fn:escapeXml() 进行转义后,存入 HTML5 的 data-* 自定义属性,或嵌入专用的 <script type="application/json"> 数据孤岛中:
<%-- order-detail.jsp --%>
<%@ page contentType="text/html;charset=UTF-8" language="java" %>
<%@ taglib prefix="c" uri="http://java.sun.com/jsp/jstl/core" %>
<%@ taglib prefix="fn" uri="http://java.sun.com/jsp/jstl/functions" %>

<!DOCTYPE html>
<html lang="zh-CN">
<head>
    <title>${fn:escapeXml(pageTitle)}</title>
    <meta name="csrf-token" content="${sessionScope.csrfToken}">
</head>
<body>
    <!-- 将转义后的 JSON 挂载在主容器的 data-config 属性中 -->
    <div id="orderApp"
         class="order-container"
         data-config="${fn:escapeXml(orderConfigJson)}">
        <h1>订单结算台</h1>
        <div id="orderSummary"></div>
        <button id="btnPay" type="button">确认支付</button>
    </div>

    <!-- 引入独立的外部 JavaScript 业务逻辑文件 -->
    <script src="${pageContext.request.contextPath}/static/js/order-handler.js"></script>
</body>
</html>
步骤 3 与 4:客户端 JavaScript 解析消费与组件初始化
在外部 JavaScript 脚本中,监听 DOMReady 事件,通过原生 dataset 接口提取属性并使用 JSON.parse() 解析还原为运行期对象:
// order-handler.js
document.addEventListener('DOMContentLoaded', () => {
    const container = document.getElementById('orderApp');
    if (!container || !container.dataset.config) {
        console.warn('未检测到订单配置初始化数据');
        return;
    }

    let orderConfig = null;
    try {
        // 安全还原服务端传入的复杂数据结构
        orderConfig = JSON.parse(container.dataset.config);
    } catch (error) {
        console.error('初始化数据反序列化失败:', error);
        return;
    }

    // 基于初态数据初始化前端展示逻辑
    initOrderView(orderConfig);

    // 绑定交互事件
    document.getElementById('btnPay').addEventListener('click', () => {
        submitPayment(orderConfig.orderId);
    });
});

function initOrderView(cfg) {
    const summaryBox = document.getElementById('orderSummary');
    summaryBox.textContent = `订单编号: ${cfg.orderId} | 应付金额: ¥${cfg.amount.toFixed(2)}`;
}
步骤 5:完成动态交互与异步请求闭环
当用户触发支付动作时,前端 JS 提取保存在 <meta> 中的 CSRF Token,封装请求体后向后端发起异步 Fetch 提交,实现无刷新业务闭环:
// 异步提交回传
async function submitPayment(orderId) {
    const csrfToken = document.querySelector('meta[name="csrf-token"]').getAttribute('content');

    try {
        const response = await fetch('/api/order/pay', {
            method: 'POST',
            headers: {
                'Content-Type': 'application/json',
                'X-CSRF-Token': csrfToken
            },
            body: JSON.stringify({ orderId: orderId, timestamp: Date.now() })
        });

        const result = await response.json();
        if (result.success) {
            alert('支付成功!页面即将跳转...');
            window.location.href = result.redirectUrl;
        } else {
            alert('支付失败: ' + result.message);
        }
    } catch (err) {
        console.error('网络通讯异常:', err);
    }
}
✓ 验证标准与预期结果
执行完成后,打开浏览器开发者工具(F12):
- 在 Elements(元素)面板选中
<div id="orderApp">,能看到其data-config属性包含了完整的 JSON 格式转义字符串。 - 在 Console(控制台)输入
document.getElementById('orderApp').dataset.config,能获得未乱码的纯文本,执行JSON.parse(...)能正确生成原生 JavaScript Object。
四、避坑指南:两种最易混淆的致命误区
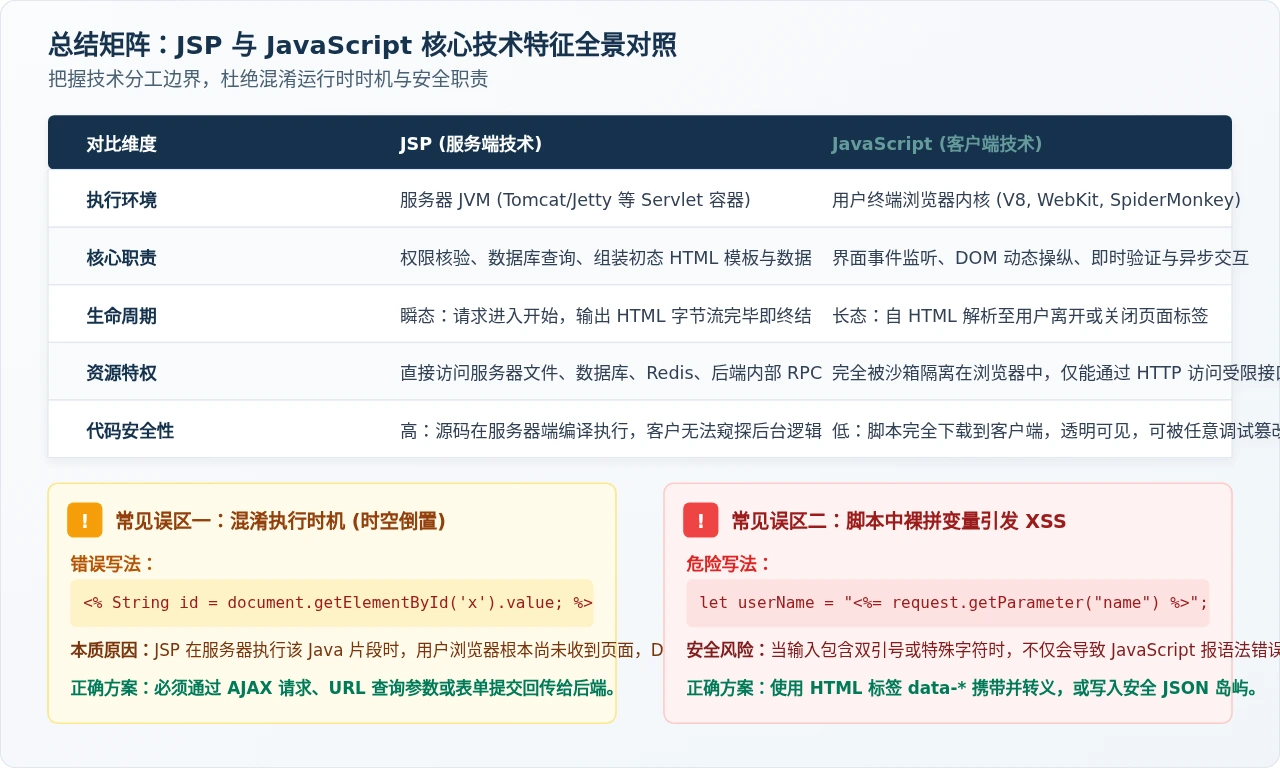
图 4:JSP 与 JavaScript 核心技术特性对照与开发禁忌总结矩阵
误区一:混淆编译期与运行期,试图在 JSP 脚本段中读取 JS 变量
初学者最常犯的错误之一是写出类似以下的代码:
<%-- 严重错误代码演示:时空倒置 --%>
<script>
    var clientScreenW = window.innerWidth;
</script>
<%
    // 试图在 Java 脚本段中读取上方的 clientScreenW 变量
    // 这将导致编译错误或得到 null!
    String width = request.getParameter("clientScreenW");
%>原因剖析:JSP 在服务器上执行这段代码时,输出结果仅仅是一串还未发送出网卡的文本。此时用户的电脑屏幕根本还没收到页面,浏览器也根本还没开始解析 window.innerWidth。在服务端试图获取一个在将来某个时刻才在客户端被计算出来的变量,属于典型的“时空倒置”。若需将客户端信息传递给服务端,必须通过主动发起的 HTTP 请求(URL 参数、请求体或 Cookie)回传。
误区二:在 script 标签中裸拼 Java 变量导致 XSS 漏洞与语法崩溃
<%-- 严重风险代码演示:注入隐患与语法脆弱 --%>
<script>
    // 错误做法:直接字符串内联
    var nickname = "<%= request.getParameter("username") %>";
</script>原因剖析:如果恶意用户传入的 username 为 admin"; alert('XSS'); //,在经过 JSP 字符串拼接后,浏览器端收到的代码将变成:
var nickname = "admin"; alert('XSS'); //";原本的双引号闭合结构被破坏,不仅导致 JavaScript 解释器执行了恶意脚本,还可能导致后续代码全面崩溃。因此,所有跨越边界输出到前端的内容,都必须经过标准 HTML 实体转义或专用的 JSON 序列化器处理。
五、全景对照表:核心属性一览
| 对比维度 | JSP (JavaServer Pages) | JavaScript (Client Script) |
|---|---|---|
| 所属技术栈 | Java EE / Jakarta EE 服务端规范 | ECMAScript 浏览器客户端脚本 |
| 运行宿主 | Tomcat, Jetty, WebLogic 等 Servlet 容器 | V8 (Chrome), SpiderMonkey, JavaScriptCore |
| 生效时段 | HTTP 请求到达至 HTML 文本流输出完成 | DOM 构建触发开始至页面完全卸载关闭 |
| DOM 操作权限 | 无任何直接 DOM 操作权(仅能生成 HTML 字符) | 完全享有 DOM / CSSOM 的查询与动态修改权限 |
| 持久化存储 | 可直接读写数据库、Redis、分布式存储 | 仅能操作 LocalStorage, SessionStorage, IndexedDB |
| 代码可见性 | 后端私有保密,用户仅能看到最终渲染后的文本 | 脚本完全开源下发至客户端,对终端用户透明可见 |
六、结语
在现代 Web 技术架构演进的脉络中,JSP 与 JavaScript 的分工协作实质上代表了“内容初态呈现”与“行为响应交互”的有机结合。JSP 恪守服务端的严谨与安全,负责组装承载真实业务模型的数据骨架;JavaScript 则发挥客户端的灵动与即时性,负责捕捉用户的每一次点击与输入。遵循“以 HTML 属性或 JSON 接口为通信管道、以异步通信为交互桥梁、以严格转义为安全底线”的设计准则,才能构建出既高效健壮又易于维护的 Web 应用系统。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章