

针对非HTTPS协议下浏览器禁用W3C Geolocation API以及PC端缺乏GPS硬件导致定位失败的问题,提供IP地址解析、服务端中继、多级容灾降级及手动城市选择等可落地的替代方案与代码实现。
非HTTPS环境或PC端JS无法获取定位的替代方案
作者:交互手记
时间:2026-11-18
浏览:107
文章目录
WEB 前端定位与容灾架构
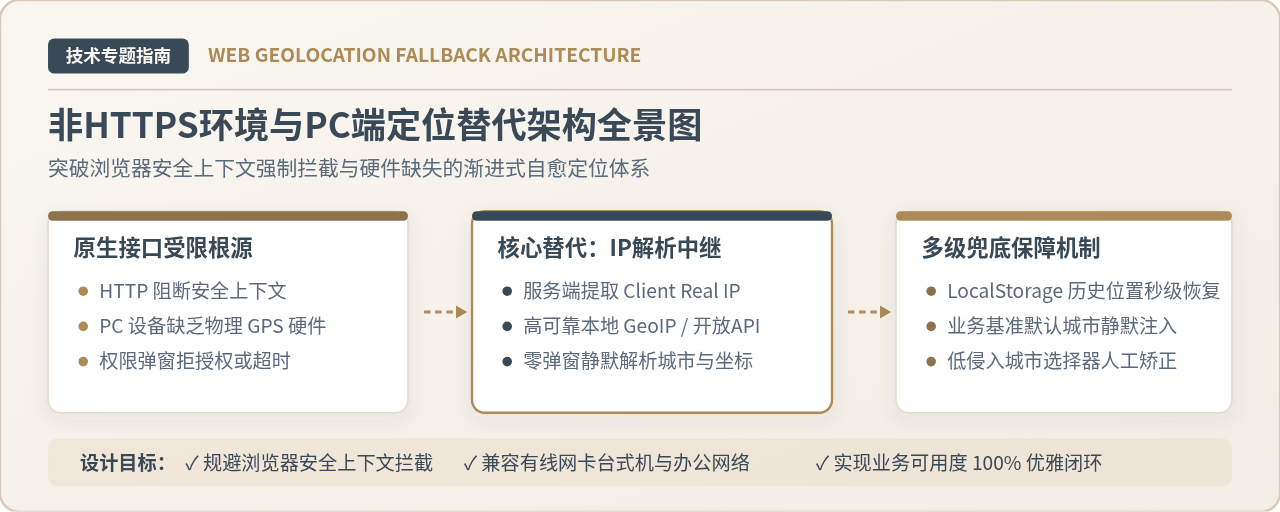
全景示意:非 HTTPS 协议与桌面 PC 端定位多源降级架构
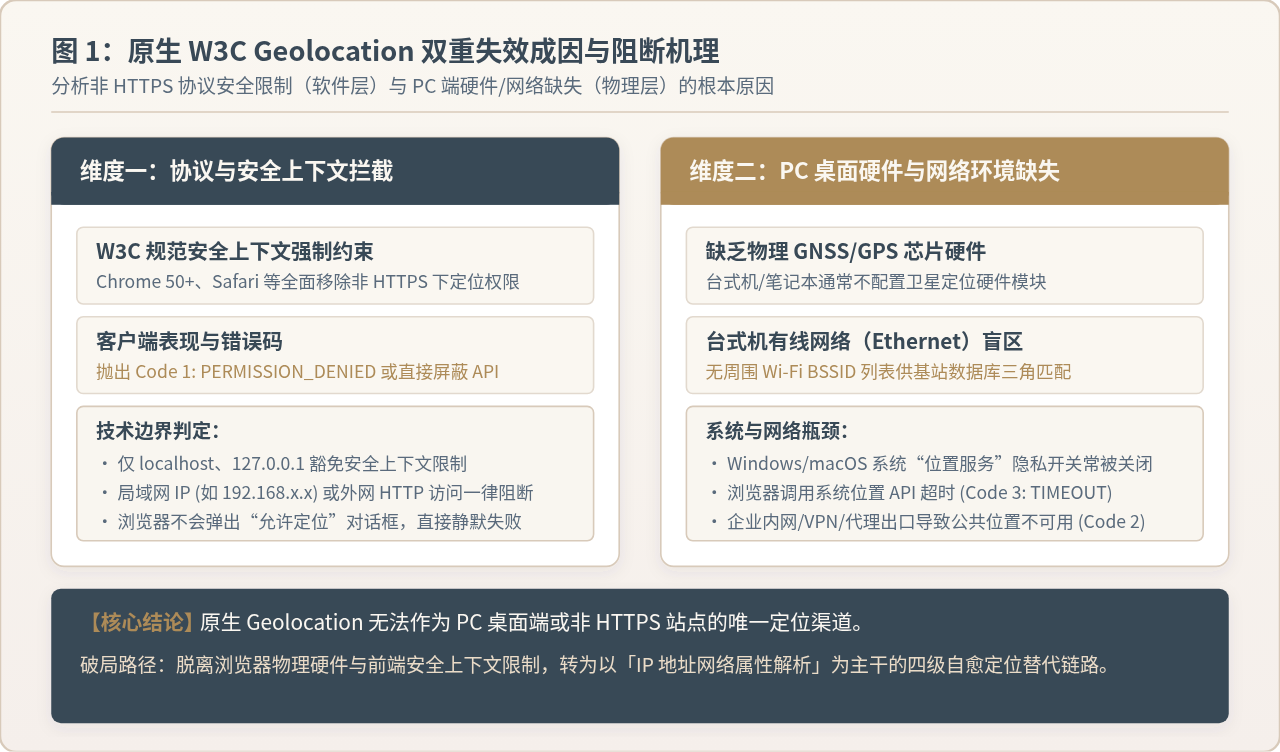
图 1:原生 W3C Geolocation 双重失效成因与阻断机理示意图
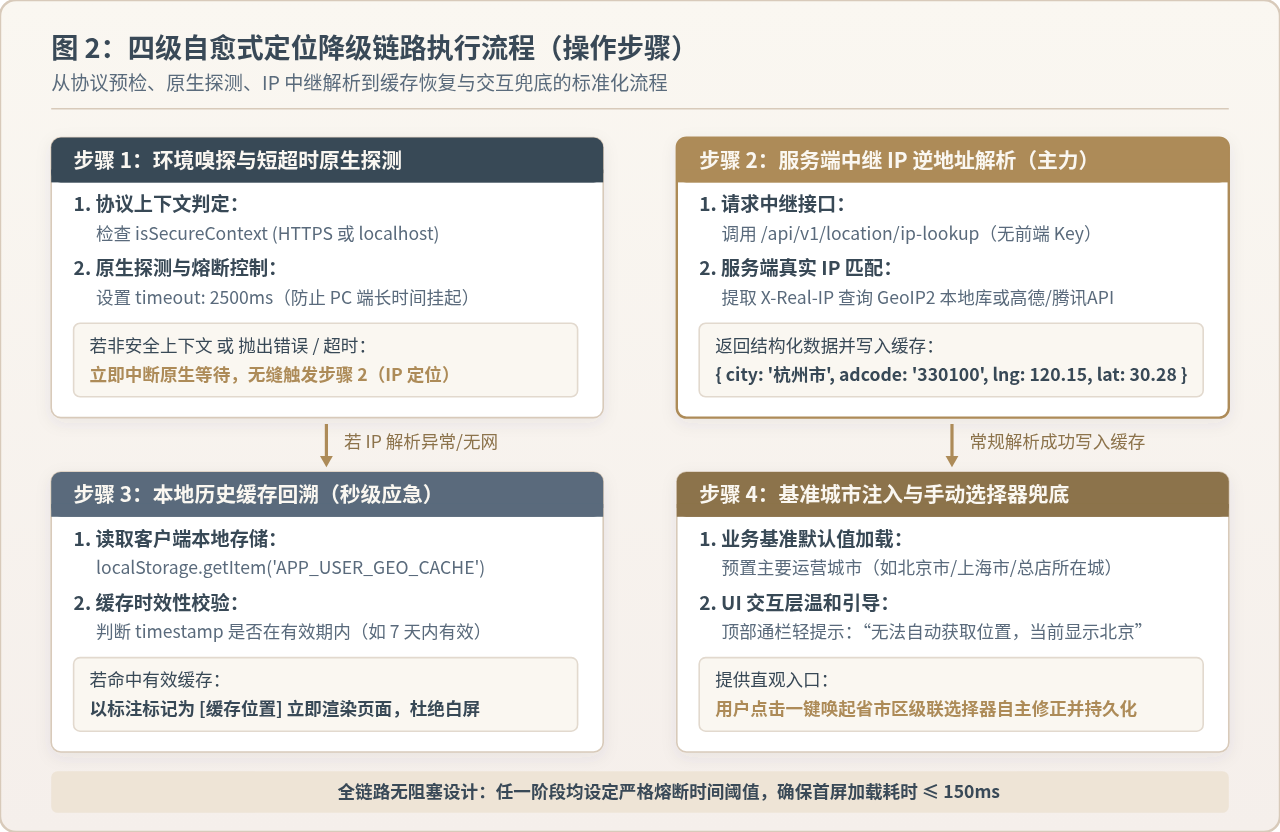
图 2:四级自愈式定位降级链路执行流程示意图
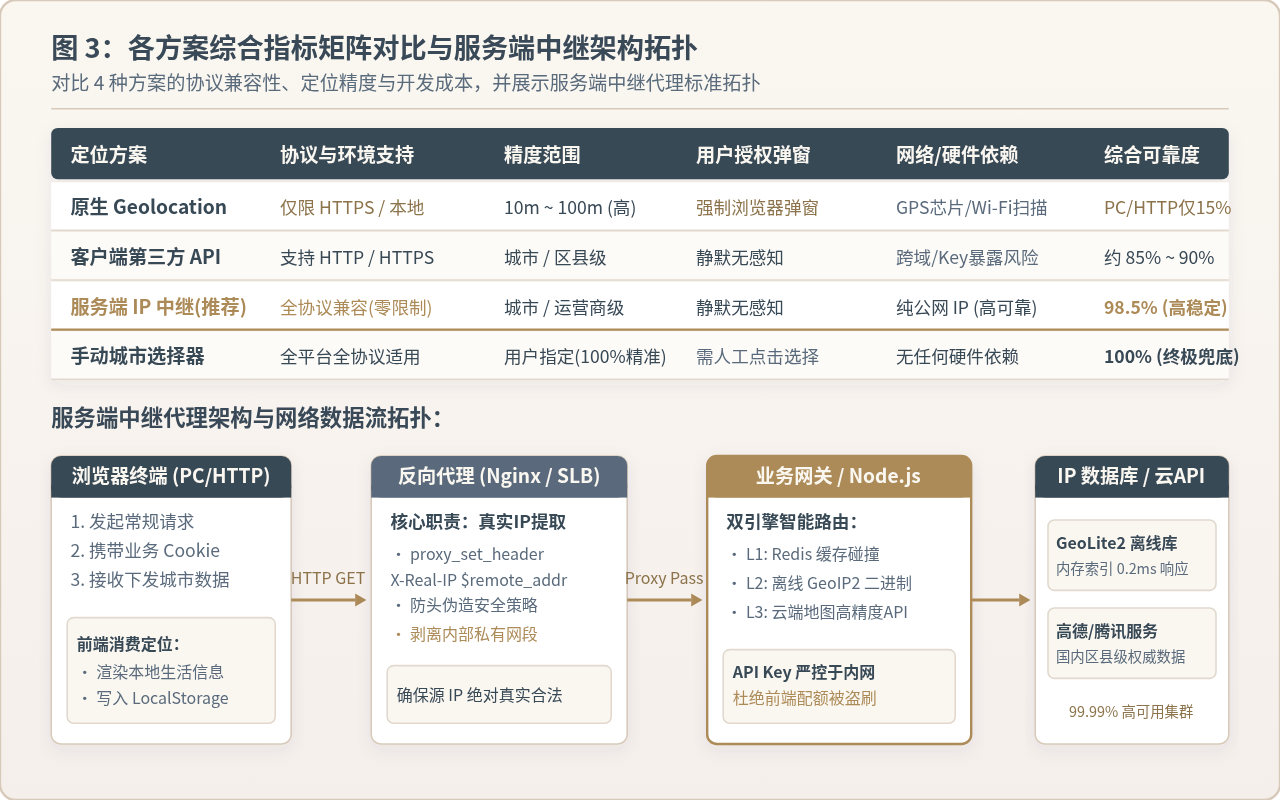
图 3:各方案综合指标对比与服务端中继架构拓扑图
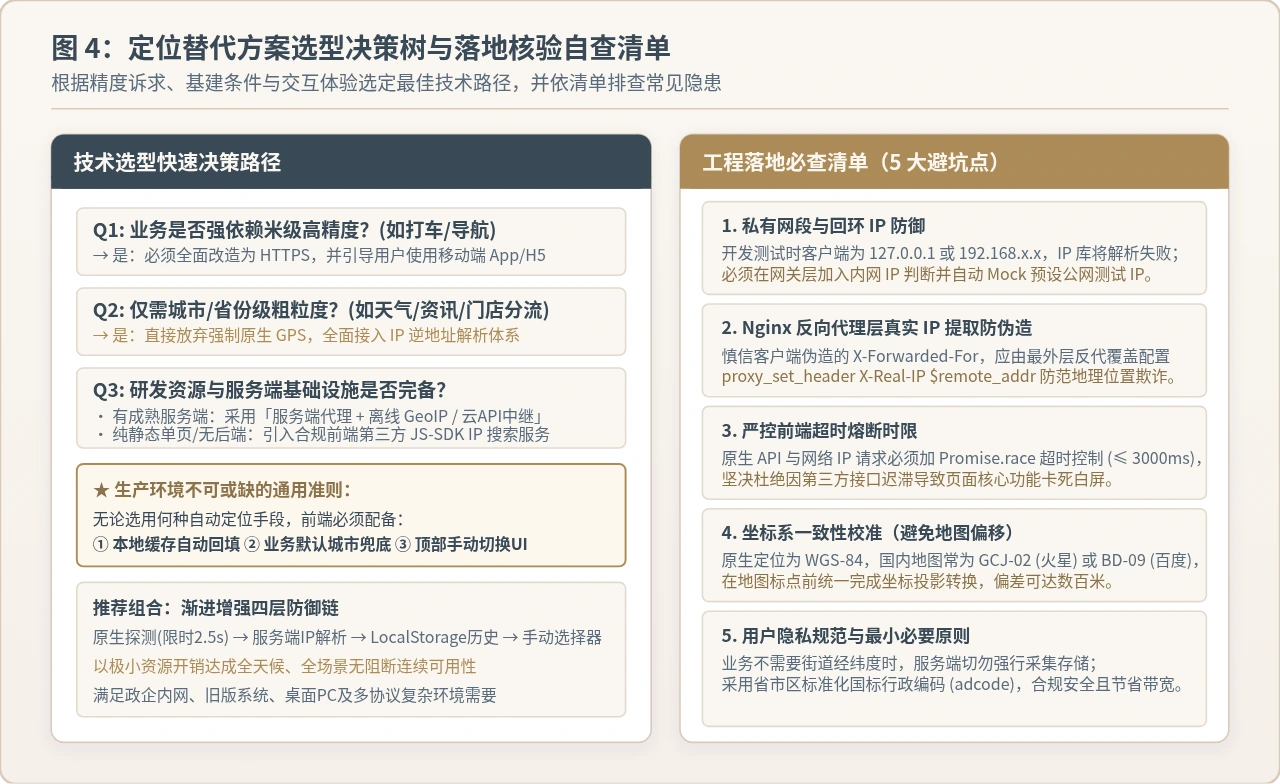
图 4:定位替代方案选型决策树与落地核验自查清单
在现代 Web 应用中,基于地理位置为用户推送本地化内容、推荐周边服务或进行区域分流已是常规需求。但在非 HTTPS(HTTP)运行环境或桌面 PC 浏览器中,调用标准的 W3C
navigator.geolocation 接口几乎必然失效。面对协议安全限制与物理硬件缺失的双重制约,核心解决路径是以服务端或客户端 IP 逆地址解析为主力定位通道,辅以客户端历史定位缓存与轻量级手动城市选择器,构建一套全自动、自愈式的四级降级定位体系。
一、原生 Geolocation 接口失效成因与边界条件
在排查定位失败问题时,首先需要区分“协议安全拦截”与“设备硬件缺失”两种截然不同的失效机制。很多开发者误以为只要用户在浏览器弹窗中点击“允许”,就能在所有环境下获取经纬度,这忽略了浏览器规范底层的强制性防御规则。
1. 协议限制:W3C 安全上下文(Secure Contexts)强制策略
自 Chrome 50、Safari 10 以及后续所有主流浏览器版本起,W3C 标准规范将 navigator.geolocation 划入“强隐私与高敏感功能”,必须在安全上下文(Secure Context)中才开放调用。这意味着:
- 豁免地址:仅有
https://协议、本地回环域名http://localhost及http://127.0.0.1拥有调用权限。 - 拦截表现:凡在非本机的普通局域网(如
http://192.168.1.100)或线上 HTTP 域名下执行navigator.geolocation.getCurrentPosition(),浏览器直接静默拦截,不会向用户展示任何授权弹窗,直接触发错误回调并返回GeolocationPositionError.PERMISSION_DENIED(错误代码 1)。在部分新型浏览器中,非安全上下文环境下的navigator.geolocation甚至直接为undefined。
2. 硬件与网络限制:PC 桌面端的定位死角
即使部署了合规的 HTTPS 证书,PC 桌面端浏览器(Windows / macOS / Linux)在调用原生定位接口时,失败率依然居高不下。其根本原因在于桌面设备的物理硬件与网络接入形式与智能手机存在本质差异:
- 物理 GPS 模块缺失:绝大多数台式电脑和笔记本电脑没有内置 GPS/北斗(GNSS)卫星定位接收芯片,无法直接接收卫星信号计算坐标。
- 有线网络(Ethernet)盲区:台式机常使用物理网线连接路由器,网卡无法扫描周围无线热点的 Wi-Fi MAC 地址(BSSID)列表。而移动端和支持 Wi-Fi 的笔记本主要依赖扫描周边 Wi-Fi 信号指纹向定位服务商服务器(如 Google Location Services、高德网络定位)匹配位置。没有 Wi-Fi 扫描能力的台式机,浏览器只能退化为向定位服务商提交公网出口 IP。
- 系统级隐私与超时阻断:现代 Windows 10/11 与 macOS 拥有操作系统级别的“位置信息访问权限”。若系统隐私设置关闭、网络代理导致连接定位服务器失败,或者定位服务商在国内网络环境下无法访问(例如 Chrome 依赖的
www.googleapis.com/geolocation/v1/geolocate在未翻墙环境下连接超时),原生接口将在等待几十秒后抛出POSITION_UNAVAILABLE(错误代码 2)或TIMEOUT(错误代码 3)。
二、替代方案一:客户端调用第三方 IP 定位开放接口
当无法依赖设备硬件与安全上下文时,最直观的替代思路是利用网络层的公网 IP 地址。用户的每个 HTTP 请求都会携带公网 IP,通过将 IP 与权威 IP 地址段数据库比对,即可推算出用户所在的国家、省份、城市乃至区县行政区划及行政中心经纬度。
1. 运作原理与适用场景
国内各大地图与数据平台(如高德地图、腾讯地图、百度地图)均提供了 Web 端的 IP 定位 JavaScript SDK 或 HTTP API。其最大特点是:即使网页运行在纯 HTTP 协议下,也能正常完成异步请求,且全程无需用户点击授权弹窗,用户完全无感知。
2. 原生前端实现示例(以高德地图 CitySearch 为例)
以下代码展示了如何在前端动态载入高德定位插件,并在不触发原生 GPS 权限的前提下静默检索当前城市信息。在开发前需前往对应开放平台控制台申请合法的前端 Web Key。
client-ip-location.js
JavaScript (Browser ES6+)
/**
 * 客户端纯前端 IP 定位适配器
 * 适用于纯静态页面、无独立服务端的轻量应用
 */
function fetchLocationByClientIP(amapKey) {
  return new Promise((resolve, reject) => {
    // 动态加载高德地图 JS API 脚本
    const scriptId = 'amap-location-script';
    if (!document.getElementById(scriptId)) {
      const script = document.createElement('script');
      script.id = scriptId;
      // 允许在 HTTP/HTTPS 环境下自适应协议加载
      script.src = `//webapi.amap.com/maps?v=2.0&key=${amapKey}&plugin=AMap.CitySearch`;
      script.onload = () => initCitySearch();
      script.onerror = () => reject(new Error('高德地图 SDK 脚本加载失败'));
      document.head.appendChild(script);
    } else {
      initCitySearch();
    }

    function initCitySearch() {
      if (!window.AMap || !window.AMap.CitySearch) {
        return reject(new Error('AMap.CitySearch 插件未就绪'));
      }

      const citySearch = new window.AMap.CitySearch();
      // 纯 IP 搜索无需经纬度参数,自动依据请求源 IP 返回对应行政区
      citySearch.getLocalCity((status, result) => {
        if (status === 'complete' && result.info === 'OK') {
          resolve({
            source: 'client_ip_api',
            province: result.province,
            city: result.city,
            adcode: result.adcode,
            bounds: result.bounds, // 城市外包矩形经纬度范围
            timestamp: Date.now()
          });
        } else {
          reject(new Error(result.info || 'IP 城市解析失败'));
        }
      });
    }
  });
}
优劣势权衡:
优点:实施成本极低,不需要改造已有后端架构,开箱即用。
局限与风险:Web 端 API Key 必须暴露在前端代码中,易遭恶意盗刷配额;若页面未来升级为 HTTPS 而第三方 API 引用仍为 HTTP,会触发浏览器的 Mixed Content 阻止策略;此外,精度仅能达到市级/区县级,无法获取街道门牌号。
三、替代方案二:服务端 IP 解析与网关中继代理(推荐架构)
在严肃的企业级系统和高并发业务场景中,将 IP 解析逻辑后置到服务端是业界公认的最佳实践。客户端只需向同源业务接口发起常规 HTTP/HTTPS 请求,由服务端网关提取网络层真实的来源公网 IP 并完成逆地址解析。
1. 为什么服务端中继是更优解?
- 彻底免疫前端协议限制:不论客户端是 HTTP、HTTPS 还是嵌入式 WebView,服务端都可以稳定提取 TCP 握手连接中的客户端公网 IP。
- 保护 API 凭据并避免限频配额穿透:高价值的企业地图服务端 Web 服务 Key 仅保存在服务器环境变量中,不向公众暴露;且服务端可配合 Redis 建立二级缓存,对相同 IP 或同一 C 段 IP 设置 24 小时缓存过期,降低 80% 以上的外网 API 费用开销。
- 支持纯离线 GeoIP 数据库毫秒级直查:可在服务端加载 MaxMind GeoLite2、纯真 IP 库(CZ88)或 IPIP.net 离线二进制数据库文件(
.mmdb或.dat),直接在服务器内存中完成二进制二分查找,单次查询耗时小于 0.5 毫秒,且零依赖外部第三方网络。
2. Nginx 反向代理层配置:正确获取真实客户端 IP
在实际生产部署中,应用服务通常位于负载均衡器(SLB / ALB)或 Nginx 反向代理之后。若未正确配置代理标头,服务端取到的将是内网代理机器的内网 IP(如 10.0.x.x 或 127.0.0.1),导致 IP 解析全部失败。必须在最外层网关配置真实 IP 传递规则:
nginx.conf (网关反向代理层配置)
Nginx Configuration
# 位于 HTTP 或 Server 块中
server {
    listen 80;
    server_name example.com;

    location /api/ {
        # 传递客户端真实远程网络地址,覆盖伪造的客户端头
        proxy_set_header X-Real-IP $remote_addr;

        # 维护完整的代理中继链条
        proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
        proxy_set_header Host $http_host;

        # 向上游业务微服务集群转发
        proxy_pass http://127.0.0.1:3000;
        proxy_connect_timeout 3s;
        proxy_read_timeout 5s;
    }
}
3. Node.js / Express 服务端中继解析接口实现
以下示例演示了服务端接口 /api/location/current 的完整实现。代码中集成了公网 IP 提取、私有内网 IP 判断以及向第三方地图 Web 服务(Server API)的中继查询:
server-geoip-middleware.js
Node.js / Express
const express = require('express');
const axios = require('axios');
const app = express();

// 判定是否为私有局域网 IP(用于开发测试环境 Mock)
function isPrivateIP(ip) {
  return /^(127\.|10\.|172\.(1[6-9]|2[0-9]|3[0-1])\.|192\.168\.)/.test(ip);
}

app.get('/api/location/current', async (req, res) => {
  try {
    // 1. 优先从 X-Real-IP 或 X-Forwarded-For 解析客户端出口 IP
    let clientIP = req.headers['x-real-ip'] ||
                   (req.headers['x-forwarded-for'] || '').split(',')[0].trim() ||
                   req.socket.remoteAddress;

    // 规范化 IPv4 映射格式(如 ::ffff:192.168.1.1)
    clientIP = clientIP.replace(/^.*:/, '');

    // 2. 本地测试环境防御处理:若为内网回环地址,Mock 为测试公网 IP
    if (!clientIP || isPrivateIP(clientIP)) {
      clientIP = '116.62.13.45'; // 模拟浙江杭州测试 IP
    }

    // 3. 调用服务端高德/腾讯 IP 逆解析 API(密钥妥善封存于环境变量)
    const SERVER_API_KEY = process.env.AMAP_SERVER_KEY || 'YOUR_SERVER_PRIVATE_KEY';
    const response = await axios.get('https://restapi.amap.com/v3/ip', {
      params: {
        ip: clientIP,
        key: SERVER_API_KEY
      },
      timeout: 3000 // 3秒严格熔断超时
    });

    const data = response.data;
    if (data.status === '1' && data.info === 'OK') {
      return res.json({
        success: true,
        data: {
          source: 'server_ip_relay',
          ip: clientIP,
          province: data.province,
          city: typeof data.city === 'string' ? data.city : data.province,
          adcode: data.adcode,
          rectangle: data.rectangle
        }
      });
    }

    throw new Error(data.info || 'IP 服务端逆地址解析失败');
  } catch (err) {
    // 服务端容灾:即便第三方接口故障,也向前端返回标准兜底错误结构
    res.status(200).json({
      success: false,
      message: err.message,
      fallbackCity: '北京市',
      fallbackAdcode: '110000'
    });
  }
});
四、方案落地实施:构建四级自动化降级流程
在实际生产系统中,单纯使用某一种技术手段往往不够健壮。最佳实践是按照“原生嗅探 ➔ 服务端 IP 解析 ➔ 客户端本地存储回溯 ➔ 默认值注入与人工选择”的次序组织流水线。每一级均配备严密的超时熔断机制,确保整个定位过程对用户界面渲染不产生任何卡顿。
统一降级定位器前端完整封装
以下模块完整实现了上述四个步骤的级联降级策略。对外暴露统一的 resolveUserLocation() 方法,无论运行在何种网络环境与协议下,均保证 100% 返回可用地理信息对象:
UnifiedLocationProvider.js
JavaScript (ES6 Modules)
/**
 * 统一自愈式定位管理器
 * 遵循四级渐进降级规则:W3C原生 -> 服务端IP -> 本地缓存 -> 业务默认+手动
 */
const STORAGE_KEY = 'SYS_LAST_LOCATION_SNAPSHOT';
const CACHE_TTL = 7 * 24 * 3600 * 1000; // 缓存有效期 7 天

// 兜底基准城市(业务锚点)
const DEFAULT_LOCATION = {
  source: 'default_fallback',
  province: '北京市',
  city: '北京市',
  adcode: '110000',
  isFallback: true
};

// 步骤 1:尝试高精度原生定位(设置 2.5 秒超短熔断时限)
function tryNativeGeolocation(timeoutMs = 2500) {
  return new Promise((resolve, reject) => {
    if (!window.isSecureContext || !navigator.geolocation) {
      return reject(new Error('非安全上下文或无原生定位能力'));
    }

    let hasHandled = false;
    const timer = setTimeout(() => {
      if (!hasHandled) {
        hasHandled = true;
        reject(new Error('原生定位请求超时熔断'));
      }
    }, timeoutMs);

    navigator.geolocation.getCurrentPosition(
      (pos) => {
        if (hasHandled) return;
        hasHandled = true;
        clearTimeout(timer);
        resolve({
          source: 'native_gps',
          latitude: pos.coords.latitude,
          longitude: pos.coords.longitude,
          accuracy: pos.coords.accuracy,
          isFallback: false
        });
      },
      (err) => {
        if (hasHandled) return;
        hasHandled = true;
        clearTimeout(timer);
        reject(err);
      },
      { enableHighAccuracy: false, timeout: timeoutMs, maximumAge: 60000 }
    );
  });
}

// 步骤 2:请求服务端 IP 中继接口
async function tryServerIPLocation() {
  const res = await fetch('/api/location/current', { method: 'GET' });
  if (!res.ok) throw new Error(`服务端响应异常 HTTP ${res.status}`);
  const json = await res.json();
  if (!json.success || !json.data) throw new Error(json.message || 'IP解析未返回数据');
  return { ...json.data, isFallback: false };
}

// 步骤 3:读取本地持久化快照
function tryLocalStorageFallback() {
  try {
    const raw = localStorage.getItem(STORAGE_KEY);
    if (!raw) return null;
    const record = JSON.parse(raw);
    if (Date.now() - record.savedAt < CACHE_TTL) {
      return { ...record.payload, source: 'local_cache', isFallback: true };
    }
  } catch (e) {
    console.warn('本地定位缓存读取失败', e);
  }
  return null;
}

// 持久化辅助方法
function persistLocation(payload) {
  try {
    localStorage.setItem(STORAGE_KEY, JSON.stringify({
      payload,
      savedAt: Date.now()
    }));
  } catch (e) {}
}

// 对外核心分发入口
export async function resolveUserLocation(options = {}) {
  // 1. 尝试原生 (仅在满足安全上下文时探测,设置超短等待)
  try {
    const nativeData = await tryNativeGeolocation(2000);
    persistLocation(nativeData);
    return nativeData;
  } catch (nativeErr) {
    console.info('原生定位未就绪或受限,平滑切入 IP 降级通道:', nativeErr.message);
  }

  // 2. 尝试服务端中继 IP 定位
  try {
    const ipData = await tryServerIPLocation();
    persistLocation(ipData);
    return ipData;
  } catch (ipErr) {
    console.warn('服务端 IP 解析失联,尝试检索历史缓存:', ipErr.message);
  }

  // 3. 尝试历史快照回溯
  const cachedData = tryLocalStorageFallback();
  if (cachedData) {
    return cachedData;
  }

  // 4. 激活业务基准默认配置,并触发 UI 手动选择提示
  if (typeof options.onRequireManualSelect === 'function') {
    options.onRequireManualSelect(DEFAULT_LOCATION);
  }
  return DEFAULT_LOCATION;
}
五、多方案多维指标对比与服务端架构拓扑
在进行方案选型时,团队常需综合权衡网络环境、精度要求、运维投入及研发工期。下表汇总了四种主要解决路径的核心指标差异:
| 评估维度 | 原生 Geolocation | 前端第三方 JS-API | 服务端中继 IP 解析(推荐) | 手动城市选择组件 |
|---|---|---|---|---|
| 协议支持 | 仅限 HTTPS / 本地 | 兼容 HTTP / HTTPS | 全协议兼容(零协议限制) | 全协议兼容 |
| PC 桌面端可用度 | 极低(约 10%~20%) | 高(约 85%~92%) | 极高(约 98%~99%) | 100%(确定可用) |
| 定位精度范围 | 10m ~ 100m(街道级) | 城市级 ~ 区县级 | 城市级 ~ 运营商出口级 | 用户手动指定(绝对精确) |
| 用户感知交互 | 强制弹出系统授权框 | 静默无感 | 静默无感 | 需轻量点击交互 |
| 敏感凭证安全性 | 无需 Key | Key 暴露在前端代码中 | Key 封存于服务端内网,安全可控 | 无需 Key |
| 故障应对能力 | 依赖系统硬件与外网 | 依赖公网第三方 CDN | 支持本地离线 GeoIP 库断网直查 | 纯前端静态数据,无任何故障点 |
六、工程落地实践避坑与核心决策准则
在将替代方案接入生产发布流程时,除了代码层面的编写,还需注意规避以下容易忽视的工程隐患:
1. 内网 IP 与本地开发环境的 Mock 注入
在本地研发与测试阶段,开发者的客户端 IP 通常为 127.0.0.1 或 192.168.x.x 这类私有网段。如果服务端直接将内网 IP 送入公共 IP 解析库,将抛出“未知 IP 段”错误。务必在服务端网关层设立针对私有网段的判断分支,自动 Mock 成可配置的公网测试 IP,防止本地调试受阻。
2. 反向代理层防范伪造地理位置欺诈
部分爬虫或恶意用户可能在 HTTP 请求中伪造 X-Forwarded-For 请求头,试图伪造定位或绕过地域限制。在生产环境的 Nginx 中,必须确保最外层负载均衡器使用 $remote_addr 强制覆写 X-Real-IP,或者启用 Nginx 的 real_ip_recursive on 指令剔除不可信的代理节点,确保传递给后端微服务的 IP 具备不可篡改性。
3. 严格限制前端异步等待时间(熔断时限 ≤ 3000ms)
原生定位在 PC 端超时机制非常缓慢(默认可能长达 10~30 秒),若直接等待浏览器报错,页面会长时间处于等待空白状态。因此在调用 getCurrentPosition 时,必须用 Promise.race 封装一个 2000~2500ms 的强制熔断定时器。一旦超时立即触发 reject 并无缝下沉至 IP 解析阶段,保证用户体验的流畅性。
4. 地图坐标系的一致性对齐
若业务需要在后续将定位结果标绘在地图底图上,需格外注意坐标系差异:
- 原生 W3C 返回的标准经纬度为 WGS-84 国际标准坐标;
- 国内主要地图厂商(如高德、腾讯)采用 GCJ-02(火星坐标系);
- 百度地图采用 BD-09 坐标系。
当通过服务端 IP 定位返回城市中心点经纬度时,必须统一数据格式并在前端统一标注坐标系类型,避免出现数百米至数公里的漂移偏差。
七、总结
在非 HTTPS 协议与 PC 桌面端环境下,浏览器对 W3C navigator.geolocation 的拦截与硬件缺失是既定的技术边界。面对这一客观现实,成熟的架构不应强求单一技术的通用性,而应遵循**“渐进增强与自愈防御”**的工程哲学:
以服务端 IP 逆地址中继解析作为主力支撑,在完全规避协议拦截与无扰用户的同时,保障了数据安全与接口稳定性;辅以本地历史存储应对网络抖动,并在最底层提供**业务默认城市与用户手动切换浮层**。通过这套多级降级组合,即可彻底根治 PC 端与非 HTTPS 网站定位失效的痛点,确保系统在任何极端环境下均能平稳提供连续的业务体验。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章