

深入对比微信公众号开发中JS接口安全域名与网页授权域名的核心区别。从运行机制、验证流程、后台配置到常见报错排查,帮助开发者彻底理清两者的职责边界与技术选型。
JS接口安全域名和网页授权域名有什么区别?
作者:星河
时间:2026-11-17
浏览:360
文章目录
一句话核心结论:在微信公众号开发中,JS接口安全域名用来控制前端页面调用微信原生底层能力(如分享、扫一扫、拍照选图、调起支付),保护的是微信客户端的原生接口权限;而网页授权域名用来控制用户身份鉴权与登录回调(基于 OAuth 2.0 获取用户的 OpenID、头像和昵称),保护的是用户的身份数据安全。两者在执行环境、校验机制、配置入口及报错表现上完全独立。
一、架构定位与职责边界对比
很多初次接触微信公众号网页开发的工程师,经常会将“JS接口安全域名”和“网页授权域名”混为一谈。最常见的困惑是:“我的网站已经在公众号后台配了域名,为什么调用微信分享还是报域名不安全?”,或者“为什么做微信快捷登录时直接弹出了 redirect_uri 参数错误?”。
产生这一混淆的根本原因,是没有理清两者的技术分层与职责边界。微信为了保障生态安全与用户隐私,在客户端执行层和服务端协议层分别设置了两道互相独立的防火墙:
- JS接口安全域名(客户端层):限制运行在微信内置浏览器 WebView 里的前端 JavaScript 脚本可以调用哪些微信 Native 能力。它是前端视角下的安全白名单。
- 网页授权域名(协议与服务端层):限制 OAuth 2.0 身份验证流程在用户同意授权后,能够将临时凭证(code)回调重定向到哪个服务器。它是后端视角下的回调安全边界。
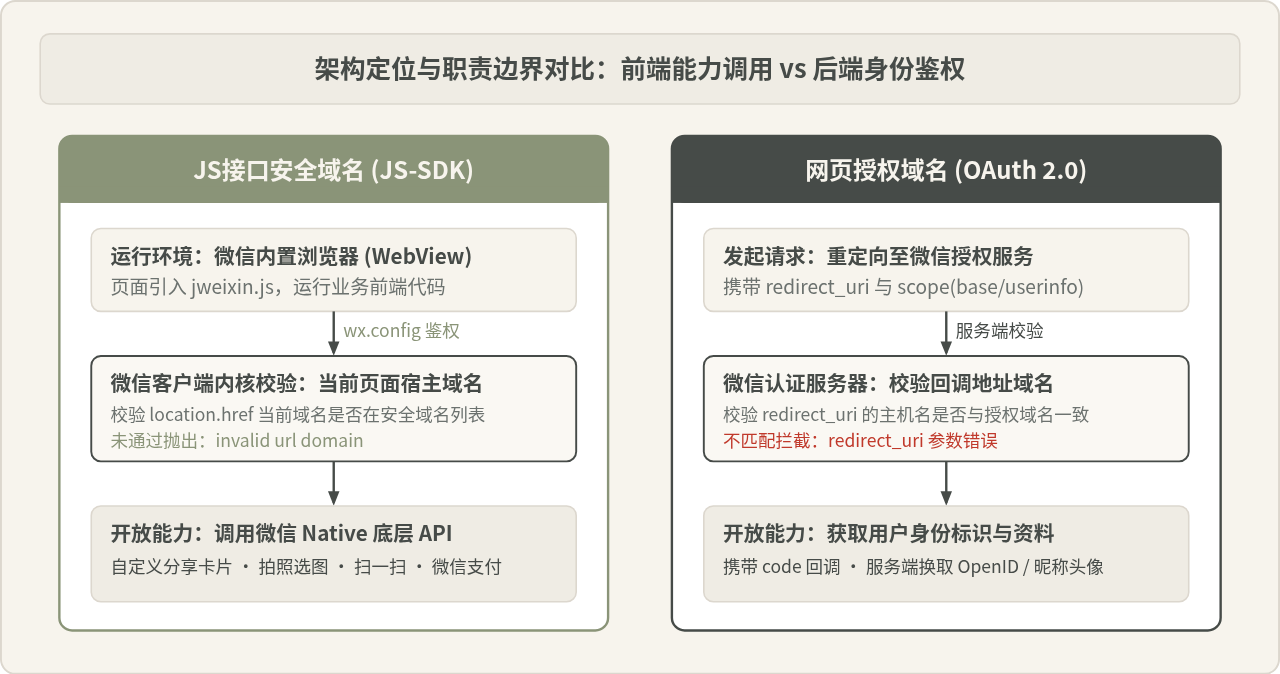
图 1:JS接口安全域名与网页授权域名的架构定位与职责边界对比
二、深入剖析:什么是“JS接口安全域名”?
JS接口安全域名是微信 JS-SDK(即 weixin-js-sdk 或 jweixin-1.6.0.js)的专属安全机制。当普通网页运行在微信客户端内部时,默认只具备常规浏览器的通用能力。若希望调用微信特有的硬件与平台功能,必须先通过 wx.config 注入权限验证配置。
1. 典型的应用场景
- 自定义社交分享:修改微信好友卡片或朋友圈链接的标题、简介摘要与缩略图标(调用
updateAppMessageShareData和updateTimelineShareData)。 - 图像与音频处理:在网页中直接调用手机相机拍照、读取本地相册多图上传或进行录音识别。
- 扫一扫与位置定位:调起微信原生扫码界面返回条码结果,或获取用户当前的地理经纬度。
- 拉起微信支付:调用
wx.chooseWXPay完成移动端 H5 支付链路。
2. 运行与验证流程
前端在调用任何微信 JS-SDK 接口前,必须向业务后端请求一组签名参数。后端结合当前网页的具体 URL、时间戳、随机字符串以及由微信获取的临时凭证 jsapi_ticket 计算出 SHA1 签名,前端执行 wx.config 将参数注入微信内核:
// 前端执行 JS-SDK 初始化
wx.config({
  debug: false, // 联调时开启可查看校验详情
  appId: 'wx1234567890abcdef',
  timestamp: 1680000000,
  nonceStr: 'random_string_123',
  signature: 'da39a3ee5e6b4b0d3255bfef95601890afd80709',
  jsApiList: ['updateAppMessageShareData', 'scanQRCode']
});

wx.ready(function() {
  // 域名验证通过且签名正确,原生能力就绪
  console.log('微信 JS 接口已就绪');
});

wx.error(function(res) {
  // 若域名不在后台配置的列表中,将抛出错误
  console.error('JS-SDK 初始化失败:', res.errMsg);
});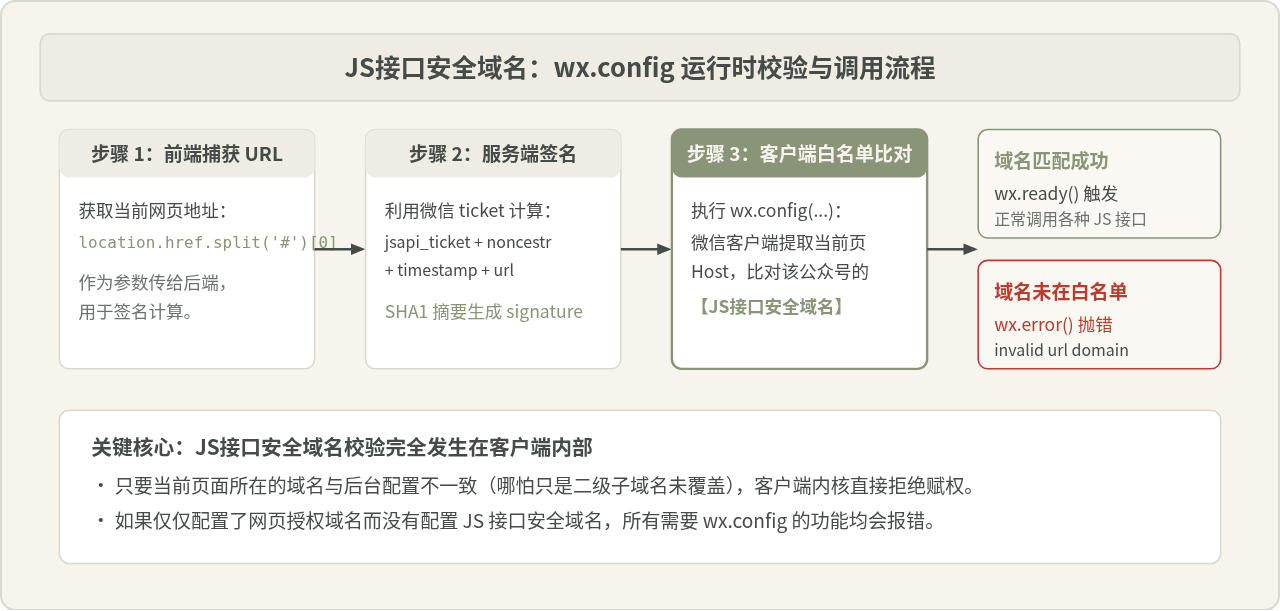
图 2:JS接口安全域名在 wx.config 运行时的校验流程与执行时序
⚠️ 标志性报错排查:config:invalid url domain
如果在 wx.error 中收到 config:invalid url domain 报错,百分之百是当前网页所在域名的主机名(Host)未在公众号后台的“JS接口安全域名”列表中,或者协议配置不符合规范。请注意:该校验只比对域名,不关心前端页面路径。
三、深入剖析:什么是“网页授权域名”?
网页授权域名是微信基于国际标准的 OAuth 2.0 授权协议设立的回调安全防御机制。在微信内开发移动网站时,开发者经常需要获取用户的唯一身份标识(OpenID)或基本资料(昵称、头像),以实现免密码自动登录、用户账号绑定或粉丝专属功能。
1. 两种授权模式(Scope)
- 静默授权(
snsapi_base):页面自动重定向通过,用户感知不到任何弹窗,直接完成跳转,开发者后端借此静默获取用户的openid。 - 用户确认授权(
snsapi_userinfo):页面会弹出微信官方授权浮层,明确提示用户“是否允许该应用获取你的公开信息(昵称、头像等)”,用户主动点击“允许”后才继续跳转。
2. OAuth 2.0 握手与域名校验核心
发起网页授权的第一步,是将用户的浏览器引导访问微信授权服务器:
https://open.weixin.qq.com/connect/oauth2/authorize?appid=wx1234567890abcdef&redirect_uri=https%3A%2F%2Fapi.example.com%2Foauth%2Fcallback&response_type=code&scope=snsapi_userinfo&state=STATE#wechat_redirect在此关键节点,微信认证服务器在接收到该请求的第一时间,会立即提取 redirect_uri 参数中的域名部分,并将其与公众号后台设置的“网页授权域名”进行严格匹配。如果域名不一致,微信服务器会立刻阻断请求,根本不会展现授权窗口,也不会回跳。
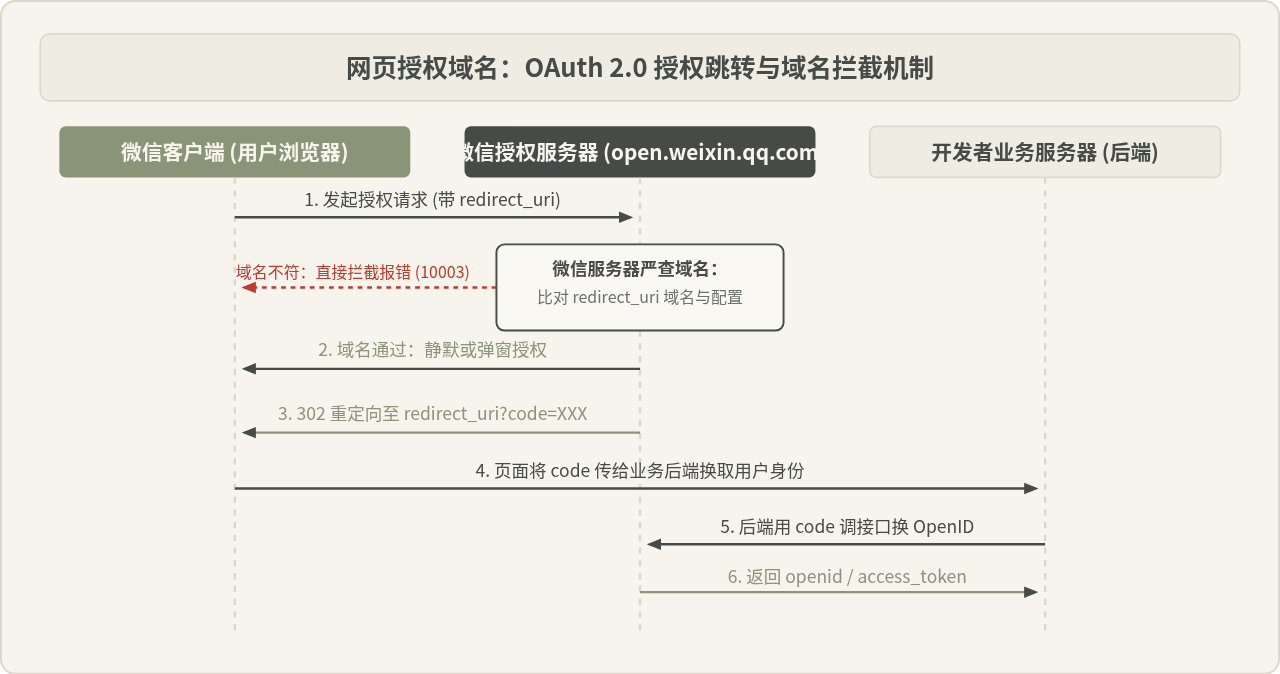
图 3:微信网页授权 OAuth 2.0 完整跳转时序与域名拦截位置
⚠️ 标志性报错排查:redirect_uri 参数错误 (errcode: 10003)
当浏览器直接显示微信官方红感叹号页面并提示“redirect_uri 参数错误”时,说明微信服务器在校验重定向域名时失败。常见原因包括:未在后台配置该域名、配置了二级域名但回调填了一级域名、URL 中包含了非法端口号、或者使用了未认证的订阅号发起网页授权。
四、容易混淆的五个核心认知与辨析
1. 误区一:“两个域名必须设置成不同的网址吗?”
解答:不需要。在绝大多数中小型项目或单体架构中,前端页面和后端服务都部署在同一个域名下(例如 m.example.com)。此时,你完全可以将“JS接口安全域名”和“网页授权域名”都配置为 m.example.com。两者支持填写相同域名,互不冲突。
但在大型前后端分离或微服务架构中,网页授权通常统一由专门的认证服务集群承接(如 auth.example.com),而前端 H5 活动页面分散在各个业务子域(如 act.example.com、shop.example.com)。此时网页授权域名填 auth.example.com,而 JS 接口安全域名则需要填写 act.example.com 等前端页面所在的具体域名。
2. 误区二:“配置了其中一个,另一个会自动生效吗?”
解答:绝不会。微信公众平台将这两项设置放置在完全不同的菜单下,底层也是两套互相独立的鉴权机制:
- 配置了“JS接口安全域名”,只是放行了前端对分享、扫码等 JS API 的调用权限,微信 OAuth 授权中心并不知道这个域名的存在;
- 配置了“网页授权域名”,只是允许微信服务器在授权成功后将带有 code 的用户重定向到该域名,页面如果未经
wx.config校验,依然无法调用任何微信 Native API。
3. 误区三:“只做微信自定义分享卡片,需要配置网页授权域名吗?”
解答:不需要。自定义分享卡片纯粹是前端调用微信 JS-SDK 的行为,属于 JS 接口的范畴,只需在后台正确配置“JS接口安全域名”即可,无需配置网页授权域名,也不需要申请服务号的高级授权接口。
4. 误区四:“只做微信扫码或静默获取 OpenID,需要配置 JS 接口安全域名吗?”
解答:不需要。如果你的业务仅仅是在用户进入网页时拿到用户的 OpenID 来识别账号,而页面内完全不需要使用微信自定义分享、隐藏菜单项、拍照或扫码等 JS-SDK 接口,那么整个流程纯粹依赖 HTTP 302 重定向与后端通信,只需配置“网页授权域名”即可运行。
5. 误区五:“填写域名时加上 http:// 或端口号可以吗?”
解答:微信后台明确禁止添加协议头和端口号。在配置输入框中:
- 错误写法:
https://www.example.com(包含了协议头) - 错误写法:
www.example.com:8080(包含了非标准端口) - 错误写法:
www.example.com/h5/(包含了路径后缀) - 正确标准写法:
www.example.com或example.com
五、微信公众平台后台具体配置步骤
配置这两个域名时,微信公众平台为了防范域名钓鱼与未经授权的绑定,都引入了域名所有权验证文件机制。以下是标准的操作步骤:
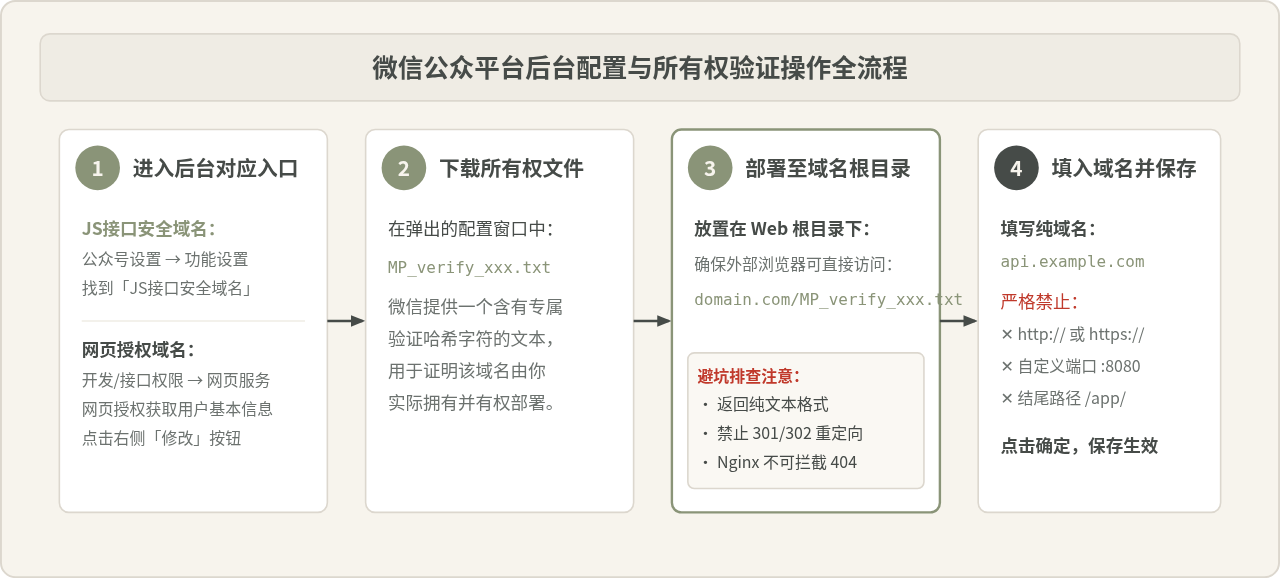
图 4:微信公众平台后台配置入口与 MP_verify 文件部署步骤
详细步骤说明:
- 进入后台指定入口:
- JS接口安全域名:登录 微信公众平台,点击左侧菜单【设置与开发】→【公众号设置】→【功能设置】→【JS接口安全域名】右侧的【设置】。
- 网页授权域名:点击左侧菜单【开发】/【设置与开发】→【接口权限】→【网页服务】→【网页账号】→【网页授权获取用户基本信息】右侧的【修改】。
- 下载所有权校验文件:在弹出的配置模态窗口中,下载名为
MP_verify_xxxxxxxxxx.txt的纯文本验证文件。 - 上传至 Web 服务器站点根目录:将该文件放置在目标域名服务器的静态根目录中,确保在公网浏览器输入
https://yourdomain.com/MP_verify_xxxxxxxxxx.txt可以直接访问并查看到纯文本内容,不得产生 301/302 重定向,也不得被路由守卫拦截为 404。 - 填写域名并保存:在微信后台输入纯域名(如
api.example.com),点击【保存】。微信服务器会向该域名发起一次 HTTP/HTTPS GET 请求校验该文件,校验无误后立即生效。
六、全维度对比矩阵与排错速查
| 对比维度 | JS接口安全域名 | 网页授权域名 |
|---|---|---|
| 核心目标 | 开放微信端内原生能力(分享、扫码、定位等) | 获取微信用户身份标识与资料(OpenID、昵称) |
| 技术标准 | 微信私有 JS-SDK (JSBridge 注入) | 标准 OAuth 2.0 授权体系 |
| 作用位置 | 前端浏览器宿主环境(WebView) | 重定向传输层与后端服务端调用 |
| 后台设置入口 | 公众号设置 → 功能设置 → JS接口安全域名 | 接口权限 → 网页服务 → 网页授权获取用户基本信息 |
| 配置数量上限 | 最多支持配置 3 个(已认证服务号可更多) | 服务号直接授权域名通常配置 1 个(或经业务域名支持) |
| 账号类型要求 | 认证订阅号、服务号均支持 | 仅限认证服务号(普通订阅号无权限) |
| 核心报错表现 | wx.error: config:invalid url domain |
redirect_uri 参数错误 (10003) |
| 需要TXT验证文件 | 是(放置在域名根目录) | 是(放置在域名根目录) |
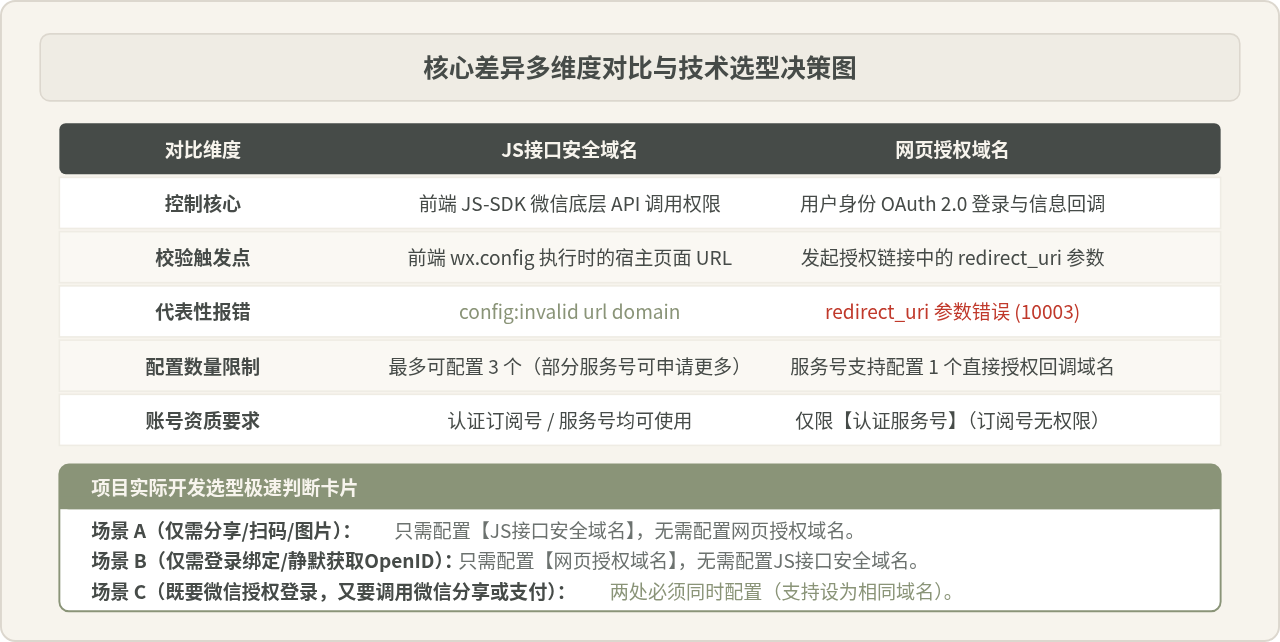
图 5:核心差异多维度对比与技术选型快速判断决策指南
💡 本地开发与测试小贴士
在本地研发联调阶段,如果无法频繁将验证文件部署到公网服务器,可以利用微信公众平台提供的微信开发者测试账号(微信公众平台后台 → 开发者工具 → 公众平台测试账号)。测试号中同样具备这两项配置,且测试号无需上传 MP_verify.txt 文件,直接填写内网穿透域名(如 ngrok、frp 等生成的二级域名)即可快速完成全链路本地调试。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章