

深入解析在JavaScript中为什么应当坚决避免使用eval()将字符串转换为数组。本文从代码注入执行风险、V8引擎去优化机制、作用域副作用与错误调试四个维度展开说明,并给出安全、高效的替代实现方案。
JS中为什么避免用eval将字符串转数组
作者:寒星
时间:2026-11-16
浏览:183
文章目录
前端工程安全与性能
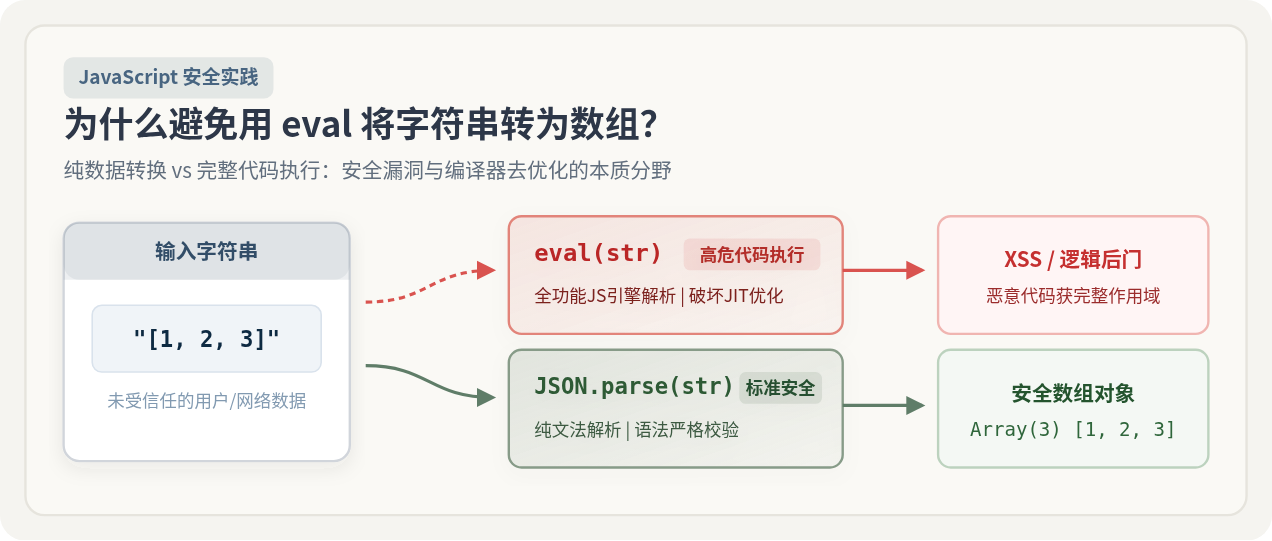
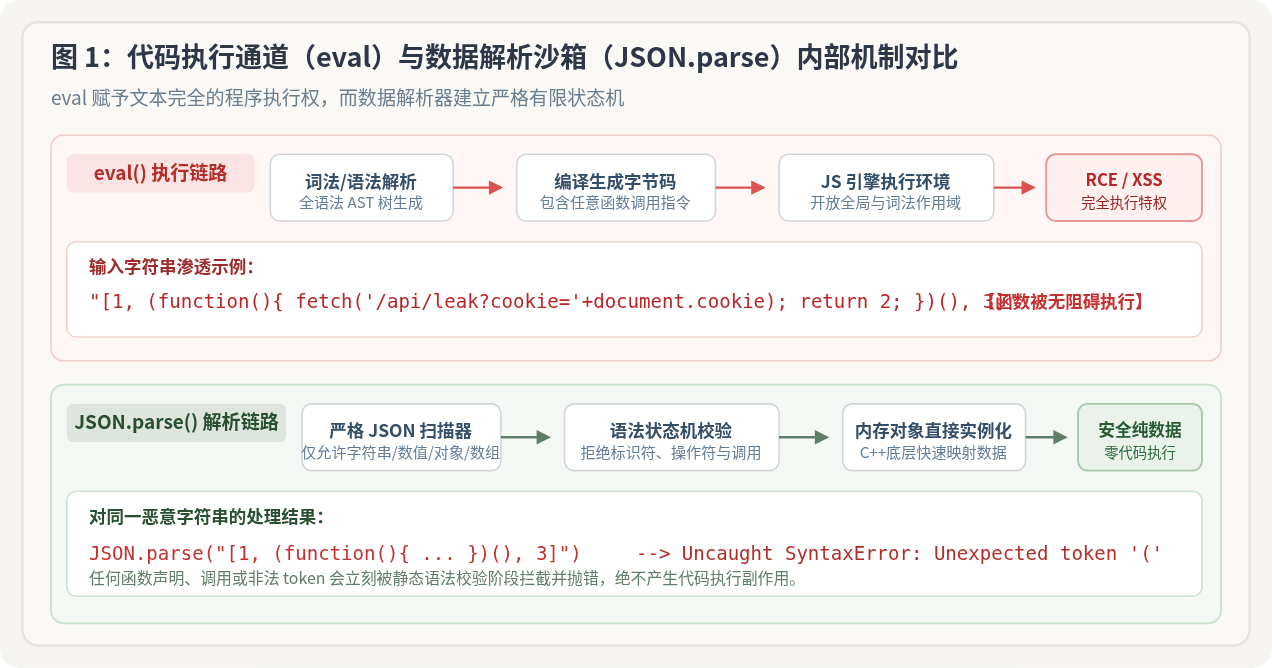
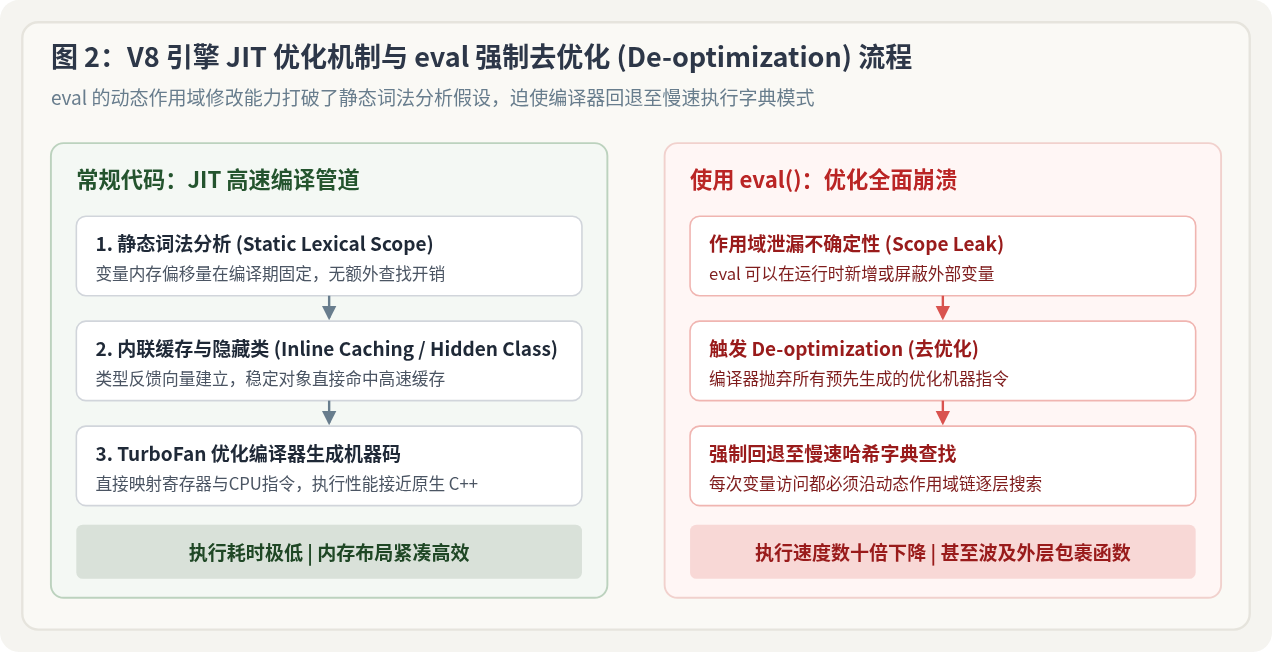
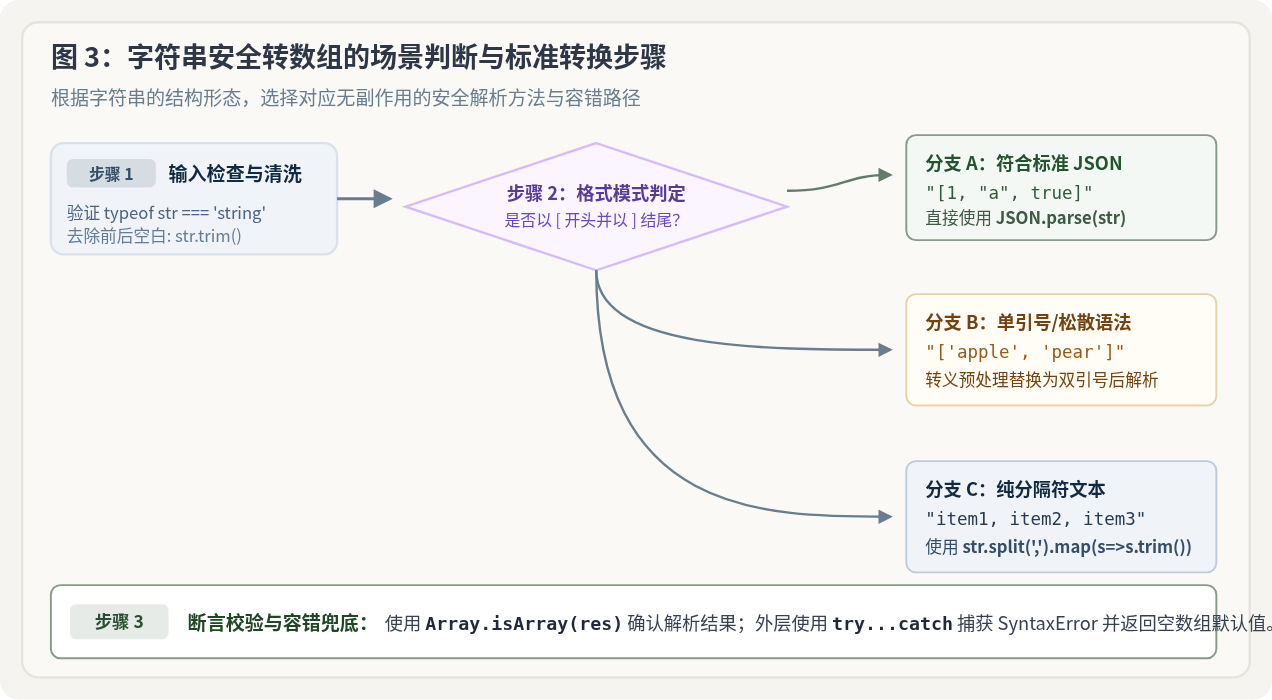
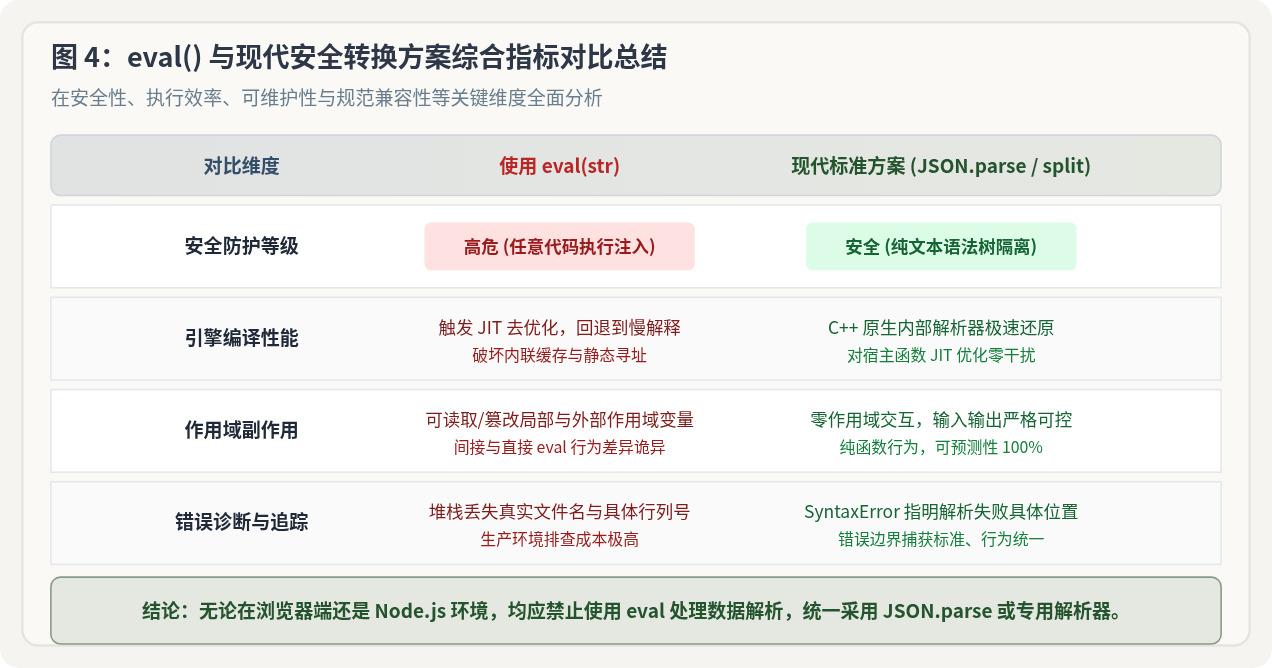
图 0:eval() 与数据解析器(JSON.parse)在字符串转数组场景下的核心路线差异
在 JavaScript 中,若需要将形如 "[1, 2, 3]" 的字符串转为真正的数组,直接写 eval(str) 确实能“运行出结果”,但这是一种极其危险且过时的做法。在任何严肃的工程代码中都必须避免使用 eval() 完成这项任务:它的本质是执行任意 JavaScript 脚本的代码引擎入口,而非纯数据文法解析器。使用它不仅会打开任意代码注入执行(XSS / RCE)的安全后门,还会直接破坏 V8 等现代浏览器的 JIT 编译器优化,导致严重的运行时性能退化。
一、核心机制差异:代码执行器 vs 数据解析器
很多开发者之所以会想到 eval(),是因为它非常“省事”——不管字符串里的元素是单引号、双引号、数字还是布尔值,eval() 都能把字符串当作一段合法的 JavaScript 字面量表达式来直接求值。但正是这种“什么都能执行”的特性,构成了最大的系统隐患。
我们可以把 JavaScript 运行时的处理机制划分为两种完全不同的通道:
- 完整代码执行通道(eval):文本字符串会经历完整的词法分析、抽象语法树(AST)构建、作用域分析并编译成字节码,在当前的执行上下文中直接运行。如果字符串中含有函数调用、全局对象修改或闭包引用,引擎都会毫无防备地逐一执行。
- 数据解析状态机(JSON.parse):解析器运行在一个完全封闭的语法状态机内,只识别数字、字符串、布尔值、null、对象和数组这几种固定的 JSON 数据类型。遇到任何圆括号、运算符或函数调用标识,解析器会立即在扫描阶段抛出
SyntaxError,从底层杜绝代码执行的可能性。
图 1:代码执行通道(eval)与数据解析沙箱(JSON.parse)内部机制对比
为了直观展示两者的本质差异,我们可以观察输入恶意构造字符串时的表现:
// 模拟一段被注入恶意的数组字符串
const untrustedInput = "[1, (function(){ console.warn('恶意代码已在当前上下文触发执行!'); return 2; })(), 3]";

// 1. 使用 eval():恶意函数在毫无阻碍的情况下被执行
const dangerousResult = eval(untrustedInput);
// 控制台立即输出:恶意代码已在当前上下文触发执行!
console.log(dangerousResult); // [1, 2, 3]

// 2. 使用 JSON.parse():语法解析器直接拦截并阻断
try {
  const safeResult = JSON.parse(untrustedInput);
} catch (error) {
  console.log(error.name); // SyntaxError
  // 没有任何代码被执行,直接抛出异常拦截
}
安全边界警示
即使你认为当前字符串“来自自己后端的接口”或者“本地 localStorage 中”,也不能对输入做可信假设。接口劫持、中间人篡改、XSS 二次注入或缓存投毒,都能将恶意的自执行函数注入进数据串。一旦使用 eval(),就等于将客户端执行权完全拱手让人。
二、性能与编译优化:为什么 eval 会摧毁 V8 的 JIT 优化
除了安全灾难,eval() 对运行时性能的杀伤力同样极其剧烈。现代 JavaScript 引擎(如 Chrome 的 V8、Firefox 的 SpiderMonkey、Safari 的 JavaScriptCore)之所以拥有接近原生语言的高性能,关键在于 JIT(即时编译)机制和内联缓存(Inline Caching)。
在编译优化阶段,引擎会假设函数的词法作用域是静态的,变量在内存中的偏移量在编译时就可以推算固定,无需运行时逐层去查找原型链或作用域链。
图 2:V8 引擎 JIT 优化机制与 eval 强制去优化 (De-optimization) 流程
当代码中出现 eval() 时,引擎在静态分析时根本无法预测 eval() 执行的字符串里会不会包含 var a = 1 甚至删除外部作用域的变量。这会导致引擎不得不采取极其保守的策略:
- 放弃静态作用域推导:当前函数内部的所有局部变量无法被分配到 CPU 寄存器中,而必须保留在一个庞大且缓慢的运行时作用域字典(Scope Object)中。
- 强制去优化(De-optimization):包含
eval()的函数会被 TurboFan 等优化编译器直接“标记为不可优化”,每次执行都只能通过解释器(如 Ignition)慢速逐行运行。 - 波及外层作用域:如果一个经常被高频调用的循环或工具函数内部包含
eval(),不仅其自身的执行耗时会放大数十倍,连同引用了该闭包的外层代码也会被拖慢。
三、健壮性与调试维护:作用域污染与诊断黑洞
在工程维护和问题排查中,使用 eval() 转换数组还会引入诸多令人困惑的作用域诡异行为和调试障碍:
1. 直接调用与间接调用的作用域混乱
在 JavaScript 中,eval() 有“直接调用”与“间接调用”之分:
function testScope() {
  var secret = "local_data";

  // 直接调用:在当前局部作用域内执行
  eval("console.log(secret)"); // 输出: local_data

  // 间接调用(例如赋值后调用或 (0, eval)):强制在全局作用域执行
  const indirectEval = eval;
  indirectEval("console.log(typeof secret)"); // 输出: undefined
}
testScope();
如果团队中的不同开发者在封装字符串转换工具时无意使用了不同的调用写法,代码对作用域变量的访问行为将产生重大偏差,极难在单元测试中排查。
2. 错误堆栈丢失与行号模糊
当传入的字符串格式有误时,eval() 抛出的错误堆栈通常只显示 at eval (eval at ...),不会给出实际宿主源文件的精确行列号,甚至在生产环境打包压缩(Minified)后直接变成匿名调用栈。而标准的 JSON.parse() 在遇到格式错误时,会明确提示 Unexpected token at position X,便于日志监控平台准确定位问题数据。
四、字符串转数组的标准安全替代方案
针对实际开发中遇到的不同字符串形态,我们需要根据数据的具体结构采用针对性的安全解析路径。
图 3:字符串安全转数组的场景判断与标准转换步骤
场景 1:标准 JSON 格式数组字符串
当字符串符合标准 JSON 格式(即数组元素中的字符串使用双引号包裹,如 '["apple", "banana", "cherry"]' 或 '[10, 20, 30]')时,唯一推荐的标准方法是 JSON.parse()。
function parseJsonArray(str) {
  if (typeof str !== 'string') return [];
  try {
    const result = JSON.parse(str.trim());
    return Array.isArray(result) ? result : [];
  } catch (e) {
    console.error("JSON 解析失败,返回空数组默认值:", e.message);
    return [];
  }
}

// 验证
console.log(parseJsonArray('["Vue", "React", "Angular"]')); // ['Vue', 'React', 'Angular']
console.log(parseJsonArray('[1, 2, 3]')); // [1, 2, 3]
场景 2:松散格式(单引号包裹的类 JS 数组)
在部分老旧接口或遗留配置文件中,可能存在使用单引号书写的数组,例如 "['apple', 'banana']"。由于单引号不符合 JSON 规范,直接使用 JSON.parse() 会抛出语法错误。
此时绝不能为了图省事退回到 eval(),而应先做安全的字符规范化转换,或者使用 AST / 正则提取:
function parseLooseArray(str) {
  if (typeof str !== 'string') return [];
  const trimmed = str.trim();

  // 必须以 [ 开头并以 ] 结尾
  if (!trimmed.startsWith('[') || !trimmed.endsWith(']')) {
    return [];
  }

  try {
    // 将单引号替换为标准 JSON 双引号
    const normalized = trimmed.replace(/'/g, '"');
    const result = JSON.parse(normalized);
    return Array.isArray(result) ? result : [];
  } catch (e) {
    console.warn("规范化解析失败:", e.message);
    return [];
  }
}

console.log(parseLooseArray("['北京', '上海', '广州']")); // ['北京', '上海', '广州']
场景 3:纯字符分隔列表(如逗号分隔文本)
对于诸如 "1,2,3,4" 或 "apple, banana, orange" 这类无括号包裹的列表字符串,直接使用原生内置的 split() 方法即可,执行速度快且完全免疫任何注入攻击:
function parseDelimitedString(str, delimiter = ',') {
  if (!str || typeof str !== 'string') return [];
  return str
    .split(delimiter)
    .map(item => item.trim())
    .filter(item => item.length > 0);
}

console.log(parseDelimitedString("apple, banana,  orange "));
// ['apple', 'banana', 'orange']
为什么 Function 构造器同样不推荐?
部分开发者认为 new Function('return ' + str)() 运行在全局作用域,不会泄露局部作用域,因此比 eval 安全。这种理解是不完整的:new Function 依然拥有调用宿主运行时的全部能力,同样可以直接调用 fetch()、访问 document.cookie 或 window.localStorage,它本质上只是换了一种语法的代码执行器,安全风险依然存在,在现代工程中同样被严格禁止用于解析数据。
五、综合对比与技术选型总结
为了让团队技术选型与代码审查(Code Review)具有清晰依据,我们将 eval() 与现代标准替代方案的关键差异总结如下:
图 4:eval() 与现代安全转换方案综合指标对比总结
❌ 坚决避免:eval(str)
- 安全定级:高危风险。任意恶意函数均可在当前上下文直接被触发执行。
- 编译效率:阻断 JIT 优化。破坏 V8 的内联缓存,迫使作用域变量使用慢速哈希表。
- 工程维护:错误日志模糊,堆栈丢失源文件行列信息,代码静态扫描工具(如 ESLint no-eval 规则)报错。
✅ 规范推荐:JSON.parse / split
- 安全定级:绝对安全。纯数据语法状态机,任何可执行代码都会触发语法校验拦截。
- 编译效率:C++ 原生内部极致性能,对宿主环境与外层函数优化零负面影响。
- 工程维护:符合 ECMAScript 官方规范,与现代构建工具及安全合规扫描完美契合。
总结而言,字符串到数组的转换是一个单纯的“数据结构反序列化”过程。在系统设计中,切勿为了几行代码的所谓“语法灵活性”,把整个运行时环境的执行权限交给不可控的字符串。坚持使用 JSON.parse() 与结构化清洗手段,是构建安全、健壮与高性能 JavaScript 应用的基本准则。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章