

本文详细阐述如何为技术团队制定切实可行的JavaScript框架与第三方库漏洞标准操作流程(SOP)。从触发发现、危害与可利用性定级、梯次修复策略到自动化门禁与复盘归档,提供完整的操作标准、配置范例与判断依据。
JavaScript框架库漏洞标准操作流程怎么定
作者:白帽猫
时间:2026-11-08
浏览:394
文章目录
研发效能与安全规范
适用环境:npm / pnpm / yarn 前端与 Node.js 工程
阅读建议:团队技术主管、安全接口人、前端架构师
制定一套切实可行的 JavaScript 框架库漏洞标准操作流程(SOP),核心是建立“触发监控、环境定级、梯次修复、上线验证、复盘归档”的闭环机制。必须打破“见到 CVE 报警就盲目升级”导致的线上故障,以及“开发环境报警导致警报疲劳”进而忽略致命漏洞的恶性循环,通过明确的规则界定责任边界、技术路径与解决时限(SLA)。
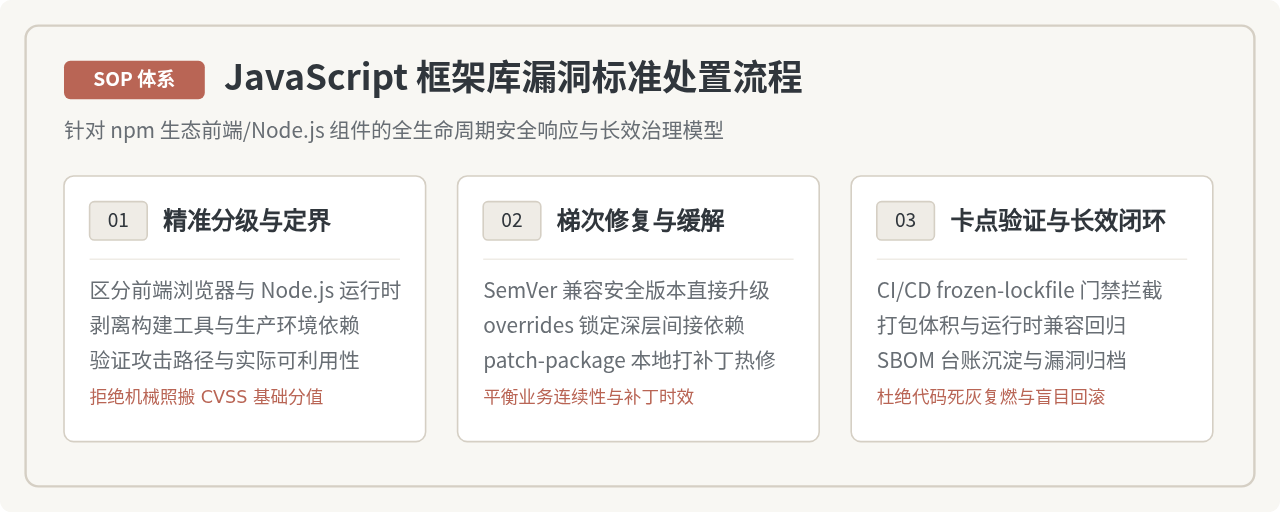
图 0:JavaScript 框架库漏洞处置标准操作体系全景概览
一、明确角色职责与响应触发机制
许多团队的漏洞处理之所以陷入混乱,主要原因在于职责划分模糊。安全团队通常只负责导出扫描报告,而业务研发团队因为担心破坏现有业务逻辑不敢随意变更依赖,导致漏洞工单长期搁置。定好 SOP 的首要一步,是明确在处理流程中“谁承担什么责任”。
在标准操作规范中,应当明确三个核心角色的交接界面:
- 安全团队 / 监控接口人:负责漏洞情报的接入、去重与初步分发。每日或每次构建触发时,通过自动化扫描工具识别潜在风险,并在 2 小时内将结构化漏洞清单派发给对应系统的研发负责人。
- 业务系统研发 Owner:负责评估漏洞在当前工程的具体上下文危害,决定采纳何种修复手段,并编写代码补丁与更新依赖锁文件。研发负责人对修复带来的系统稳定性负全责。
- 测试与发布负责人(QA / Release Manager):负责验证修复后核心业务功能的回归,监测构建产物体积变化与浏览器兼容性,并在符合 SLA 的时限内协调发布窗口。
漏洞响应的触发源不能仅依赖外部安全通报。SOP 中应当规定固定的四个触发入口:第一是本地与 CI/CD 流水线中集成的依赖扫描指令;第二是托管平台(如 GitHub Dependabot 或自建 GitLab Security)推送的告警;第三是权威 CVE 数据库发布的框架级高危预警;第四是企业私有 npm 仓库镜像源同步时的拦截提醒。
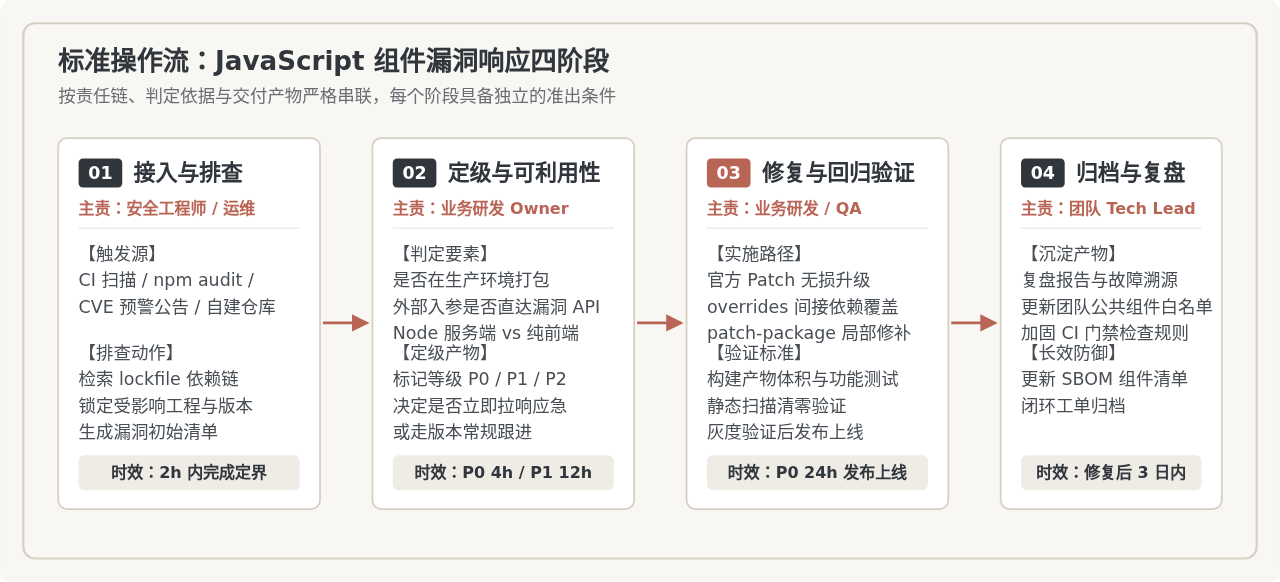
图 1:JavaScript 组件漏洞响应四阶段标准操作流转图
二、制定基于调用链路与运行环境的定级标准
照搬 NVD 或 npm 官方给出的 CVSS 基础分值,是导致研发团队陷入“报警疲劳”的核心根源。例如,一个在 Node.js 服务端可能引发严重拒绝服务(ReDoS)的正则库,若仅仅被作为前端本地 Webpack 插件打包时的辅助工具,它在生产环境完全不可触达,若将其定为最高优先级紧急修复,不仅浪费研发精力,更可能在匆忙升级中引入构建中断。
合理的漏洞定级矩阵应当依据“运行环境 × 依赖类型 × 调用链触达情况”进行综合推导:
| 等级 | 运行环境 | 依赖类别 | 漏洞特性与可利用性 | 处理 SLA |
|---|---|---|---|---|
| P0 紧急 | Node.js 服务端 | 生产依赖 (dependencies) | 公网直接可访问,存在已知 Exploit,如远程代码执行(RCE)、未经鉴权的敏感数据泄露或原型污染导致沙箱逃逸。 | 24 小时内完成线上发布 |
| P1 高危 | 浏览器客户端 / Node.js | 生产依赖 (dependencies) | 客户端存储型 DOM-XSS、敏感凭证泄露、或需登录但极易触发的后端进程崩溃异常。 | 72 小时内完成测试并发布 |
| P2 中危 | 生产运行环境 | 生产依赖 (dependencies) | 依赖项虽在线上运行,但业务代码未直接暴露漏洞函数,或攻击触发需要极其严苛的前置输入过滤条件。 | 随当前敏捷双周迭代发版 |
| P3 低危 / 豁免 | 本地开发 / CI 环境 | 构建依赖 (devDependencies) | 仅在开发者本地构建、格式化或测试时运行的工具库,产物完全不包含在静态资源包中。 | 纳入季度依赖健康升级计划 |
在判定具体可利用性时,研发 Owner 应遵循“排查三部曲”:首先执行 npm ls <vulnerable-package> 打印完整的依赖引用链,确认该库是被哪个顶层模块引入;其次检索工程代码中是否调用了包含缺陷的具体方法;最后检查外部不可信输入是否能够直接流向该函数入参。只有这三项同时满足时,漏洞才具备现实可利用性。
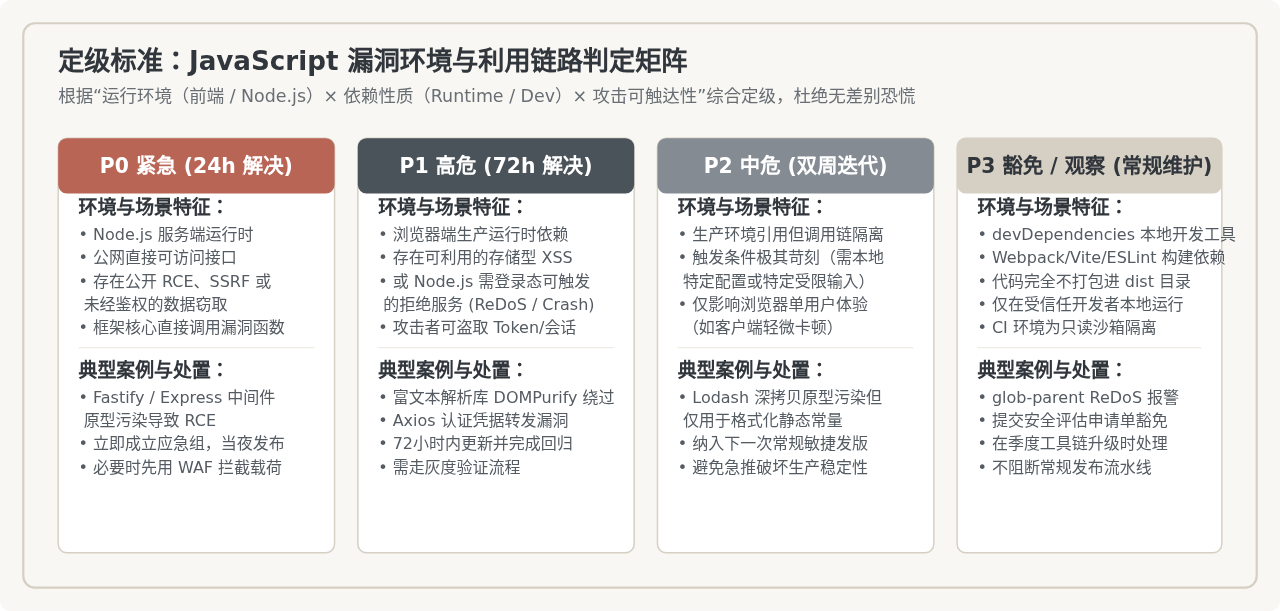
图 2:JavaScript 框架库漏洞影响度与利用链路判定矩阵
三、四级梯次修复与临时缓解策略的标准规范
确定了优先级后,研发人员必须按照规范化的修复路径执行,而非随意改动 package.json。针对不同层级的依赖与外部条件,SOP 应确立四条梯次策略:
策略 1:安全小版本直接升级(Direct SemVer Bump)
当漏洞存在于直接依赖中,且官方维护团队发布了遵循语义化版本规范(SemVer)的小版本更新(如从 1.2.0 升级至 1.2.1 或 1.3.0)时,优先采用直接升级。该操作风险最低,原则上不应包含破坏性变更。
# 升级指定直接依赖并更新锁定文件
npm install axios@^1.7.4 --save
# 或者在 pnpm 下更新指定包
pnpm update axios@^1.7.4
策略 2:通过依赖覆盖强制锁定间接依赖(Overrides / Resolutions)
在前端生态中,80% 以上的安全告警来自“间接依赖(Transitive Dependency)”。例如项目直接引用的 UI 库 some-ui@2.0.0 依赖了有安全缺陷的旧版解析库,但 some-ui 官方由于维护节奏迟迟不发版。此时严禁直接修改 node_modules,而应利用现代包管理器的依赖覆盖机制。
对于 npm 8.3+,可以在 package.json 中声明 overrides;对于 yarn 可使用 resolutions;对于 pnpm 可使用 pnpm.overrides:
{
  "name": "enterprise-web-app",
  "version": "1.0.0",
  "dependencies": {
    "element-plus": "2.4.0"
  },
  "overrides": {
    "lodash": "^4.17.21",
    "semver": "^7.5.3"
  }
}
声明后执行干净的安装流程,包管理器会遍历整棵依赖树,将所有匹配的子依赖强制重定向到指定安全版本,并在 package-lock.json 中固化。
策略 3:本地补丁注入(patch-package)
当上游官方因架构调整仅在不兼容的大版本(Major Bump)中修复了漏洞,而业务代码升级大版本成本过高时,或者开源项目已彻底停滞时,推荐使用 patch-package 制作本地热修补丁。此方案可保证补丁代码纳入版本控制系统,每次 install 自动重放,杜绝团队成员环境不一致。
# 1. 在 node_modules/vulnerable-pkg 中针对性修复漏洞代码
# 2. 执行 patch-package 生成本地差分补丁文件
npx patch-package vulnerable-pkg

# 执行后会在根目录创建 patches/vulnerable-pkg+1.2.0.patch 文件
# 3. 在 package.json 的 scripts 中添加 postinstall 钩子
# "postinstall": "patch-package"
策略 4:架构级临时规避与彻底替换
若遇到 P0 级严重漏洞且上述手段均无法在数小时内完成,必须在网络边缘或接入层配置防护规则。例如通过 Web 应用防火墙(WAF)过滤针对特定 URL 参数的原型污染载荷(如包含 __proto__ 或 constructor.prototype 的 JSON 体)。同时立项在后续迭代中彻底移除无维护的开源库,寻找活跃的替代方案。
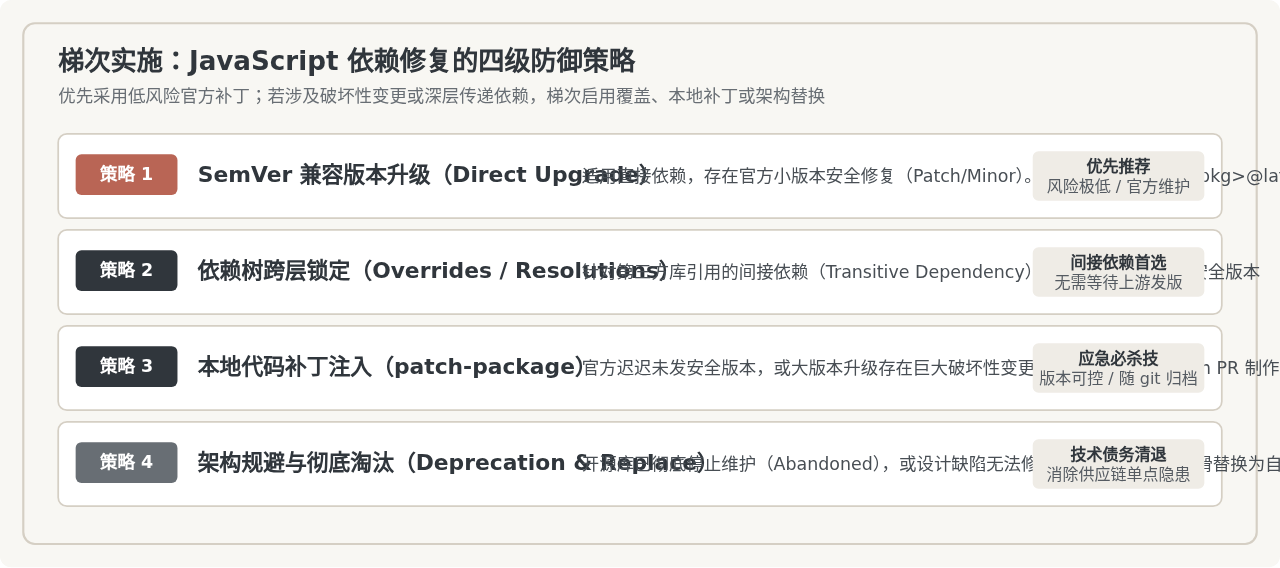
图 3:JavaScript 依赖四级梯次防御策略与实施路径
四、上线验证、回归标准与防死灰复燃卡点
漏洞修复并非简单的“CI 亮绿灯即可上线”。在前端工程中,依赖项的变动往往带来不可预期的隐式风险。SOP 必须规定上线前的必检指标:
⚠️ 上线前核心回归检查清单
- 构建产物体积监控:间接依赖覆盖是否破坏了 Webpack/Vite 的 Tree-shaking 机制?检查最终
dist静态资源的 Bundle 增量,若体积激增超过 5%,需核查是否重复打包了不同版本的 polyfill。 - 浏览器兼容性基线:升级后的补丁包是否引入了未编译的现代 ES 特性(如可选链操作符或 BigInt)?确保构建脚本经过 Babel/SWC 正确转译,避免低版本客户端直接抛出白屏语法错误。
- 依赖锁文件防漂移卡点:CI 流程必须严格使用
npm ci或pnpm install --frozen-lockfile。严禁在生产发布脚本中使用npm install,防止依赖在远程服务器构建时自发拉取最新未测试版本。
发布阶段应遵循灰度推进原则。P0/P1 漏洞修复包发布时,先行在预发(Staging)环境完成业务冒烟测试,生产环境开启 10% 流量灰度观察 30 分钟,监控前端 Sentry 报错量与服务端 Node.js 内存波动,确认无异常后再全量发布。
五、复盘归档与长效治理体系
安全事件修复发布后,流程并未终结。在漏洞解决后 3 个工作日内,研发 Owner 需提交《第三方组件安全处置记录》,内容应包含:受影响组件及版本、根因分类、采取的具体策略(升级/Overrides/Patch)、验证结果以及未来的组件替换建议。
长效治理的关键在于把流程固化为自动化工具与资产台账:
- 统一物料清单(SBOM)建设:定期提取所有工程构建产物的依赖图谱,生成统一的 CycloneDX 或 SPDX 格式 SBOM。当未来爆发新的零日(0-Day)漏洞时,可以在分钟级检索出全公司受牵连的代码仓库。
- 研发脚手架依赖基线固化:企业公共脚手架模板必须统一定义核心通用库(如
axios,dayjs,lodash-es)的安全基线版本,从源头防止各个业务团队引入存在已知缺陷的历史包。 - 设立白名单豁免定期巡检:所有提交的 P3 级或构建工具漏洞豁免单,必须设置最长不超过 90 天的有效期。过期后自动重新告警,推动技术债务在日常迭代中得到消化。
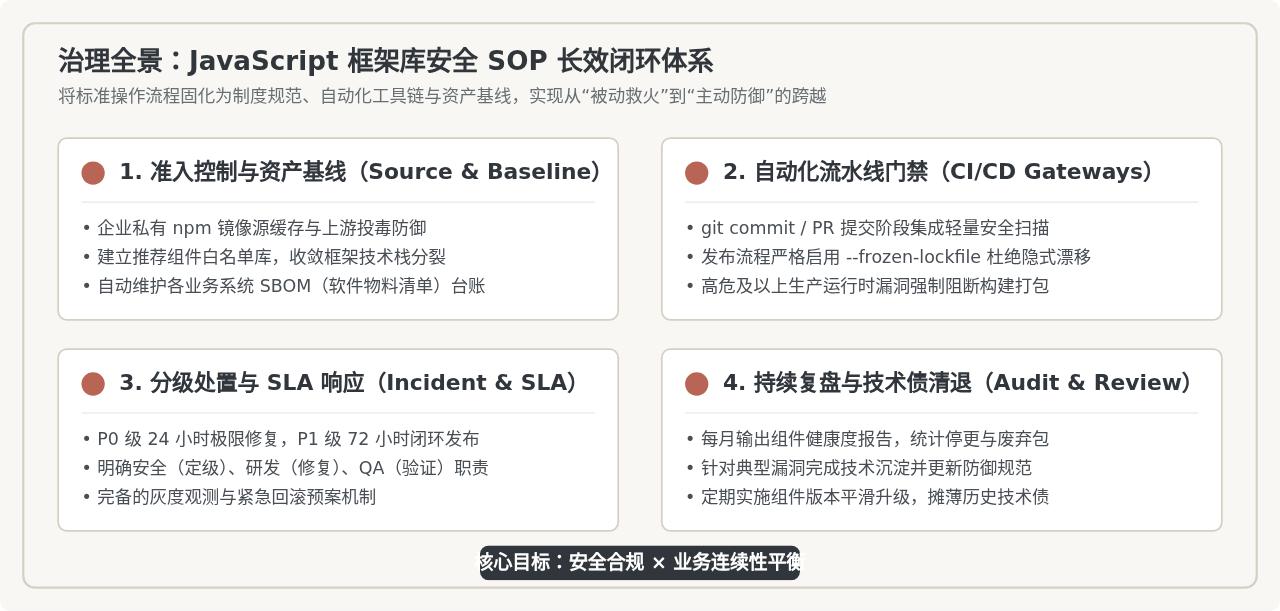
图 4:JavaScript 框架库安全 SOP 长效闭环体系全景总结
常见问题与边界解答
Q1:团队成员本地经常执行 npm audit fix 导致项目跑不起来,该如何禁止?
npm audit fix 默认会尝试自动升级不兼容的大版本,极易对现有业务代码造成毁灭性破坏。在 SOP 中必须明确禁止团队成员使用 npm audit fix --force。建议在项目根目录下通过 .npmrc 或团队开发规范指引,要求所有依赖调整必须通过人工分析后在 package.json 中针对性修改,并在 Code Review 环节重点审查 package-lock.json 的变更差异。
Q2:为什么不应该将所有扫描报警都设置为阻断 CI 流水线?
如果将所有级别的漏洞均设为阻断(Blocking),研发团队会因为构建频繁中断而产生严重抵触情绪,最终导致安全扫描被恶意绕过或直接被注释掉。SOP 的落地原则是:“仅对生产运行依赖的 P0/P1 级严重漏洞实施 CI 强阻断,对其他级别采取告警通知与工单流转”。只有兼顾业务交付效率,安全规范才能真正持久运转。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章