

系统讲解如何撰写高质量、高可读性的JavaScript框架与第三方库漏洞报告。通过标准分层结构、最小化复现PoC构建、调用链路深挖与精准修复补丁设计,大幅降低开源维护者与开发者的复现与理解成本。
JavaScript框架库漏洞怎么写可读性更好
作者:白帽猫
时间:2026-11-07
浏览:602
文章目录
开源安全规范与技术写作
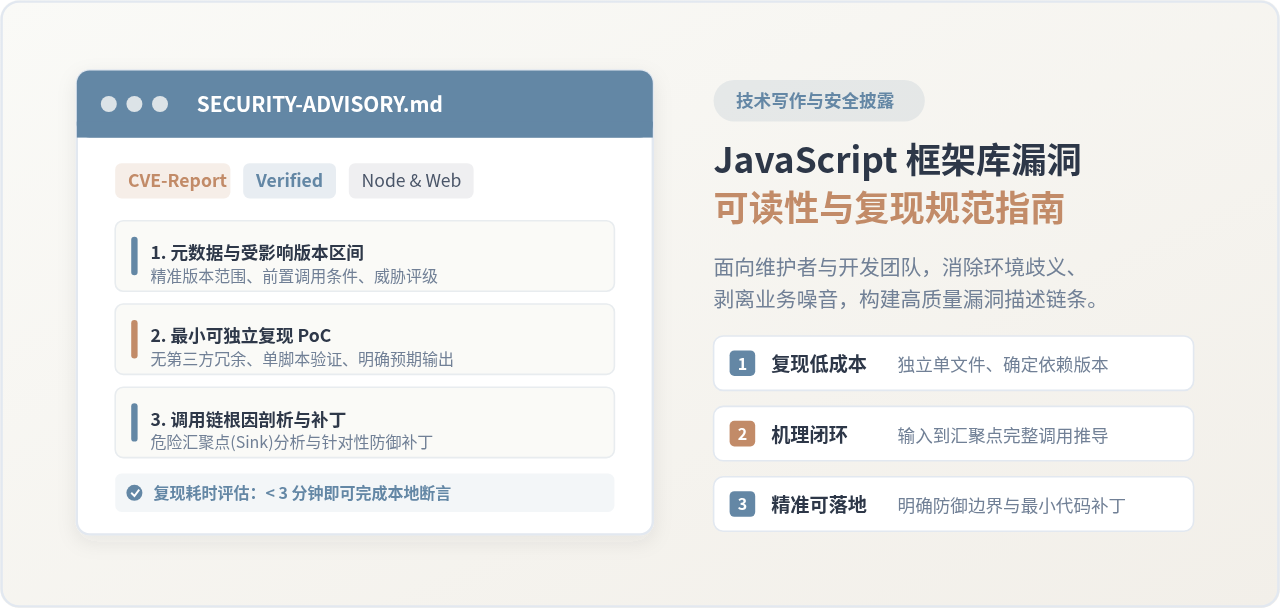
图 0:JavaScript 框架库漏洞文档可读性核心要素与组织结构
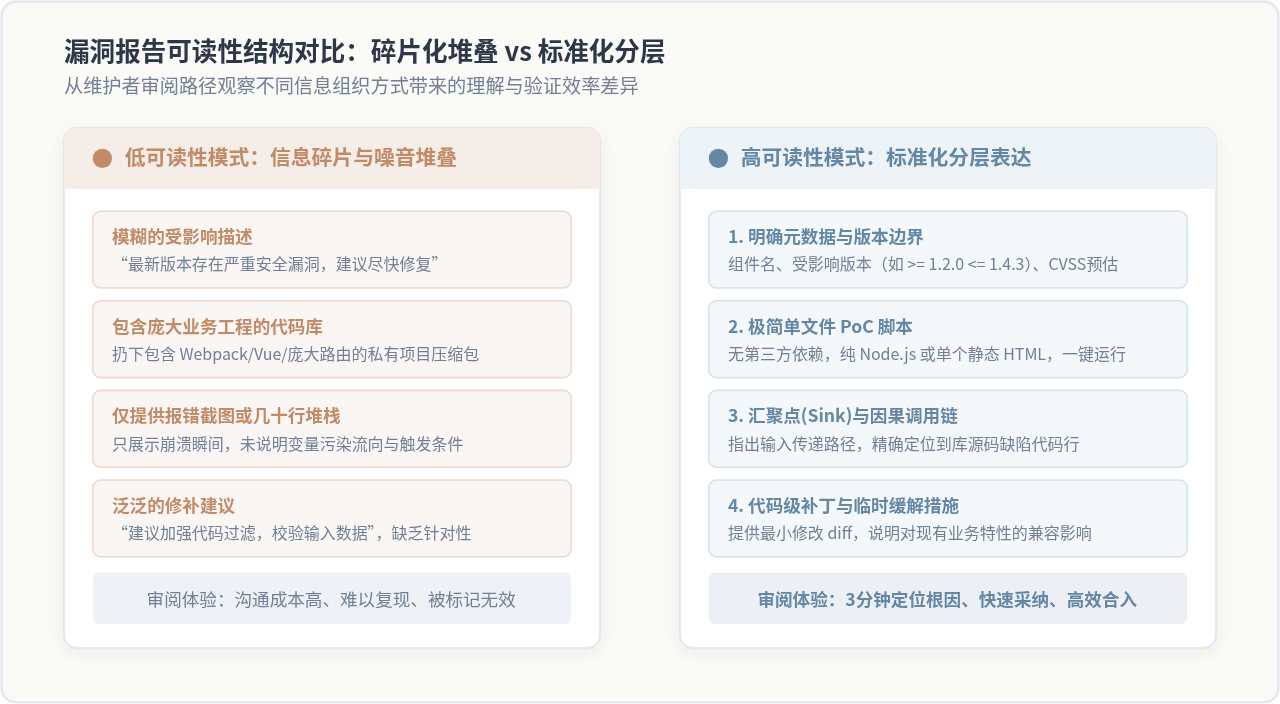
图 1:低可读性碎片化报告与高可读性标准化分层报告的结构与审查路径对比
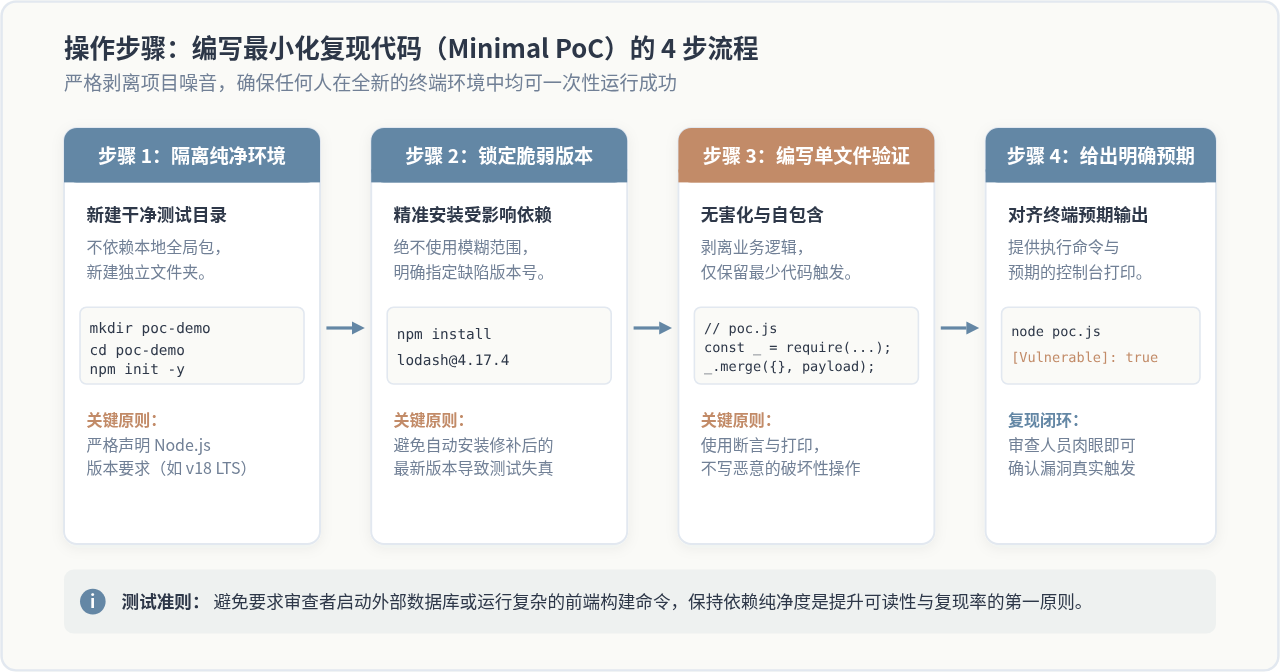
图 2:编写最小化复现代码(Minimal PoC)的 4 步标准化操作流程
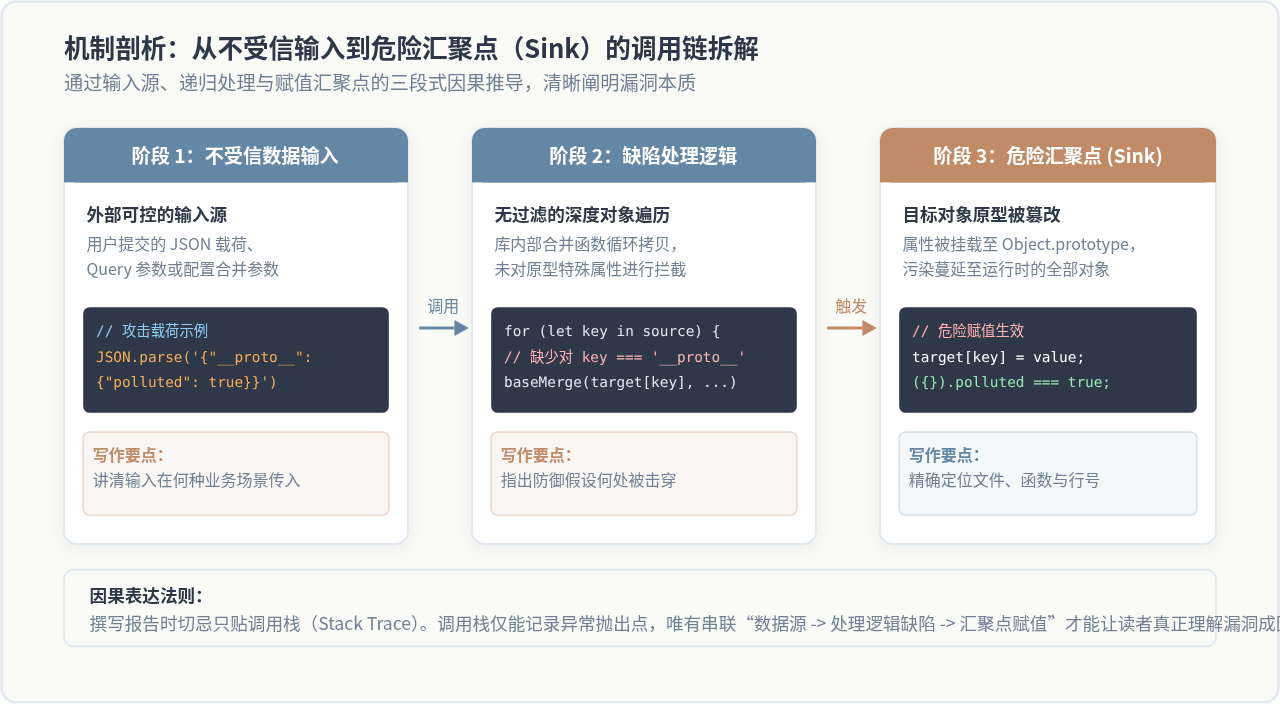
图 3:JavaScript 框架库调用栈与触发机理剖析图(数据流入、递归处理与危险汇聚点)
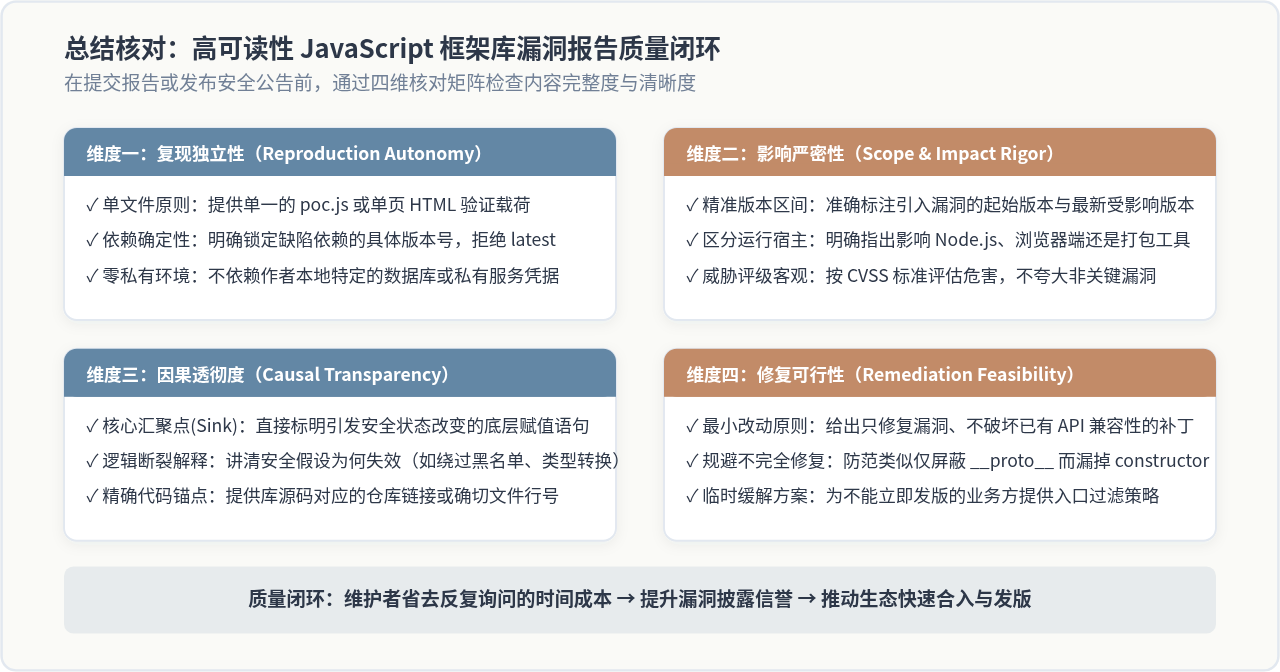
图 4:高可读性 JavaScript 框架库漏洞报告质量评估与核对矩阵
类型:工程方法与安全文档指南
核心目标:降低漏洞验证与沟通成本
适用场景:CVE披露、Security Advisory、Issue安全报告
撰写 JavaScript 框架与开源库的漏洞报告时,提升可读性的核心目标是最大程度降低开源维护者与使用者的验证成本与理解阻力。一份高可读性的漏洞文档,不依赖模糊的报错截图或庞大的业务工程,而是采用“明确的影响与环境矩阵、最小化独立复现代码(Minimal PoC)、调用栈与触发机理剖析、针对性修复建议”的标准分层结构。通过把复杂调用链路剥离为纯粹的输入与危险汇聚点(Sink),能够让审查人员在数分钟内看懂机理并在本地一键完成验证。
一、确立高可读性的结构规范:用模块化分层替代碎片化描述
在开源社区与安全响应中心(SRC)中,大量漏洞报告之所以被标记为“无法复现”或反复沟通多轮,往往并非漏洞本身不存在,而是撰写方式缺乏条理。常见的低可读性报告通常存在三个典型问题:将漏洞成因与复杂业务逻辑混在一起、直接扔出包含整个前端脚手架的压缩包、或者只贴出一段控制台崩溃报错却未说明触发时的前置状态。
提高可读性的第一步是建立模块化的信息结构。一份标准且易读的漏洞分析或报告文档,应当由五个清晰的层次组成:
- 基本元数据与影响范围:说明受影响的 npm 包名、具体版本区间、受影响的运行环境(Node.js / 现代浏览器 / 打包工具插件)以及基于 CVSS 标准的合理危害评估。
- 前置条件与威胁模型:明确触发漏洞所需的实际配置条件(例如是否开启了深度合并选项、是否接收未经校验的外部 JSON 输入)。
- 最小化复现代码(Minimal PoC):提供可以在空白目录中直接运行的单文件验证脚本,给出确定的安装命令与预期控制台输出。
- 源码级触发链路(Root Cause & Sink):从外部输入参数出发,逐层指出缺陷函数、断点位置以及最终导致安全状态改变的底层赋值语句。
- 修复补丁与缓解策略(Remediation):分别面向库维护者提供代码级补丁(Pull Request 建议),面向最终用户提供临时规避或输入过滤方案。
通过这种自顶向下的分层排布,读者无需通读全文即可在 30 秒内判断该漏洞是否与当前项目相关;如果需要深入跟进,则可直接进入复现与机理小节,大大减少了上下文切换的摩擦。
二、编写最小化复现环境与独立 PoC:4 步标准化工作流
JavaScript 生态具有高度动态性和复杂的依赖解析机制,不同构建工具(Webpack、Vite)、运行时(Node.js、Bun、浏览器)以及语义化版本解析(^、~)极易引发环境不一致。为了确保读者在任何新环境下都能一次性跑通验证,编写 PoC 时必须遵循“单文件原则”与“环境隔离原则”。
1. 编写可复制的依赖与安装说明
不要让读者自行猜测或全局安装依赖。在说明中给出完整的终端初始化命令,并使用确定的版本号(锁定特定版本,避免 npm 自动拉取已修复的最新版本):
# 示例:创建纯净测试环境并安装缺陷依赖
mkdir test-vuln-poc
cd test-vuln-poc
npm init -y

# 精确安装存在原型链污染缺陷的版本(以 lodash 4.17.4 为例)
npm install lodash@4.17.4
注意事项:避免依赖私有环境与全局模块
如果漏洞复现依赖于特定的 Node.js 版本(如涉及 Buffer 分配或特定 ESM 解析机制),务必在步骤最开始注明运行环境要求(例如:Node.js >= 18.0.0)。绝不使用只有作者机器才能访问的本地文件路径、私有 npm 源或数据库凭据。
2. 编写无害化、单文件的 poc.js
高质量的 PoC 代码应做到“开箱即用”。将所有逻辑压缩在单个 poc.js 文件内,使用明确的断言(Assert)或控制台打印来证明状态异常,而不是执行破坏性载荷或弹出无意义的对话框:
// poc.js - 最小化复现验证脚本
const _ = require('lodash');

// 构造恶意原型注入载荷(无害化验证)
const maliciousPayload = JSON.parse('{"__proto__": {"isPolluted": true}}');

// 验证触发前:全局对象未被污染
console.log('[1] 触发前 Object 原型检查:', ({}).isPolluted); // 预期:undefined

// 执行存在缺陷的合并函数
_.merge({}, maliciousPayload);

// 验证触发后:全新创建的对象被动继承了污染属性
const checkObject = {};
console.log('[2] 触发后 Object 原型检查:', checkObject.isPolluted); // 预期:true

// 明确的布尔结果断言
if (checkObject.isPolluted === true) {
  console.error('[!] 验证结果:原型链污染漏洞复现成功!');
} else {
  console.log('[*] 验证结果:当前版本已安全或载荷未生效。');
}
3. 分离命令与预期运行输出
在正文中清晰分开呈现执行命令与预期输出,并在输出中添加注释说明哪一行代表漏洞真实发生。这样读者在对比本地终端执行结果时,能够一目了然:
# 终端执行命令
node poc.js

# 控制台预期输出(示例)
[1] 触发前 Object 原型检查: undefined
[2] 触发后 Object 原型检查: true
[!] 验证结果:原型链污染漏洞复现成功!
三、剖析调用链路与漏洞机理:将因果逻辑讲透
只给出 PoC 仅证明了“问题存在”,而要把漏洞写得具有说服力并被维护者迅速接纳,必须讲清楚“为什么会这样”。许多漏洞描述最容易犯的错误是直接贴出长达几十行的调用栈(Stack Trace)。调用栈只能反映异常崩溃发生时的静态帧位置,却无法解释不可信数据如何在内部函数之间逐层传递,更无法展现逻辑缺陷的演变轨迹。
采用“输入源 -> 递归遍历 -> 危险汇聚点”三段式解析
分析 JavaScript 漏洞机理时,推荐采用“三段式”递进阐述法,将整个触发链条逻辑闭环:
- 输入源(Entry Point):说明外部不受信数据通过哪个 API 传入(例如库暴露的
merge()、setPath()、或者 Express 路由中间件中的req.body)。 - 逻辑缺陷节点(Flaw Node):指出库内部在对对象进行深度递归、拷贝或属性解析时,缺少了哪一重安全检查。例如代码默认遍历传入对象的所有可枚举键名,却未防范特殊的内置属性键(如
__proto__或constructor)。 - 危险汇聚点(Vulnerable Sink):指出真正造成危害的代码赋值行。例如在递归深拷贝中,执行了
target[key] = source[key]。当target为空对象且key为"__proto__"时,该行代码会直接修改Object.prototype,从而将恶意属性挂载到当前运行时内的所有全局对象上。
| 分析环节 | 常见低可读性写法 | 高可读性示范写法 |
|---|---|---|
| 调用栈说明 | 直接粘贴数十行未折叠的匿名函数堆栈截屏。 | 提炼出关键调用栈路径,明确标注 entry.js -> baseMerge.js:68 -> assignValue.js:23。 |
| 变量状态演变 | 只写“遍历时传入了恶意参数导致崩溃”。 | 列出循环至第 2 层时的变量值:key = "__proto__",此时 target[key] 解析为根原型对象。 |
| 代码锚点 | “在源码某处合并函数里”。 | 精确提供 GitHub 源码链接与行号锚点,例如 src/merge.js#L42-L55。 |
四、提供严谨可落地的修复与临时缓解方案
可读性极佳的漏洞文档不仅指出问题,还会给出精确的修复建议。对于维护者而言,一份附带清晰 Patch 思路的报告往往能在几小时内被合并发布;对于受影响的使用者而言,一份明确的防御规避策略能为等待版本升级争取宝贵的时间。
1. 针对框架库维护者的代码补丁(PR 级别)
为维护者提供清晰的代码比对(Diff),重点遵循“最小改动”原则,即在完全阻断攻击路径的同时,不破坏库原有的合法功能和 API 兼容性:
// 源码修复示例:在属性分配或递归合并前增加键名黑名单过滤
function safeAssign(target, key, value) {
  // 严格过滤原型链敏感属性关键字
  if (key === '__proto__' || key === 'constructor' || key === 'prototype') {
    return; // 忽略敏感键或抛出类型安全异常
  }
  target[key] = value;
}
警惕“不完全修复”(Incomplete Fix / Bypass)
在撰写修复建议时,必须注意防御边界的严密性。在 JavaScript 原型链污染中,许多初级补丁仅仅过滤了 __proto__,但攻击者可以通过 constructor.prototype 构造嵌套载荷(如 {"constructor": {"prototype": {"polluted": true}}})轻松绕过。在报告中指出这一点,能有效避免维护者发布存在二阶绕过的脆弱补丁。
2. 针对普通应用开发者的临时缓解策略
在官方新版本发布之前,业务团队需要应急防护手段。报告应提供可在业务接入层立即生效的配置或方案:
- 使用纯净字典对象:在合并或缓存业务数据时,使用
Object.create(null)创建不包含原型链的字典对象。 - 冻结核心原型:在生产服务初始化阶段运行
Object.freeze(Object.prototype),强制禁止任何运行时修改全局原型(需评估对老旧依赖库的兼容性)。 - 输入层模式校验:在 API 网关或 JSON 解析中间件中,使用 JSON Schema 校验输入结构,拒绝包含不可信键名的载荷。
五、核对清单与交付闭环:让每篇漏洞说明都经得起检验
在将漏洞报告正式提交至 GitHub Security Advisory、Issue、CVE 编号机构或向技术团队公开发布前,建议通过以下四维核对清单(Checklist)逐项自查,确保内容完整无死角。
- 验证命令自包含:新开一个不含任何全局包的干净终端,完整复制文档中的安装与执行命令,确认能在 1 分钟内稳定复现出预期结果。
- 受影响版本区间无歧义:明确列出缺陷首次引入的 Commit/版本号,以及截至目前的受影响版本区间,避免使用模糊的“最新版”。
- 业务噪音已彻底剥离:检查 PoC 代码中是否还残留作者个人项目的文件路径、UI 组件、Axios 拦截器等无关代码,确保核心代码行数保持在 30 行以内。
- 因果链条闭环交代:是否同时点明了外部入口函数与内部危险汇聚点(Sink),而非仅丢出一堆堆栈或截图。
- 术语与影响评级严谨客观:按照真实危害定级,准确区分原型链污染、客户端 DOM XSS 与服务端远程代码执行(RCE),不人为夸大评级以博取关注。
编写高可读性的 JavaScript 框架库漏洞报告,本质上是一场以“高效解决问题”为导向的技术协作。当你把环境准备得足够纯净、把复现步骤压缩得足够简短、把因果机理拆解得足够透明,维护团队便能在最短时间内确认问题并发布补丁,漏洞的实际危害窗口也将被压缩至最小。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章