

深入讲解手动还原JavaScript混淆代码的核心技巧,重点剖析大数组位移与字符串查表解密机制,以及基于词法作用域树的安全变量重命名规范,附带完整实战案例与行为等价性验证闭环。
手动还原JS混淆代码技巧:变量重命名与字符串解密
作者:拾光
时间:2026-11-06
浏览:381
文章目录
JavaScript 逆向工程
代码反混淆
词法作用域分析
阅读时长约 8 分钟
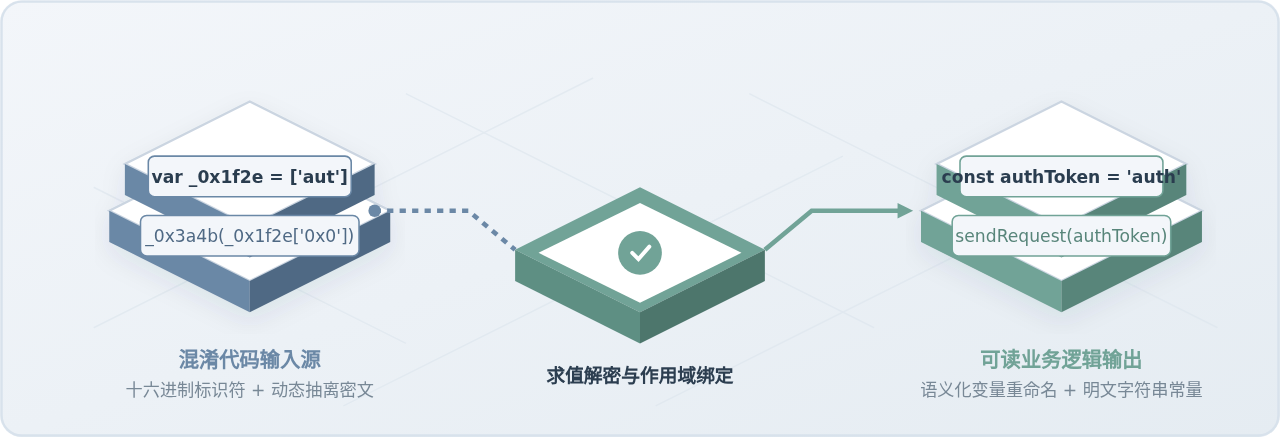
还原 JavaScript 混淆代码的核心瓶颈并不在于语法结构有多深奥,而在于两层人为施加的信息屏障:由十六进制或无意义字符组成的混淆变量名,以及被抽离到全局加密数组中的字符串常量。手动还原的直接路径,是先剥离并执行字符串解密桩代码,将明文字符串批量回填至原始调用点;再利用显露出的 API 与控制流特征,依照词法作用域自底向上重命名变量,最终完整恢复代码的业务可读性。
一、混淆代码的常见形态与还原主干
以市面上常见的混淆器(如 javascript-obfuscator)生成的代码为例,即使没有经过复杂的控制流平坦化,仅凭“标识符混淆”与“字符串提取”,就足以让普通的源码审计举步维艰。典型的混淆代码结构在物理排版上通常被切分为三个主要部分:
- 全局字符串常量数组(String Pool):将代码中所有的字符串字面量、属性键名、内建 API 提取并存入一个大数组中,通常采用十六进制或 Base64 编码存放。
- 自执行数组平移函数(IIFE Shuffler):利用一个立即执行函数,通过固定次数的
push(shift())循环移位重排数组顺序,阻断静态查找。 - 解密包装函数(Decoder Wrapper):在业务逻辑中替代原生字符串,接收十六进制偏移量,内部换算索引并返回解码后的明文字符串。
- 业务主体逻辑:所有函数形参、局部变量均被替换为
_0x1a2b这类十六进制符号,所有属性访问均被改写为中括号形式。
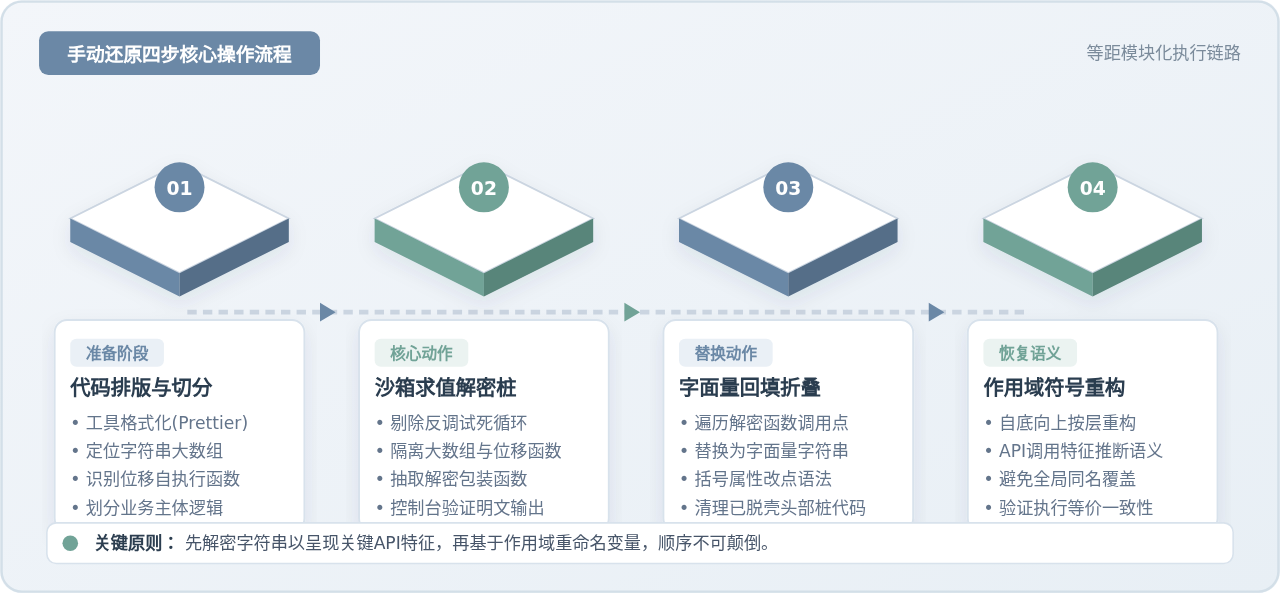
面对这种结构,很多初学者容易陷入“一边看代码一边猜变量”的误区。在缺乏字符串明文的前提下,单凭无序的变量名推导逻辑极其低效,甚至完全不可行。因此,还原操作必须遵循严格的先后顺序:先解密字符串,后重命名变量。只有当 _0x4c2a(0x1a) 还原为 "addEventListener" 时,其前置的变量 _0x5b3c 具有 DOM 元素的语义特征才会浮出水面。
二、突破第一道屏障:字符串数组提取与解密实操
混淆器抽离字符串的根本目的,是切断读者通过关键词(如 token、url、signature)检索逻辑的线索。解密函数本身虽然被包装得层层叠叠,但为了保证运行时的性能,它在数学上必须是一个纯函数或带有闭包缓存的确定性函数。这意味着只要输入相同的索引参数,它必定返回唯一确定的明文字符串。
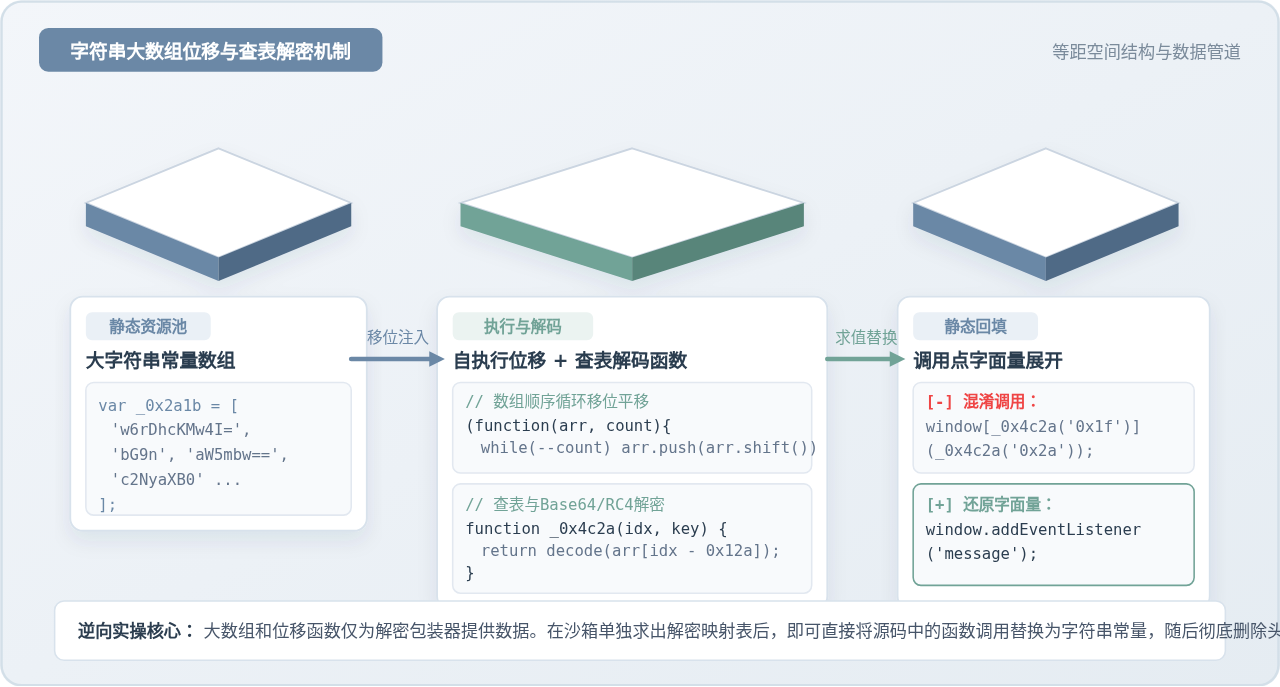
1. 提取头部解密三件套
打开混淆后的脚本,首先使用代码格式化工具进行排版。通常在文件顶部的前几十行中,可以清晰看到大数组声明、紧随其后的自执行位移函数,以及负责解密的导出函数。具体形式如下:
// 1. 大字符串数组
var _0x2a1b = ['bG9n', 'aW5mbw==', 'YXV0aF90b2tlbg==', 'YWRkRXZlbnRMaXN0ZW5lcg=='];

// 2. 自执行位移函数(执行固定次数打乱数组)
(function(_0xarr, _0xcount) {
  var _0xshift = function(_0xstep) {
    while (--_0xstep) {
      _0xarr['push'](_0xarr['shift']());
    }
  };
  _0xshift(++_0xcount);
}(_0x2a1b, 0x1));

// 3. 解密函数
var _0x4c2a = function(_0xidx, _0xkey) {
  _0xidx = _0xidx - 0x0;
  var _0xres = atob(_0x2a1b[_0xidx]);
  return _0xres;
};
2. 识别并剔除反调试陷阱
在提取解密函数时,必须警惕混淆器内置的格式化检测(Self-Defending / Anti-Tamper)代码。混淆器常常在解密函数内部注入一段正则表达式检测代码(例如 /\w+ *\(\) *\{[^\|]*\}/['test'](fn.toString()))。一旦检测到代码被美化排版或换行,就会触发死循环或不断抛出异常,耗尽内存。
注意防范反调试死循环:如果直接在控制台或 Node.js 环境中执行含有反调试逻辑的解密函数,可能会导致开发工具卡死。在提取解密桩时,需仔细检查解密函数体内是否包含对
Function.prototype.toString 或 debugger 的调用。若存在,应直接将其删除,仅保留纯粹的“索引换算 + 数组寻址 + 解码”主体代码。
3. 沙箱求值与静态回填
将纯净的解密函数及其依赖的数组、移位代码复制到独立的 Node.js 脚本或浏览器空白页控制台中执行,此时解密函数便成为可调用的工具桩。
验证方式非常简单:在控制台中直接调用 _0x4c2a(0x0),若返回明文字符串(如 "addEventListener"),则表明解密桩已正常工作。接下来,即可对源码中的调用点进行回填:
- 对于小型脚本:可以在编辑器中使用搜索功能,逐个查找
_0x4c2a(,复制其参数在控制台计算出的值,手动粘贴替换。 - 对于中大型代码:可以编写一段简单的正则替换脚本或 Babel 脚本,遍历所有形如
_0x4c2a\((0x[0-9a-f]+|\d+)\)的调用表达式,动态计算后直接将 AST 节点替换为字符串字面量StringLiteral。
回填完成后,代码中大量的 window[_0x4c2a(0x2)] 就会转化为 window["addEventListener"]。此时,再通过全局替换将方括号属性访问转化为标准的点属性访问(window.addEventListener),代码的结构骨架立刻清晰呈现。
三、重塑可读性:基于作用域链的安全变量重命名
当字符串恢复为明文后,代码的可读性已经提升了 50%,但由无序标识符构成的控制流仍然让人费解。很多逆向人员在此时容易犯一个致命错误:直接在编辑器中使用全局正则批量替换变量名。
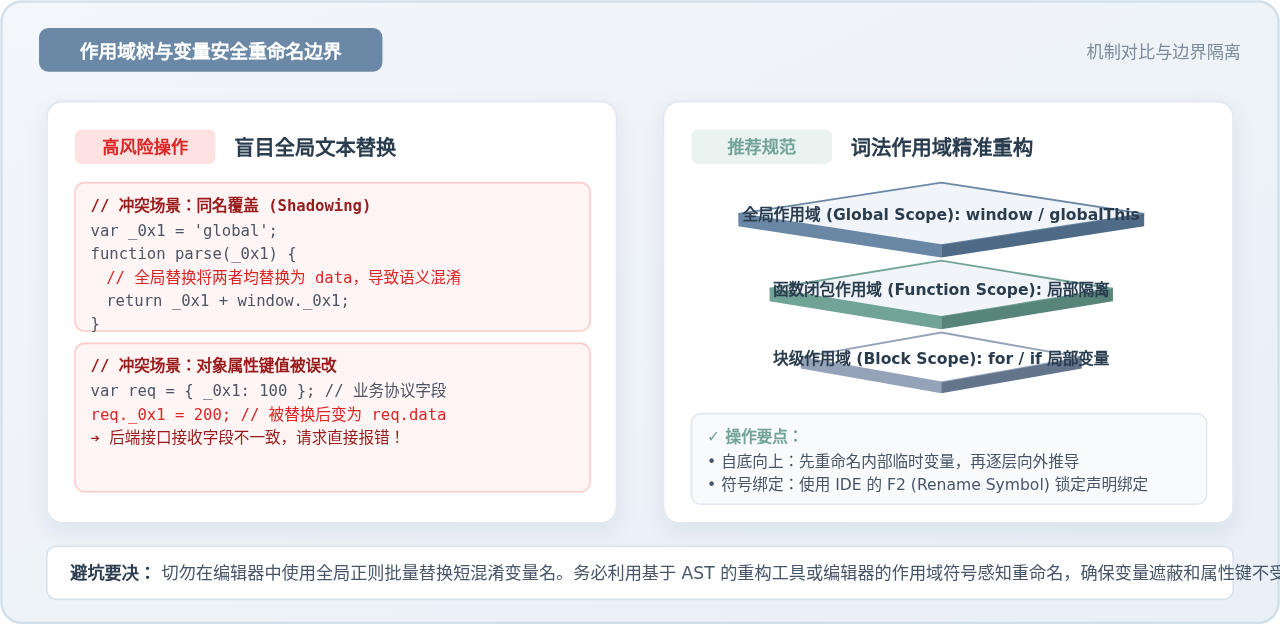
1. 为什么不能直接全局替换?
JavaScript 是一门基于词法作用域(Lexical Scope)的语言。混淆器在压缩变量名时,为了极度缩减体积,会在不同的函数内部反复复用相同的短标识符(如 a、b)或十六进制名称(如 _0x1)。这就会产生变量遮蔽(Variable Shadowing)现象。
如果使用全局查找替换将 _0x1 替换为 token,不仅全局作用域下的 _0x1 被改动,某局部辅助函数内部原本表示数组计数器的 _0x1 也会被一并改名。更严重的是,若代码中存在对象字面量属性 { _0x1: 100 } 或接口传参,全局替换会直接篡改业务通信协议字段,导致程序彻底瘫痪。
2. 变量语义反推的三大线索
给混淆变量重新赋予有意义的名字,靠的不是主观臆测,而是根据其在代码中的操作痕迹反向推导。在实际还原过程中,主要依托以下三条确定性线索:
- 宿主 API 与原生方法调用:这是最坚固的锚点。例如,若看到
_0x3a['addEventListener']('click', _0x4b),则_0x3a必然是 DOM 元素(可命名为triggerButton或domElement),而_0x4b必然是点击事件处理函数(可命名为handleClick)。 - 数据传输与结构特征:若某个变量紧接着被传入
JSON.parse(_0x2e),则该变量应当是待解析的原始字符串(如rawResponseText);若变量包含.headers、.method等属性,则显然是请求配置对象(requestConfig)。 - 控制流与循环形态:在
for(var _0x5 = 0; _0x5 < len; _0x5++)中,_0x5的语义就是循环计数索引,直接重命名为标准的i或index。
3. 安全重命名实操规范
为了保证重命名过程的安全可靠,建议严格遵循两条工作准则:
- 自底向上(Bottom-Up)顺序:先进入最深层的叶子函数,重命名其内部生命周期最短的临时变量;当内层函数逻辑理顺后,再向外层重命名函数的形参和返回值;最后再处理模块级与全局变量。由内而外逐步消除认知负担。
- 使用 IDE 的符号重命名(F2 / Rename Symbol):现代编辑器(如 VS Code)内置的符号重构引擎能够感知完整的 AST 作用域绑定(Scope Binding)。在变量声明处按下
F2进行重构,编辑器只会精准更新该变量词法作用域内的所有引用点,绝对不会跨作用域污染同名变量或对象属性键名。
四、完整实战演练:一段混淆代码的手动脱壳全过程
为了完整串联上述方法,下面以一段包含字符串加密、变量混淆与简单控制混淆的典型客户端请求模块为例,展示从不可读到清晰可维护的逐级蜕变过程。
1. 原始混淆代码
// 混淆源:包含大数组、自执行平移与十六进制函数
var _0x1f0b = ['UE9TVA==', 'YXBwbGljYXRpb24vanNvbg==', 'L2FwaS92MS9sb2dpbg==', 'c3RhdHVz', 'dG9rZW4='];
(function(_0x3e, _0x2a) {
  var _0x18 = function(_0x4f) {
    while (--_0x4f) { _0x3e['push'](_0x3e['shift']()); }
  };
  _0x18(++_0x2a);
}(_0x1f0b, 0x2));

var _0x5a12 = function(_0x1b, _0x4c) {
  return atob(_0x1f0b[_0x1b - 0x0]);
};

function _0x22de(_0x11ab, _0x5821) {
  var _0x3344 = {
    'method': _0x5a12(0x1),
    'headers': { 'Content-Type': _0x5a12(0x2) },
    'body': JSON.stringify({ 'user': _0x11ab, 'pwd': _0x5821 })
  };
  return fetch(_0x5a12(0x3), _0x3344)['then'](function(_0x4291) {
    if (_0x4291[_0x5a12(0x4)] === 0xc8) {
      return _0x4291.json()['then'](function(_0xd108) {
        return _0xd108[_0x5a12(0x0)];
      });
    }
  });
}
2. 第一步:执行解密桩并回填字符串
将顶部的 _0x1f0b 数组和自执行位移、_0x5a12 函数放入控制台运行。依次求解各索引输出:
_0x5a12(0x1)➔"POST"_0x5a12(0x2)➔"application/json"_0x5a12(0x3)➔"/api/v1/login"_0x5a12(0x4)➔"status"_0x5a12(0x0)➔"token"
将求出的明文全部回填,同时移除顶部的大数组与解密函数,并将 0xc8 转为十进制 200,得到中间态代码:
function _0x22de(_0x11ab, _0x5821) {
  var _0x3344 = {
    'method': 'POST',
    'headers': { 'Content-Type': 'application/json' },
    'body': JSON.stringify({ 'user': _0x11ab, 'pwd': _0x5821 })
  };
  return fetch('/api/v1/login', _0x3344).then(function(_0x4291) {
    if (_0x4291.status === 200) {
      return _0x4291.json().then(function(_0xd108) {
        return _0xd108['token'];
      });
    }
  });
}
3. 第二步:基于作用域推导并重命名变量
观察中间态代码,所有业务语义已经昭然若揭:
- 请求接口为
/api/v1/login,且发送数据包含user和pwd,因此外层函数_0x22de应当重命名为loginRequest。 - 形参
_0x11ab和_0x5821分别对应用户名和密码,重命名为username与password。 - 局部变量
_0x3344是传递给fetch的配置对象,重命名为fetchOptions。 - 最深层回调中的
_0x4291是fetch返回的 Response 对象,重命名为response;_0xd108是 JSON 响应体,重命名为resultData。
4. 最终还原产物
重构完成后的代码整洁明了,与常规团队编写的高可读性生产代码完全一致:
function loginRequest(username, password) {
  var fetchOptions = {
    method: 'POST',
    headers: { 'Content-Type': 'application/json' },
    body: JSON.stringify({ user: username, pwd: password })
  };

  return fetch('/api/v1/login', fetchOptions).then(function(response) {
    if (response.status === 200) {
      return response.json().then(function(resultData) {
        return resultData.token;
      });
    }
  });
}
五、还原结果的等价性验证与闭环总结
在逆向工程中,代码还原不仅要追求“看得懂”,更要确保“跑得准”。如果还原后的代码在运行时丢失了边界条件或改变了执行副作用,那么还原出的逻辑就可能误导后续的安全分析或功能复现。
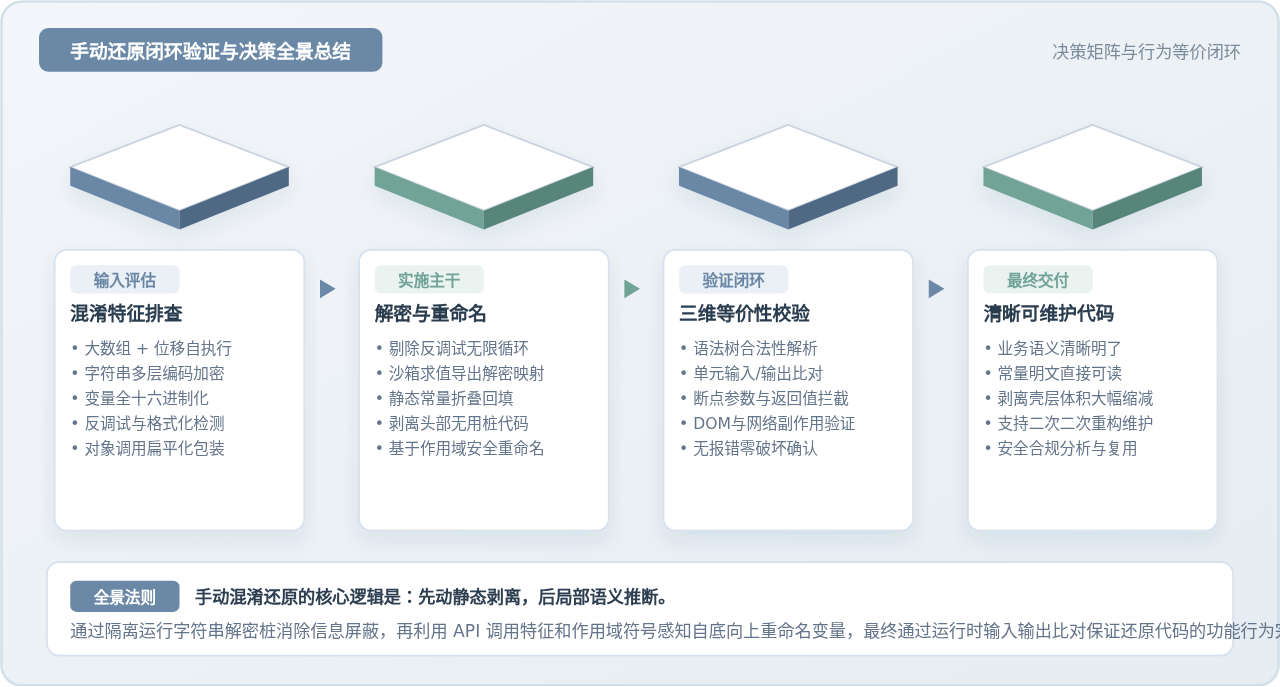
1. 三维行为等价性校验
在完成变量重命名与字符串解密后,应当通过三个维度确认代码行为的一致性:
- 语法树合法性(AST Validity):借助 ESLint 或 Babel 对还原后的文件进行语法校验,确认没有遗漏的括号、未闭合的字符串或悬空的标识符引用。
- 输入输出黑盒断言(I/O Equivalence):针对纯计算或加解密算法函数,提取出固定的测试用例(例如输入特定明文),同时在原混淆代码与还原代码中执行,比对两者的输出哈希是否完全一致。
- 运行时副作用拦截:在浏览器调试工具中,对
window.fetch、XMLHttpRequest.send或关键 DOM 挂载点设置条件断点,对比还原前后发起的网络请求参数、请求头以及返回值处理流程是否产生分歧。
2. 手动还原的适用边界
必须认识到,纯手动还原适合应对核心算法提取、关键接口逆向以及 200 行以内的关键逻辑模块。如果面对数万行经过深层控制流平坦化、虚假控制流插入及扁平分发的复杂混淆包,完全依赖人工替换将会耗费不可接受的时间成本。
工程化建议:在实际安全分析中,建议将“手动还原技巧”作为逆向人员的核心基本功。首先借助 Babel、AST 转换工具完成通用字符串解密与常量折叠的大批量前置处理;随后针对业务主逻辑的核心函数,采用本文介绍的词法作用域分析与调用特征推导法,进行精细化的手动重命名与语义恢复,从而达到效率与准确率的最佳平衡。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章