

深入解析前端工程化中通过npm安装和管理JavaScript函数库的核心原则与操作指南,涵盖项目初始化、依赖选型、依赖分类、版本锁定、构建优化与安全维护全流程。
前端工程化基础:通过npm安装和管理JavaScript函数库的最佳实践
作者:初晴
时间:2026-10-30
浏览:122
文章目录
工程化基石
主题:Node.js & npm 依赖体系
阅读对象:前端开发者 / 团队技术负责人
在现代前端工程中,合理安装与管理 JavaScript 函数库直接决定了项目的依赖安全性、构建体积与协作确定性。本文从规范初始化开始,系统梳理第三方函数库的技术选型、依赖类型划分、锁文件机制以及构建层面的按需引入,为前端团队建立一套可落地、易维护的函数库工程化管理范式。
一、初始化与安装流程的工程规范
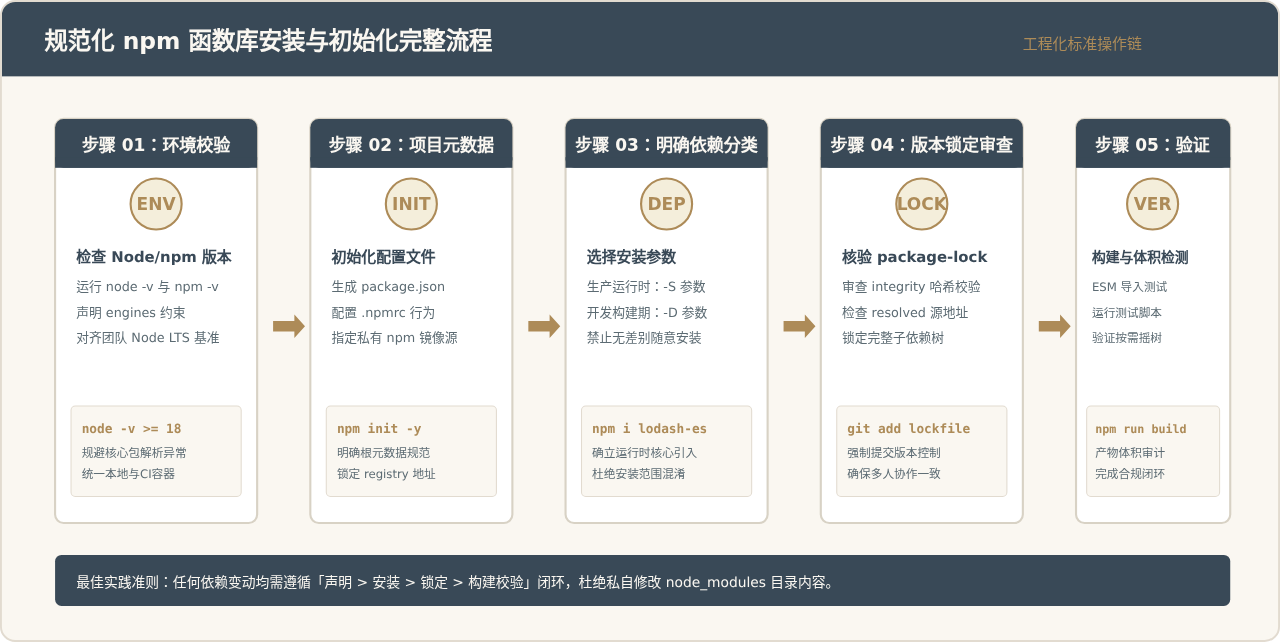
任何规范的依赖管理都始于清晰明确的工程根目录。在引入外部工具函数库之前,团队必须确保项目拥有标准化的 package.json 声明与明确的包管理运行时策略。直接在缺少元数据配置的项目中执行安装,容易导致依赖污染全局或无法在持续集成环境中完整还原。
在项目根目录中,通过规范的命令初始化清单,并使用 .npmrc 固化团队一致的配置项:
# 1. 快速生成标准化 package.json
npm init -y

# 2. 在项目根目录创建并写入 npm 行为约束
echo "engine-strict=true" >> .npmrc
echo "save-exact=false" >> .npmrc
为了确保团队成员的 Node.js 与 npm 运行时版本高度一致,应在 package.json 中显式声明 engines 字段。这能阻断因运行时版本差异导致的锁文件重写与语法降级异常:
{
  "name": "enterprise-web-app",
  "version": "1.0.0",
  "private": true,
  "type": "module",
  "engines": {
    "node": ">=18.18.0",
    "npm": ">=9.8.0"
  }
}
二、JavaScript 函数库选型与技术评估矩阵
在前端工程中引入一个新的函数库是一项具有长期维护成本的决策。未经审慎评估便引入功能冗余、缺少维护或打包不友好的库,会导致最终构建产物体积急剧膨胀,甚至引发生产环境故障。
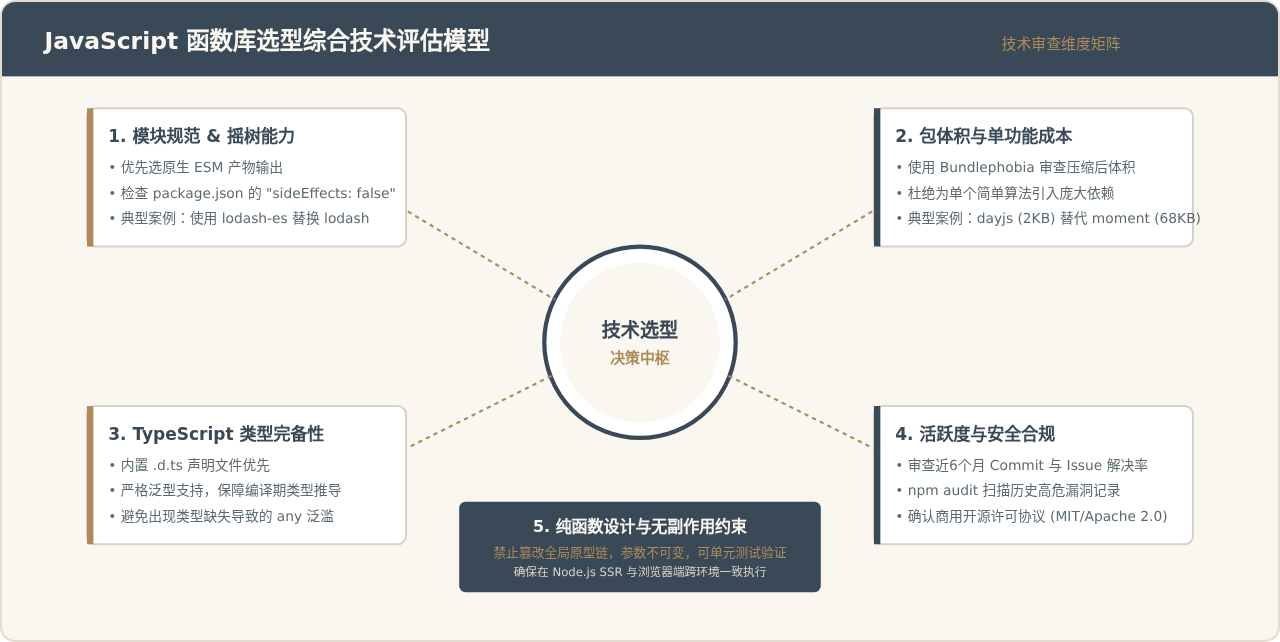
针对工具函数库(如数据处理、日期转换、数学运算、深拷贝等),团队应围绕以下五个核心维度建立量化评估机制:
- 模块规范与 Tree-shaking 友好度:优先选择纯 ESM(ECMAScript Modules)输出或支持
sideEffects: false的现代库。传统 CommonJS 规范的包(如经典 lodash)无法被构建工具(Vite/Rollup/Webpack)进行细粒度静态静态死代码消除。 - 包体积与 Gzip 压缩后占用:在安装前使用
bundlephobia.com或pkg-size工具检测实际体积。例如处理日常日期计算时,体积仅约 2KB 的dayjs明细优于体积超过 60KB 且未支持摇树的moment.js。 - TypeScript 原生类型支持:检查库是否在
package.json中内建types或typings字段。若无原生支持,需评估社区@types/xxx的更新频率与类型准确性。 - 社区活跃度与安全性:关注 GitHub 仓库近半年的提交记录、未决 Issue 数量及 npm 下载量趋势,杜绝引入存在未修复 CVE 安全漏洞的弃用库。
- 纯函数与无副作用设计:工具函数库应严格遵循纯函数理念,不污染全局对象(如
window或Array.prototype),保证可预测性与可测试性。
三、核心依赖与开发依赖的严格划分
在安装第三方库时,很多开发者容易随意使用 npm install <package>,导致所有包默认进入 dependencies。这不仅会污染项目的生产运行时清单,还会导致容器镜像打包过大、CI/CD 缓存效率降低,并在库发布时引起错误的递归传递依赖。
在 package.json 中,必须严格区分两类依赖范畴:
| 依赖类别 | 安装命令 | 典型对象与场景 | 在生产打包中的行为 |
|---|---|---|---|
| dependencies (生产运行时依赖) |
npm i <pkg> --save或 npm i <pkg> |
业务代码直接引用的工具函数库,如 lodash-es, dayjs, axios, decimal.js |
会被打包工具(Rollup/Vite/Webpack)直接分析并打入最终的生产 bundle 中。 |
| devDependencies (开发构建依赖) |
npm i <pkg> --save-dev或 npm i <pkg> -D |
TypeScript 类型声明库 @types/lodash-es、构建器 vite、测试库 vitest、代码检查 eslint |
仅在本地开发与构建编译阶段运行,生产镜像中可通过 --omit=dev 予以剔除。 |
重要边界提醒:类型声明库的归属
对于纯 TypeScript 类型声明包(例如
对于纯 TypeScript 类型声明包(例如
@types/lodash-es),因为它们在 tsc 编译后会被完全擦除,绝不应放在 dependencies 中,必须统一通过 -D 安装到 devDependencies。
四、语义化版本(SemVer)与 package-lock.json 锁定机制
npm 默认遵循语义化版本规范(Semantic Versioning, 格式为 主版本号.次版本号.修订号,即 MAJOR.MINOR.PATCH):
MAJOR(主版本号):存在不兼容的 API 破坏性变更(Breaking Changes);MINOR(次版本号):向下兼容的功能性新增;PATCH(修订号):向下兼容的问题修复。
在 package.json 中,常见的前缀符号代表了自动匹配规则:
"dependencies": {
  "dayjs": "^1.11.10",    // 插入符号:允许更新到次版本号与修订号,如 1.12.0,但不超过 2.0.0
  "lodash-es": "~4.17.21", // 波浪符号:仅允许更新修订号,如 4.17.22,但不超过 4.18.0
  "big.js": "6.2.1"        // 绝对固定:严格锁定该单一版本
}
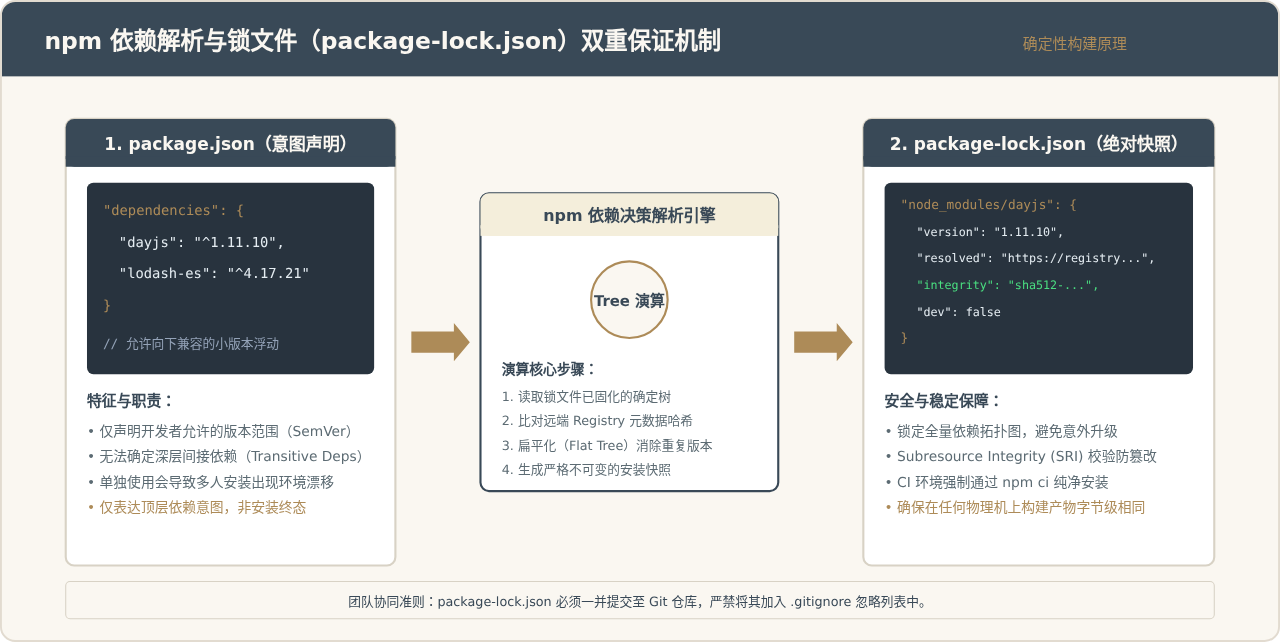
即使声明了 ^ 范围,如果仅依赖 package.json,团队成员在不同时间执行 npm install 时,解析到的具体底层间接子依赖极可能存在差异。这就是 package-lock.json 诞生的核心原因。
package-lock.json 记录了当前项目中每一个依赖(包括直接依赖和无限递归的子依赖)的唯一精确版本、下载源(resolved)以及加密完整性哈希(integrity)。
五、函数库的高效导入与 Tree-shaking 构建优化
即便安装了优秀的函数库,错误的引用语法依然会导致打包器将整个库全量打入生产代码中。
1. 模块导入方式对比示例
以常用的函数式工具库为例,对比全量导入与 ESM 细粒度命名导入的差异:
// ❌ 错误示范:全量导入,导致所有未使用的工具函数全部打入最终 Bundle
import lodash from 'lodash';
const result = lodash.cloneDeep(sourceData);

// ❌ 次优示范:CJS 混用命名解构,打包器常常无法静态分析
import { cloneDeep } from 'lodash';

// ✅ 正确示范:使用 ESM 版本的函数库,严格按需命名导入
import { cloneDeep, debounce } from 'lodash-es';
const safeCopy = cloneDeep(sourceData);
const handleInput = debounce(queryData, 300);
2. 插件化架构函数库的按需加载(以 Day.js 为例)
dayjs 之所以极其轻量(约 2KB),是因为其核心仅包含最基础的日期解析与格式化能力,所有扩展功能均采用插件(Plugin)模式分发。只有在实际业务需要时,才显式注入插件:
import dayjs from 'dayjs';
import relativeTime from 'dayjs/plugin/relativeTime';
import utc from 'dayjs/plugin/utc';

// 仅在当前模块装载所需插件,未装载的数十个插件绝不产生体积开销
dayjs.extend(relativeTime);
dayjs.extend(utc);

console.log(dayjs().fromNow());
六、CI/CD 自动化构建与日常维护避坑清单
在团队协作与自动化流水线中,函数库的管理需要从“个人开发行为”提升为“工程防御体系”。
1. 在持续集成(CI)流水线中必须使用 npm ci
在 GitHub Actions、GitLab CI 或 Jenkins 中执行构建时,切勿使用常规的 npm install,而应严格执行:
# 自动化流水线标准命令
npm ci --prefer-offline --no-audit
[示例输出] Added 412 packages, and audited 413 packages in 6.42s.
Found 0 vulnerabilities.
Found 0 vulnerabilities.
npm ci(Clean Install)与 npm install 的关键区别在于:
npm ci绝对不会修改package.json或package-lock.json;- 如果
package-lock.json中的依赖与package.json存在任何不匹配,npm ci会立即报错退出,阻断潜在的环境不一致风险; - 它会在安装前先自动清空
node_modules,确保完全纯净安装。
2. 依赖检查、安全漏洞审计与渐进式更新
函数库不应安装后就永久停滞。团队应定期审查过期的依赖版本和安全公告:
# 查看当前项目中过期的依赖版本(比对当前版本、期望版本与最新版本)
npm outdated

# 扫描已知安全漏洞
npm audit

# 自动修复符合 SemVer 范围的安全漏洞补丁
npm audit fix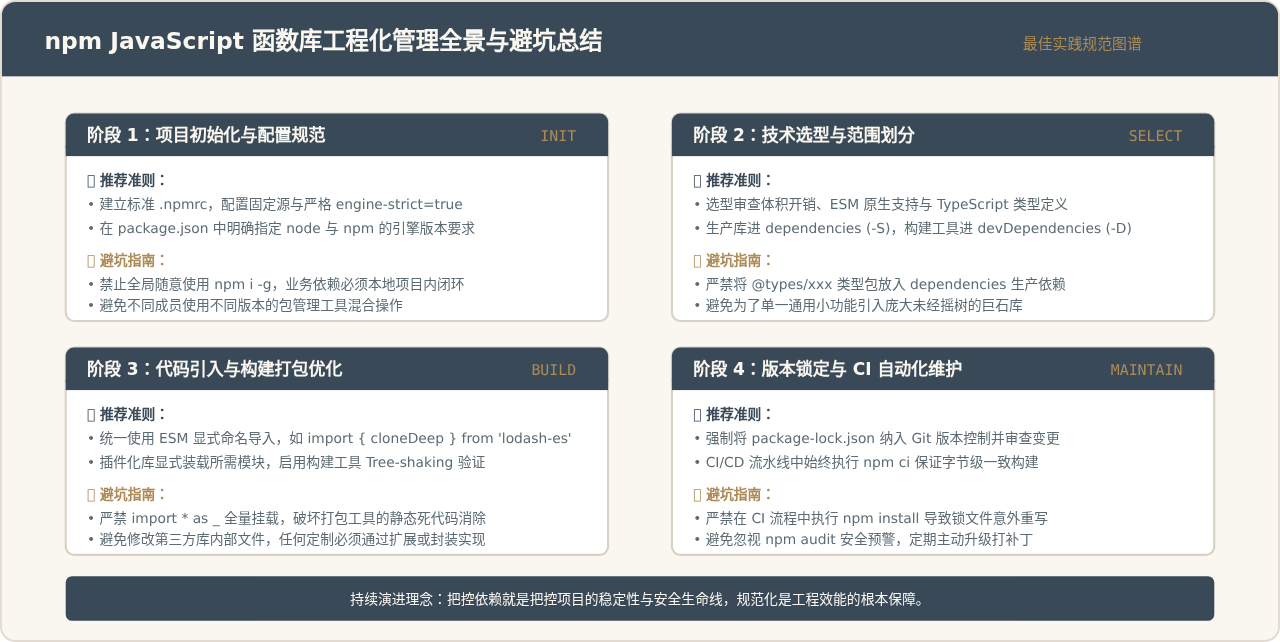
结语与实施步骤
前端工程化并非追求高深复杂的工具堆砌,而是通过一系列严密、自洽的规范约束,消除开发中的不确定性。通过 npm 安装和管理 JavaScript 函数库时,只要团队坚持做到“选型前度量体积与规范、安装时严明依赖分类、提交时固化锁文件、代码中坚持按需 ESM 引用、流水线中统一执行 npm ci”,就能够彻底摆脱依赖地狱与打包体积失控的困扰,保障前端工程长久健康地演进。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章