

详细解析前端JavaScript在浏览器本地缓存(localStorage、IndexedDB)中进行数据加密存储的实现策略、代码方案与密钥派生机制,并从浏览器不可信运行环境的威胁模型出发,给出分级存储与纵深防御的安全性建议。
前端JS本地缓存数据加密存储策略及安全性建议
作者:极速慢跑
时间:2026-11-22
浏览:358
文章目录
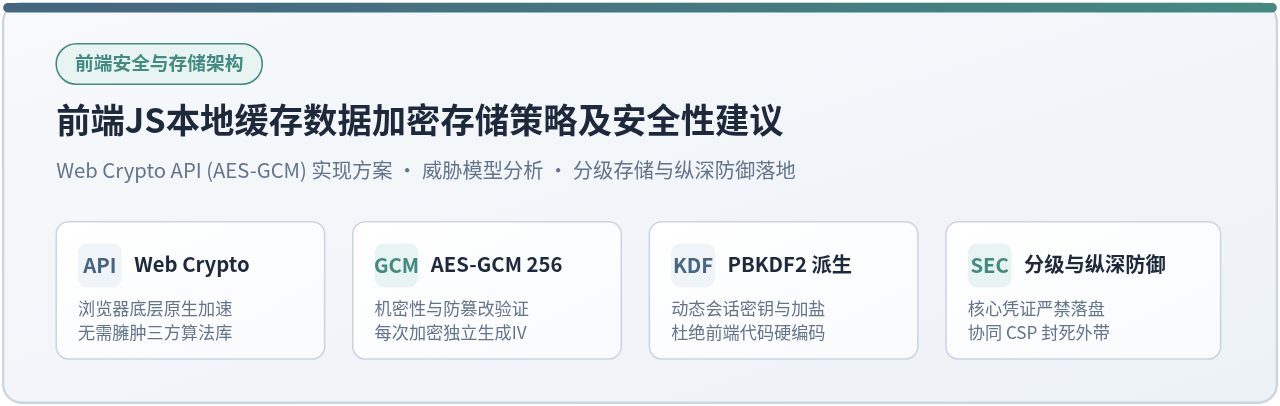
前端浏览器环境对代码和用户是完全透明开放的,不存在不可逆向的绝对保密空间。在本地缓存中引入加密,主要价值在于防止跨用户物理窥探、阻断磁盘文件直接脱敏导出,以及满足静态数据防泄漏的合规基准;面对具备同域执行特权的 XSS 脚本攻击,纯前端加密无法构成有效屏障。本文将以现代浏览器原生的 Web Crypto API 为基础,详细讲解 AES-GCM 算法的加解密落盘实现、动态向量与派生密钥管理,并结合威胁模型给出数据分级存储与纵深防御方案。
一、前端本地存储与加密的现实边界
浏览器常见的本地持久化存储机制包括 localStorage、sessionStorage 以及 IndexedDB。在默认情况下,存入其中的所有键值均以 UTF-16 纯文本或明文结构化对象的形式保存在用户的操作系统磁盘中(通常为浏览器 Profile 目录下的 SQLite 或 LevelDB 文件)。
打开浏览器开发者工具(F12),切换至“Application(应用程序)”面板即可直接阅读全部存储内容。如果用户在公共机房、共享电脑上登录,或者设备遗失,任何持有物理访问权限的人都能直接提取这些明文。在此类场景下,数据加密的作用清晰明确:
- 防御肉眼直读与物理窥视:在 DevTools、插件查看器或截屏中,敏感字段表现为不可读的密文杂凑字符串,杜绝非技术人员窥探。
- 防御脱机静态拷贝与日志导出:即使操作系统备份镜像或浏览器底层缓存文件被提取,攻击者在脱机状态下也无法直接解析出明文数据。
- 满足数据安全审计合规:在众多金融、政企与医疗行业的信息安全合规要求中,明确规定个人敏感信息与业务关键中间态在终端落盘时必须处于密态。
明确核心边界:前端没有绝对的“黑盒”。如果攻击者通过跨站脚本漏洞(XSS)在页面注入了 JavaScript 代码,攻击代码与业务代码共享相同的运行环境与内存堆栈,攻击者不仅可以直接调用业务中的解密函数获取明文,还能劫持
Storage.prototype 或拦截网络请求。因此,前端加密是防范脱机被动泄密的“减速带”,绝不能被视作防范恶意代码执行的免死金牌。
二、基于 Web Crypto API 的 AES-GCM 加密存储实现
在以往的前端项目中,部分开发者习惯引入体积庞大的第三方加密库(例如 CryptoJS),这不仅增加了打包产物体积,而且纯 JS 编写的加解密在大数据量下会阻塞主线程事件循环。
现代主流浏览器均已全面内置 window.crypto.subtle(Web Crypto API)。它是浏览器底层的 C/C++ 原生实现,具备硬件级加速能力,并提供了密码学安全的伪随机数生成器(CSPRNG)。
在算法选型上,推荐采用 AES-GCM(Galois/Counter Mode)。与传统的 AES-CBC 或 AES-ECB 相比,GCM 属于 AEAD(带认证的关联数据加密)模式,它在加密明文的同时会计算生成一个 128 位的认证标签(Authentication Tag)。在解密时,如果密文被第三方恶意篡改甚至只是改动了一个比特,底层解密算法会直接抛出认证失败异常,从而天然具备防篡改与完整性校验能力。
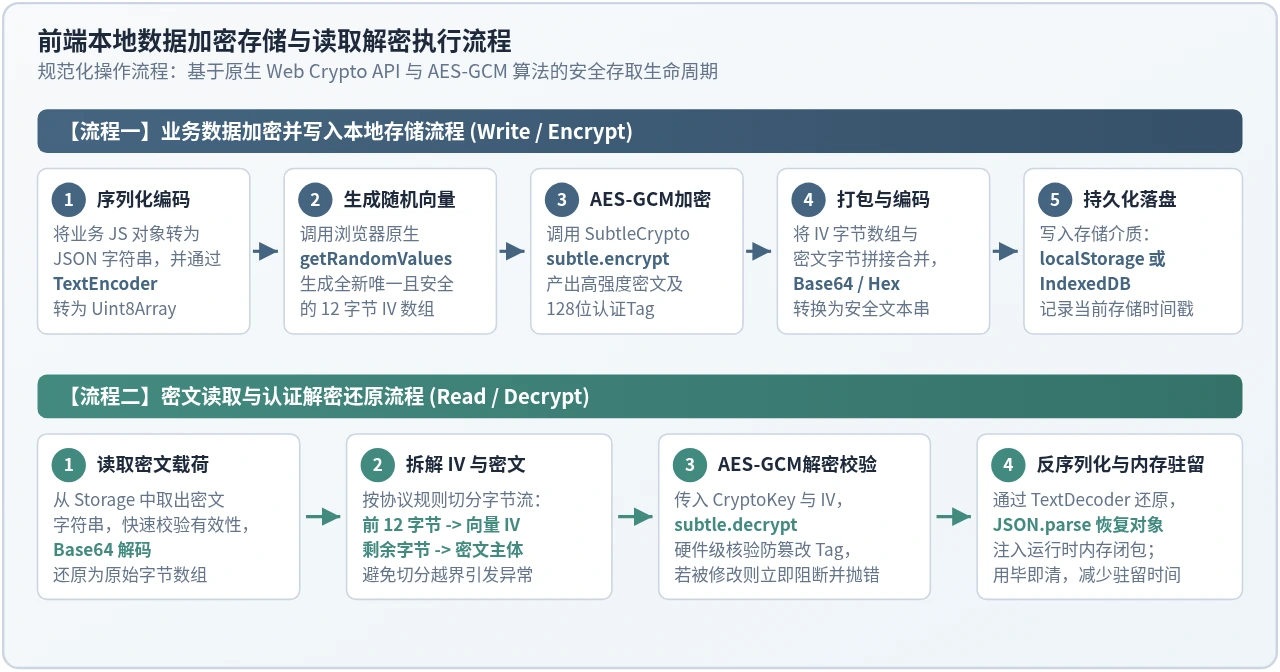
1. 加密与解密的四个关键参数
- 算法模式:
AES-GCM,密钥长度推荐 256 位(Key length: 256)。 - 初始化向量(IV):每次加密必须重新生成且全局唯一的 12 字节(96 位)随机二进制数组,调用
window.crypto.getRandomValues(new Uint8Array(12))生成。IV 本身无需保密,解密时必须使用完全相同的 IV,因此通常将 IV 与密文拼接后一并存储。严禁在同一密钥下重复使用相同 IV,否则会导致流密码密钥流泄露。 - 密钥派生(PBKDF2):前端切忌直接将固定密码明文作为 AES 密钥。应当通过 PBKDF2 算法,结合服务端下发的随机盐(Salt)与用户口令,经过至少 100,000 次 SHA-256 哈希迭代,派生出合法的
CryptoKey对象。 - 编码封包:加密输出为
ArrayBuffer,需要与 12 字节 IV 进行字节流拼接,再转换为 Base64 或 Hex 字符串以便写入localStorage。
2. 完整的工程化代码实现
以下代码为开箱即用的前端加密存储工具类,完整实现了密钥派生、IV 自动装配、AES-GCM 加密存盘及防篡改解密:
/**
 * 安全本地存储工具类:基于 Web Crypto API (AES-GCM 256 + PBKDF2)
 * 环境要求:支持 window.crypto.subtle 的现代浏览器(安全上下文 HTTPS 或 localhost)
 */
class SecureStorage {
  constructor() {
    this.textEncoder = new TextEncoder();
    this.textDecoder = new TextDecoder();
  }

  /**
   * 工具方法:ArrayBuffer 转 Base64 字符串
   */
  bufferToBase64(buffer) {
    const bytes = new Uint8Array(buffer);
    let binary = '';
    for (let i = 0; i < bytes.byteLength; i++) {
      binary += String.fromCharCode(bytes[i]);
    }
    return window.btoa(binary);
  }

  /**
   * 工具方法:Base64 字符串转 Uint8Array
   */
  base64ToBuffer(base64) {
    const binary = window.atob(base64);
    const bytes = new Uint8Array(binary.length);
    for (let i = 0; i < binary.length; i++) {
      bytes[i] = binary.charCodeAt(i);
    }
    return bytes;
  }

  /**
   * 基于会话口令与盐,使用 PBKDF2 派生 AES-GCM 256 位密钥
   * @param {string} passphrase 用户凭据或临时会话密钥种子
   * @param {string} salt 服务端下发或会话唯一的加盐字符串
   */
  async deriveKey(passphrase, salt) {
    const keyMaterial = await window.crypto.subtle.importKey(
      'raw',
      this.textEncoder.encode(passphrase),
      { name: 'PBKDF2' },
      false,
      ['deriveKey']
    );

    return window.crypto.subtle.deriveKey(
      {
        name: 'PBKDF2',
        salt: this.textEncoder.encode(salt),
        iterations: 100000,
        hash: 'SHA-256'
      },
      keyMaterial,
      { name: 'AES-GCM', length: 256 },
      false,
      ['encrypt', 'decrypt']
    );
  }

  /**
   * 加密任意 JS 数据并持久化到本地存储
   * @param {string} storageKey 缓存键名
   * @param {any} data 待存储的任意业务数据对象或原始值
   * @param {CryptoKey} cryptoKey 派生后的 CryptoKey
   */
  async setItem(storageKey, data, cryptoKey) {
    const plainString = JSON.stringify(data);
    const plainBytes = this.textEncoder.encode(plainString);

    // 1. 动态生成 12 字节唯一随机向量 (IV)
    const iv = window.crypto.getRandomValues(new Uint8Array(12));

    // 2. 执行 AES-GCM 原生加密运算
    const cipherBuffer = await window.crypto.subtle.encrypt(
      { name: 'AES-GCM', iv: iv },
      cryptoKey,
      plainBytes
    );

    // 3. 将 12 字节 IV 与密文内容(含 GCM 认证 Tag)拼接入单一字节数组
    const combinedBytes = new Uint8Array(iv.length + cipherBuffer.byteLength);
    combinedBytes.set(iv, 0);
    combinedBytes.set(new Uint8Array(cipherBuffer), iv.length);

    // 4. 编码为 Base64 字符串写入 localStorage
    const payload = this.bufferToBase64(combinedBytes.buffer);
    localStorage.setItem(storageKey, payload);
  }

  /**
   * 从本地存储读取密文并执行解密认证
   * @param {string} storageKey 缓存键名
   * @param {CryptoKey} cryptoKey 对应的 CryptoKey
   */
  async getItem(storageKey, cryptoKey) {
    const payload = localStorage.getItem(storageKey);
    if (!payload) return null;

    try {
      const combinedBytes = this.base64ToBuffer(payload);
      if (combinedBytes.length < 28) {
        // 12 字节 IV + 至少 16 字节 GCM Auth Tag
        throw new Error('密文数据长度非法或已损坏');
      }

      // 1. 拆解前 12 字节 IV
      const iv = combinedBytes.slice(0, 12);
      // 2. 提取剩余密文字节
      const cipherBytes = combinedBytes.slice(12);

      // 3. 执行解密操作(底层自动比对 Auth Tag 校验完整性)
      const decryptedBuffer = await window.crypto.subtle.decrypt(
        { name: 'AES-GCM', iv: iv },
        cryptoKey,
        cipherBytes
      );

      // 4. 反序列化还原对象
      const decryptedString = this.textDecoder.decode(decryptedBuffer);
      return JSON.parse(decryptedString);
    } catch (error) {
      console.error(`[SecureStorage] 解密或认证失败: ${storageKey}`, error);
      // 若认证失败或被篡改,立即安全移除损坏数据
      localStorage.removeItem(storageKey);
      return null;
    }
  }
}
3. 使用示例与测试验证
在用户登录建立会话后,前端与后端完成密钥协商,即可使用该工具类完成存取:
// 初始化安全存储实例
const secureStorage = new SecureStorage();

async function runDemo() {
  // 模拟从服务端会话协商取得的临时动态因子
  const userSessionSecret = "UserSessionToken#2026_x89";
  const dynamicSalt = "OrgScopeSalt_98412";

  // 1. 派生会话级 CryptoKey
  const sessionKey = await secureStorage.deriveKey(userSessionSecret, dynamicSalt);

  // 2. 写入敏感表单草稿
  const draftData = {
    articleTitle: "系统底层架构重构说明",
    authorId: 10082,
    sensitiveNotes: "内部审计草稿,未发布前禁止对外暴露"
  };
  await secureStorage.setItem("user_editor_draft", draftData, sessionKey);
  console.log("写入完成,localStorage 中的内容为密态 Base64 字符串");

  // 3. 读取并解密数据
  const restoredDraft = await secureStorage.getItem("user_editor_draft", sessionKey);
  console.log("成功读取并解密还原:", restoredDraft);
}
runDemo();
三、前端加密防范的威胁模型与攻击面分析
评估前端加密的有效性,必须建立在严谨的威胁模型基础之上。很多安全设计之所以形同虚设,往往是因为混淆了“脱机静态数据盗取”与“在线动态代码注入”两个不同层次的攻击面。
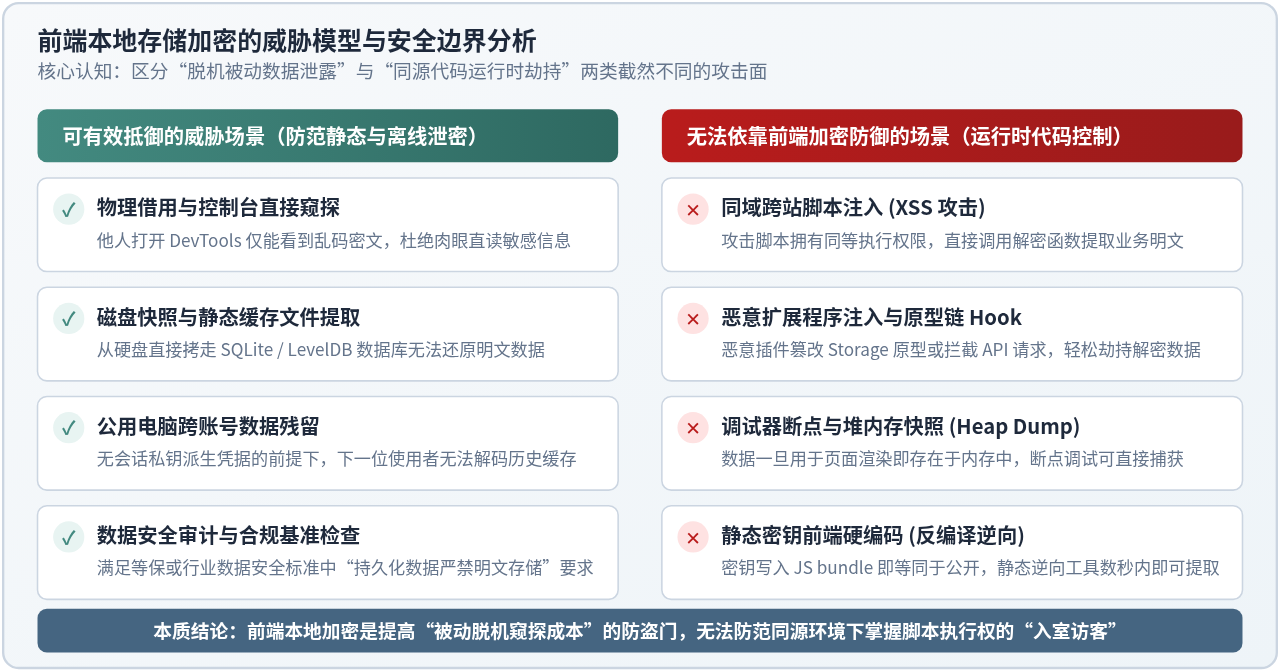
1. 无法被加密解决的四大风险场景
-
XSS 跨站脚本攻击:这是客户端安全的最大克星。只要攻击者能够注入第三方 JS 代码,由于攻击代码与业务逻辑运行在完全一致的同源上下文中,攻击者根本不需要暴力破解 AES 密钥,只需直接调用
secureStorage.getItem('user_editor_draft', sessionKey)即可直接窃取解密后的明文,或者监听网络外发请求。 -
前端静态密钥硬编码:部分项目在构建时将固定密钥写死在环境变量或 JS 源码中(如
const SECRET = "ABC123456")。现代 Webpack/Vite 打包出的 JS 文件是完全公开的,攻击者通过 Chrome DevTools 或静态分析工具可以在数秒内定位到密钥字符串,使全部加密工作失去意义。 -
恶意浏览器扩展(Chrome Extension):安装了恶意插件的用户,其页面的 DOM、全局
window变量和Storage对象可被插件 Content Script 自由篡改。插件可通过 Hookwindow.crypto.subtle.decrypt直接拦截解密输出。 - 运行时调试与内存快照(Heap Snapshot):解密后的数据必然要参与页面渲染或业务计算。一旦数据进入 JavaScript 内存堆中,逆向人员在控制台打上断点或导出堆快照,明文字符串依然一览无余。
四、本地缓存数据分级存储策略
盲目地对所有本地数据一刀切全盘加密,会徒增移动端设备的 CPU 功耗和解密延迟;而对敏感数据不加区分地明文裸奔,又会触犯合规红线并增加泄密风险。合理的设计是对前端所有数据进行三级分级管控。
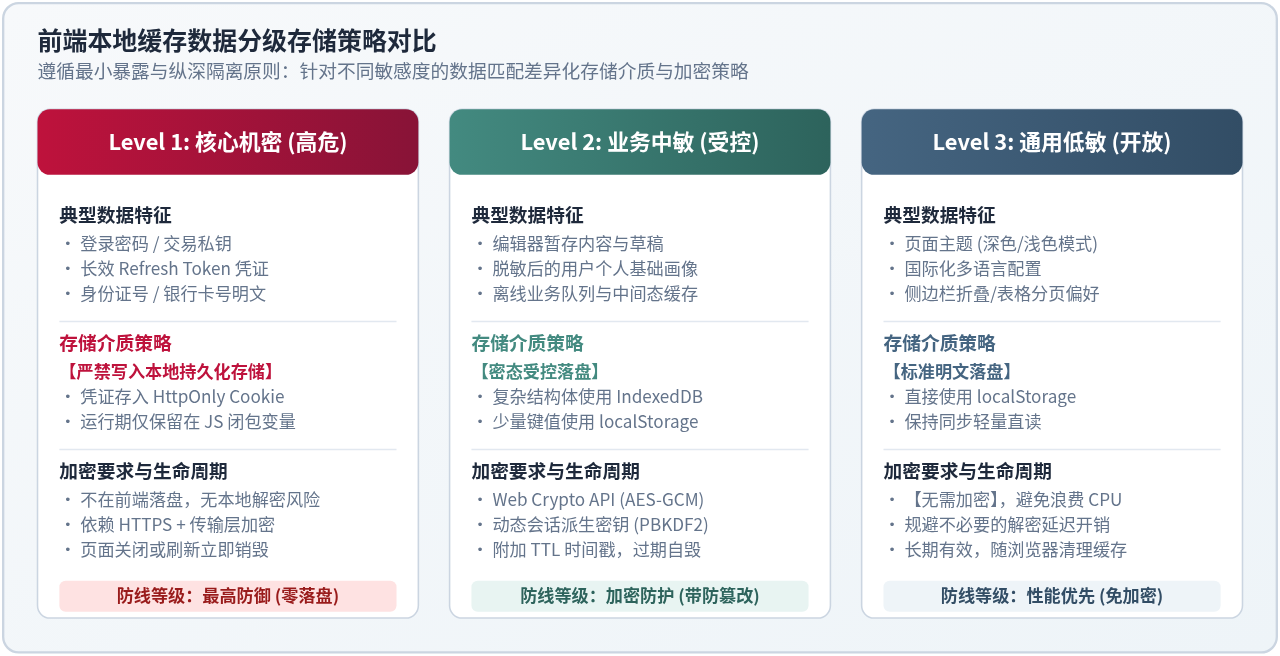
| 数据级别 | 代表性数据类型 | 推荐存储介质 | 加密与处理策略 | 生命周期管理 |
|---|---|---|---|---|
| Level 1 核心高危 |
用户登录密码、支付私钥、长效 Refresh Token、证件号明文 | 严禁落盘! HttpOnly Cookie 或纯内存闭包变量 |
前端无需加解密,由服务端下发并接管安全性;JS 完全不具备读写权限 | 会话级或用毕即毁;页面刷新重新通过安全通道握手请求 |
| Level 2 业务中敏 |
离线表单草稿、脱敏用户画像、临时操作队列、短效临时凭据 | IndexedDB 或 localStorage | Web Crypto (AES-GCM) 密态落盘;结合会话动态加盐密钥派生 | 附加显式 TTL 超时时间戳;会话结束、登出或过期主动执行销毁 |
| Level 3 通用低敏 |
主题模式(暗黑/浅色)、界面语言偏好、表格列宽、分页大小 | localStorage | 无需加密,直接 JSON 序列化明文存取;避免无谓性能损耗 | 长期保留;随用户主动清理浏览器缓存或重置配置而清除 |
存储介质选型建议:localStorage 与 IndexedDB
- localStorage:容量限制仅 5MB 左右,其所有 API 均为同步阻塞调用。如果对大体积文本频繁进行 Base64 编解码与同步读写,会导致页面掉帧卡顿。仅适合存储结构简单、体积极小的轻量级配置。
- IndexedDB:容量充裕(可达数百兆或磁盘可用空间的三分之一),全面支持异步非阻塞事务,且原生支持存储
ArrayBuffer、Uint8Array等二进制大对象(Blob)。进行加密缓存时,密文无需额外转为 Base64 字符串即可直接存入,空间开销更小、处理性能大幅优于 localStorage。
五、前端数据安全纵深防御落地建议
为了在不完美的前端运行环境中构建起稳固的数据防线,必须采用“纵深防御(Defense in Depth)”思想。通过层层递进的安全控制措施,确保即使某一单点措施被绕过,系统依然具备兜底防御能力。
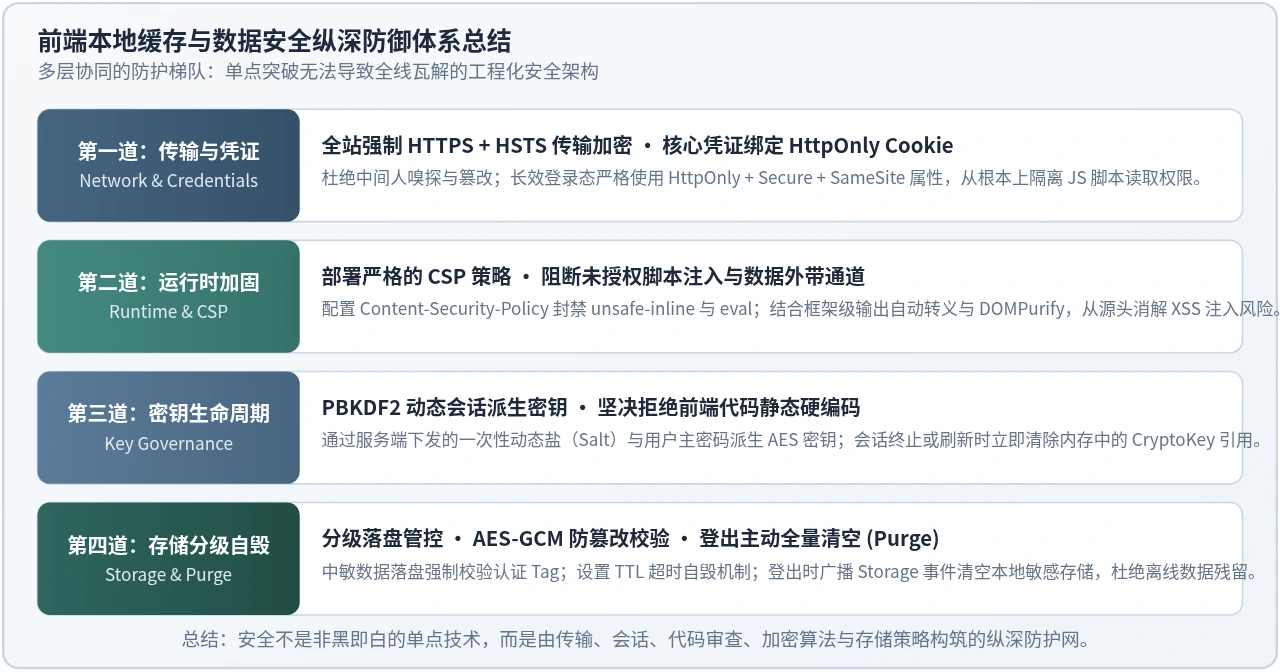
1. 鉴权与敏感凭据绝不落盘(HttpOnly Cookie)
对于用户身份的认证凭据(如 Session ID、OAuth Refresh Token),绝对不要存放在 localStorage 或 IndexedDB 中。业界公认的标准方案是将凭据封装在 HTTP 响应头的 Cookie 中,并配置以下三个关键属性:
HttpOnly:严禁浏览器环境中的任何 JavaScript 脚本通过document.cookie读取该字段,彻底杜绝 XSS 脚本窃取 Token。Secure:限制该 Cookie 只能在加密的 HTTPS 连接中传输,防止中间人嗅探。SameSite=Lax或SameSite=Strict:防止跨站请求伪造(CSRF)攻击。
2. 部署严苛的内容安全策略(CSP)
既然 XSS 是破坏前端加密的最主要元凶,那么在 HTTP 响应头配置 Content-Security-Policy 便是前端最核心的防线。
# 推荐的严格 CSP 策略响应头示例
Content-Security-Policy: default-src 'self'; script-src 'self' https://trusted-cdn.com; object-src 'none'; base-uri 'self'; form-action 'self'; frame-ancestors 'none';
通过禁止 'unsafe-inline' 与 eval(),攻击者即使在页面中植入了 <script> 标签也无法被浏览器执行;通过限制 connect-src,即使攻击脚本尝试通过 fetch() 向外部非法服务器发送数据,也会被浏览器网络栈直接拦截。
3. 密钥治理:会话绑定与加盐动态派生
前端绝对不要存在静态的“全局通用密钥”。推荐的密钥生命周期治理方案如下:
- 服务端动态加盐:用户登录成功后,服务端在内存握手阶段返回一个具有短时效的随机
salt,前端利用用户密码或短期通信票据通过 PBKDF2 实时派生CryptoKey。 - 内存驻留、不持久化 Key:派生生成的
CryptoKey仅保存在 JavaScript 模块作用域变量(闭包)中,绝不写入任何持久化缓存。页面刷新后重新协商。 - 登出销毁引用:当用户点击退出登录或心跳超时,立即将内存中的
cryptoKey = null,阻断后续的任何解密能力。
4. 建立缓存超时(TTL)与主动销毁机制(Purge on Logout)
加密数据写入本地时,应当在外层包装标准元数据头,包含 timestamp(写入时间)和 ttl(存活秒数)。读取数据时,首先检查是否超时;若已超时,即便解密成功也应当立即销毁并返回空。
在用户登出逻辑中,必须部署全量的“清道夫”函数:遍历并清除所有已知的本地中敏缓存项;同时可通过监听 window.addEventListener('storage', ...),实现多标签页协同登出与同步销毁。
工程实施检查清单:
- 身份认证与刷新凭据是否已切换为 HttpOnly + Secure Cookie?
- 本地缓存是否已按照高敏、中敏、低敏进行数据分类,严禁高危数据落盘?
- 前端代码中是否存在静态写死的 AES 密钥或加盐字符串?
- 加密算法是否升级为原生 Web Crypto API 的 AES-GCM,并验证了每次写入的 IV 随机唯一?
- 站点是否已开启强制 HTTPS、HSTS 以及严格的 Content-Security-Policy 策略?
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章