
详细讲解在JavaScript中如何使用正则表达式验证国内手机号、电子邮箱以及URL网址格式。剖析元字符原理、边界断言、常见避坑陷阱及生产环境通用验证函数封装。

当前位置:首页 > JavaScript 基础 > 正文
怎么用JavaScript正则验证手机号、邮箱和URL格式
作者:青柠
时间:2026-11-21
浏览:223
文章目录
分类:前端开发 / JavaScript 实战
环境要求:ECMAScript 5+ / 现代浏览器 / Node.js
在 Web 表单交互中,用 JavaScript 对手机号、邮箱与 URL 进行格式验证,核心目的是在浏览器端第一时间拦截明显的拼写笔误和格式缺失,向用户提供零延迟的纠错指引。本文将分别给出三者的标准正则表达式、逐字拆解匹配逻辑,并剖析全局标志 /g 带来的 lastIndex 状态陷阱与生产级综合封装方案。
一、表单字段验证的标准处理流程
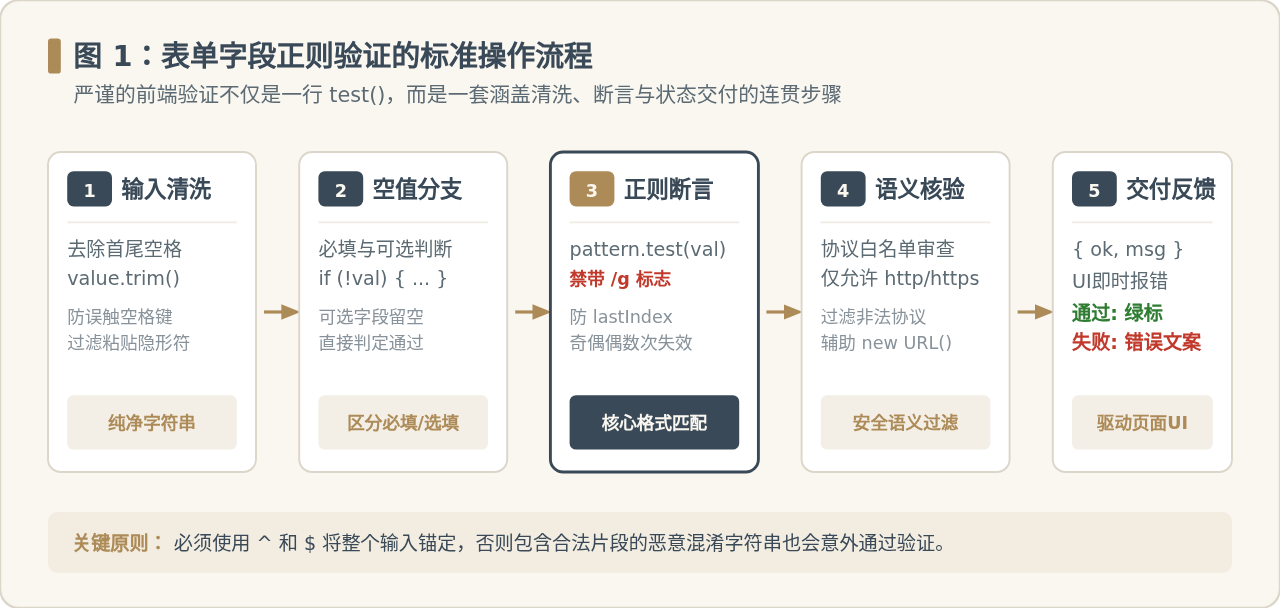
很多开发者在编写验证逻辑时,往往直接使用 /pattern/.test(input) 进行判定,这种做法容易忽视空格杂质与全角字符问题。严格的表单字段校验应当包含数据预处理、空值分支、正则全量匹配、语义核验与状态输出五个环节。
首先必须调用 String.prototype.trim() 消除用户复制粘贴时带入的首尾空格;其次要区分字段是否必填。对于可选字段,若用户未填写任何内容,应判定为通过,而不是报错;当进入正则断言时,务必加上 ^(行首)和 $(行尾)锚点,防止输入中只要包含片段就被误判为合法。
二、中国大陆手机号格式验证
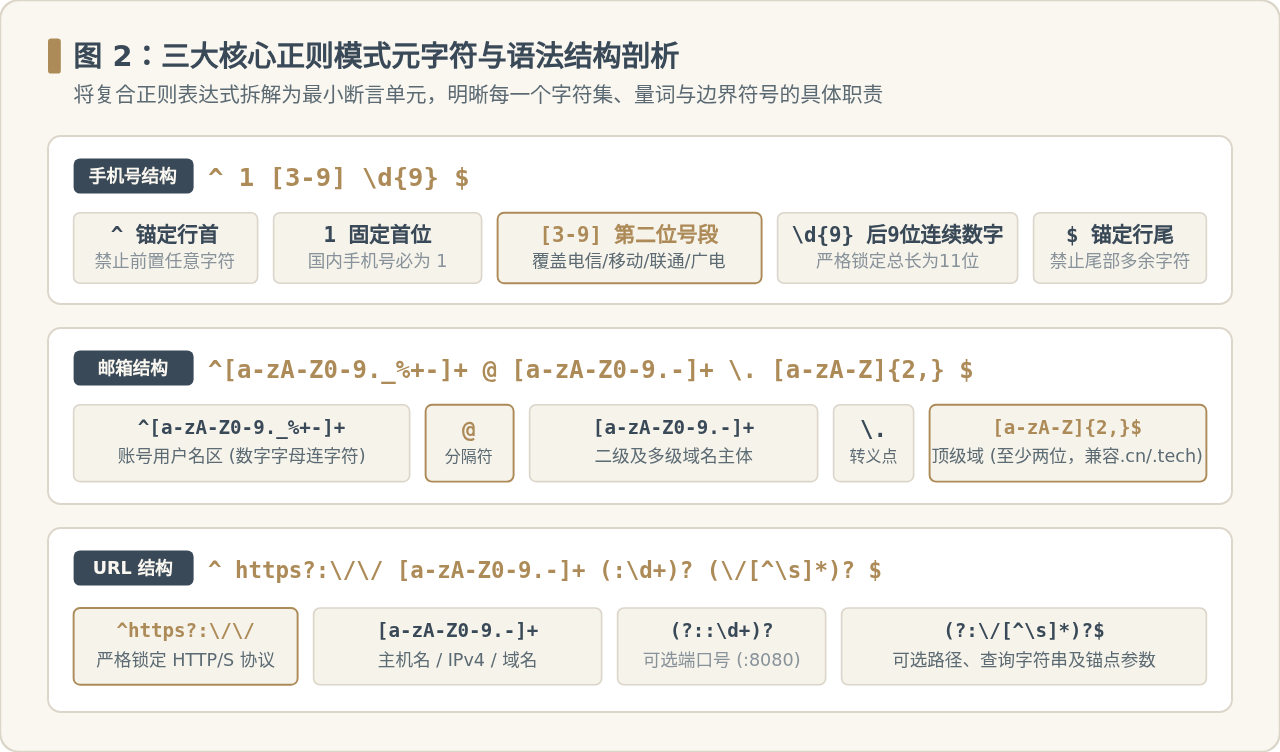
国内手机号的规则清晰明确:总长度为 11 位纯数字,第一位固定为数字 1,第二位代表电信、移动、联通及广电的主流号段(目前涵盖 3 至 9),后面跟随 9 位任意数字。
1. 推荐的实用平衡正则
const phoneRegex = /^1[3-9]\d{9}$/;

// 测试函数
function validatePhone(phone) {
  if (typeof phone !== 'string') return false;
  return phoneRegex.test(phone.trim());
}

// 验证示例
console.log(validatePhone('13812345678')); // true (示例合法号)
console.log(validatePhone('19988886666')); // true (工信部新发号段)
console.log(validatePhone('12345678901')); // false(第二位非3-9)
console.log(validatePhone('138123456789'));// false(超长12位)
console.log(validatePhone('1381234abcd')); // false(包含非法字母)
为什么不建议严格枚举三位前缀?
有些旧教程会写出形如 /^1(3[0-9]|4[57]|5[0-35-9]|7[0135678]|8[0-9])\d{8}$/ 的超长正则。这种写法维护成本极高,每当工信部核发新号段(如广电 192、联通 196 等),未更新正则的代码就会误伤新办卡的用户。因此,生产环境推荐只严格约束“首位为1、第二位为3-9、后跟9位数字”的平衡策略。
三、电子邮箱(Email)格式验证
根据 RFC 5322 规范,合法的电子邮件地址允许极为繁复甚至晦涩的字符组合(包括引号包裹、括号注释等)。但在实际互联网应用与网站注册场景中,没有任何厂商会支持所有生僻边缘规则。过于复杂的 RFC 正则不仅难以阅读,还可能引起正则拒绝服务攻击(ReDoS)。
1. 生产环境通用邮箱正则
const emailRegex = /^[a-zA-Z0-9._%+-]+@[a-zA-Z0-9.-]+\.[a-zA-Z]{2,}$/;

// 测试函数
function validateEmail(email) {
  if (typeof email !== 'string') return false;
  return emailRegex.test(email.trim());
}

// 验证示例
console.log(validateEmail('support@example.com'));       // true
console.log(validateEmail('dev.team+work@sub.domain.cn')); // true
console.log(validateEmail('invalid..name@domain.com'));    // 合法字符,但通常需视业务做连续点限制
console.log(validateEmail('missing-at-domain.com'));     // false(无 @ 符号)
console.log(validateEmail('user@domain'));               // false(无顶级域名)
console.log(validateEmail('user@domain.c'));             // false(顶级域名小于2位)
该正则由三部分构成:
^[a-zA-Z0-9._%+-]+:匹配用户名,允许大小写英文字母、数字以及点、下划线、百分号、加号与减号;@[a-zA-Z0-9.-]+:匹配@分隔符与二级域名主机名;\.[a-zA-Z]{2,}$:匹配点号与顶级域名。由于存在.cn、.com、.tech甚至更长的新通用顶级域,顶级域字符长度限制为 2 位及以上。
四、URL 网址格式验证
URL 的验证难度显著高于手机号与邮箱。一个标准的 Web URL 包含协议协议头(如 http:// 或 https://)、域名或主机 IP、可选端口号、路径、查询参数(Query String)及哈希片段(Hash)。
1. 纯正则匹配方案
const urlRegex = /^https?:\/\/([a-zA-Z0-9.-]+(?:\.[a-zA-Z0-9.-]+)+)(?::\d+)?(?:\/[^\s]*)?$\/i;

function validateUrlByRegex(url) {
  if (typeof url !== 'string') return false;
  return urlRegex.test(url.trim());
}

console.log(validateUrlByRegex('https://www.example.com'));             // true
console.log(validateUrlByRegex('http://sub.domain.org:8080/path?id=1')); // true
console.log(validateUrlByRegex('ftp://example.com'));                   // false(协议非http/https)
console.log(validateUrlByRegex('javascript:alert(1)'));                 // false(拦截伪协议攻击)
2. 现代 JavaScript 结合内置 URL 对象的推荐方案
在现代浏览器与 Node.js 现代版本中,原生内置了符合 WHATWG 标准的 URL 构造函数。利用 new URL() 解析,再配合协议白名单检查,往往比单一庞杂的正则更加鲁棒、语义更加清晰:
function validateUrl(urlStr) {
  if (typeof urlStr !== 'string') return false;
  const trimmed = urlStr.trim();
  try {
    const parsed = new URL(trimmed);
    // 强制限制协议,防止 javascript: 或 file: 造成安全风险
    return ['http:', 'https:'].includes(parsed.protocol);
  } catch (err) {
    // 构造函数抛出 TypeError 表示格式不符合 URL 规范
    return false;
  }
}

console.log(validateUrl('https://example.com/api/v1?page=2#section')); // true
console.log(validateUrl('http://localhost:3000'));                     // true
console.log(validateUrl('not-a-valid-url'));                            // false
五、正则严格度评估与选型权衡
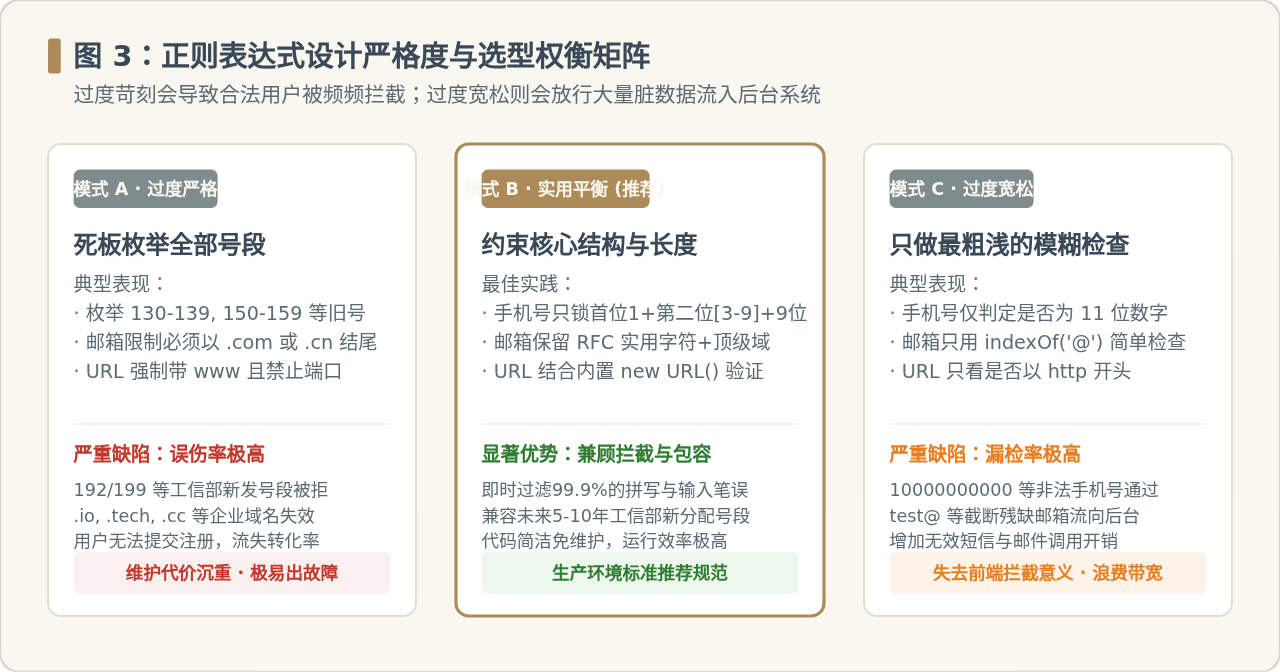
在实际项目落地时,很多团队会在“验证规则写得太严导致正常用户被卡住”和“验证规则太松导致脏数据堆积”两个极端之间摇摆。下表与图示展示了不同严格度选型带来的直接影响:
| 验证策略 | 典型实现 | 误伤率 | 漏检率 | 适用场景 |
|---|---|---|---|---|
| 过度严格 | 枚举所有三位号段、固定 .com/.cn 邮箱 | 高(误拦新号段新域名) | 极低 | 内网闭环系统、受控封闭实验 |
| 实用平衡(推荐) | 锁死第一位与范围、允许新顶级域、协议白名单 | 接近 0 | 极低 | 现代互联网产品、公开注册与移动表单 |
| 过度宽松 | 仅查 11 位纯数字、仅查是否含 @ 字符 | 0 | 极高(错漏字符全放行) | 临时演示 Demo、无实际业务诉求页面 |
六、重大陷阱警示:全局修饰符 /g 导致的 lastIndex 轮换 Bug
高危避坑:严禁在 test() 校验正则中使用 /g 修饰符
这是 JavaScript 正则中最隐蔽、最容易在生产环境偶发复现的缺陷。当正则表达式带有全局标志 g 时,RegExp 实例会变成有状态的对象。它会在内部维护一个 lastIndex 属性,每次调用 .test() 成功后,lastIndex 会前进到匹配字符的末尾;下一次对同一字符串调用时,会从该位置继续往后搜寻,导致同一合法输入连续校验出现“一次 true、一次 false”的交替灵异现象!
看下面的错误复现代码:
// 错误示范:带了 /g
const buggyPhoneRegex = /^1[3-9]\d{9}$/g;

console.log(buggyPhoneRegex.test('13800138000')); // true (此时 lastIndex 变为 11)
console.log(buggyPhoneRegex.test('13800138000')); // false!(从索引11开始往后搜,无法匹配行首,重置为0)
console.log(buggyPhoneRegex.test('13800138000')); // true (又变成 true)

// 正确示范:用于表单判定的正则,绝不带 /g 标志
const correctPhoneRegex = /^1[3-9]\d{9}$/;
console.log(correctPhoneRegex.test('13800138000')); // true
console.log(correctPhoneRegex.test('13800138000')); // true(状态无副作用)
七、可直接复用的综合验证工具封装
为了方便项目整体调用,推荐将手机号、邮箱、URL 的校验逻辑封装成统一的数据校验模块 formValidator,对外输出一致的布尔返回值与友好错误说明:
/**
 * 生产环境表单输入校验器
 */
const FormValidator = {
  // 规则缓存(无全局 /g 状态)
  rules: {
    phone: /^1[3-9]\d{9}$/,
    email: /^[a-zA-Z0-9._%+-]+@[a-zA-Z0-9.-]+\.[a-zA-Z]{2,}$/,
    urlProtocol: /^https?:$/i
  },

  /**
   * 验证中国大陆手机号
   * @param {string} val 待校验内容
   * @param {boolean} required 是否必填,默认 true
   */
  isPhone(val, required = true) {
    const value = (val || '').trim();
    if (!value) return !required;
    return this.rules.phone.test(value);
  },

  /**
   * 验证电子邮箱
   * @param {string} val 待校验内容
   * @param {boolean} required 是否必填,默认 true
   */
  isEmail(val, required = true) {
    const value = (val || '').trim();
    if (!value) return !required;
    return this.rules.email.test(value);
  },

  /**
   * 验证 HTTP/HTTPS URL
   * @param {string} val 待校验内容
   * @param {boolean} required 是否必填,默认 true
   */
  isUrl(val, required = true) {
    const value = (val || '').trim();
    if (!value) return !required;
    try {
      const parsed = new URL(value);
      return this.rules.urlProtocol.test(parsed.protocol);
    } catch {
      return false;
    }
  }
};

// 业务调用示范
const userInputs = {
  mobile: ' 13912345678 ',
  mail: 'admin@work-space.org',
  website: 'https://developer.mozilla.org'
};

console.log('手机号校验结果:', FormValidator.isPhone(userInputs.mobile));   // true
console.log('邮箱校验结果:',   FormValidator.isEmail(userInputs.mail));      // true
console.log('网站URL校验结果:', FormValidator.isUrl(userInputs.website));    // true
八、现代 Web 输入验证的三层防护体系总结
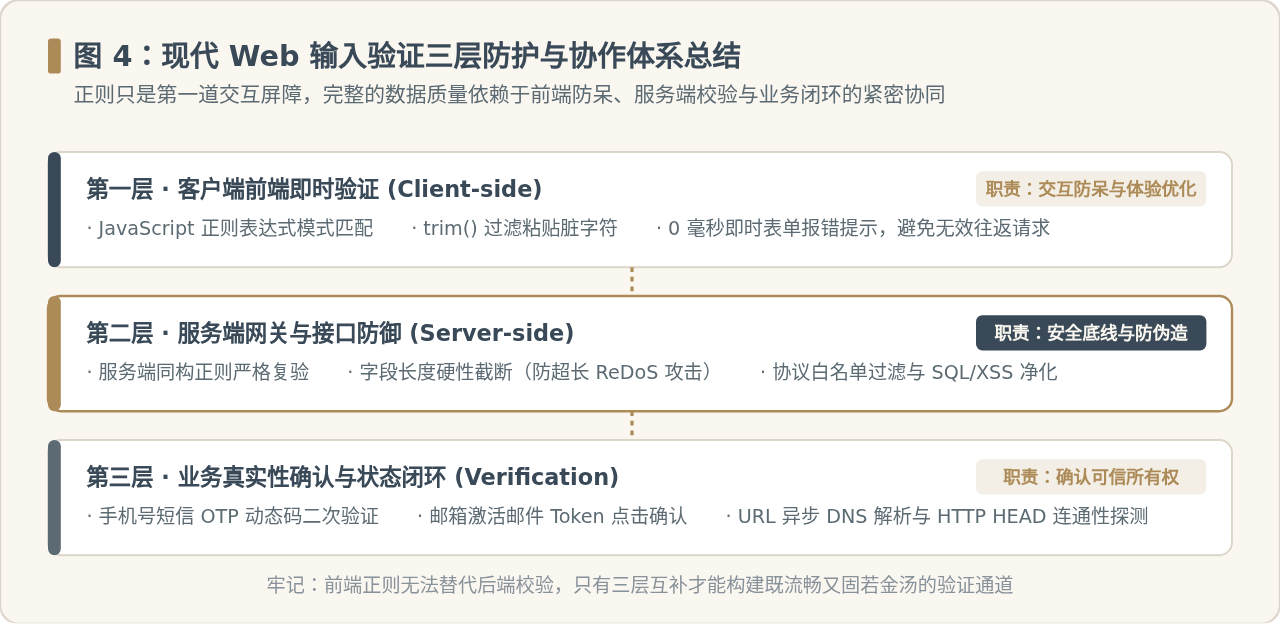
在全栈开发架构中,必须建立清晰的安全边界意识:前端 JavaScript 正则验证只属于“第一道交互防线”。用户可以轻易禁用浏览器脚本、通过控制台篡改变量、或者直接使用 cURL / Postman 等接口调试工具向后端 API 发送任意格式的原始载荷。
因此,一套安全可靠的系统必须由三层机制共同支撑:
- 前端交互层:执行
trim()与正则表达式匹配,即时阻断无意误输入,提供友好的红色高亮与提示文案; - 服务端网关层:在 Controller 或 API Gateway 处执行同等或更严的格式复核,并设定字符最大长度截断,防范 SQL 注入与跨站脚本攻击;
- 业务闭环层:通过发送短信验证码(SMS OTP)、投递激活验证邮件、发起安全受控的网络探测来最终确认通信方式与网络地址的真实所有权。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章