

深入解析前端JavaScript加密中的密钥安全管理困境,详解非对称公钥隔离、ECDH动态会话密钥协商、Web Crypto API内存防提取以及服务端风控纵深防御策略与可执行代码方案。
前端JS加密中密钥安全管理与防泄露策略
作者:寒星
时间:2026-11-21
浏览:315
文章目录
在浏览器端实现数据加密时,最核心的现实约束是前端属于完全不受信任的执行环境;任何硬编码在 JavaScript 代码或打包资源中的对称私钥,均可在几分钟内被逆向或拦截。真正可靠的前端密钥安全策略并非依赖不可靠的代码“混淆”,而是通过密码学架构将密钥角色彻底分离——前端仅持有公开透明的公钥进行单向加密,结合 Web Crypto API 派生不可提取的临时会话密钥,再由服务端完成基于时效与随机数的防重放风控校验,以此从源头上消除静态私钥泄漏的风险。
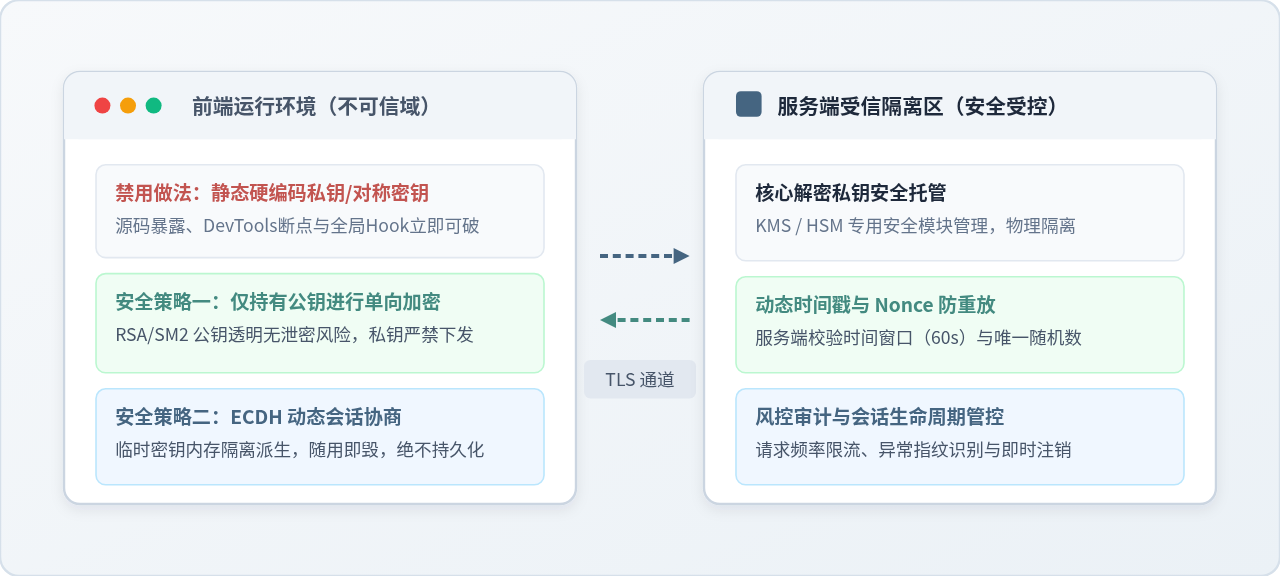
图 0:前端与服务端在不可信网络环境下的信任边界与密钥隔离模型
一、前端JS加密的核心困境与常见误区
许多开发者在遇到敏感字段加密需求(如登录密码、身份证号或接口防刷签名)时,常犯的直觉性错误是在前端代码中直接使用 CryptoJS.AES.encrypt(data, "my-secret-key-123")。开发者往往寄希望于使用 Webpack/Vite 插件进行代码压缩或使用商业混淆器对字符串进行十六进制转换与控制流平坦化,认为这样黑客就“看不到”密钥。
这种做法在现代逆向分析面前是不堪一击的。在攻击者眼中,前端代码的运行过程完全透明,突破这种保护甚至不需要阅读混淆后的源码:
- 运行时 Hook 拦截:攻击者只需在浏览器控制台或油猴脚本中重写原生加解密函数,例如执行
const _orig = CryptoJS.AES.encrypt; CryptoJS.AES.encrypt = function(d, k) { console.log("泄露密钥:", k); return _orig.apply(this, arguments); },只要加密函数被调用,真实的明文密钥就会直接在控制台输出。 - 断点跟踪与网络追溯:通过浏览器的开发者工具(F12),在网络请求发送处打上 XHR/Fetch 断点,调用栈回溯两步就能直接定位到加密函数调用的入参,变量中的明文字符串无所遁形。
- 内存转储与AST还原:混淆只是改变了语法表达结构,在代码执行时,JavaScript 引擎必须将混淆后的字节还原为实际的密钥字符串以供计算。利用现有的 AST 解混淆工具(如 Babel 插件自动执行常量折叠),可以瞬间还原所有字面量。
不可违背的安全公理
客户端代码运行在用户的设备控制权之下。永远不要在前端 JavaScript 中硬编码任何具有解密能力的对称私钥或非对称私钥;只要密钥落入前端代码,就等同于向全世界公开。
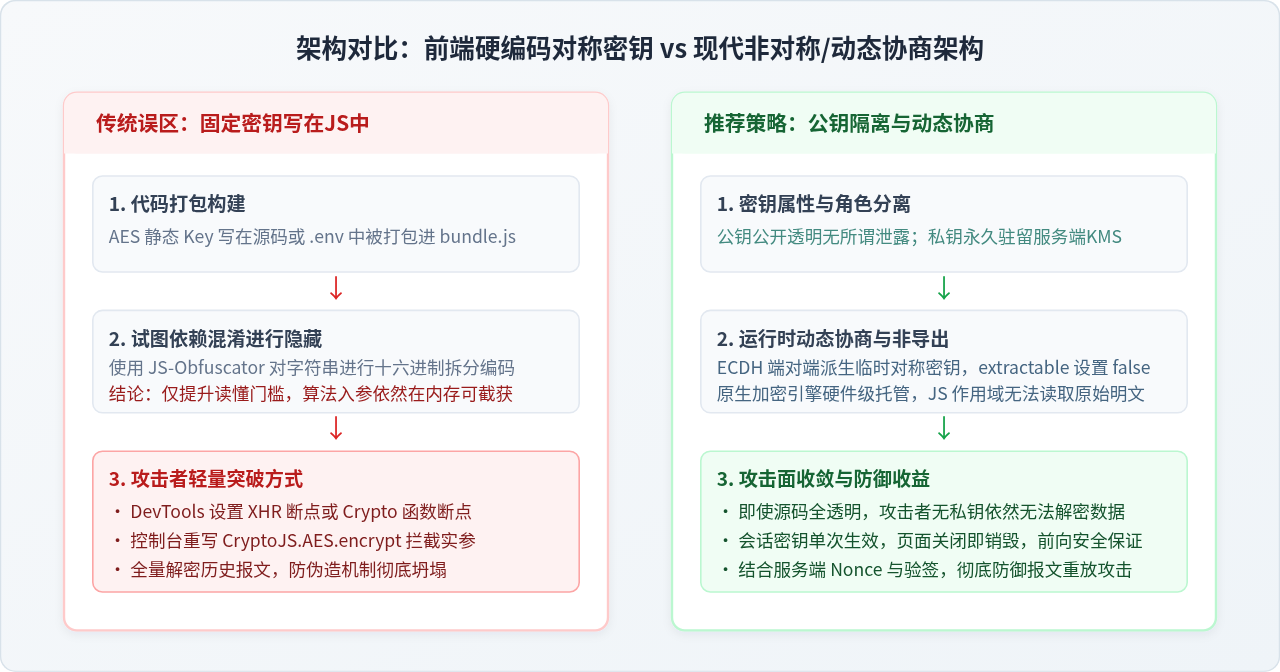
图 1:前端硬编码对称密钥的高危暴露路径与现代非对称安全架构对比
二、非对称公钥加密:从源头消除私钥落地
解决密钥泄露最彻底的方法,就是让前端“根本不需要保留私钥”。通过引入非对称加密体制(如 RSA 或国密 SM2),加密和解密使用的是完全不同的一对数学密钥:
服务端生成并严密托管私钥(例如托管在硬件安全模块 HSM 或云 KMS 中),将对应的公钥下发给前端。公钥的作用是单向的——它只能用来对数据进行加密,却在数学上无法用来解密。前端持有公钥对敏感数据(如用户登录密码、信用卡CVV码)完成加密后发往服务器,中途哪怕黑客、爬虫抓取到公钥和密文,也绝对无法推导出明文。
基于 Web Crypto API 的 RSA-OAEP 公钥加密完整实现
现代浏览器已原生内置标准 window.crypto.subtle 接口,无需依赖任何第三方体积庞大且易被篡改的纯 JS 算法库。以下是导入服务端公钥并完成单向加密的完整代码:
// 1. 将 PEM 格式公钥字符串转换为 ArrayBuffer 二进制格式
function pemToArrayBuffer(pem) {
  const b64 = pem
    .replace(/-----BEGIN PUBLIC KEY-----/, '')
    .replace(/-----END PUBLIC KEY-----/, '')
    .replace(/\s+/g, '');
  const raw = atob(b64);
  const buffer = new Uint8Array(raw.length);
  for (let i = 0; i < raw.length; i++) {
    buffer[i] = raw.charCodeAt(i);
  }
  return buffer.buffer;
}

// 2. 导入 RSA 公钥并对敏感明文数据进行单向加密
async function encryptWithServerPublicKey(plainText, pemPublicKey) {
  const spkiBuffer = pemToArrayBuffer(pemPublicKey);

  // 导入公钥到浏览器底层加密模块
  const publicKey = await window.crypto.subtle.importKey(
    'spki',
    spkiBuffer,
    {
      name: 'RSA-OAEP',
      hash: 'SHA-256'
    },
    false, // 公钥本身无需防提取,但单向加密不可逆
    ['encrypt']
  );

  // 转换待加密文本并执行加密
  const encoder = new TextEncoder();
  const encodedData = encoder.encode(plainText);
  const cipherBuffer = await window.crypto.subtle.encrypt(
    { name: 'RSA-OAEP' },
    publicKey,
    encodedData
  );

  // 将加密结果转为 Base64 字符串供网络传输
  const cipherBytes = new Uint8Array(cipherBuffer);
  let binaryString = '';
  for (let i = 0; i < cipherBytes.byteLength; i++) {
    binaryString += String.fromCharCode(cipherBytes[i]);
  }
  return btoa(binaryString);
}
公钥加密的适用边界
非对称公钥加密非常适合离散的敏感参数保护(如密码凭据、实名认证信息提交)。但由于非对称运算耗费算力且单次加密长度受模长限制(如 2048 位 RSA 单次最多加密 190 字节),对于高频通信、双向会话交互或大数据量载荷,必须采用接下来的动态协商机制。
三、ECDH 动态会话协商:实现一次一密与前向安全
当需要保护客户端与服务端的持续通信数据,且服务端需要向客户端下发加密内容时,固定对称密钥依然不可行。此时工业界的标准解法是椭圆曲线迪菲-赫尔曼密钥交换(ECDH)。
在 ECDH 机制下,通信双方各自在本地生成一对临时的公私钥对,并在网络上公开交换公钥。借助椭圆曲线算法,双方可以独立结合“自己的私钥”与“对方的公钥”,在本地计算出完全一致的共享密钥(Shared Secret),而网络嗅探者仅凭公钥绝对无法计算出该密钥。这样,每次会话都能产生一个完全不同的临时对称密钥(AES-GCM),会话结束或页面刷新即销毁。
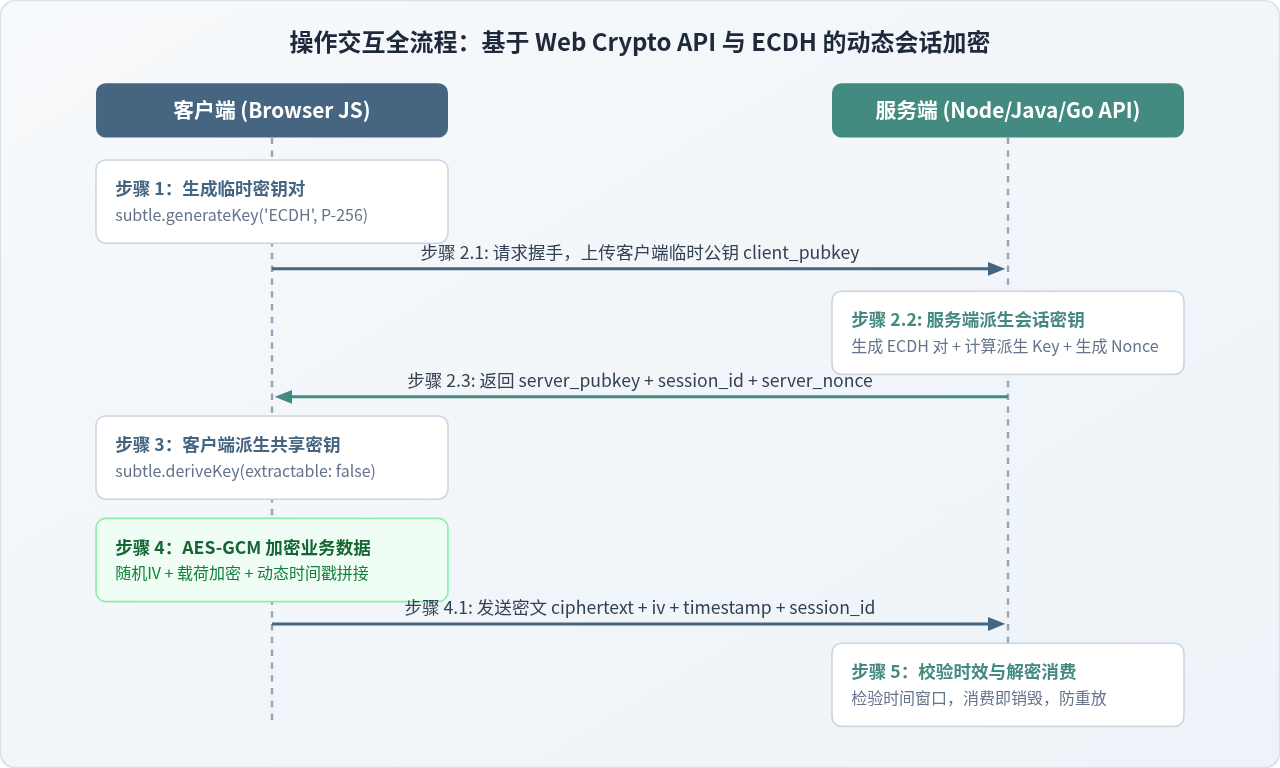
图 2:基于 Web Crypto API 与 ECDH 的动态会话协商与加密交互五步全流程
ECDH 会话密钥协商与 AES-GCM 载荷加密完整步骤
以下代码演示了客户端如何在浏览器内存中生成临时 ECDH 密钥、派生对称密钥并完成载荷加密:
// 步骤 1:客户端生成本次会话专属的临时 ECDH 密钥对
async function generateClientECDHKeyPair() {
  return await window.crypto.subtle.generateKey(
    {
      name: 'ECDH',
      namedCurve: 'P-256'
    },
    false, // 关键:私钥不可提取!
    ['deriveKey']
  );
}

// 步骤 2:导出客户端公钥,发送给服务端(公钥允许公开传输)
async function exportRawPublicKey(keyPair) {
  const rawKey = await window.crypto.subtle.exportKey('raw', keyPair.publicKey);
  const bytes = new Uint8Array(rawKey);
  let binary = '';
  for (let i = 0; i < bytes.length; i++) {
    binary += String.fromCharCode(bytes[i]);
  }
  return btoa(binary);
}

// 步骤 3:导入服务端下发的临时公钥,并派生共享会话对称密钥 (AES-GCM)
async function deriveSharedSessionKey(clientPrivateKey, serverBase64PubKey) {
  const rawBinary = atob(serverBase64PubKey);
  const buffer = new Uint8Array(rawBinary.length);
  for (let i = 0; i < rawBinary.length; i++) {
    buffer[i] = rawBinary.charCodeAt(i);
  }

  // 导入服务端的临时公钥
  const serverPublicKey = await window.crypto.subtle.importKey(
    'raw',
    buffer.buffer,
    { name: 'ECDH', namedCurve: 'P-256' },
    false,
    []
  );

  // 双方派生出一致的对称密钥,且声明 extractable: false
  return await window.crypto.subtle.deriveKey(
    {
      name: 'ECDH',
      public: serverPublicKey
    },
    clientPrivateKey,
    {
      name: 'AES-GCM',
      length: 256
    },
    false, // 核心安全点:派生出的对称密钥同样严禁从内存导出
    ['encrypt', 'decrypt']
  );
}

// 步骤 4:使用派生出的会话密钥进行高强度 AES-GCM 数据加密
async function encryptPayloadWithSessionKey(sessionKey, jsonPayload) {
  const iv = window.crypto.getRandomValues(new Uint8Array(12)); // 96位安全随机IV
  const data = new TextEncoder().encode(JSON.stringify(jsonPayload));

  const cipherBuffer = await window.crypto.subtle.encrypt(
    {
      name: 'AES-GCM',
      iv: iv,
      tagLength: 128 // 128位认证标签,防篡改
    },
    sessionKey,
    data
  );

  return {
    iv: Array.from(iv),
    ciphertext: btoa(String.fromCharCode(...new Uint8Array(cipherBuffer))),
    timestamp: Date.now()
  };
}
四、Web Crypto API 的底层防护:extractable=false 的深层作用
在上面的代码中,多次出现了一个布尔参数:extractable: false。这是 Web Crypto API 相较于传统纯 JS 加密库(如 CryptoJS、js-sha256)最具划时代意义的安全特性。
传统的纯 JavaScript 加密库在底层本质上是以数组或字符串变量的形式将密钥存储在 V8 虚拟机的堆内存中。攻击者只要挂接原型链、注入脚本或在控制台打印变量,就能随手将密钥 Dump 出来。而 Web Crypto API 是由浏览器底层的原生 C++ 核心引擎(如 Chromium 的 BoringSSL、Firefox 的 NSS)实现的:
- 句柄式管理:在 JavaScript 层,开发者拿到的只是一个不透明的
CryptoKey宿主对象引用,它内部并不包含明文字符串属性。 - 硬件级内存保护:真实的密钥数据直接由宿主操作系统的安全内存区域持有,JS 引擎的垃圾回收器与作用域链均无法触及其实际字节。
- 彻底阻断主动导出:当
extractable标记设为false时,哪怕攻击者控制了页面执行流并主动调用window.crypto.subtle.exportKey('raw', key),底层加密引擎也会直接抛出DOMException: OperationError并拒绝导出。这意味着脚本层只具备“使用密钥加密/解密”的权限,而不具备“读取密钥明文”的权限。
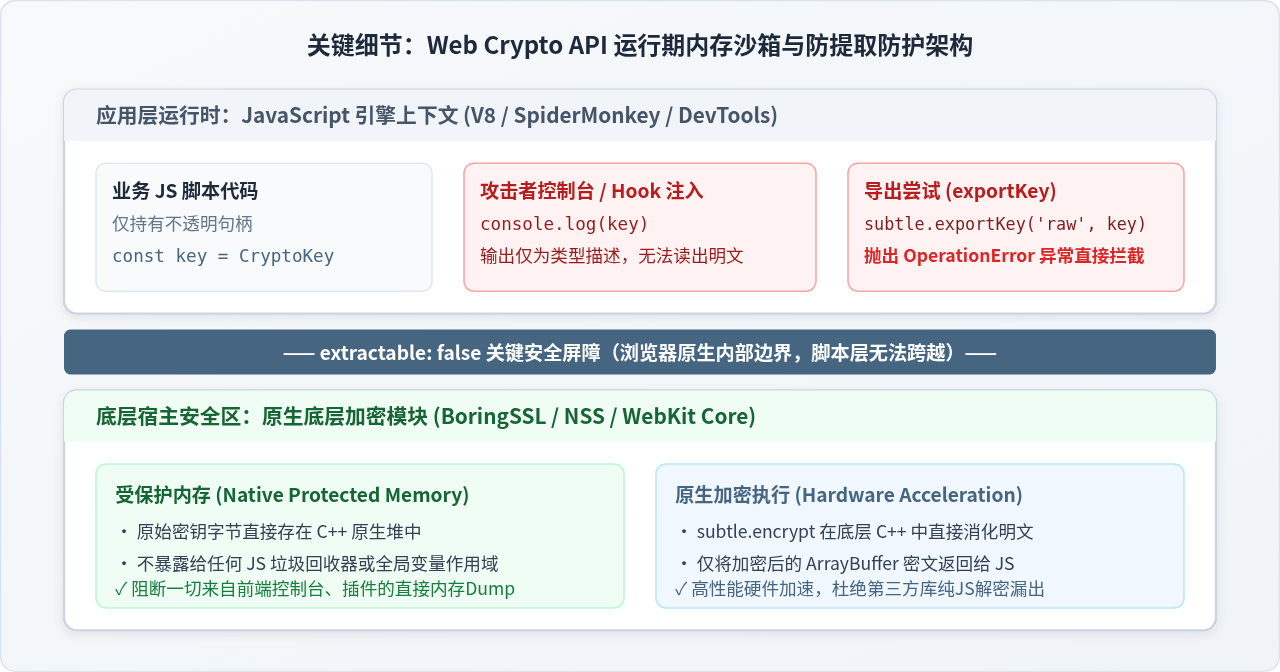
图 3:Web Crypto API 运行时内存隔离与 extractable=false 阻断攻击示意图
严禁在本地存储中持久化密钥
掌握了安全密钥之后,许多开发者为了“免去重新协商的开销”,往往顺手把密钥明文或衍生参数存入 localStorage、sessionStorage 或 IndexedDB。这是极其危险的行为:
- 跨站脚本攻击(XSS)发生时,攻击者可以通过一段内嵌脚本瞬间遍历读取
localStorage中的所有键值。 - 物理设备借用、浏览器缓存分析或恶意扩展插件,均拥有直接读取前端持久化存储的权限。
正确准则:所有会话密钥必须全部存放在闭包内存变量中(在模块作用域单例持有),绝不落地存储。页面刷新或标签页关闭后,密钥自动随内存销毁;新会话通过毫秒级的 ECDH 重新协商建立。
五、纵深防御补强:Wasm 编译、防重放与代码加固
虽然密码学协议解决了保密性问题,但在真实业务场景中(例如 API 接口防爬虫刷单、反作弊签名),前端往往还需要确保请求是由正规客户端发出,且参数未被非法篡改。此时必须建立多层次的纵深防御:
1. WebAssembly 封装核心推导与指纹采集
将请求签名的组合逻辑、设备指纹采样以及非对称加密的输入构造逻辑,使用 C/Rust 编写并编译为 WebAssembly (.wasm) 二进制文件。相较于易读的 JavaScript 源码,Wasm 是扁平化的字节码,脱离了文本符号,逆向分析工具还原控制流的难度呈指数级增加。黑客无法简单地通过全局搜索关键字定位关键算法。
2. 服务端防重放与时间戳窗口校验
即使请求密文在传输链路上无法被破解,攻击者仍然可以通过拦截密文数据包进行“重放攻击”(即原封不动地多次向服务端发送同一个密文请求)。为防御此类攻击,前端在组装数据时必须注入动态时空因子:
// 客户端签名参数结构示例
const secureRequestEnvelope = {
  session_id: "sess_9f82d10c",
  timestamp: 1718952345000, // 当前毫秒时间戳
  nonce: "a81d4b6e7c3f9a21",  // 64位客户端高强度随机数
  ciphertext: "...",          // 加密密文
  signature: "..."           // 结合 headers 与 payload 的完整性校验签名
};
服务端接收到该请求后,必须严格执行三步校验:
- 时间窗口核验:校验
Math.abs(server_time - request.timestamp) < 60秒。超出时间窗口的请求直接拒绝,限制密文的生命周期。 - Nonce 唯一性过滤:在 Redis 等缓存中记录最近 60 秒内所有处理过的
nonce。若发现相同nonce重复提交,直接判定为恶意重放并拦截。 - 密文单次解密消费:敏感业务(如支付、下单)的会话令牌实行一次一密(One-time Ticket),消费后立即失效。
六、前端密钥安全管理与防泄露总结矩阵
为了在工程架构设计中快速做出正确的技术选型,下表归纳了不同前端加密管理策略的安全性、实现复杂度与适用场景:
| 加密/管理策略 | 密钥防泄露能力 | 性能与开销 | 主要适用业务场景 |
|---|---|---|---|
| 硬编码对称密钥(错误) | 无效(零防护) | 极低 | 无任何安全价值,严禁在生产环境使用 |
| 非对称公钥加密 (RSA/SM2) | 完全防泄漏(私钥不离服务端) | 适合小体积敏感数据 | 用户登录密码、支付密码、证件号单向加密提交 |
| ECDH 动态会话密钥 (AES-GCM) | 极高(一次一密,前向安全) | 高(具备原生硬件加速) | 端对端即时通信、接口全载荷动态加密、防抓包分析 |
| Web Crypto (extractable:false) | 高(浏览器内核级内存隔离) | 极高(原生C++引擎) | 所有现代前端加密的底层基础设施实现 |
| Wasm 逻辑封装 + AST 混淆 | 中(增加逆向阻力,无法绝对保密) | 中等加载开销 | 接口防刷、设备指纹签名、风控 SDK 防逆向纵深补强 |
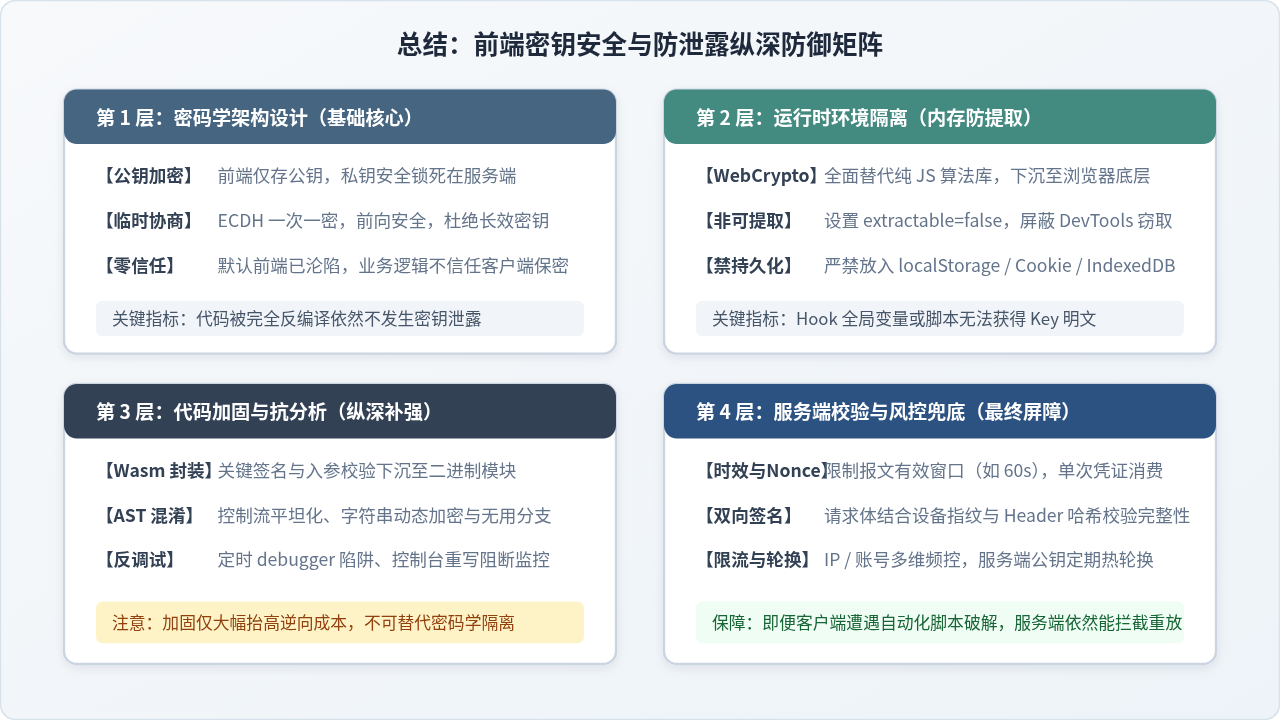
图 4:前端密钥安全与防泄露纵深防御矩阵全景架构
七、生产环境落地实施自查清单
在前端加密方案上线前,建议对照以下检查项逐一核实,确保没有遗留安全死角:
- 源码脱敏检查:全量搜索前端源码仓库、环境变量配置(如
.env、vite.config.js)以及构建产物中是否存在任何私钥、密钥或硬编码 Salt。 - API 属性审计:确认所有
window.crypto.subtle.importKey和deriveKey调用中,extractable参数均显式指定为false。 - 持久化存储阻断:核查代码逻辑,严禁将未加密的私有凭证或共享密钥持久化写入
localStorage、sessionStorage或客户端 Cookie。 - 双向链路依赖:明确前端加密仅用于解决“数据落地/客户端暴露风险”及“纵深防御”,不可用前端加密替代标准的 HTTPS (TLS) 传输层安全通道,两者应叠加生效。
- 服务端风控闭环:确保服务端不仅依赖密文解密,更具备时间戳核验、动态 Nonce 防重放与单 IP/账号调用频控兜底能力。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章