
针对JavaScript在Node.js环境下使用Nodemailer等库发送邮件时遇到的535 Authentication failed报错,提供系统性排查与解决方案。详解SMTP独立授权码机制、协议开关、端口配对及完整可运行测试代码。

当前位置:首页 > Node.js 基础 > 正文
JS发送邮件报错535 Authentication failed怎么解决
作者:栖木
时间:2026-11-21
浏览:456
文章目录
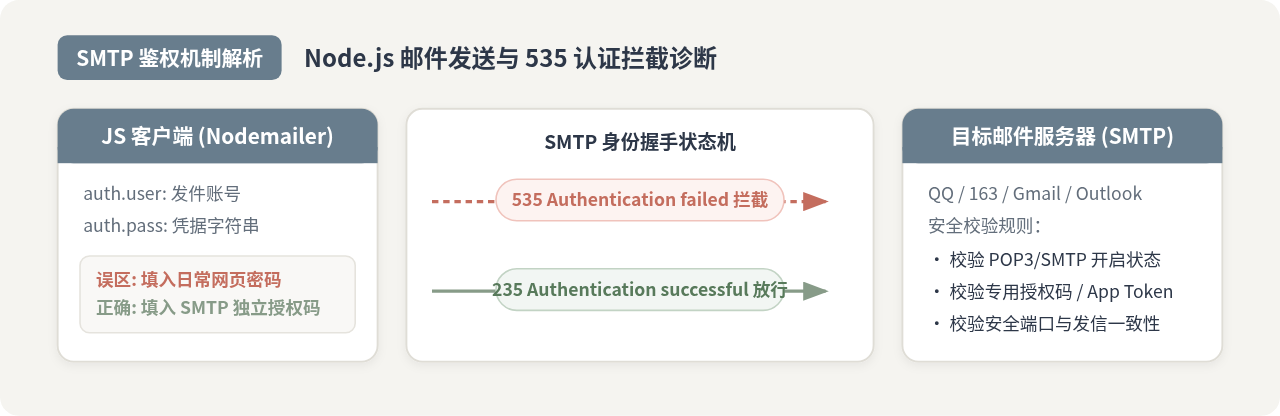
在 JavaScript(Node.js)环境中使用 Nodemailer 发送邮件时,出现 535 Authentication failed 报错,本质上是 SMTP 邮件服务器拒绝了当前客户端提交的登录凭据。绝大多数情况下,这不是网络断连或代码逻辑错误,而是开发者误把邮箱的“网页登录密码”直接填入了配置项,或者未在邮箱后台开启 SMTP 服务、端口与加密模式不配对所致。解决此问题的核心路径是:登录邮箱后台生成专用的独立 SMTP 授权码(或应用专用密码)替换普通密码,确保协议开启,并核对端口与 secure 配置严格对应。
一、535 Authentication failed 报错的本质与表现
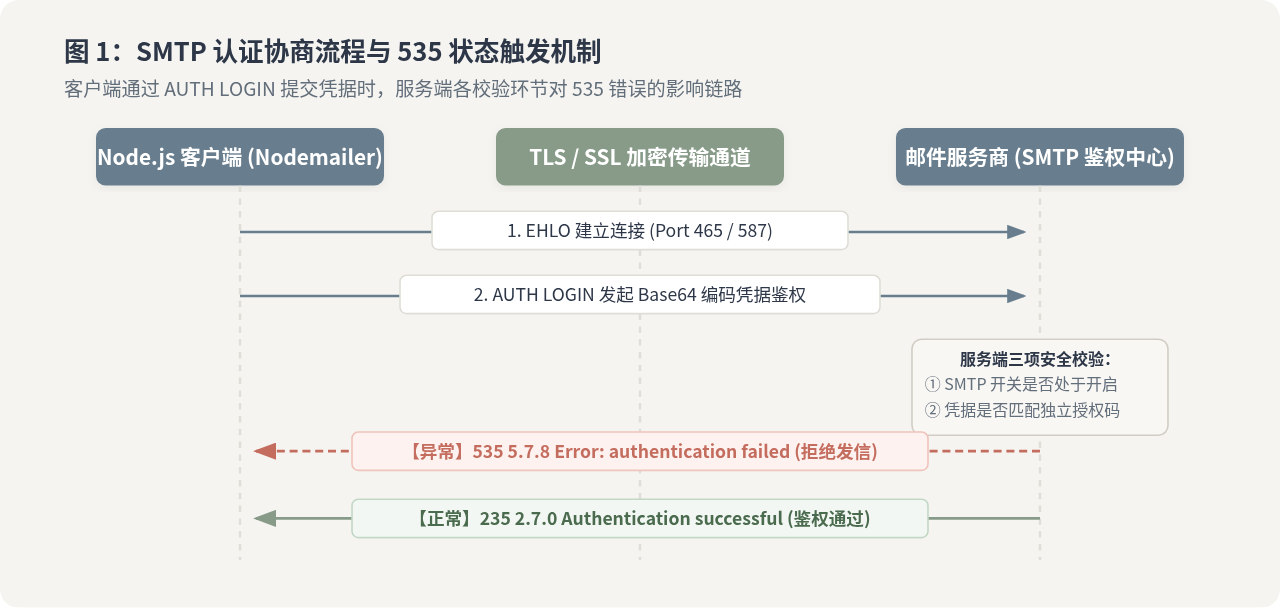
SMTP 协议基于 RFC 4954 规范定义了身份验证机制。当客户端向邮件服务器发出 AUTH LOGIN 或 AUTH PLAIN 指令并提交用户名与密码后,服务器会在其身份鉴权模块中进行校验。若凭据校验未通过,服务器将立即返回以 535 开头的应答码并主动切断发信会话。
在 Node.js 开发中,Nodemailer 通常会抛出类似以下的错误堆栈:
Error: Invalid login: 535 Error: authentication failed
    at SMTPConnection._formatError (/node_modules/nodemailer/lib/smtp-connection/index.js:787:19)
    at SMTPConnection._actionAUTHComplete (/node_modules/nodemailer/lib/smtp-connection/index.js:1540:34)
    at SMTPConnection._actionAUTH (/node_modules/nodemailer/lib/smtp-connection/index.js:1499:22)
  code: 'EAUTH',
  response: '535 Error: authentication failed',
  responseCode: 535,
  command: 'AUTH LOGIN'
不同邮箱服务商返回的错误提示字符串存在细微差异。例如,QQ 邮箱通常提示 535 Error: authentication failed;网易 163 邮箱在未开启服务或密码错误时返回 535 Error: authentication failed, system forbidden;Gmail 则常返回 535-5.7.8 Username and Password not accepted。但无论是哪种服务商,其核心统一归结为 SMTP 凭据验证失败。
二、四步系统排查与解决方案
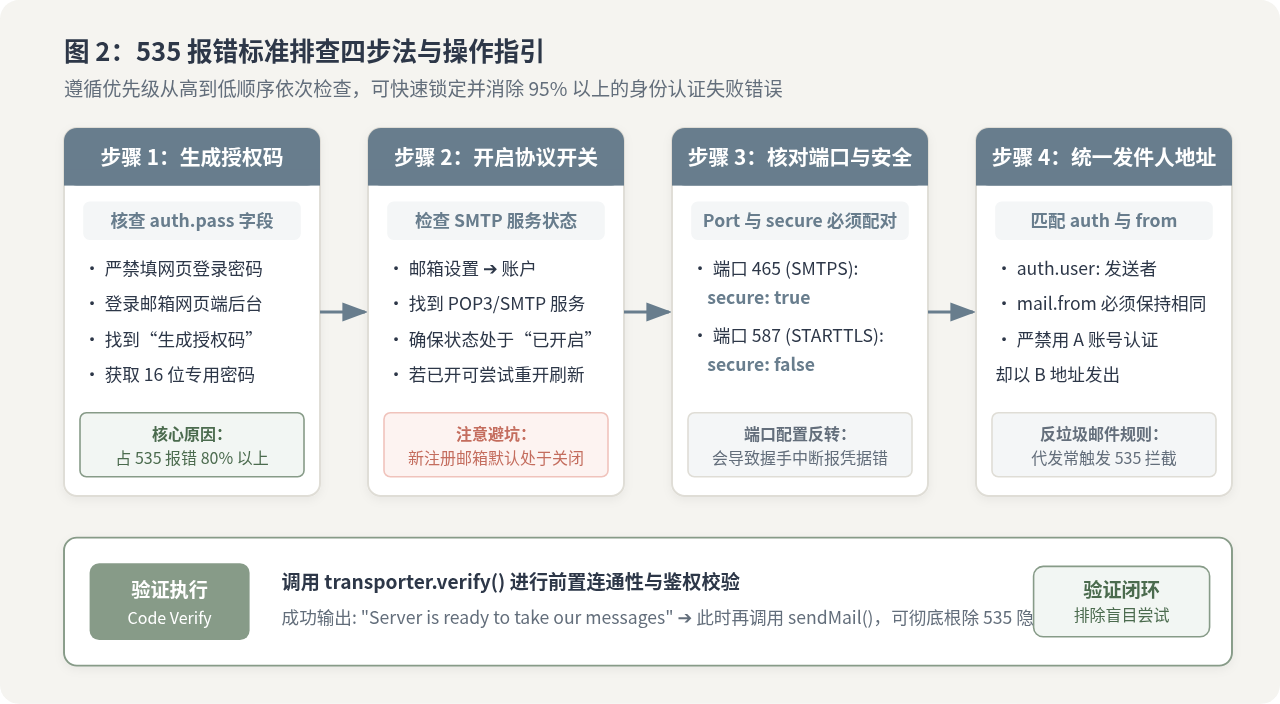
解决 535 错误不必盲目重写发送逻辑,按照以下从高频到低频的四个步骤依次操作,能够迅速修复绝大部分凭据问题:
步骤 1:获取并填入专用的 SMTP 独立授权码
这是导致 535 报错最主要的原因。出于账户安全性考虑,各大主流邮件服务商(QQ、163、126、Gmail、Outlook、企业微信等)早已全面禁止在第三方客户端或代码中直接使用邮箱的日常网页登录密码。开发者必须在邮箱后台生成专用的“授权码”或“应用专用密码”。
- QQ 邮箱操作路径:登录 QQ 邮箱网页端 ➔ 点击顶部【设置】➔ 切换至【账户】标签页 ➔ 向下滚动到【POP3/IMAP/SMTP/Exchange/CardDAV/CalDAV服务】 ➔ 在“POP3/SMTP服务”右侧点击【生成授权码】 ➔ 按照页面要求使用绑定手机发送指定短信 ➔ 获取并复制生成的 16 位英文字符串。
- 163 / 126 网易邮箱操作路径:登录网易邮箱网页端 ➔ 点击顶部【设置】➔【POP3/SMTP/IMAP】➔ 找到【客户端授权密码】模块 ➔ 点击【新增授权密码】 ➔ 完成短信验证码核验后,保存生成的授权密码。
- 获取后配置:将获取到的 16 位授权码填入 Nodemailer 配置对象的
auth.pass字段中,不要保留任何空格。
步骤 2:检查并开启邮箱后台的 SMTP 服务
新注册或长期未使用的邮箱账号,默认状态下可能处于关闭 POP3/SMTP 或 IMAP/SMTP 服务的状态。当服务未开启时,即使提交了正确的授权码,服务器也会直接返回 535 或连接拒绝。
返回邮箱设置的【账户】或【POP3/SMTP/IMAP】页面,确认对应服务开关已被勾选开启。部分服务商在修改主密码后,会自动重置并关闭所有第三方授权服务,若近期修改过登录密码,需要重新生成授权码并确保服务开启。
步骤 3:严格配对服务器端口(Port)与 secure 属性
在 Nodemailer 的配置项中,secure 属性与 port 端口具有严格的对应关系:
- 当使用 465 端口 时,传输协议为强制 SSL/TLS 加密(SMTPS),此时必须显式指定
secure: true。 - 当使用 587 端口 或 25 端口 时,传输协议通常为基于 STARTTLS 的升级加密,此时必须指定
secure: false。
常见配置陷阱:如果配置了
port: 465 却遗漏设置 secure: true(或者误设为 secure: false),Nodemailer 会尝试以明文方式发起握手,随后在安全升级过程中发生协议错乱,服务商往往直接终止握手并抛出 535 错误或超时断开。
步骤 4:确保发信地址(from)与认证账号(auth.user)一致
出于反垃圾邮件策略(Anti-Spam),国内大部分公共邮件服务商严格禁止“账号代发”。在发送邮件选项中:
// 错误示例:认证账号与发件地址不一致
const mailOptions = {
  from: '"系统通知" <another-user@qq.com>', // 与 auth.user 账号冲突
  to: 'receiver@example.com',
  subject: '测试',
  text: '内容'
};
必须确保 mailOptions.from 内部的邮箱地址与 auth.user 保持完全相同。若需要自定义发件人名称,格式应写为 '"发件昵称" <你的实际认证邮箱@domain.com>'。
三、主流服务商认证机制对比与差异解析
不同类型的邮件服务商在认证流程上采用了不同的安全规范。将国内服务商与国际主流服务商进行对照,能更清楚为什么会遇到认证失败:
| 服务商类型 | 典型代表 | SMTP 主机与推荐端口 | 核心认证机制 | 主要限制与防范点 |
|---|---|---|---|---|
| 国内主流公共邮箱 | QQ邮箱、163/126邮箱 |
QQ: smtp.qq.com: 465 (secure: true)163: smtp.163.com: 465 (secure: true)
|
手机短信核身获取独立授权码(16 位字符串) | 严格要求 from 与 auth.user 一致;需手动开启 POP3/SMTP 开关。 |
| 国际主流公共邮箱 | Gmail、Outlook / Microsoft 365 |
Gmail: smtp.gmail.com: 587 (secure: false)Outlook: smtp.office365.com: 587 (secure: false)
|
强制两步验证 (2FA),生成 App Password 或使用 OAuth2 令牌 | 已彻底废除“允许低安全性应用”;对机房公网 IP(如云服务器 IP)有严格的风控拦截。 |
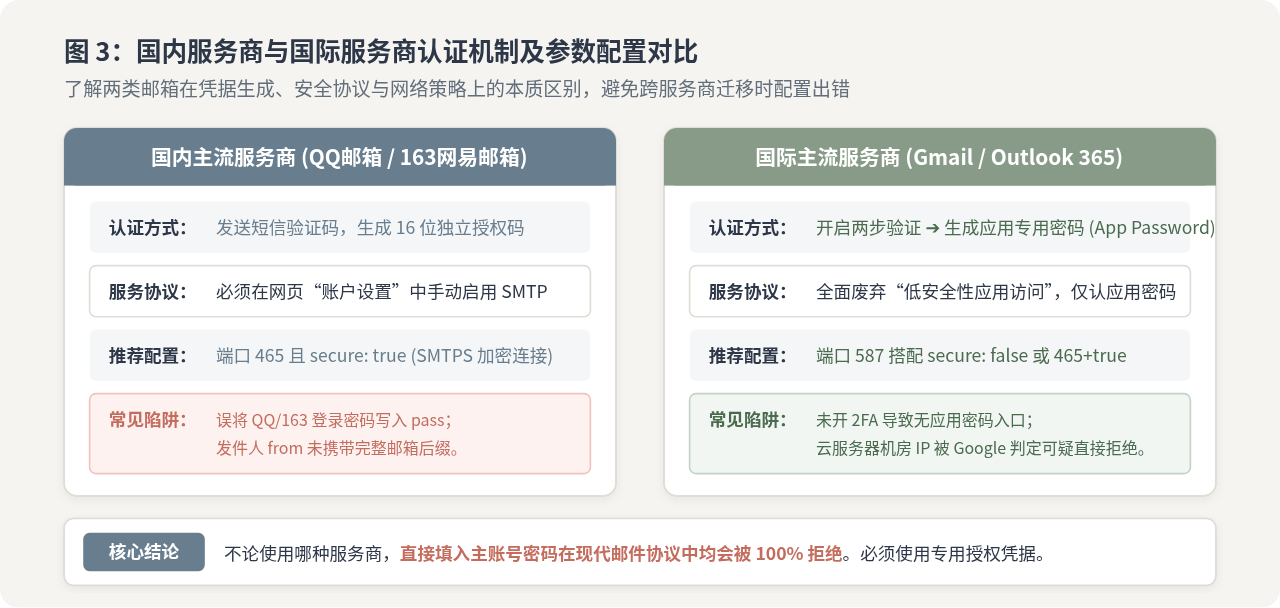
从上图与对比表格可以看出,虽然两者生成的专用密码形式不同(国内服务商多依赖短信认证,国际服务商依赖二次验证体系),但核心原则是一致的:即第三方自动化脚本绝不能直接持有主账户的控制权凭据。理解这一差异有助于开发者在切换服务商时迅速找准配置方向。
四、完整可运行的 Node.js 修复示例
以下是经过规范整理的完整邮件发送与前置验证代码。示例中包含了 transporter.verify() 预检方法,能在正式投递邮件前准确验证账号密码及连接状态。
// 文件名: send-mail.js
// 运行环境: Node.js (v14+),需事先安装 nodemailer: npm install nodemailer

const nodemailer = require('nodemailer');

// 1. 创建 SMTP 传输对象
// 以 QQ 邮箱为例(使用 465 端口和 SSL 加密)
const transporter = nodemailer.createTransport({
  host: 'smtp.qq.com',
  port: 465,
  secure: true, // 465 端口必须为 true;若使用 587 端口则设为 false
  auth: {
    user: 'your-account@qq.com', // 必须是完整的邮箱地址
    pass: 'abcdefghijklmnop'       // 核心:此处填入 16 位 SMTP 独立授权码,非 QQ 密码
  }
});

// 2. 前置连接与鉴权预检 (至关重要:可提前捕获 535 错误)
async function verifyAndSend() {
  try {
    console.log('正在验证 SMTP 凭据与连接...');
    await transporter.verify();
    console.log('✔ SMTP 凭据校验通过,服务器已就绪!');

    // 3. 构建邮件内容
    const mailOptions = {
      from: '"技术通知" <your-account@qq.com>', // 地址必须与 auth.user 完全一致
      to: 'target-receiver@example.com',
      subject: 'Node.js 邮件发送连通性测试',
      text: '恭喜!SMTP 授权码配置正确,535 认证报错已成功解决。',
      html: '<p style="color: #2D3748;">恭喜!SMTP 授权码配置正确,<strong>535 认证报错已成功解决</strong>。</p>'
    };

    // 4. 发送邮件
    const info = await transporter.sendMail(mailOptions);
    console.log('✔ 邮件发送成功,消息 ID:', info.messageId);
  } catch (error) {
    console.error('✖ 邮件发送失败:');
    if (error.responseCode === 535) {
      console.error('【错误诊断】535 认证失败:请核对 auth.pass 是否为最新生成的授权码,并确认 SMTP 服务已开启。');
    } else {
      console.error(error.message);
    }
  }
}

verifyAndSend();
执行命令与输出对比
在终端中执行测试脚本:
node send-mail.js正在验证 SMTP 凭据与连接...
✔ SMTP 凭据校验通过,服务器已就绪!
✔ 邮件发送成功,消息 ID: <c1f4e892-938b-18a7-7b19-ef8310c9201a@qq.com>正在验证 SMTP 凭据与连接...
✖ 邮件发送失败:
【错误诊断】535 认证失败:请核对 auth.pass 是否为最新生成的授权码,并确认 SMTP 服务已开启。五、容易被忽视的四个边界问题
如果已经配置了授权码且开启了 SMTP 服务,但依然遇到 535 报错,应检查以下几个边界情况:
- 复制授权码时夹带了多余的空格或换行符:部分服务商界面生成的授权码每 4 位附带一个展示空格(如
abcd efgh ijkl mnop)。如果直接整段复制,请务必在代码中删除所有空格,确保为纯 16 位连续字符。 - 云服务器厂商的出站 25 端口封禁:各大主流云服务商(阿里云、腾讯云、AWS 等)出于垃圾邮件监管考虑,默认永久封禁实例的出站 TCP 25 端口。如果代码中配置了 25 端口,连接可能被强制重置或伪造应答,导致认证过程异化为认证错误。生产环境应统一使用 465 或 587 加密端口。
- 短时间内频繁重试触发服务商临时风控:当用错误密码连续请求 5 次以上时,服务商可能会对当前调用 IP 或账号实施临时封禁(通常持续 15 分钟至 1 小时)。在修改配置后如果依然报错,可登录网页端确认账号是否出现安全弹窗,解除风险后再进行测试。
- 环境变量未生效或转义截断:若将授权码保存在
.env文件中,如果密码字符串中包含#、$或引号等特殊符号,可能被dotenv模块解析为注释或截断。建议用单引号将密码包裹,并在代码中打印console.log(process.env.MAIL_PASS ? 'PASS_LOADED' : 'PASS_EMPTY')确认环境变量加载正常。
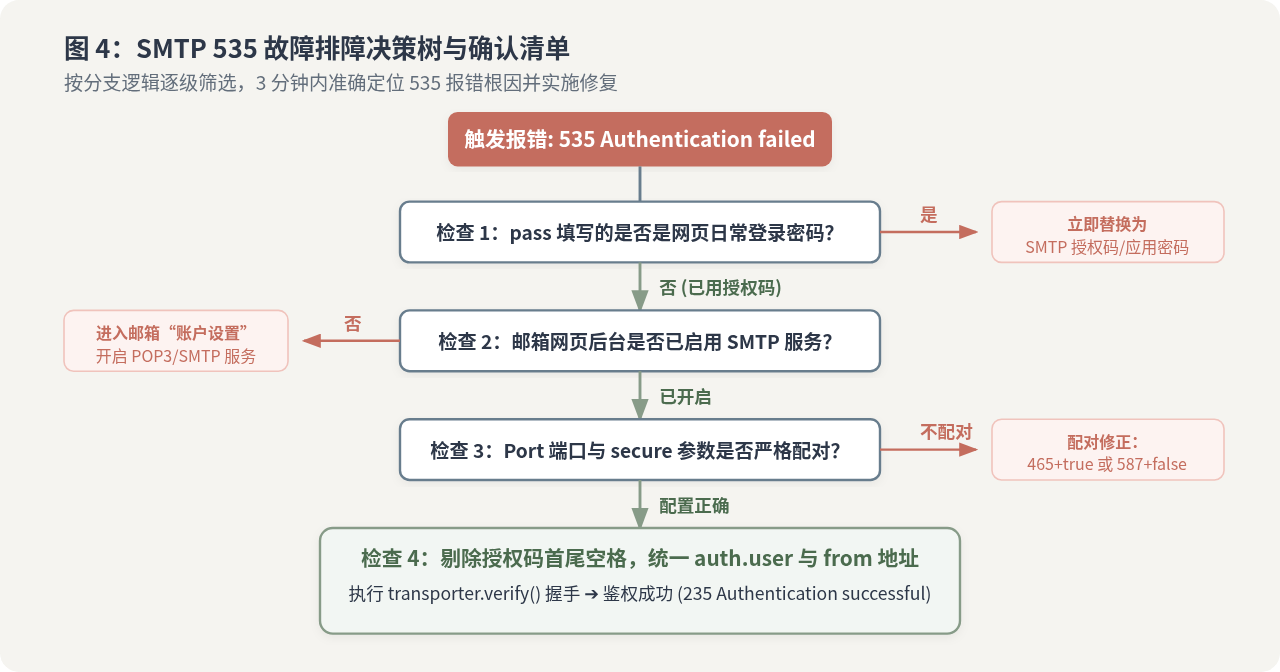
六、排查总结清单
当 JavaScript 邮件发送再次抛出 535 Authentication failed 时,可以对照以下清单进行快速复核:
- 凭据检查:
auth.pass必须是邮箱后台生成的“授权码/应用密码”,绝非网页日常登录密码; - 协议检查:确认邮箱后台的 POP3/SMTP 或 IMAP/SMTP 状态为“已开启”;
- 端口搭配:465 端口务必配置
secure: true;587 端口配置secure: false; - 地址一致:
mailOptions.from地址必须与auth.user账号完全一致; - 代码前置验证:在调用
sendMail()之前,先运行await transporter.verify()确保握手成功。
遵循以上规则,即可彻底排除凭据失效与握手异常,保证邮件发送服务的稳定可靠。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章