

针对 Node.js 2026 年 11 月 11 日安全发布的企业级应急响应方案:72 小时处置时间线、TLS 密钥轮换、漏洞上报流程、工信部 NVDB Brotli 超危漏洞预警与整改闭环。
Node.js「11·11」安全事件应急响应方案:72 小时处置、密钥轮换与工信部 Brotli 预警合规闭环
作者:栖木
时间:2026-11-18
浏览:263
文章目录
一句话结论:这是一次横跨两条版本线的 Node.js 安全事件——① 11 月 11 日官方安全发布(16 个漏洞,最高 HIGH,含可跨连接读私钥的 CVE-2026-123864,修复版本 22.23.5 / 24.22.3 / 26.13.1);② 工信部 NVDB 针对 Brotli 解码器越界写入超危漏洞的预警(对应 10 月公告,受影响版本 <22.23.4 / <24.22.1 / <26.12.1)。企业应立即"全量排查版本 → 升级重启 → 轮换密钥 → 留证上报",升级是当前最实际的动作。
01 · 事件全貌:两条线、两个版本口径
先把事件边界讲清楚,避免把两件事的版本号混用——这是很多二次报道出错的地方。
事件 A · 11 月安全发布(HIGH)
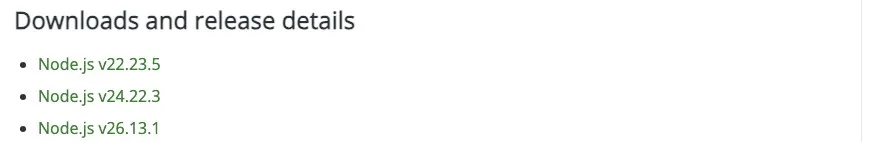
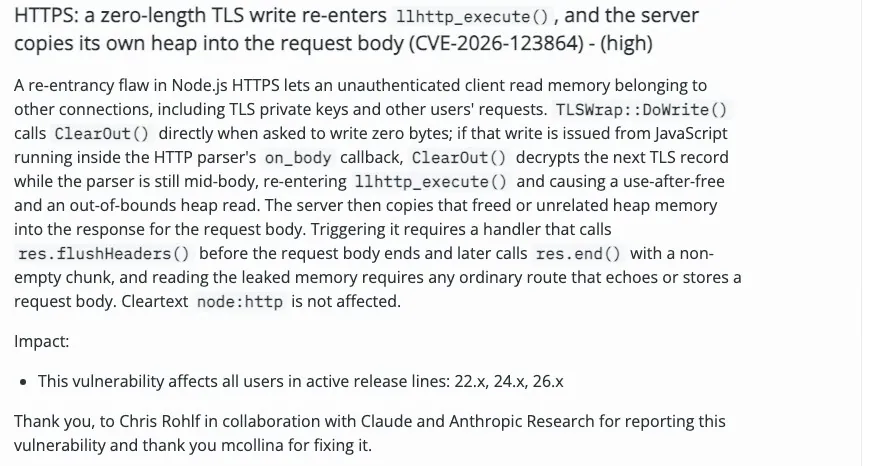
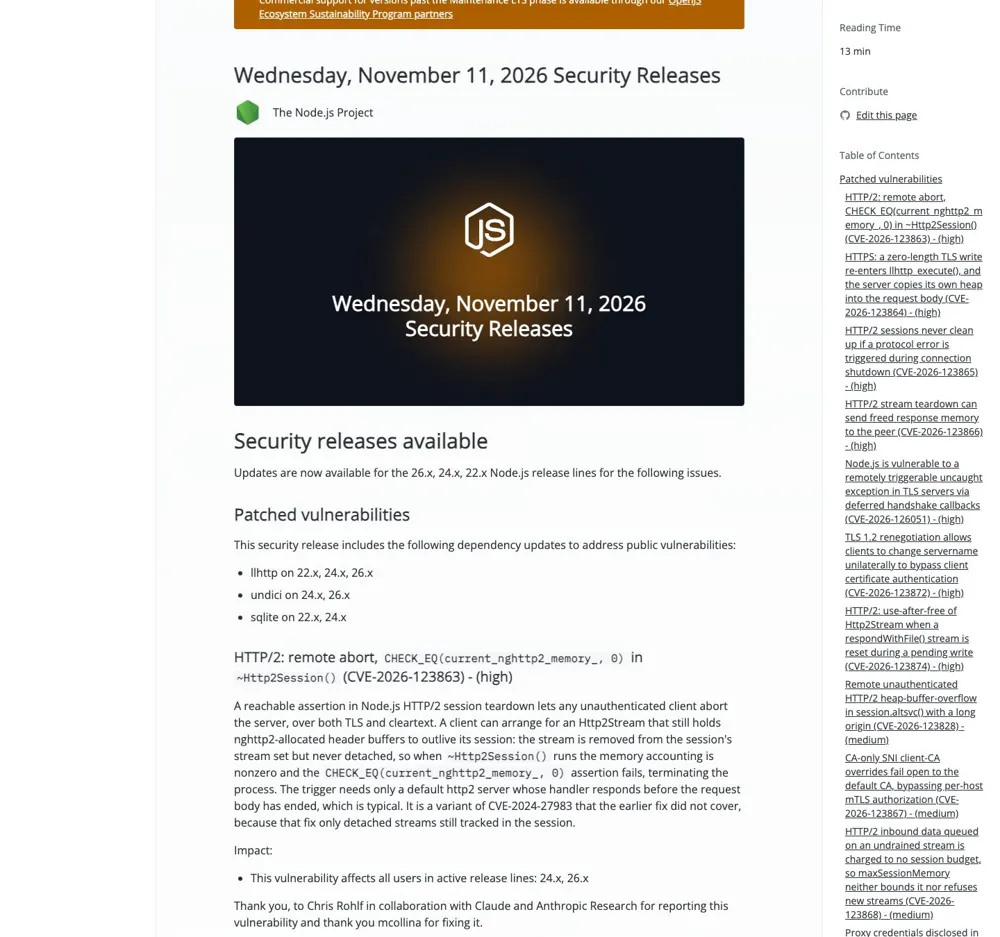
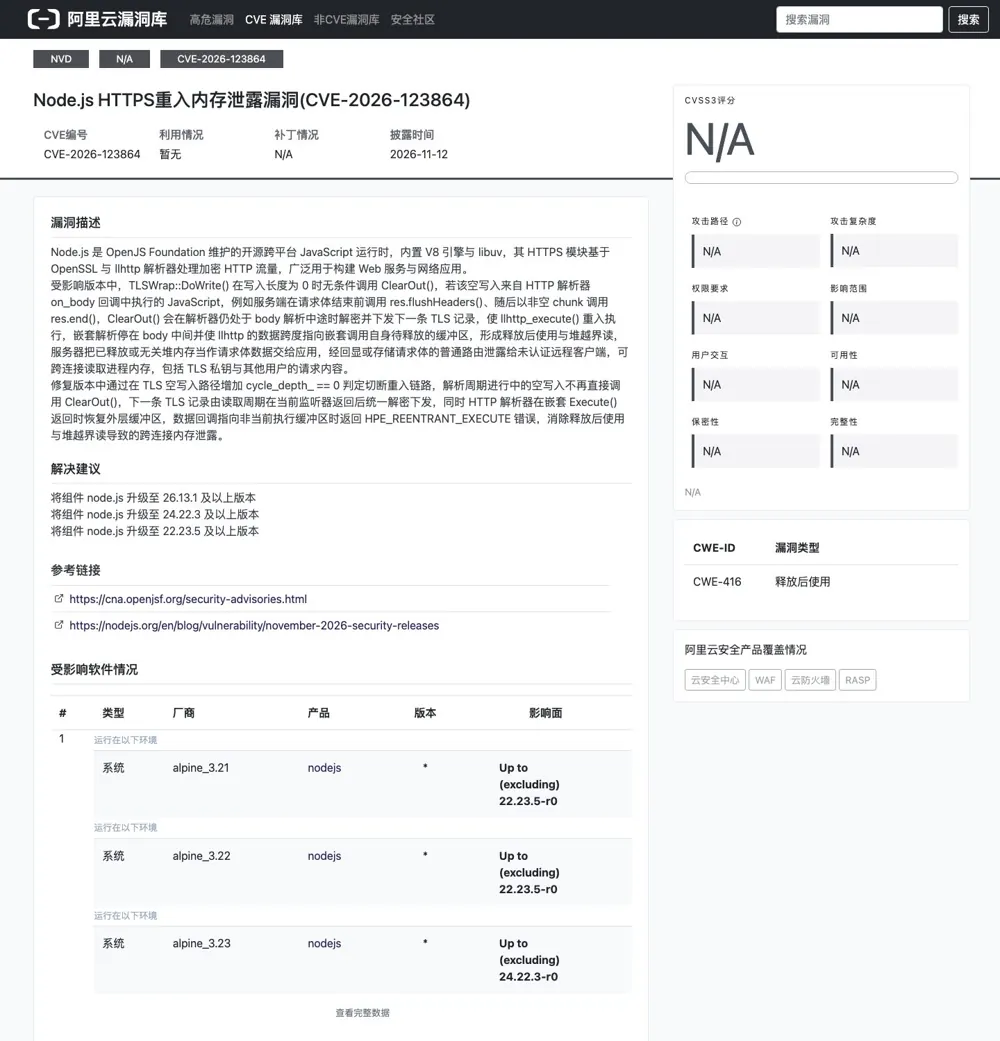
官方 2026-11-11 发布,覆盖 22.x / 24.x / 26.x 三条线,共 16 个漏洞(7 高 / 6 中 / 3 低)。修复版本:22.23.5 / 24.22.3 / 26.13.1。含 CVE-2026-123864 HTTPS 重入内存泄露、多个 HTTP/2 崩溃与内存泄露、mTLS 授权绕过、代理凭据泄露等。
事件 B · 工信部 NVDB 预警(超危)
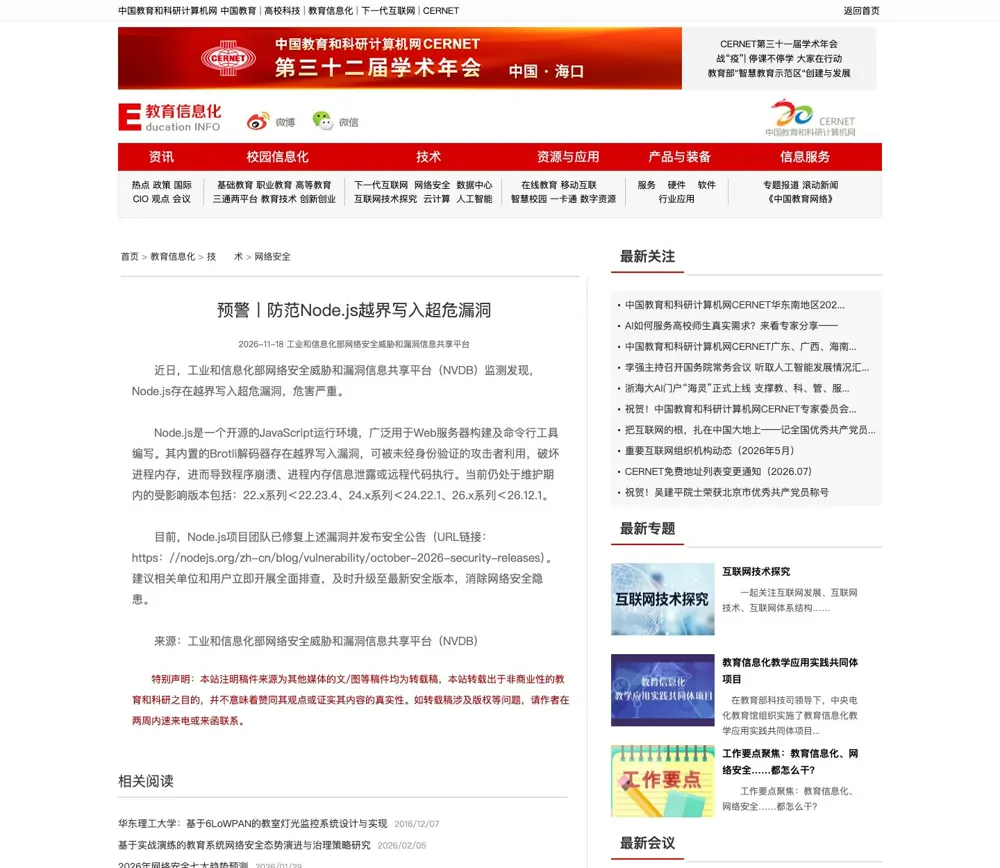
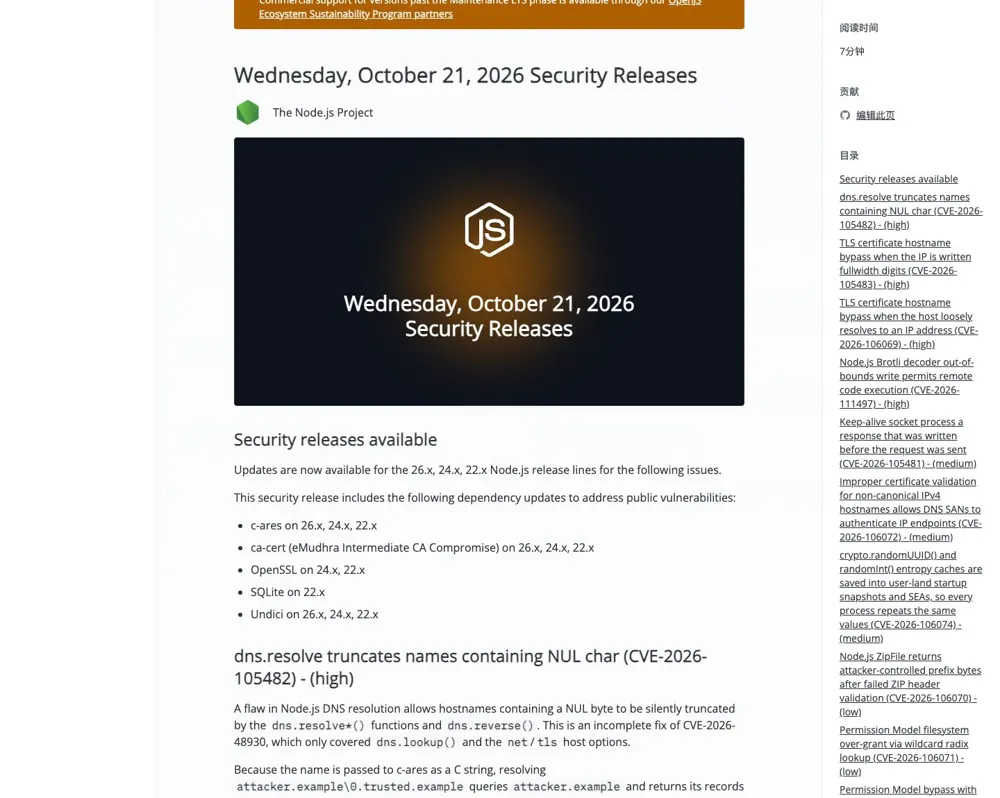
Brotli 解码器越界写入超危漏洞,可致崩溃、内存泄露或远程代码执行。对应 Node.js 10 月安全公告,受影响版本:22.x<22.23.4 / 24.x<24.22.1 / 26.x<26.12.1。升级到 11 月的修复版本(23.5/22.3/13.1)可一并覆盖。
版本口径速记
只要升到 11 月的 22.23.5 / 24.22.3 / 26.13.1,就同时高于 10 月的 22.23.4 / 24.22.1 / 26.12.1,因此一次升级即可覆盖两条线。关键是确认"进程实际加载的版本",而非配置文件里写的版本。
02 · 影响面判定:4 个问题定位风险等级
用下面 4 个问题给每个服务打分,决定处置优先级:
- 版本是否受影响?
22.x<22.23.5 / 24.x<24.22.3 / 26.x<26.13.1,或 EOL 的 20.x、25.x → 受影响。 - 是否由 Node 自身终结 TLS/HTTP2? 若是
https.createServer()/tls.createServer()/http2.createSecureServer()直面不受信任客户端 → TLS 相关漏洞(含私钥泄露)在射程内。 - 是否存在危险代码模式? 请求体未结束就
res.flushHeaders()再end()非空 chunk,且有回显/存储请求体的路由 → CVE-2026-123864 的高危组合。 - 是否使用 mTLS / 多主机客户端证书策略 / 代理? 涉及 CVE-2026-123872(TLS 重协商绕过客户端证书)、CVE-2026-123871(代理凭据泄露)等。
| 风险等级 | 判定 | 处置时限 |
|---|---|---|
| 严重 | 受影响版本 + Node 直面公网 TLS + 存在 flushHeaders/回显模式,或使用 mTLS 授权 | 立即(2 小时内启动) |
| 高 | 受影响版本 + Node 直面 TLS,但无危险代码模式 | 24 小时内 |
| 中 | 受影响版本,但 TLS 由前置代理终结 / 仅内网 | 72 小时内 |
| 低 | 已是修复版本且确认重启 | 纳入常规复核 |
03 · 72 小时应急响应处置时间线
T+0 ~ T+2h · 启动
成立响应小组 & 冻结变更
安全、运维、开发三方到位;暂停非必要的运行时/镜像变更;建立事件沟通频道与台账。
T+2h ~ T+8h · 排查
全量资产与版本盘点
覆盖生产、预发、CI/CD、Serverless base image、容器镜像、Electron、网关固件中的嵌入式运行时。用 node -p "process.versions.node" 确认进程实际版本。按第 02 节打分定级。
T+8h ~ T+24h · 遏制
临时缓解高危暴露面
对"严重"级服务,在升级前用前置代理/Nginx 终结 TLS,暂时下线非必要 echo/webhook 回显路由,限制请求体大小与连接速率。仅为争取窗口,非根治。
T+24h ~ T+48h · 根治
升级 + 全量重启 + 重建镜像
按线升级到 22.23.5 / 24.22.3 / 26.13.1;重启所有 Node 进程,重建容器镜像与 single executable application;EOL 线迁移到受支持版本。
T+48h ~ T+72h · 轮换与验证
密钥轮换 + 复产验证 + 留证上报
对曾暴露的 HTTPS 前端轮换 TLS 私钥并重新签发证书(见第 04 节);回归测试 HTTPS 分块与 HTTP/2 场景;整理证据并按第 05 节流程上报。
为什么要轮换密钥?
CVE-2026-123864 可泄露内存中的 TLS 私钥。虽然官方与主流安全媒体均表示暂无公开 PoC、无在野利用、未列入 CISA KEV,但"未发现"不等于"未发生"。私钥一旦泄露可用于解密或仿冒流量,因此轮换是稳妥的收尾动作。
04 · TLS 私钥与证书轮换流程
轮换必须在已确认升级、可信的环境中进行,避免在新私钥生成过程中再次暴露。建议顺序:
- 确认修复:目标服务已升级到修复版本并重启,
node -p "process.versions.node"验证通过。 - 生成新密钥对:在隔离的可信机器(非受影响主机)上生成新私钥与 CSR,优先使用 HSM / KMS 托管私钥。
- 重新签发证书:用新 CSR 向 CA 申请新证书;确保 SAN、多域名、mTLS 客户端 CA 策略配置与旧证书一致。
- 灰度替换:先在预发验证 TLS 握手、HTTP/2、mTLS 客户端证书校验,再分批替换生产证书并重载服务。
- 吊销旧证书:向 CA 吊销旧证书,更新证书透明度与配置基线。
- 排查残留:检查代码库、配置中心、日志、备份中是否残留旧私钥明文;对曾存储请求体的数据库记录做异常字节排查。
# 示例:在可信环境生成新私钥与 CSR
openssl genpkey -algorithm RSA -pkeyopt rsa_keygen_bits:2048 -out new_tls.key
openssl req -new -key new_tls.key -out new_tls.csr -subj "/CN=your.domain"

# 验证服务端实际加载的 Node 版本(轮换前置条件)
node -p "JSON.stringify(process.versions)"
mTLS 场景额外检查
本批含 CVE-2026-123872 / CVE-2026-123867 等客户端证书授权绕过问题。轮换后请逐一验证"按主机名区分的客户端证书策略"是否仍严格生效,防止客户端在 TLS 1.2 重协商中变更 servername 绕过授权。
05 · 工信部 NVDB 预警与合规上报(附官方截图)
工信部网络安全威胁和漏洞信息共享平台(NVDB)已发布预警,指出 Node.js 内置 Brotli 解码器存在越界写入超危漏洞,可被未认证攻击者利用导致程序崩溃、内存信息泄露或远程代码执行。
5.1 预警要点提炼
漏洞性质
Brotli 解码器越界写入(超危)
危害
破坏进程内存 → 程序崩溃 / 进程内存信息泄露 / 远程代码执行
受影响版本
22.x < 22.23.4、24.x < 24.22.1、26.x < 26.12.1
整改要求
全面排查,及时升级至最新安全版本,消除隐患
5.2 合规上报与闭环流程
- 登记:在资产台账中登记受影响系统、版本、责任人、暴露面与定级结果。
- 整改:完成升级、重启、密钥轮换,保留变更单、命令输出与截图证据。
- 复核:用版本核验 + 回归测试确认整改有效,消除隐患。
- 上报:按单位主管要求,向 NVDB 或行业监管渠道报送排查与整改情况;涉及重要系统的,按网络安全法要求履行报告义务。
- 归档:将公告链接、预警截图、处置记录归档,供审计与复查。
核实提示
你提供的资料把"Brotli 超危漏洞"与 11 月这批漏洞并列叙述。核实后确认:Brotli 漏洞对应的是 10 月公告与 NVDB 预警,与 11 月的 CVE-2026-123864 等属于不同事件。本方案把它单列,避免版本口径混淆。
06 · 官方消息来源截图(可核验)
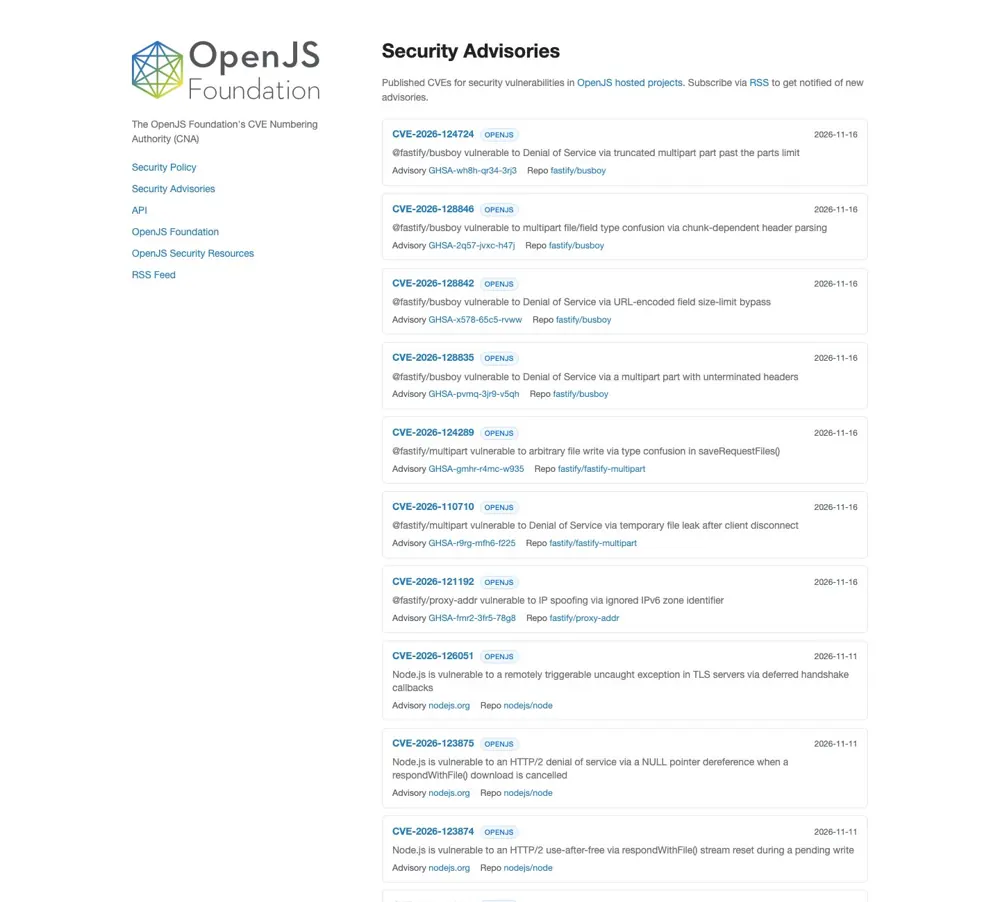
以下为本次事件相关的官方 / 权威来源截图,可与文末链接逐一核对。
6.1 Node.js 官方 11 月安全公告
6.2 阿里云漏洞库与 OpenJS CNA
07 · 复产与长效治理清单
复产前必过(Go / No-Go)
- 所有受影响服务的进程版本已核验为修复版本,且已重启。
- 容器镜像、Serverless runtime、CI 镜像、single executable 已重建。
- HTTPS 分块请求 +
flushHeaders()场景回归测试通过。 - HTTP/2 文件传输、mTLS 客户端证书策略回归测试通过。
- TLS 私钥与证书已完成轮换,旧证书已吊销。
- 监控中无异常 CLOSE_WAIT 增长、无异常二进制请求体。
长效治理(把补丁变成制度)
- 版本基线:建立 Node.js 版本清单与升级 SLA,订阅 nodejs-sec 邮件列表与 NVDB 预警。
- 依赖治理:把 llhttp、undici、sqlite 等运行时依赖纳入 SBOM 与漏洞扫描。
- 架构降险:由前置代理/CDN 终结 TLS 与 HTTP/2,减少 Node 直面不受信任流量的面。
- 演练:把"密钥轮换 + 运行时升级"纳入年度应急演练,验证 72 小时流程可执行。
- EOL 治理:20.x、25.x 等已 EOL 线无补丁,制定迁移时间表。
08 · 常见问题 FAQ
这次事件到底要升到哪个版本?
11 月发布修复版本 22.23.5 / 24.22.3 / 26.13.1;升级到这些版本即同时高于工信部预警涉及的 10 月版本(22.23.4 / 24.22.1 / 26.12.1),可一次覆盖两件事。
前置代理终结了 TLS,是不是就安全了?
TLS 相关漏洞(含 CVE-2026-123864 私钥泄露)在"Node 自身终结 TLS"时才成立;前置代理终结 TLS 可显著降低这类风险。但版本升级仍应做,因为同批还有 HTTP/2、权限模型等与 TLS 终结位置无关的漏洞。
没有发现在野利用,还需要轮换私钥吗?
建议轮换。私钥泄露的后果严重(解密/仿冒),且"未发现利用"不等于"未被利用"。轮换应在确认已升级的可信环境中进行。
EOL 版本(20.x、25.x)怎么办?
官方明确 EOL 版本"始终受影响且无补丁"。没有就地修复方案,必须迁移到受支持的 22.x / 24.x / 26.x 修复版本。
工信部预警和 11 月漏洞是同一批吗?
不是。工信部 NVDB 预警的 Brotli 越界写入超危漏洞对应 10 月安全公告;11 月这批是另一组漏洞(含 CVE-2026-123864)。两者是独立事件,但可通过升级到 11 月修复版本一并覆盖。
上报要走哪些流程?
按单位主管与行业监管要求执行:一般登记受影响资产、升级与验证证据、整改结论,向 NVDB 或行业渠道报送;涉及重要系统的,按网络安全法履行报告义务。具体口径以本单位合规部门为准。
09 · 来源索引(均为官方 / 权威,可点击核验)
- Node.js 官方 11 月安全公告:https://nodejs.org/en/blog/vulnerability/november-2026-security-releases
- Node.js 官方 10 月安全公告(中文):https://nodejs.org/zh-cn/blog/vulnerability/october-2026-security-releases
- 工信部 NVDB 预警转载(中国教育和科研计算机网):https://www.edu.cn/xxh/ji_shu_ju_le_bu/wlaq/202611/t20261118_2796107.shtml
- 阿里云漏洞库 AVD-2026-123864:https://avd.aliyun.com/detail?id=AVD-2026-123864
- OpenJS Foundation CNA 安全公告:https://cna.openjsf.org/security-advisories.html
- Node.js 安全策略与漏洞上报:https://nodejs.org/en/security/
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章