
在 JavaScript 中生成指定长度的纯大写或大小写混合随机字母,主要有字符池索引与 ASCII 码点计算两种核心实现方式。本文提供通用函数封装、原理推导、代码示例及密码学安全升级方案。

当前位置:首页 > JavaScript 基础 > 正文
JS生成纯大写或大小写混合的随机字母
作者:拾光
时间:2026-11-20
浏览:203
文章目录
JavaScript 技术指南
适用场景:验证码 · 测试数据 · 标识符生成
运行环境:Node.js / 浏览器控制台
在前端交互与后端接口开发中,生成指定长度的随机英文字符串是一项高频基础需求,例如生成临时校验码、防重放随机数(Nonce)、测试数据标识或文件命名随机后缀。JavaScript 本身并未直接提供类似 randomLetters() 的原生 API,但解决思路非常清晰:先界定候选字符池(纯大写 26 个字符或混合 52 个字符),再利用伪随机数索引或字符码点运算,循环抽取所需长度并组装输出。
本文将从最直观的字符池索引法讲起,介绍通用函数的封装步骤与注意点;随后解析基于 ASCII 码点的数学计算方法及其边界规避逻辑,最后提供具备密码学安全强度的实现方式,帮助读者在不同业务场景中做出合理的选择。
一、基于字符池的通用生成法
字符池索引法是实际开发中最推荐的方案。它的逻辑非常直观:将所有合法候选字符预先定义在一个字符串常量中,每次生成时利用 Math.random() 产生 0 到 字符集长度 - 1 之间的随机整数,以此下标取出对应字符,循环累加直到满足目标长度。
纯大写字母集包含英文字母 A-Z 共 26 个字符;大小写混合字母集则在此基础上追加 a-z 共 26 个小写字符,合计 52 个候选字符。通过为函数增加模式参数,即可一套代码支持两种输出格式。
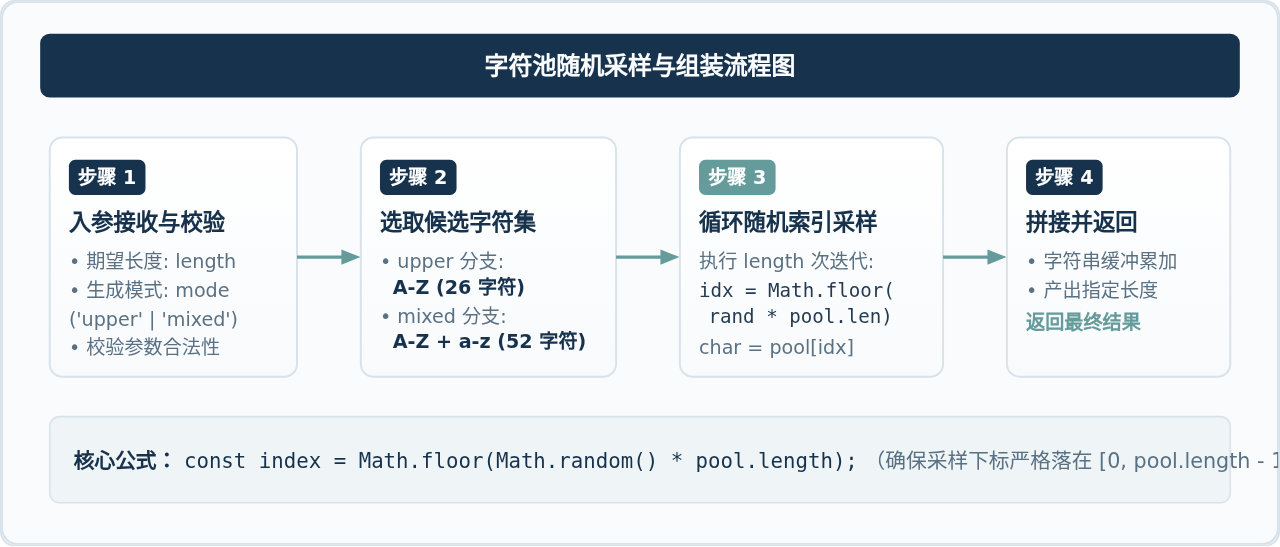
通用函数完整代码
下面是一个经过防御性参数处理的完整实现,支持通过传参自定义生成长度以及切换纯大写或混合模式:
/**
 * 生成指定长度的纯大写或大小写混合随机字母
 * @param {number} length 期望生成的字符串长度,必须为正整数
 * @param {'upper' | 'mixed'} [mode='mixed'] 模式选择:'upper' 纯大写,'mixed' 大小写混合
 * @returns {string} 随机生成的英文字母字符串
 */
function generateRandomLetters(length, mode = 'mixed') {
  // 防御性检查:长度必须为正整数
  if (!Number.isInteger(length) || length <= 0) {
    throw new TypeError('参数 length 必须是大于 0 的整数');
  }

  // 定义候选字符集
  const UPPERCASE_CHARS = 'ABCDEFGHIJKLMNOPQRSTUVWXYZ';
  const LOWERCASE_CHARS = 'abcdefghijklmnopqrstuvwxyz';

  // 根据模式选定字符池
  const pool = mode === 'upper'
    ? UPPERCASE_CHARS
    : UPPERCASE_CHARS + LOWERCASE_CHARS;

  const poolLength = pool.length;
  let result = '';

  for (let i = 0; i < length; i++) {
    const randomIndex = Math.floor(Math.random() * poolLength);
    result += pool[randomIndex];
  }

  return result;
}

// 示例调用与输出
console.log('纯大写字母 (8位):', generateRandomLetters(8, 'upper'));
// 示例输出: "WQBNMTLK"

console.log('大小写混合 (12位):', generateRandomLetters(12, 'mixed'));
// 示例输出: "hKjPqLwExZvR"

console.log('默认参数混合 (6位):', generateRandomLetters(6));
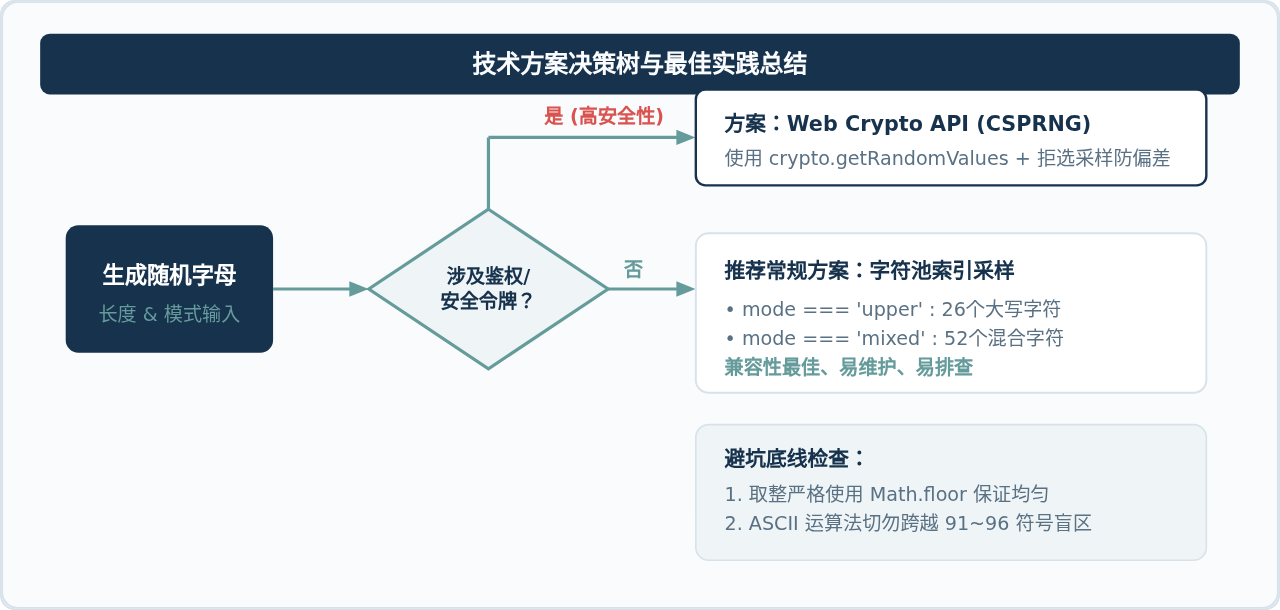
// 示例输出: "aYvBqC"取整细节说明:在计算索引时务必使用 Math.floor(Math.random() * poolLength),而不要使用 Math.round()。因为 Math.round() 会导致首尾两个下标(0 与 poolLength-1)被选中的概率只有中间元素的一半,破坏概率分布的均匀性。
二、基于 ASCII 编码的计算法
除了显式声明字符串字符池外,计算机底层所有字符均由 ASCII / Unicode 编码映射。大写字母 A-Z 对应的十进制 ASCII 码点为 65 到 90,小写字母 a-z 对应的码点为 97 到 122。
利用内置函数 String.fromCharCode(code),我们可以直接通过数字算式生成字符,无需在内存中分配字符集字符串常量。
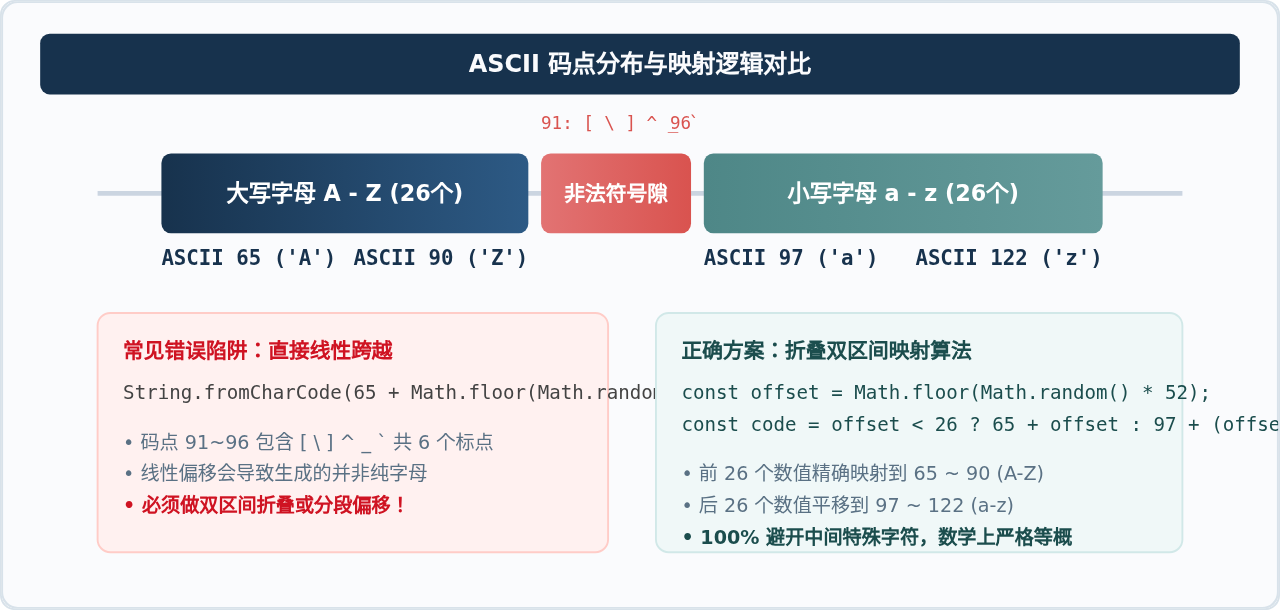
ASCII 编码生成法实现
基于上述原理,我们可以写出不需要字符串字面量的码点生成代码:
/**
 * 基于 ASCII 码点生成的纯大写或混合随机字母
 * @param {number} length 期望长度
 * @param {'upper' | 'mixed'} [mode='mixed']
 */
function generateByCharCode(length, mode = 'mixed') {
  if (!Number.isInteger(length) || length <= 0) {
    throw new TypeError('length 必须为正整数');
  }

  let result = '';

  for (let i = 0; i < length; i++) {
    let charCode;
    if (mode === 'upper') {
      // 65('A') 加上 0 到 25 的随机偏移
      charCode = 65 + Math.floor(Math.random() * 26);
    } else {
      // 在 0~51 中随机抽取
      const offset = Math.floor(Math.random() * 52);
      charCode = offset < 26
        ? 65 + offset          // 0~25 映射为 A-Z
        : 97 + (offset - 26);   // 26~51 映射为 a-z
    }
    result += String.fromCharCode(charCode);
  }

  return result;
}

// 运行测试
console.log('ASCII 纯大写:', generateByCharCode(6, 'upper')); // 输出类似: "DFRZTX"
console.log('ASCII 混合:', generateByCharCode(8, 'mixed'));   // 输出类似: "kJvPqLwA"
三、现代函数式写法与安全性选型
在现代 ES6+ 语法中,如果希望代码更加精简,可以结合 Array.from() 避免显式的 for 循环,写出声明式的一行代码风格。此外,在涉及安全认证、密码重置或一次性令牌场景下,由 Math.random() 产生的是伪随机数(PRNG),其内部种子状态容易被逆向推导,此时必须采用系统底层的密码学安全伪随机数生成器(CSPRNG)。
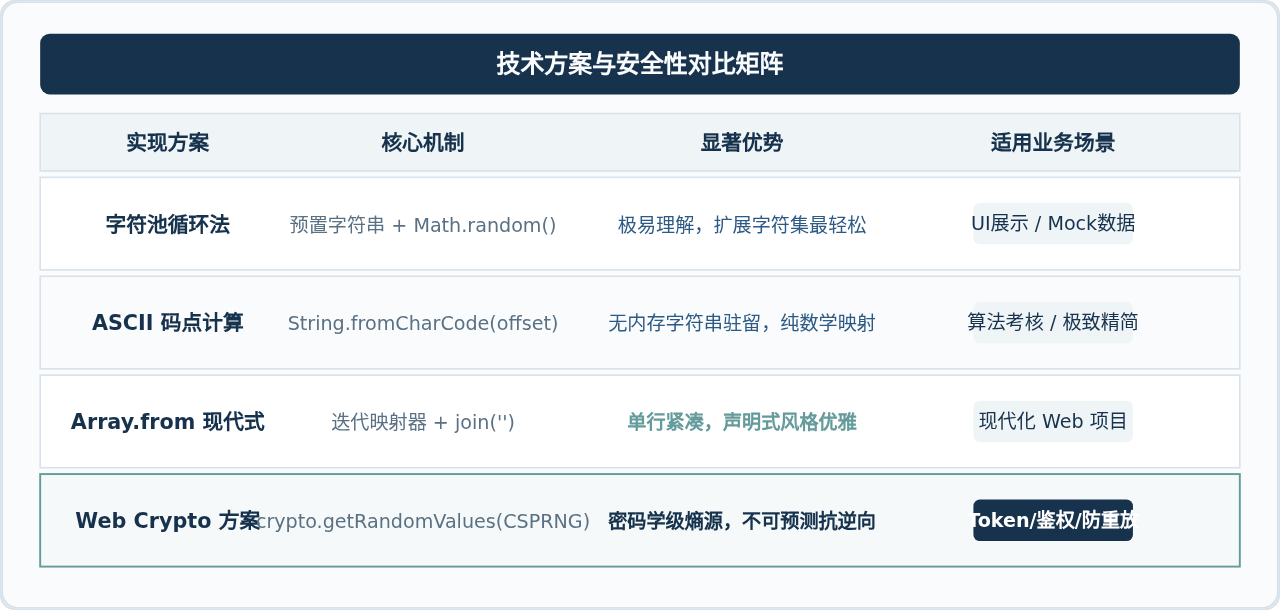
1. Array.from 一行流写法
利用 Array.from({ length }, mapFn) 可以非常优雅地初始化定长数组并直接映射输出:
// 纯大写单行函数
const randomUpper = (len) =>
  Array.from({ length: len }, () => 'ABCDEFGHIJKLMNOPQRSTUVWXYZ'[Math.floor(Math.random() * 26)]).join('');

// 大小写混合单行函数
const randomMixed = (len) => {
  const chars = 'ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz';
  return Array.from({ length: len }, () => chars[Math.floor(Math.random() * 52)]).join('');
};

console.log(randomUpper(6)); // "PLNQVK"
console.log(randomMixed(6)); // "uKsLmE"
2. 密码学安全升级(Web Crypto API)
在涉及敏感业务(如生成一次性重置码、安全验证盐值)时,应调用浏览器和 Node.js 均原生支持的 crypto.getRandomValues()。为消除直接取模(Modulo)带来的轻微概率偏差,标准的做法是使用拒选采样(Rejection Sampling):
/**
 * 密码学安全级别的随机字母生成函数
 * @param {number} length
 * @param {'upper' | 'mixed'} mode
 */
function generateSecureRandomLetters(length, mode = 'mixed') {
  if (!Number.isInteger(length) || length <= 0) {
    throw new TypeError('length 必须为正整数');
  }

  const pool = mode === 'upper'
    ? 'ABCDEFGHIJKLMNOPQRSTUVWXYZ'
    : 'ABCDEFGHIJKLMNOPQRSTUVWXYZabcdefghijklmnopqrstuvwxyz';

  const poolLength = pool.length;
  // 计算最大无偏差有效阈值 (256 - 256 % poolLength)
  const maxValidByte = 256 - (256 % poolLength);

  const result = [];
  const buffer = new Uint8Array(1);

  // 获取跨环境的 crypto 对象
  const cryptoObj = typeof window !== 'undefined' && window.crypto
    ? window.crypto
    : (typeof globalThis !== 'undefined' && globalThis.crypto ? globalThis.crypto : null);

  if (!cryptoObj || typeof cryptoObj.getRandomValues !== 'function') {
    throw new Error('当前运行环境不支持 Web Crypto API');
  }

  while (result.length < length) {
    cryptoObj.getRandomValues(buffer);
    const randomByte = buffer[0];
    // 丢弃落入偏差区间的字节,保证完全均匀随机
    if (randomByte < maxValidByte) {
      result.push(pool[randomByte % poolLength]);
    }
  }

  return result.join('');
}

console.log('安全级混合字母:', generateSecureRandomLetters(16, 'mixed'));
// 输出示例: "nKxTvLpQzMwEaRcY"
四、常见问题与开发避坑指南
在实际工程中,许多细小疏忽可能导致逻辑异常或安全隐患,以下是读者应当留意的要点:
- 不要误把数字混入字符池:如果业务明确要求“纯字母”,不要直接套用网上常见的
Math.random().toString(36).slice(2)。因为toString(36)会同时包含数字0-9,且返回字符串长度不固定(存在截断或不足的情况),无法满足精确控制长度和纯字母的需求。 - 大批量高频调用的性能考量:在常规循环拼接字符串(
result += char)时,JavaScript 引擎会对短字符串做高效优化。但如果单次需要生成百万字符级别的超大随机串,使用Array预置长度并一次性join('')能有效减轻 V8 堆内存频繁重分配的压力。 - 模式扩展性:字符池方案的优势在于极佳的可维护性。若后续业务变更,例如需要“去除容易混淆的字符(如大写 I、大写 O)”,字符池只需直接从字符串中删掉对应字符即可,而基于 ASCII 计算的代码则需要修改复杂的条件分支。
总结
在 JavaScript 中生成纯大写或混合随机字母,首选方式是字符池索引法。它不仅逻辑简洁、易于封装,还能平滑支持后续的字符集定制(例如排除易混淆字母或追加特殊符号)。如果需要极简的一行流写法,可采用 Array.from() 配合字符池;若涉及密码学与安全鉴权,则应当升级为 crypto.getRandomValues() 并结合拒选采样策略,确保随机序列的安全性与均匀性。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章