
深入解析JavaScript变量提升机制的底层原理,剖析var导致的静默undefined、作用域逃逸和同名覆盖陷阱,并提供结合let/const、暂时性死区、函数表达式与ESLint静态检查的四步系统化避坑实践指南。

当前位置:首页 > JavaScript 代码规范与重构 > 正文
怎么避免JavaScript变量提升带来的代码隐患
作者:拾光
时间:2026-11-20
浏览:376
文章目录
JavaScript 进阶编码规范
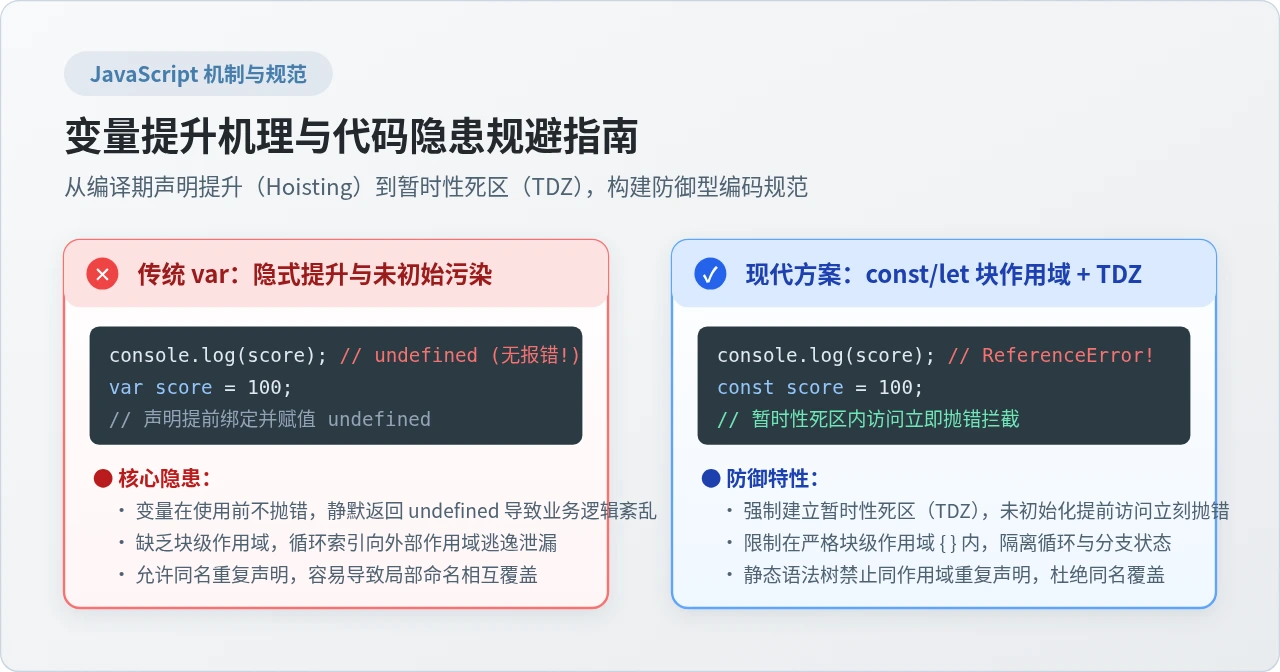
图 0:JavaScript 变量提升隐患与现代声明方案对比概览
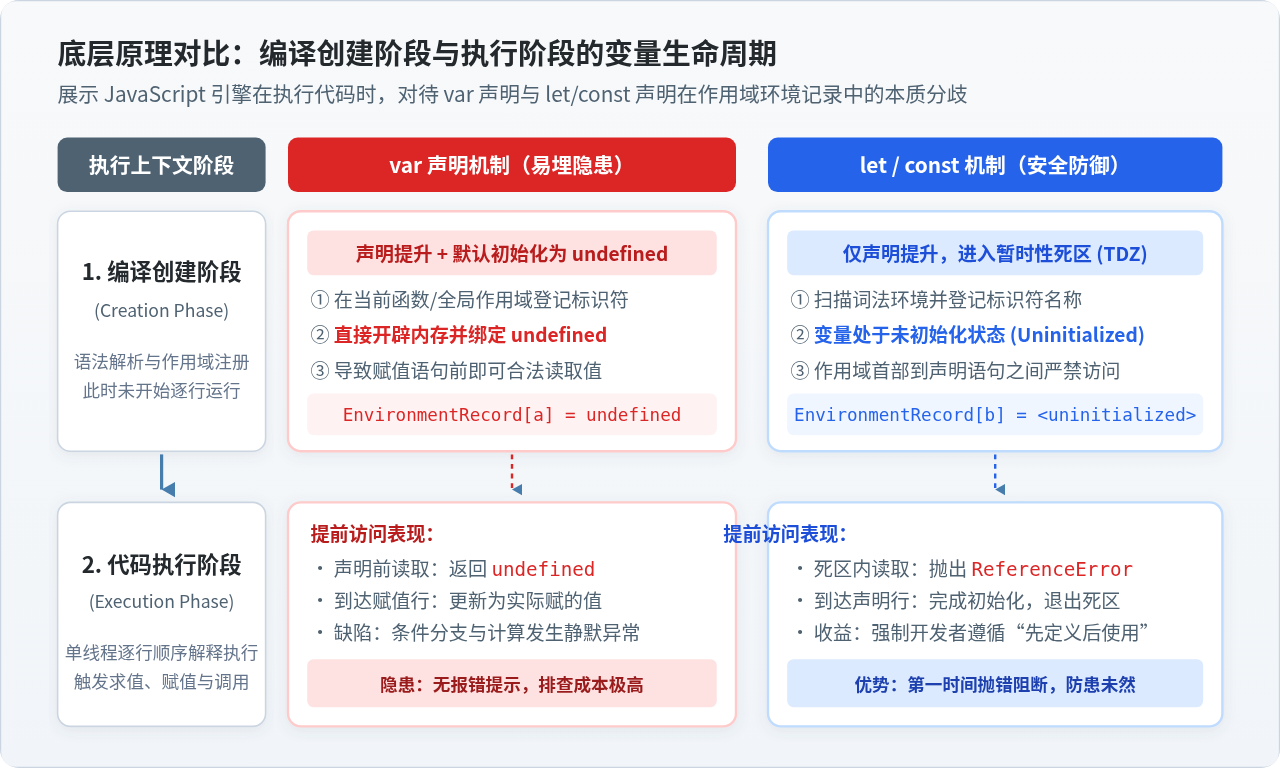
图 1:编译创建阶段与执行阶段中 var 与 let/const 的生命周期及暂时性死区(TDZ)对比
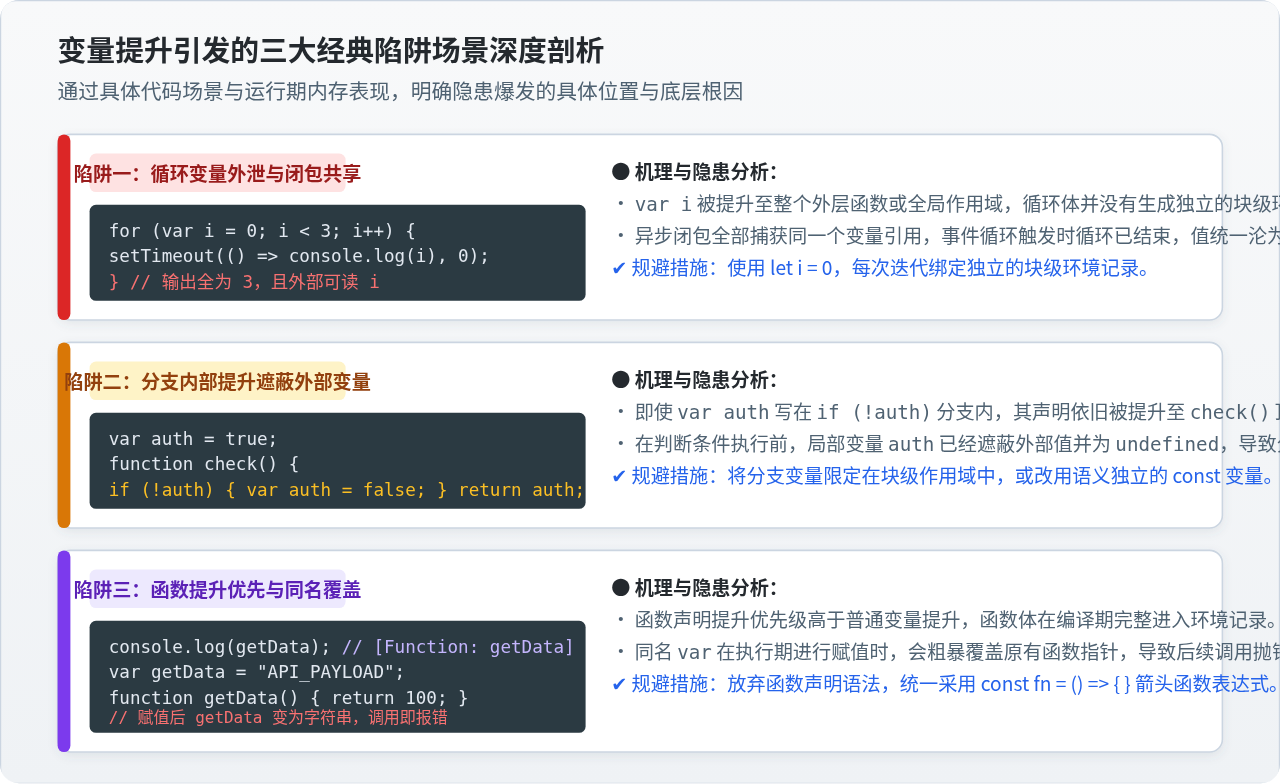
图 2:变量提升引发的循环外泄、分支局部遮蔽与同名函数覆盖陷阱分析
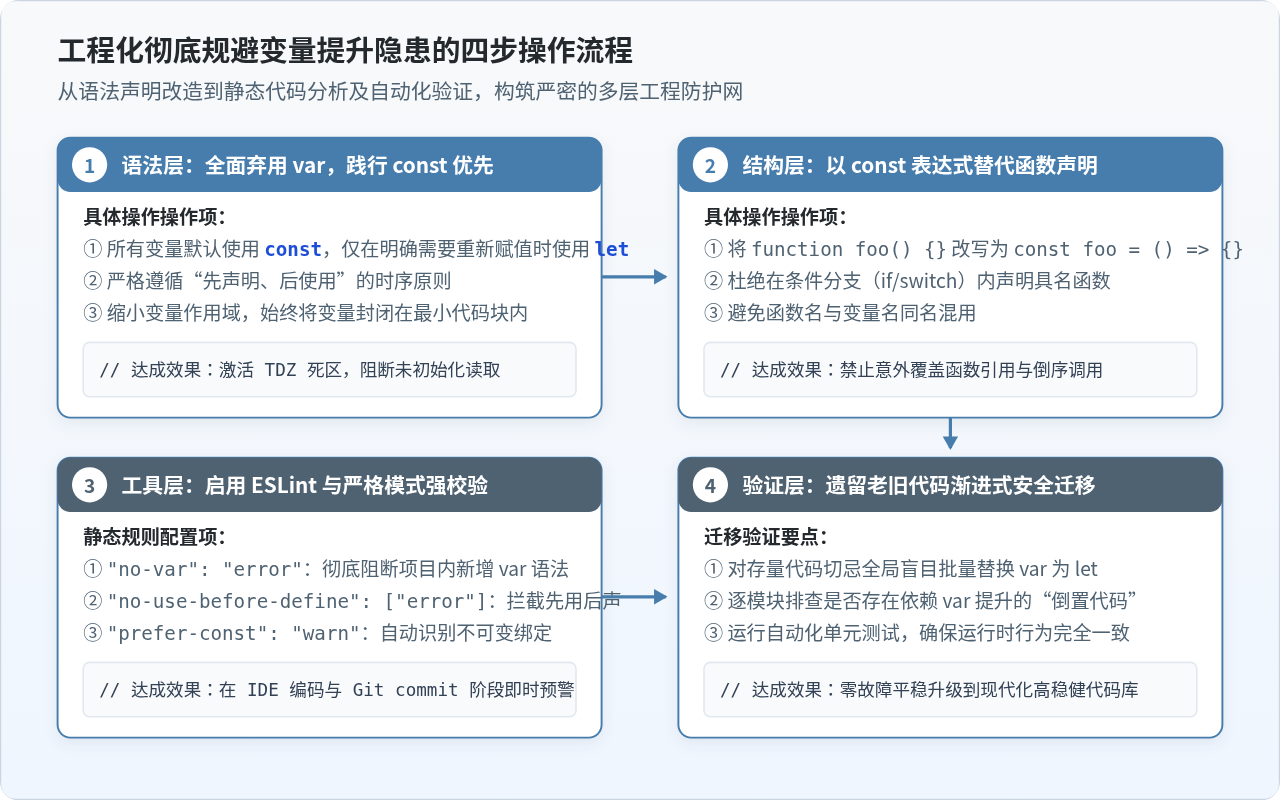
图 3:彻底避免 JavaScript 变量提升隐患的四步工程化实施流程
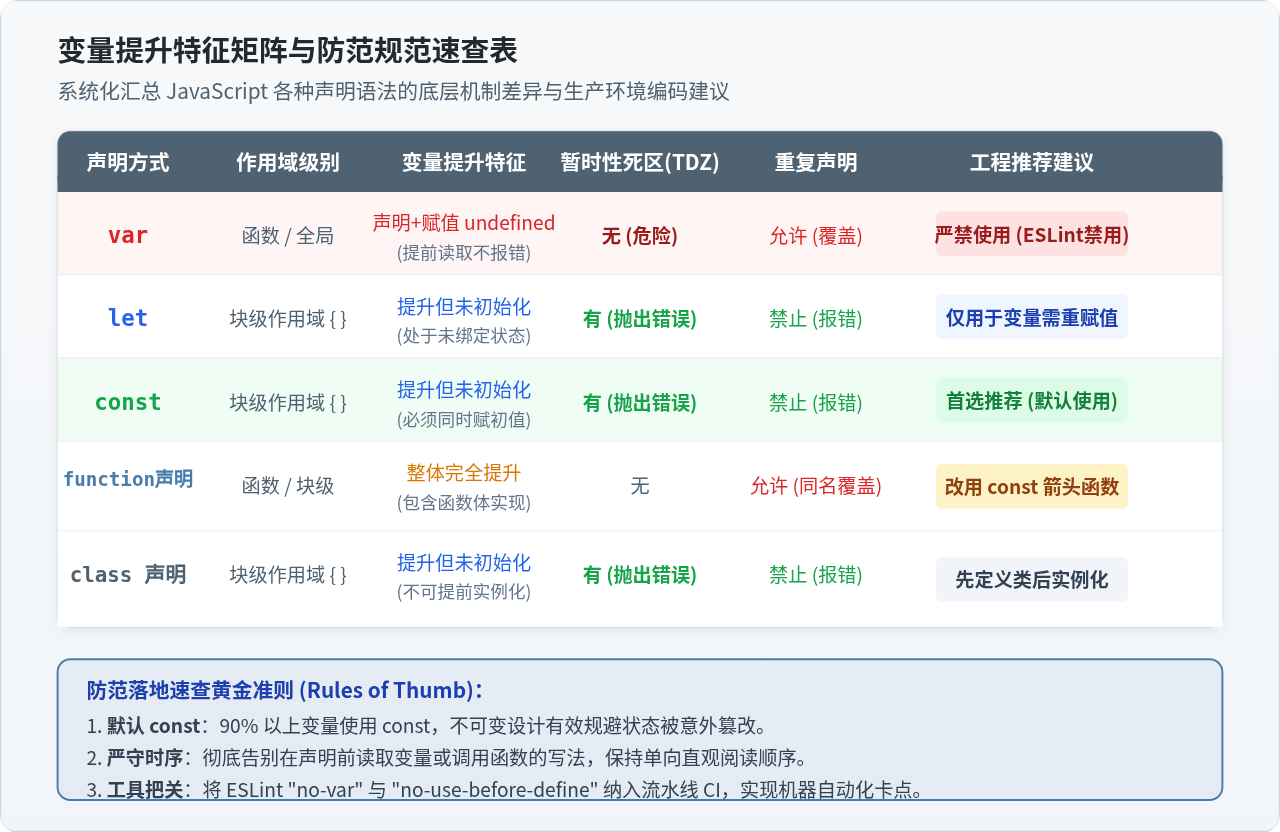
图 4:JavaScript 核心声明方式的底层机制对比与工程实践矩阵速查表
在 JavaScript 执行过程中,变量提升(Hoisting)容易引发“使用前静默返回 undefined”、同名声明相互覆盖以及循环变量污染外层等偶发缺陷。彻底消除这些隐患的工程解法明确且具体:在语法层面全面弃用 var,严格遵循“const 优先、需要重赋值时用 let”的声明策略;将函数声明转换为常量绑定的箭头函数表达式;在项目构建与开发环节通过 ESLint 强规则阻断“先使用后声明”模式。
变量提升的底层机理:为什么 var 会产生未初始化隐患
JavaScript 引擎在运行一段脚本或调用函数时,并非单行直接解释执行,而是分为“编译创建阶段”(Creation Phase)与“执行阶段”(Execution Phase)。在编译创建阶段,引擎会先全面扫描当前作用域的语法树,识别所有变量标识符并在内存中的环境记录(Environment Record)中开辟存储空间。
问题的根源在于不同声明关键字在这一阶段的初始化策略差异。传统的 var 关键字在创建阶段被登记到环境记录时,引擎会立即将其初始化为 undefined。这意味着在执行阶段,即使代码还未运行到真实的 var a = 10; 赋值语句,读取 a 也能合法返回值 undefined 而不发生任何运行时报错。这种静默行为违背了逻辑时序直觉,导致条件分支被误导执行、空值计算等难以察觉的问题。
相比之下,ES6 引入的 let 和 const 关键字同样存在提升(词法绑定在创建阶段已被注册到词法环境),但规范明确规定它们在到达真正的声明赋值语句之前不进行初始化。从作用域入口到声明语句执行之间的这一段代码区域,被称为暂时性死区(Temporal Dead Zone,简称 TDZ)。在死区内尝试读取或写入变量会直接抛出 ReferenceError,将潜在的逻辑隐患立即暴露在运行时最前端,杜绝静默失败。
警惕变量提升引发的三大经典陷阱
在真实业务开发或遗留代码维护中,变量提升往往隐藏在看似合法的代码结构中。理解这些高频陷阱的具体表现,有助于准确定位隐患根源。
陷阱一:循环变量外泄与异步闭包索引踏空
使用 var 声明循环计数器是前端历史上最常见的陷阱之一。因为 var 只支持函数作用域和全局作用域,无法被 for 循环的花括号 {} 约束,循环变量 i 会直接外泄至包含它的整个外部函数或全局环境。
// 示例代码:var 导致循环变量外泄与闭包踩踏
for (var i = 0; i < 3; i++) {
  setTimeout(() => {
    console.log("当前计数:", i);
  }, 100);
}
console.log("循环外部读取 i:", i);

// 示例控制台输出:
// 循环外部读取 i: 3
// 当前计数: 3
// 当前计数: 3
// 当前计数: 3
由于 i 被提升至外层作用域,三个定时器回调函数内部闭包引用的都是内存中同一个变量 i。当事件循环触发定时器回调执行时,同步循环已经结束,i 的值已固定为 3,造成全部异步回调读取到错误索引。
陷阱二:条件分支内的局部声明意外遮蔽外部同名变量
开发者常误以为写在 if 或 switch 条件块内部的 var 变量只在条件成立时生效。实际上,只要函数体内存在 var 声明,无论包裹在多深的分支条件或死循环中,变量声明都会被无条件提升至当前函数的顶部,并在条件执行前将同名外部变量遮蔽。
// 示例代码:分支内提升造成外部变量意外遮蔽
var hasPermission = true;

function verifyUser() {
  // 此时局部 hasPermission 已被提升至此处,且值为 undefined!
  if (!hasPermission) {
    var hasPermission = false;
    console.log("警告:鉴权未通过,进入修复流程");
  }
  return hasPermission;
}

verifyUser();
// 示例执行结果:打印了警告,原本为 true 的全局权限被局部的 undefined 误导进了分支!
在上面的代码中,verifyUser 函数在执行 if (!hasPermission) 时,局部提升的 hasPermission 已经遮蔽了全局的 true,且其未被赋值状态下的值为 undefined。取反判断 !undefined 结果为 true,导致权限逻辑直接发生灾难性误判。
陷阱三:函数提升优先级高于变量提升导致的引用篡改
在 JavaScript 编译阶段,具名函数声明(Function Declaration)与变量声明(Variable Declaration)都会提升,但函数声明的提升具有更高优先级。如果同一个作用域内混用了同名的具名函数和 var 变量,执行顺序会导致函数指针被意外篡改。
// 示例代码:同名函数声明与变量声明产生覆盖
console.log(typeof handleData); // 示例输出:"function"(函数完整提升)

var handleData = "PROCESSED";

function handleData() {
  return "DATA_RESULT";
}

console.log(typeof handleData); // 示例输出:"string"(被赋值语句粗暴覆盖)
handleData(); // 抛出异常:TypeError: handleData is not a function避免变量提升隐患的四步工程化实践
要在实际工程中彻底杜绝变量提升带来的隐患,必须建立从编写规范到工具链防线的全流程防范体系。具体可分为以下四个紧密衔接的落地步骤:
步骤一:全面禁用 var,实行 const 优先与按需 let 规范
从根本上解决变量提升的最有效手段是彻底剔除 var。现代 JavaScript(ES6+)提供了具备真正块级作用域的 const 与 let:
- 默认采用
const:在编写代码时,将 90% 以上的数据引用声明为const。不仅能借助 TDZ 杜绝提升读取,还能确保标识符不可重新赋值,从源头消灭意外重写风险。 - 仅在需重新赋值时使用
let:例如累加器、计数器或状态切换变量,必须显式限制在{}块级作用域内,确保生命周期紧凑自闭环。 - 严格遵守“先声明后使用”书写顺序:无论变量还是常量,统一放置在当前执行逻辑的最前端,使代码呈现自上而下的确定性数据流。
针对循环计数器的重构示范:
将
for (var i = 0; ...) 直接替换为 for (let i = 0; ...)。JavaScript 引擎会在每次循环迭代执行时为代码块创建一个崭新的词法环境记录,使异步闭包各得其所,彻底解决索引踩踏问题。
步骤二:将具名函数声明重构成 const 箭头函数表达式
具名函数声明 function foo() {} 会连同函数体完整提升至作用域顶部,虽然允许在定义前调用,但这打破了阅读连贯性,极易滋生跨行互相调用的时序混乱。
推荐的做法是将函数统一定义为赋值给常量的函数表达式或箭头函数:
// 不推荐:利用函数提升的倒序调用写法
executeTask();
function executeTask() {
  console.log("任务执行中...");
}

// 推荐实践:使用 const 绑定箭头函数表达式,强制建立严格执行序
const executeTask = () => {
  console.log("任务执行中...");
};
executeTask(); // 先声明后调用,逻辑严谨明确
当函数被绑定到 const 上时,不仅具有明确的块级作用域与 TDZ 保护,而且禁止任何后续代码意外重新赋值覆盖该函数引用。
步骤三:在工程工具链中强制配置 ESLint 静态代码防御
仅靠口头约定无法保证团队每个人都能自觉避坑。现代工程应当通过 ESLint 与 TypeScript 等静态分析工具,在开发阶段把隐患代码就地拦截。
在项目的 .eslintrc.json 或现代扁平配置文件中,加入以下核心防御规则:
{
  "rules": {
    // 1. 严禁使用 var 声明变量
    "no-var": "error",

    // 2. 严禁在变量/函数/类声明之前使用它
    "no-use-before-define": [
      "error",
      {
        "functions": true,
        "classes": true,
        "variables": true
      }
    ],

    // 3. 对于未发生重新赋值的变量,强制推荐使用 const
    "prefer-const": "error",

    // 4. 禁止同作用域出现重复声明
    "no-redeclare": "error",

    // 5. 禁止未声明就直接赋值(避免隐式提升为全局变量)
    "no-undef": "error"
  }
}
配合 Git Hooks(如 Husky 与 lint-staged),可以在开发者提交代码时自动触发代码检查。一旦检测到残留的 var 或在声明前读取标识符的代码,立即阻断提交,实现自动化卡点。
步骤四:存量遗留代码的安全迁移与回归验证
在改造包含大量 var 的老旧项目时,切忌使用全工程批量正则替换(如一键把所有 var 替换为 let)。
老旧代码中可能大量存在隐式依赖 var 提升或作用域穿透的逻辑(例如在 if 分支内声明 var result,并在分支外直接读取)。盲目全局替换可能导致运行时立刻抛出 ReferenceError 或打破原有闭包行为。
- 按功能模块逐个迁移:优先选择测试覆盖率较高的基础模块开始改造。
- 先补充自动化单元测试:在改动前确保核心函数拥有完善的输入输出断言。
- 结合 ESLint 自动修复(
--fix):先通过npx eslint --fix自动将安全的变量转换为const,再人工审阅剩余的复杂变量。 - 验证严格模式(Strict Mode):在文件或函数头部添加
"use strict";,能够拦截未声明直接赋值创建隐式全局变量的危险操作。
声明特性对比与防范备忘速查矩阵
为了在日常编码与代码评审(Code Review)中能够快速评估语法安全性,下表系统梳理了 JavaScript 各类声明方式的关键特征与规范建议:
| 声明语法 | 作用域级别 | 提升机制 | 暂时性死区 (TDZ) | 同名重复声明 | 工程推荐落地级别 |
|---|---|---|---|---|---|
const |
块级作用域 {} |
仅提升标识符,不初始化 | 强制生效(访问抛出 ReferenceError) | 严格禁止 | 第一默认选择(首选) |
let |
块级作用域 {} |
仅提升标识符,不初始化 | 强制生效(访问抛出 ReferenceError) | 严格禁止 | 仅在变量需要重赋值时采用 |
const fn = () => {} |
块级作用域 {} |
随 const 规则走,死区保护 | 强制生效(杜绝倒序调用) | 严格禁止 | 推荐函数组织方式 |
class 声明 |
块级作用域 {} |
提升标识符,不初始化 | 强制生效(未声明不可 new) | 严格禁止 | 强制先定义类、后实例化 |
function 声明 |
函数 / 块级 | 整体完全提升(含函数体) | 无死区(提前调用可用) | 允许(容易发生意外覆盖) | 限制使用,改写为表达式 |
var 声明 |
函数 / 全局 | 提升并绑定 undefined |
无死区(静默返回 undefined) | 允许(同名覆盖不报错) | 全面废弃,ESLint 配置强禁 |
结语与总结
JavaScript 变量提升是历史设计中的产物。在现代前端工程开发中,开发者完全没有必要去利用或适应这种逆向的执行顺序。通过遵循“const 优先、let 补充、弃用 var”的基本法则,配合常量函数表达式与严格的 ESLint 静态拦截体系,就可以将代码执行流完全收敛为可预测、可维护的单向流转,从根本上杜绝变量提升给项目带来的稳定性隐患。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章