

详细讲解在Vue与React项目中集成JavaScript验证码组件的实用方法。包含组件生命周期管理、DOM挂载控制、状态通信接口封装以及生产环境安全校验闭环。
Vue或React项目中集成JavaScript验证码组件的方法
作者:模板散步
时间:2026-11-20
浏览:339
文章目录
在 Vue 或 React 现代前端工程中集成验证码组件,其核心并不在于验证码底层的图形绘制或滑动算法,而在于如何将命令式操作的第三方 JavaScript 库或原生 DOM 逻辑,妥善封装进组件声明周期、响应式系统及前后端校验闭环中。本文将从集成架构、方案选型出发,具体演示 Vue 3 与 React 两种技术栈下的封装规范、接口设计与生产排坑要点。
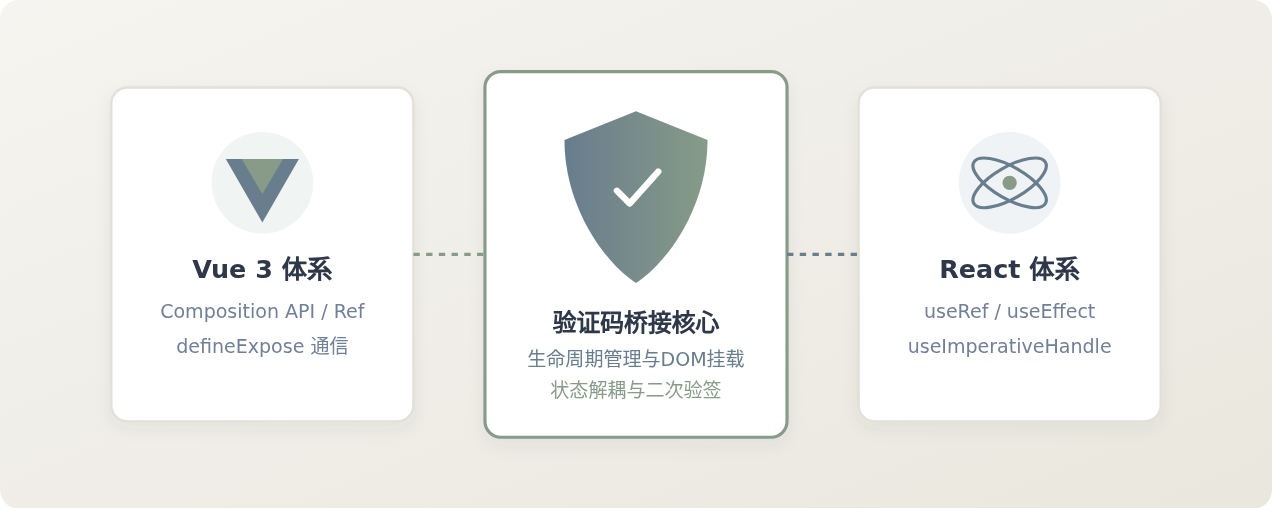
图 0:Vue 与 React 工程中 JavaScript 验证码组件的桥接结构概览
一、前端框架集成验证码的核心逻辑与数据闭环
验证码组件不同于常规的纯展示型 UI 控件,它直接关联前端人机交互认证与业务安全。在没有前端框架的原生 JavaScript 开发中,开发者通常直接调用 document.getElementById 获取容器节点,随后实例化第三方 SDK 或直接用 Canvas API 绘制图形。
但在 Vue 或 React 体系中,虚拟 DOM(Virtual DOM)管理着真实的页面节点。如果直接使用全局查询选择器或脱离框架生命周期强行操作 DOM,极易引发节点挂载未就绪报错、组件复用时实例冲突、单页路由切换时的内存泄漏,以及表单重新渲染时验证码被意外销毁等问题。
因此,在现代前端中集成验证码的标准逻辑,本质是构建一个可控的适配器组件。该组件向下负责与原生 DOM 或第三方 SDK 对接,向上通过 Props、Events、Ref 等规范机制向宿主页面暴露状态与操作接口,并配合业务后端形成防刷校验闭环。
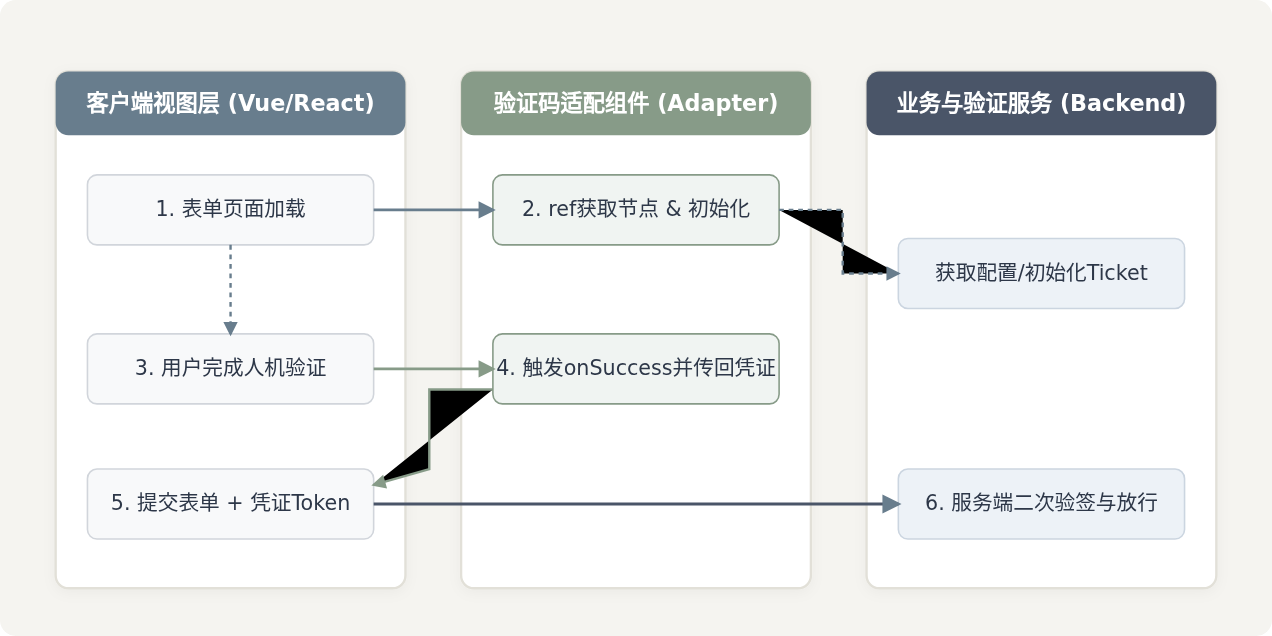
图 1:验证码在前端单页框架与业务后端之间的全链路闭环流程
二、两种典型集成方案的对比与技术选型
在实际项目落地中,团队通常面临两种不同的验证码方案:纯前端自研/轻量 Canvas 图形验证码 与 服务端协同的行为式验证码 SDK(如滑块、点选)。了解两者的关键差异,是进行合理组件架构设计的前提。
| 对比维度 | 本地 Canvas 图形验证码 | 服务端协同行为式验证码 (滑块/点选) |
|---|---|---|
| 人机对抗能力 | 较低。字符逻辑若在前端生成极易被逆向或通过轻量 OCR 直接识别。 | 极高。结合鼠标轨迹、触摸多维特征、加密算法及云端风控评分。 |
| 依赖与网络开销 | 零外部网络依赖,完全由客户端 Canvas 绘制,加载耗时近似为 0。 | 需引入外部 JS SDK,初始化和校验过程需发起若干次跨域网络请求。 |
| 组件生命周期处理 | 由框架状态驱动,重绘只需调用内部绘图函数,挂载逻辑轻量。 | 需挂载外部脚本、挂载指定 DOM 容器,并妥善管理外部实例的销毁与重置。 |
| 适用业务场景 | 内网系统、后台管理、低频操作表单、无公网访问权限的离线应用。 | 高并发公网场景、用户注册登录、短信防刷、营销秒杀与支付结算。 |
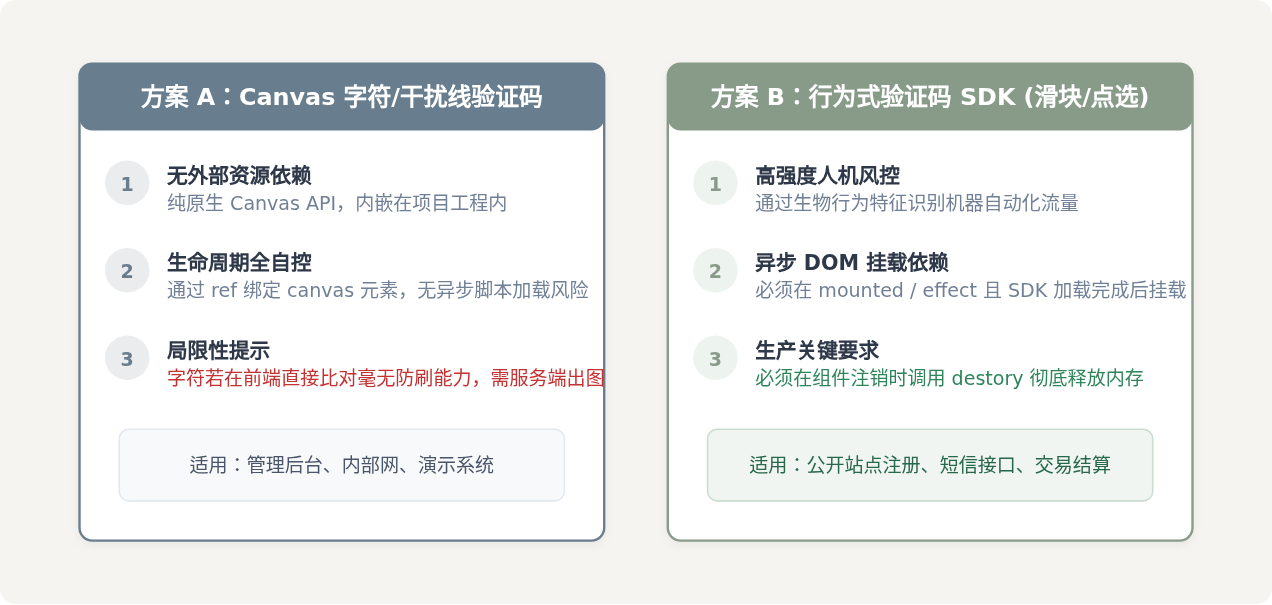
图 2:轻量图形验证码与云端行为式验证码的差异对比与选型指南
三、集成实施的四步标准化操作
无论是集成自研 Canvas 组件还是外部行为式 SDK,在 Vue 与 React 中均应遵循一致的标准封装步骤。
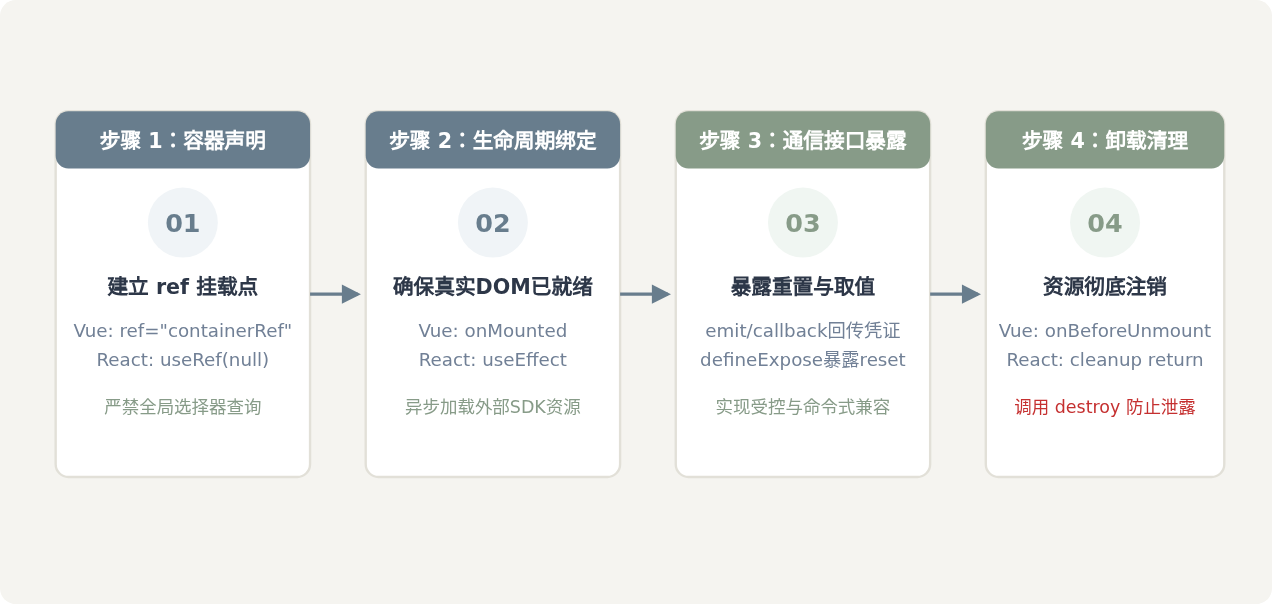
图 3:验证码组件在前端框架中的四步标准化集成流程
四、在 Vue 3 项目中的集成实战 (Composition API)
在 Vue 3 中,推荐将验证码封装为一个独立的 SFC(单文件组件)。通过 template 中的 ref 绑定容器,在 onMounted 阶段完成挂载与初始化,并使用 defineEmits 向外通知验证结果,通过 defineExpose 向父组件提供 refresh() 或 reset() 方法。
1. 封装通用验证码组件:CaptchaWidget.vue
<template>
  <div class="captcha-wrapper">
    <!-- 验证码挂载容器,避免使用全局 id,使用 ref 保证多实例互不干扰 -->
    <div ref="containerRef" class="captcha-box"></div>
  </div>
</template>

<script setup>
import { ref, onMounted, onBeforeUnmount } from 'vue';

const props = defineProps({
  appId: {
    type: String,
    required: true
  }
});

const emit = defineEmits(['success', 'fail', 'ready']);

const containerRef = ref(null);
let captchaInstance = null;

// 初始化验证码实例
const initCaptcha = () => {
  if (!containerRef.value) return;

  // 模拟调用第三方行为式验证码 SDK 或执行初始化
  if (window.initCustomCaptcha) {
    window.initCustomCaptcha({
      element: containerRef.value,
      appId: props.appId,
      onSuccess: (result) => {
        // result 通常包含 validateToken, ticket 等凭证数据
        emit('success', result);
      },
      onFail: (err) => {
        emit('fail', err);
      },
      onReady: () => {
        emit('ready');
      }
    }, (instance) => {
      captchaInstance = instance;
    });
  }
};

// 暴露给父组件的主动重置方法
const reset = () => {
  if (captchaInstance && typeof captchaInstance.reset === 'function') {
    captchaInstance.reset();
  }
};

defineExpose({
  reset
});

onMounted(() => {
  initCaptcha();
});

// 组件卸载时释放实例及事件监听,防止单页路由切换内存泄漏
onBeforeUnmount(() => {
  if (captchaInstance && typeof captchaInstance.destroy === 'function') {
    captchaInstance.destroy();
    captchaInstance = null;
  }
});
</script>

<style scoped>
.captcha-wrapper {
  width: 100%;
  margin: 12px 0;
}
.captcha-box {
  min-height: 44px;
}
</style>
2. 在登录或注册页面中调用与表单联动
<template>
  <form @submit.prevent="handleLogin">
    <input v-model="form.username" placeholder="请输入用户名" />
    <input v-model="form.password" type="password" placeholder="请输入密码" />

    <!-- 引用封装好的验证码组件 -->
    <CaptchaWidget
      ref="captchaRef"
      appId="BIZ_LOGIN_001"
      @success="onCaptchaSuccess"
      @fail="onCaptchaFail"
    />

    <button type="submit" :disabled="!verifyToken">立即登录</button>
  </form>
</template>

<script setup>
import { ref, reactive } from 'vue';
import CaptchaWidget from './CaptchaWidget.vue';

const captchaRef = ref(null);
const verifyToken = ref('');

const form = reactive({
  username: '',
  password: ''
});

const onCaptchaSuccess = (data) => {
  // 记录通过人机验证获得的令牌凭证
  verifyToken.value = data.ticket;
};

const onCaptchaFail = () => {
  verifyToken.value = '';
};

const handleLogin = async () => {
  if (!verifyToken.value) {
    alert('请先完成人机安全验证');
    return;
  }

  try {
    const payload = {
      ...form,
      captchaTicket: verifyToken.value
    };
    // 发起业务登录请求,后端会校验 captchaTicket 的真实性
    await apiLogin(payload);
  } catch (error) {
    // 登录失败后,强制重置验证码,要求用户重新校验
    verifyToken.value = '';
    captchaRef.value?.reset();
  }
};
</script>
五、在 React 项目中的集成实战 (Hooks 与 Ref 穿透)
在 React 18+ 架构中,由于 StrictMode(严格模式)在开发阶段会在组件挂载时执行“挂载-卸载-挂载”的双重生命周期校验,许多第三方 SDK 若未正确清理,会导致生成多个重复的验证码 DOM 或实例报错。
在 React 中,我们使用 useRef 持有真实 DOM 与 SDK 实例,利用 useEffect 的返回清理函数完成 destroy(),并通过 forwardRef 和 useImperativeHandle 向父组件暴露重置能力。
1. 封装通用 React 验证码组件:CaptchaWidget.jsx
import React, { useRef, useEffect, forwardRef, useImperativeHandle } from 'react';

const CaptchaWidget = forwardRef(({ appId, onSuccess, onFail }, ref) => {
  const containerRef = useRef(null);
  // 使用 useRef 存储实例,避免实例变更引发不必要的组件重新渲染
  const instanceRef = useRef(null);

  // 向外部暴露命令式操作方法
  useImperativeHandle(ref, () => ({
    reset: () => {
      if (instanceRef.current && typeof instanceRef.current.reset === 'function') {
        instanceRef.current.reset();
      }
    }
  }));

  useEffect(() => {
    let isDisposed = false;
    const currentContainer = containerRef.current;

    if (!currentContainer) return;

    // 假设 window.initCustomCaptcha 为全局注入的 SDK
    if (window.initCustomCaptcha) {
      window.initCustomCaptcha({
        element: currentContainer,
        appId: appId,
        onSuccess: (res) => {
          if (!isDisposed && onSuccess) onSuccess(res);
        },
        onFail: (err) => {
          if (!isDisposed && onFail) onFail(err);
        }
      }, (instance) => {
        // 防止严格模式下组件卸载后回调才完成导致内存泄漏
        if (isDisposed) {
          instance.destroy?.();
          return;
        }
        instanceRef.current = instance;
      });
    }

    // 清理函数:应对组件卸载与 StrictMode 双挂载
    return () => {
      isDisposed = true;
      if (instanceRef.current) {
        instanceRef.current.destroy?.();
        instanceRef.current = null;
      }
      // 视 SDK 情况清空容器内容,防止残留冗余节点
      if (currentContainer) {
        currentContainer.innerHTML = '';
      }
    };
  }, [appId, onSuccess, onFail]);

  return (
    <div className="captcha-container">
      <div ref={containerRef} style={{ minHeight: '44px', width: '100%' }} />
    </div>
  );
});

export default CaptchaWidget;
2. 在 React 表单页面中配合使用
import React, { useState, useRef, useCallback } from 'react';
import CaptchaWidget from './CaptchaWidget';

export default function LoginForm() {
  const [username, setUsername] = useState('');
  const [ticket, setTicket] = useState('');
  const captchaControlRef = useRef(null);

  const handleSuccess = useCallback((result) => {
    setTicket(result.ticket);
  }, []);

  const handleFail = useCallback(() => {
    setTicket('');
  }, []);

  const handleSubmit = async (e) => {
    e.preventDefault();
    if (!ticket) {
      alert('请完成验证码校验');
      return;
    }

    try {
      await fakeLoginApi({ username, ticket });
      alert('登录成功');
    } catch (err) {
      // 登录失败强制重置验证码
      setTicket('');
      captchaControlRef.current?.reset();
    }
  };

  return (
    <form onSubmit={handleSubmit}>
      <input value={username} onChange={e => setUsername(e.target.value)} placeholder="账号" />
      <CaptchaWidget
        ref={captchaControlRef}
        appId="REACT_APP_001"
        onSuccess={handleSuccess}
        onFail={handleFail}
      />
      <button type="submit" disabled={!ticket}>登录</button>
    </form>
  );
}
六、高频陷阱与生产排坑指南
注意事项 1:动态脚本加载的时序竞争
如果验证码 SDK 是通过外部
如果验证码 SDK 是通过外部
<script src="https://..."> 动态引入的,经常出现组件已挂载但 SDK 脚本尚未加载完毕的情况。建议封装一个返回 Promise 的 loadScript 异步工具函数,先判断全局对象是否存在;若不存在则动态插入 script 并监听 onload,就绪后再执行实例化。
注意事项 2:服务端渲染 (SSR / Nuxt / Next.js) 报错
大部分验证码库均高度依赖
大部分验证码库均高度依赖
window 与 document 对象。在 Nuxt 3 中应使用 <ClientOnly> 标签包裹或在代码中判断 process.client;在 Next.js 中应使用 next/dynamic 进行动态引入并设置 { ssr: false },否则服务端构建时会直接抛出未定义异常。
注意事项 3:前端放行与安全本质
前端从来没有真正意义上的安全验证。 客户端的
前端从来没有真正意义上的安全验证。 客户端的
onSuccess 回调只能作为界面状态转换(如允许点击登录按钮)的依据,决不能将前端的成功当做业务放行信号。每次人机验证成功后生成的票据(Ticket/Token)必须随业务参数一同发送至后端,由业务服务器向验证服务中心发起二次验签接口,确认票据有效且未被重放后,方可完成敏感操作。
七、总结与上线前检查清单
在前端框架中集成验证码,重在“管好生命周期”与“把控数据闭环”。完成开发后,可通过以下全景规范检查清单进行逐一核对。
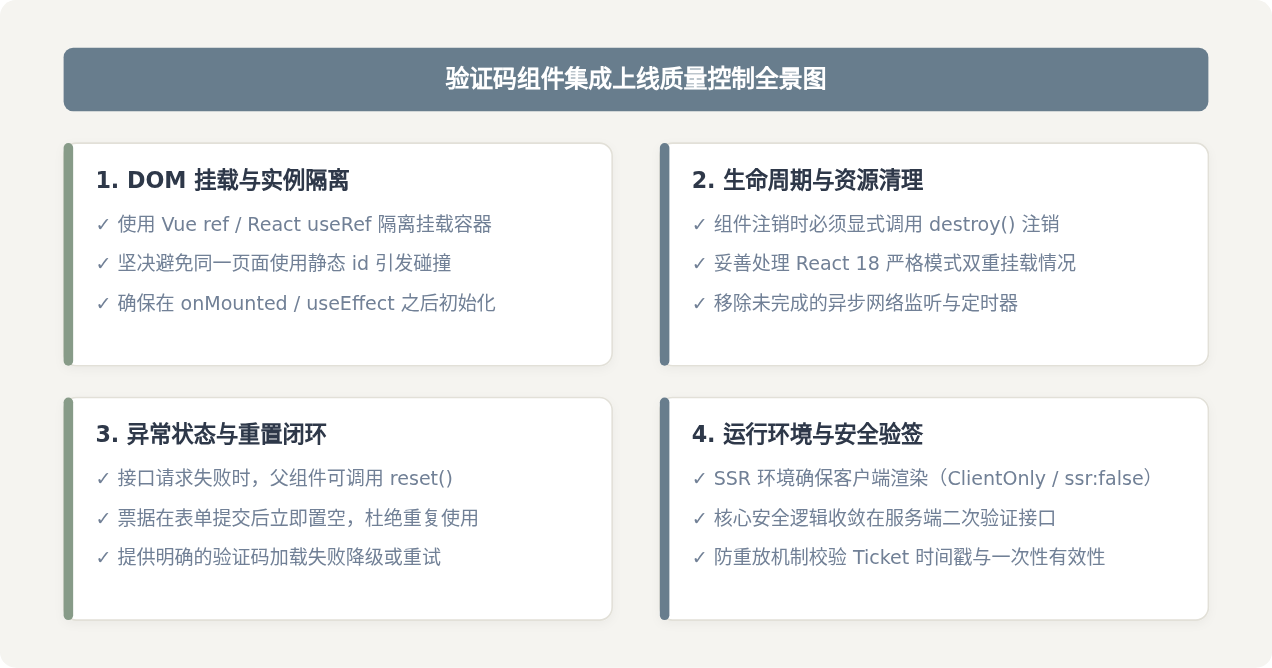
图 4:Vue / React 验证码组件工程化集成自检清单
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章