

深入解析网页JavaScript无法直接调用并执行本地.exe可执行文件的底层原因,剖析浏览器沙箱模型、进程权限隔离机制,以及需要与本地程序交互时的合法通信替代方案。
为什么浏览器JS不能直接执行exe文件
作者:白露
时间:2026-11-19
浏览:373
文章目录
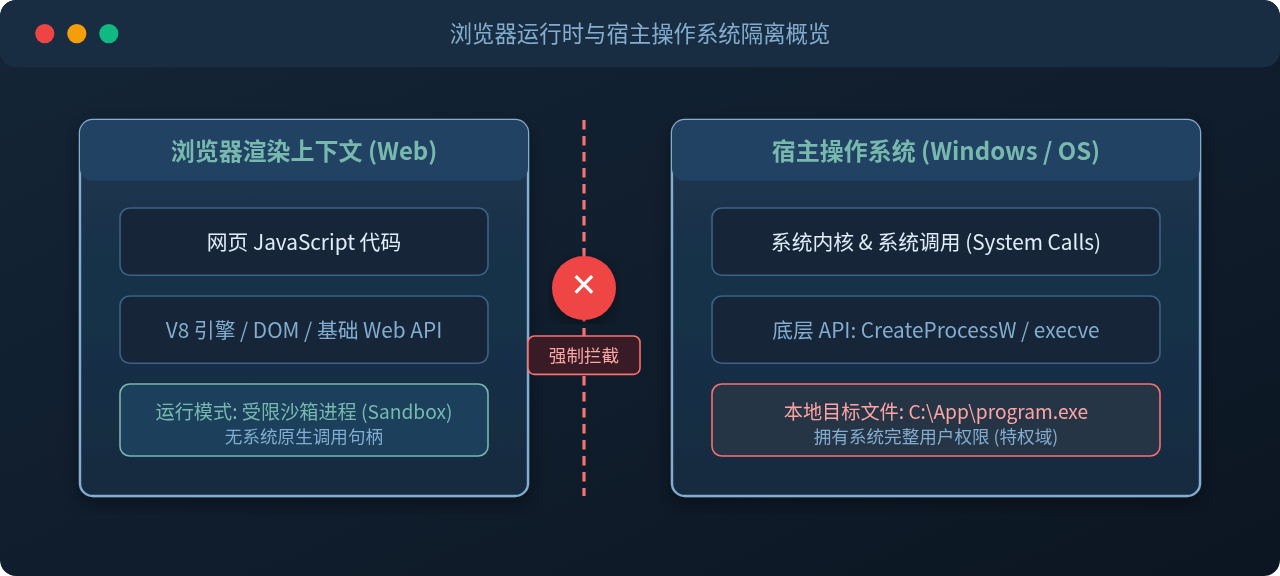
核心答案:网页环境中的 JavaScript 之所以无法直接调用或执行操作系统本地的
.exe 文件,是因为现代浏览器建立在“零信任外部代码”的核心安全哲学之上。浏览器通过严格的进程沙箱隔离(Sandbox)与受限用户态权限,在操作系统内核与网页脚本之间筑起了坚实壁垒,彻底切断了网页直接发起进程派生系统调用的任何途径。
一、一个真实的开发场景:为什么代码无效?
假设你正在为企业内部开发一套考勤或工单网页,业务部门提出一个需求:“用户在网页中点击‘启动打印工具’按钮时,希望能够自动运行安装在本地电脑上的 C:\Tools\printer_helper.exe,免去人工在桌面上寻找快捷方式的步骤。”
初次接触此类需求的开发者,通常会尝试在前端编写类似如下的代码:
// 尝试1:通过 window.open 打开本地路径
function launchExe() {
    window.open("file:///C:/Tools/printer_helper.exe");
}

// 尝试2:通过创建 a 标签触发点击
function triggerDownload() {
    const link = document.createElement("a");
    link.href = "file:///C:/Tools/printer_helper.exe";
    link.click();
}
当这段代码在 Chrome、Edge 或 Firefox 等现代浏览器中执行时,会观察到明确的失败现象:
- 浏览器控制台直接打印安全错误警告:
Not allowed to load local resource: file:///C:/...; - 即使部分通过 HTTP 协议下发的
.exe链接被触发,浏览器也只会弹出“文件下载/保存”对话框,绝对不会在后台直接启动该程序并分配进程; - 前端 JavaScript 内部根本不存在类似于
system()、exec()或createProcess()的原生 API。
这并不是某个浏览器的临时限制,而是现代万维网体系运转至今不可逾越的底层安全设计。
二、核心机制:浏览器沙箱模型与多进程权限隔离
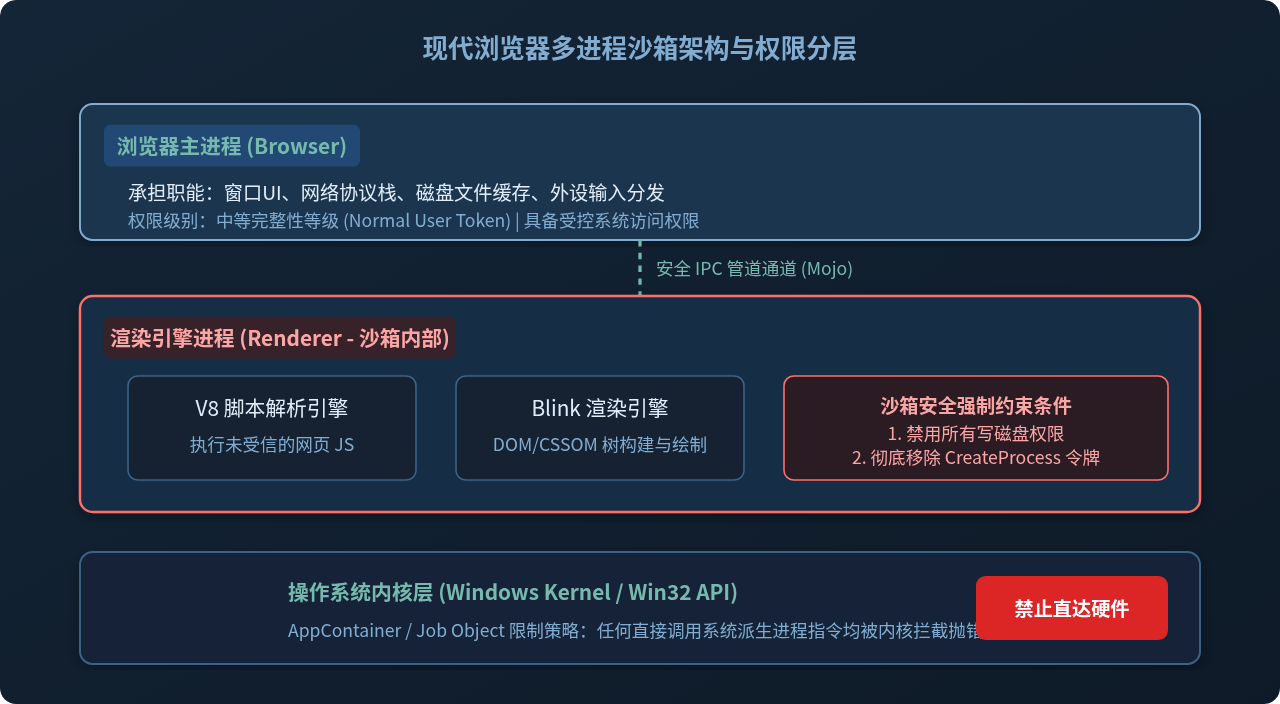
要理解为什么没有这个接口,需要深入现代浏览器的多进程架构设计。以占据市场主流地位的 Chromium 架构为例,浏览器的每个标签页并不是直接在用户的操作系统中直接运行代码,而是被严格关押在一个高度隔离的沙箱进程(Sandbox Process)中。
1. 进程特权降级与受限访问令牌
在 Windows 环境下,浏览器渲染进程启动时,会被系统打上受限令牌(Restricted Token)。这个令牌剥离了大部分用户特权(例如 SeDebugPrivilege、管理网络配置、加载驱动等),并将进程完整性级别(Integrity Level)降至最低的“Low Integrity”。这意味着:
- 该进程无法向普通用户级别的目录(如
Program Files、Windows\System32)写入任何内容; - 进程句柄表中根本没有打开其他进程并注入线程的权限;
- 即使渲染进程崩溃或被恶意代码利用内存溢出攻破,执行流依然被死死困在沙箱边界内部。
2. 系统调用的物理剥离
在 Linux 和 macOS 上,浏览器分别依赖 seccomp-bpf 和 Seatbelt / App Sandbox 机制。沙箱进程进入主循环前,会向操作系统内核下达一份不可逆的过滤清单:只要本进程发起 execve(派生并替换新进程)、fork 等敏感系统调用,操作系统内核会在指令层面直接向进程发送 SIGSYS 信号将其当场强制终结。
三、运行边界对比:为什么 Node.js 可以,而浏览器 JS 不行?
很多初学者容易将 ECMAScript 规范与执行宿主(Host Environment)混淆。JavaScript 本身只是一门脚本语言标准,它能否操控本地程序,完全取决于它运行在什么宿主引擎中。
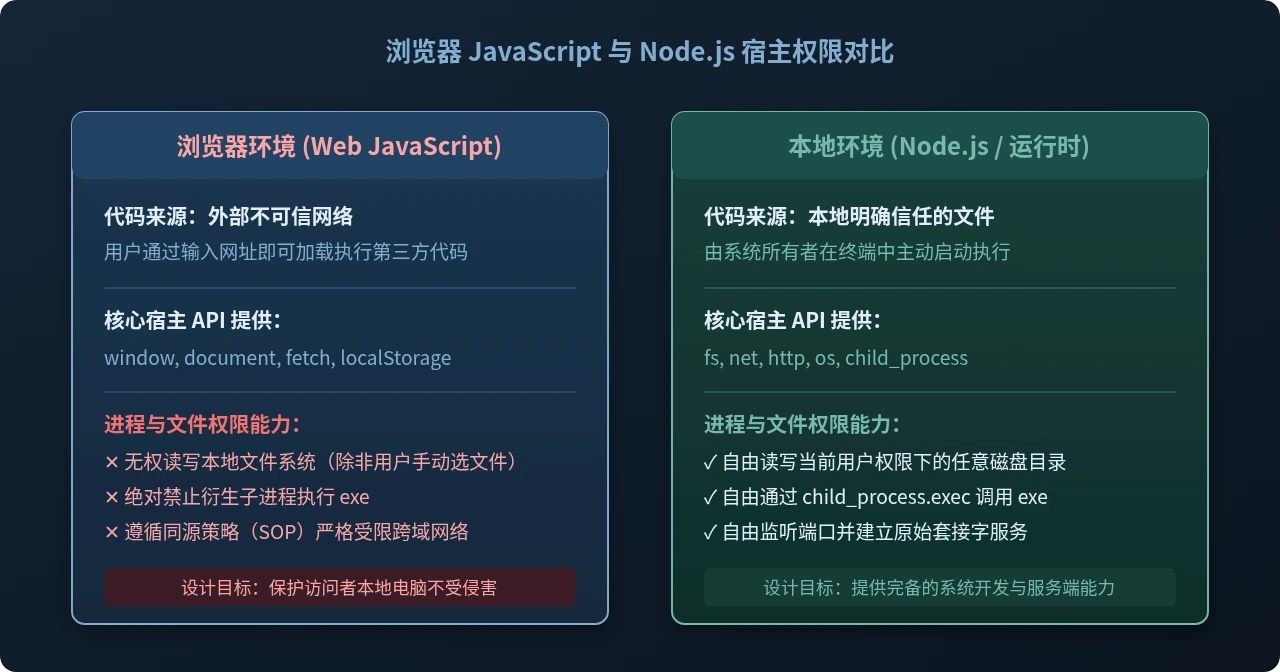
如下所示,在 Node.js 环境下,因为代码是由用户在终端直接运行的,所以完全有权执行可执行文件:
// 仅在 Node.js 或 Electron 主进程等可信环境下运行有效
const { execFile } = require("child_process");

execFile("C:\\Tools\\printer_helper.exe", ["--auto-print"], (error, stdout, stderr) => {
    if (error) {
        console.error("执行失败:", error);
        return;
    }
    console.log("执行结果:", stdout);
});
而在浏览器中,你所访问的每一个页面本质上都是一个“远程不受信代码执行器”。试想:如果浏览器的 JS 能够直接启动 .exe,那么任何人只要搭建一个恶意网站,放上一行执行勒索软件或格式化磁盘的代码,全球数以亿计的网民只要点开一个网页链接,其本地电脑就会瞬间沦陷。万维网的生态基石就是建立在“只读安全、互不侵犯”的基础之上的。
四、历史教训:ActiveX 控件的覆灭
历史上并非没有“允许网页运行本地程序”的先例。在上世纪末至本世纪初,微软的 Internet Explorer 曾大力推广 ActiveX 控件技术。
在旧版 IE 中,网页可以通过如下方式直接创建本地 COM 对象并执行指令:
// 已被彻底废弃且极度危险的历史遗留代码 (仅限 IE + ActiveX)
var shell = new ActiveXObject("WScript.Shell");
shell.Run("calc.exe");
历史隐患:ActiveX 赋予了网页过大的本地权限。尽管它设计了数字证书与安全级别弹窗,但在实际使用中,黑客频繁利用诱导弹窗、代码签名盗用及缓冲区溢出漏洞,让大量用户的电脑在打开网页的瞬间被植入木马病毒。随着 Web 标准的规范化,ActiveX 以及后来的 Flash、Java Applet 等具有底层穿透能力的插件技术,已被现代浏览器全线淘汰。
五、合法需求:网页如何安全联动本地可执行程序?
在实际企业应用中,“从网页端拉起本地客户端程序”确实属于合理诉求(例如腾讯会议客户端唤醒、百度网盘客户端唤起、医疗外设读卡器驱动联动等)。现代 Web 标准为此提供了清晰、合规且安全的替代方案。
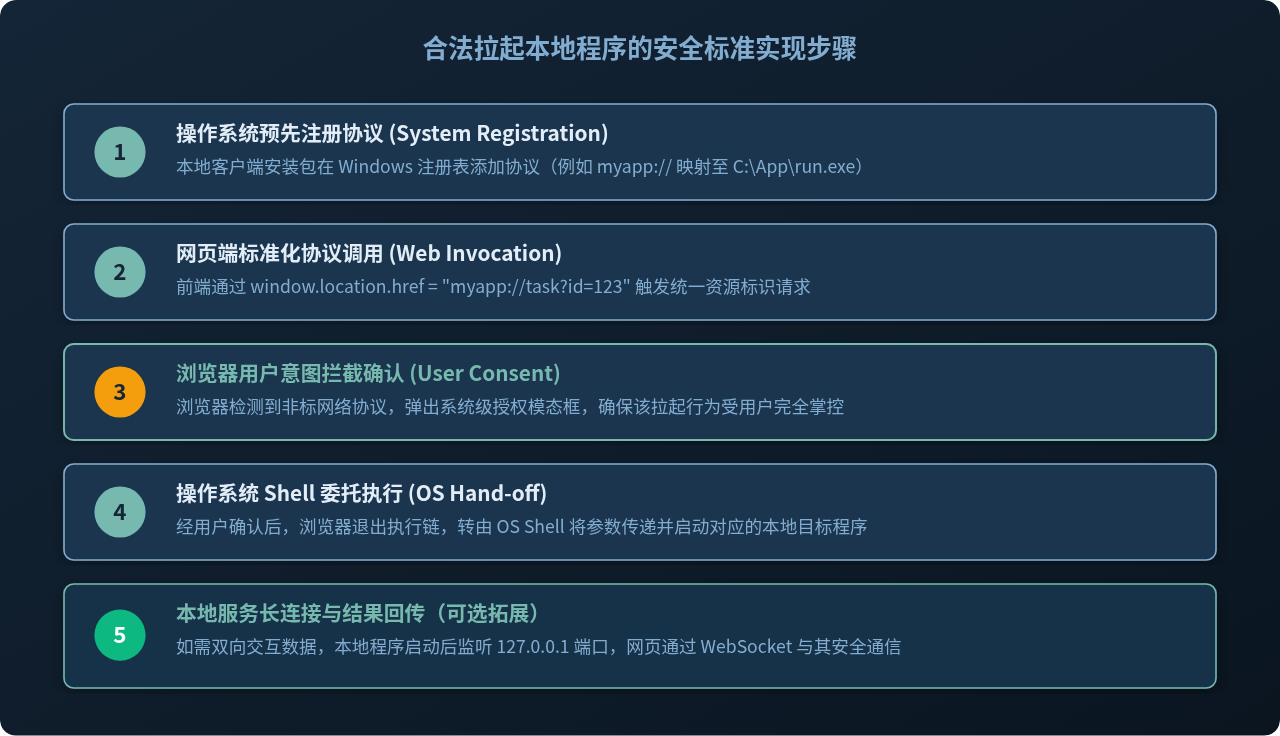
方案 1:自定义 URL 协议(Custom URL Scheme)
这是目前最广泛应用的方案。在用户的电脑中安装本地客户端时,安装程序向操作系统注册一个专门的 URL 协议头。
例如,在 Windows 注册表中配置:
Windows Registry Editor Version 5.00

[HKEY_CLASSES_ROOT\myprinter]
@="URL:MyPrinter Protocol"
"URL Protocol"=""

[HKEY_CLASSES_ROOT\myprinter\shell\open\command]
@="\"C:\\Tools\\printer_helper.exe\" \"%1\""
注册完成后,网页端只需调用普通的跳转链接即可触发启动:
// 网页端安全触发
function openLocalPrinter(documentId) {
    // 携带业务参数
    window.location.href = `myprinter://print?docId=${documentId}`;
}安全机制:此时由操作系统负责寻找已注册的程序并运行,同时现代浏览器会在拉起前弹出系统确认框(“是否打开相应应用程序?”),绝不容许静默启动。
方案 2:本地守护进程(Localhost WebSocket / HTTP Server)
如果网页不仅需要启动 exe,还需要频繁双向交换数据(例如收银台刷卡机、高拍仪连续扫描上传),业内普遍采用本地常驻后台服务方案:
- 用户安装本地硬件驱动时,同时随附启动一个常驻托盘服务;
- 该服务在本地监听专用回环地址(如
http://127.0.0.1:18080或ws://127.0.0.1:18081); - 网页端 JS 通过标准
fetch()或new WebSocket()向本地地址发送指令并接收扫描数据。
方案 3:封装为桌面端外壳(Electron / Tauri)
如果该 Web 系统本身就是专门服务于局域网或内部员工的重度业务系统,且高度依赖各类本地 .exe 脚本与底层硬件,那么最佳架构是将网页包装为桌面客户端:
- 使用 Electron 或 Tauri 作为宿主外壳;
- 界面层依然使用熟悉的 HTML / CSS / Vue / React 编写;
- 底层的 Node.js / Rust 后台主进程通过 IPC 接收界面请求,由后台主进程负责安全调用
child_process运行对应的.exe文件。
六、方案选型与安全原则总结
面对不同的业务诉求,如何选择恰当的架构方案?可参考下方的选型决策模型:
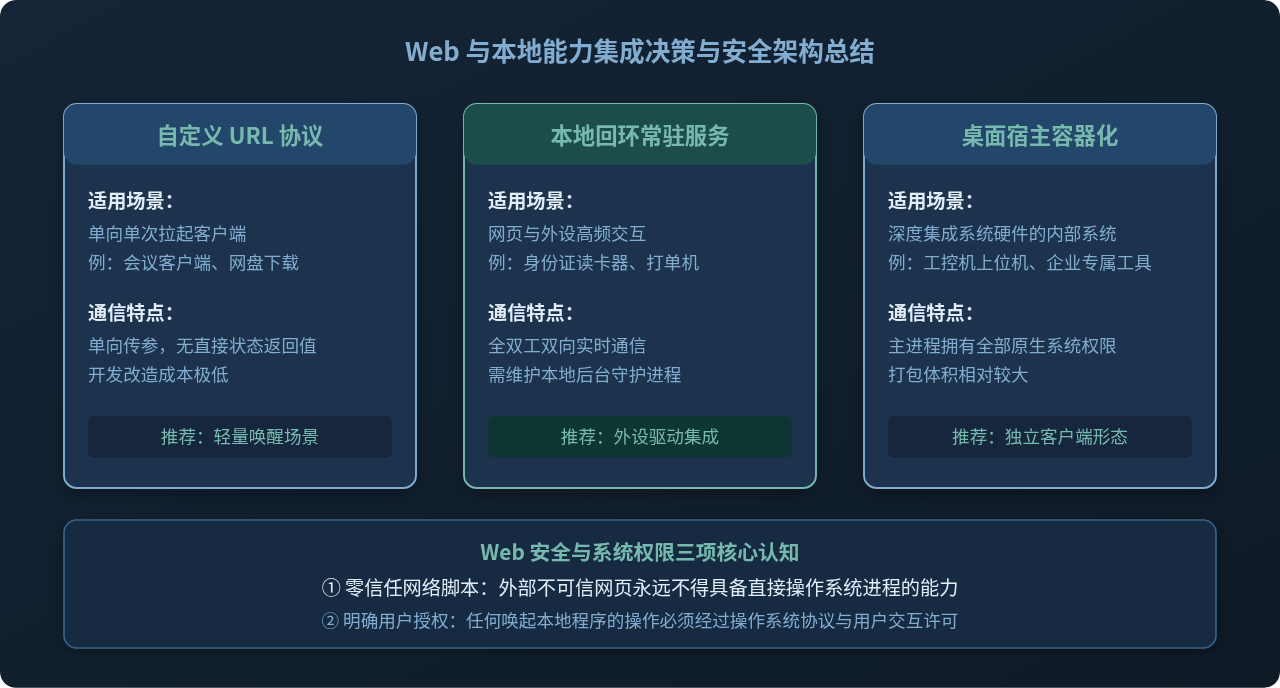
要点结语:“浏览器 JS 无法直接执行 exe 文件”不是浏览器的功能缺陷,而是一项经过数十次安全迭代、守护万维网运转的核心安全设计。在面对实际业务需求时,切勿试图寻找或利用浏览器漏洞绕过沙箱,而应采用“自定义 URL 协议”或“本地服务长连接”等标准方式,在保障系统安全的前提下完成业务落地。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章