

详细讲解前端JavaScript环境中使用CryptoJS进行AES对称加密的完整实现流程,涵盖依赖引入、密钥与IV处理、模式填充选择、加解密代码实现及跨语言对接避坑指南。
前端JS使用CryptoJS实现AES加密的完整步骤
作者:霁月
时间:2026-11-18
浏览:326
文章目录
前端密码学
核心库:CryptoJS
加密算法:AES-CBC-PKCS7
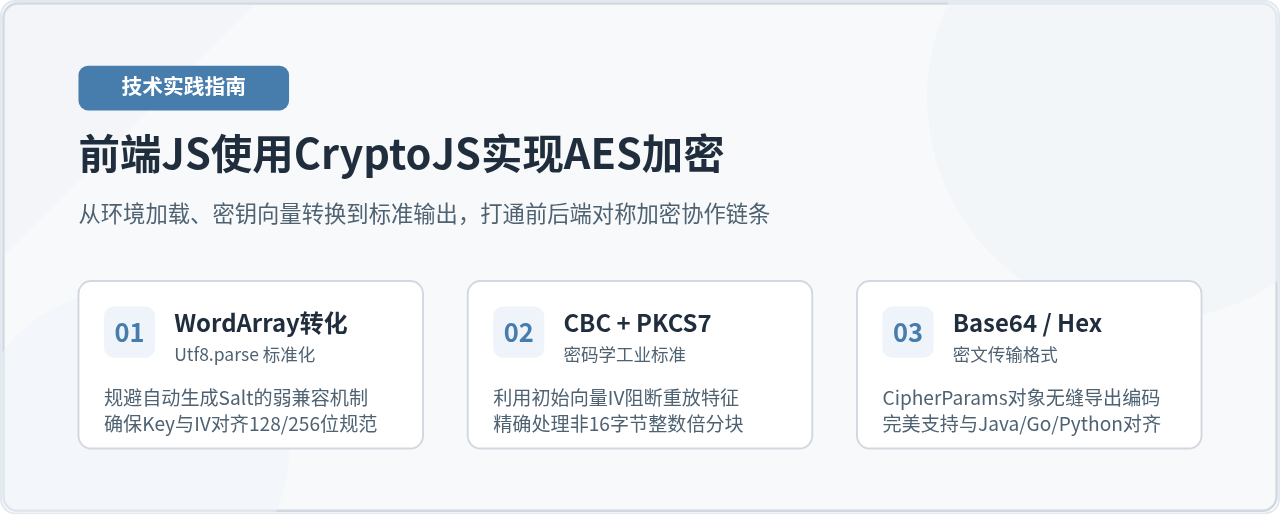
在前端应用与后端接口进行敏感数据交互时,AES(高级加密标准)是对称加密领域的首选方案。要在浏览器端使用 JavaScript 实现标准 AES 加密,核心在于引入成熟的密码学库 CryptoJS,将字符串形式的明文、密钥与初始向量(IV)统一转化为 WordArray 内部对象,选定与后端对齐的加密模式(如 CBC)和填充机制(如 PKCS#7),最后将生成的二进制密文格式化为 Base64 或 Hex 字符串输出。本文通过具体操作步骤、完整示例代码与核心排坑要点,拆解这一全流程。
一、准备工作:引入 CryptoJS 库
CryptoJS 是一个广泛使用的 JavaScript 密码学算法库。在前端工程中,你可以根据项目的构建形式选择通过包管理器安装,或在原生 HTML 页面中通过 CDN 脚本标签直接引入。
1. 工程化项目(Vue / React / Webpack / Vite)
在基于 Node.js 构建工具的现代前端工程中,通过 npm 或 yarn 安装 crypto-js 依赖:
npm install crypto-js
# 或者使用 yarn
yarn add crypto-js
在需要调用加密的模块中按需或全量导入:
// 全量导入
import CryptoJS from 'crypto-js';

// 或按需导入具体模块(优化打包体积)
import AES from 'crypto-js/aes';
import Utf8 from 'crypto-js/enc-utf8';
import Base64 from 'crypto-js/enc-base64';
import Pkcs7 from 'crypto-js/pad-pkcs7';
import CBC from 'crypto-js/mode-cbc';
2. 静态页面(CDN 引入)
如果是在没有打包工具的原生 HTML 页面中使用,可以在 <head> 或 <body> 底部通过 CDN 加载编译好的单文件版本:
<!-- 引入官方发布的 CryptoJS 完整版脚本 -->
<script src="https://cdnjs.cloudflare.com/ajax/libs/crypto-js/4.2.0/crypto-js.min.js"></script>
<script>
  // 引入后全局挂载 window.CryptoJS 对象
  console.log("CryptoJS Version:", CryptoJS.version); // 示例输出检查可用性
</script>
二、核心操作步骤:实现 AES-CBC 加密
完成库的引入后,实现标准的 AES 加密通常分为五个连续步骤。下图展示了从原始字符串到最终网络传输密文的数据流动路径与操作顺序:
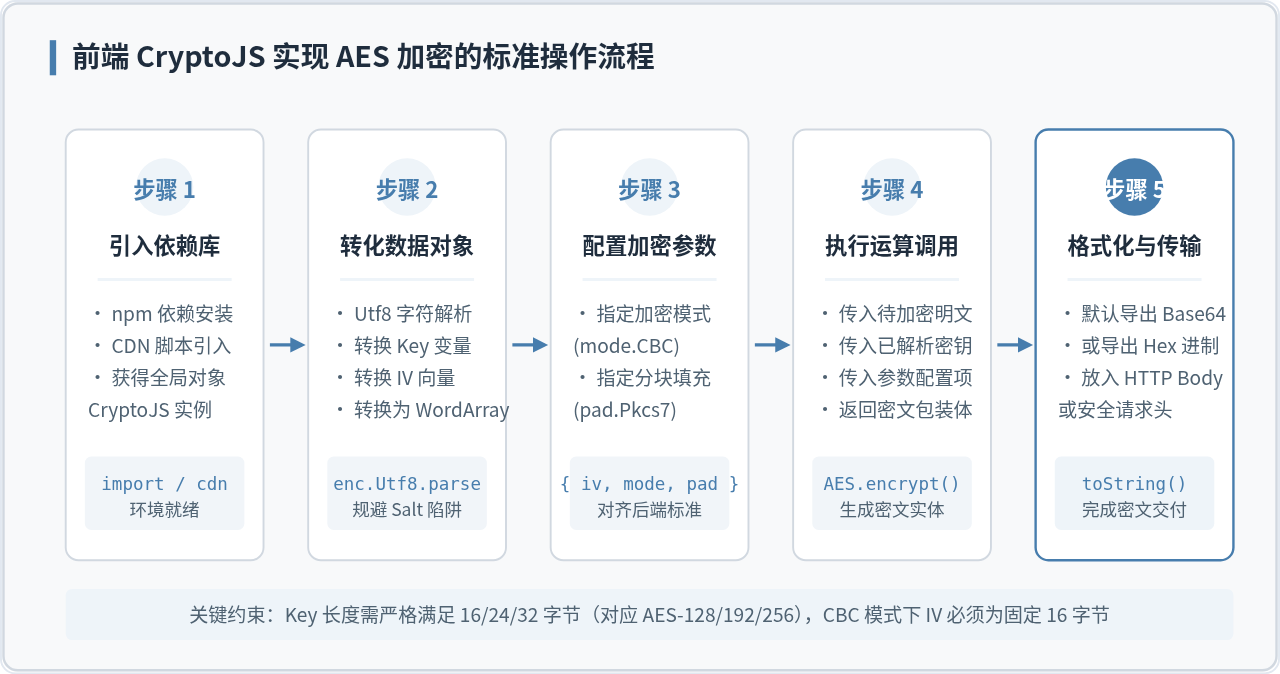
步骤一:定义并解析密钥(Key)与初始向量(IV)
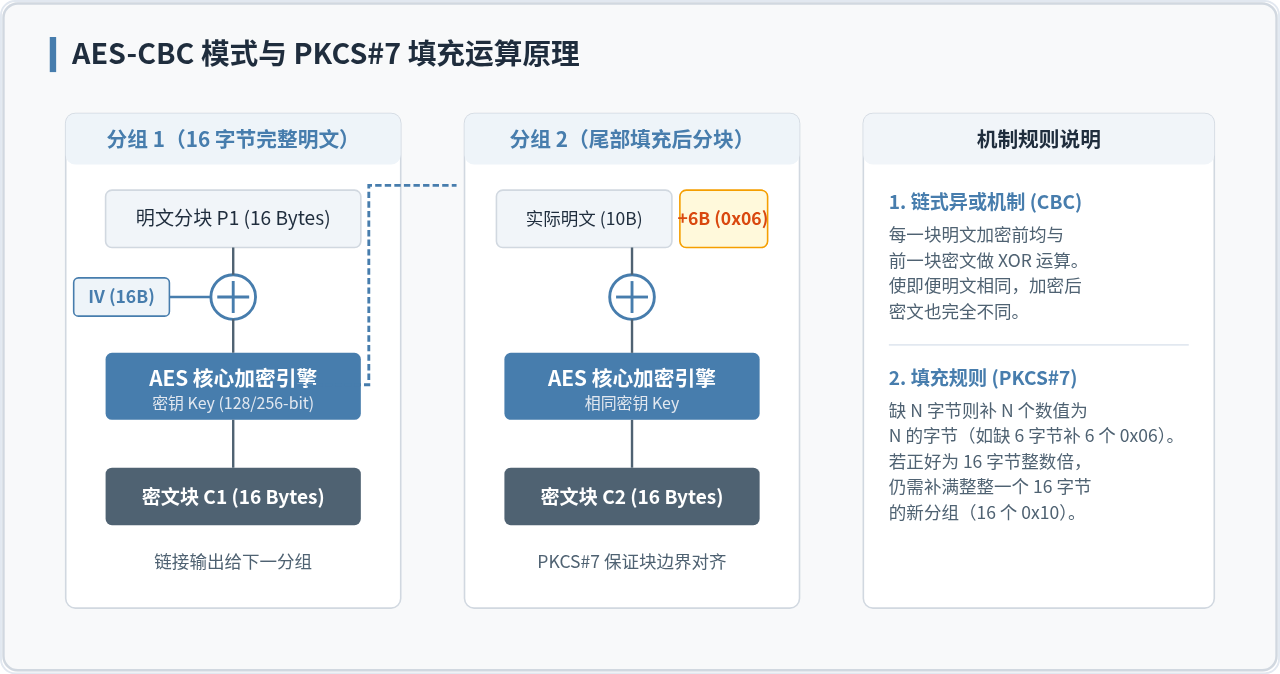
AES 属于分组加密算法,分组长度恒定为 128 位(即 16 字节)。因此:
- 密钥长度(Key):必须是 16 字节(128位)、24 字节(192位)或 32 字节(256位)。最常用的是 16 字节的 AES-128。
- 初始向量(IV):在 CBC 模式下,IV 用于与第一个明文分组进行异或运算,长度必须且只能是 16 字节。
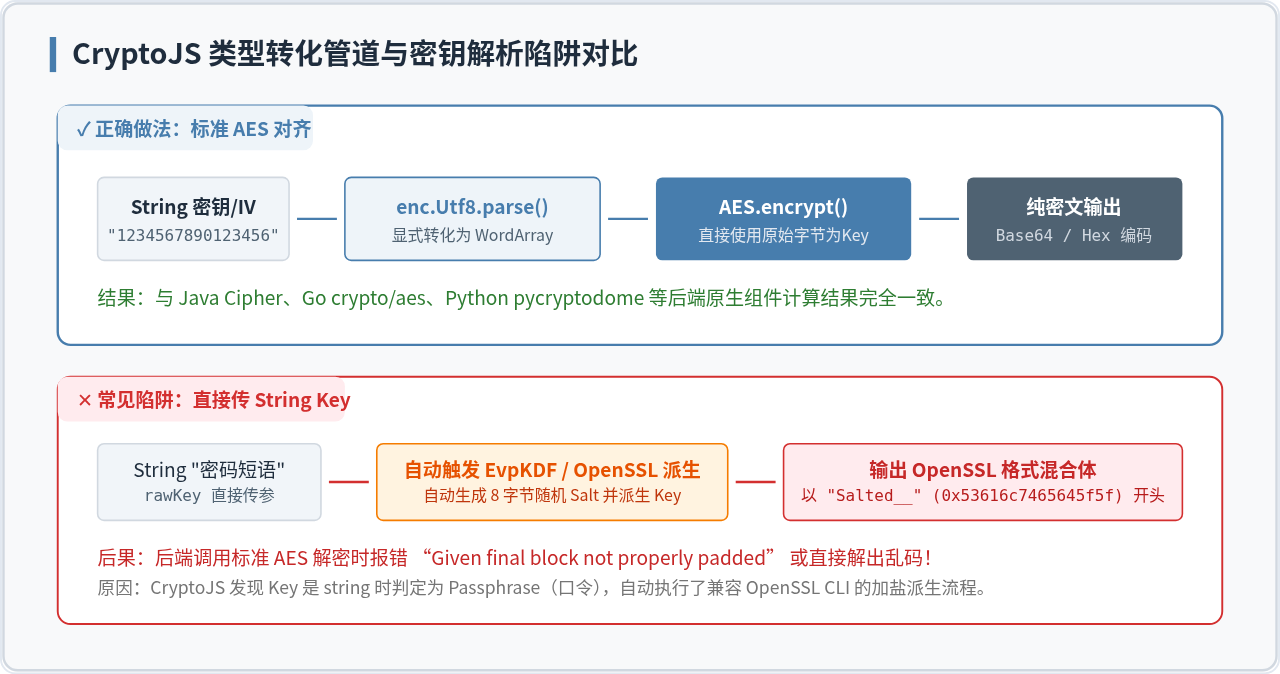
在 JS 中,不能直接将纯字符串传给加密方法,必须先通过 CryptoJS.enc.Utf8.parse() 转为内部的 WordArray 对象:
// 定义 16 字节(16 个 ASCII 字符)的密钥与 IV
const rawKey = "1234567890123456"; // 16 字节密钥
const rawIv  = "abcdef0123456789"; // 16 字节初始向量

// 将字符串转为 WordArray 字节对象
const key = CryptoJS.enc.Utf8.parse(rawKey);
const iv = CryptoJS.enc.Utf8.parse(rawIv);
步骤二:选择加密模式(Mode)与填充方案(Padding)
对称加密需要解决两件事:多个分组如何串联(模式),以及最后一个分组不足 16 字节时如何补齐(填充)。
- 模式推荐:首选
CryptoJS.mode.CBC(密码分组链接模式)。不要使用ECB模式,因为 ECB 不使用 IV,相同的明文块总是生成相同的密文块,存在模式泄露风险。 - 填充推荐:首选
CryptoJS.pad.Pkcs7。由于 Java、Go、Python 等后端语言的标准库广泛默认采用 PKCS#5 或 PKCS#7(在 16 字节分组下两者的填充字节完全一致),选用 PKCS7 能够保证跨语言无缝解密。
步骤三:调用 AES.encrypt 执行加密
加密调用的语法结构如下:
const encrypted = CryptoJS.AES.encrypt(plainText, key, {
    iv: iv,
    mode: CryptoJS.mode.CBC,
    padding: CryptoJS.pad.Pkcs7
});
这里的 encrypted 并不是普通字符串,而是一个 CipherParams 对象,它封装了密文的二进制数据(ciphertext)、盐(salt)、IV 等属性。
步骤四:输出指定编码格式的密文
前端通常需要将二进制密文转化为可打印的字符串以便在 JSON 或 URL 中传输。最常用的有两种编码:
- Base64 字符串(最常见):直接调用
encrypted.toString()或encrypted.ciphertext.toString(CryptoJS.enc.Base64)。 - Hex(十六进制)字符串:调用
encrypted.ciphertext.toString(CryptoJS.enc.Hex)。
三、CryptoJS 数据流转与关键避坑点
在使用 CryptoJS 时,开发者最常踩的坑是直接将普通字符串作为密钥传入。理解 CryptoJS 的数据类型体系有助于彻底避免该问题:
四、完整可运行代码示例
下面是一个封装好的加解密模块。代码包含标准加密、解密及自我验证过程,可在浏览器控制台或 Node.js 环境直接运行验证:
/**
 * AES-128-CBC 加密与解密工具类封装
 */
const AESCrypto = {
    // 默认配置:16 字节密钥与 16 字节初始向量
    DEFAULT_KEY: "1234567890123456",
    DEFAULT_IV:  "abcdef0123456789",

    /**
     * AES 加密方法
     * @param {string} plainText 待加密的明文字符串
     * @param {string} keyStr 16/24/32 字节密钥字符串
     * @param {string} ivStr 16 字节 IV 字符串
     * @returns {string} Base64 格式的密文字符串
     */
    encrypt(plainText, keyStr = this.DEFAULT_KEY, ivStr = this.DEFAULT_IV) {
        // 1. 将输入数据转换为 WordArray
        const key = CryptoJS.enc.Utf8.parse(keyStr);
        const iv  = CryptoJS.enc.Utf8.parse(ivStr);
        const src = CryptoJS.enc.Utf8.parse(plainText);

        // 2. 调用 AES 加密
        const encrypted = CryptoJS.AES.encrypt(src, key, {
            iv: iv,
            mode: CryptoJS.mode.CBC,
            padding: CryptoJS.pad.Pkcs7
        });

        // 3. 返回 Base64 编码字符串
        return encrypted.toString();
    },

    /**
     * AES 解密方法
     * @param {string} cipherTextBase64 Base64 格式密文
     * @param {string} keyStr 密钥字符串
     * @param {string} ivStr IV 字符串
     * @returns {string} 解密后的原始明文字符串
     */
    decrypt(cipherTextBase64, keyStr = this.DEFAULT_KEY, ivStr = this.DEFAULT_IV) {
        const key = CryptoJS.enc.Utf8.parse(keyStr);
        const iv  = CryptoJS.enc.Utf8.parse(ivStr);

        // 调用 AES 解密,传入 Base64 密文字符串
        const decrypted = CryptoJS.AES.decrypt(cipherTextBase64, key, {
            iv: iv,
            mode: CryptoJS.mode.CBC,
            padding: CryptoJS.pad.Pkcs7
        });

        // 解密结果以 Utf8 格式导出还原为明文
        return decrypted.toString(CryptoJS.enc.Utf8);
    }
};

// ==================== 运行测试与结果验证 ====================
const testMessage = "Hello, 前端 AES 加密测试!";
console.log("【1】原始明文:", testMessage);

// 执行加密
const cipherResult = AESCrypto.encrypt(testMessage);
console.log("【2】加密后密文(Base64):", cipherResult);
// 示例输出: 类似 "X9m1gA...=="

// 执行解密
const decryptedResult = AESCrypto.decrypt(cipherResult);
console.log("【3】解密还原结果:", decryptedResult);

// 一致性校验
const isMatch = (testMessage === decryptedResult);
console.log("【4】加解密一致性验证:", isMatch ? "通过 (SUCCESS)" : "失败 (FAILED)");
注意:如果需要输出 16 进制(Hex)格式的密文,只需将加密函数中的
return encrypted.toString(); 替换为 return encrypted.ciphertext.toString(CryptoJS.enc.Hex); 即可。在解密时,需先使用 CryptoJS.enc.Hex.parse(hexString) 还原为字节流。
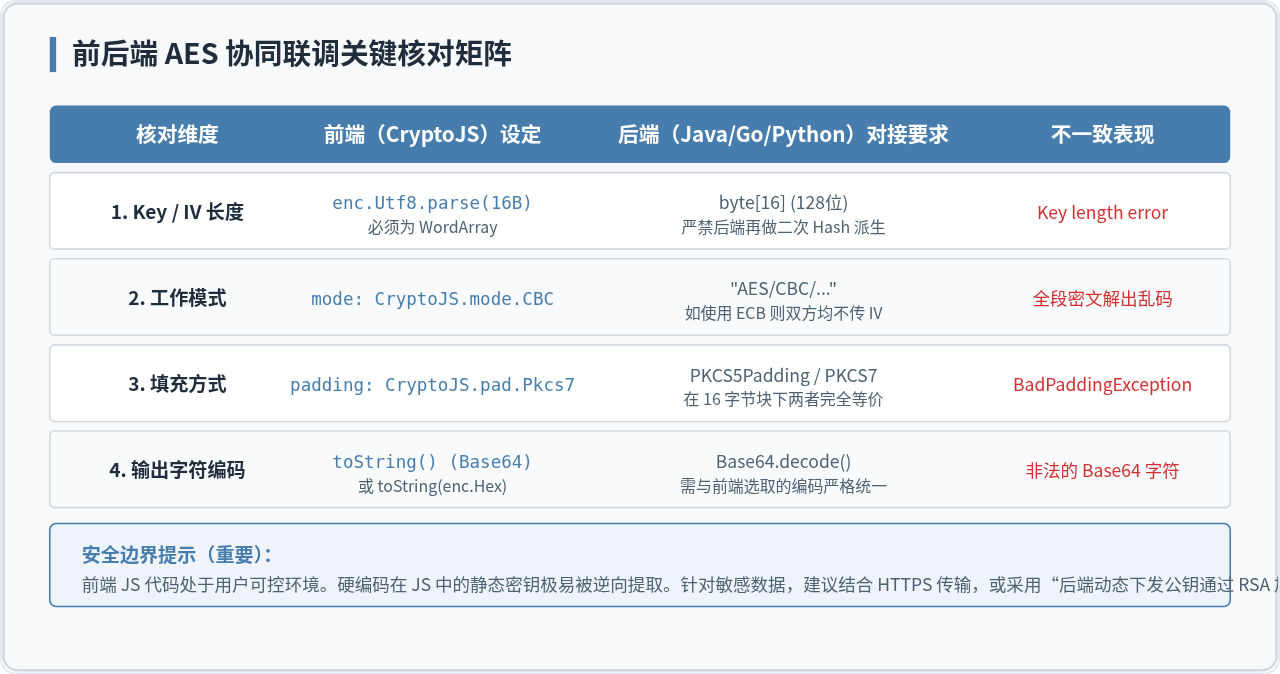
五、前后端联调五项核对清单与安全边界
前端与后端(Java / Spring Boot、Go、Python Django/FastAPI、Node.js)进行 AES 联调出现解密失败时,问题几乎全部集中在以下 5 个维度的不一致上:
前端对称加密的客观安全局限
很多开发者误以为“前端做了 AES 加密,数据就绝对安全了”。在架构设计中必须明确以下客观约束:
- 前端没有绝对秘密:如果将
Key和IV作为静态常量直接写在前端 JS 代码中,任何用户都可以通过浏览器的开发者工具(F12)或抓包工具直接断点提取密钥。这种加密仅能防范基础爬虫和明文网络窃听,无法防范恶意客户端。 - 推荐架构方案:
- 动态一次一密:每次登录或建立会话时,由后端动态生成临时 AES 密钥。
- 混合加密(RSA + AES):前端每次发送数据前,随机生成一个唯一的 AES 密钥,用该密钥加密数据体;同时使用后端的 RSA 公钥加密该 AES 密钥,一并提交给后端。这样即使 JS 逻辑开源,没有后端 RSA 私钥的第三方也无法解密。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章