

详细讲解Chrome扩展Content Script读取页面全局JavaScript变量的底层原理与实用方案,涵盖Manifest V3的world: MAIN配置、DOM脚本注入、自定义事件通信以及安全防御策略。
Chrome扩展Content Script怎么读取页面全局JavaScript变量
作者:小圆点
时间:2026-11-18
浏览:163
文章目录
教程与指南
阅读时长:约 8 分钟
Chrome Extension
Manifest V3
Content Script
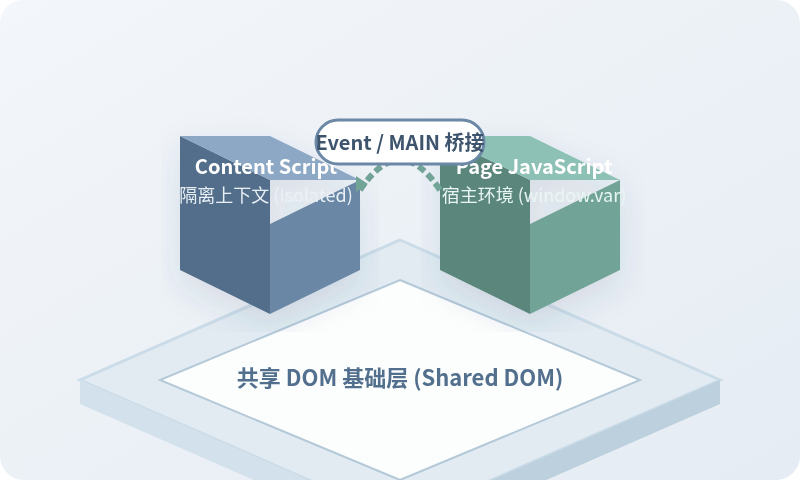
在 Chrome 扩展开发中,直接在 Content Script 里执行
window.myVar 通常只能得到 undefined。这是因为浏览器为 Content Script 设计了名为“隔离环境(Isolated World)”的沙箱机制:它与网页共享同一个真实的 DOM 树,但各自拥有独立的 JavaScript 执行上下文与全局对象。要读取网页自身定义的全局变量,目前最标准的解决路径有两个:一是在 Manifest V3 中直接为 Content Script 配置 "world": "MAIN",使其直接在主页面上下文中运行;二是当需要保留 chrome.* 扩展 API 权限时,借助向 DOM 注入页面脚本并利用 CustomEvent 事件总线跨环境传递数据。
一、为什么默认读不到:Isolated World 的隔离机制
初次开发 Chrome 扩展时,许多开发者会尝试在 Content Script 中直接访问页面全局对象,例如前端框架初始化的状态 window.__INITIAL_STATE__、第三方 SDK 挂载的实例或页面内内联脚本声明的全局变量。然而无论如何打印,这些属性在 Content Script 中均不存在。
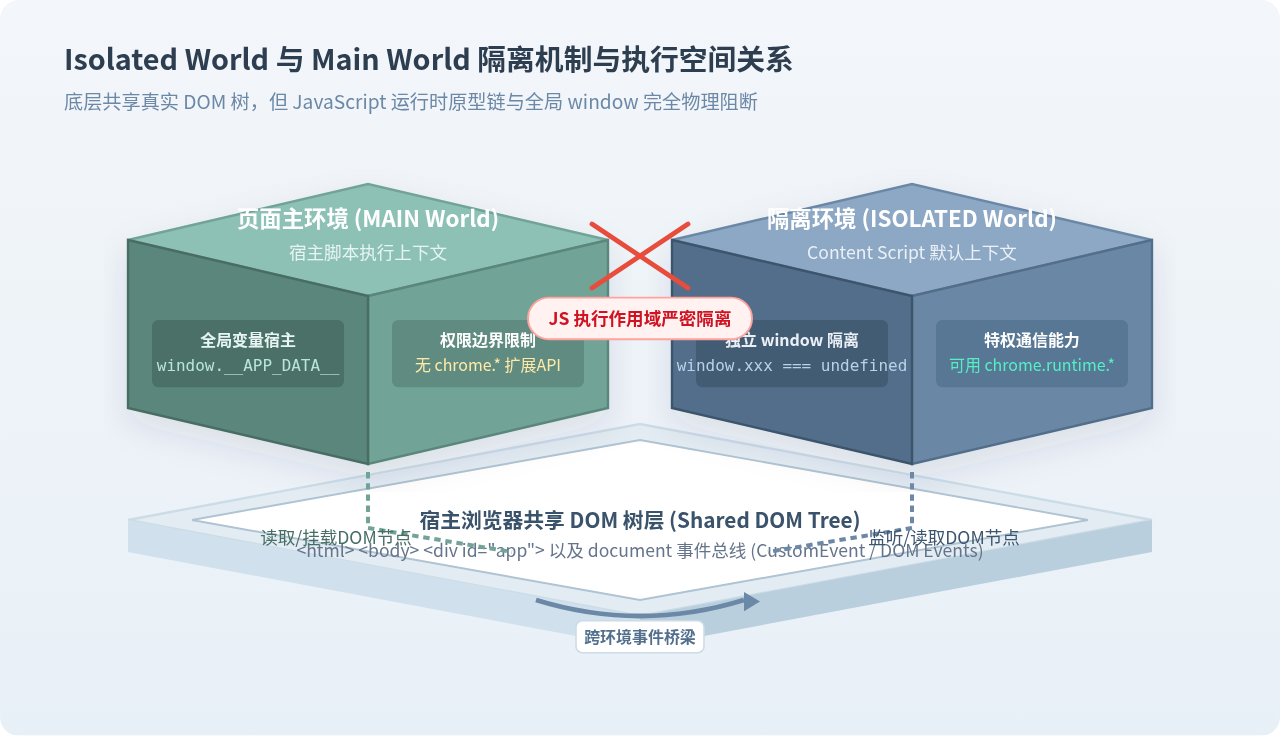
这一表现并非代码书写错误,而是 Chrome 的安全架构限制。Chrome 为每个标签页分配了不同的脚本执行空间(World):
- 主执行环境(Main World):宿主网页自身所有的
<script>、前端单页应用及第三方脚本都在此运行。页面定义的全局变量、挂载在window上的业务数据都保存在这个上下文中。 - 隔离环境(Isolated World):默认情况下,Content Script 运行在专属的隔离空间内。在这个空间中,扩展拥有独立的
window对象与内置原型链。页面无法访问扩展的代码和扩展变量,反之亦然。
关键在于,两个环境虽然隔绝了 JavaScript 运行环境,却共同映射到同一个物理 DOM 树上。这意味着两者都能看到并操作同一个 document.body,或者监听同一个 DOM 节点上的事件。这也是后续实现数据中转的核心基础。
二、方案一:Manifest V3 原生方案 —— 将脚本声明到 MAIN World
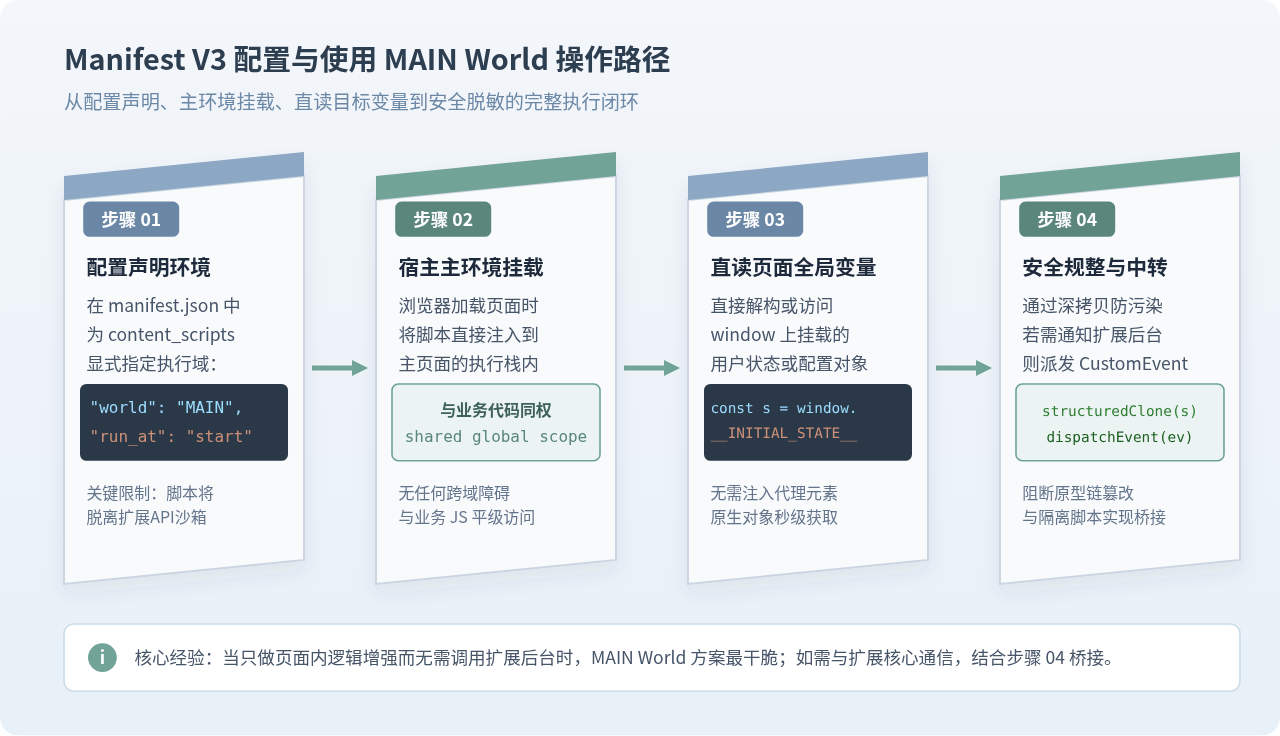
从 Chrome 111 起,Manifest V3 原生为 content_scripts 提供了 world 配置项。如果你的脚本只需要读取或修改页面全局变量,而无需在脚本内部调用特权扩展 API,这是最直接、代码量最少的方法。
1. 配置 manifest.json
在扩展清单文件的 content_scripts 数组中,为指定脚本添加 "world": "MAIN" 配置。完整的配置示例如下:
{
  "manifest_version": 3,
  "name": "Page-Variable-Reader",
  "version": "1.0.0",
  "content_scripts": [
    {
      "matches": ["https://example.com/*"],
      "js": ["main-world-script.js"],
      "world": "MAIN",
      "run_at": "document_end"
    }
  ]
}
2. 编写读取脚本(main-world-script.js)
声明为 "world": "MAIN" 的脚本将在页面的主环境中运行,因此可以直接访问宿主页面的全局属性:
// main-world-script.js
(function () {
  // 直接读取页面中挂载的全局对象或变量
  const pageState = window.__INITIAL_STATE__ || window.myGlobalConfig;

  if (pageState) {
    console.log("成功读取页面全局变量:", pageState);
    // 可在主环境中直接调用页面定义的方法或处理数据
  } else {
    console.warn("未检测到目标全局变量,可能页面尚未初始化完成。");
  }
})();
注意事项:运行在
MAIN 环境下的脚本,无法使用大部分 chrome.* 扩展特权 API(例如 chrome.runtime.sendMessage、chrome.storage 等均不可用)。如果你既要读取页面变量,又必须把数据发送给扩展的 Background Service Worker 保存,就需要继续阅读下文的“双向事件桥梁”方案。
三、方案二:双向桥梁 —— 动态注入脚本与 CustomEvent 通信
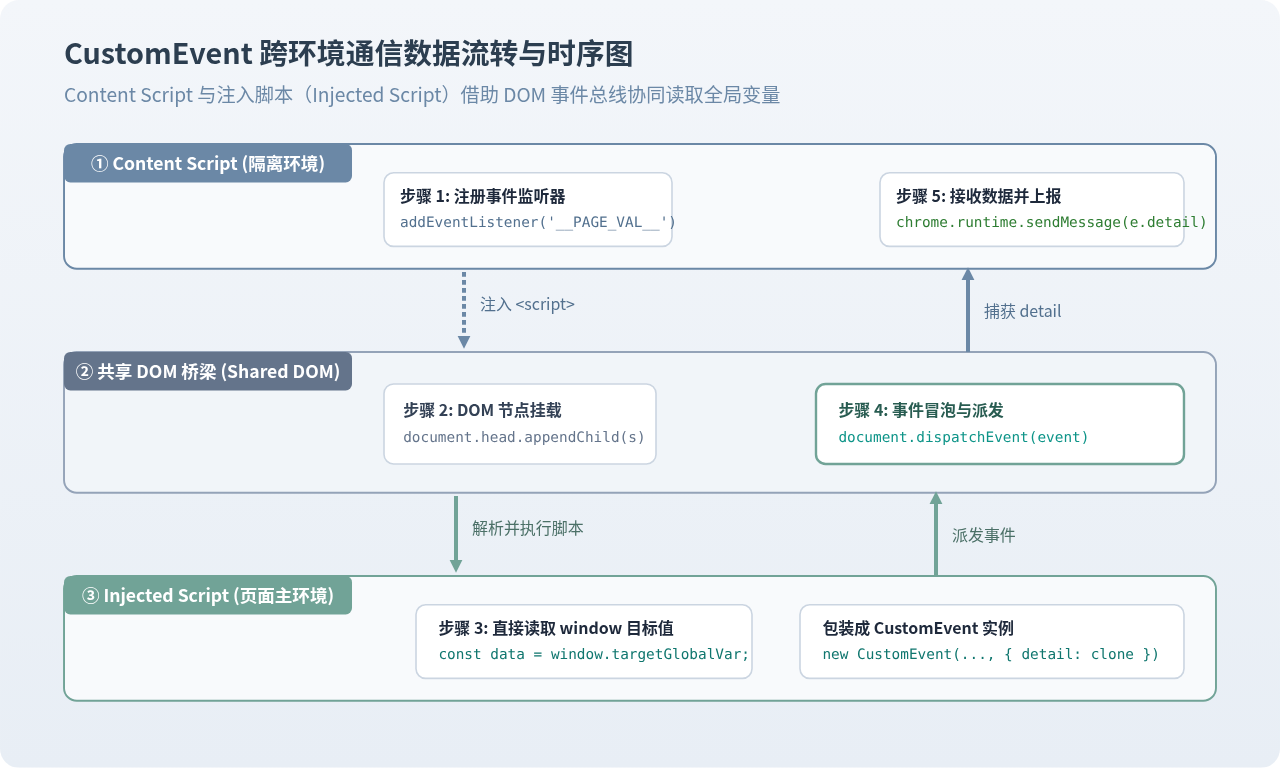
当业务逻辑既需要读取页面的 window.myVar,又需要调用 chrome.runtime.sendMessage() 将数据传递给扩展后台时,单一环境往往难以满足需求。此时的标准解法是:让默认的 Isolated Content Script 作为协调者,向 DOM 中动态插入一段运行在 Main World 的轻量脚本,两者通过 CustomEvent 进行跨环境数据交换。
1. 整体流转过程
- Content Script 在
document上注册自定义事件监听器。 - Content Script 动态创建
<script>标签注入到页面中。 - 注入的脚本在主环境中执行,直接读取目标全局变量。
- 注入脚本通过
document.dispatchEvent(new CustomEvent(...))派发事件将变量回传。 - Content Script 捕获事件,提取
event.detail数据,并通过chrome.runtime.sendMessage送往后台,最后移除注入的临时脚本节点。
2. 完整实现代码
首先在 manifest.json 中声明 Content Script 以及允许页面访问的内嵌资源:
{
  "manifest_version": 3,
  "name": "Cross-World-Bridge",
  "version": "1.0.0",
  "content_scripts": [
    {
      "matches": ["https://example.com/*"],
      "js": ["content-bridge.js"],
      "run_at": "document_end"
    }
  ],
  "web_accessible_resources": [
    {
      "resources": ["injected.js"],
      "matches": ["https://example.com/*"]
    }
  ]
}
编写运行在隔离环境中的 content-bridge.js:
// content-bridge.js (运行在 ISOLATED 默认隔离环境)
(function () {
  const EVENT_NAME = "__READ_PAGE_VARIABLE_EVENT__";

  // 1. 监听来自主页面的回传事件
  document.addEventListener(EVENT_NAME, function (event) {
    const receivedData = event.detail;
    console.log("[Content Script] 成功捕获页面数据:", receivedData);

    // 2. 将数据发送至扩展后台 Service Worker
    chrome.runtime.sendMessage({
      type: "PAGE_DATA_CAPTURED",
      payload: receivedData
    }, (response) => {
      console.log("[Content Script] 后台响应:", response);
    });
  }, { once: true }); // 单次触发监听

  // 3. 动态向 DOM 插入执行脚本
  function injectScript(filePath) {
    const script = document.createElement("script");
    script.src = chrome.runtime.getURL(filePath);
    script.type = "text/javascript";
    script.onload = function () {
      // 脚本执行完成后及时清理 DOM 节点,保持页面整洁
      this.remove();
    };
    (document.head || document.documentElement).appendChild(script);
  }

  injectScript("injected.js");
})();
编写实际在页面环境中执行的 injected.js:
// injected.js (运行在页面 MAIN 环境)
(function () {
  const EVENT_NAME = "__READ_PAGE_VARIABLE_EVENT__";

  try {
    // 直接读取宿主页面的全局属性
    const targetData = window.__INITIAL_STATE__ || window.userProfile || { status: "not_found" };

    // 确保数据可被结构化克隆(避免函数、DOM 节点等引起序列化错误)
    const safeData = JSON.parse(JSON.stringify(targetData));

    // 派发自定义事件,通过 DOM 传递回 Content Script
    document.dispatchEvent(new CustomEvent(EVENT_NAME, {
      detail: safeData
    }));
  } catch (err) {
    console.error("[Injected Script] 读取或派发数据失败:", err);
  }
})();
四、方案三:按需单次拉取 —— Background 动态脚本注入
如果扩展不需要在页面加载时常驻监听,而是由用户在扩展弹窗(Popup)或点击工具栏图标时触发一次性拉取,可以在 Background Service Worker 中使用 chrome.scripting.executeScript,并将目标环境指定为 MAIN。
实现步骤与示例
首先在 manifest.json 中声明 scripting 和 activeTab 权限:
{
  "manifest_version": 3,
  "name": "On-Demand-Reader",
  "version": "1.0.0",
  "permissions": ["scripting", "activeTab"],
  "background": {
    "service_worker": "background.js"
  }
}
在 background.js 中监听用户点击,直接从返回的执行结果中获取变量:
// background.js
chrome.action.onClicked.addListener(async (tab) => {
  if (!tab.id) return;

  try {
    // 动态在目标标签页的主环境中执行取值函数
    const results = await chrome.scripting.executeScript({
      target: { tabId: tab.id },
      world: "MAIN", // 关键:指定在页面主作用域执行
      func: () => {
        // 此函数体将在页面主环境中直接运行
        return window.__INITIAL_STATE__ || window.appConfig || null;
      }
    });

    // results 为一个数组,包含各个 frame 的执行返回值
    if (results && results[0] && results[0].result) {
      console.log("后台成功获取目标页面全局变量:", results[0].result);
    } else {
      console.log("页面未返回有效变量值。");
    }
  } catch (error) {
    console.error("执行脚本取值失败:", error);
  }
});这种方案的优势在于代码完全集中在后台,不需要单独维护注入脚本文件和自定义事件总线,适合检查工具、数据导出器等交互式扩展。
五、生产环境避坑指南与安全性考量
跨执行环境读取数据涉及到代码注入与宿主环境交互,在实际开发中需要注意以下关键边界问题:
1. 严格防范原型链污染与数据篡改
宿主页面上的脚本是完全不可信的。页面中的恶意代码可能会篡改 Object.prototype,或者在全局对象中植入 getter 访问器以窃取扩展数据。因此,在通过 CustomEvent 或返回值接收数据时,应遵循以下原则:
- 使用
structuredClone()或JSON.parse(JSON.stringify(data))对提取的数据进行深拷贝,断开对页面对象引用的依赖。 - 对接收到的数据格式进行严格的类型与字段校验,绝不把从页面读取的字符串直接传入
eval()或innerHTML中。
2. 页面 CSP(内容安全策略)的拦截
某些安全等级较高的网站会部署严格的 CSP 响应头,例如 script-src 'self',禁止内联脚本执行。如果在 Content Script 中使用 script.textContent = "..." 插入内联代码,会被浏览器直接拦截。
标准应对方式:将需要执行的代码独立写入扩展包内的独立文件(如前文的
injected.js),并在 manifest.json 中正确配置 web_accessible_resources,通过 script.src = chrome.runtime.getURL("injected.js") 进行外链式挂载。这种方式完全符合现代浏览器的 CSP 规范。
3. 执行时机(run_at)与变量初始化竞争
页面的全局变量通常是由页面自身的 JavaScript 动态初始化的。如果 Content Script 配置为 "run_at": "document_start",在扩展脚本执行时,页面的业务 JS 可能尚未下载完毕,此时读取 window.myVar 必然为空。
通常应将 run_at 设为 document_end 或 document_idle。对于单页应用(SPA)中异步加载的数据,可以在注入脚本中建立短时间的轮询检测或利用 MutationObserver 监听目标状态初始化完成后再派发数据。
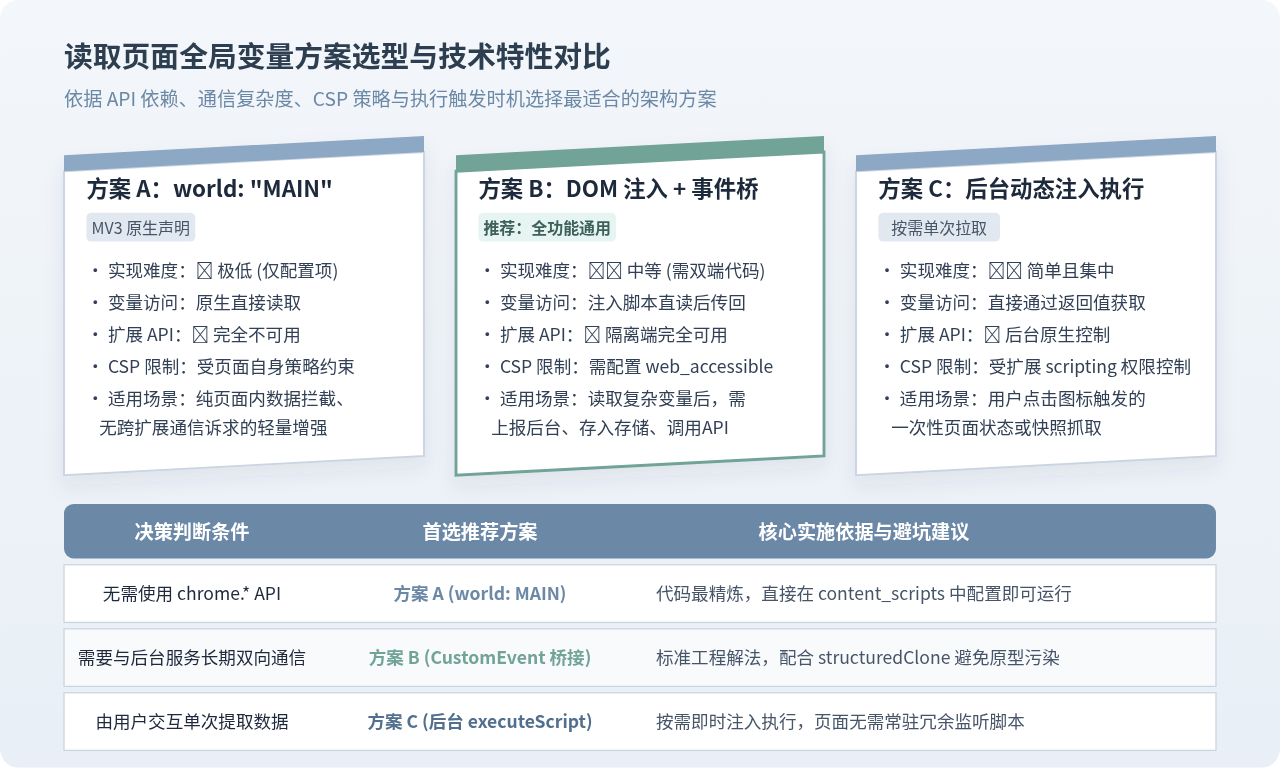
六、方案选型总结
根据开发目标与约束条件,可以迅速匹配最合理的实施方案:
| 方案类型 | 适用场景 | 扩展特权 API | 实现复杂度 | 推荐度 |
|---|---|---|---|---|
| world: "MAIN" 声明 | 纯页面端增强、无后台通信诉求 | 不可用 | 最低(仅配置) | ⭐⭐⭐⭐ |
| DOM 注入 + CustomEvent | 需要读取变量并回传后台进行复杂处理 | 完全可用 | 中等(双脚本协同) | ⭐⭐⭐⭐⭐ |
| 后台 scripting.executeScript | 点击图标/弹窗触发的单次数据抓取 | 完全可用 | 低(代码集中) | ⭐⭐⭐⭐ |
理解 Isolated World 的隔离边界是掌握 Chrome 扩展开发的关键一步。在具体实现中,根据是否需要调用 chrome.* API 来抉择是直接切换执行环境,还是搭建事件桥梁,即可在兼顾安全性的同时稳定读取页面中的任何全局状态。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章