

深入解析 JavaScript 中的 Math.random() 函数是否为真随机数,剖析其底层的 xorshift128+ 伪随机数算法(PRNG)原理、状态可预测性安全隐患,并提供基于 Web Crypto API 的密码学安全随机数实战方案与场景选型指南。
JavaScript Math.random生成的数是真随机吗
作者:半夏
时间:2026-11-18
浏览:488
文章目录
分类:JavaScript 原理与安全开发
适用环境:现代浏览器 / Node.js
非密码学安全
算法底层:xorshift128+
核心结论:不是真随机。JavaScript 中的 Math.random() 生成的是伪随机数(PRNG)。现代主流浏览器(如 Chrome、Edge、Firefox、Safari)底层大多采用确定性的数学位移算法(如 xorshift128+)。只要捕获连续生成的若干个浮点数,攻击者就可以在毫秒级内完全逆向还原其内部状态,精准预测后续的所有随机数。因此,它绝不能用于涉及密码、Token、验证码、敏感抽奖及支付凭据的安全场景。
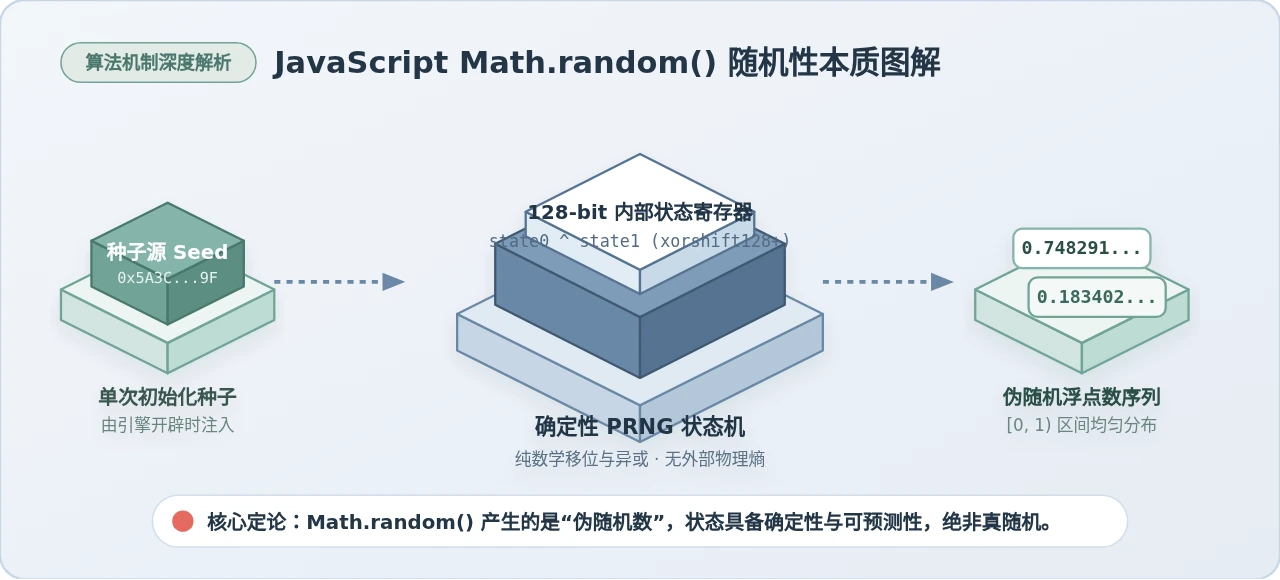
一、为什么说 Math.random() 只是“看起来随机”?
日常开发中,当我们调用 Math.random() 时,控制台总会返回一个分布在半开区间 [0, 1) 内的双精度浮点数,例如 0.4829104812...。如果连续生成 10 万个数字并绘制分布直方图,会发现每个区间的数字密度几乎完全一致,表现出极佳的统计学均匀分布(Uniform Distribution)。
然而,“分布均匀”并不等于“真实随机”。在计算机科学与密码学中,随机性被严格划分为两个截然不同的评价维度:
- 统计学均匀性(Uniformity):数值在指定范围内出现的概率是否处处相等。
Math.random()在这一项表现优异,充分满足图形渲染、物理模拟和一般数据采样的需求。 - 信息熵与不可预测性(Unpredictability):在已知历史生成序列的前提下,观察者是否能够预测出下一个数值。
Math.random()在这一项的得分为零。
Math.random() 的本质是一个纯数学状态机。它没有连接任何外部物理世界的传感器或不可控噪声,仅在初始化时由宿主环境(浏览器进程或渲染线程)赋予一个初始“种子”(Seed)。一旦种子确立,之后产生的第 1 个数、第 100 个数乃至第 10 亿个数,其实在数学上早已被严格固化。
二、底层运转机制:浏览器引擎究竟是如何计算的?
ECMAScript 语言规范并未强制规定 JavaScript 引擎必须采用何种随机数算法,仅要求返回大于等于 0 且小于 1 的均匀分布数字。各家浏览器在历史演进中经历了不同的算法选型:
早期的 Google Chrome V8 引擎曾采用名为 MWC1616(Multiply-With-Carry)的算法。后来安全研究人员指出,该算法生成的数字高低有效位分布存在严重缺陷,周期较短(约 260),容易出现明显的几何条纹分布。从 Chrome 49 开始,V8 团队全面切换到了 xorshift128+ 算法,随后 Firefox(SpiderMonkey)与 Safari(JavaScriptCore)也先后采用了该算法或其变种。
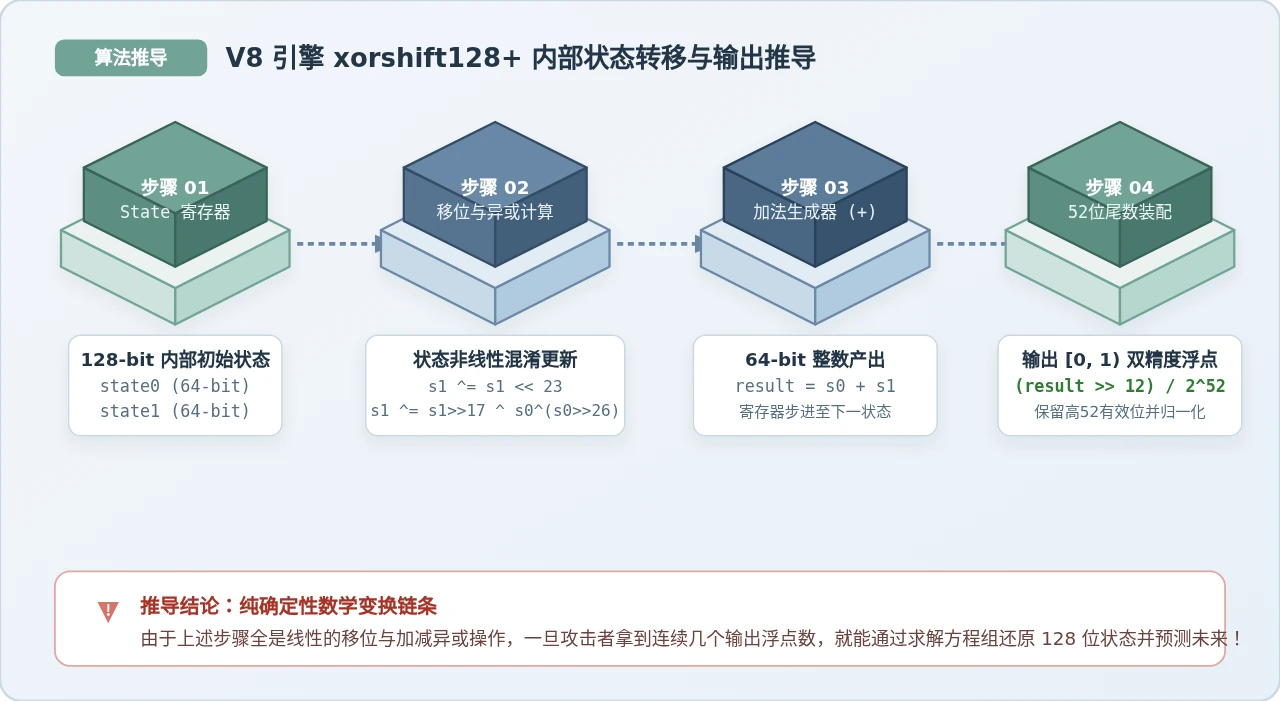
xorshift128+ 算法的整体计算逻辑极为紧凑高效,其完整推导与计算流程包含以下四个关键环节:
- 维护 128 位内部状态:在内存中分配两个 64 位无符号整数寄存器
state0与state1,构成一个 128 位的全局状态空间。 - 非线性移位异或混淆:在每次调用时,取出两个寄存器的当前值,执行几次简单的位移与异或操作以更新
state1:uint64_t s1 = state0; const uint64_t s0 = state1; state0 = s0; s1 ^= s1 << 23; // 左移 23 位异或 state1 = s1 ^ s0 ^ (s1 >> 17) ^ (s0 >> 26); // 复合右移异或 - 状态加法求和:将两个 64 位状态寄存器直接相加产生 64 位无符号整数:
result = state0 + state1。 - IEEE 754 浮点转换:双精度浮点数(Float64)遵循 IEEE 754 标准,具有 52 位尾数(加上 1 个隐含最高位共 53 位有效精度)。引擎通过将
result右移 12 位(保留高 52 位),再乘以2-53(相当于除以9007199254740992),便得到了半开区间[0.0, 1.0)内的标准双精度浮点数。
这段运算全在 CPU 寄存器内完成,耗时仅需几个纳秒,性能极为彪悍。但正因为全流程仅涉及位移、加法和异或运算,它在数学上属于可逆线性运算。
三、真随机、伪随机与安全伪随机的本质区别
为了让工程师在架构设计中做出正确的选型决策,我们需要将计算机科学中的随机数生成器分为三类:
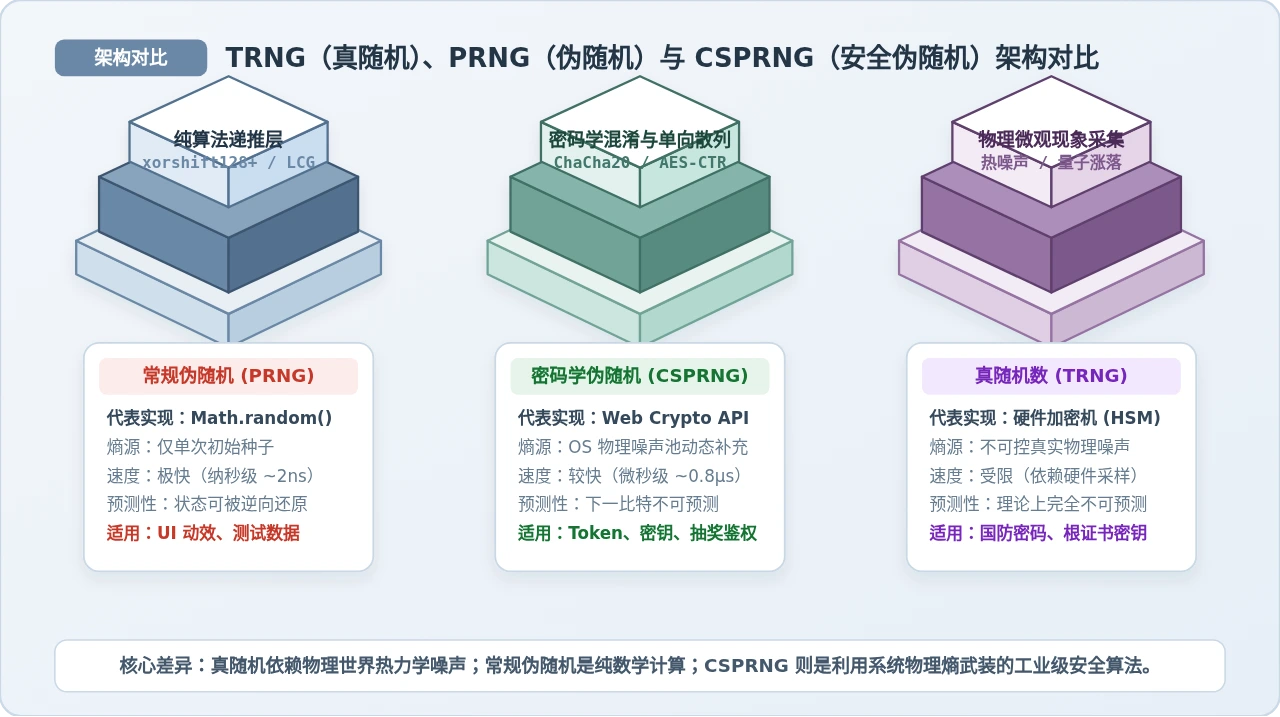
| 对比维度 | 常规伪随机数(PRNG) | 密码学安全伪随机数(CSPRNG) | 物理真随机数(TRNG) |
|---|---|---|---|
| 典型代表 | Math.random() |
crypto.getRandomValues() |
专用硬件加密机 / 放射衰变源 |
| 熵源来源 | 宿主启动时的单一初始种子 | 操作系统内核硬件物理噪声池 | 热噪声、量子隧穿、二极管击穿 |
| 单次耗时 | 纳秒级(约 2ns) | 微秒级(约 0.8μs) | 受限于硬件采样频率(毫秒级) |
| 状态可逆性 | 极易逆向推算状态 | 抗反向逆推(密码学单向性) | 不存在状态概念(物理不可测) |
| 下一位预测 | 完全可预测 | 无法通过下一比特测试(不可预测) | 完全无法预测 |
| 核心应用场景 | 动画渲染、物理模拟、UI效果 | Token、密钥生成、抽奖、加盐鉴权 | 国防军工、国家级根证书签名 |
从上表可以看出,日常讨论的“安全随机数”,工程界绝大多数使用的是 CSPRNG(Cryptographically Secure Pseudo-Random Number Generator)。它并不是硬件真随机,而是利用操作系统持续采集的物理热噪声(如键盘击键抖动、网卡中断脉冲、磁盘转动时序)建立系统熵池,并结合单向哈希或对称加密算法(如 ChaCha20、AES-CTR)进行计算。即便攻击者截获了输出,也无法计算出内部状态,更无法预测未来数值。
四、致命漏洞场景:为什么绝不能用于密码与 Token?
很多开发者在编写业务逻辑时,习惯写出类似这样的代码:
// 危险典型示例 1:生成用户密码重置令牌 / 登录 Token
const resetToken = Math.random().toString(36).substring(2);

// 危险典型示例 2:生成 6 位手机短信验证码
const smsCode = Math.floor(100000 + Math.random() * 900000);

// 危险典型示例 3:抽奖大转盘中奖计算
const isLuckyWinner = Math.random() < 0.001;重大安全风险提示:上述代码存在极其严重的安全隐患。由于 xorshift128+ 的状态空间仅有 128 位,且每次调用暴露 52 位有效状态信息,攻击者只需要连续收集 5 个 由 Math.random() 生成的数字,利用公开的 Z3 SMT 约束求解器,在短短 几毫秒 内就能解出 state0 与 state1 的当前值!
一旦攻击者掌控了状态寄存器:
- 可以预测下一个用户点击“忘记密码”时生成的重置 Token,直接完成账户劫持;
- 可以预知下一条发送给目标用户的 6 位短信验证码,绕过双因子认证(2FA);
- 在在线抽奖或发牌游戏中,可以提前计算出何时下注能必定中得一等奖。
五、生产级安全实战:使用 Web Crypto API 生成可靠随机数
如果业务涉及安全凭据、身份令牌、验证码或敏感数据,必须使用浏览器和 Node.js 原生提供的 Web Crypto API。
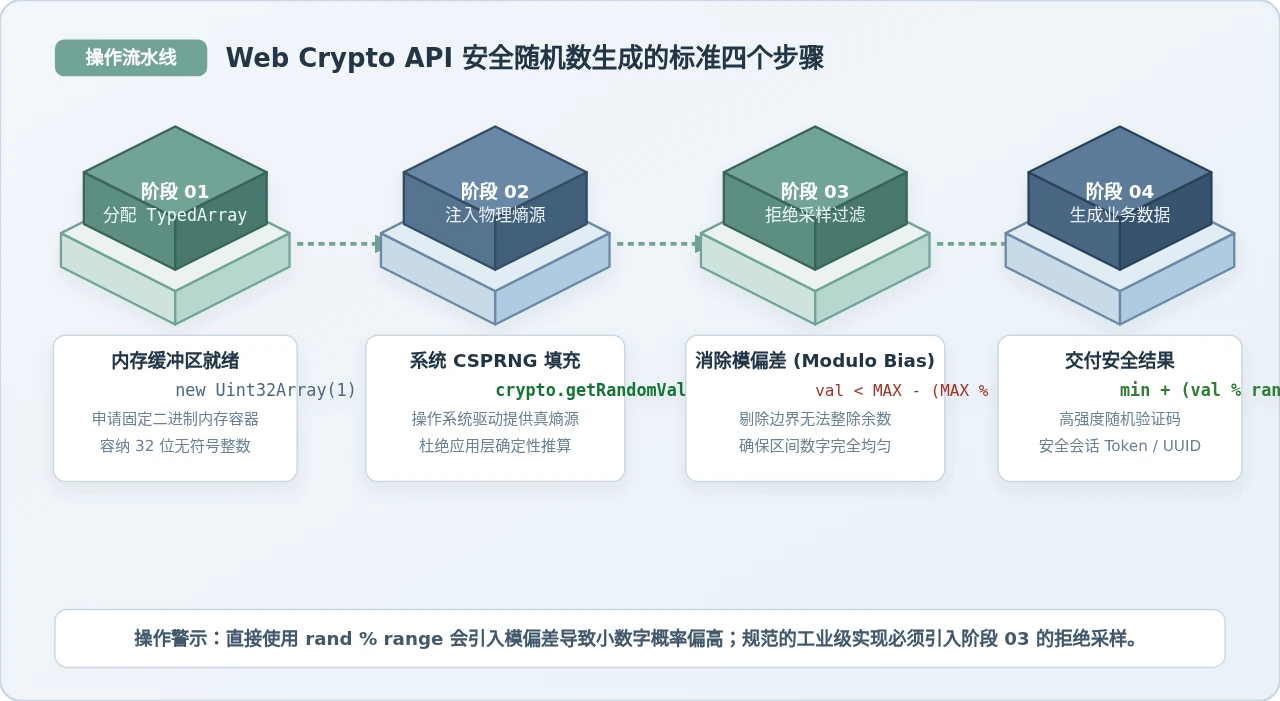
1. 生成安全的指定范围随机整数(消除模偏差)
许多开发者在拿到 32 位安全随机整数后,会直接使用 rand % range 来缩放到指定范围。这会带来严重的模偏差(Modulo Bias):因为 232 往往不能被 range 整除,余数较小的数字出现的概率会微弱偏高,导致大抽奖池不再绝对均匀。工业级标准实现必须使用拒绝采样(Rejection Sampling):
/**
 * 生成指定闭区间 [min, max] 内的密码学安全随机整数(严格无偏)
 * 支持浏览器(window.crypto)与现代 Node.js(全球标准 globalThis.crypto)
 */
function secureRandomInt(min, max) {
  if (!Number.isInteger(min) || !Number.isInteger(max)) {
    throw new TypeError("参数必须是整数");
  }
  if (min > max) {
    throw new RangeError("min 不能大于 max");
  }

  const range = max - min + 1;
  if (range === 1) return min;

  const maxUint32 = 0xFFFFFFFF;
  // 计算最大可均匀整除的上限阈值,超出该阈值的随机数将被丢弃并重新采样
  const limit = maxUint32 - (maxUint32 % range);
  const buffer = new Uint32Array(1);

  let randomValue;
  do {
    globalThis.crypto.getRandomValues(buffer);
    randomValue = buffer[0];
  } while (randomValue >= limit);

  return min + (randomValue % range);
}

// 示例:安全生成 6 位手机短信验证码 [100000, 999999]
const safeSmsCode = secureRandomInt(100000, 999999);
console.log("安全验证码示例:", safeSmsCode);
2. 生成安全的 [0, 1) 区间浮点数(等价替换 Math.random)
/**
 * 生成 [0, 1) 区间的密码学安全浮点数,完全满足 53 位精度
 */
function secureRandomFloat() {
  // 申请两个 32 位整数(共 64 位熵源)
  const buffer = new Uint32Array(2);
  globalThis.crypto.getRandomValues(buffer);

  // 提取 53 位安全有效位:高 21 位来自 buffer[0],低 32 位来自 buffer[1]
  const highBits = buffer[0] >>> 11; // 32 - 11 = 21 位
  const lowBits = buffer[1];        // 32 位
  const combined = (highBits * 4294967296) + lowBits; // 4294967296 = 2^32

  // 除以 2^53 规范化到 [0, 1)
  return combined / 9007199254740992;
}
3. 生成高强度安全随机 Token / 字母数字字符串
/**
 * 生成指定长度的高强度加密 Token
 * @param {number} byteLength 随机熵字节数,默认 32 字节(256 位安全强度)
 */
function generateSecureToken(byteLength = 32) {
  const buffer = new Uint8Array(byteLength);
  globalThis.crypto.getRandomValues(buffer);
  // 转换为十六进制字符串交付
  return Array.from(buffer, b => b.toString(16).padStart(2, "0")).join("");
}

// 示例:生成会话 Session ID
const sessionId = generateSecureToken(32);
console.log("安全 Session ID 示例:", sessionId);
六、场景选型指南:什么时候依然应当使用 Math.random()?
了解了 Math.random() 的伪随机属性后,并不意味着我们需要在项目中彻底摒弃它。技术选型永远是在安全性与执行性能之间寻找最合理的工程平衡点。
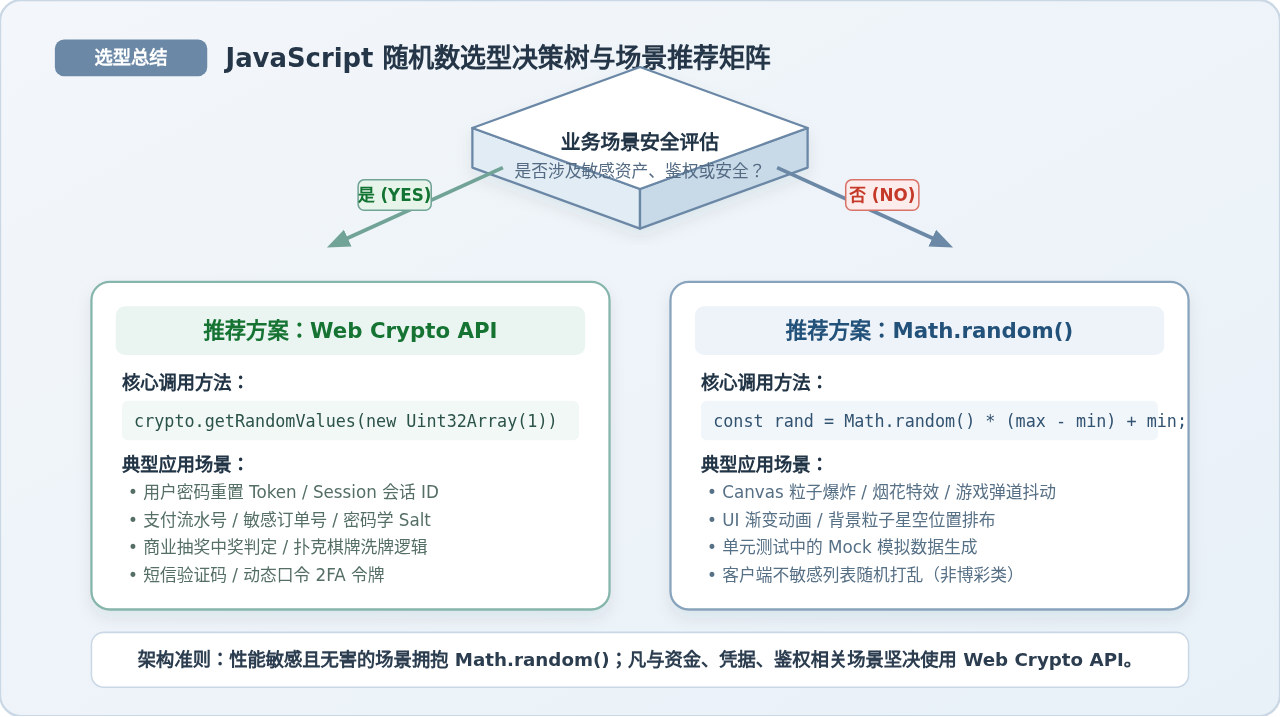
1. 坚定选择 Math.random() 的场景
- 前端 Canvas / WebGL 粒子特效与渲染:在每秒渲染 60 帧或 120 帧的场景中,每帧可能需要生成数万个粒子的运动角度、初始位置、缩放尺寸与透明度。
Math.random()的调用耗时在 2 纳秒左右,而加密 API 由于需要类型化数组内存拷贝和系统调用,开销约为几百纳秒到 1 微秒,吞吐量相差近百倍。 - 游戏内部非关键物理逻辑:如树叶飘落扰动、角色脚步轻微随机音调偏移、子弹散布视觉抖动等。即便被预测,也不会影响游戏公平性与核心数据安全。
- 自动化测试与 Mock 数据填充:单元测试中为用户姓名、电话模拟随机字符串,追求极速测试执行速度。
2. 坚决禁用 Math.random() 的场景
- 用户身份凭据(JWT Secret、Session ID、OAuth State 随机串);
- 找回密码链接、短信验证码、邮箱激活校验码;
- 密码学加盐(Salt)、非对称密钥对生成种子;
- 涉及资金交易、奖品发放的抽奖、轮盘、彩票系统;
- 线上棋牌、纸牌游戏的洗牌(Shuffle)与发牌流程。
七、开发者常见认知误区解答(FAQ)
问:在 Math.random() 外面加上 Date.now() 混合计算,能变安全吗?
答:完全不能。很多开发者试图通过 Math.random() * Date.now() 或对其进行哈希混淆。实际上,Date.now() 暴露了极其狭窄的时间窗口(攻击者通常能将请求发送时间锁定在数十毫秒以内),而 Math.random() 本身仍遵循确定性转移。攻击者只需在约束求解器中把时间戳作为一个极其狭窄的边界条件,依然可以在极短时间内完成破解。确定性算法无法通过叠加另一个确定性变量“自发产生”密码学熵。
问:如果我不对外公开连续输出的随机数,只返回部分结果,安全吗?
答:依然不安全。即使在生成过程中故意丢弃部分随机数,或者只取整数部分,现代 SMT(可满足性模理论)求解器(如微软 Z3)依然能够通过不完整信息设立方程组。只要累积的泄露位达到 128 位以上,求解器就能还原状态寄存器。在安全领域,“靠隐蔽实现安全”(Security through Obscurity)永远是脆弱且不可靠的。
问:Node.js 环境下如何快速选用?
答:现代 Node.js(v15+)已全面原生支持与浏览器相同的 globalThis.crypto.getRandomValues() 和 crypto.randomUUID()。同时,Node.js 原生 crypto 模块还提供了专用的异步与同步安全整数函数 crypto.randomInt(min, max),底层直接完成了模偏差消除,是 Node.js 服务端生成安全数字的最佳推荐。
八、总结清单
Math.random()是伪随机数(PRNG),绝非真随机,现代浏览器普遍采用xorshift128+算法。- 它的核心优势是纳秒级极速计算与良好的统计学均匀分布,设计初衷是服务于图形与非敏感算法。
- 它的核心劣势是状态完全确定且可逆向预测,仅需连续捕获少量样本即可破解全部序列。
- 凡是涉及鉴权、凭证、资金、抽奖、密钥等安全敏感场景,必须严格统一采用 Web Crypto API。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章