

深入解析JavaScript中location.href、location.assign()与location.replace()的核心机制、历史栈影响、底层差异、代码示例与生产环境选型决策指南。
JS页面跳转:location.href、assign与replace的区别及用法
作者:流萤
时间:2026-11-18
浏览:315
文章目录
在浏览器JavaScript中,
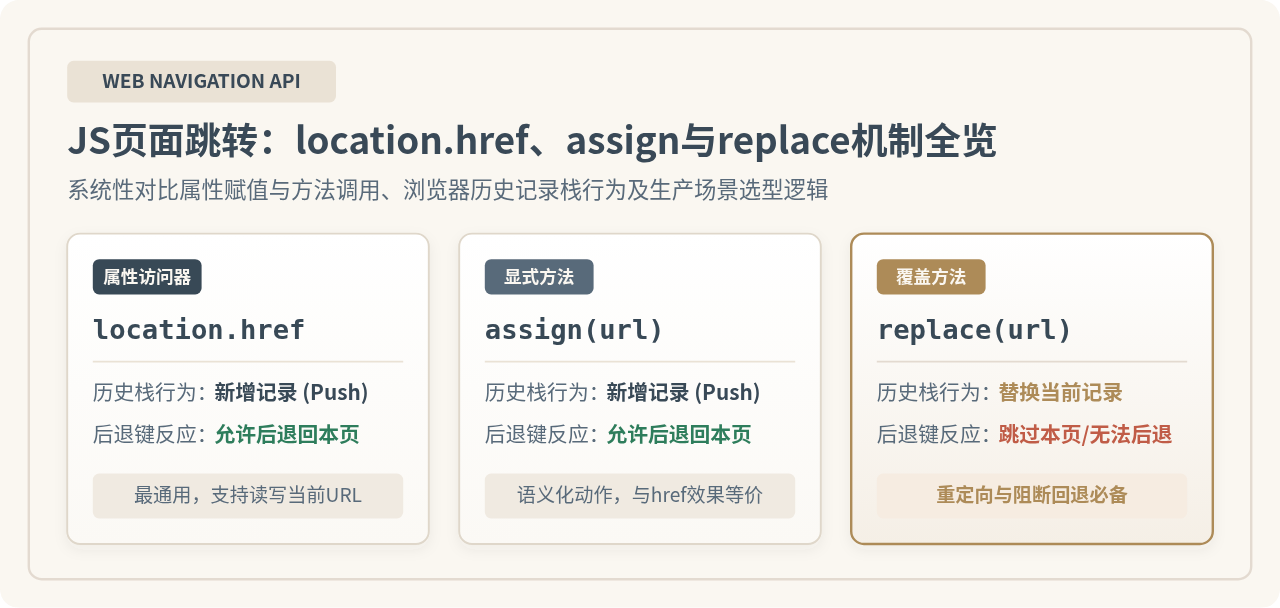
location.href = url 与 location.assign(url) 的行为完全一致,它们在加载新地址的同时会将原页面压入浏览器的历史记录栈(History Stack),允许用户点击“后退”按钮返回;而 location.replace(url) 则直接覆写当前活动的历史记录,不产生新的历史条目,用户点击“后退”将直接跳过当前页面。掌握这三者的底层差异,是避免单页重定向死循环、杜绝表单重复提交以及构建顺畅导航链路的核心基本功。
一、核心机制与三者差异概览
window.location 对象是浏览器宿主环境提供的核心接口,用于表示当前窗口所装载文档的 URL 地址,并提供了一组用于导航、重定向和解析 URL 组成部分的属性与方法。在日常前端开发中,执行页面跳转最常用的三种方式为:直接对属性 location.href 进行赋值、调用 location.assign() 方法,以及调用 location.replace() 方法。
许多初学者常误以为这三者只是语法习惯不同的“马甲”,但在浏览器的底层实现中,它们在 对象模型分类 和 历史记录栈管理 上存在清晰的边界:
- 属性 vs 方法:
href是 Location 接口上的读写访问器属性(Getter/Setter);而assign()与replace()是挂载在 Location 原型上的可执行方法。 - 入栈(Push) vs 覆写(Replace):
href的写操作与assign()调用均触发向历史记录栈推入新文档(Push 语义);而replace()则在当前栈顶条目原地覆写(Replace 语义)。 - 用户回退体验:Push 语义保留原访问痕迹,浏览器的“后退”按钮高亮可用;Replace 语义销毁当前页面在历史记录中的索引,使用户无法后退至被替换的页面。
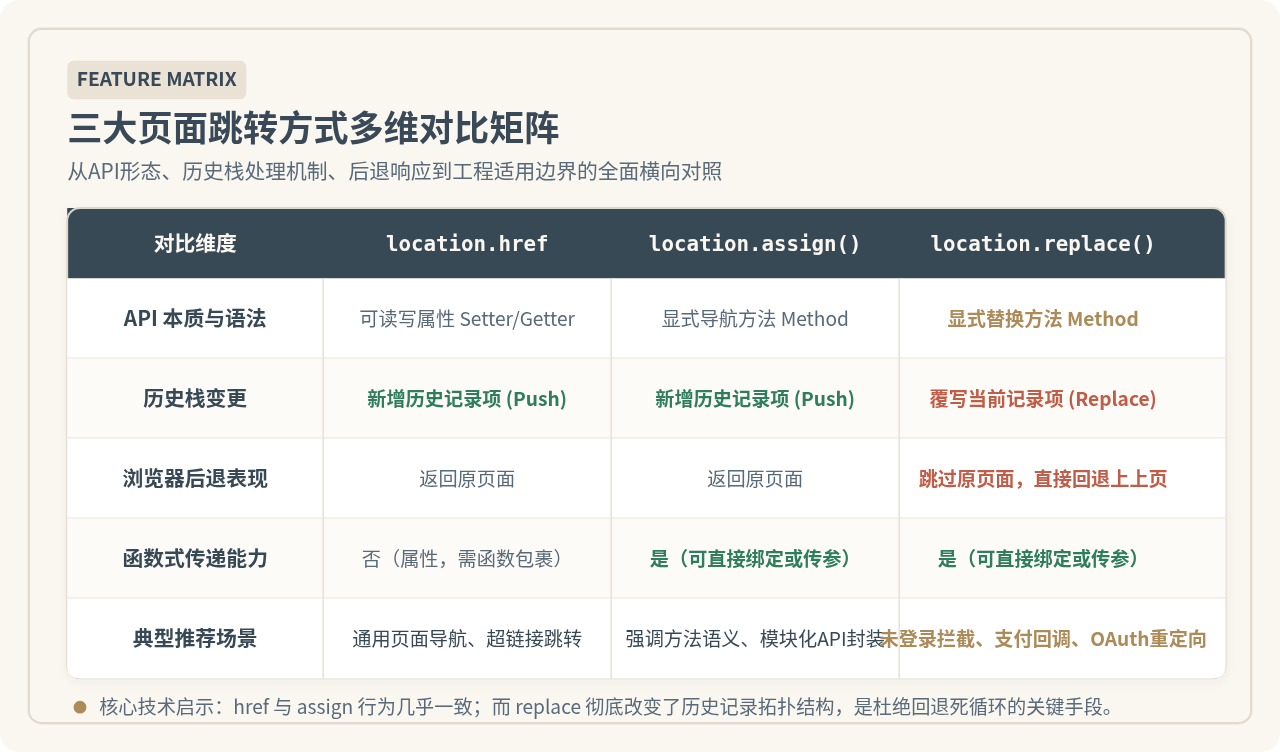
| API 标识 | 类型特征 | 历史栈变更 | 浏览器后退反应 | 高阶函数传递 | 典型适用场景 |
|---|---|---|---|---|---|
location.href = url |
可读写属性 Setter | 新增条目 (Push) | 返回原页面 | 需箭头函数包裹 | 常规超链接跳转、文章翻页 |
location.assign(url) |
显式执行方法 Method | 新增条目 (Push) | 返回原页面 | 可直接作为函数参数 | 类库封装、规范化方法调用 |
location.replace(url) |
显式覆盖方法 Method | 覆写当前条目 (Replace) | 直接跳过本页 | 可直接作为函数参数 | 未登录拦截、支付过渡、OAuth认证 |
二、location.href 与 assign() 的用法与运作机制
location.href 是前端最熟悉也是使用频率最高的属性。当对 location.href 赋值时,浏览器底层的 Setter 实际上在规范层面执行了与 location.assign() 相同的导航流程。
1. location.href 的典型用法
location.href 不仅能够写入触发跳转,还能作为 Getter 读取当前窗口的完整 URL 字符串:
// 1. 读取当前页面的完整 URL
const currentUrl = window.location.href;
console.log("当前访问地址:", currentUrl);

// 2. 跳转到绝对路径
window.location.href = "https://example.com/dashboard";

// 3. 跳转到相对路径(以当前页面的 base URL 自动解析)
window.location.href = "/user/profile?id=1024";

// 4. 跳转到页面锚点(仅改变 Hash,不会重新发起网络请求加载 HTML)
window.location.href = "#section-details";
2. location.assign() 的方法语义与函数传递
location.assign() 接收一个 URL 字符串作为入参,其内部实现同样是请求加载指定的资源。由于 assign 是一个标准函数,在需要将导航逻辑作为回调函数传递或在面向对象框架中进行方法派发时,具有更好的语法契合度:
// 显式调用方法跳转
window.location.assign("https://example.com/checkout");

// 作为高阶函数参数传递示例(注意绑定 window.location 上下文)
function executeAfterDelay(callback, delayMs) {
  setTimeout(callback, delayMs);
}

// 直接传递 assign 方法引用
executeAfterDelay(
  window.location.assign.bind(window.location, "/welcome"),
  3000
);
在性能和网络请求层面,location.href = url 与 location.assign(url) 不存在任何效率差异。日常业务代码中优先选用 location.href = url,其语法简短且在所有现代与历史浏览器中均具备最高一致性。
三、location.replace() 的核心机制:阻断死循环与历史覆写
与前面两者不同,location.replace() 解决的是“不希望或不能允许用户后退”的业务难题。它在浏览器历史记录栈中找到当前文档所在的卡位,直接将目标 URL 加载进去并覆盖该位置的记录,栈的总长度(window.history.length)不会增加。
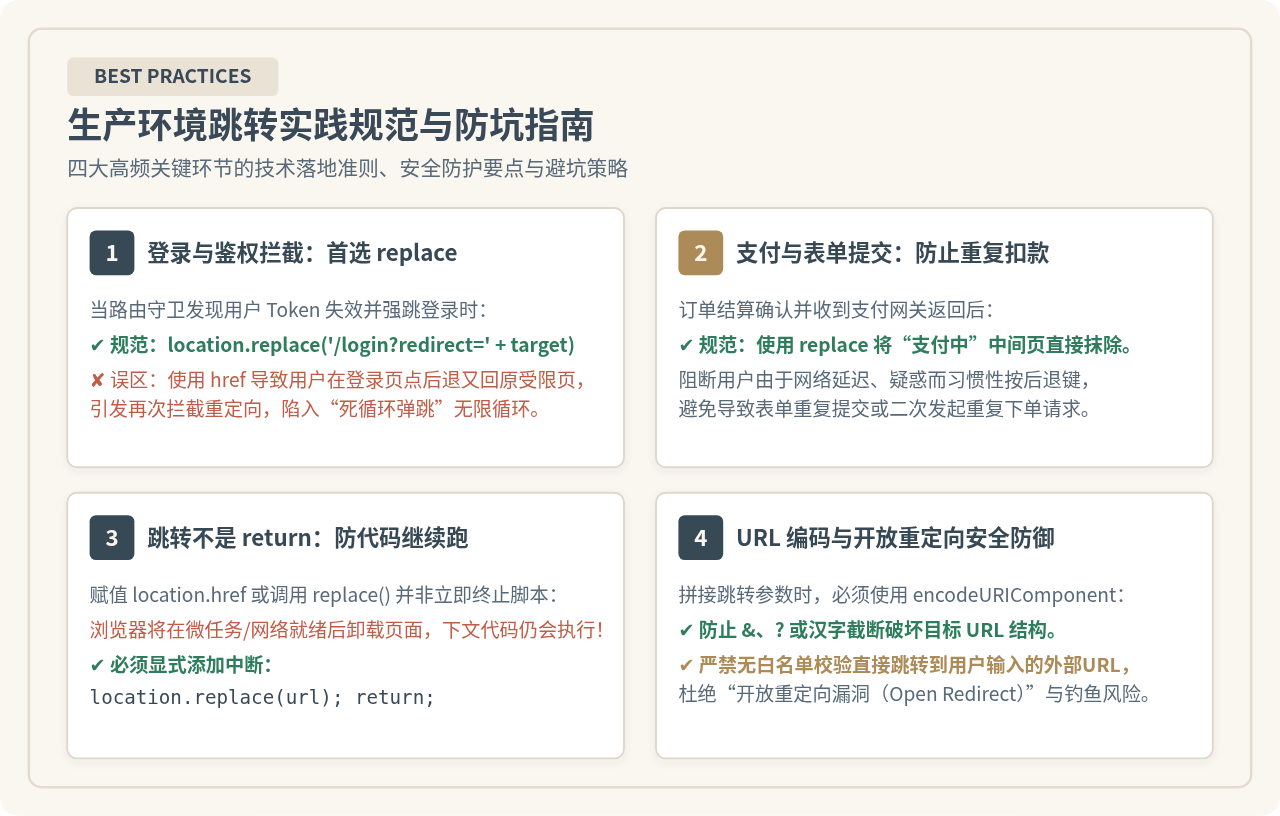
这一机制在鉴权拦截(Auth Guards)和中转重定向(Redirectors)中至关重要。设想一个经典故障场景:用户尝试访问受保护的页面 A(例如 /account),系统检测到 Token 失效,使用 location.href = '/login' 强跳到登录页 B。用户到达登录页 B 后,如果无意中点击浏览器的“后退”按钮,浏览器便会尝试重新加载页面 A。页面 A 再次检测到未登录,又发起一次 location.href = '/login'。结果用户陷入“后退 → 拦截 → 登录页 → 后退”的无限死循环。
若使用 location.replace('/login'),受限页 A 留在历史栈中的记录在重定向发生的瞬间就被登录页 B 取代。用户在登录页点击后退时,浏览器将直接回退到进入受限页 A 之前的公开页面(如首页或列表页),彻底切断了死循环的形成链条。
// 权限路由守卫示例
function checkAuthentication() {
  const token = localStorage.getItem("auth_token");
  if (!token) {
    // 携带目标回跳路径,使用 replace 覆写当前记录
    const redirectTarget = encodeURIComponent(window.location.pathname + window.location.search);
    window.location.replace(`/login?from=${redirectTarget}`);
    return; // 立即阻断后续业务代码执行
  }
}
四、浏览器历史栈变化过程演进
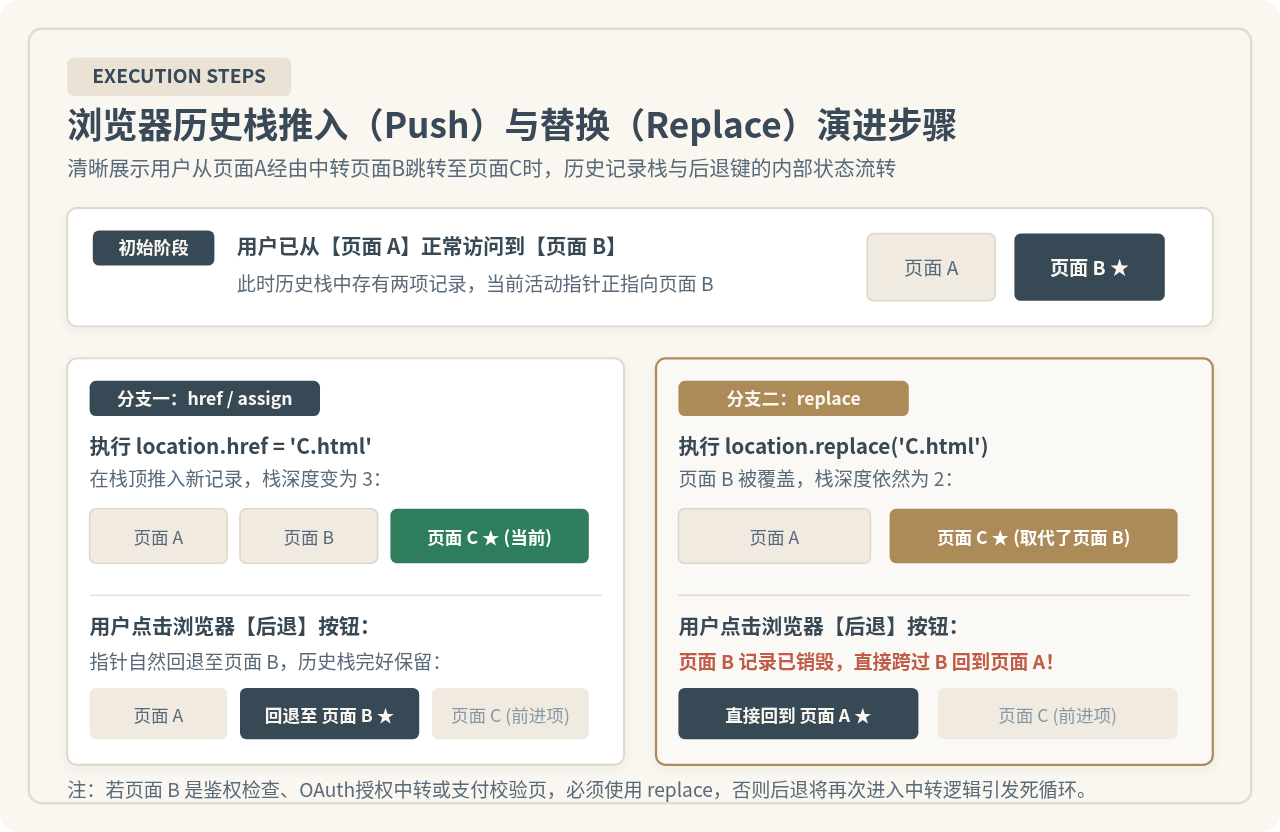
为了让读者直观理解堆栈指针的位移过程,我们通过一个具体的浏览流程进行推演:
- 第一步(初始访问):用户打开浏览器访问电商首页
/home,历史栈为[/home*](星号表示当前激活项,栈深为 1)。 - 第二步(浏览列表):用户点击进入商品列表页
/products,历史栈变为[/home, /products*](栈深为 2)。 - 第三步(结算中转):用户点击结算,进入中转检测页
/checkout-check。历史栈变为[/home, /products, /checkout-check*](栈深为 3)。 - 第四步分支 A(使用 href / assign 跳转至支付完成页):
执行
location.href = '/pay-result',历史栈推入新记录:[/home, /products, /checkout-check, /pay-result*](栈深变为 4)。此时用户在结果页点击“后退”,指针移动到
/checkout-check,页面可能因重复提交造成扣款异常或抛出表单失效报错。 - 第四步分支 B(使用 replace 跳转至支付完成页):
执行
location.replace('/pay-result'),历史栈直接更新当前记录:[/home, /products, /pay-result*](栈深保持为 3,/checkout-check被彻底覆盖)。此时用户在结果页点击“后退”,指针直接回退至
/products,安全返回商品列表,既合乎业务逻辑又避免了状态混乱。
五、生产环境业务场景选型指南
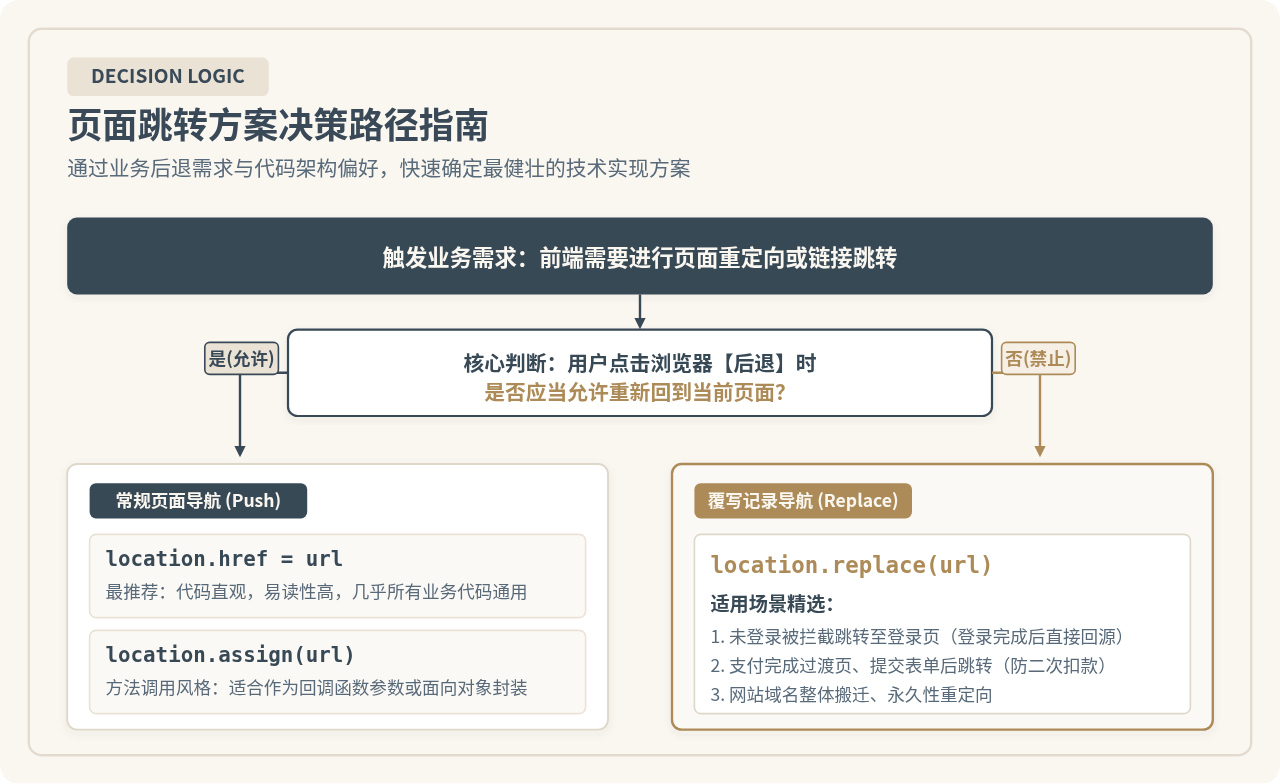
在实际工程开发中,应依据交互体验、安全合规及状态机闭环三个维度选择跳转手段。
1. 必须使用 location.replace 的场景
- 未登录拦截与登出注销:用户点击退出登录后,使用
replace('/login'),防止登出后点击后退直接暴露前一页可能残留在 DOM 或缓存中的敏感数据。 - 多步骤向导与一次性表单:如实名认证、问卷提交、密码重置流程。当某一步骤提交成功后,使用
replace跳转到下一步骤,使用户无法后退修改已判定的中间状态。 - 环境切换与域名重定向:从旧版站点或 HTTP 强制跳转 HTTPS 时,应使用
replace保证历史记录洁净。
2. 推荐使用 location.href 的场景
- 常规内容浏览:点击文章标题、商品详情卡片、分类标签等,用户期望通过浏览器的“后退”随时返回上级上下文。
- 多页面应用的分页切换:如
location.href = '/articles?page=3',保留每一页的访问轨迹,支持后退翻页。 - 跨域外链导航:跳转至合作伙伴或外部资讯链接。
六、高频踩坑点与安全实践指南
页面跳转看似简单,但在异步请求处理、URL 解析及安全性方面存在多个容易引发故障的隐蔽细节。
1. 跳转指令不具备脚本终止(return)语义
警惕:执行
location.href = url 或 location.replace(url) 后,当前 JavaScript 上下文不会立即中断执行。
浏览器的页面导航是一个异步卸载过程:主线程会继续按顺序执行该语句之后的后续代码,直到浏览器网络层就绪并开始卸载当前文档。如果在跳转语句后未编写 return,后续未授权代码甚至敏感异步请求依然会被触发执行:
// 错误示范:跳转后代码继续向下流转
function checkAccess(user) {
  if (!user.isAdmin) {
    window.location.replace("/403.html");
    // 危险:此处的敏感数据请求依然会被下发!
    fetchSensitiveAdminData();
  }
}

// 正确示范:显式使用 return 中断上下文
function checkAccessSafe(user) {
  if (!user.isAdmin) {
    window.location.replace("/403.html");
    return; // 立即跳出当前执行栈
  }
  fetchSensitiveAdminData();
}
2. 参数拼接必须进行 encodeURIComponent 编码
在构建重定向回跳地址时,目标 URL 自身通常带有查询参数或特殊字符(如 &、?、=、中文字符)。若直接进行字符串拼接,会导致外层 URL 的参数结构被提早截断或破坏:
const targetPath = "/goods/detail?id=500&category=books";

// 错误:参数中的 & 会被误解析为 login 页面的顶层参数
// window.location.href = "/login?redirect=" + targetPath;

// 正确:使用 encodeURIComponent 保证参数整体性
const safeRedirect = encodeURIComponent(targetPath);
window.location.replace(`/login?redirect=${safeRedirect}`);
3. 防范“开放重定向(Open Redirect)”安全漏洞
如果跳转的目标地址来源于用户输入(例如从 URL 查询字符串 ?returnUrl=... 中获取),攻击者可构造恶意链接(如 returnUrl=https://evil-phishing.com)引诱受害者点击。通过你的可信域名跳转至钓鱼网站。
// 安全校验:严格限制只允许相对路径或白名单域名
function safeNavigate(targetUrl) {
  try {
    // 优先支持相对路径跳转(如 /dashboard)
    if (targetUrl.startsWith("/") && !targetUrl.startsWith("//")) {
      window.location.assign(targetUrl);
      return;
    }

    // 校验绝对路径的域名白名单
    const parsed = new URL(targetUrl, window.location.origin);
    const ALLOWED_HOSTS = ["example.com", "api.example.com"];
    if (ALLOWED_HOSTS.includes(parsed.hostname)) {
      window.location.assign(parsed.href);
    } else {
      console.warn("拦截到非受信任的外链重定向:", parsed.hostname);
      window.location.assign("/fallback-home");
    }
  } catch (err) {
    window.location.assign("/fallback-home");
  }
}
七、总结与决策对照
在 JavaScript 页面跳转的世界里,location.href、location.assign() 与 location.replace() 分工明确:
- 当你需要普通的页面过渡,且希望用户能够点击“后退”原路返回时,优先选用最简练直观的
location.href = url。 - 当你进行基础类库封装或需要高阶函数参数传递时,使用
location.assign(url)能够提供更加规范的面向对象方法调用范式。 - 当你处理登录拦截、权限鉴权、支付回调、多步向导提交等具有“单向不可逆”特征的业务流程时,务必使用
location.replace(url),并紧跟return终止后续代码,从根本上杜绝回退死循环与重复提交风险。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章