

详解在浏览器前端JavaScript中安全发送邮件的完整方案:彻底杜绝密钥暴露风险,通过Serverless边缘中继、人机校验、IP限流与收件人锁死,实现零维护、低成本的高可靠前端发信架构。
浏览器前端JS不暴露密钥安全发送邮件的方案
作者:页面旅途
时间:2026-11-18
浏览:460
文章目录
Web 安全与前端架构实践
作者:技术内容团队
阅读时长:约 12 分钟
关键词:前端安全 / Serverless / 密钥隔离 / 邮件代理
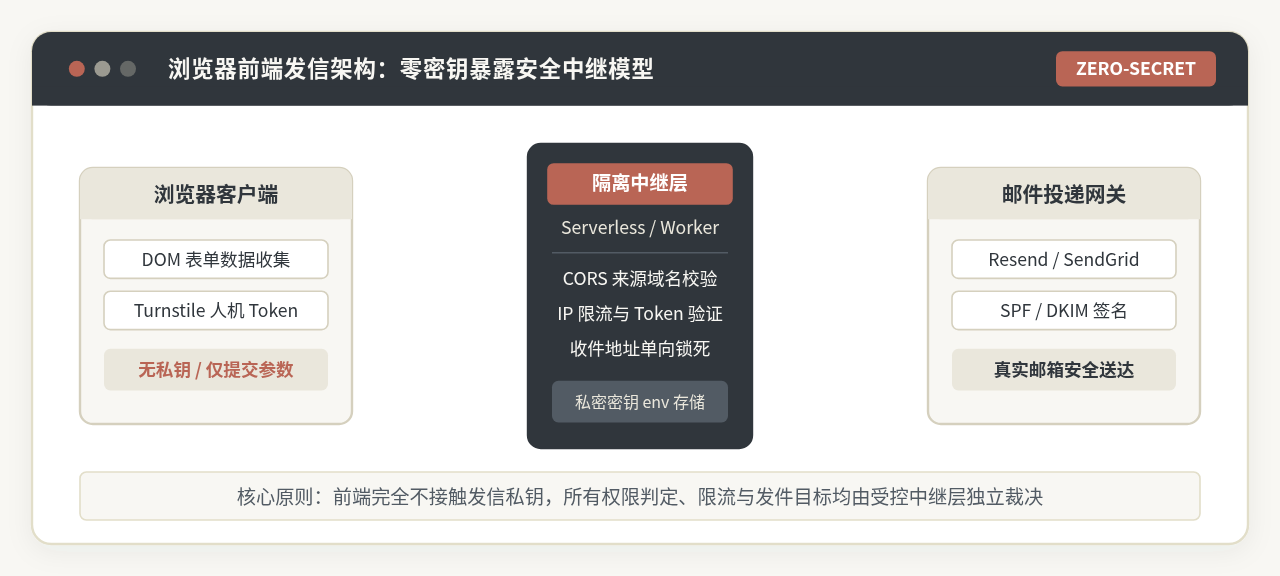
在纯静态网页或单页应用(SPA)中,通过联系表单接收访客留言并即时向站长邮箱投递通知,是一项极其高频的需求。然而,浏览器是完全由用户掌控的公开运行环境,任何直接写死在 JavaScript 源码或前端网络请求参数中的 SMTP 密码、邮件服务商 API Key,都会在瞬间被浏览器的开发者工具(DevTools)提取利用。真正安全且经济的解决路径是“职责分离与中继隔离”:前端仅负责采集并校验表单字段,将数据连同人机校验 Token 异步发送至无服务器边缘中继(Serverless / BFF),由中继层在受保护的服务端运行环境中读取私密密钥,完成限流与校验后再调用邮件基础设施。本文将详细讲解该方案的架构推导、端到端完整落地代码、防刷防御纵深及第三方客户端 SDK 的安全取舍。
一、为什么前端绝不能直接持有邮件密钥?
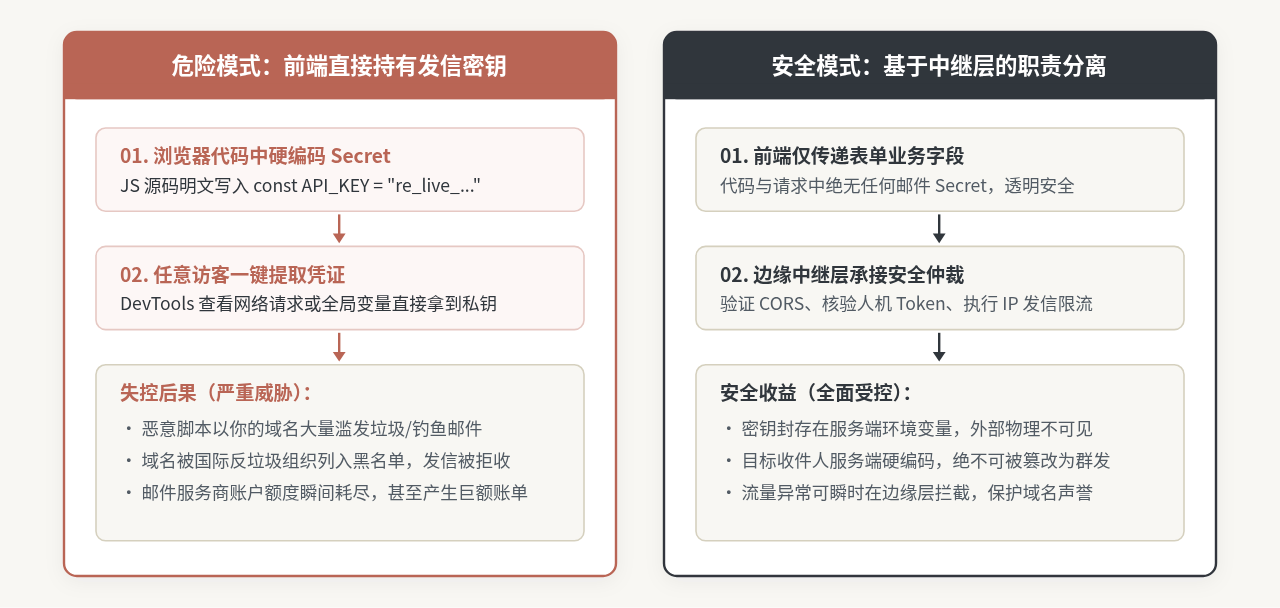
初学者在实现“点击按钮发邮件”时,常会尝试在前端引入某种发信库,并直接传入诸如 SENDGRID_API_KEY 或 SMTP 账号密码。这种做法存在根本性的致命安全漏洞。
1. 客户端代码没有任何秘密可言
即便开发者采用 Webpack / Vite 进行了混淆(Obfuscation)与代码压缩,浏览器解析执行 JavaScript 时依然必须将字符串载入内存。攻击者只需按下 F12 打开浏览器开发者工具(DevTools),在“网络”(Network)选项卡中即可清晰看到发出的每一个 HTTP 请求头及载荷,或者在控制台直接断点读取上下文变量。前端代码防君子不防小人,所谓的代码混淆在提取 API Key 面前几乎等同于透明。
2. 邮件密钥泄露的灾难性后果
邮件服务商的 API Key 通常拥有以该域名对外发信的完全凭证权限。一旦凭据暴露在公网,自动化爬虫可在数分钟内将其抓取并投入暗网黑产:
- 域名声誉彻底被毁:黑客利用你的发信通道伪造大量赌博、钓鱼或欺诈垃圾邮件,直接导致你的主域名被 Spamhaus、Barracuda 等国际反垃圾邮件组织列入顶级黑名单,导致企业后续所有正常业务邮件被主流邮件服务商(Gmail、Outlook、QQ邮箱)直接拒收。
- 巨额账单与服务熔断:大部分商业邮件服务(如 SendGrid、AWS SES、Resend)按发送量或阶梯计费。黑客的高并发群发会在极短时间内耗尽你的免费额度或产生数千美元的意外账单,触发供应商封禁账号。
- SPF / DKIM 签名滥用:黑客发出的钓鱼邮件带着你官方域名的正规加密数字签名,具有极高的欺骗性,严重侵害终端用户信任并带来严重的法律与合规风险。
二、标准解决方案:Serverless 边缘函数中继架构
既然前端不能存密钥,是否意味着开发者必须为此单独购买一台云服务器、安装 Linux、配置 Nginx 并 24 小时运行后端服务?答案是否定的。对于以静态展示为主的网站,Serverless 边缘函数(如 Cloudflare Workers、Vercel Functions、腾讯云 SCF)是目前业界公认的最佳实践。
💡 为什么轻量中继是目前最优雅的解法?
边缘函数具备毫秒级冷启动特性,支持按请求计费(通常提供每月数十万次免费额度)。对于每月仅有数千次留言发信需求的站点而言,几乎可以做到零服务器维护成本、零固定账单,同时彻底实现了私钥与前端的物理隔离。
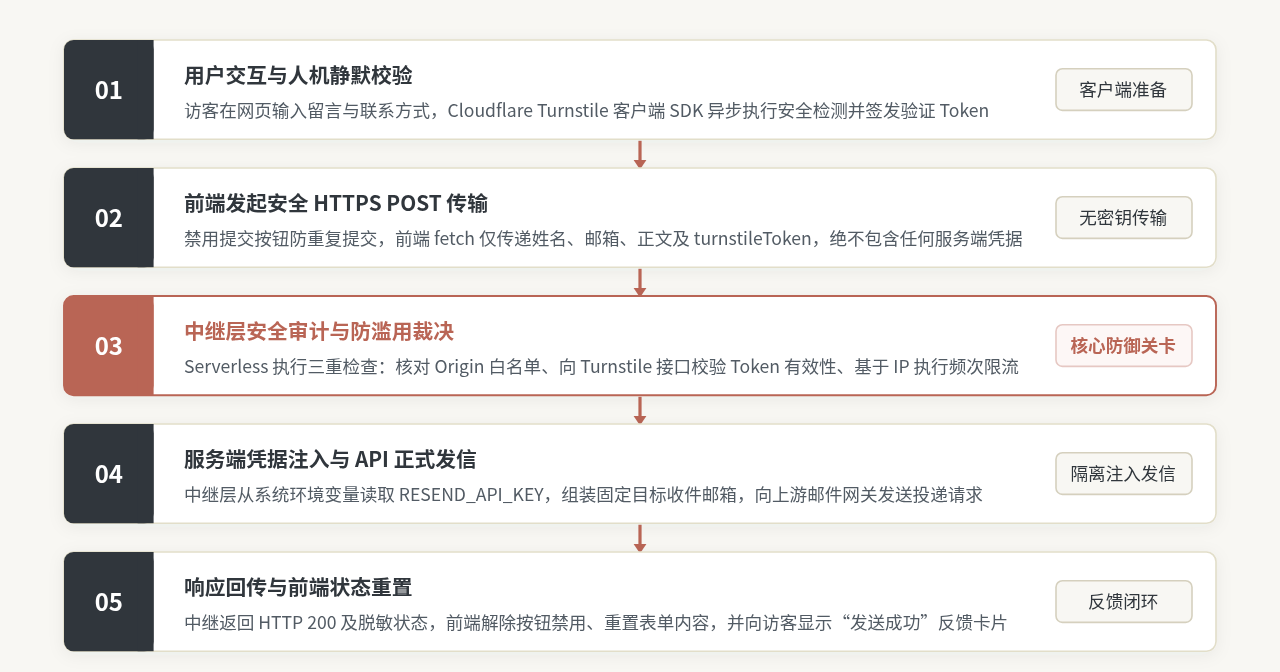
正如上图所示,整个交互时序严格划分了安全边界:
- 边界左侧(客户端):完全公开透明,仅处理 DOM 事件、人机验证令牌获取与基础格式初筛。
- 中继审查站(Serverless):负责业务鉴权、来源域名校验、人机凭证真伪核验、单 IP 发信频次控制。
- 边界右侧(云端基础设施):通过内部私密环境变量读取 API 密钥,锁定发件目标,调用邮件运营商官方网关。
三、端到端实战:完整可运行的代码实现
下面我们以主流现代邮件服务商 Resend 搭配轻量 Node.js / Serverless 环境为例,演示从后端中继到前端 HTML/JS 的完整可运行代码。
步骤 1:在服务端配置私密环境变量
首先在邮件服务商后台生成专用 API Key,并在部署平台(如 Vercel、Cloudflare 或服务器环境)的安全设置中添加环境变量,切勿在变量名前加任何暴露给前端的前缀(如不要使用 VITE_ 或 NEXT_PUBLIC_):
# 服务端环境变量(仅运行态环境可见,构建工具不可注入到前端 bundle)
RESEND_API_KEY="re_123456789_abcdefg"
TURNSTILE_SECRET_KEY="0x4AAAAAA..."
NOTIFICATION_RECEIVER_EMAIL="admin@yourdomain.com"
ALLOWED_ORIGIN="https://yourdomain.com"
步骤 2:轻量中继函数实现(api/send-email.js)
该函数作为一个独立的无服务器接口(可直接部署在 Node.js 服务端或 Serverless 平台),负责接收前端请求并执行严格审计:
// api/send-email.js (运行在受保护的服务端环境中)
export default async function handler(req, res) {
  // 1. 严格限定仅接受 POST 请求
  if (req.method !== 'POST') {
    return res.status(405).json({ error: '仅支持 POST 请求' });
  }

  // 2. CORS 来源白名单校验
  const origin = req.headers.origin || req.headers.referer;
  const allowedOrigin = process.env.ALLOWED_ORIGIN;
  if (!origin || !origin.startsWith(allowedOrigin)) {
    return res.status(403).json({ error: '非授权的调用来源' });
  }

  const { name, email, message, turnstileToken } = req.body || {};

  // 3. 基础参数非空与格式校验
  if (!name || !email || !message) {
    return res.status(400).json({ error: '姓名、邮箱和留言内容均为必填项' });
  }
  if (message.length > 2000) {
    return res.status(400).json({ error: '留言字数超出限制(最多2000字)' });
  }

  // 4. 服务端核验 Turnstile 人机验证 Token
  if (!turnstileToken) {
    return res.status(400).json({ error: '未通过人机验证' });
  }

  try {
    const verifyRes = await fetch('https://challenges.cloudflare.com/turnstile/v0/siteverify', {
      method: 'POST',
      headers: { 'Content-Type': 'application/json' },
      body: JSON.stringify({
        secret: process.env.TURNSTILE_SECRET_KEY,
        response: turnstileToken,
        remoteip: req.headers['x-forwarded-for'] || req.socket.remoteAddress
      })
    });
    const verifyOutcome = await verifyRes.json();
    if (!verifyOutcome.success) {
      return res.status(403).json({ error: '人机安全校验失败,拒绝发信' });
    }

    // 5. 调用 Resend 官方发信 API
    // 关键安全点:收件人完全从环境变量锁定,绝不接受前端传入的任意目标地址!
    const mailRes = await fetch('https://api.resend.com/emails', {
      method: 'POST',
      headers: {
        'Authorization': `Bearer ${process.env.RESEND_API_KEY}`,
        'Content-Type': 'application/json'
      },
      body: JSON.stringify({
        from: '网站留言通知 <noreply@yourdomain.com>',
        to: [process.env.NOTIFICATION_RECEIVER_EMAIL],
        reply_to: email, // 允许管理员点击直接回复给用户
        subject: `【官网新留言】来自 ${name} 的联络`,
        text: `发件人: ${name}\n联系邮箱: ${email}\n\n留言详情:\n${message}`
      })
    });

    const mailData = await mailRes.json();

    if (!mailRes.ok) {
      console.error('上游邮件服务响应异常:', mailData);
      return res.status(502).json({ error: '邮件网关投递失败,请稍后重试' });
    }

    // 6. 成功返回(脱敏数据)
    return res.status(200).json({ success: true, message: '留言已成功送达站长邮箱' });
  } catch (err) {
    console.error('内部服务器错误:', err);
    return res.status(500).json({ error: '服务器处理异常,请稍后重试' });
  }
}
步骤 3:前端 HTML 与 JavaScript 提交逻辑
前端采用原生 HTML5 表单与现代化异步 Fetch API,结合 Cloudflare Turnstile 提供的免费无感人机验证组件:
<!-- index.html 中的留言表单模块 -->
<form id="contact-form" class="safe-form">
  <div class="form-group">
    <label for="userName">您的称呼:</label>
    <input type="text" id="userName" name="name" required maxlength="50" placeholder="例如:张先生" />
  </div>

  <div class="form-group">
    <label for="userEmail">您的电子邮箱:</label>
    <input type="email" id="userEmail" name="email" required maxlength="100" placeholder="name@domain.com" />
  </div>

  <div class="form-group">
    <label for="userMessage">留言内容:</label>
    <textarea id="userMessage" name="message" required maxlength="2000" rows="5" placeholder="请在此输入您的具体需求..."></textarea>
  </div>

  <!-- Cloudflare Turnstile 人机验证小部件(隐式或显式渲染) -->
  <div class="cf-turnstile" data-sitekey="0x4AAAAAA..." data-callback="onTurnstileSuccess"></div>

  <button type="submit" id="submit-btn" disabled>提交留言</button>
  <div id="status-tip" class="tip-text" aria-live="polite"></div>
</form>

<!-- 引入 Turnstile 脚本 -->
<script src="https://challenges.cloudflare.com/turnstile/v0/api.js" async defer></script>

<script>
  let activeTurnstileToken = '';

  // 人机验证成功后的回调函数,解锁提交按钮
  window.onTurnstileSuccess = function(token) {
    activeTurnstileToken = token;
    document.getElementById('submit-btn').removeAttribute('disabled');
  };

  const contactForm = document.getElementById('contact-form');
  const submitBtn = document.getElementById('submit-btn');
  const statusTip = document.getElementById('status-tip');

  contactForm.addEventListener('submit', async (e) => {
    e.preventDefault();

    if (!activeTurnstileToken) {
      statusTip.textContent = '请先完成人机安全验证';
      return;
    }

    // 锁定按钮,防止双击重复提交
    submitBtn.setAttribute('disabled', 'true');
    submitBtn.textContent = '正在加密投递中...';
    statusTip.textContent = '';

    const payload = {
      name: document.getElementById('userName').value.trim(),
      email: document.getElementById('userEmail').value.trim(),
      message: document.getElementById('userMessage').value.trim(),
      turnstileToken: activeTurnstileToken
    };

    try {
      const response = await fetch('/api/send-email', {
        method: 'POST',
        headers: { 'Content-Type': 'application/json' },
        body: JSON.stringify(payload)
      });

      const result = await response.json();

      if (response.ok && result.success) {
        statusTip.style.color = '#30363C';
        statusTip.textContent = '✅ 发送成功!感谢您的留言,我们会尽快回复。';
        contactForm.reset();
        // 重置 Turnstile 验证组件以供下一次输入
        if (window.turnstile) turnstile.reset();
        activeTurnstileToken = '';
      } else {
        throw new Error(result.error || '投递未成功,请稍后再试');
      }
    } catch (error) {
      statusTip.style.color = '#B96555';
      statusTip.textContent = '❌ ' + error.message;
      submitBtn.removeAttribute('disabled');
    } finally {
      submitBtn.textContent = '提交留言';
    }
  });
</script>
四、防御纵深:不仅要保密密钥,更要防止中继接口被刷
在实际工程中,许多开发者成功把密钥移入了 Serverless 函数,但以为这样就万事大吉了。然而,如果中继接口没有做防滥用加固,攻击者同样可以编写 Python 脚本狂轰滥炸你的 /api/send-email 接口,从而把你服务商的配额瞬间打爆。
完整的企业级安全方案必须构建以下四重防御纵深:
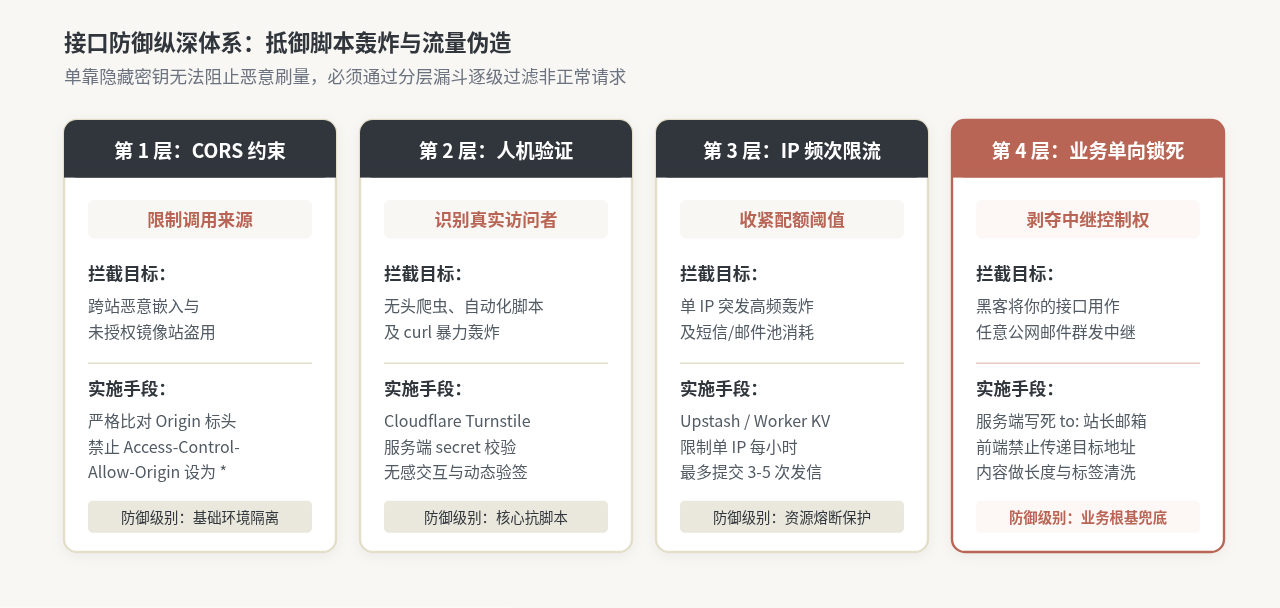
1. 来源过滤(Strict CORS & Origin Checking)
服务端必须对请求头中的 Origin 与 Referer 进行严格等值匹配,严禁在响应头中配置通配符 Access-Control-Allow-Origin: *。这能有效杜绝其它恶意站点直接在其网页中跨站异步调用你的接口。
2. 免费且高强度的人机验证(Turnstile / reCAPTCHA v3)
验证码是阻断自动化攻击的最强屏障。相比传统让人眼花缭乱的扭曲字符,推荐使用 Cloudflare Turnstile。它对正常人类访客提供 100% 无感静默验证体验,但能利用浏览器底层的遥测数据瞬间识破 Headless Chrome、Puppeteer、Selenium 等无头抓取器与自动化轰炸脚本。
3. IP 速率限制(Rate Limiting)
即便有人机验证,也必须防范极少数真人恶意捣乱。在中继层可以通过轻量 Redis(如 Upstash Serverless Redis)或边缘平台的 KV 存储,以客户端 IP 为 Key 设置频次计数器:
- 规则推荐:同一个 IP 地址,每小时最多允许成功提交 3 次。
- 突发防护:1 分钟内同一 IP 连续请求超过 2 次直接返回 HTTP 429(Too Many Requests)。
4. 业务逻辑核心:单向锁死收件目标(Target Hardcoding)
⚠️ 重大安全红线:千万不要让前端传递 to 地址!
如果你的前端请求载荷允许传入 { to: "someone@gmail.com", text: "..." },那么即使你隐藏了 API Key,你的接口也立刻变成了公网开放的任意邮件匿名转发器!黑客会直接把你的服务器当成向数万人发送钓鱼欺诈信件的中转肉鸡。因此,邮件的接收者地址必须牢牢写死在后端代码或环境变量中,前端仅有权提交自身的名字与留言!
五、免后端的替代方案:客户端 SDK(如 EmailJS)的安全边界
有的开发者会问:“我确实只有一个 GitHub Pages 静态网站,连 Serverless 函数都不想部署,市面上宣称纯前端接入的 EmailJS 是安全的吗?”
1. EmailJS 的安全机理剖析
EmailJS 确实可以在纯前端浏览器中运行,但它并不违反“密钥不可暴露”的铁律。其底层运作机制如下:
| 要素名称 | 存放位置 | 安全机制与权限范围 |
|---|---|---|
| Public Key | 前端 JS 代码中公开 | 公钥仅代表账户身份识别符,没有任何邮件发送与配置修改私权。 |
| Private Key / SMTP 密码 | EmailJS 官方云端数据库 | 真正的 SMTP 凭据保存在服务商云端加密金库,浏览器永远接触不到。 |
| Email Template | 预设在 EmailJS 后台控制台 | 邮件模版与目标收件邮箱固定在平台后台,前端只能填充模版中的变量占位符。 |
2. 使用第三方客户端 SDK 必须开启的防御配置
如果选择此类服务,必须在服务商的后台面板中开启以下两项强制安全开关:
- 白名单域名绑定(Domain Whitelist):在 EmailJS 控制台中,强制开启 Origin 域名限制,只允许你在 GitHub Pages 或自定义绑定的独立域名上发起调用,禁止在
localhost或任意其他站点运行。 - 启用平台内置 Captcha:在邮件模板触发条件中强制启用平台集成的验证码校验,防止脚本刷发。
六、方案选型与安全上线检查清单
在实际技术选型时,团队可以根据项目的工程规模、维护精力与安全合规要求进行权衡:
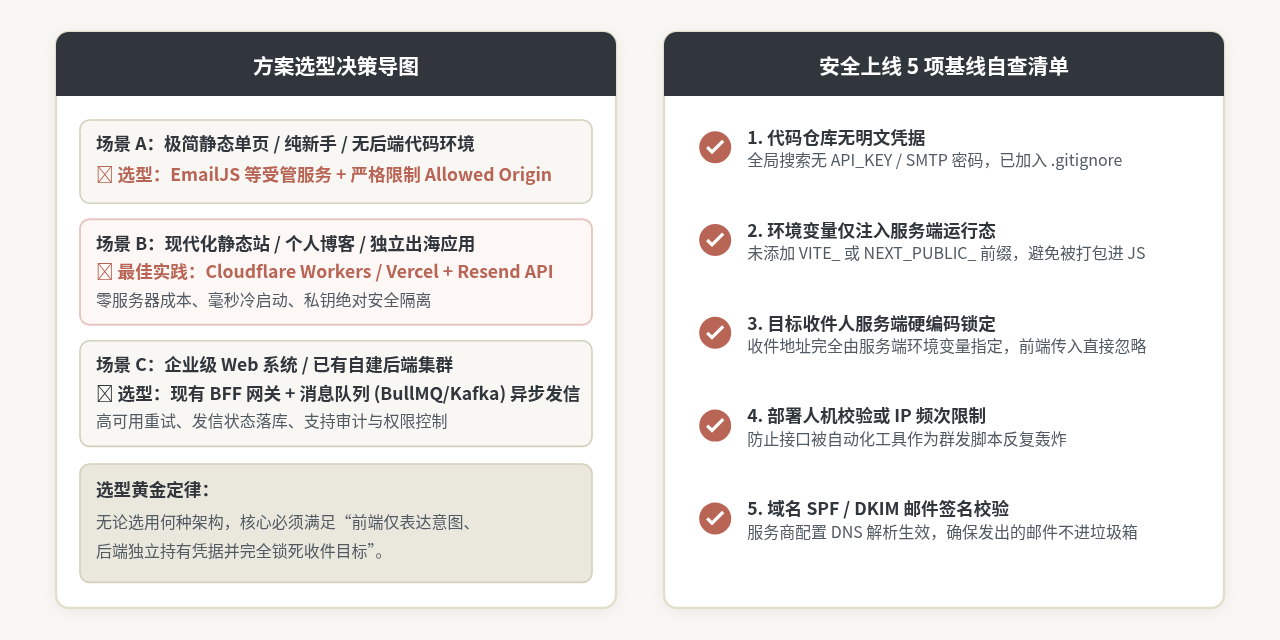
核心安全上线自查清单(Checklist)
- 源码纯净性:对即将发布的前端 Git 仓库执行代码审计,确认没有出现任何以
sk_live_、re_或密码格式命名的敏感字符串。 - 构建工具环境变量隔离:检查前端工程的
.env文件,确认邮件凭证没有添加 Vite / Webpack 的客户端注入前缀(例如绝对不可命名为VITE_EMAIL_KEY),避免打包时被编译入最终的 bundle.js 中。 - 收件人白名单锁定:确认服务端的收件人参数(to)完全硬编码为站长邮箱,对前端传入的任何试图覆盖收件人的字段坚决忽略或直接报错。
- 人机防刷网关上线:表单具备 Cloudflare Turnstile 或 Google reCAPTCHA 保护,并在服务端校验验证码有效性。
- DNS 域名信誉协议验证:在域名 DNS 控制台完成发信域名 SPF、DKIM、DMARC 记录解析,确保发出的邮件具备合法的真实身份证明,避免掉入垃圾邮件收件箱。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章