

深入解析 iOS Safari 中 JavaScript alert 弹窗标题强制显示域名的底层原因,涵盖 WebKit 进程隔离机制、防范系统仿冒钓鱼攻击、安全来源归属及现代前端替代解决方案。
iOS Safari 中 JS alert 弹窗标题显示域名的原因
作者:巡夜人
时间:2026-11-17
浏览:630
文章目录
主题:移动 Web 安全与 WebKit 原理
适用范围:iOS Safari / iPadOS WebKit 引擎
阅读重点:来源归属、防仿冒机制、替代选型
在 iOS Safari 浏览器中,执行 JavaScript 的 window.alert()、confirm() 或 prompt() 时,弹窗标题处总是会固定展示当前网页的域名(或完整来源协议与主机),且开发者无法通过任何代码、CSS 样式或元标签将其替换或隐藏。这一限制并非系统偶发的排版缺陷,而是浏览器安全体系中的一项核心设计——来源归属(Origin Attribution)与反钓鱼仿冒(Anti-Spoofing)机制。由于移动端屏幕视口紧凑、没有传统桌面操作系统的多层窗口边框,浏览器必须由受信任的宿主层代为标明发出对话请求的真实主体,防止不可信网页冒充系统对话框套取用户凭证。
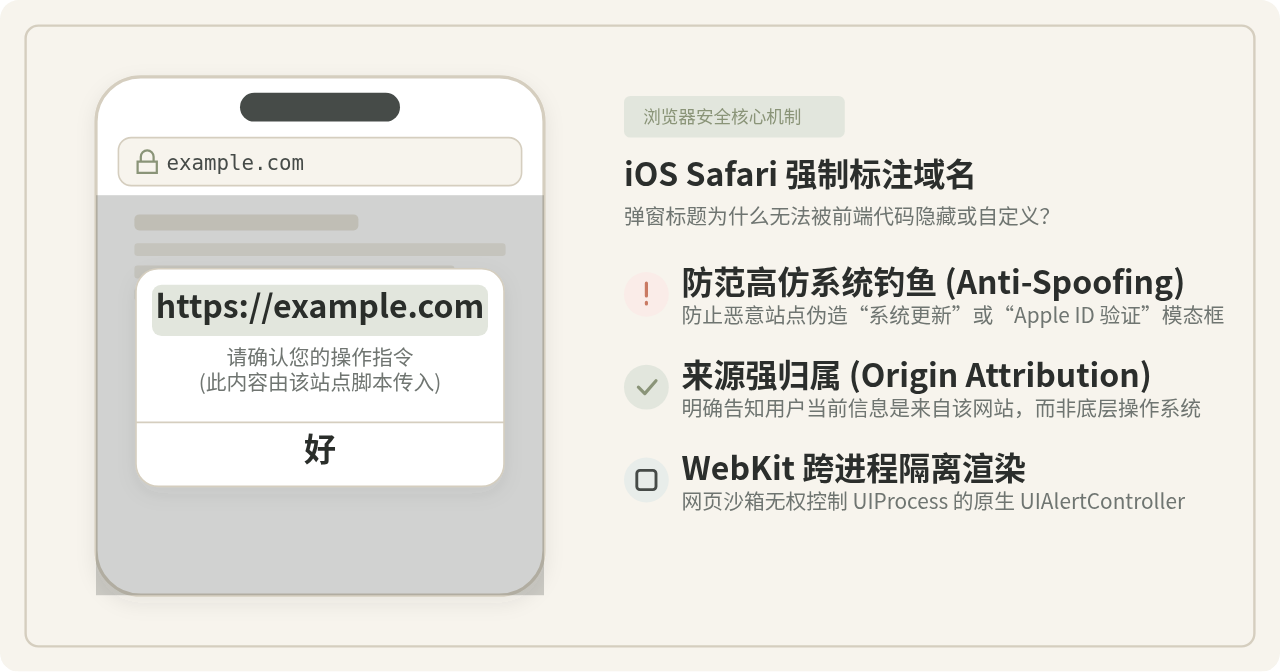
一、核心安全边界:来源归属与反钓鱼伪造
理解弹窗显示域名的第一步,需要从移动终端的用户认知习惯和安全攻防场景切入。在桌面操作系统(如 macOS、Windows)上,网页运行在具有独立标题栏、地址栏和窗口边界的浏览器程序内部,用户在视觉上很容易区分“系统自身的警告”与“某个标签页内部的弹窗”。但在移动端,这种视觉边界几乎被压缩到了极限。
在 iPhone 或 iPad 等触控设备中,当 Safari 全屏或沉浸式浏览时,alert() 唤起的模态视图往往直接调用了系统的 UIAlertController 控件,其视觉圆角、毛玻璃模糊效果以及操作按钮触感与 iOS 系统的原生对话框高度吻合。若允许网页开发者随意修改弹窗标题或将其留空,便会直接产生严重的安全隐患:
- 伪造系统高权限通知:恶意站点可以直接编写
alert("Apple ID 密码已过期,请在设置中重新验证"),甚至结合弹出的prompt()伪造系统密码录入框。普通用户在缺乏域名指引的情况下,会本能地将其视为 iOS 系统的官方安全提醒,从而毫无戒备地输入敏感凭证。 - 虚假设备中毒或扣费欺诈:攻击者可以利用阻塞弹窗显示“系统警告:检测到 3 项高危木马,请立即致电苹果官方支持”,诱导用户拨打诈骗电话或安装恶意描述文件。
- 破坏用户知情权:在现代 Web 应用中,一个主页面往往会嵌套广告、第三方统计或社交插件的
<iframe>。如果弹出框不标明来源域名,用户根本无法判断这条警告究竟是由当前访问的主站发起,还是由某段匿名的第三方脚本触发。
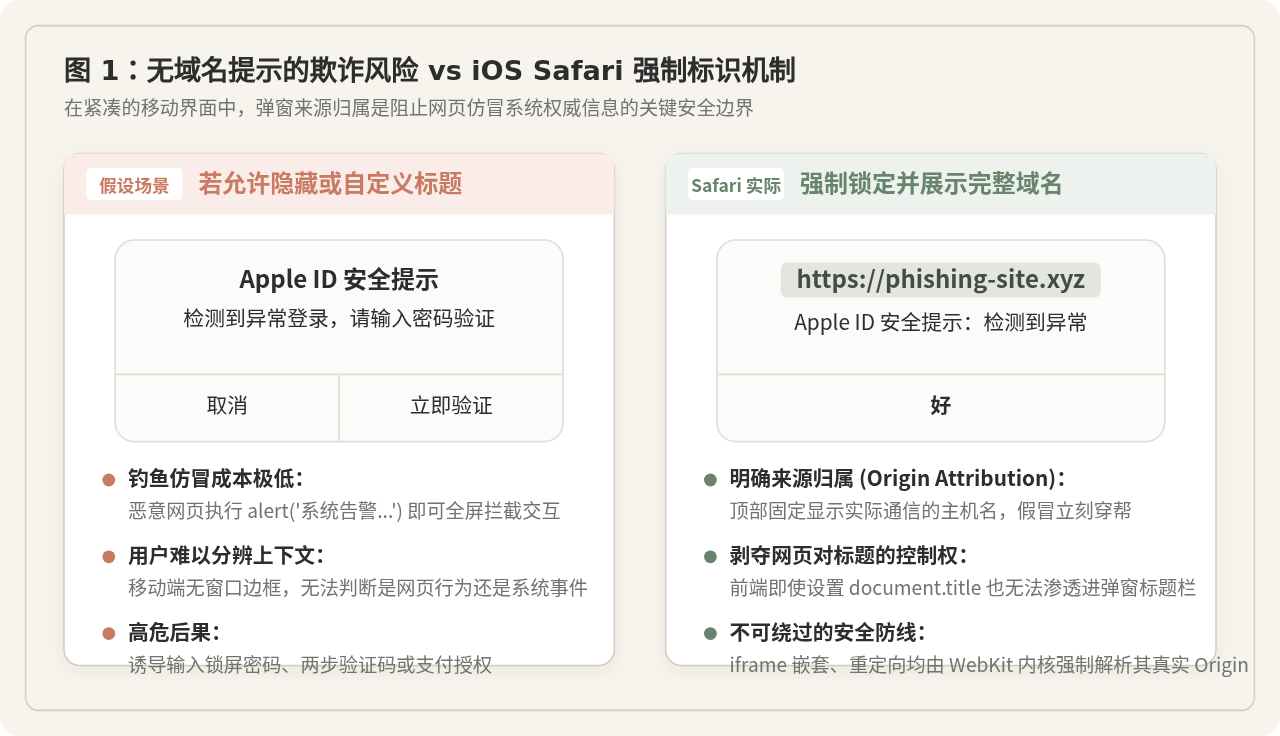
正因如此,iOS Safari 将弹窗的“所有权标识”视作绝不可让渡给 Web 脚本的安全边界。浏览器作为代理用户安全的第一责任人(User Agent),必须在弹窗顶部强行锁定发起方的 Origin,以不可抹除的方式告知用户:“此对话框仅代表该网站说话,它不代表系统,也不代表 Apple”。
二、WebKit 底层实现:跨进程隔离与 UI 宿主合成
从技术架构角度看,JavaScript 弹窗为何无法由前端样式定制?这与 iOS 系统的 WebKit 多进程沙箱模型有着直接联系。
在 iOS 现代 WebKit 架构中,网页内容的运行空间与浏览器的宿主管理界面是物理隔离在不同进程中的。网页脚本(包括 DOM 节点解析、CSS 渲染和 JS 引擎)运行在低权限的 WebProcess(渲染沙箱进程) 内;而用户的地址栏、导航按钮、标签页管理以及原生弹出窗则运行在高权限的 UIProcess(主界面进程) 中。
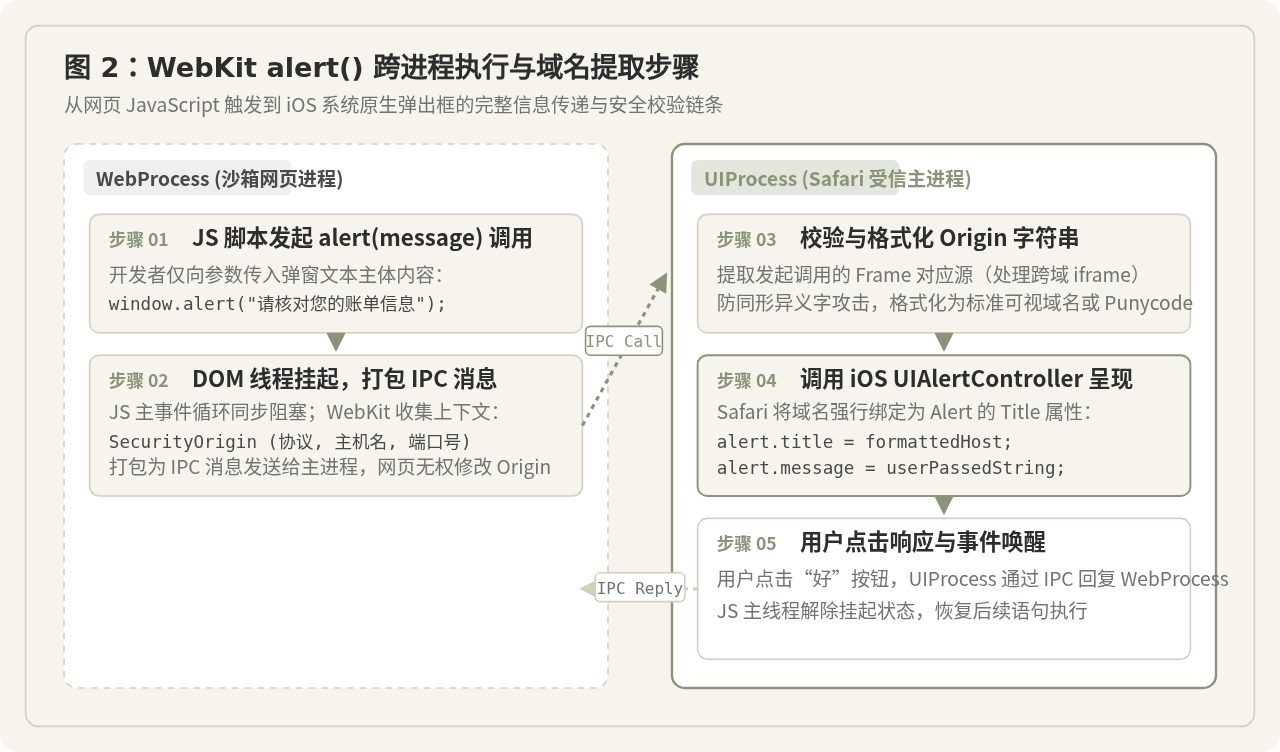
当我们在代码中执行一行普通的弹窗函数时,系统内部经历了以下严格的调度步骤:
- 脚本调用与事件循环挂起:WebProcess 执行到
window.alert(message)。根据 HTML 规范,该方法具有同步阻塞语义,DOM 执行线程随即进入暂停状态,停止推进后续脚本。 - 打包跨进程 IPC 请求:WebKit 引擎提取出两个关键信息:一是开发者传入的文本字符串
message;二是当前调用栈所在上下文的安全源对象SecurityOrigin(包含协议 Scheme、主机名 Host 及端口 Port)。WebProcess 将两者封装为 IPC 消息发送给 UIProcess。 - 主进程源校验与域名格式化:UIProcess 接收到 IPC 请求后,独立对
SecurityOrigin进行核验。如果调用来自嵌套的<iframe>,WebKit 会解析其真实来源,甚至针对 Punycode(国际化域名防李鬼同形异义字)进行安全转码,提取出干净合规的域名字符串。 - 原生 UIAlertController 装配:UIProcess 调用 iOS Cocoa Touch 框架的
UIAlertController(title: formattedHost, message: message, preferredStyle: .alert)。在原生控件初始化时,域名被硬编码为 title 参数,而网页脚本传入的自定义内容只能存放在 message 参数中。 - 用户交互与唤醒循环:用户在屏幕上点击原生“好”(OK)按钮后,UIProcess 捕捉到系统点击事件,并向 WebProcess 发送 IPC 恢复通知,挂起的 JS 线程随之被唤醒继续往下执行。
关键架构事实
window.alert() 所呈现的视图,其本质根本不是网页 DOM 树的一部分,也不是由浏览器内核排版生成的 HTML 节点,而是 Safari 宿主利用原生 Objective-C/Swift 调起的系统视图控制器。前端 CSS 的选择器、作用域乃至 z-index 样式在这一原生图层面前完全无法生效。
三、常见认知误区与无效破解方式辨析
在日常开发交流中,常能见到一些试图“消除 Safari 弹窗域名”的讨论或民间偏方。这些说法往往在特定历史阶段或特殊宿主环境下看似有效,但在 iOS Safari 标准网页中均无法成立。下面对最具代表性的三个误区进行客观辨析:
误区一:“在弹窗前动态修改 document.title 可以改掉弹窗标题”
辨析:在十多年前的早期桌面端 IE 浏览器或极旧版 Chrome 中,弹窗标题栏确实曾一度直接引用网页的 document.title。这也导致部分历史资料记载了诸如 document.title = '提示'; alert('...'); 的技巧。但在现代移动端 WebKit 中,弹窗标题由 UIProcess 直接通过 Socket 获取底层的网络安全源,完全不读取 DOM 中的 document.title。因此,无论在前端如何频繁变更文档标题,iOS Safari 弹窗上的域名均不会产生任何变化。
误区二:“把 alert 放在隐藏的 iframe 内部执行可以隐匿域名”
辨析:有人尝试创建临时 <iframe>,借用子页面的 window.alert 试图绕过标识。实际上,现代 WebKit 具备完整的 Frame 层次追踪能力:
- 若子 iframe 与主站同源,弹窗依然明确显示该同源域名;
- 若子 iframe 为跨域页面,Safari 甚至会展示更为严格的安全提示,例如“来自
xxx.com的页面提示”,明确将子域名与外部来源同时暴露; - 若 iframe 的
src为about:blank或纯 JavaScript 动态注入,WebKit 会直接回溯到其创建者(Parent/Creator)的安全上下文,依旧展示主页面的完整域名。
误区三:“在 iOS 混合开发(WKWebView)中可以去掉,说明 Safari 也能做到”
辨析:在原生 App 内置的 WKWebView 控件中,开发者可以通过实现 WKUIDelegate 协议中的 webView(_:runJavaScriptAlertPanelWithMessage:initiatedByFrame:completionHandler:) 代理方法,完全拦截网页的 JS 弹窗,并由原生 App 自由绘制任意样式的 iOS 原生提示框(包括自定义标题或无标题)。但这属于自研客户端应用对内部受控 Webview 的定制权,而用户直接访问的公网 iOS Safari 是通用浏览器,出于对开放互联网未知站点的防御,Safari 绝不会暴露此类放权选项。
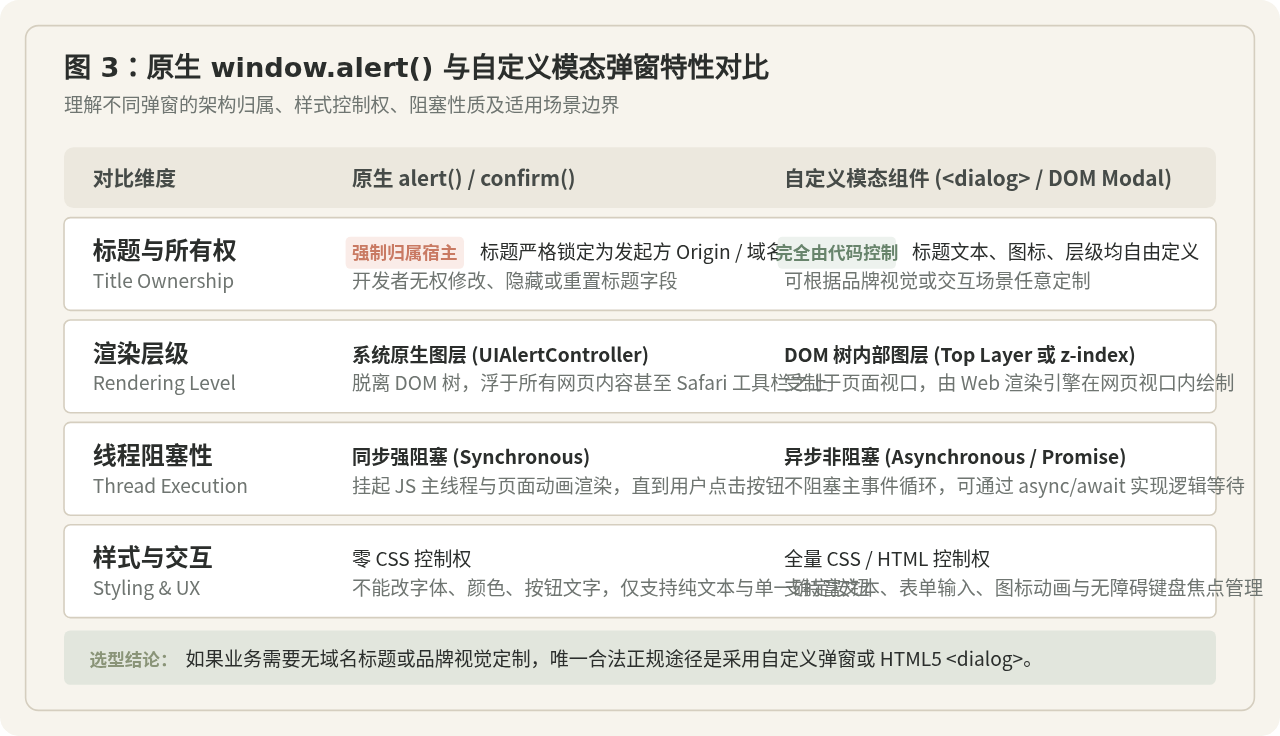
四、现代前端的规范化替代方案:HTML5 <dialog>
既然原生 window.alert() 的域名显示是不可变更的安全策略,且其同步阻塞特性会在移动端引起严重的掉帧和交互卡顿,现代 Web 开发通常采用自定义模态弹窗来替代原生弹窗。
自 iOS 15.4(WebKit 引擎全面跟进)起,所有现代移动浏览器均已原生支持 HTML5 规范中的 <dialog> 元素。利用 <dialog> 可以获得以下优势:
- 标题与视觉全掌控:弹窗作为页面 DOM 的一部分,不再附带浏览器强加的域名条,标题文本、图标与关闭操作完全受 CSS 控制;
- 原生 Top Layer 顶层管理:无需编写冗余的
z-index: 99999样式,调用dialog.showModal()即可自动置于所有 DOM 之上,并具备内置的背景遮罩(::backdrop)与焦点陷入(Focus Trap)能力; - 异步非阻塞体验:基于事件或 Promise 封装,不冻结浏览器主线程,动画与渲染保持丝滑流畅。
以下是具备工程可用性的现代模态弹窗封装范式:
<!-- 1. 在 HTML 中声明标准对话框节点 -->
<dialog id="app-modal" class="custom-modal">
  <div class="modal-content">
    <div class="modal-header">
      <h3 id="modal-title">操作确认</h3>
    </div>
    <div class="modal-body">
      <p id="modal-msg">您确认要提交本次订单吗?</p>
    </div>
    <div class="modal-footer">
      <button id="modal-cancel-btn" type="button">取消</button>
      <button id="modal-confirm-btn" type="button" class="btn-primary">确定</button>
    </div>
  </div>
</dialog>

<style>
  /* 2. 简洁的无边界模态样式与遮罩层配置 */
  .custom-modal {
    border: none;
    border-radius: 12px;
    padding: 0;
    max-width: 320px;
    width: 90%;
    box-shadow: 0 10px 25px rgba(0,0,0,0.15);
    margin: auto;
  }
  .custom-modal::backdrop {
    background: rgba(0, 0, 0, 0.4);
    backdrop-filter: blur(2px);
  }
  .modal-content { padding: 20px; text-align: center; }
  .modal-header h3 { margin: 0 0 10px; font-size: 17px; }
  .modal-footer { display: flex; gap: 10px; margin-top: 18px; }
  .modal-footer button { flex: 1; padding: 10px; border-radius: 6px; border: 1px solid #ddd; }
  .btn-primary { background: #8A9478; color: #fff; border: none !important; }
</style>

<script>
  // 3. 封装为 Promise 异步调用,完全取代阻塞式 alert / confirm
  function showAppDialog({ title = "系统提示", message = "" }) {
    return new Promise((resolve) => {
      const dialog = document.getElementById("app-modal");
      const titleEl = document.getElementById("modal-title");
      const msgEl = document.getElementById("modal-msg");
      const confirmBtn = document.getElementById("modal-confirm-btn");
      const cancelBtn = document.getElementById("modal-cancel-btn");

      titleEl.textContent = title;
      msgEl.textContent = message;

      const handleConfirm = () => { cleanup(); dialog.close(); resolve(true); };
      const handleCancel = () => { cleanup(); dialog.close(); resolve(false); };

      function cleanup() {
        confirmBtn.removeEventListener("click", handleConfirm);
        cancelBtn.removeEventListener("click", handleCancel);
      }

      confirmBtn.addEventListener("click", handleConfirm);
      cancelBtn.addEventListener("click", handleCancel);

      dialog.showModal();
    });
  }

  // 业务调用示例
  async function onSubmit() {
    const confirmed = await showAppDialog({
      title: "温馨提示",
      message: "此弹窗由页面自身渲染,无任何浏览器强制域名标题。"
    });
    if (confirmed) {
      console.log("用户已确认操作");
    }
  }
</script>
五、总结与选型决策指南
综上所述,iOS Safari 中 JavaScript alert 弹窗标题显示域名,是 WebKit 内核为了杜绝钓鱼伪造、确保移动端用户能够明确感知提示发起者所执行的强制安全防线。它由底层的宿主 UI 进程独立创建,前端代码无法且不应当尝试去关闭或伪造它。
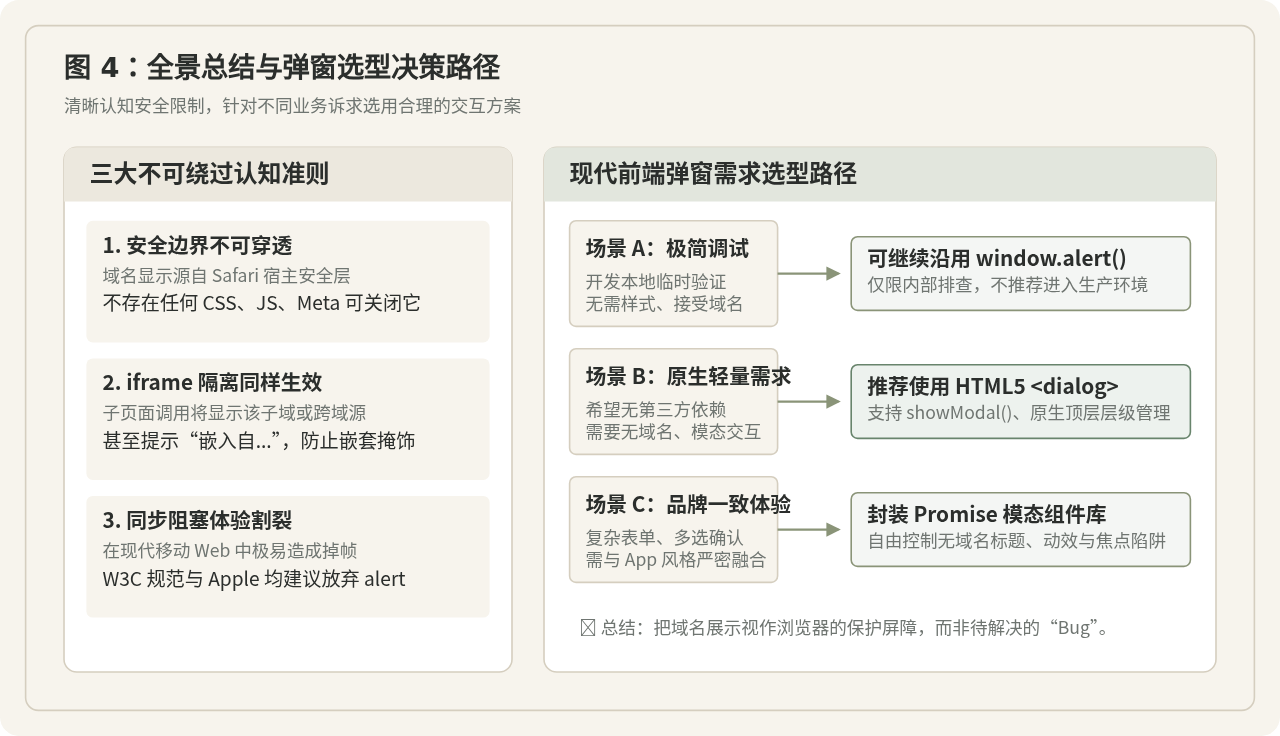
在日常工程实践中,建议遵循以下两条基本原则:
- 本地与阶段性排查:若仅用于快速打印变量或验证逻辑触发,可以保留
alert(),此时域名提示对功能排查无任何影响; - 面向真实用户的高质量产品:应当全面淘汰
window.alert()、confirm()和prompt(),转向基于 HTML5<dialog>或现代化 UI 框架封装的模态组件。这样既能获得完全可控的标题与品牌视觉,又规避了线程阻塞对移动端交互流畅度带来的负面影响。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章