

深入解析浏览器端JavaScript无法且不应直接连接数据库的底层原因,对比浏览器沙箱与Node.js的运行环境差异,揭示网络协议错配与安全凭据暴露风险,并给出前后端分离的标准实践与完整代码示例。
为什么浏览器端JavaScript不能直接连接数据库
作者:墨池
时间:2026-11-17
浏览:140
文章目录
技术原理与架构
Web安全规范
全栈开发实践
适合对象:前端开发者 / 初学者 / 全栈入门
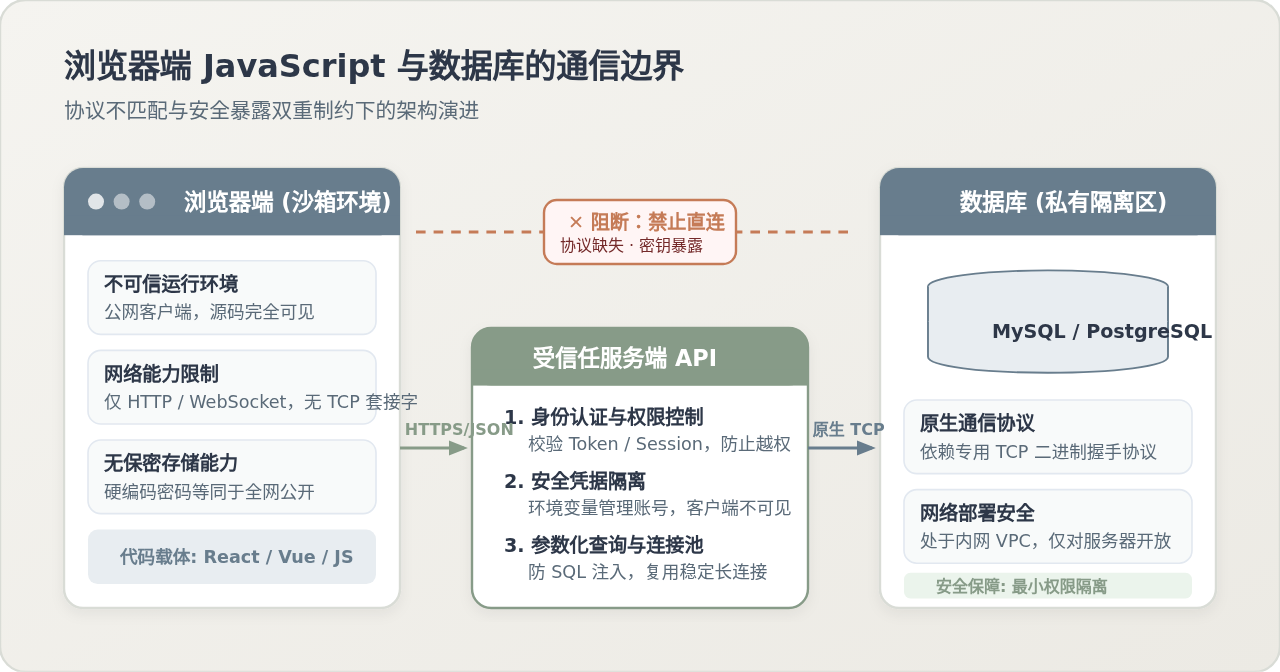
在浏览器中运行的 JavaScript 无法也不应该直接连接 MySQL、PostgreSQL 或 SQL Server 等数据库。核心原因在于两道无法逾越的屏障:底层网络协议栈的不兼容以及不可控客户端带来的毁灭性安全风险。浏览器的安全沙箱机制完全禁用了原生 TCP 套接字(Raw TCP Socket),导致其无法执行数据库专有的二进制握手;而将数据库账号密码暴露在公开的客户端代码中,更等同于直接将全部数据拱手相让。业界的标准解决方案是引入受信任的后端服务作为中转,由服务端安全持有凭据并管理长连接,再向前端暴露受控的 HTTP 或 WebSocket API。
一、核心限制:网络协议栈的底层错配
许多开发者在刚接触 Web 开发时,常有这样的疑问:“既然 JavaScript 可以在 Node.js 中通过 mysql2 或 pg 库顺利读写数据库,为什么把相同的代码放到浏览器里就会报错?”要回答这个问题,必须先理解浏览器运行环境与传统数据库在通信协议上的根本错配。
传统关系型数据库(如 MySQL 默认的 3306 端口、PostgreSQL 默认的 5432 端口)并不是基于 HTTP 协议工作的。它们拥有一套专属的、基于传输层 TCP 的自定义二进制协议。例如,MySQL 客户端在连接数据库时,首先需要建立原始 TCP 连接,随后接收服务端发送的初始握手数据包(Initial Handshake Packet),解析加盐挑战码,再由客户端组装特定格式的二进制认证报文并回传。
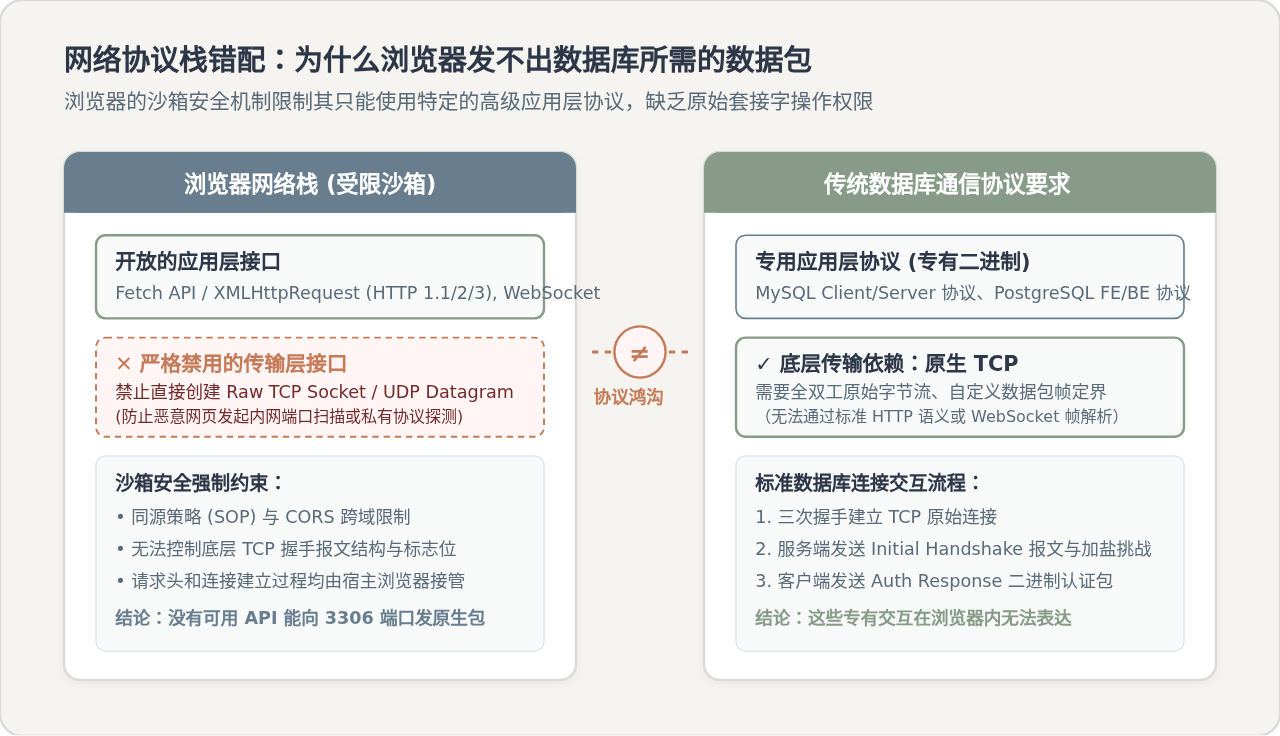
而运行在用户设备上的浏览器是一个受到严密保护的沙箱环境(Sandbox)。出于安全考虑,W3C 与浏览器厂商对网页 JavaScript 能够发起的网络请求施加了非常严格的限制:
- 仅开放特定的应用层协议:网页 JavaScript 只能调用
fetch()、XMLHttpRequest(用于 HTTP/HTTPS 请求)或者WebSocket(用于基于 HTTP 升级的全双工通信)。 - 严禁调用原始传输层套接字:浏览器环境绝不向普通网页 JavaScript 暴露原始 TCP Socket 或 UDP 接口。如果允许网页随意建立原始 TCP 连接,恶意网页就可以利用用户的本地网络充当跳板,扫描局域网私有端口、攻击内网路由器,甚至发起大规模分布式拒绝服务(DDoS)攻击。
- 强制执行同源策略(SOP)与 CORS 预检:浏览器在发送跨域 HTTP 请求时,会强制进行 CORS 预检握手。数据库服务根本不懂什么是 HTTP 报文,更不可能响应
Access-Control-Allow-Origin响应头。
因此,当在前端项目中尝试打包引入 mysql2 等数据库驱动库时,打包工具(如 Webpack 或 Vite)会立即报错 Module not found: Can't resolve 'net'。这是因为这些驱动库的底层完全依赖 Node.js 的 net 模块创建 TCP 套接字,而在浏览器环境中,这个模块根本不存在。
二、致命风险:安全边界与权限模型的瓦解
退一步假设,即便未来浏览器标准放宽、允许网页直接建立原始 TCP 连接,在架构上也绝不能允许浏览器端直连生产数据库。网络协议的阻隔其实是一道保护屏障,阻止了灾难性的安全设计。
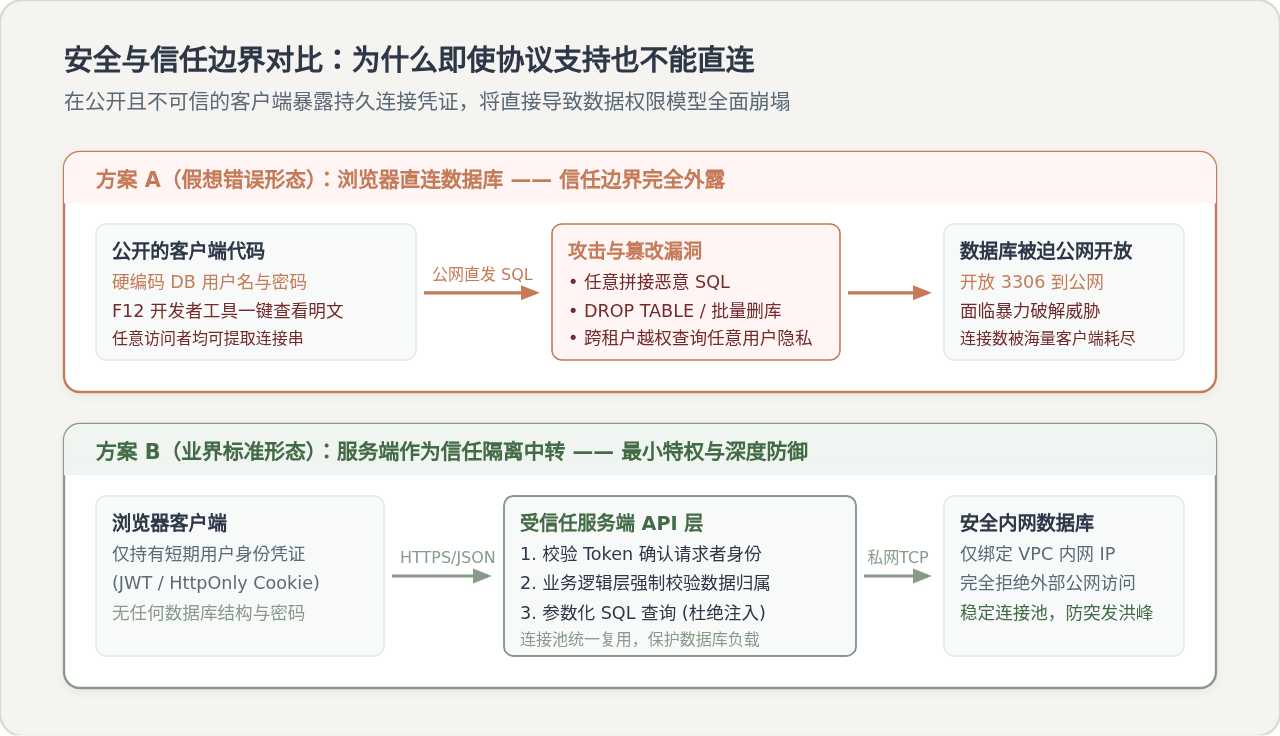
理解这一点的关键,在于看清两种模式下“信任边界”的位置。我们可以从以下三个维度剖析直连方案在安全上的必然崩溃:
1. 数据库凭据完全公开
连接数据库必须提供连接字符串,其中包含主机 IP、端口、用户名和密码。运行在浏览器端的任何 JavaScript 代码、网络请求载荷以及内存变量,对用户而言都是完全透明的。即便使用代码混淆(Uglify/Terser),任何具有基础网络常识的人只需按下键盘上的 F12 打开浏览器开发者工具(DevTools),就能在“源代码”或“网络”面板中直接提取出明文凭据。
2. 数据权限颗粒度失控与 SQL 注入
关系型数据库的权限体系通常建立在“表(Table)”、“视图(View)”或“库(Database)”级别,例如授予用户 SELECT, UPDATE ON shop.orders 权限。然而,现实中的业务系统需要的是行级与租户级权限控制——“用户 A 只能查看和修改属于用户 A 的订单”。
如果允许客户端直连数据库,SQL 语句就必须在前端拼装。攻击者只需要篡改前端脚本或在控制台直接执行一条指令:
// 攻击者在客户端直接执行的恶意语句
await db.query("UPDATE orders SET status = 'paid' WHERE user_id != 999");
await db.query("DROP TABLE users");
此时数据库将无条件执行这些指令,因为发起请求的连接持有合法的数据库用户身份。前端的所有表单校验、按钮禁用在恶意用户面前都形同虚设。
3. 数据库必须暴露在公网,且连接数无法承载
如果客户端直连数据库,就意味着必须将数据库的 3306 端口暴露给全网公网 IP。这会使数据库直接面对全球黑客的嗅探、漏洞扫描与暴力破解。
此外,传统数据库的连接是非常昂贵的系统资源。MySQL 默认的最大连接数通常为 151 到几百个。如果一个网站有 10,000 名在线用户,每个浏览器标签页都直接与数据库维持一条 TCP 连接,数据库的内存和连接句柄将在瞬间被彻底耗尽并发生崩溃。
三、关键差异:浏览器端与 Node.js 端的一致条件对照
为了透彻理解为什么同样是编写 JavaScript,在不同环境下结果截然相反,我们在相同的前提条件下,对浏览器端(Client-side)与 Node.js 端(Server-side)的关键能力进行对照:
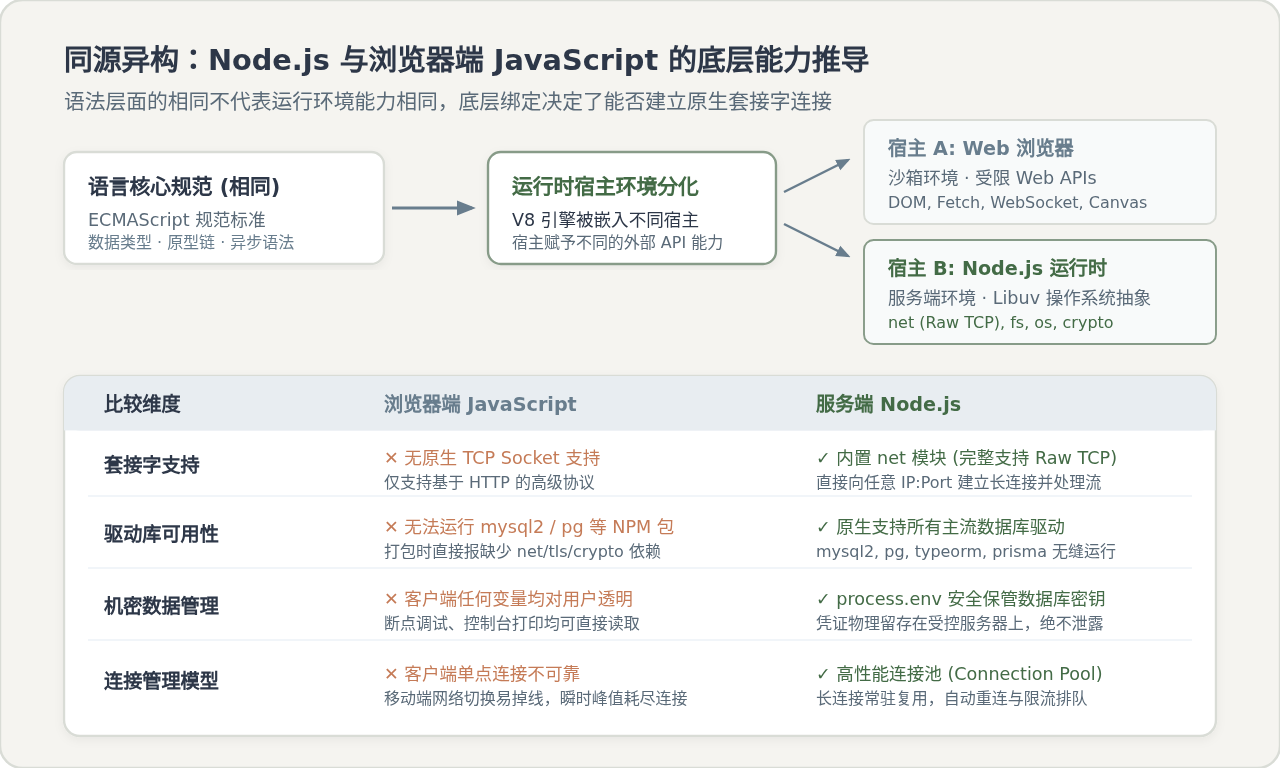
| 对比维度 | 浏览器端 JavaScript (Client-side) | 服务端 Node.js (Server-side) | 差异带来的架构影响 |
|---|---|---|---|
| 运行宿主与特权 | 用户设备上的受限沙箱,只拥有普通非特权用户权限。 | 开发者完全掌控的专用物理机或容器,拥有系统完整操作权。 | 只有服务端才具备操作底层系统资源、建立任意网络连接的合法资格。 |
| 底层网络 API | 仅提供 Fetch、XHR、WebSocket、WebTransport。无 Raw Socket。 | 内置 net 模块与 tls 模块,可自由创建并监听 TCP/IPC 套接字。 |
数据库驱动需要按字节读写 TCP 报文,浏览器在 API 层面直接缺失该能力。 |
| 机密凭据安全性 | 代码与内存对用户完全透明,无法存放任何私钥或数据库密码。 | 凭据保存在宿主机环境变量或密钥管理器中,外界无法直接读取。 | 数据库连接串必须留在服务端,杜绝泄露给外部访问者。 |
| 连接复用与生命周期 | 客户端网络不稳定,休眠、切网、刷新都会导致连接不可控断开。 | 常驻受控内网,利用连接池(Connection Pool)长期复用连接。 | 服务端连接池大幅降低了高频握手开销,保护数据库平稳运行。 |
四、标准实践:通过受信任的 API 服务安全操作数据
理解了上述限制后,标准的架构路径就非常清晰了:采用经典的三层架构(Three-Tier Architecture)。浏览器端仅负责视图渲染与事件交互,通过 HTTPS 调用业务 API;由部署在私有内网的服务端程序校验权限后,代为操作数据库。
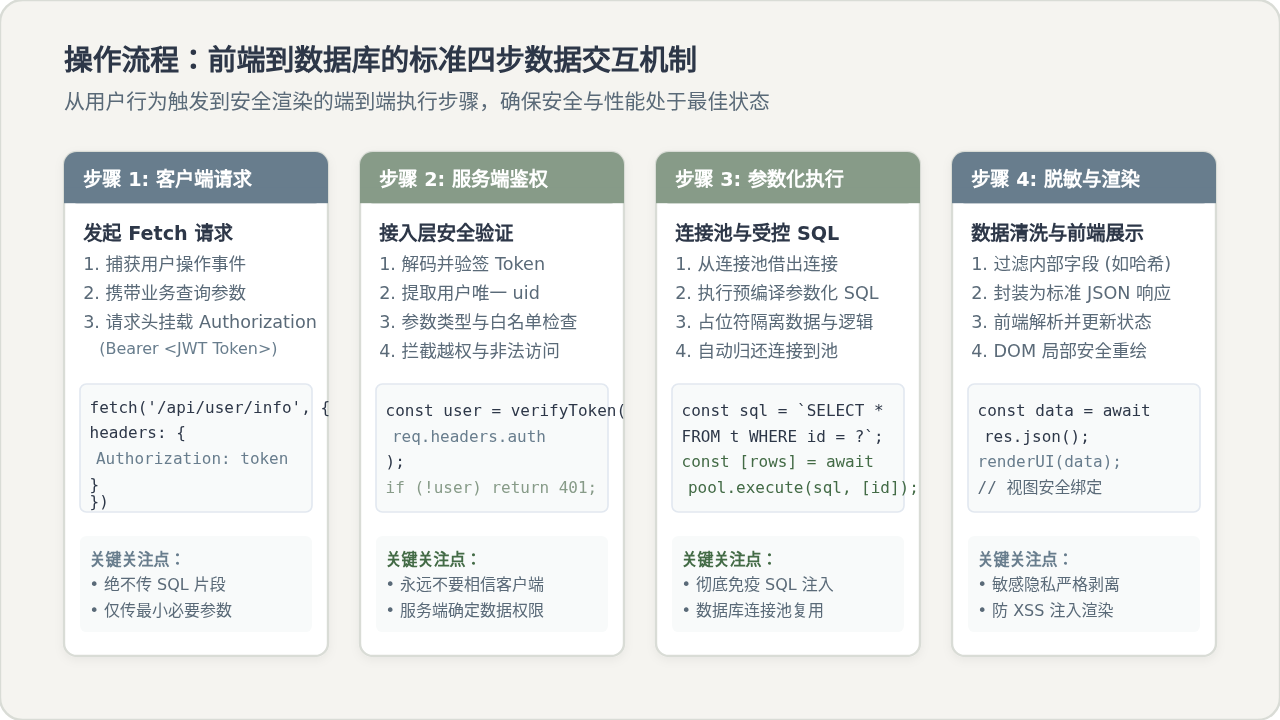
下面是一个工业界标准的完整实现示例,展示如何在服务端安全连接 MySQL,并在前端通过 fetch 优雅地发起请求。
步骤 1:在服务端配置连接池并保护凭据
在服务端代码中,严禁将数据库密码硬编码在源码中。应通过系统环境变量读取凭据,并创建连接池以复用连接:
// server.js - 运行于 Node.js 服务端
const express = require('express');
const mysql = require('mysql2/promise');
const jwt = require('jsonwebtoken');

const app = express();
app.use(express.json());

// 1. 从环境变量中读取敏感凭据,使用连接池管理
const pool = mysql.createPool({
  host: process.env.DB_HOST || '127.0.0.1',
  port: parseInt(process.env.DB_PORT || '3306', 10),
  user: process.env.DB_USER || 'app_backend',
  password: process.env.DB_PASSWORD, // 敏感密码仅存放在服务端
  database: process.env.DB_NAME || 'business_db',
  waitForConnections: true,
  connectionLimit: 20, // 严格限制最大连接数,避免打崩数据库
  queueLimit: 0
});

// 2. 身份验证中间件:提取并验证用户 Token
function authenticateToken(req, res, next) {
  const authHeader = req.headers['authorization'];
  const token = authHeader && authHeader.split(' ')[1];
  if (!token) return res.status(401).json({ error: '未登录或缺少身份凭证' });

  jwt.verify(token, process.env.JWT_SECRET || 'server_secret_key', (err, user) => {
    if (err) return res.status(403).json({ error: '凭证失效或无权访问' });
    req.user = user; // 将受信任的用户身份挂载到请求对象
    next();
  });
}

// 3. 受保护的业务接口:执行参数化 SQL
app.get('/api/user/orders', authenticateToken, async (req, res) => {
  try {
    // 关键安全防线:强制绑定当前登录用户的 ID,杜绝越权访问
    const currentUserId = req.user.id;
    const status = req.query.status || 'all';

    let sql = 'SELECT id, order_no, amount, status, created_at FROM orders WHERE user_id = ?';
    const params = [currentUserId];

    if (status !== 'all') {
      sql += ' AND status = ?';
      params.push(status);
    }

    // 使用预编译参数化查询,从物理层杜绝 SQL 注入
    const [rows] = await pool.execute(sql, params);
    res.json({ success: true, data: rows });
  } catch (error) {
    console.error('Database query failed:', error);
    res.status(500).json({ error: '服务器内部数据查询错误' });
  }
});

app.listen(3000, () => console.log('API Server running on port 3000'));
步骤 2:在前端浏览器安全请求受控接口
前端只需要专注于 UI 交互与请求状态处理。如下是在现代浏览器中通过原生 fetch 请求业务 API 的完整实现:
// client.js - 运行于浏览器端
async function fetchMyOrders(targetStatus = 'completed') {
  // 从安全的存储中读取用户短期会话 Token
  const token = localStorage.getItem('auth_token');
  if (!token) {
    alert('请先登录系统');
    return;
  }

  try {
    const response = await fetch(`/api/user/orders?status=${encodeURIComponent(targetStatus)}`, {
      method: 'GET',
      headers: {
        'Authorization': `Bearer ${token}`,
        'Content-Type': 'application/json'
      }
    });

    if (!response.ok) {
      if (response.status === 401 || response.status === 403) {
        alert('登录已过期,请重新登录');
        return;
      }
      throw new Error(`请求失败,状态码: ${response.status}`);
    }

    const result = await response.json();
    if (result.success) {
      renderOrdersTable(result.data); // 将干净的数据安全渲染到 DOM
    }
  } catch (err) {
    console.error('获取订单失败:', err);
    showErrorUI('无法加载数据,请稍后重试');
  }
}

function renderOrdersTable(orders) {
  const container = document.getElementById('order-list');
  if (!container) return;
  container.innerHTML = orders.map(order => `
    <div class="order-item">
      <span>订单号: ${order.order_no}</span>
      <span>金额: ¥${(order.amount / 100).toFixed(2)}</span>
      <span>状态: ${order.status}</span>
    </div>
  `).join('');
}
💡 关键开发细节提醒
在上述代码中,前端请求中既没有包含任何数据库凭据,也没有包含任何 SQL 语法结构。前端发送的是纯粹的业务意图(“获取我的已完成订单”),服务端在接收到请求后,独立根据用户 Token 中的用户 ID 组装参数化 SQL 查询。即使有人伪造 status 参数,预编译查询也会将其当作纯文本字面量处理,绝对不会破坏 SQL 结构。
五、特殊场景释疑:BaaS 与 Serverless 数据库真的做到了“前端直连”吗?
随着现代云原生生态的演进,很多前端开发者接触到了诸如 Supabase、Firebase Firestore、Cloudflare D1、Neon Serverless 等技术。在这些产品的宣传文档中,常会看到类似下面的前端代码:
// Supabase 官方示例:看起来像在前端“直接查数据库”
import { createClient } from '@supabase/supabase-js';
const supabase = createClient('https://xyz.supabase.co', 'public-anon-key');

const { data, error } = await supabase
  .from('countries')
  .select('name')
.eq('id', 1);这是否推翻了“浏览器不能直连数据库”的结论?答案是:完全没有。它的底层原理依然完全遵循本文所述的安全与网络规律。
- 底层仍然是通过 HTTPS API 中转:打开浏览器网络控制台查看就会发现,
supabase.from('countries').select()并没有建立任何 TCP 5432 连接,而是向https://xyz.supabase.co/rest/v1/countries发送了一个标准的 HTTPS POST/GET 请求。它本质上是由云端内置的 PostgREST 网关代为向真正的 PostgreSQL 执行 SQL。 - 通过 RLS(行级安全策略)在数据库层充当“虚拟后端”:既然前端公开了
anon-key(匿名公钥),为什么数据不会被洗劫?因为 Supabase 强依赖 PostgreSQL 的 Row Level Security (RLS) 机制。开发者必须在数据库中预先编写鉴权规则,例如:
客户端在发起 HTTPS 请求时带上用户的 JWT,PostgREST 网关将 JWT 解析后把-- 在 PostgreSQL 中编写行级访问策略 CREATE POLICY "用户只能查看自己的数据" ON profiles FOR SELECT USING (auth.uid() = id);auth.uid()注入数据库会话中,由数据库引擎内部强制拦截越权操作。
BaaS 方案并没有让浏览器直连数据库,而是把原本需要手写的业务后端 API,封装成了一套高度标准化的云端 HTTP 中转网关。如果业务逻辑涉及复杂的第三方支付对账、跨系统事务或风控计算,依旧必须在自建的私有服务端完成。
六、总结与认知清单
浏览器端 JavaScript 不能直连数据库,既是底层技术限制的结果,也是保障现代软件安全的基本共识。
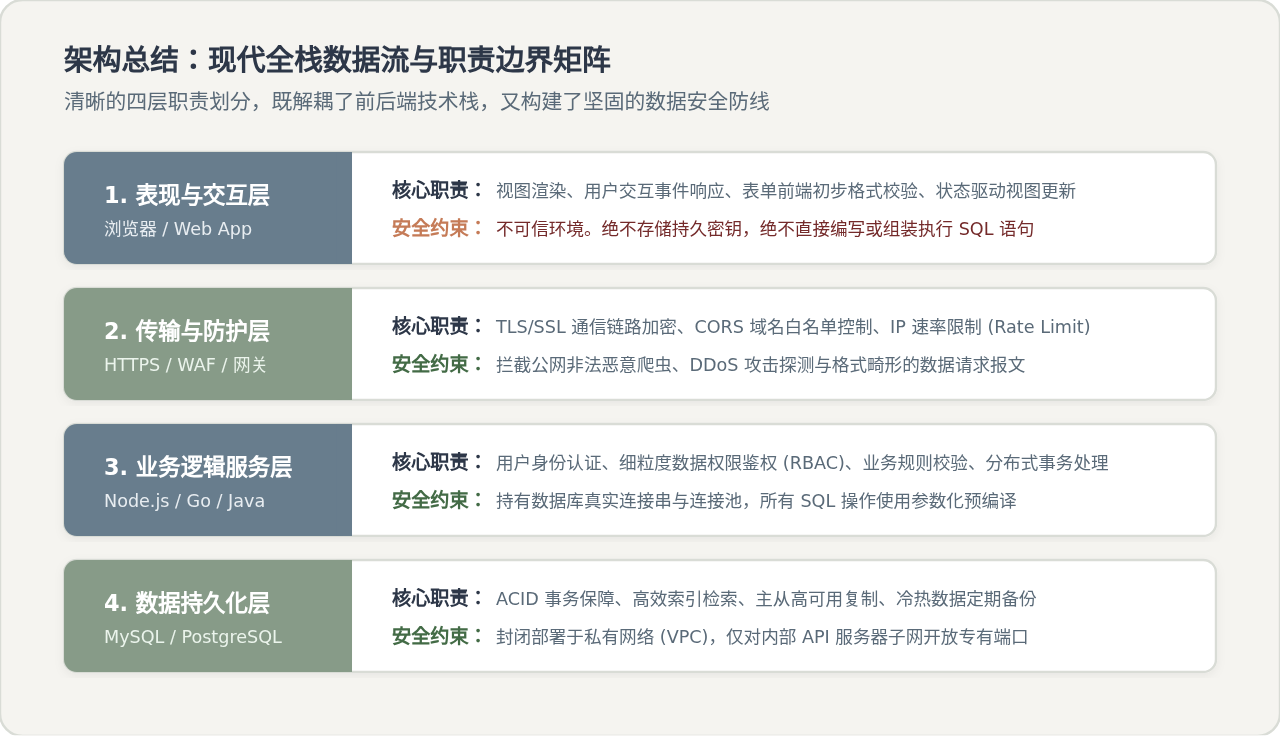
在进行系统架构设计或日常编码时,可参照以下四项原则进行自查:
- 牢记环境差异:浏览器只能说 HTTP、WebSocket 等标准化 Web 语言,不能也不该操作原始 TCP 套接字。
- 坚守信任边界:永远将浏览器客户端视为不可信网络环境。凡是数据库连接串、私钥、支付秘钥,物理上严禁进入客户端代码仓库。
- 职责清晰分层:前端负责视图、状态管理与用户输入响应;后端负责身份鉴权、业务规则与参数化查询;数据库负责数据完整性与持久化。
- 杜绝直接暴露:生产数据库绝不对公网开放默认端口(3306/5432),所有持久连接必须限制在 VPC 私有子网内由服务端连接池统一管理。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章