
针对使用 JavaScript/Node.js 搭建局域网即时聊天工具时常遇的防火墙拦截、连接超时与无法访问问题,本文从通信机理、监听IP绑定、系统防火墙入站规则配置、网络配置文件切换及路由器排查等维度提供完整的排错与解决指南。

当前位置:首页 > Node.js 服务部署与运维 > 正文
解决 JavaScript 局域网聊天连接被防火墙拦截的问题
作者:慢半拍
时间:2026-11-12
浏览:576
文章目录
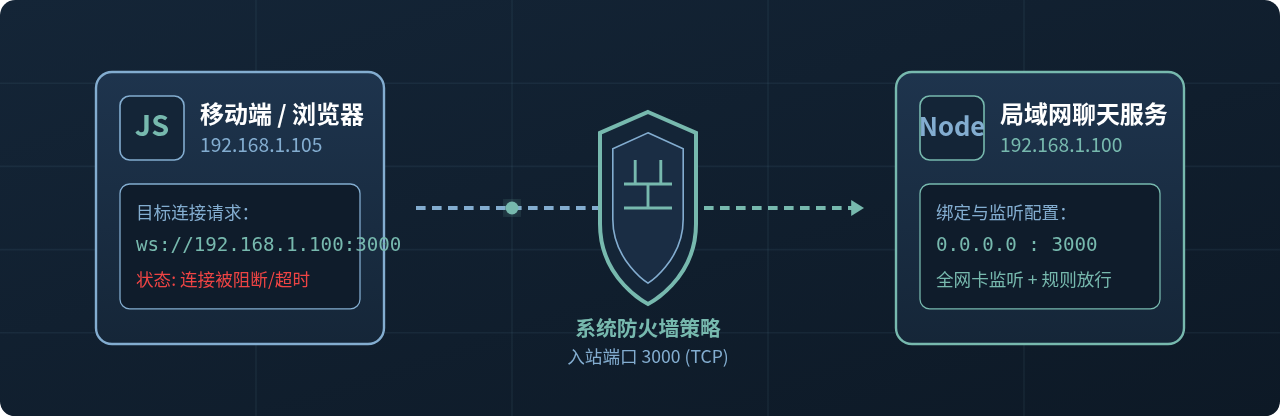
局域网内基于 JavaScript 搭建即时聊天系统时的网络与防火墙交互模型
在本地开发机上使用 Node.js 与 WebSocket(或 Socket.IO、WebRTC 信令服务)搭建好简易局域网聊天室后,在宿主机浏览器中访问 http://localhost:3000 或 ws://127.0.0.1:3000 往往收发自如。然而,当拿起处于同一无线 Wi-Fi 下的手机,或让旁边工位的同事在浏览器中输入服务端的局域网 IP(例如 http://192.168.1.100:3000)发起连接时,页面却长时间停留在“正在连接”,随后控制台抛出 ERR_CONNECTION_TIMED_OUT、WebSocket connection failed 或 net::ERR_ADDRESS_UNREACHABLE。连接受阻的症结通常不在前端 JavaScript 逻辑本身,而在于套接字监听范围限制、宿主操作系统防火墙拦截策略以及局域网网络配置文件判定这三道关卡。遵循“校正服务监听地址至全网卡 → 显式配置防火墙放行对应端口 → 排查网络配置文件与路由隔离”这一条理化的排错路径,即可在数分钟内彻底排除阻断,恢复双向即时通信。
一、故障表现与通信拦截机理分析
理解客户端报出的具体错误类型,是快速定位是防火墙拦截还是代码配置错误的前提。当外部设备尝试向服务端发起 TCP 握手与 WebSocket 协议升级时,主要会出现以下两类截然不同的错误表象:
- 连接被拒绝(Connection Refused / ECONNREFUSED):表明客户端发出的 TCP SYN 报文已经成功穿透了物理链路并抵达服务端主机,服务端的操作系统内核正常接收了该报文,但在检查本地端口表后发现“没有进程在对应端口上接收外部网卡的请求”(通常是 Node.js 仅绑定了
127.0.0.1)。此时内核会立即主动回复一个 TCP RST(重置)包,客户端能在几十毫秒内立刻感知到连接被拒。 - 连接超时(Connection Timed Out / ETIMEDOUT / ERR_CONNECTION_TIMED_OUT):客户端发出的 TCP SYN 握手报文在到达目的主机网卡后,直接被操作系统底层的防火墙包过滤规则拦截。为了防止潜在攻击者探测端口开放状态,防火墙通常采取静默丢弃(DROP)策略,既不向内部应用程序分发报文,也不向发送方返回任何拒绝或重置回应。客户端因迟迟收不到 ACK 确认包而反复发起超时重传,数秒至数十秒后最终抛出超时错误。
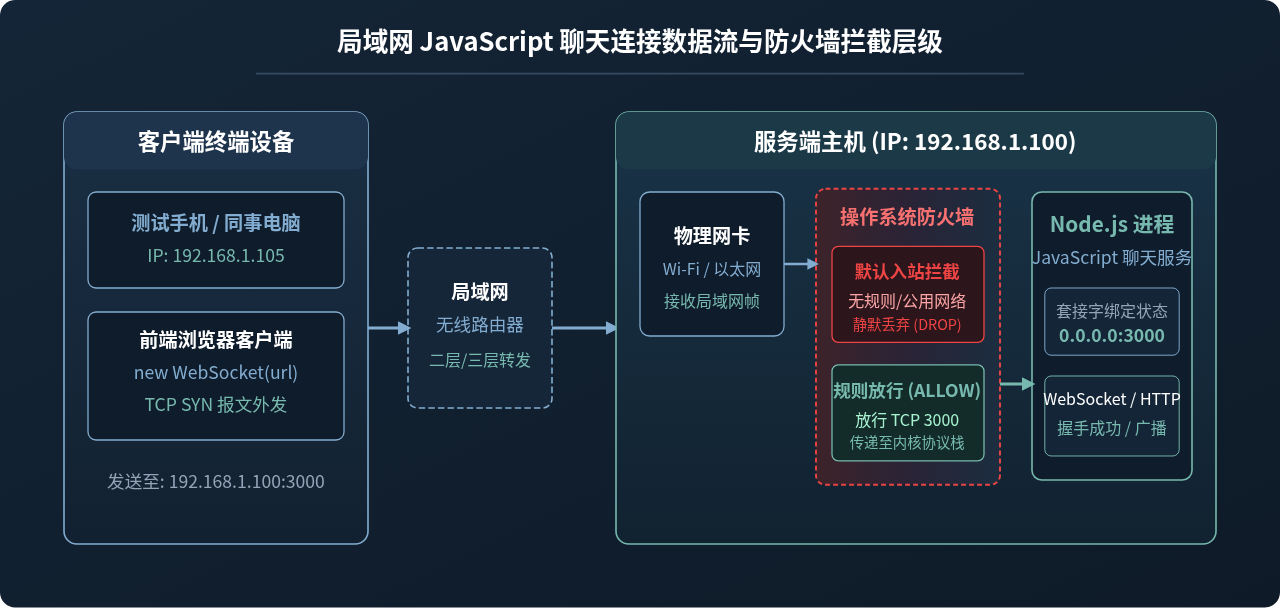
图 1:局域网 JavaScript 聊天连接数据流与操作系统防火墙拦截层级示意
如上图所示,一个外部局域网连接请求必须完整穿透“物理网卡 → 操作系统防火墙策略过滤 → 内核 TCP 协议栈套接字映射 → Node.js 运行时”这一完整链路。任何一个环节存在拦截或阻断,聊天握手就会中断。下面依次对这几个关键环节进行针对性处理。
二、排查第一步:检查 JavaScript 服务的监听 IP
在 Node.js 中启动 HTTP 或 WebSocket 服务时,如果未明确指定主机地址,或误将其写成了 localhost / 127.0.0.1,服务将仅仅绑定在操作系统内核的环回适配器(Loopback Adapter)上。由于物理网卡接收到的外部局域网数据包不会路由至环回接口,局域网内的其它设备自然无法建立连接。
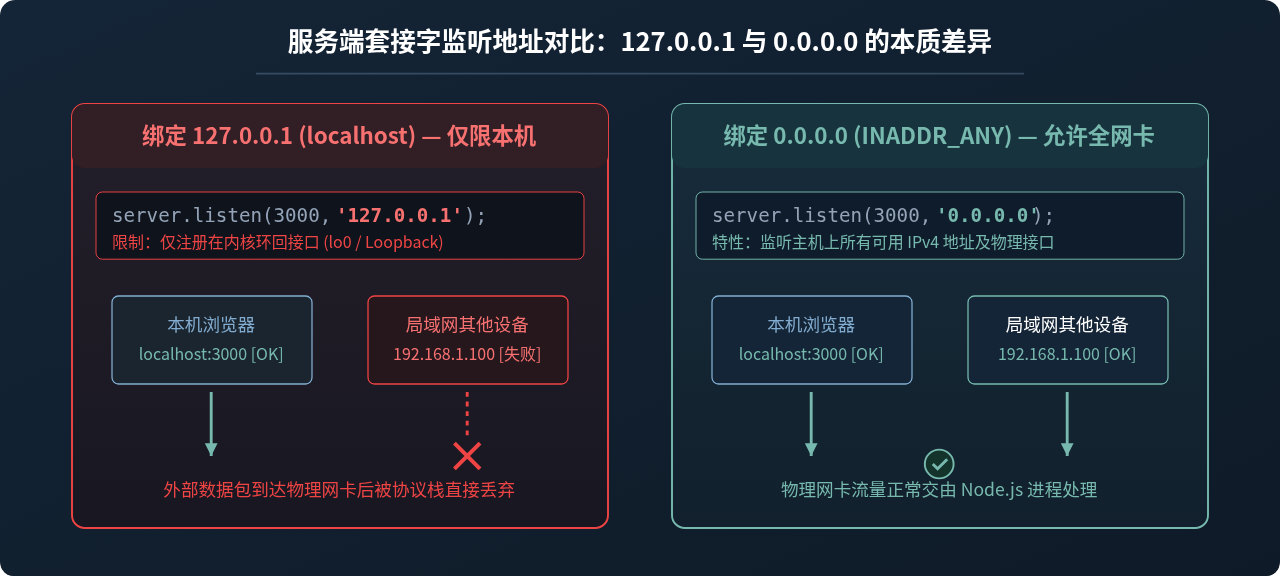
图 2:服务端套接字监听 127.0.0.1 与 0.0.0.0 的物理接口接收差异
1. 规范服务端绑定代码
确保 Node.js 的 HTTP 服务或 WebSocket 监听地址显式声明为 0.0.0.0(INADDR_ANY)。该地址指示操作系统在当前主机上的所有可用网络接口(包括物理网卡、虚拟网卡及环回接口)上同时监听该端口:
// server.js - 规范的 Node.js + WebSocket 局域网监听示例
const http = require('http');
const { WebSocketServer } = require('ws');

const PORT = 3000;
// 关键点:必须使用 '0.0.0.0',不可使用 '127.0.0.1' 或仅 'localhost'
const HOST = '0.0.0.0';

const server = http.createServer((req, res) => {
  res.writeHead(200, { 'Content-Type': 'text/plain; charset=utf-8' });
  res.end('JavaScript 局域网聊天服务正在运行');
});

const wss = new WebSocketServer({ server });

wss.on('connection', (ws, req) => {
  const clientIp = req.socket.remoteAddress;
  console.log(`[新连接接入] 来自局域网客户端: ${clientIp}`);

  ws.on('message', (message) => {
    console.log(`[收到消息]: ${message}`);
    // 广播给所有在线聊天客户端
    wss.clients.forEach((client) => {
      if (client.readyState === ws.OPEN) {
        client.send(message.toString());
      }
    });
  });

  ws.on('close', () => {
    console.log(`[断开连接] 客户端已离开: ${clientIp}`);
  });
});

server.listen(PORT, HOST, () => {
  console.log(`聊天服务已成功在所有网络接口启动:`);
  console.log(`- 本机调试访问: http://localhost:${PORT}`);
  console.log(`- 局域网设备访问: http://<宿主机局域网IP>:${PORT}`);
});
2. 验证进程监听状态
代码保存并启动后,在服务端宿主机的命令行中执行系统网络状态查询命令,核对端口的实际绑定结果:
Windows 环境(PowerShell / CMD):
netstat -ano | findstr :3000macOS / Linux 环境(终端):
lsof -i :3000
# 或者使用现代 Linux 协议栈查看工具
ss -tlpn | grep 3000判断依据:输出的“本地地址”一栏若显示为 0.0.0.0:3000 或 [::]:3000,说明服务已正确向物理网卡敞开监听;如果仍显示为 127.0.0.1:3000,说明代码中存在强制绑定本地回环的配置,必须修正后重启服务。
三、排查第二步:配置操作系统防火墙放行入站连接
当服务已正确监听 0.0.0.0:3000,但在外部设备访问时依然报 ERR_CONNECTION_TIMED_OUT,即可完全断定是操作系统自带的防火墙拦截了入站的 TCP SYN 报文。以下为各主流系统中的标准配置与放行方法。
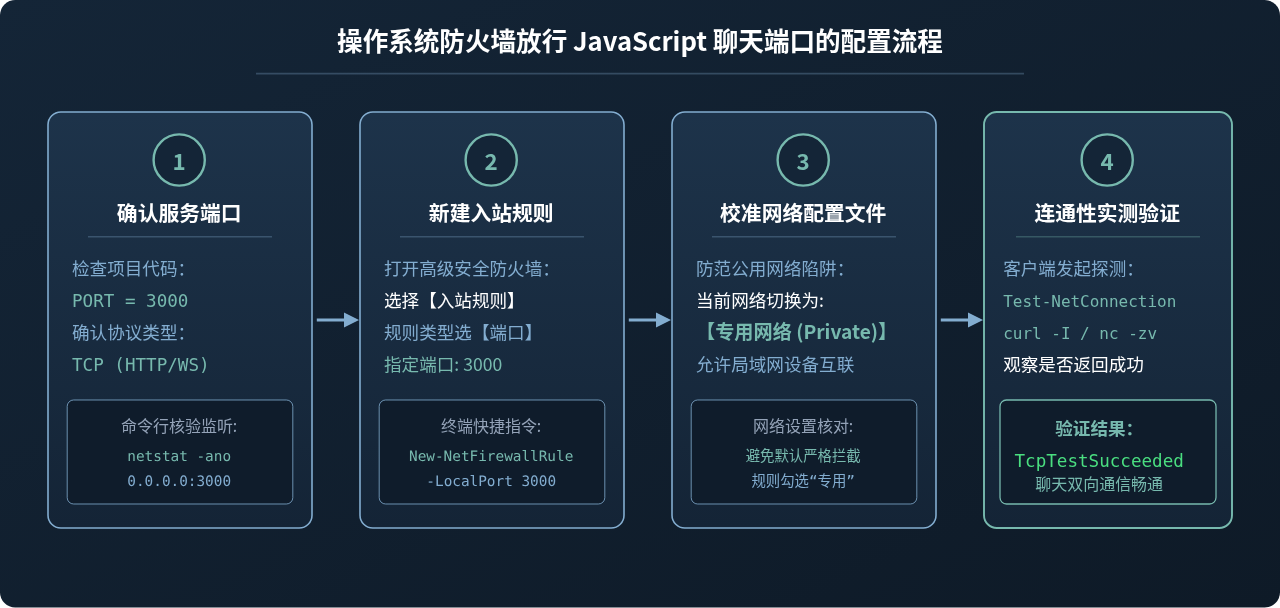
图 3:操作系统防火墙新建入站规则放行端口的标准操作步骤
1. Windows 平台配置方案
Windows Defender 防火墙对未显式放行的入站端口采取严格封锁。可以通过图形界面操作,也可以直接使用管理员命令一键完成。
方式 A:通过 PowerShell 命令行一键放行(推荐,快速且不易遗漏):
右键点击开始菜单,选择“以管理员身份运行 PowerShell”,执行以下命令:
# 添加入站规则:放行 TCP 3000 端口
New-NetFirewallRule -DisplayName "JS-LAN-Chat-3000" -Direction Inbound -LocalPort 3000 -Protocol TCP -Action Allow -Profile Any命令执行后将输出该规则的详细属性,Enabled: True 即表示规则立即生效。
方式 B:通过 Windows 控制面板高级安全管理界面操作:
- 按下快捷键
Win + R,输入wf.msc并回车,打开“高级安全 Windows Defender 防火墙”。 - 在左侧导航栏单击【入站规则】,在右侧操作栏单击【新建规则...】。
- 在“规则类型”步骤中,选择【端口】,点击“下一步”。
- 在“协议和端口”步骤中,选中【TCP】,并在“特定本地端口”输入框中填入聊天服务端口
3000,点击“下一步”。 - 在“操作”步骤中,保持默认选择【允许连接】,点击“下一步”。
- 在“配置文件”步骤中,务必同时勾选【域】、【专用】和【公用】,防止因当前网络识别类别变化而导致规则失效,点击“下一步”。
- 为规则命名(如
Node-Chat-Server),点击“完成”。
注意避坑:排查被系统误加入黑名单的 node.exe 进程规则
初次运行 Node.js 脚本时,Windows 经常会弹出“Windows Defender 安全中心已阻止此应用的部分功能”提示框。如果不慎直接关闭或点击了“取消”,系统会在入站规则中自动插入一条针对
初次运行 Node.js 脚本时,Windows 经常会弹出“Windows Defender 安全中心已阻止此应用的部分功能”提示框。如果不慎直接关闭或点击了“取消”,系统会在入站规则中自动插入一条针对
node.exe 的阻止(Block)规则。由于防火墙中“阻止规则”的优先级恒高于“允许规则”,即便额外添加了端口放行规则,连接依然会被直接掐断。若设置端口规则后仍超时,请在【入站规则】列表中按名称排序,查找是否有带有红圈禁止标记的 Node.js JavaScript Runtime 项,若有,将其直接删除或修改为“允许连接”。
2. macOS 平台配置方案
macOS 的内置应用防火墙默认主要监控可执行文件的网络传入权限:
- 打开【系统设置】(System Settings) → 点击【网络】(Network) → 进入【防火墙】(Firewall)。
- 如果防火墙处于开启状态,点击【选项...】(Options)按钮。
- 检查列表中的
node程序:确保其右侧状态为【允许传入连接】(Allow incoming connections),而非“阻止传入连接”。 - 如果列表中不存在
node,在启动服务端脚本时,当系统弹出“是否允许 node 接收传入连接?”的系统弹窗时,务必点击“允许”。
3. Linux 平台配置方案
如果服务端部署在本地 Linux 开发机或虚拟机中,根据所用的防火墙管理程序执行对应的放行命令:
Ubuntu / Debian 系统(使用 ufw):
# 放行 TCP 3000 端口
sudo ufw allow 3000/tcp
# 重新加载防火墙规则
sudo ufw reload
CentOS / RHEL / Fedora 系统(使用 firewalld):
# 永久放行 3000 端口
sudo firewall-cmd --zone=public --add-port=3000/tcp --permanent
# 重新加载规则使其生效
sudo firewall-cmd --reload
四、排查第三步:网络配置文件类型与路由器 AP 隔离
如果已在防火墙中建立了入站规则,但同局域网设备依然无法连接,需要排查更为隐蔽的网络环境层限制。
1. Windows 网络属性:“公用网络”与“专用网络”
Windows 系统在设备接入新的 Wi-Fi 或有线网线时,默认会将网络归类为“公用网络(Public Network)”。在公用网络模式下,Windows 会开启极为激进的安全策略,屏蔽网络发现,并使许多端口规则处于休眠状态。
解决方案:
- 打开 Windows【设置】 →【网络和 Internet】 → 点击正在连接的 Wi-Fi 或以太网。
- 在“网络配置文件类型”设置中,将单选按钮从“公用网络(推荐)”更改为“专用网络”。
- 专用网络信任局域网内的其它设备,不仅会自动开启文件与打印机共享基础支持,还会使防火墙按照内网互信策略正常放行端口数据。
2. 路由器“AP 隔离”(Client Isolation / 访客网络)
在办公室访客 Wi-Fi、咖啡厅公共网络或部分企业无线路由器中,通常会开启无线 AP 隔离(AP Isolation)功能。该功能在无线交换芯片层面对属于同一 SSID 的无线终端进行逻辑隔离,使得接入该 Wi-Fi 的手机与电脑虽然处于同一个 IP 网段,但彼此之间的二层 ARP 解析与 IP 报文会被路由器直接吞掉,无法互相 ping 通。
快速排查方法:
使用手机开启个人移动热点,让电脑连接手机的热点网络。此时手机与电脑处于无任何中间隔离策略的纯净二层局域网内。在手机浏览器输入电脑分配到的 IP 和端口,若能立刻连接成功,则充分证明之前的连接问题是由路由器的 AP 隔离策略造成的,而非电脑软件环境有误。
使用手机开启个人移动热点,让电脑连接手机的热点网络。此时手机与电脑处于无任何中间隔离策略的纯净二层局域网内。在手机浏览器输入电脑分配到的 IP 和端口,若能立刻连接成功,则充分证明之前的连接问题是由路由器的 AP 隔离策略造成的,而非电脑软件环境有误。
五、双向连通性测试与验证方法
在排查网络问题时,切忌仅依赖前端 JavaScript 聊天网页的报错信息进行盲猜,因为前端框架中的拦截器、跨域配置或语法错误可能会掩盖真正的底层网络状态。应在客户端独立使用命令行工具直接探测网络连通性。
1. 独立网络端口连通性探测
在客户端电脑(或装有终端应用的手机/第二台设备)上运行以下命令,直接向服务端发起 TCP 握手:
Windows 客户端机器:
# 执行 PowerShell 原生连通性测试指令
Test-NetConnection -ComputerName 192.168.1.100 -Port 3000
观察输出末尾的 TcpTestSucceeded:若返回 True,表明物理链路与防火墙已彻底畅通;若返回 False,并伴随“Ping to search provider failed”或超时,说明依然停留在防火墙或路由拦截阶段。
macOS / Linux / Android Termux 客户端:
# 使用 netcat 探测端口
nc -zv -w 3 192.168.1.100 3000
# 或使用 curl 验证 HTTP 握手响应
curl -I http://192.168.1.100:3000
若输出 Connection to 192.168.1.100 port 3000 [tcp/*] succeeded! 或返回 HTTP 状态码 200 OK,即表示端口已完全可用。
2. 前端 JavaScript 客户端代码的动态适配
在前端页面中编写 WebSocket 连接代码时,应避免将服务端 IP 硬编码为 localhost。可以通过 window.location.hostname 动态绑定当前访问的主机名,使页面在不管是通过本地环回还是局域网 IP 打开时,都能自动连接到正确的服务端:
// client.js - 健壮的局域网聊天客户端连接逻辑
function initChatSocket() {
  // 动态获取当前加载页面的主机名,避免硬编码 localhost
  const host = window.location.hostname || 'localhost';
  const port = 3000;
  const socketUrl = `ws://${host}:${port}`;

  console.log(`正在尝试连接局域网聊天服务: ${socketUrl}`);
  const ws = new WebSocket(socketUrl);

  ws.onopen = () => {
    console.log('局域网 WebSocket 握手成功,聊天通道已就绪');
    updateConnectionStatus('已连接', 'success');
  };

  ws.onmessage = (event) => {
    renderChatMessage(event.data);
  };

  ws.onerror = (err) => {
    console.error('WebSocket 通信异常:', err);
    updateConnectionStatus('连接受阻,请检查服务端防火墙与监听配置', 'error');
  };

  ws.onclose = (event) => {
    console.warn(`连接断开 (代码: ${event.code}),5秒后尝试重新连接...`);
    updateConnectionStatus('连接已关闭,重试中...', 'warning');
    setTimeout(initChatSocket, 5000);
  };
}
六、全流程排障决策与排障总结
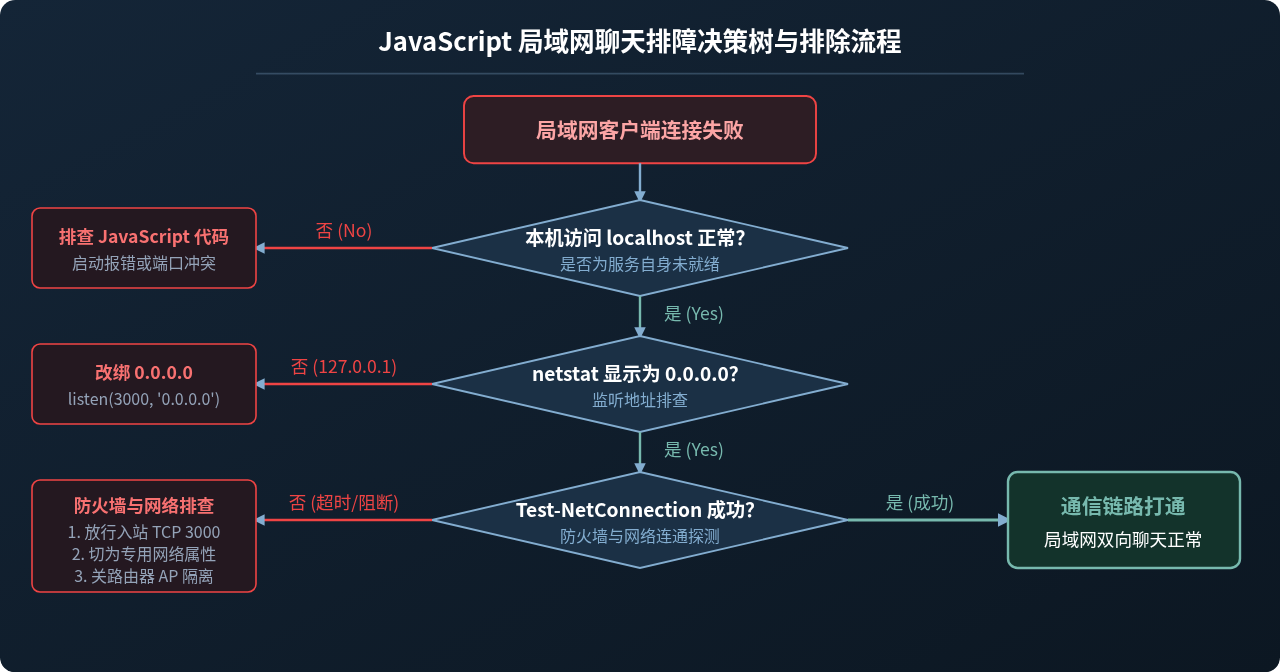
图 4:解决 JavaScript 局域网聊天连接被阻断的全流程决策树
为了在遇到问题时能够有章可循,下表归纳了局域网聊天连接故障的典型表现、核心诱因及对应的即时解决对策:
| 故障报错表现 | 根本原因分析 | 排查与确认手段 | 确切解决方案 |
|---|---|---|---|
| ECONNREFUSED (连接立即被拒绝) |
Node.js 仅绑定了 127.0.0.1 环回地址,或服务进程根本未启动。 |
运行 netstat -ano | findstr :端口,观察本地地址列是否为 127.0.0.1。 |
修改代码中的 server.listen(port, '0.0.0.0'),绑定所有网络接口并重启服务。 |
| ETIMEDOUT / 连接超时 (转圈十几秒后报错) |
操作系统自带防火墙对入站的 TCP SYN 握手报文执行了静默丢弃(DROP)。 | 在客户端运行 Test-NetConnection -Port 端口,观察是否返回 False。 |
在 Windows Defender / macOS / ufw 防火墙中新建入站规则,显式放行对应 TCP 端口。 |
| 添加入站规则后依然超时 | 历史残留的阻止 node.exe 规则优先级过高,或网络被系统识别为“公用网络”。 | 检查入站规则中是否有带禁止图标的 node 项;检查当前 Wi-Fi 网络配置文件类型。 | 删除或放行针对 node.exe 的阻止规则;将 Windows Wi-Fi 配置文件更改为“专用网络”。 |
| 无法访问目标主机 / EHOSTUNREACH | 客户端与服务端处于不同子网,或局域网无线路由器开启了“AP 隔离”功能。 | 手机与电脑互 ping IP;手机连接热点对比测试。 | 确保设备处于同一网段(如 192.168.1.x);登录路由器后台关闭“AP 隔离”或使用热点调试。 |
综上所述,解决 JavaScript 局域网聊天连接被防火墙拦截的问题,其核心不在于盲目关闭整台电脑的安全防护,而在于精准识别协议阻断点:通过规范代码绑定 0.0.0.0 敞开物理监听接口,通过添加精确的入站规则放行目标 TCP 端口,再辅以网络属性调整与纯净链路验证,即可在确保宿主机安全的同时,让局域网即时通讯系统顺畅运行。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章