
针对从Node.js v16跨版本升级至v20的完整实操指南,系统梳理OpenSSL 3.0变动、原生C++插件编译、内置全局Fetch冲突、弃用核心API排查,并提供沙盒双版本并行验证与生产灰度迁移策略。

当前位置:首页 > Node.js 服务部署与运维 > 正文
Node.js 大版本升级(如 v16 到 v20)前的兼容性检查与迁移策略
作者:终端旅客
时间:2026-11-06
浏览:533
文章目录
工程架构
运行时迁移
稳定性保障
适用场景:跨 LTS 双大版本平滑升级 (v16 到 v20)
将生产环境中的 Node.js 从 v16 跨版本升级至 v20,意味着运行时将跨越两个主要的长期支持(LTS)周期。这一跨越直接引入了底层加密引擎由 OpenSSL 1.1.1 向 3.0 的重构、原生 C++ 插件 ABI 二进制规范的变更、全局环境注入标准化 Fetch API 以及诸多过往核心 API 的正式废弃。本文提供一套基于“静态依赖体检、核心破坏点源码修复、双版本沙盒矩阵验证、生产梯度放量与熔断回滚”的可落地方案,确保升级过程可预测、零突发故障。
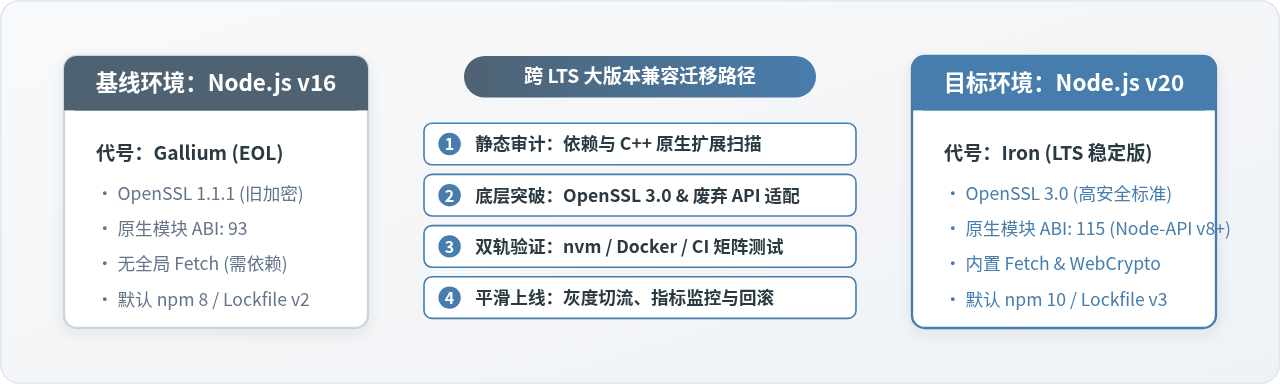
一、升级前准备:静态排查与依赖全面体检
在直接变更本地或服务器上的 Node.js 二进制版本之前,必须首先对工程本身的代码库、直接依赖、间接依赖以及原生模块进行全量静态摸底。这一步能够提前暴露 80% 的潜在运行崩溃风险。
1. 声明约束与包管理器版本审计
首先检查项目的 package.json。若项目中定义了 engines 字段,需核验是否有硬编码约束。如果团队中既有开发者使用 npm,又有开发者使用 pnpm 或 yarn,必须统一对应版本:
// package.json 示例
{
  "engines": {
    "node": ">=20.0.0",
    "npm": ">=10.0.0"
  }
}
Node.js v16 默认捆绑 npm 8,而 Node.js v20 默认捆绑 npm 10。npm 10 会默认生成 lockfileVersion: 3,并严格处理 peerDependencies 冲突。升级前,需确保团队已明确包管理器的版本一致性。
2. 静态依赖生命周期分析
运行依赖陈旧度检查命令,重点排查已经停止维护(Deprecated)或长期未发布更新的核心中间件:
# 执行位置:项目根目录
npm outdated
示例输出:
Package         Current   Wanted   Latest  Location
axios            0.27.2   0.27.2    1.6.8  node_modules/axios
node-sass         6.0.1    6.0.1   弃用    node_modules/node-sass
webpack           4.46.0   4.46.0    5.91.0 node_modules/webpack
若输出中存在如 node-sass 这类严重依赖特定 Node.js 版本的插件,必须将其规划为升级阻断项并替换。
3. 原生 C/C++ 扩展模块(Addons)专项筛查
原生模块(如图片处理、底层加密、数据压缩、Canvas 等)是跨大版本升级的最高风险点。直接依赖或底层间接依赖如果包含 node-gyp、nan 或 bindings,在 Node.js v20 下运行时将因为模块版本编号(NODE_MODULE_VERSION 从 93 变更至 115)不一致而直接抛出 Error: The module was compiled against a different Node.js version。
通过以下命令快速检索项目中是否存在需要编译的原生扩展:
# 在 Linux/macOS 终端执行,检索 node_modules 中的 binding.gyp 文件
find node_modules -name "binding.gyp" -maxdepth 3
示例输出:
node_modules/bcrypt/binding.gyp
node_modules/sharp/binding.gyp
对于检索出的模块,需要查阅其官方文档,确认是否存在针对 Node.js 20 的预编译二进制包(Prebuilt Binaries),或其是否已采用基于 Node-API(N-API)的跨版本稳定接口。
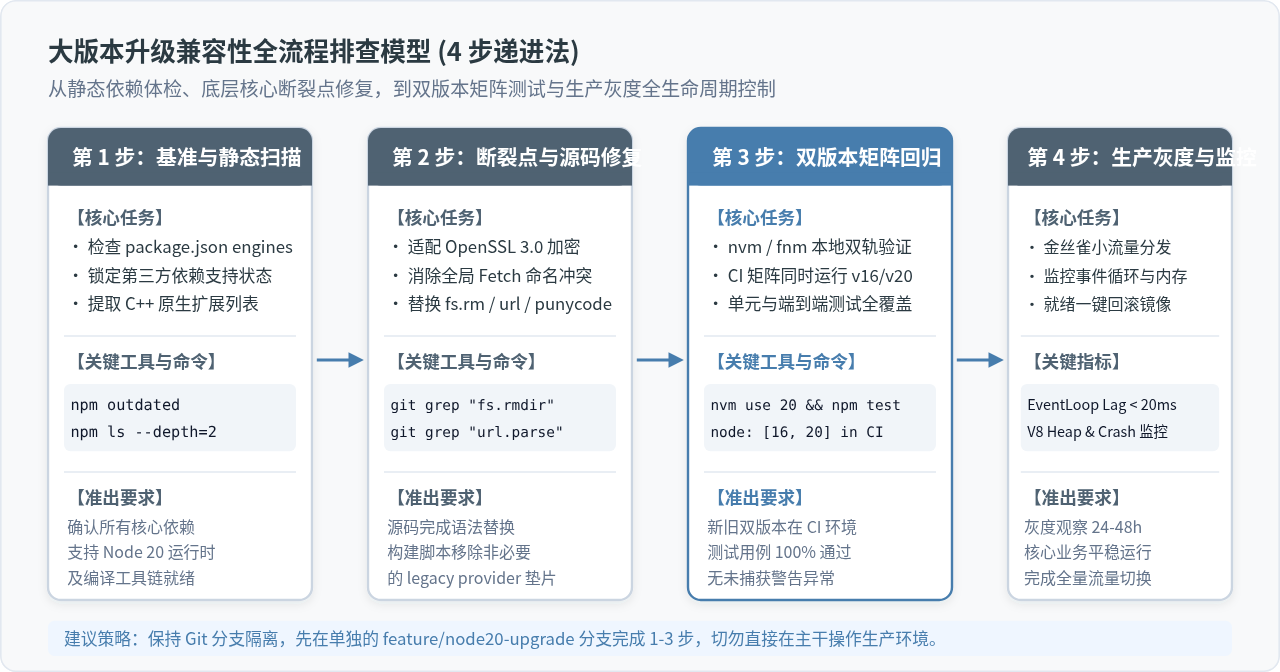
二、核心破坏性断裂点(Breaking Changes)与专项修复
从 v16 到 v20 跨越了 Node.js v17、v18、v19 三个版本的演进,累积了多项重大底层改动。以下四类问题在升级过程中发生频率最高,需逐项按标准策略修复。
1. OpenSSL 3.0 加密算法收紧与构建错误
Node.js v16 采用 OpenSSL 1.1.1,而从 Node.js v17 起全面升级至 OpenSSL 3.0。OpenSSL 3.0 默认关闭了已被现代密码学认定为不安全的加密算法(如 MD4、MD5 等部分弱哈希算法以及小位宽 RSA 密钥)。
最普遍的踩坑场景是基于 Webpack 4 或早期前端构建脚手架的项目。Webpack 4 内部使用 MD4 哈希算法计算资源缓存,在 Node.js v20 下直接执行构建会抛出如下错误:
Error: error:0308010C:digital envelope routines::unsupported
    at new Hash (node:internal/crypto/hash:69:19)
    at Object.createHash (node:crypto:133:10)
注意事项:权宜方案与规范方案的区别
• 临时权宜之计:通过环境变量注入
• 正规生产解法:将构建工具升级至 Webpack 5,并在配置中将
• 临时权宜之计:通过环境变量注入
export NODE_OPTIONS=--openssl-legacy-provider 强制载入 OpenSSL 遗留算法提供程序。该方法虽能绕过报错,但会降低运行时安全标准,且无法从根本上解决打包链路陈旧问题。• 正规生产解法:将构建工具升级至 Webpack 5,并在配置中将
output.hashFunction 指定为 xxhash64;或将陈旧的前端脚手架迁移至 Vite / Rollup 等现代打包系统。
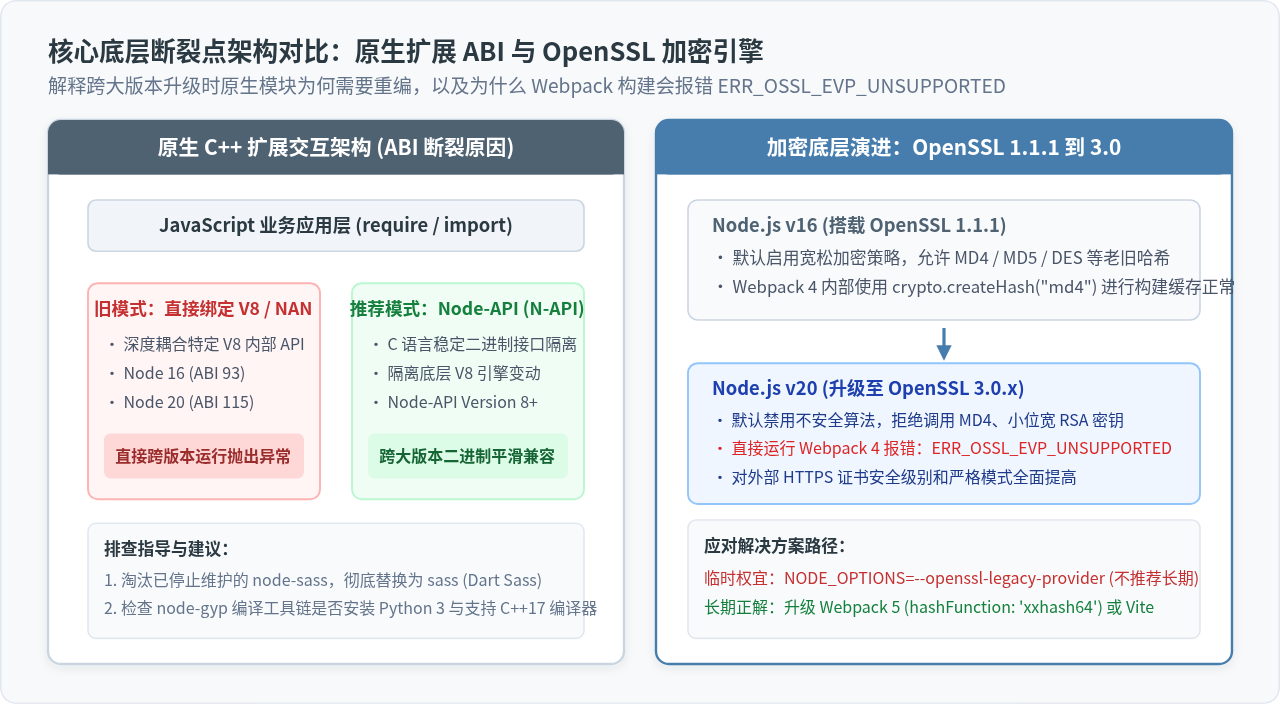
2. 原生扩展的 ABI 兼容与编译工具链升级
纯 JavaScript 代码通常具备较好的向上兼容性,但原生模块直接与 V8 引擎内部 C++ 数据结构交互。早期模块使用 NAN (Native Abstractions for Node.js) 宏封装,一旦 V8 升级破坏了内部函数签名,旧二进制文件将彻底无法加载。
迁移至 v20 的应对策略分为三类:
- 彻底淘汰废弃库:例如
node-sass早已终止维护,必须将其迁移为官方推荐的纯 JavaScript / Dart 实现包sass,并更新构建配置。 - 升级至 Node-API 驱动的现代版本:例如将
sharp、bcrypt、canvas升级至官方发布的最新版本,现代版本均提供支持 Node-API v8 的预编译包,无需本地编译。 - 更新编译构建环境:如果项目必须保留自研或小众 C++ 插件,宿主机或 Docker 镜像必须安装 Python 3 以及支持 C++17 标准的现代编译器(如 GCC 10+ 或 Clang 12+)。
3. 全局命名空间注入(Native Fetch & Web APIs)
Node.js v18 开始引入实验性 Fetch,在 Node.js v20 中,遵循 WHATWG 标准的 fetch、Request、Response、Headers、FormData 以及 crypto.subtle (WebCrypto) 已经正式稳定成为全局变量(挂载于 globalThis)。
这会导致以下两类隐蔽问题:
- Polyfill 污染与版本冲突:旧项目中如果通过
require('node-fetch')或isomorphic-fetch自行往global.fetch挂载对象,会导致类型或行为产生差异。应在升级后移除项目中手写的全局 fetch 补丁。 - 测试 Mock 框架失效:过往基于拦截 Node.js 核心
http.request的单测工具(如旧版本nock)可能无法拦截原生globalThis.fetch发出的请求。需升级nock至 13.3+,或改用标准支持现代 Web API 拦截的测试框架工具如msw(Mock Service Worker)。
4. 核心内置模块行为调整与语法废弃
检查业务代码中是否使用了以下已被废弃的 API:
- 文件递归删除:
fs.rmdir(dir, { recursive: true })在 v16 中会有废弃提示,而在 v20 中直接报错或被严格限制。必须统一修改为fs.rm(dir, { recursive: true, force: true })。 - URL 解析方案:原生的
url.parse(str)已被官方标记为弃用并产生 DeprecationWarning。业务逻辑应全面迁移至符合现代标准的new URL(str)。 - Punycode 核心模块:直接引用
require('punycode')在 Node.js 20 下每次启动均会打印显著警告信息,应改用用户态独立的punycode/npm 包。
// 改造前 (v16 遗留写法)
const fs = require('fs');
const url = require('url');

fs.rmdirSync('/tmp/test-dir', { recursive: true });
const parsed = url.parse('https://example.com/api?id=100');

// 改造后 (v20 规范写法)
const fs = require('fs');

fs.rmSync('/tmp/test-dir', { recursive: true, force: true });
const parsed = new URL('https://example.com/api?id=100');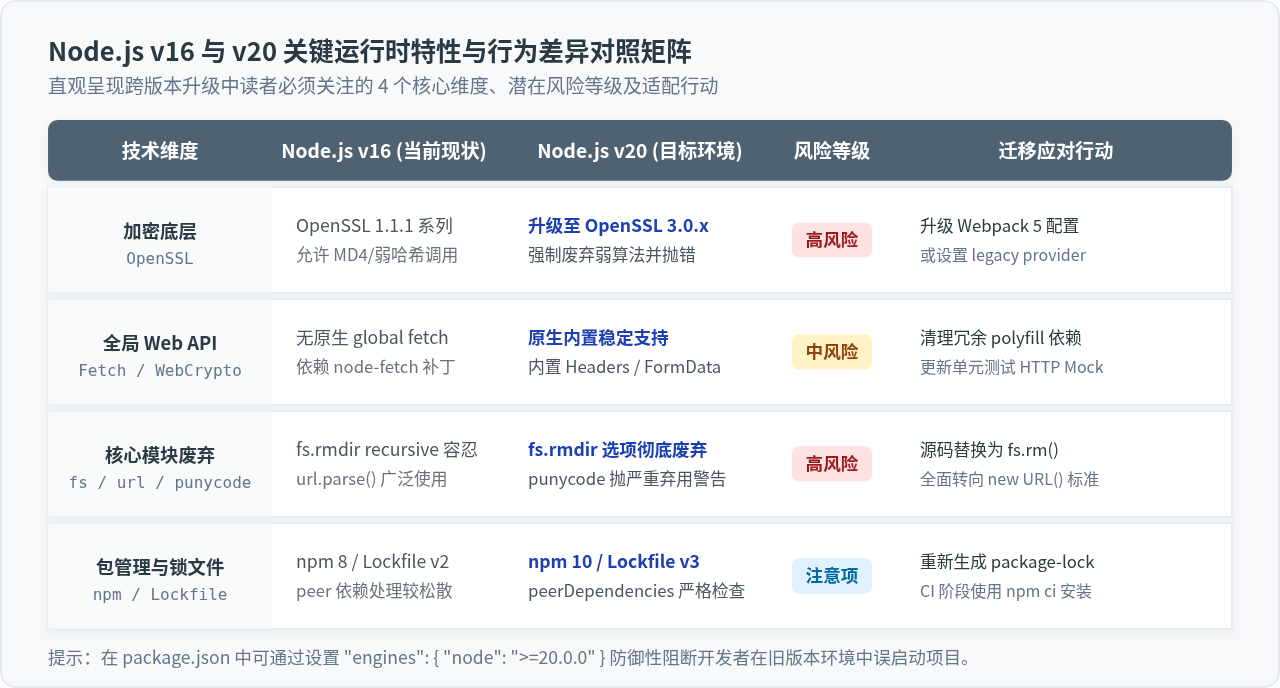
三、双版本沙盒验证与 CI/CD 矩阵测试
在正式部署前,严禁直接在开发机或单台测试机上一次性全局替换 Node.js 环境。应采用多版本隔离工具在本地和持续集成(CI)流水线中搭建双轨并跑验证机制。
1. 本地开发环境:使用版本管理器与版本描述文件
在项目根目录创建 .nvmrc 文件,明确标注目标版本:
# 在项目根目录执行
echo "20.18.0" > .nvmrc
通过版本管理工具进行平滑切环境验证:
# 切换至 Node.js 20 进行构建与全量测试
nvm install
nvm use
node -v
示例输出:
Found '/path/to/project/.nvmrc' with version <20.18.0>
Now using node v20.18.0 (npm v10.8.2)
2. CI/CD 流水线矩阵并行测试
在 Git 分支合并至主干之前,通过 CI Matrix 让同一个代码提交在 Node.js 16 与 Node.js 20 两种环境下同时跑通测试套件。以 GitHub Actions 为例:
# .github/workflows/node-compat.yml
name: Node Version Compatibility Matrix

on: [push, pull_request]

jobs:
  test:
    runs-on: ubuntu-latest
    strategy:
      matrix:
        node-version: [16.20.2, 20.18.0]
    steps:
      - uses: actions/checkout@v4
      - name: Use Node.js ${{ matrix.node-version }}
        uses: actions/setup-node@v4
        with:
          node-version: ${{ matrix.node-version }}
          cache: 'npm'
      - run: npm ci
      - run: npm run build --if-present
      - run: npm test
通过双版本矩阵测试,能够清晰确认修复破坏性变更的代码在向后兼容旧环境的同时,在新版本环境中无任何报错或挂起。
3. Docker 生产基础镜像改造与构建校验
生产容器镜像应从过时的 node:16-alpine 或 node:16-buster-slim 升级至基于稳定 Debian Bookworm 的现代镜像:
# 升级后的多阶段构建 Dockerfile 示例
FROM node:20-bookworm-slim AS builder
WORKDIR /app
COPY package*.json ./
RUN npm ci
COPY . .
RUN npm run build

FROM node:20-bookworm-slim AS runner
WORKDIR /app
ENV NODE_ENV=production
COPY package*.json ./
RUN npm ci --only=production
COPY --from=builder /app/dist ./dist

# 非 root 安全用户运行
USER node
EXPOSE 3000
CMD ["node", "dist/server.js"]
四、生产发布灰度策略与应急回滚方案
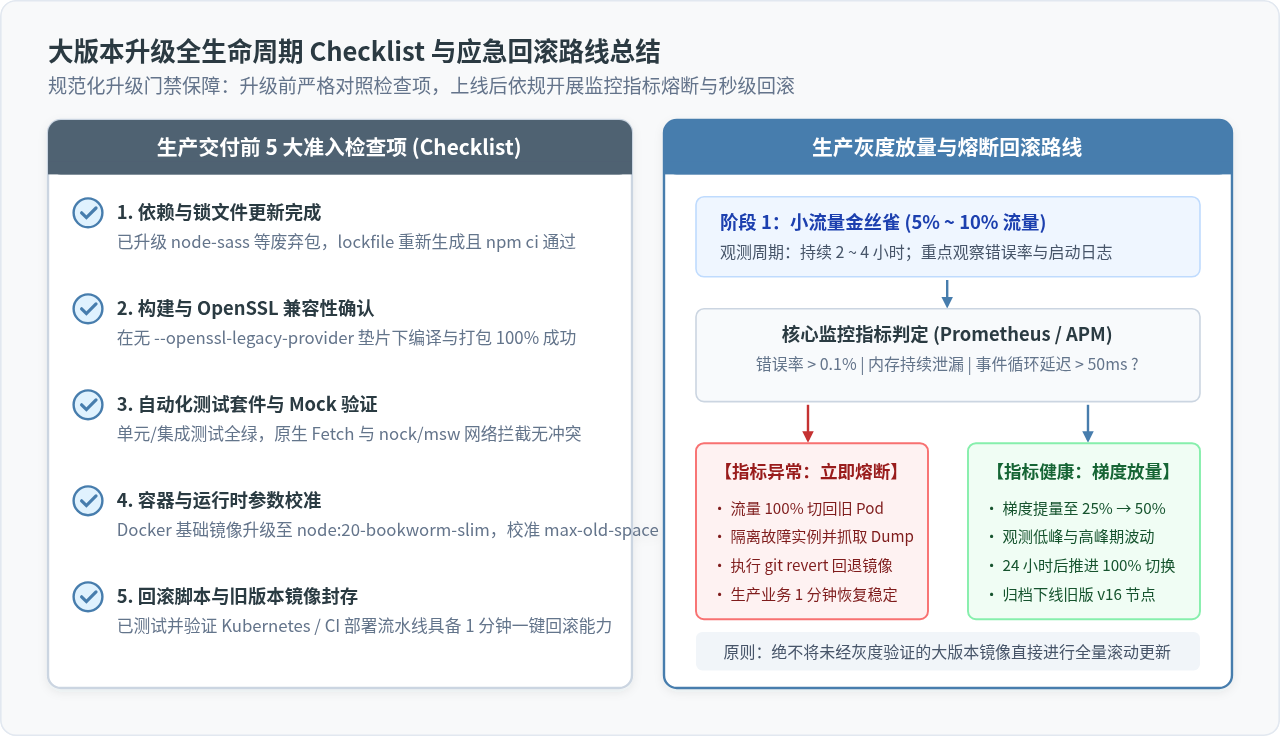
即使代码在本地和 CI 阶段已 100% 通过测试,生产环境的高并发流量、真实长连接以及持续负载仍可能触发隐藏的内存或性能波动。因此,大版本发布必须坚持梯度灰度与可逆秒级回滚。
1. 金丝雀灰度分发规划
- 5% ~ 10% 初始放量:选择独立的一个微服务 Pod 或将边缘路由切分 5% 流量至 Node 20 容器。保持该状态至少 2 至 4 小时。
- 梯度扩大至 50%:在经历首个业务流量高峰且各项指标均表现平稳后,将流量放大至半数节点。
- 100% 全量切换:观察 24 小时后,完全下线 Node.js v16 实例。
2. 核心监控指标观测清单
灰度放量期间,运维与开发团队应密切关注以下 APM / Prometheus 监控面板指标:
- V8 堆内存占用(Heap Used / Heap Total):Node.js v20 在 V8 内部的垃圾回收策略与内存分配存在优化,但也可能因底层闭包或外部库句柄未释放暴露新的内存泄漏。
- 事件循环延迟(Event Loop Lag):正常业务应稳定在 20ms 以内,若出现周期性尖刺,需排查是否有同步计算或正则回溯阻塞。
- 未捕获异常率(Unhandled Rejection / Uncaught Exception):重点关注由 OpenSSL 证书严格校验带来的第三方 HTTPS 接口调用失败。
五、常见问题排查与速查清单
为方便在升级实施过程中快速定位问题,以下汇总四类最常见的报错特征与标准应对方法:
| 报错特征 / 表现 | 根本原因 | 标准修复路径 |
|---|---|---|
error:0308010C:digital envelope routines::unsupported |
OpenSSL 3.0 拒绝了构建插件(如 Webpack 4)调用的 MD4 弱加密算法 | 升级 Webpack 5 并在配置中指定 xxhash64 替代 MD4;临时构建可追加 NODE_OPTIONS=--openssl-legacy-provider。 |
Error: The module was compiled against a different Node.js version using NODE_MODULE_VERSION 93 |
当前运行的 C++ 原生动态库是在 Node 16 下编译的,与 Node 20 (ABI 115) 冲突 | 删除 node_modules 与锁文件中的旧构建缓存,运行 npm rebuild 或升级至提供 Node-API 预编译包的依赖最新版。 |
TypeError: [Symbol.asyncIterator] is not a function 或 Fetch Mock 拦截失效 |
内置原生 Fetch 与项目历史引入的 node-fetch、form-data 发生全局变量覆盖冲突 |
移除手写的 Fetch polyfill,更新单元测试中的 HTTP 拦截库(推荐迁移至 msw 或升级 nock 至支持原生 fetch 的版本)。 |
DeprecationWarning: In future versions of Node.js, fs.rmdir(path, { recursive: true }) will be removed |
Node.js 核心库对递归删除接口规范进行了废弃收敛 | 全局检索并替换为标准 fs.rm(path, { recursive: true, force: true })。 |
升级收益回顾:
顺利完成从 Node.js v16 至 v20 的大版本升级后,不仅彻底消除了 v16 停止维护(EOL)带来的安全合规风险,还带来了显著的性能提升:V8 引擎现代化带来的执行提速、原生 Fetch 带来的标准化网络层、内置测试运行器(
顺利完成从 Node.js v16 至 v20 的大版本升级后,不仅彻底消除了 v16 停止维护(EOL)带来的安全合规风险,还带来了显著的性能提升:V8 引擎现代化带来的执行提速、原生 Fetch 带来的标准化网络层、内置测试运行器(
node --test)以及更严格现代的安全通信能力。遵循本文的四步法与回滚预案,升级过程将变得可控、可靠且平稳。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章