
针对 Node.js 升级后出现的 npm 依赖报错、C++ 原生扩展编译中断、ABI 版本不匹配、OpenSSL 3.0 加密算法报错以及依赖树解析冲突,提供系统的诊断流程、根因分析、实操解决步骤与长效防护策略。

当前位置:首页 > Node.js 基础 > 正文
Node.js 升级后 npm 依赖报错或编译失败怎么解决
作者:终端旅客
时间:2026-11-05
浏览:119
文章目录
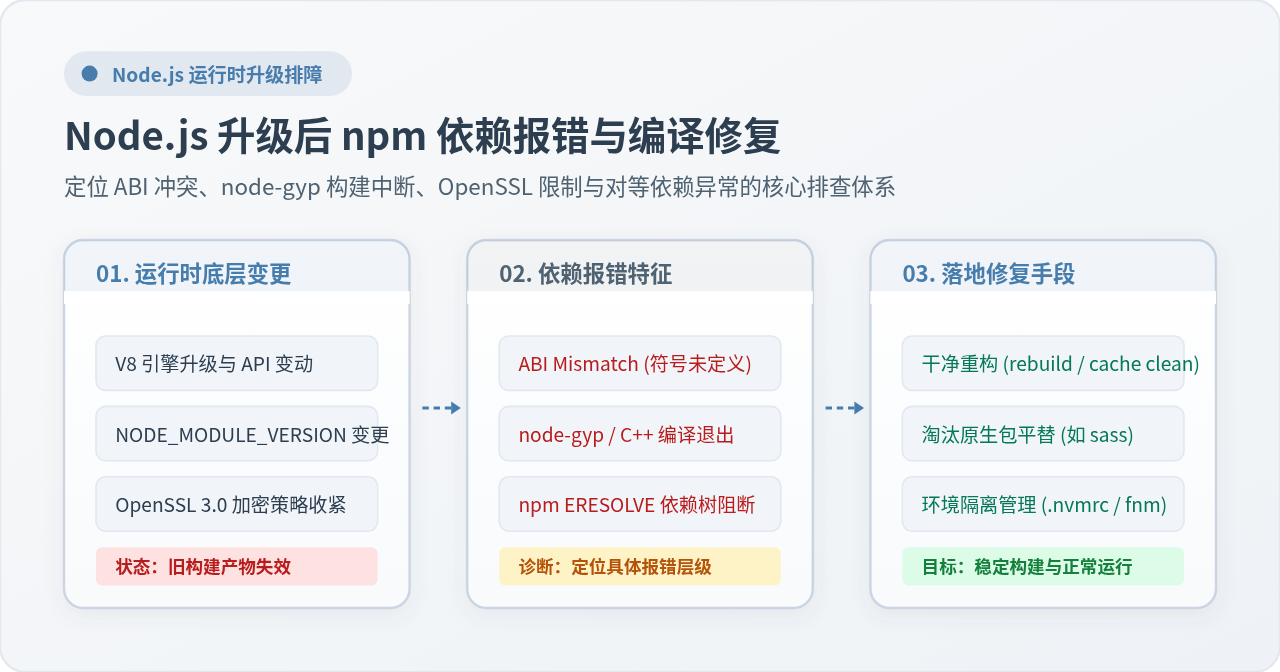
Node.js 大版本升级常伴随底层 V8 引擎变更、原生应用二进制接口(ABI)重置、OpenSSL 加密库升级以及 npm 依赖解析策略调整。这容易导致旧有的 C++ 原生扩展二进制失效、node-gyp 构建中断或运行时抛出无法识别的算法错误。解决这类问题的核心路径是:精准提取终端报错日志特征,确定是 ABI 错配、工具链缺失、弃用算法受限还是对等依赖冲突,针对性执行原生重编译、迁移淘汰模块、配置环境兼容开关,并建立多版本隔离与依赖锁定机制。
升级后四类典型报错的快速识别与特征提取
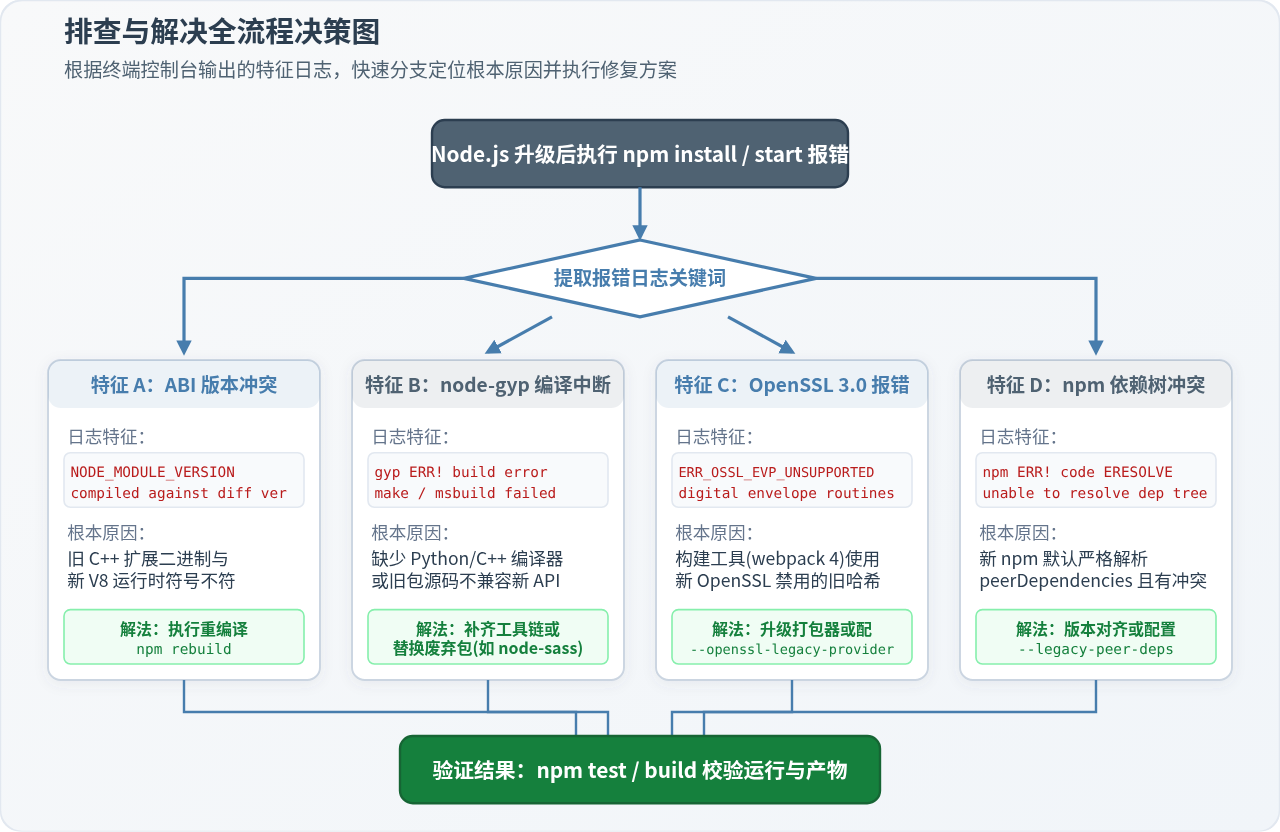
在完成 Node.js 升级并进入旧项目执行 npm install、npm start 或 npm run build 时,控制台抛出的长篇错误堆栈往往令开发者望而生畏。梳理这些日志可以发现,90% 以上的故障集中在四类典型特征中。准确捕获第一行或末尾的关键字,是迅速定位根因的前提。
1. NODE_MODULE_VERSION 与 ABI 不匹配
当启动服务或运行测试时,程序在启动初始阶段即崩溃,终端输出类似以下信息:
终端报错示例(ABI 错配)
Error: The module '/project/node_modules/better-sqlite3/build/Release/better_sqlite3.node'
was compiled against a different Node.js version using
NODE_MODULE_VERSION 93. This version of Node.js requires
NODE_MODULE_VERSION 115. Please try re-compiling or re-installing
the module (for instance, using `npm rebuild` or `npm install`).
这说明项目本地的 node_modules 中保留着基于旧版本 Node.js 编译出的 .node 二进制动态链接库。新版本的 Node.js 运行时拒绝加载具有不同模块版本号的二进制文件,以防止因底层内存布局不兼容引发段错误(Segmentation Fault)。
2. node-gyp 与 C++ 扩展本地编译中断
在执行依赖安装过程中,控制台输出大段红字并以 gyp ERR! 结尾:
终端报错示例(node-gyp 编译失败)
gyp ERR! build error
gyp ERR! stack Error: `make` failed with exit code: 2
gyp ERR! stack     at ChildProcess.onExit (/usr/local/lib/node_modules/npm/node_modules/node-gyp/lib/build.js:194:23)
gyp ERR! System Darwin 23.4.0
gyp ERR! command "/usr/local/bin/node" "/usr/local/lib/node_modules/npm/node_modules/node-gyp/bin/node-gyp.js" "rebuild"
gyp ERR! cwd /project/node_modules/node-sass
gyp ERR! node -v v20.11.0
gyp ERR! node-gyp -v v10.0.1
gyp ERR! not ok
这类报错表明依赖包中包含 C/C++ 编写的源代码,npm 尝试在本地调用 node-gyp 进行即时编译,但遇到了宿主机缺少编译工具(如 Python 3、gcc、make 或 Visual Studio 构建工具)、或者 C++ 源码中使用了已被新版本 V8 废弃的类与函数指针。
3. OpenSSL 3.0 加密策略收紧报错
如果将 Node.js 升级到 17 或更高版本(包括目前的 Node.js 18、20 等 LTS 版本),旧的前端构建脚手架(如 Webpack 4、早期 vue-cli、react-scripts)在打包时会抛出如下异常:
终端报错示例(OpenSSL 算法不受支持)
Error: error:0308010C:digital envelope routines::unsupported
    at new Hash (node:internal/crypto/hash:69:19)
    at createHash (node:crypto:133:10)
    at module.exports (/project/node_modules/webpack/lib/util/createHash.js:135:53)
opensslErrorStack: [ 'error:03000086:digital envelope routines::initialization error' ],
library: 'digital envelope routines',
reason: 'unsupported',
code: 'ERR_OSSL_EVP_UNSUPPORTED'
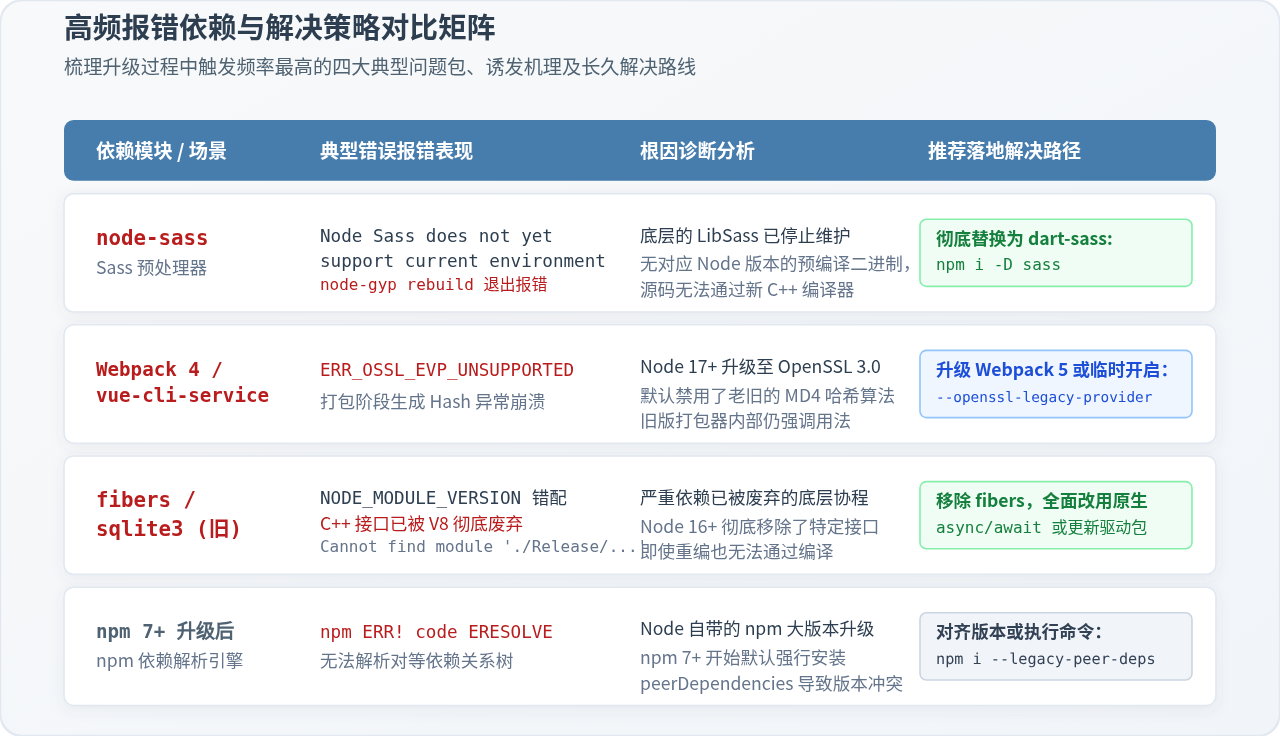
Node.js 17 开始引入了 OpenSSL 3.0,该版本出于安全合规要求,默认禁用了 MD4 等老旧弱哈希算法。而 Webpack 4 在为静态资源计算内容哈希时硬编码了 md4,直接触发了底层的拒绝机制。
4. npm 依赖树解析冲突(ERESOLVE)
Node.js 升级通常会连同捆绑的 npm 一同升级(例如从 npm 6 升级至 npm 7、8、9 或 10)。升级后运行安装可能会直接中断并显示:
终端报错示例(依赖树冲突)
npm ERR! code ERESOLVE
npm ERR! ERESOLVE unable to resolve dependency tree
npm ERR! While resolving: my-app@1.0.0
npm ERR! Found: react@18.2.0
npm ERR! node_modules/react
npm ERR!   react@"^18.2.0" from the root project
npm ERR! Could not resolve dependency:
npm ERR! peer react@"^16.8.0 || ^17.0.0" from some-legacy-plugin@2.1.0
npm 6 在遇到对等依赖(peerDependencies)不匹配时仅会输出警告并继续安装,而 npm 7 及以上版本将其升级为阻断性错误,严格要求依赖树必须保持数学上的对等满足。
深层根因:为什么 Node.js 升级会破坏 npm 依赖?
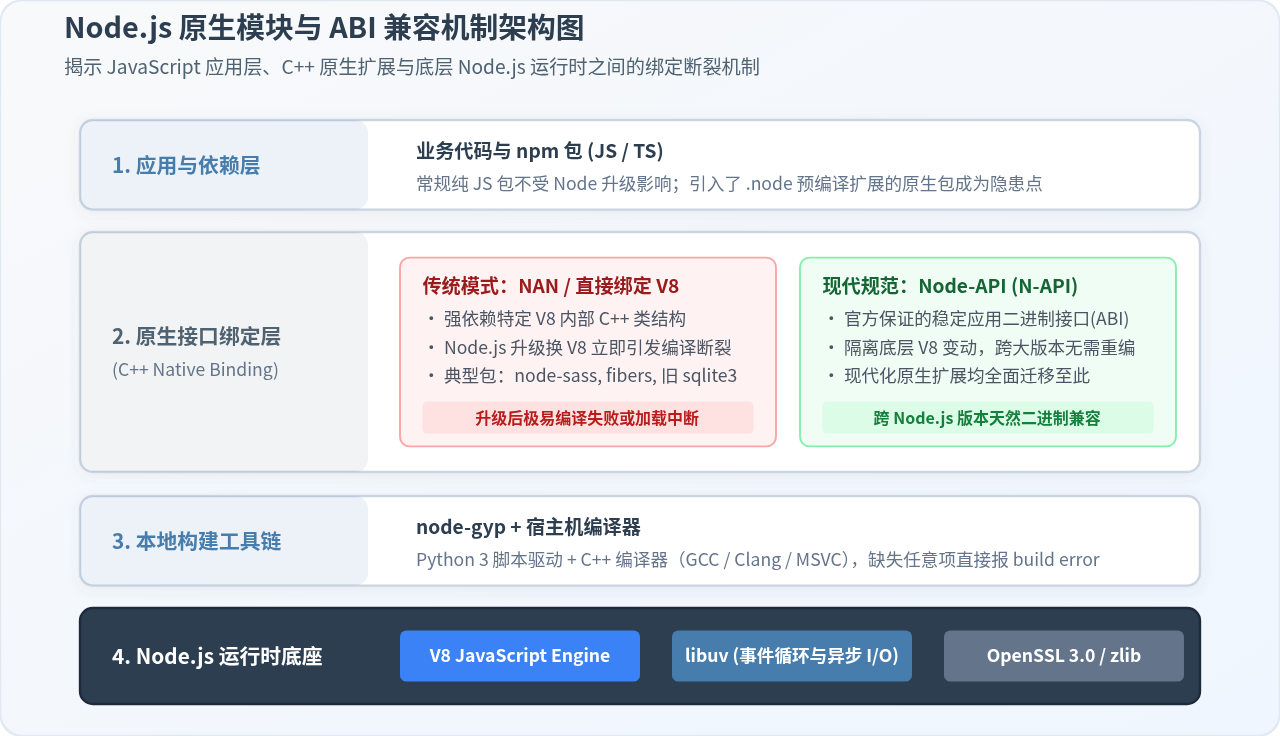
很多开发者认为 npm 模块只是纯 JavaScript 文件,理应具备“一次编写,到处运行”的特性。纯 JS 依赖确实很少在小版本升级中损坏,真正引发编译中断和运行时崩溃的是原生插件(C++ Addons)与底层 C 运行环境的演进。
1. V8 引擎与 ABI(Application Binary Interface)
Node.js 的核心计算引擎是 Google V8。每个 Node.js 大版本通常都会集成一个更新的主版本 V8。V8 内部对 C++ API 并无长期稳定的保证,经常会对 v8::String、v8::Local 或隔离区(Isolate)的访问方式进行重构或废弃。
为了确保调用安全,Node.js 维护了一个名为 NODE_MODULE_VERSION 的数字标识(例如 Node 16 为 93,Node 18 为 108,Node 20 为 115,Node 22 为 127)。任何通过 C++ 编译生成的 .node 文件都会在二进制头中刻印这个数字。当 Node.js 启动并尝试加载该插件时,如果发现当前运行时的内部 ABI 版本与模块头中的版本不一致,会立即抛出异常并拒绝执行。
2. NAN 与 Node-API(N-API)的技术代际
历史上编写 Node.js 原生插件存在两种技术路线:
-
NAN(Native Abstractions for Node.js):早期社区为了跨版本复用代码引入的一层 C++ 宏封装。NAN 虽能抹平部分 V8 API 的微小差异,但本质上仍是直接与 V8 紧密耦合的。一旦跨越多个 Node.js 大版本,旧的 NAN 宏本身就会因无法适配最新 V8 语法而编译失败。知名包如
node-sass就是这种架构的典型牺牲品。 - Node-API(早期称 N-API):Node.js 官方推出的稳定 C 语言应用二进制接口。Node-API 与底层的 JavaScript 引擎(无论是 V8、JavaScriptCore 还是 Hermes)完全解耦,Node.js 官方严格保证向后二进制兼容。这意味着在 Node 16 下基于 Node-API 编译的二进制文件,无需重新编译即可直接在 Node 20 上流畅运行。现代优秀的原生扩展已全面迁移到 Node-API。
3. node-gyp 与操作系统构建环境的依赖链
node-gyp 是一个由 Node.js 社区维护的跨平台命令行工具,用于将原生 C/C++ 源码编译为当前平台对应的二进制插件。它的正常运作极度依赖两个外部要素:
- Python 环境:node-gyp 使用 Python 来解析
binding.gyp描述文件。早期 node-gyp 依赖 Python 2,在现代操作系统逐步下线 Python 2 后,旧版本的 node-gyp 会直接报找不到 Python 解释器;而较新的 node-gyp 则要求 Python 3.8+。 - C++ 编译器套件:macOS 依赖 Xcode Command Line Tools(Clang),Linux 依赖
gcc/g++与make,Windows 则必须依赖 Microsoft C++ 生成工具(Visual Studio Build Tools)。如果系统在升级后编译器路径发生变动或证书过期,编译流水线就会瞬间瘫痪。
针对性修复:按错误类型的解决实操
根据上文整理的诊断特征,可以采取具有确定性的操作步骤逐一解决。请依据终端中的具体表现选择对应的方案。
方案一:ABI 冲突的标准化重编与干净重装
如果报错指明 was compiled against a different Node.js version,说明本地编译链完备,只是缺少一次针对新版本运行时的编译过程。
第一步:尝试就地重编
在项目根目录下直接执行:
npm rebuild
该命令会遍历 node_modules 中所有包含 binding.gyp 的原生依赖包,使用当前活跃的 Node.js 版本的头文件重新编译并生成新的二进制链接库。
第二步:如失败,执行深度清理与重装
有时旧的编译中间产物缓存会干扰构建,执行彻底清理能排除大部分隐性污染:
# 1. 递归删除已有的 node_modules 目录与锁定文件
rm -rf node_modules package-lock.json

# 2. 清理 npm 本地缓存,防止拉取损坏的旧二进制缓存
npm cache clean --force

# 3. 重新安装依赖
npm install
提示:Windows 用户环境下的清理
在 Windows PowerShell 中,可使用 Remove-Item -Recurse -Force node_modules, package-lock.json 快速清除目录,避免文件系统句柄占用导致删除失败。
方案二:修复宿主机编译工具链与 node-gyp 配置
当报错日志包含 gyp ERR! find Python、gyp ERR! find VS 或 make: command not found 时,需要补齐系统编译工具。
-
macOS 环境:
# 安装或重置 Xcode 命令行工具 xcode-select --install # 如果仍提示路径未对齐,重设开发者目录 sudo xcode-select --reset -
Ubuntu / Debian Linux 环境:
# 安装基础编译套件与 Python 3 sudo apt-get update sudo apt-get install -y build-essential python3 make g++ -
Windows 环境:
以管理员身份打开 PowerShell,运行以下命令安装 Visual Studio 编译工具与 Python 环境:
npm install --global --production windows-build-tools或者直接前往 Visual Studio 官网下载安装“Visual Studio Build Tools”,在安装界面中勾选“使用 C++ 的桌面开发”工作负载。
配置完成后,可显式指定 node-gyp 使用的 Python 解释器路径:
npm config set python /usr/bin/python3方案三:高频淘汰原生包的平替与迁移
如果报错的包属于早已停止维护的传统库,无论怎么配置本地工具链都无法通过现代 V8 编译器的语法检查。此时必须采用现代化平替方案。
1. node-sass 彻底迁移至 dart-sass (sass)
node-sass 是升级 Node.js 后最高频的故障源。其背后的 LibSass 早在 2020 年就已正式废弃,官方已不再为现代 Node.js 发布预编译二进制包。解决方式是卸载 node-sass 并更换为官方推荐的 sass(纯 JS / Dart 实现,零编译依赖):
# 卸载旧版 node-sass
npm uninstall node-sass

# 安装官方维护的现代 sass
npm install -D sass
如果项目使用了 vue-cli 或 webpack 的 sass-loader,绝大部分情况下无需改动任何业务代码,sass-loader 会自动优先检测并使用 sass。
2. 淘汰依赖 fibers
在 Node.js 16 及更高版本中,底层 V8 彻底移除了用于协程的非标准接口,导致 fibers 包彻底无法编译且作者已宣告归档放弃。如果项目中因旧版 sass-loader 引入了 fibers,应在配置中移除 fiber: require('fibers') 选项,全面改用异步语法。
方案四:应对 OpenSSL 3.0 加密限制
针对 ERR_OSSL_EVP_UNSUPPORTED 错误,存在“生产级长效升级”与“临时应急运行”两种处理方式。
规范方案(推荐):升级打包器与脚手架
将项目的 Webpack 升级到 5.x,或将 @vue/cli-service 升级到 5.x 版本。Webpack 5 已经重构了哈希生成逻辑,使用了与现代 OpenSSL 兼容的安全算法。
应急方案:启用传统加密提供者(Legacy Provider)
在无法立即对旧大型项目进行打包工具升级时,可以通过向 Node.js 传递参数,通知 OpenSSL 加载旧版算法支持模块:
-
临时命令行执行(Linux / macOS):
export NODE_OPTIONS=--openssl-legacy-provider npm run build -
临时命令行执行(Windows CMD / PowerShell):
# CMD set NODE_OPTIONS=--openssl-legacy-provider npm run build # PowerShell $env:NODE_OPTIONS="--openssl-legacy-provider" npm run build -
写入 package.json 脚本(跨平台推荐使用 cross-env):
{
  "scripts": {
    "serve": "cross-env NODE_OPTIONS=--openssl-legacy-provider vue-cli-service serve",
    "build": "cross-env NODE_OPTIONS=--openssl-legacy-provider vue-cli-service build"
  }
}
注意:应急方案的适用边界
--openssl-legacy-provider 仅属于向后兼容的过渡手段。未来更高的 Node.js 版本可能会彻底移除该标志位,因此中长期内仍应计划升级构建工具链。
方案五:解决 npm 7+ 的对等依赖冲突(ERESOLVE)
当 npm 因对等版本冲突中断安装时,可通过以下步骤解决:
1. 优先使用 --legacy-peer-deps 跳过严格校验
npm install --legacy-peer-deps
该选项会使 npm 恢复到 npm 4 至 6 时代的解析行为,遇到 peerDependencies 冲突时仅输出告警,不会强行阻断安装。如果希望永久生效,可将其写入项目级 .npmrc 文件:
legacy-peer-deps=true2. 规范方案:在 package.json 中配置 overrides 强制对齐
如果冲突发生在特定第三方深层子依赖中,可在 package.json 中声明 overrides,统一定义整个依赖图谱中该包的版本:
{
  "overrides": {
    "react": "$react",
    "react-dom": "$react-dom"
  }
}
如何验证修复结果与确认环境健康
修复操作执行完毕后,不能仅凭 npm install 没有报错就判定系统已恢复,需要通过递进的三重检验闭环确认:
-
符号与二进制加载检查:执行依赖原生扩展的核心业务逻辑,或直接运行项目的单元测试(如
npm test),确认运行期间没有抛出Symbol not found或Segmentation fault。 -
全链路编译打包检验:执行完整的生产环境构建指令(如
npm run build),观察控制台是否顺利输出构建产物(dist/或build/),且哈希计算过程未触发加密警告。 -
无缓存干跑测试(Clean Run):在临时独立目录或通过 CI 镜像拉取代码,执行
npm ci,确认在没有任何本地预留缓存的前提下,所有依赖均能一站式构建成功。
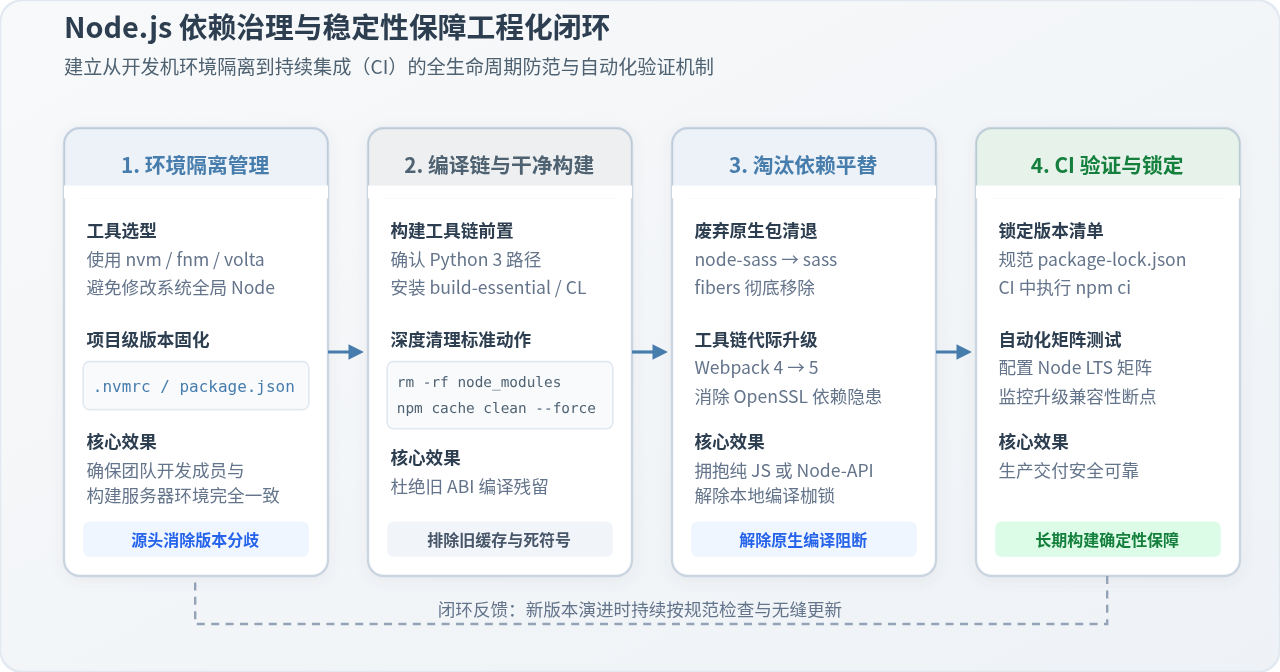
工程化长效防范:避免未来升级再次崩盘
依靠事后修补会耗费大量排错时间,在团队与项目中建立标准化工程规范,可以从根本上抵御 Node.js 升级带来的破坏性冲击。
1. 引入版本管理器并固化项目配置
避免使用操作系统全局安装的单一 Node.js 实例。推荐使用 nvm、fnm(Fast Node Manager)或 volta 管理多版本运行时。
在项目根目录下创建 .nvmrc 文件,明确声明该项目经过严格验证的 Node.js 版本:
# .nvmrc 内容示例
v20.11.0
配合现代终端钩子,开发者在 cd 进入项目目录时,环境会自动执行 nvm use,确保团队每位成员与构建机始终处于严格一致的运行时。
2. 规范提交 package-lock.json
切勿将 package-lock.json 或 pnpm-lock.yaml 放入 .gitignore。锁文件不仅记录了顶层依赖的语义化版本,更精确锁定了全量子依赖树的解析哈希与编译元数据。在自动化部署与持续集成(CI)服务器上,应强制使用 npm ci 代替 npm install,杜绝意外升级引入不兼容次级依赖。
3. 优先选用纯 JavaScript 或 Node-API 模块
在进行技术选型和引入新 npm 库时,建议优先审查其底层是否包含 C++ 原生扩展代码:
| 功能领域 | 传统 C++ 绑定库(升级易损坏) | 推荐现代替代方案(高稳定性) |
|---|---|---|
| 样式预处理 | node-sass (LibSass 原生编译) |
sass (纯 JS 编译 / Dart Sass) |
| 加密哈希 | bcrypt (本地 C++ 扩展) |
bcryptjs (纯 JS 实现) 或 argon2 (标准 Node-API) |
| 轻量数据库 | 旧版 sqlite3 |
better-sqlite3 (积极维护的 Node-API 支持) |
| 图形图像处理 | 早期直接绑定 libvips 的旧库 | sharp (官方提供全平台预编译二进制) |
通过以上分层定位、针对性修复与工程化约束,不仅能够迅速化解当前 Node.js 升级后遇到的依赖报错与编译故障,更能确保整个代码库在后续的版本演进中维持长期高稳定运行。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章