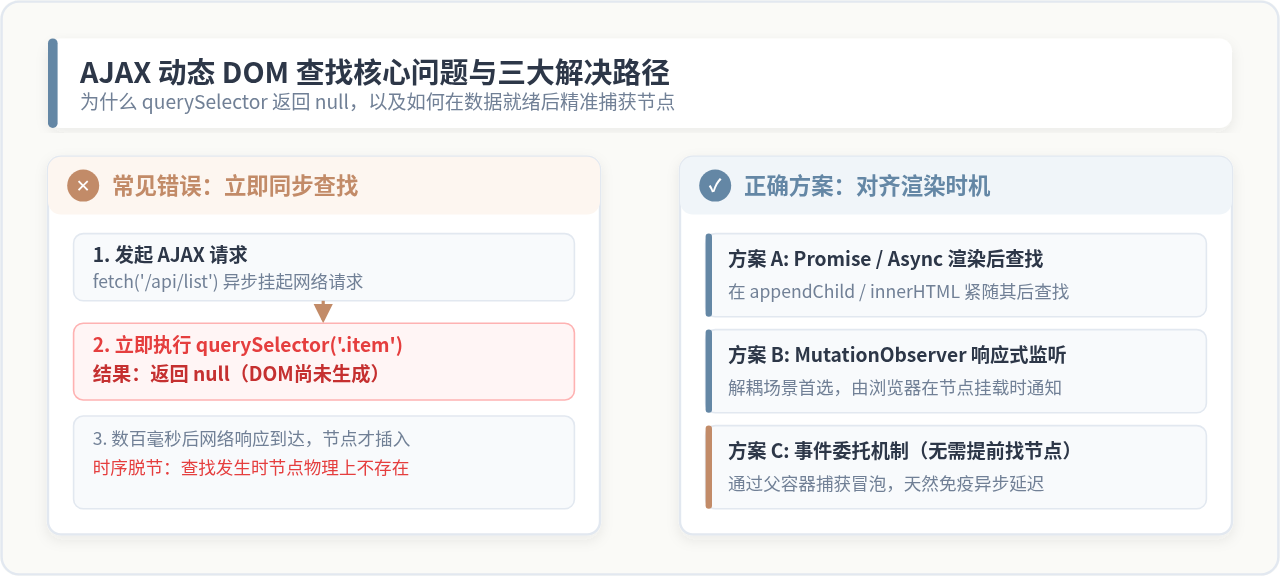
详细讲解在JavaScript与AJAX异步加载后获取动态生成DOM节点的四种实用方法与原理,解决document.querySelector返回null的问题。
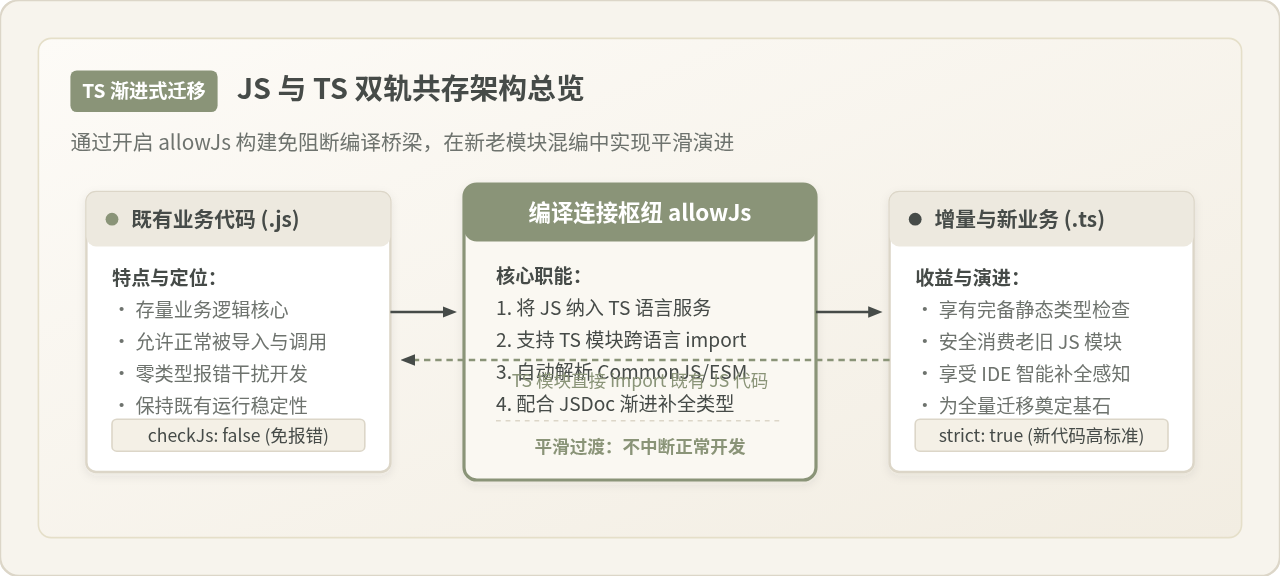
在迁移既有项目至 TypeScript 时,开启 allowJs 选项可以让编译器同时接纳 .js 与 .ts 文件,实现无阻断的平滑过渡。本文详细介绍最小化配置、构建控制、模块互引技巧与常见问题排查。
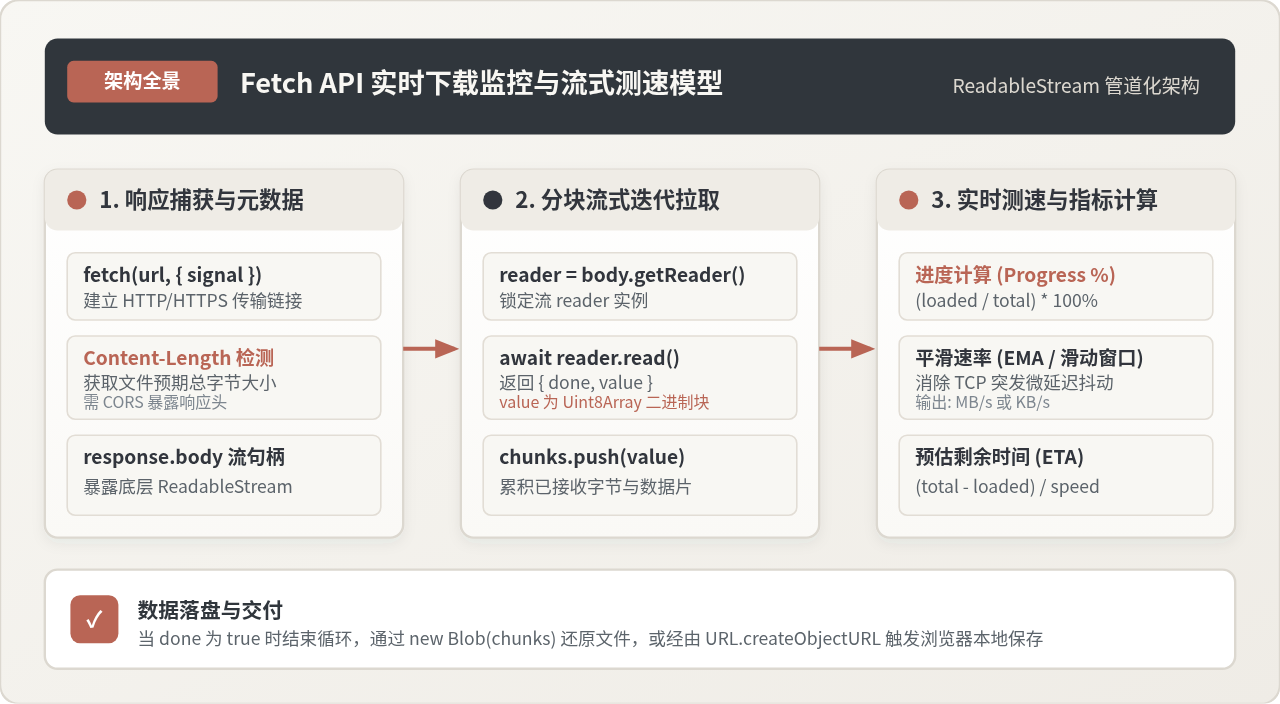
深入讲解如何使用 JavaScript Fetch API 与 ReadableStream 逐块拦截网络流,精确计算文件下载进度百分比、平滑下载速率与预估剩余时间,并提供生产环境避坑指南与完整代码。
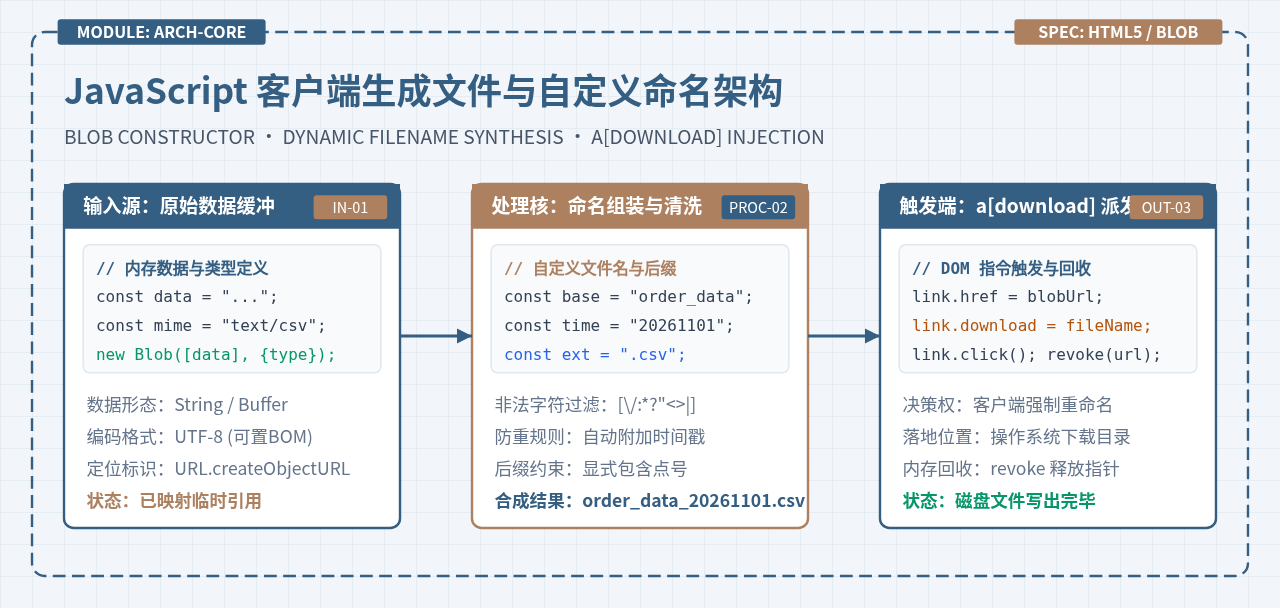
深入讲解JavaScript在客户端生成文件时如何自定义文件名和后缀,涵盖Blob封装、a标签download属性控制、动态时间戳命名、非法字符过滤及现代File System Access API完整工程实践。
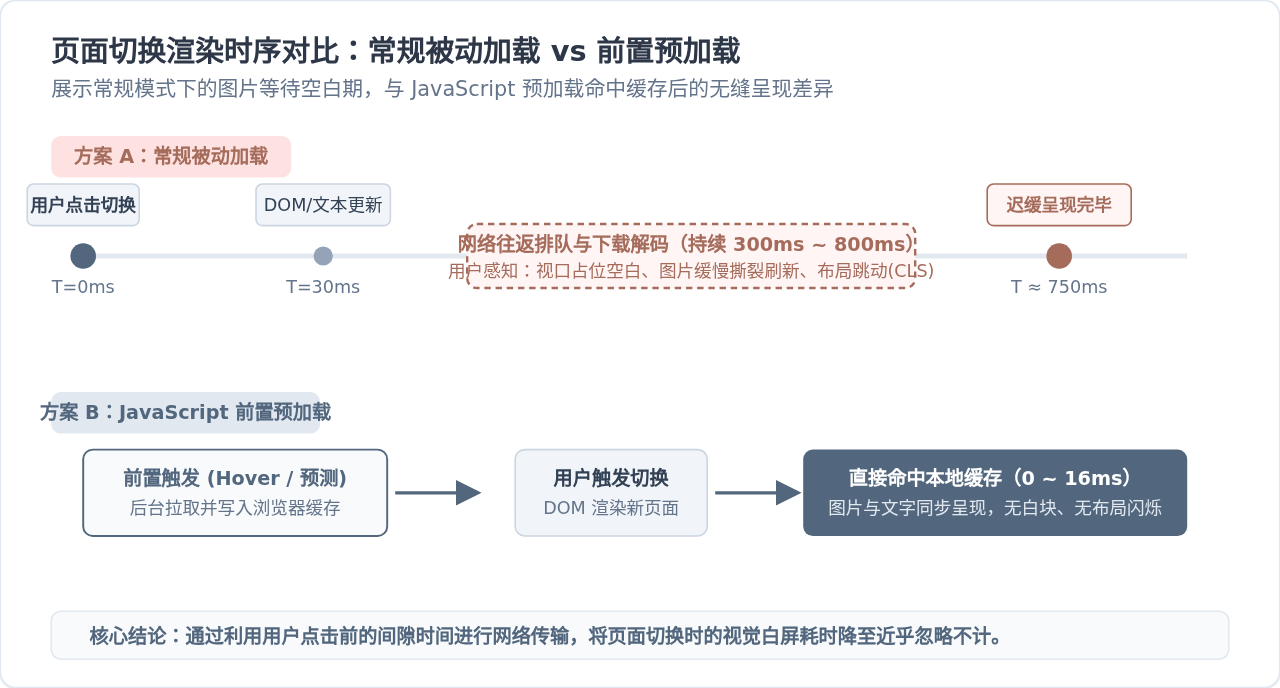
深入讲解如何使用 JavaScript 预加载图片以消除页面切换过程中的白块与闪烁,涵盖 Image 对象底层机制、Promise 异步封装、并发队列控制及场景化触发策略。
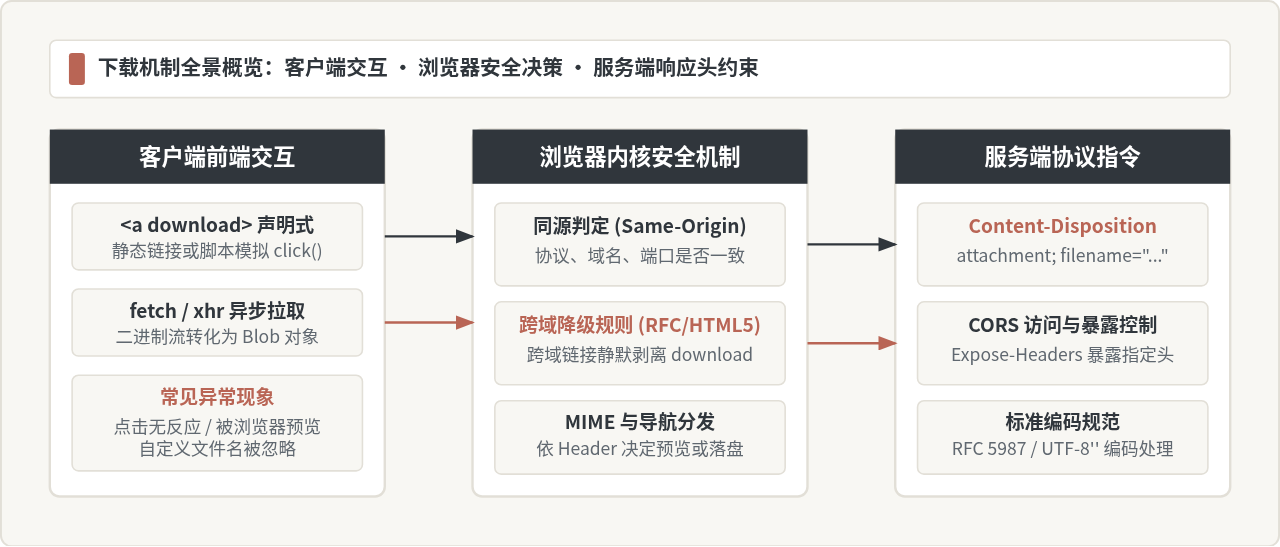
针对JavaScript在前端触发下载时无反应、新标签页预览或文件名失效等常见问题,系统剖析现代浏览器对跨域资源download属性的静默降级机制,以及服务端Content-Disposition与CORS响应头的协同配置方法,并提供生产环境可用的排查路径与完整代码方案。
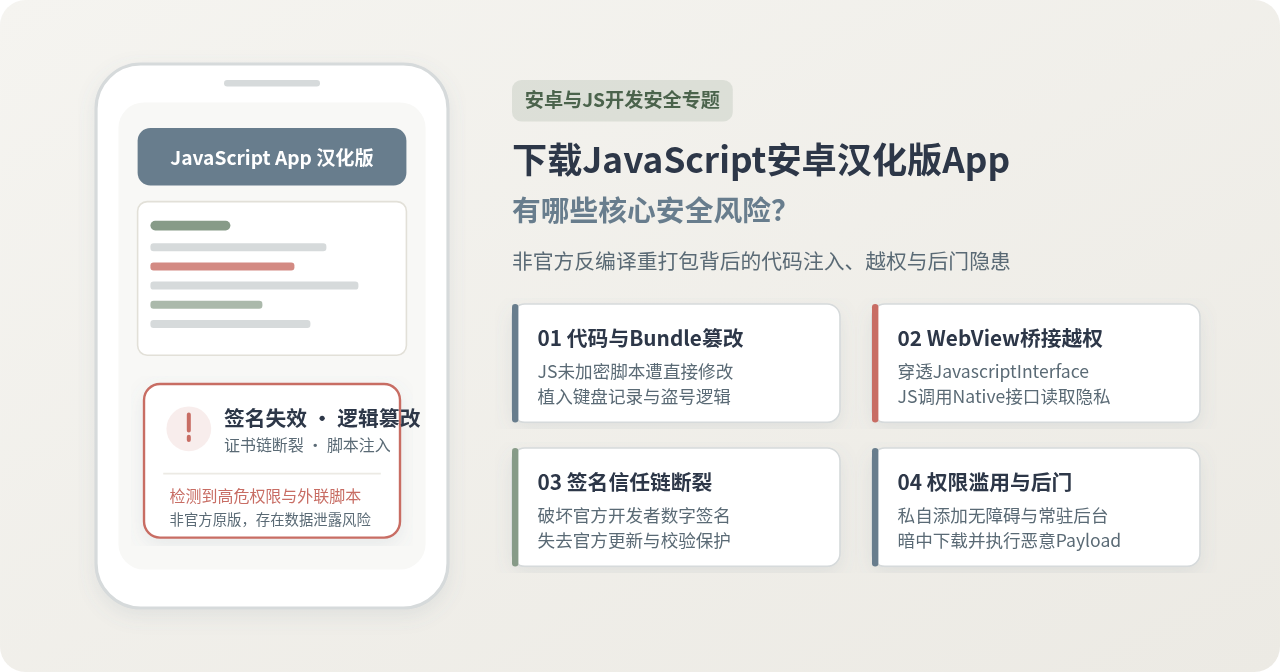
深度解析下载并使用非官方JavaScript安卓汉化版App所面临的签名信任链断裂、JavaScript代码注入、WebView桥接提权、系统高危权限滥用及更新劫持等核心安全风险,并提供详实的静态审计与排查验证指南。
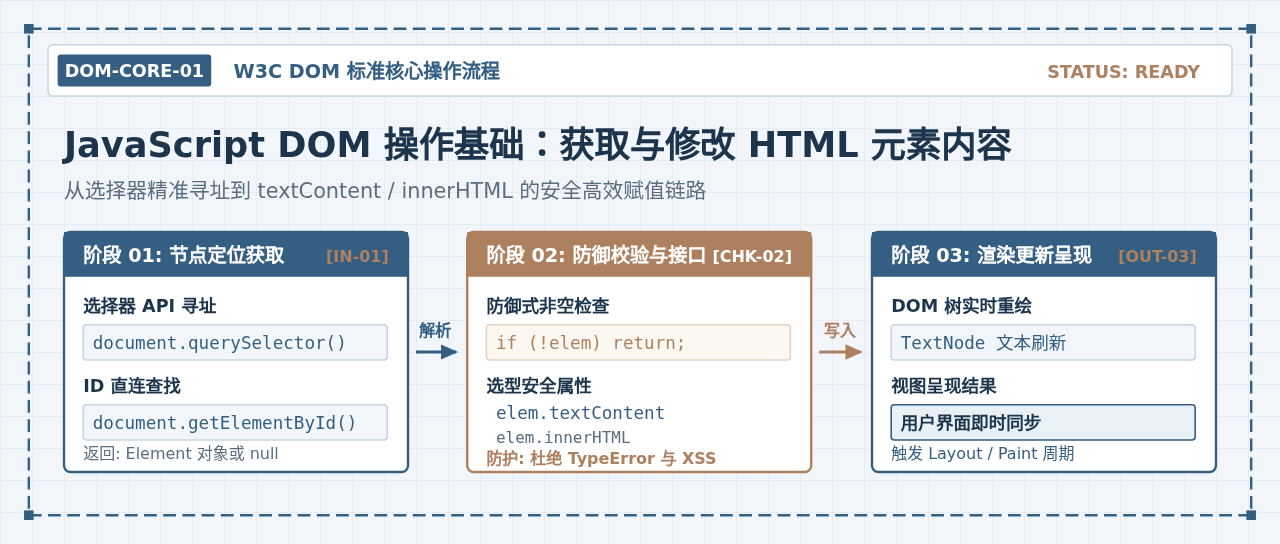
全面讲解在原生JavaScript中获取和修改HTML元素内容的方法与最佳实践,对比querySelector与getElementById、textContent与innerHTML的机制差异,并提供详尽的安全防范与错误排查指南。
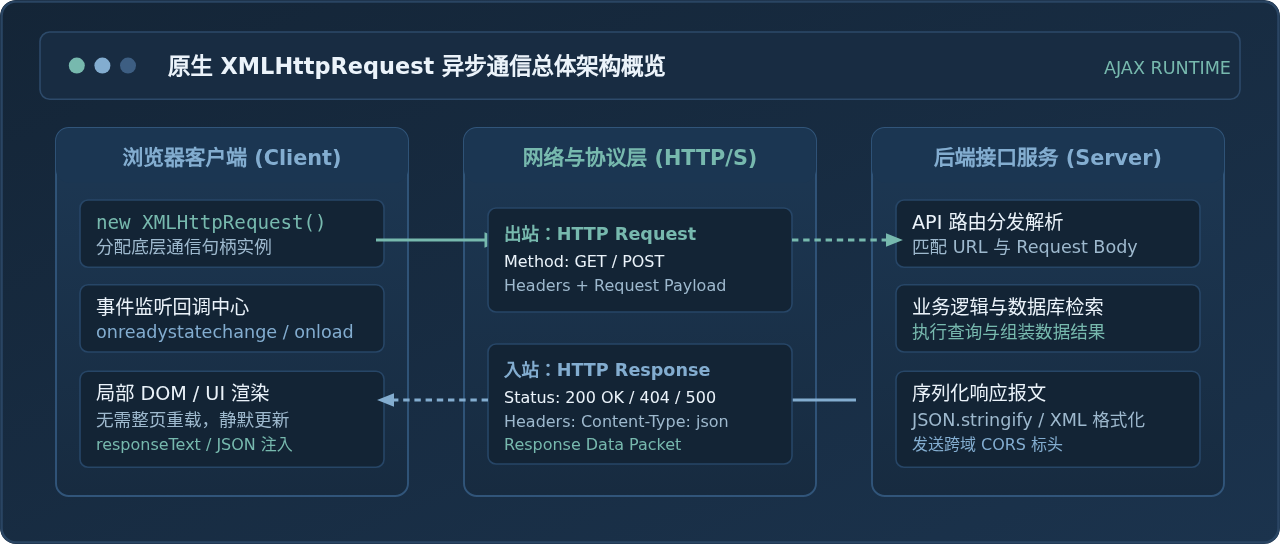
本文详解使用原生 JavaScript 的 XMLHttpRequest 对象实现 Ajax 异步请求的完整步骤,涵盖从对象创建、open 初始化、状态监听、send 发送到 GET/POST 传参及异常处理的全部实操细节。
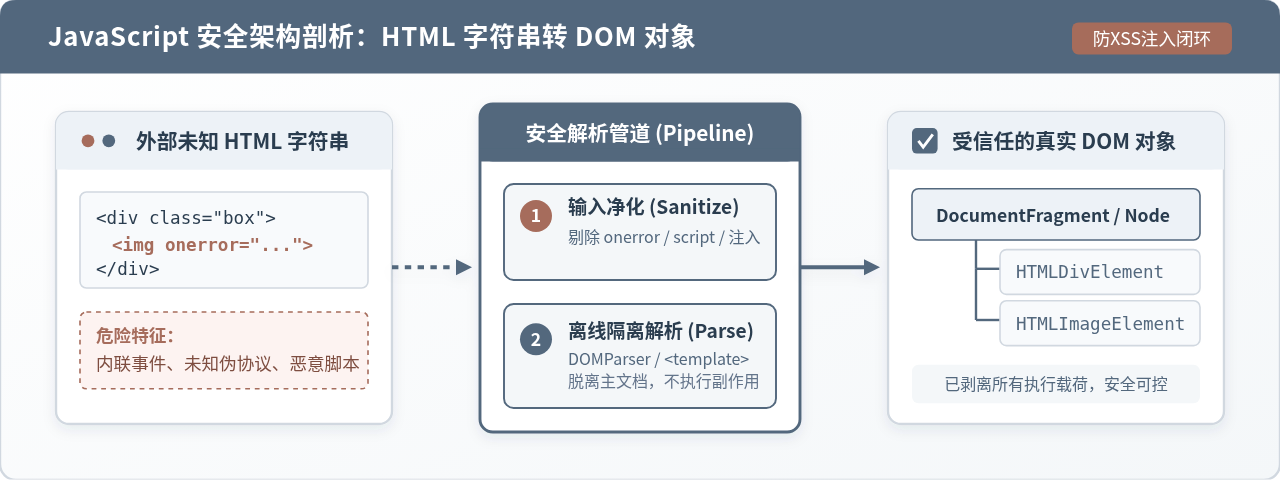
深入讲解在JavaScript中将HTML字符串安全转换为真实DOM对象的完整方案,分析DOMParser、template元素与innerHTML的安全边界与执行时机,提供抵御XSS注入的实战代码与架构决策指南。
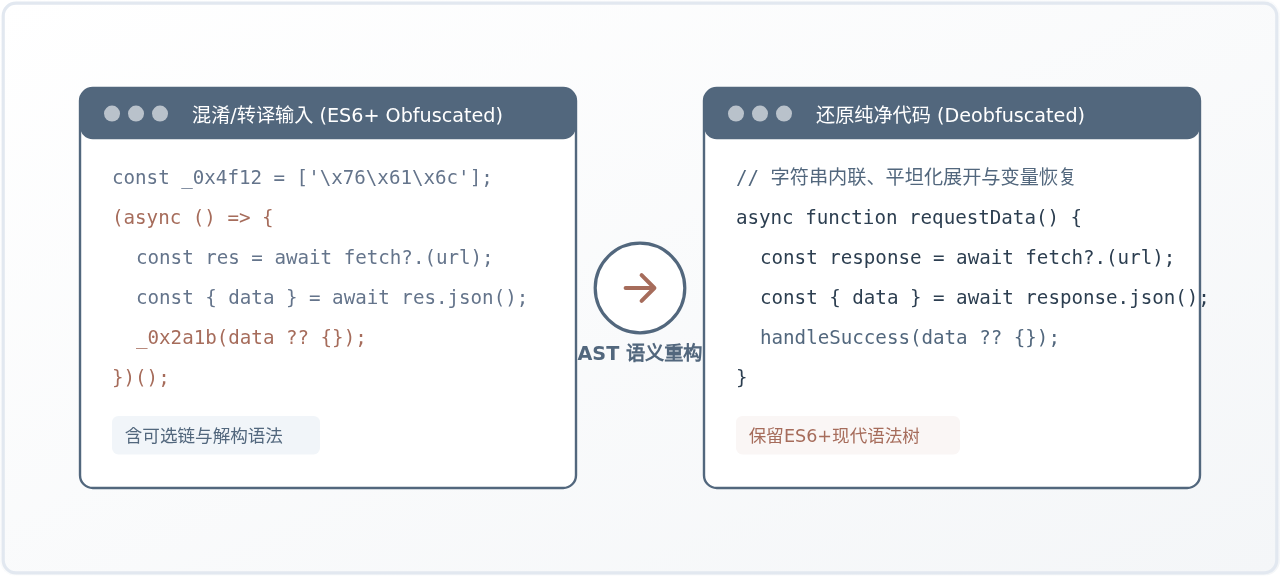
针对现代JavaScript代码混淆与转译场景,推荐多款支持ES6+语法的在线解密与代码还原工具,详解基于AST的还原原理、操作步骤与注意事项。
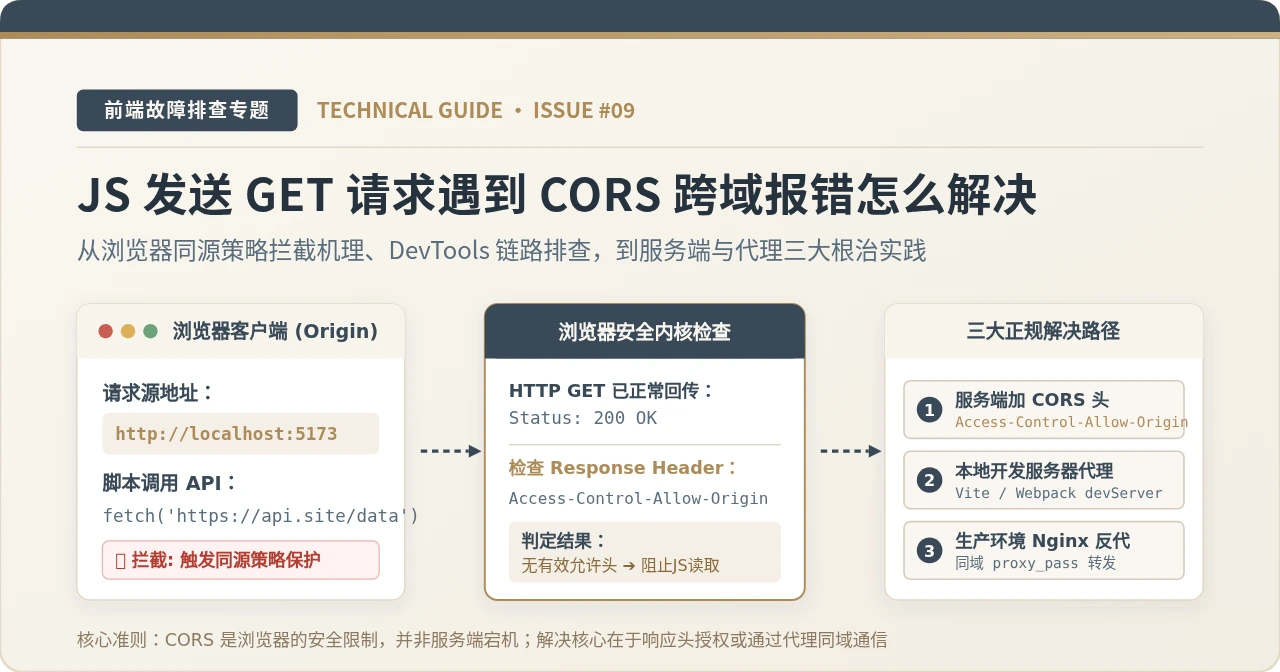
前端使用JavaScript发送GET请求时出现CORS跨域报错,本质是浏览器同源策略在生效。本文系统讲解CORS拦截原理、DevTools精准排查步骤,并提供后端响应头配置、前端开发代理以及生产环境Nginx反向代理三大根治方案与防踩坑指南。