
深入对比JavaScript中.env环境变量、JSON静态配置与专用Config库的优缺点、实现机制及适用边界,提供分层配置最佳实践与选型决策指南。

当前位置:首页 > Node.js 基础 > 正文
JavaScript配置方案对比:.env文件、JSON配置与专用Config库怎么选
作者:栖木
时间:2026-11-03
浏览:132
文章目录
在现代JavaScript与Node.js项目架构中,配置管理没有放之四海皆准的单一银弹,其核心解决路径是分层治理:将包含机密与基础设施差异的标量委托给.env环境变量,将多层级的静态业务规则托付给JSON/JS文件,而在面对多环境继承、严格类型约束与微服务规模化交付时,则接入专用Config库实现动态合并与强类型校验。
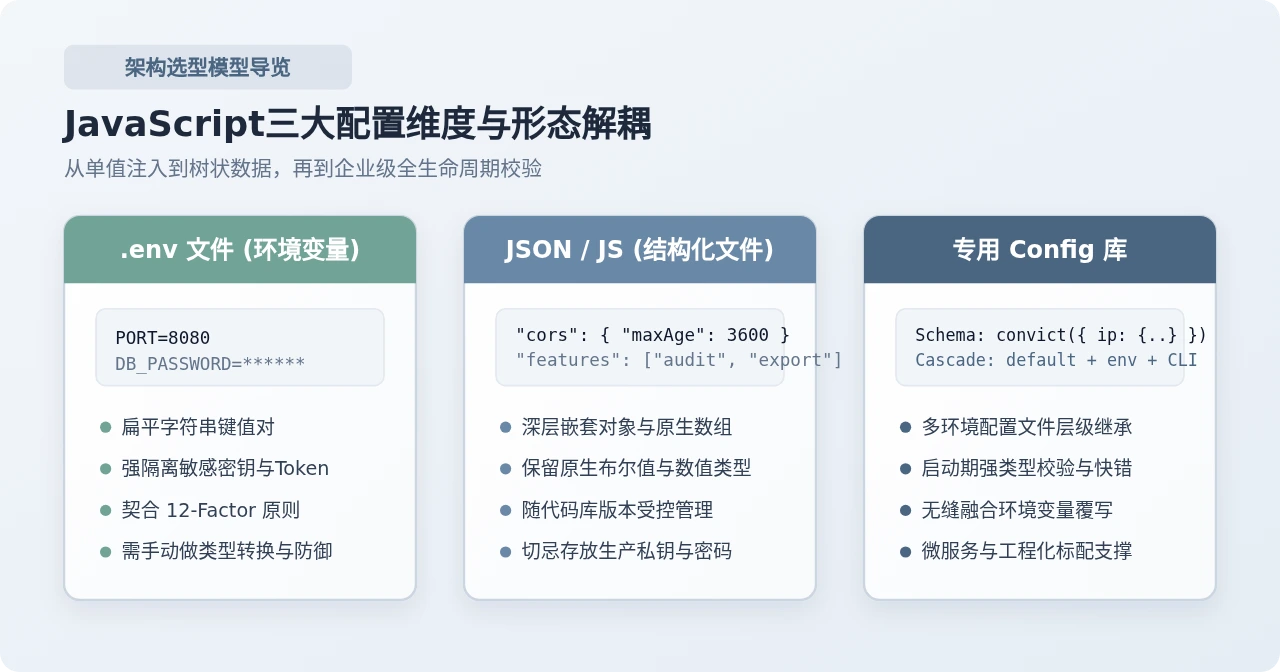
图 1:JavaScript应用三类主流配置载体形态与核心特征概览
一、三大方案核心特性与运作机制
1.1 .env文件:基于进程环境的非持久化键值
.env 文件诞生于现代云原生与微服务理念,遵循著名的 Twelve-Factor App(第III原则:在环境中存储配置)。其机制极为纯粹:在项目根目录下维护纯文本键值对,应用启动时,由底层工具(例如 Node.js 20.6+ 内置的 --env-file=.env 或第三方库 dotenv)读取并解析该文件,将其注入到运行时的 process.env 对象中。
主要优势:
- 机密与代码严格解耦:
.env默认写入.gitignore,避免数据库凭据、OAuth 客户端密钥或支付私钥随源码提交到公开或团队仓库。 - 天然契合容器与CI/CD流水线: 现代容器编排(Docker、Kubernetes ConfigMap/Secret)和云平台(AWS ECS、Vercel)均基于操作系统环境变量向服务注入配置,本地使用
.env能够以零心智负担对齐线上运维体系。
核心局限:
- 无类型系统:
process.env中的所有取值在提取时均为原生string。形如PORT=3000或ENABLE_CACHE=false的定义,读入后实际上是"3000"和"false"。若未经类型转换直接进行布尔判断(Boolean(process.env.ENABLE_CACHE)),"false"会因为是非空字符串而被误判为true。 - 不支持层次结构: 环境变量无法原生表达复杂的嵌套对象、数组列表或策略映射,强行使用
DB_CLUSTER_NODES_0_IP容易造成变量名冗长且难以维护。
1.2 JSON/JS配置文件:结构化、富类型的应用静态规则
使用 config.json、settings.json 或导出一个配置对象的 settings.js 是很多工具库或单体应用的老牌做法。Node.js 原生支持通过 require('./config.json') 或 ES 模块中的 JSON 模块加载机制载入。
主要优势:
- 原生表达复杂结构: 支持直接书写层级嵌套、布尔值、浮点数以及复杂对象数组,非常直观。
- 可与构建工具深度集成: 前端工具链(Webpack、Vite、Rollup)能方便地打包或在构建期内联 JSON 变量,无缝提供 IDE 自动补全。
核心局限:
- 动态覆写困难: 一旦配置写死在静态 JSON 文件中,面对测试服、预发服与生产服的不同域名和限流阈值,往往需要针对不同环境打包不同镜像,违反了“一份打包物,多处运行”的标准化交付规范。
- 存在敏感信息泄露陷阱: 开发者极易无意将包含连接串的 JSON 文件提交至版本库,酿成安全事故。
1.3 专用Config库:分级级联、Schema约束与环境自适应
专用配置库(典型代表为 node-config、convict 以及结合 Zod/Joi 构建的现代化配置模块)将配置视作一个完整的工程子系统。它们不满足于单点取值,而是引入了“配置层级继承(Cascading)”和“数据规约模式(Schema Validation)”。
以社区广泛使用的 node-config 为例,它预设了标准的文件目录:
config/
├── default.json          # 全量默认配置(定义所有必需键名和基准值)
├── development.json      # 本地研发特有重载
├── production.json       # 生产环境差异重载
└── custom-environment-variables.json # 显式映射:将特定环境变量灌入嵌套字段
其运转逻辑是:先读取 default.json 构建骨架,根据 NODE_ENV 读取对应的环境差异文件打补丁,再从 custom-environment-variables.json 中把真实环境变量无损融合至对应的深层属性中,最后将整个配置对象置为不可变(Object.freeze)。
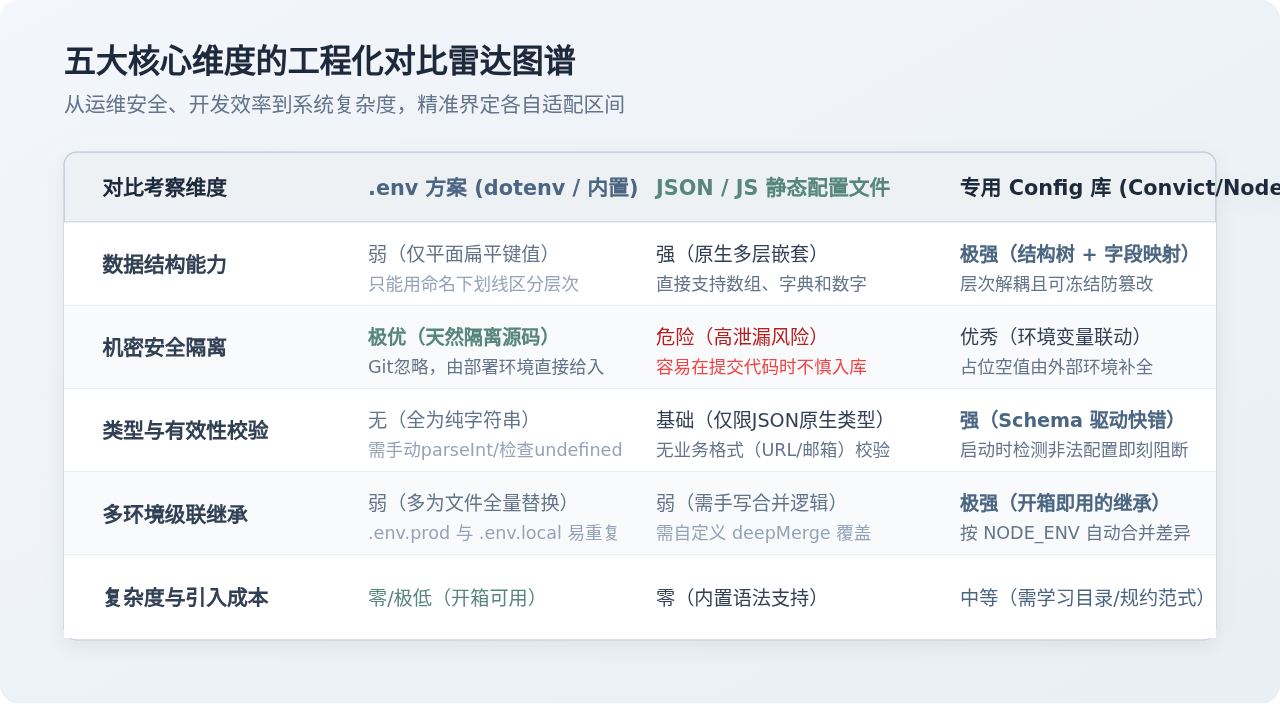
图 2:三种配置模式在结构、安全、校验与继承维度的综合对比矩阵
二、全维度代码落地实战
为了让对比更具现实意义,我们以一个实际的 Node.js Web API 为例。该服务包含三类配置需求:
- 基础网络:HTTP 端口
port(整数,有默认值)。 - 基础设施安全密钥:数据库密码
db.password(机密字符串,必须提供)。 - 业务运行时策略:请求超时重试
retry.attempts与跨域域名列表cors.origins(结构化数组)。
2.1 方案 A:纯 .env 模式实现与隐患规避
在纯 .env 方案中,我们通常需要编写一个手动的转换与安全兜底函数,将扁平字符串转换为程序可消费的对象。
# .env 文件
NODE_ENV=development
PORT=3000
DB_HOST=127.0.0.1
DB_PORT=5432
DB_USER=postgres
DB_PASSWORD=secret_pg_pass_99
RETRY_ATTEMPTS=3
CORS_ORIGINS=https://admin.example.com,https://api.example.com
配套的加载逻辑代码(在 Node.js 20+ 中执行):
// config.js
// 运行命令示例:node --env-file=.env server.js

function getEnvInt(key, defaultValue) {
  const val = process.env[key];
  if (!val) return defaultValue;
  const parsed = parseInt(val, 10);
  if (isNaN(parsed)) {
    throw new Error(`配置项 ${key} 必须是合法的整数数值!当前输入: "${val}"`);
  }
  return parsed;
}

if (!process.env.DB_PASSWORD) {
  throw new Error("关键配置缺失:必须通过环境变量提供 DB_PASSWORD!");
}

export const config = {
  env: process.env.NODE_ENV || 'development',
  port: getEnvInt('PORT', 8080),
  db: {
    host: process.env.DB_HOST || '127.0.0.1',
    port: getEnvInt('DB_PORT', 5432),
    user: process.env.DB_USER || 'root',
    password: process.env.DB_PASSWORD,
  },
  retry: {
    attempts: getEnvInt('RETRY_ATTEMPTS', 1),
  },
  cors: {
    origins: process.env.CORS_ORIGINS ? process.env.CORS_ORIGINS.split(',') : ['*'],
  }
};
注意:纯 .env 模式下的“校验债”
随着业务配置扩展到数十个,手动编写
getEnvInt、getEnvBool 和多重 if(!process.env.XXX) 会导致配置解析代码迅速膨胀。一旦漏写防御逻辑,诸如 PORT=abc 的手误可能在服务运行中途特定模块被调用时才引发崩溃。
2.2 方案 B:纯 JSON 模式与手写环境合并
静态 JSON 适合集中描述业务结构,但必须辅以手动的覆写机制以支持容器化发布:
// config/default.json
{
  "port": 8080,
  "db": {
    "host": "127.0.0.1",
    "port": 5432,
    "user": "root"
  },
  "retry": {
    "attempts": 3
  },
  "cors": {
    "origins": ["http://localhost:3000"]
  }
}
读取与覆盖逻辑代码:
// load-json-config.js
import fs from 'node:fs';
import path from 'node:path';

// 1. 读取基础静态规则
const raw = fs.readFileSync(path.resolve('./config/default.json'), 'utf-8');
const baseConfig = JSON.parse(raw);

// 2. 手动覆写敏感或环境差异项(不能将密码硬编码在 default.json 中)
export const appConfig = {
  ...baseConfig,
  port: process.env.PORT ? parseInt(process.env.PORT, 10) : baseConfig.port,
  db: {
    ...baseConfig.db,
    password: process.env.DB_PASSWORD || (() => {
      throw new Error("必须在环境变量中提供 DB_PASSWORD");
    })(),
  }
};
结论: 此方式虽然获得了 JSON 的层次结构,但依然需要手写两套逻辑(静态 JSON + 覆盖桥接层),当有多层深对象需要替换时,展开运算符(...)的处理非常脆弱。
2.3 方案 C:使用专用库(Convict)构建生产级强类型配置中心
在严肃的后端系统或微服务体系中,更专业的做法是引入如 convict 这样的工程库。它通过规范的 Schema,将“默认值”、“类型校验”、“环境变量绑定”和“CLI参数绑定”一次性声明完成。
// config/schema.js
import convict from 'convict';

const config = convict({
  env: {
    doc: '运行环境标识',
    format: ['production', 'development', 'test'],
    default: 'development',
    env: 'NODE_ENV'
  },
  port: {
    doc: 'HTTP 服务监听端口',
    format: 'port',
    default: 8080,
    env: 'PORT',
    arg: 'port'
  },
  db: {
    host: {
      doc: '数据库连接主机',
      format: String,
      default: '127.0.0.1',
      env: 'DB_HOST'
    },
    port: {
      doc: '数据库端口',
      format: 'port',
      default: 5432,
      env: 'DB_PORT'
    },
    password: {
      doc: '数据库授权密钥',
      format: String,
      default: '',
      sensitive: true,
      env: 'DB_PASSWORD'
    }
  },
  retry: {
    attempts: {
      doc: '重试次数',
      format: 'nat', // 自然数(>=0的整数)
      default: 3,
      env: 'RETRY_ATTEMPTS'
    }
  }
});

// 加载环境特有的 JSON 配置文件补丁(若存在)
const env = config.get('env');
try {
  config.loadFile(`./config/${env}.json`);
} catch (e) {
  // 无对应环境覆盖文件时静默忽略
}

// 核心保障:启动期校验(Fail Fast 原则)
config.validate({ allowed: 'strict' });

export default config;
在业务代码中使用极为直观,且拥有完全保证:
import config from './config/schema.js';

// 获取端口:自动从 process.env.PORT 读取并转为合法的 number,否则回退到 8080
const port = config.get('port');

// 若启动命令中给出非法端口:PORT=999999 node app.js
// 控制台将在应用启动的第一时间报错阻断:
// Error: port: must be within the range 0 - 65535: value was 999999
三、配置加载与分层合并执行链路
现代大型企业系统的标准实践往往不是单选,而是让三者在不同的生命周期各司其职。了解配置的加载时序与覆盖优先级,是构建无故障交付流水线的关键。
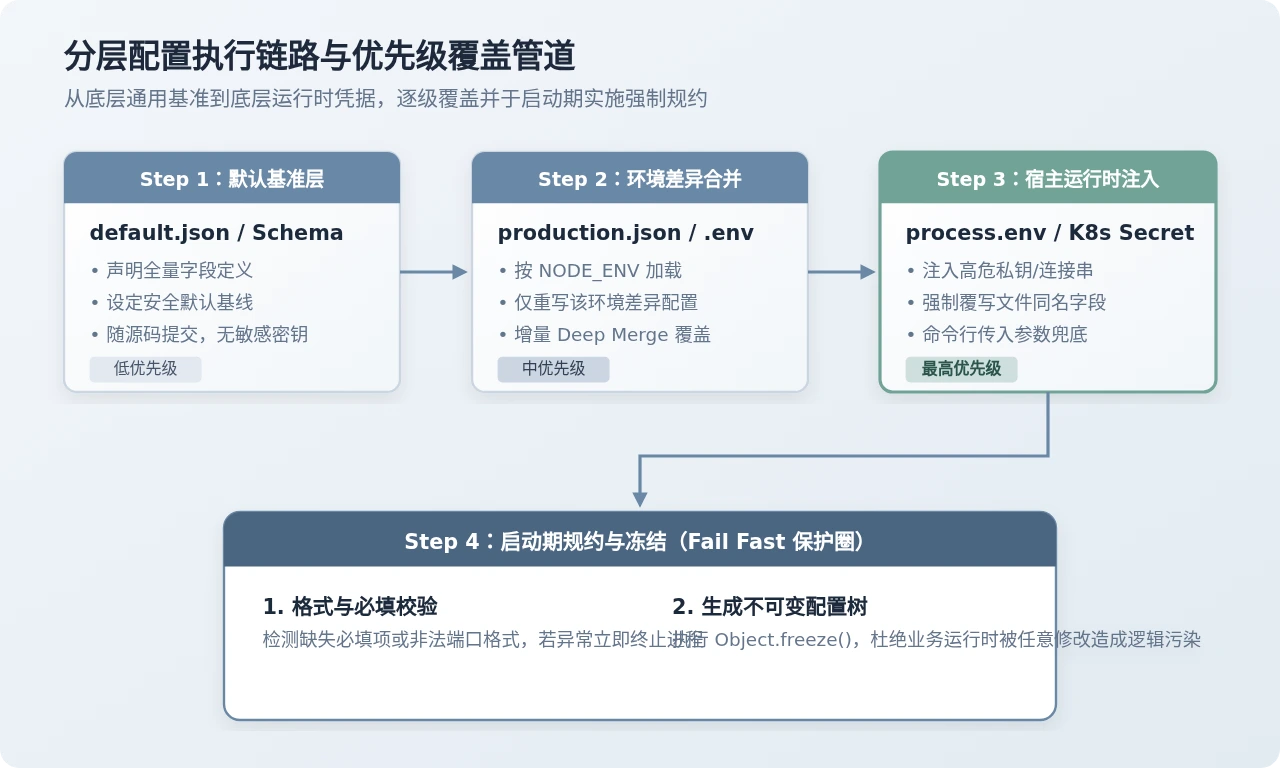
图 3:现代生产应用的多级配置级联覆盖与启动期校验流水线
四、选型决策指南:不同业务场景怎么选
为避免在技术选型中陷入“过度设计”或“粗糙隐患”两个极端,我们可以通过以下具体开发场景建立直观的决策路径:
| 业务场景类型 | 推荐方案组合 | 选择理由与实施核心 |
|---|---|---|
| 纯前端 SPA / SSR 应用 (Vite / Next.js / Nuxt) |
.env 文件为主 (配合构建前缀限制) |
前端代码最终运行在用户浏览器中,本身不存在绝对的机密配置。 利用打包工具内置的 VITE_ 或 NEXT_PUBLIC_ 环境变量前缀,在构建期静态替换,轻便直观。
|
| 独立命令行工具 (CLI) 与单次运行小脚本 |
.env + JSON 配置文件 (或使用 rc / cosmiconfig) |
用户常通过 ~/.apprc 或 project.json 持久化本地偏好。无需引入厚重的微服务级校验体系,轻量快速读取即可。 |
| 中小型 API 服务 (单仓库单体架构) |
.env + 轻量 Zod 校验 |
直接使用 Node.js 原生 --env-file 读取 .env,随后利用 zod 定义一个 envSchema 进行解析。兼顾零第三方臃肿与 100% 运行时类型安全。 |
| 企业级微服务 / 复杂中台 (Kubernetes / 多区部署) |
专用 Config 库 ( convict 或 node-config) |
存在多环境(Dev/Test/Staging/Prod)复杂的规则继承关系;多团队协作需要标准 Schema 文档支持。 通过严谨的层次模型防范配置漂移风险。 |
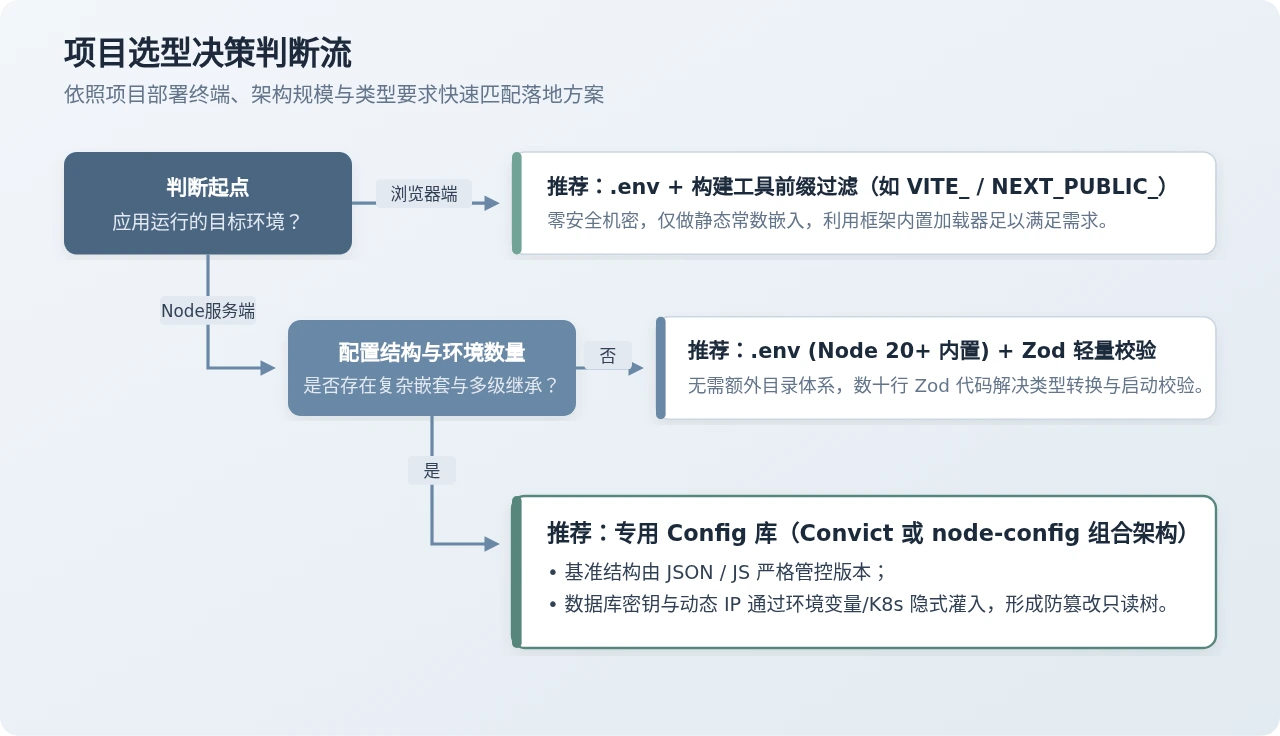
图 4:基于项目类型、终端场景与复杂度的渐进式决策树
五、落地注意事项与常见踩坑防御
-
不要将
.env提交至版本控制: 团队中应保留一份.env.example模版文件提交至 Git,其中只留下空值或脱敏伪造数据(如DB_PASSWORD=your_password_here),用于指引新加入的协作者。 -
警惕前端代码注入的机密泄漏:
前端构建工具(如 Vite 的
import.meta.env或 Webpack 的DefinePlugin)会在打包时将代码中的变量硬编码编译为静态字面量。严禁在前端项目中定义或暴露任何数据库密码、支付秘钥。 -
遵循启动期快速失败(Fail Fast)原则:
所有关键配置的校验逻辑必须位于应用程序生命周期的第一阶段(即在创建数据库连接池、监听端口之前)。在配置未满足契约时立刻退出(
process.exit(1)),避免服务“带病上线”引发数据雪崩。
实用工具推荐
电子包浆
使用 ›绿化、压缩、噪点和虚拟水印,自由调节做旧程度。
图片压缩
使用 ›选择画质和输出格式,预览压缩前后的大小。
作者最新文章
相关文章